title: “कुंजियाँ और अनुमतियाँ”
description: “मशीनों, स्वचालन और ऑपरेटरों के लिए स्कोप की गई API कुंजियाँ बनाएँ।”
icon: “key-round”
API कुंजियाँ एक संगठन से संबंधित होती हैं और स्पष्ट अनुमतियाँ रखती हैं। agent ingestion, policy delivery, evaluators, CI automation और प्रशासनिक स्क्रिप्ट के लिए अलग-अलग कुंजियों का उपयोग करें।
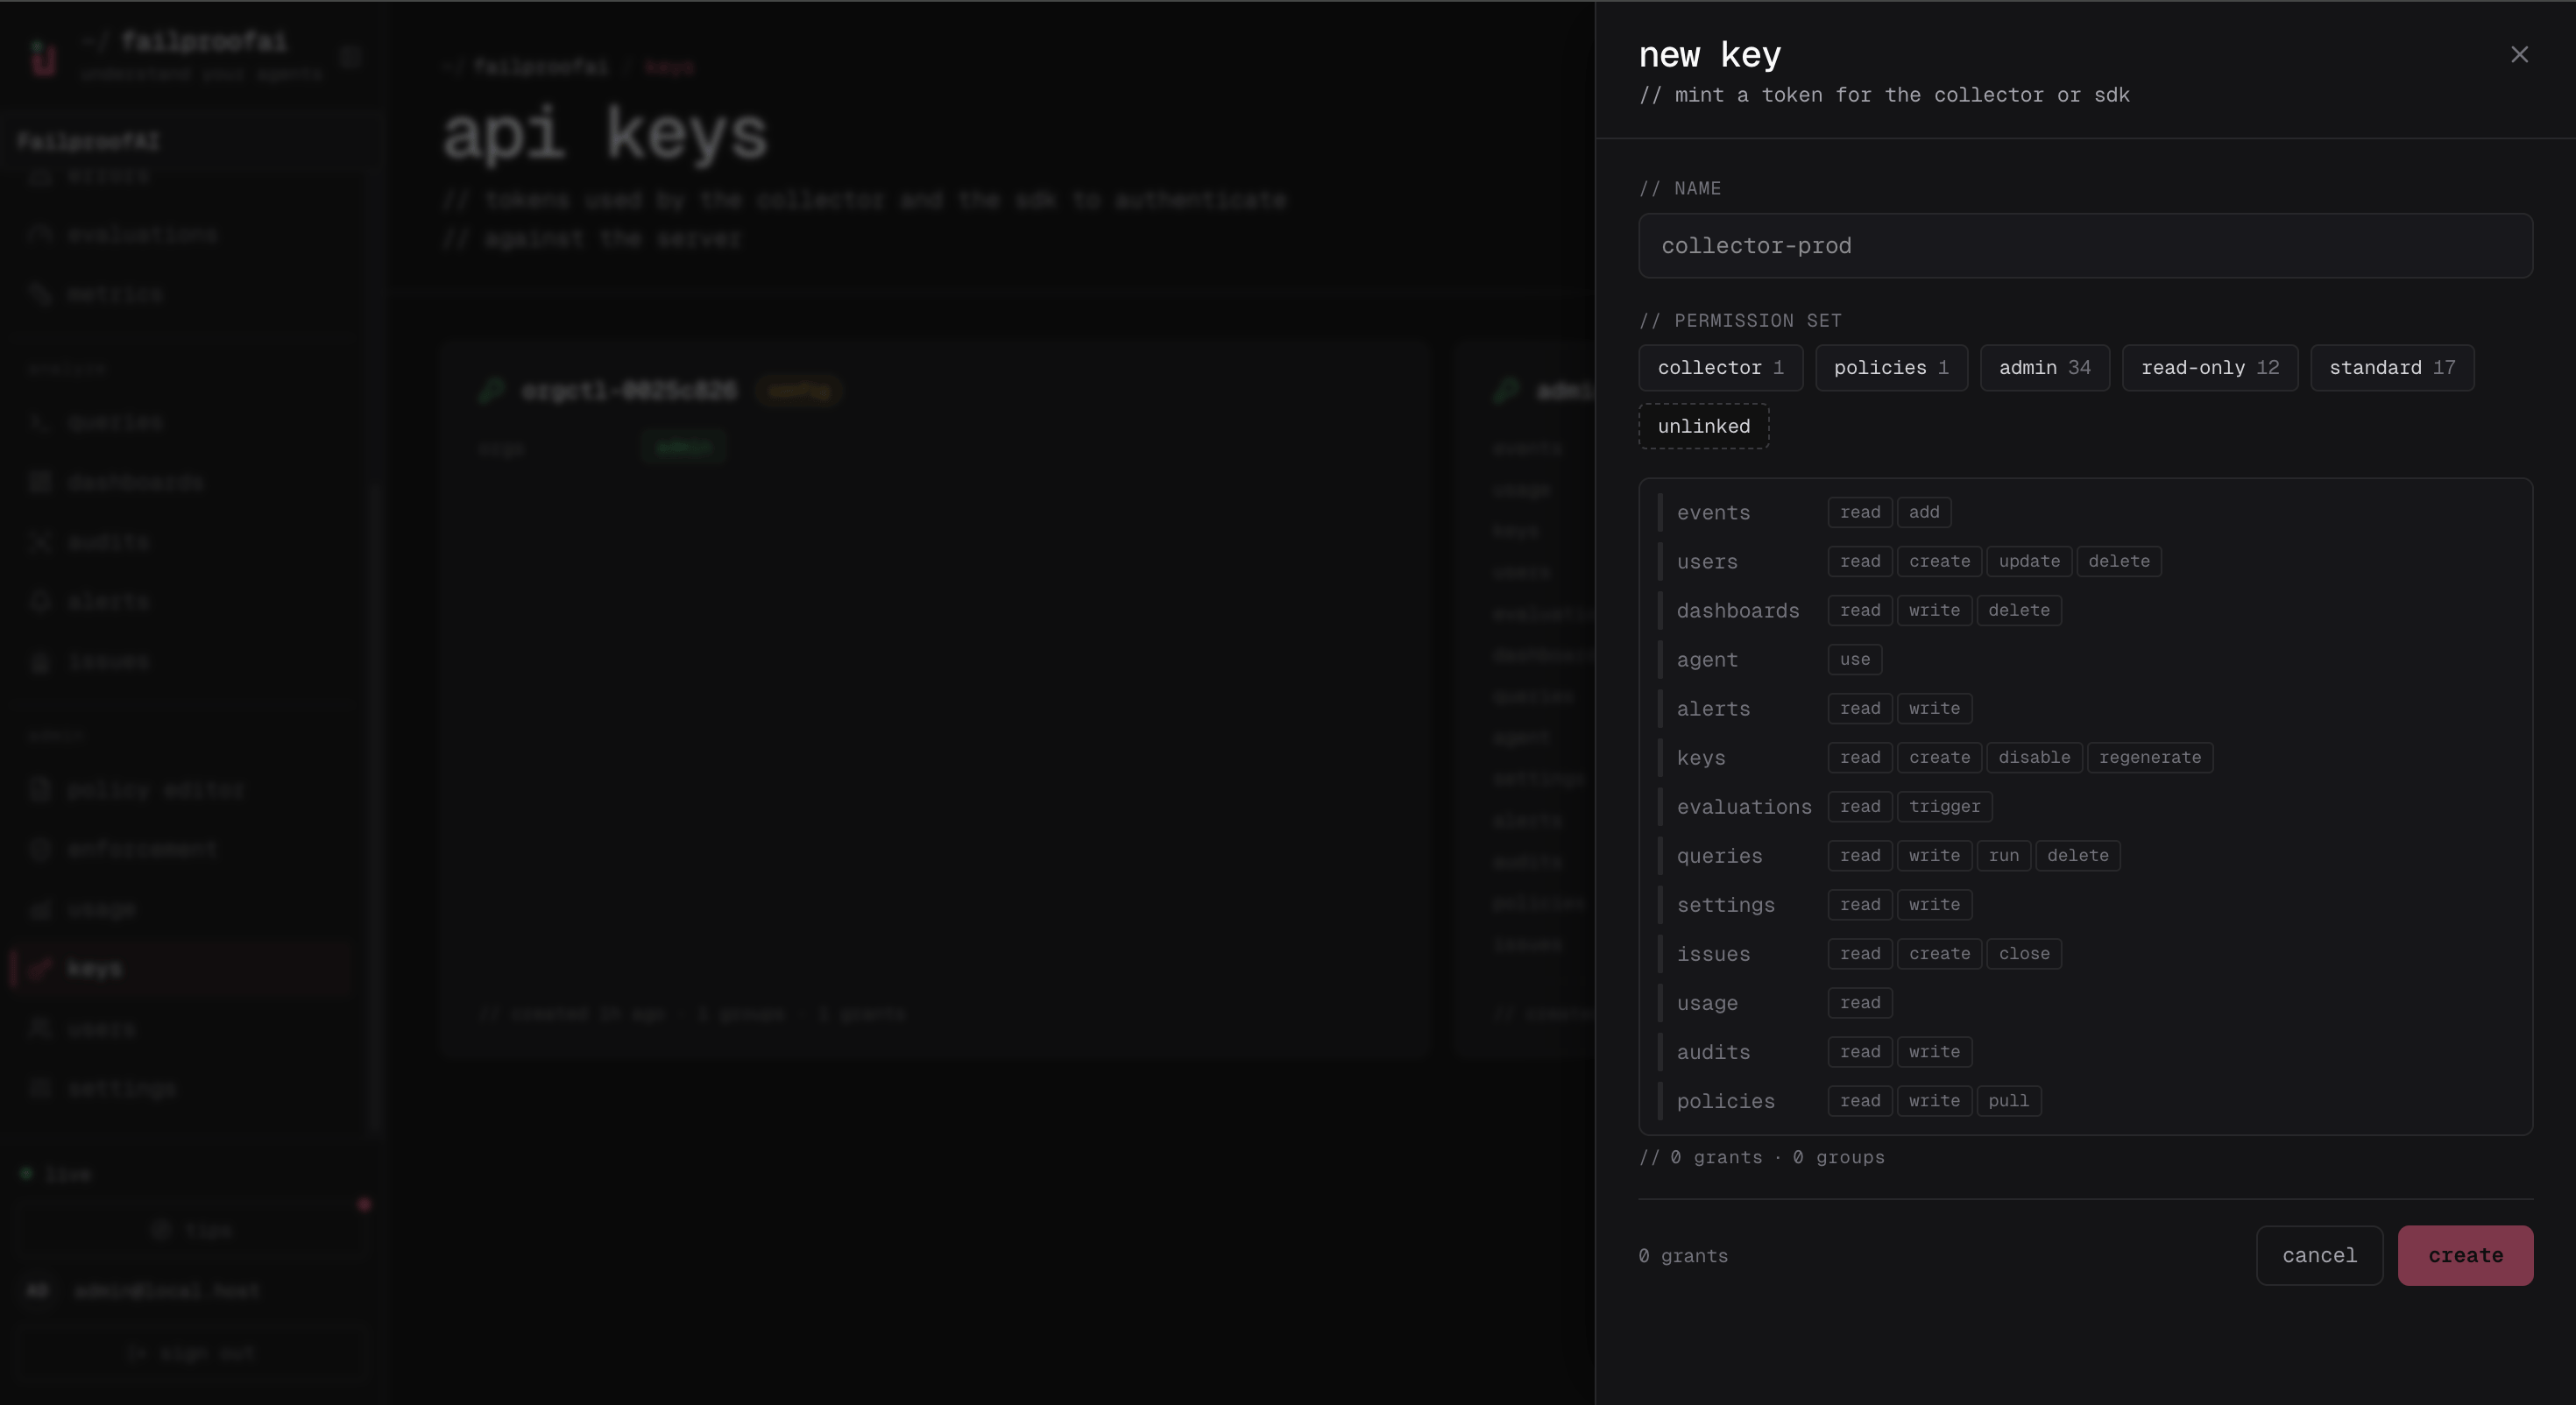
Administration → Keys पर जाएँ, new key चुनें, और एक workload का नाम दर्ज करें।
एक permission set चुनें और व्यक्तिगत अनुमतियों को केवल तब समायोजित करें जब preset अपर्याप्त हो।
कुंजी बनाएँ और तुरंत इसके one-time secret को कॉपी करें।
बाद में कुंजी खोलें ताकि grants को अपडेट करें, इसे अक्षम करें, या secret को पुनः उत्पन्न करें।
Creation drawer वह जगह है जहाँ आप workload द्वारा आवश्यक सबसे संकीर्ण grants चुनते हैं।निर्माण के बाद, Keys page persistent metadata और management actions दिखाता है। one-time secret फिर से दिखाई नहीं देता।इस सूची का उपयोग करके regularly grants की समीक्षा करें और उन कुंजियों को अक्षम करें जो अब किसी सक्रिय workload से संबंधित नहीं हैं।
Create/regenerate output को securely redirect या capture करें; secret एक बार लौटाया जाता है।
एक जुड़ी Failproof AI मशीन के लिए आवश्यक दो अनुमतियाँ स्वतंत्र हैं:
events:add events और session data भेजता है।
policies:pull assigned policy deployments को पुनः प्राप्त करता है।
Key secrets तब दिखाए जाते हैं जब create या regenerate किए जाते हैं। उन्हें एक secret manager में store करें और उन्हें एक operator की interactive credentials को पुनः उपयोग किए बिना rotate करें।
orgs:admin instance operator के लिए आरक्षित है और एक organization key या सामान्य सदस्य को दिया नहीं जा सकता। सेवानिवृत्त incidents:* और alerts:ack tokens compatibility के लिए स्वीकार किए जाते हैं और वर्तमान issues:* अनुमतियों में normalize होते हैं।Builtin permission sets read-only, standard, और admin हैं। standard read permissions में evaluation triggering, query execution, issue response, और assistant use जोड़ता है। Key creation human-only grants को हटाता है भले ही एक permission set में उनके हों।
Instance-scoped keys X-AgentEye-Org header के साथ एक organization चुन सकते हैं। multi-organization deployments पर इसे स्पष्ट रूप से सेट करें; चूक से default organization का चयन हो सकता है।