

Yerel uygulama
Bulut anahtarı olmadan bir makineyi ayarlayın ve bir politika paketi alın. Oturum verilerini Buluta göndermeden hemen koruma gerektiğinde bunu kullanın.
Failproof AI Cloud
Merkezi oturumlar, denetimler, çevrimiçi değerlendirmeler, panolar, uyarılar ve filo politikası dağıtımı ekleyin.
Kurumsal dağıtım
Kuruluş kontrolleri, kapsamlı anahtarlar, özel altyapı ve dağıtıma özgü güvenlik gereksinimlerini kullanın.
Yerel olarak uygulayın
Anahtar olmadanfailproofai config komutunu çalıştırın, ardından failproofai policies add FailproofAI/policies komutuyla bir paket alın. Terminal’de, kurulum Buluta bağlanmayı sorduğunda Şimdi değil — yerel kal’ı seçin; terminal yok ve FAILPROOFAI_CLOUD_TOKEN yok ise, kendi kendine yerel kalır. Daemon ve hook’lar makinede uygulama yapar ve Buluta hiçbir oturum verisi gönderilmez. Daha sonra bağlanmak için aşağıdaki adımları izleyin.
Önerilen üretim yolu
- Transkript yakalama etkin olan bir üretim dışı makineyi bağlayın.
- Bulut’ta oturumları ve değerlendirmeleri doğrulayın.
- Bilinen bir hata modu için bir denetim oluşturun.
- İlk politikayı gözlem modunda dağıtın.
- Eşleşmeleri ve yanlış pozitifleri inceledikten sonra üretim ortamına genişletin.
Bir makineyi Buluta bağlayın
- Dashboard
- CLI
- Administration → Keys bölümüne gidin ve
events:addvepolicies:pullizinleriyle bir anahtar oluşturun. - Tek seferlik gizli anahtarı hedef makineye kopyalayın.
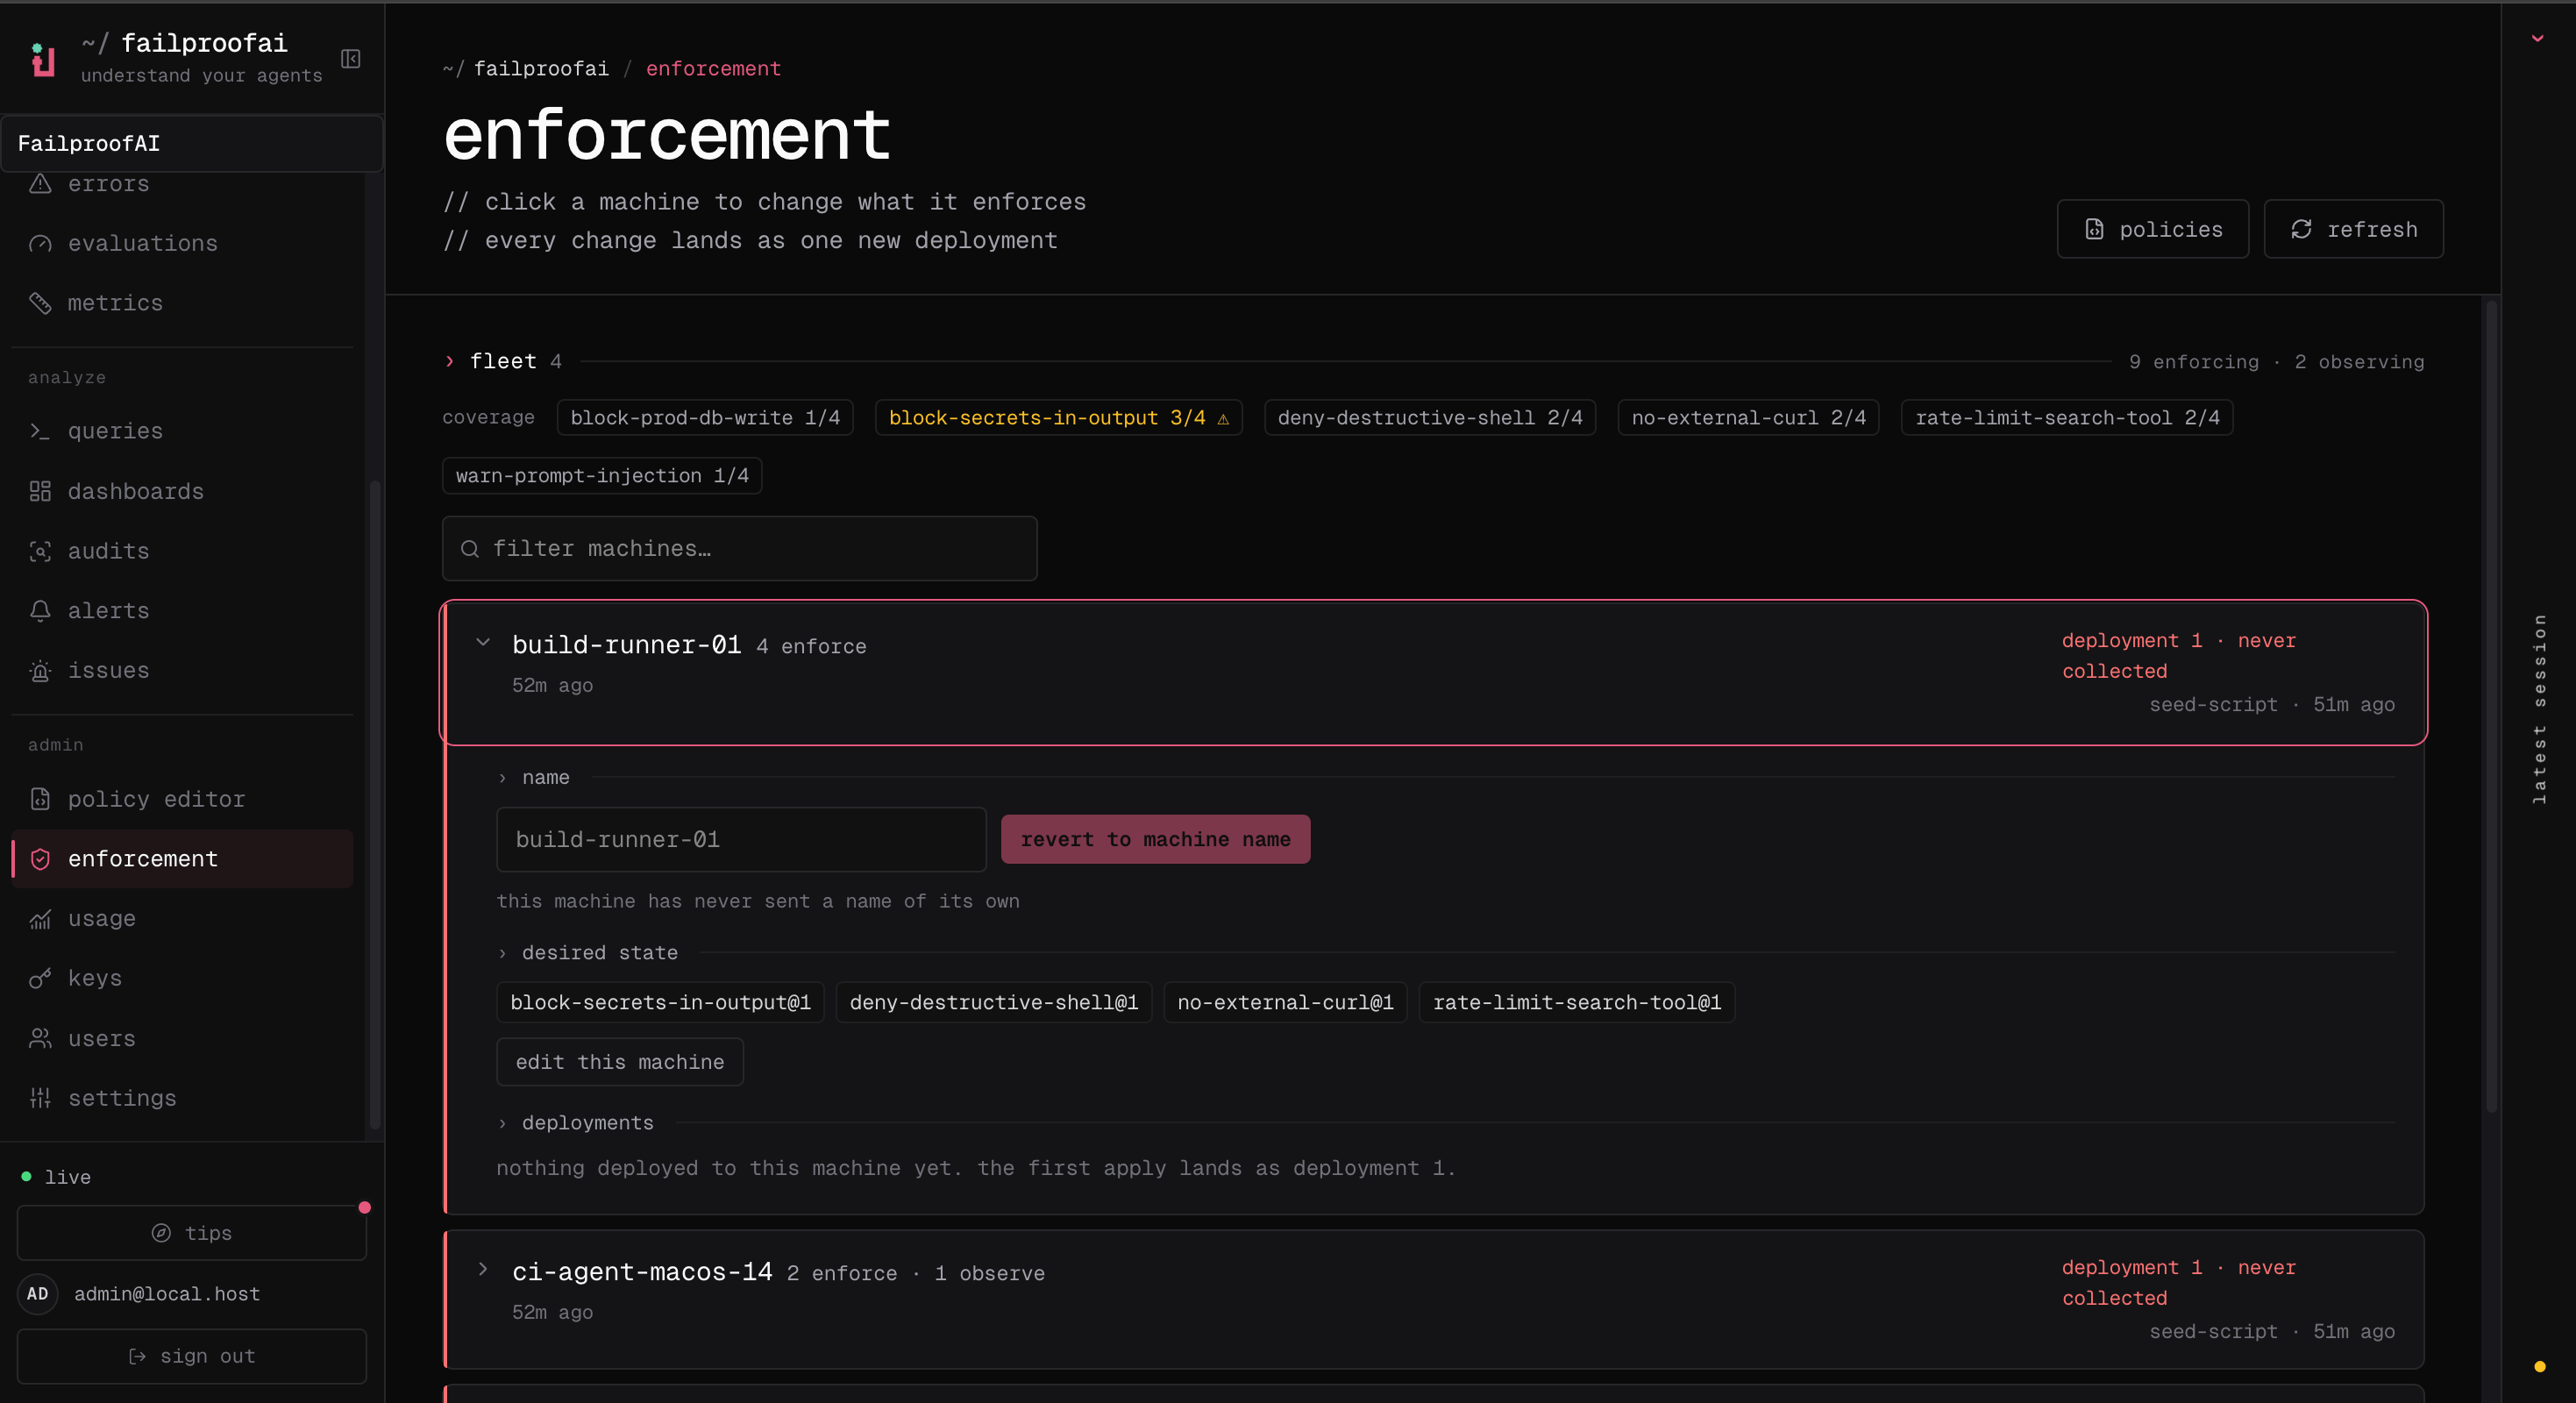
- CLI bağlantı komutunu çalıştırdıktan sonra, Admin → enforcement bölümüne gidin ve makinenin görüntülendiğini doğrulayın.
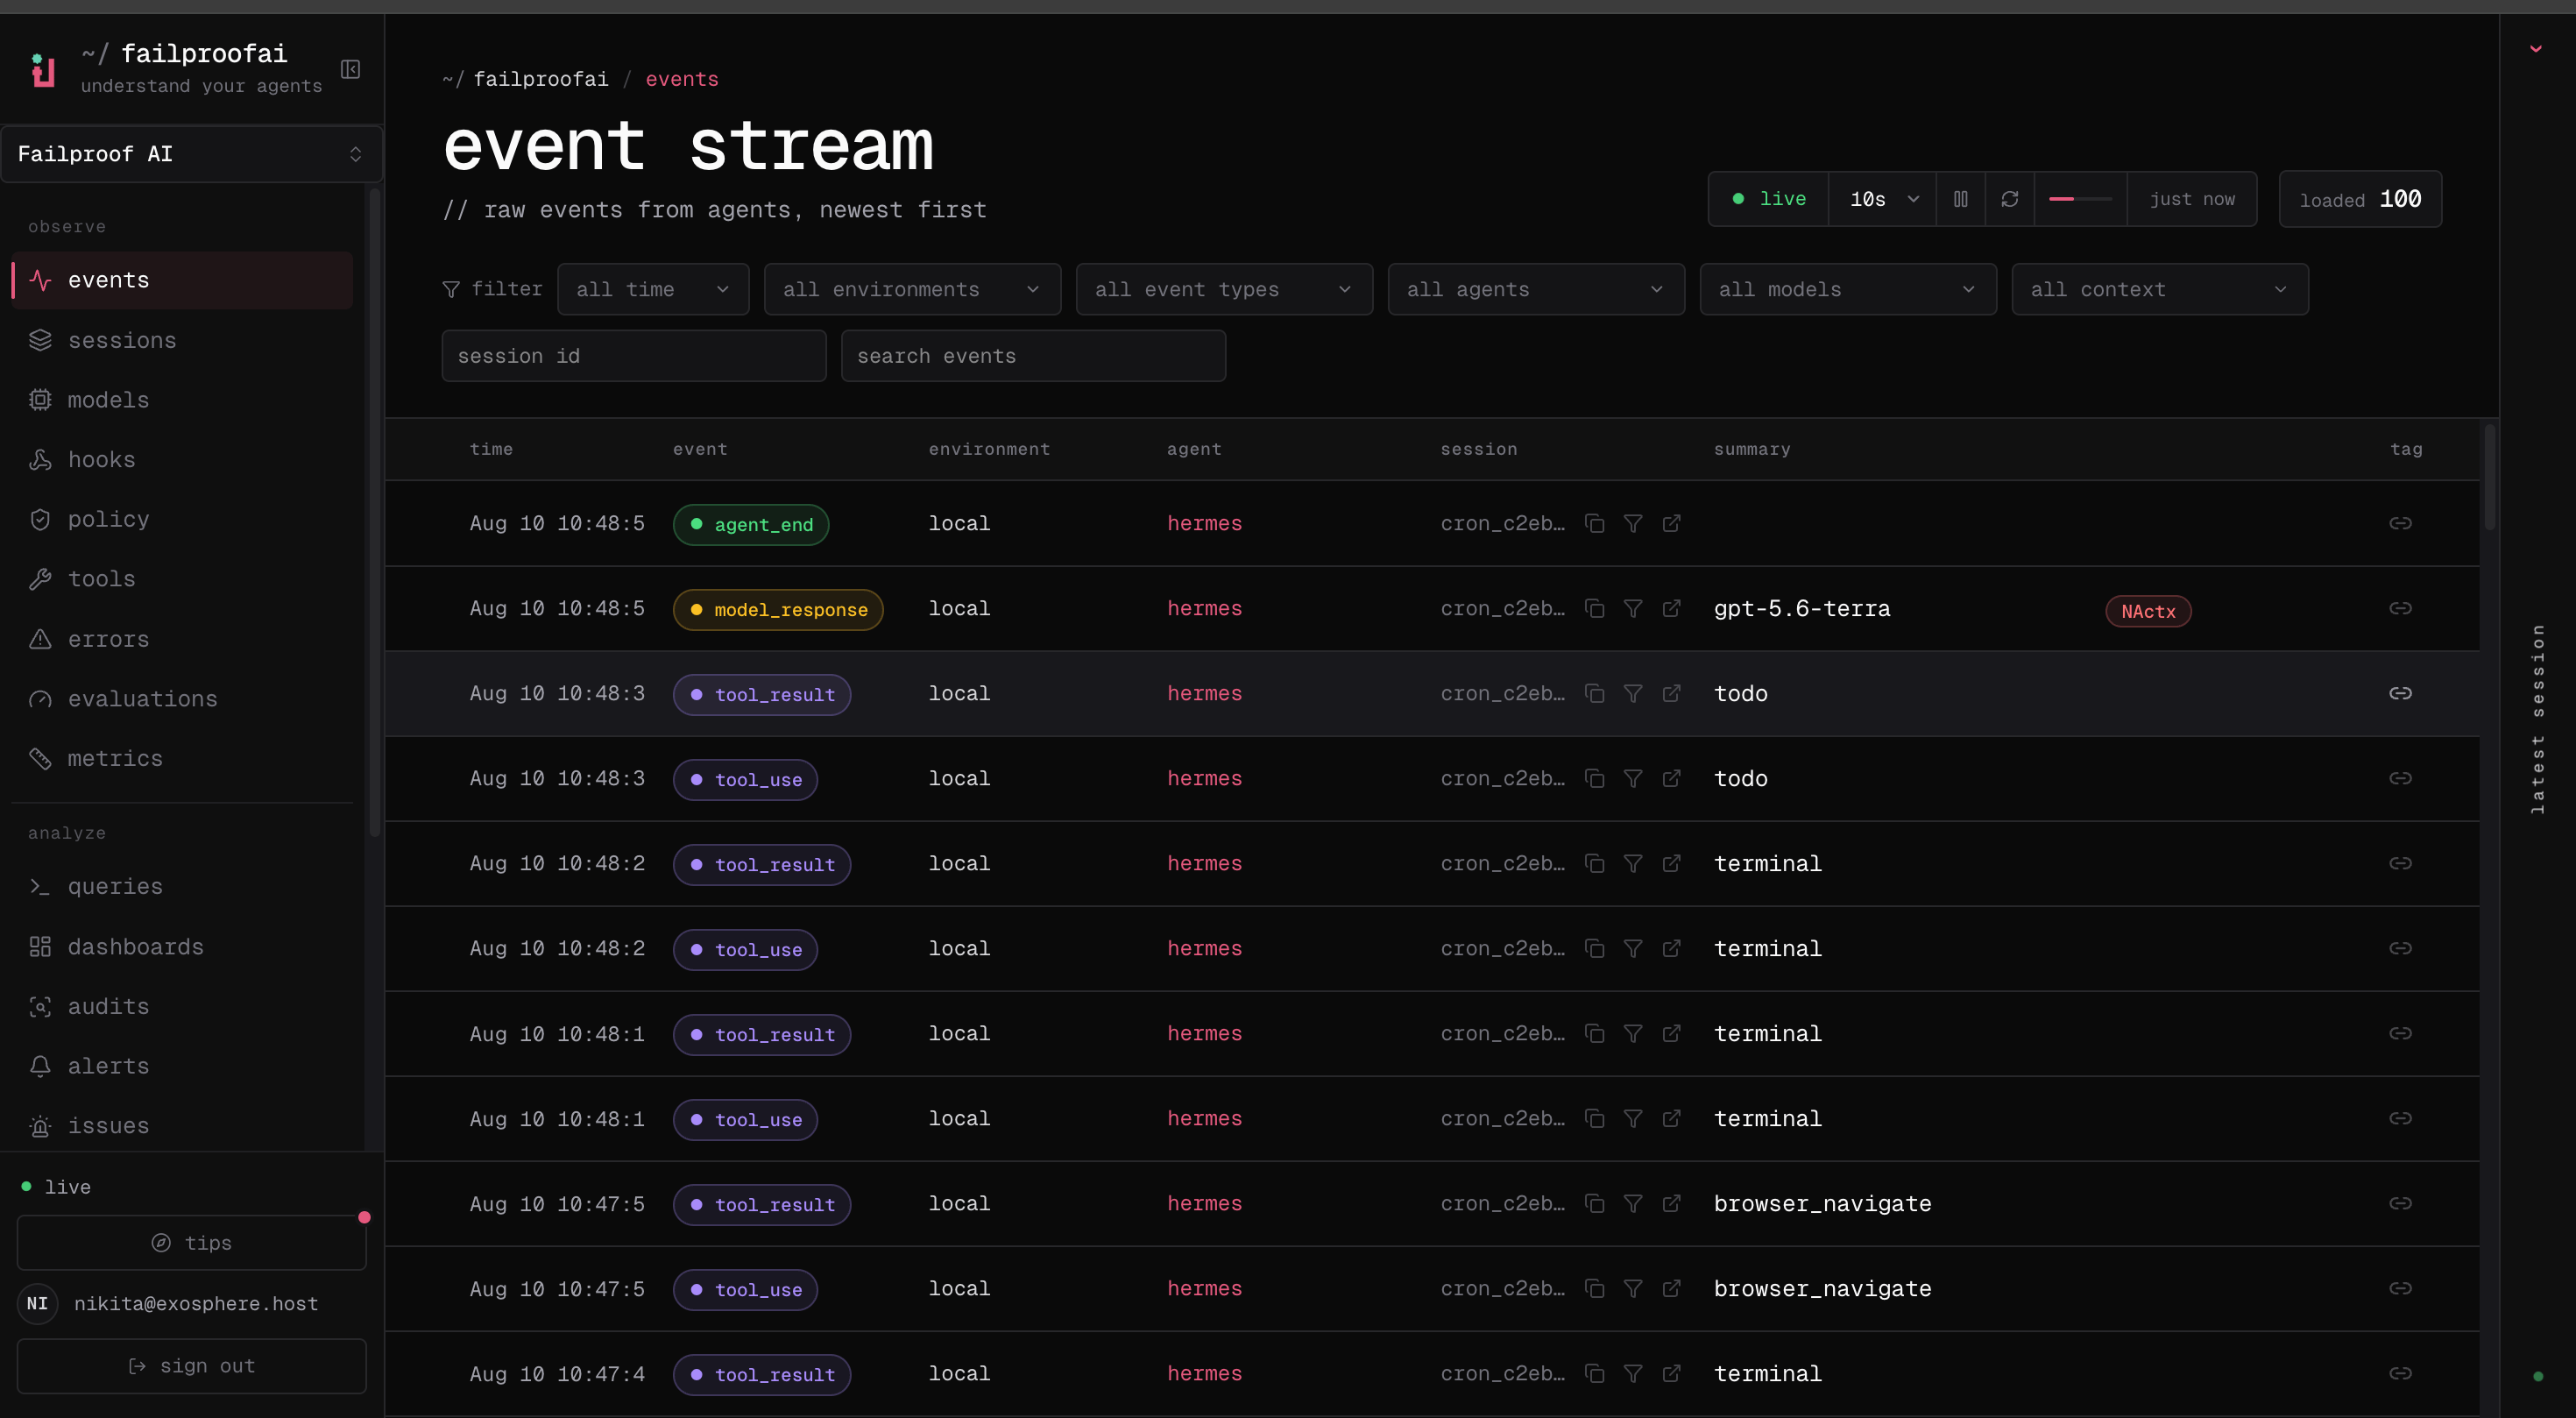
- Observe → Events bölümüne gidin ve ilk etkinliğinin geldiğini doğrulayın.

failproofai config --status komutunu kullanın.
Bulut kurulumu, ilgili yetenek başarılı olduktan sonra yalnızca yerel kimlik bilgilerini yazar. Başarısız bir doğrulama, bir makineyi olmadığında bağlantılı gibi bırakmaz.