

Kiểm tra lại bản nháp
- Dashboard
- CLI
Trình chỉnh sửa chính sách sẽ phát lại bản nháp dựa trên các cuộc gọi mà đội của bạn đã thực hiện, trước khi bạn xuất bản nó.
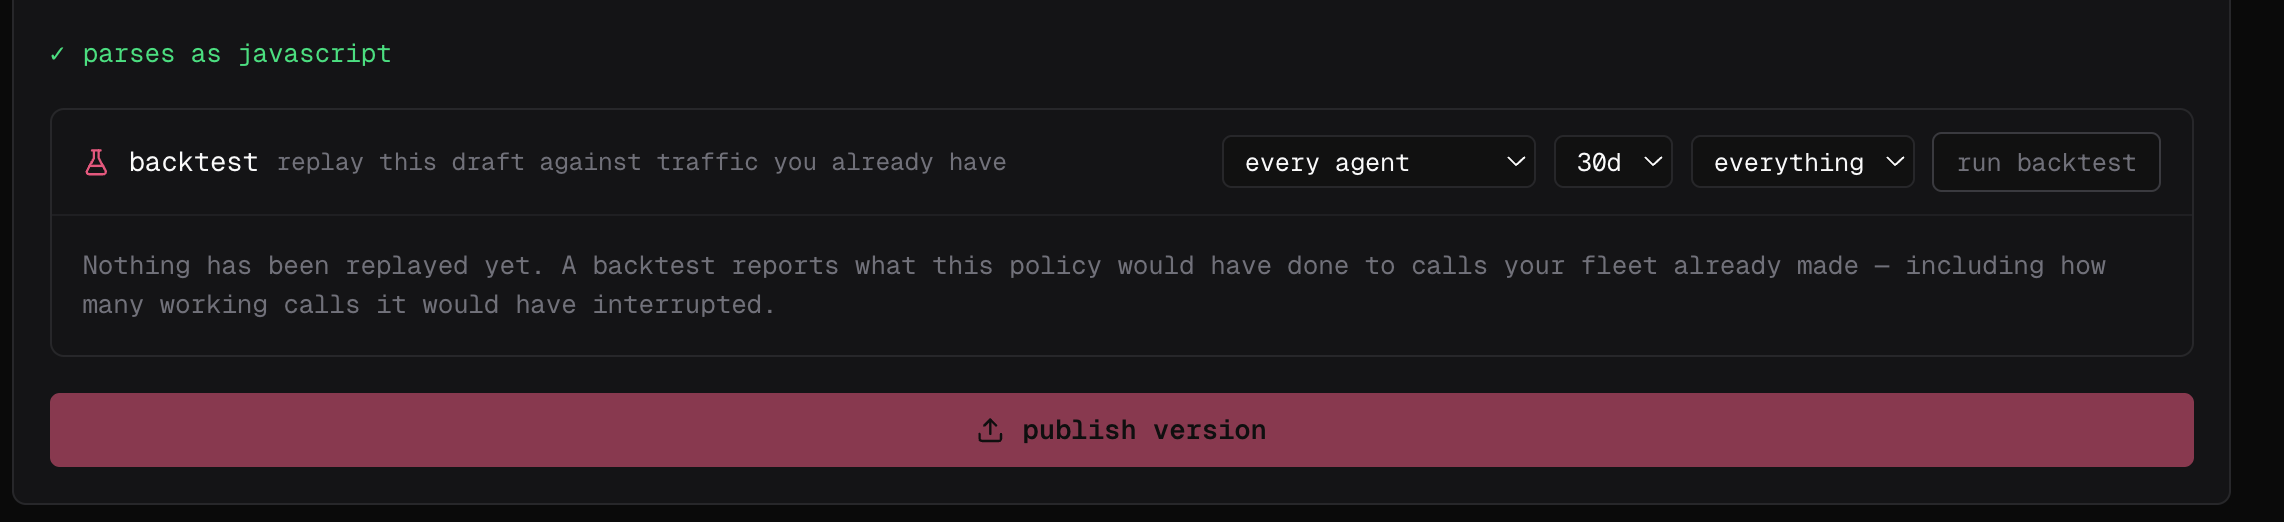
- Mở bản nháp trong Admin → policy editor. Trình chỉnh sửa sẽ xác nhận nó phân tích cú pháp đúng như JavaScript.
- Trong backtest, chọn các agent và khoảng thời gian để phát lại — tất cả agent và 30d theo mặc định — và để bộ lọc cuối cùng trên everything trừ khi bạn muốn thu hẹp nó.
-
Chọn run backtest.
Chạy nó dựa trên một sự kiện bạn mô tả
fp policies test chạy tệp chính sách trên máy của bạn dựa trên một sự kiện tổng hợp và kiểm tra quyết định. Không có gì được xuất bản và không có gì đến Cloud:
--event, --tool, --command và --file. Bộ lọc match của chính sách vẫn áp dụng, vì vậy một chính sách không bao gồm sự kiện bạn mô tả sẽ báo cáo skipped thay vì một quyết định — thường là dấu hiệu rằng match của nó hẹp hơn ý định của bạn.
Chạy nó trên một máy
Tiếp theo, thực thi nó một cách thực sự trên máy của riêng bạn, dựa trên agent của riêng bạn:Kiểm tra những gì bị hỏng
Việc cài đặt sẽ từ chối một tệp bị thiếu, lỗi cú pháp, nhập không được giải quyết, một ngoại lệ ở cấp cao nhất, hoặc một mô-đun hết thời gian chờ trong khi tải — vì vậy hãy chạy lại nó sau mỗi thay đổi tệp hoặc bất cứ thứ gì nó nhập. Tại thời điểm thực thi, tệp bị hỏng tương tự được ghi lại và skipped để mọi chính sách khác tiếp tục chạy: coi một cảnh báo tải trong nhật ký sản xuất như một thực thi bị mất. Các tệp quy ước tải mà không cần lệnh cài đặt, vì vậy hãy giữ một bướcfailproofai policies --install --custom <file> rõ ràng trong CI — đó là những gì làm hỏng bản dựng trên một chính sách bị hỏng.
Sau đó, cung cấp cho nó những gì các agent thực sự gửi, không chỉ đầu vào bạn mong đợi: các trường bị thiếu, tên công cụ thay thế như Write và Edit, đường dẫn Windows, đầu vào không đúng định dạng. Trả về một allow, instruct hoặc deny có chủ đích trên mọi đường dẫn, giữ hàm xác định, và ràng buộc bất kỳ cuộc gọi bên ngoài nào bằng một thời gian chờ ngắn.
Sau đó xuất bản nó và quan sát nó
Một bài kiểm tra lại cho thấy những gì chính sách sẽ làm với lưu lượng bạn có; nó không thể cho thấy những gì lưu lượng bạn chưa thấy sẽ làm. Chọn publish version trong trình chỉnh sửa (hoặc chạyfp policies publish), sau đó triển khai nó ở chế độ observe trước tiên — các phán quyết của nó được ghi lại và không có gì bị chặn — và thực thi khi các kết quả phù hợp của nó tách hành động không an toàn khỏi những hành động hợp lệ.