

Không có phiên nào xuất hiện trong Cloud
Không có phiên nào xuất hiện trong Cloud
- Dashboard
- CLI
Mở Administration → Keys và xác nhận khóa máy đang hoạt động và có 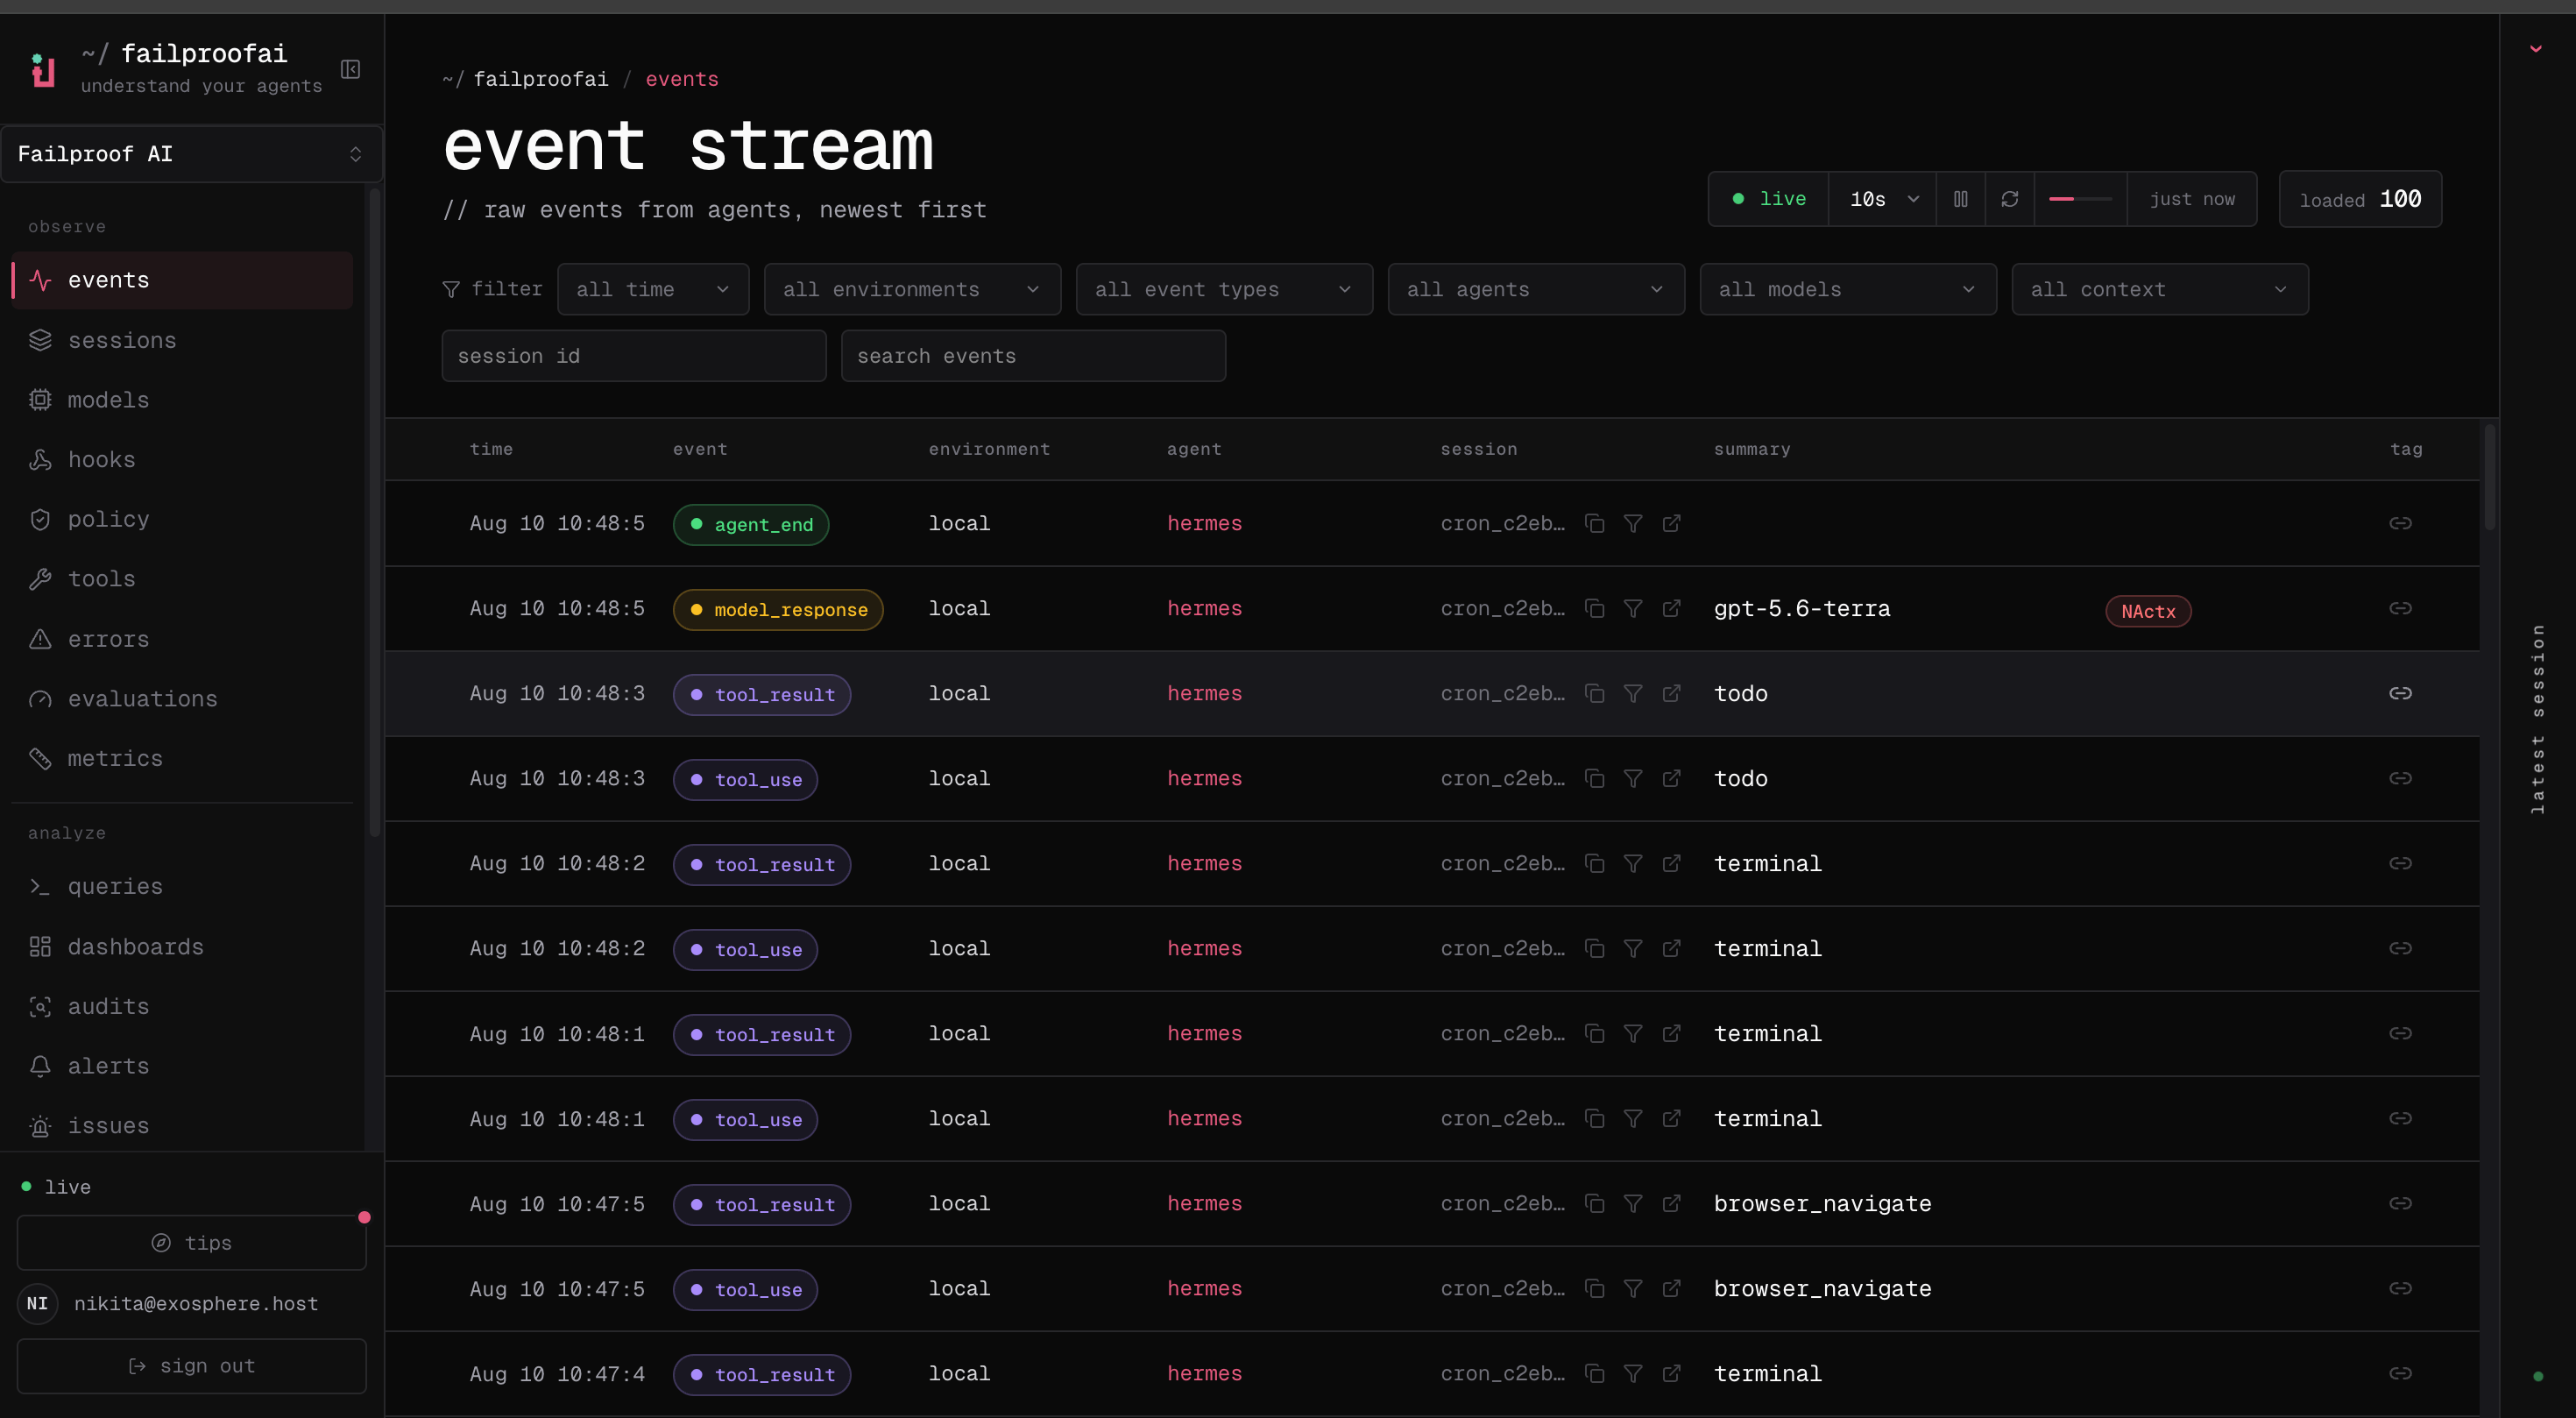
events:add. Sau đó mở Observe → Events, mở rộng khoảng thời gian và xóa các bộ lọc môi trường và tác nhân. Nếu có sự kiện, hãy tìm kiếm ID phiên và sau đó kiểm tra Observe → Sessions để nhóm. Nếu không có sự kiện nào, hãy chẩn đoán daemon Failproof từ CLI.Sự kiện Python SDK vẫn nằm trên đĩa
Sự kiện Python SDK vẫn nằm trên đĩa
- Dashboard
- CLI
Xóa các bộ lọc trong Observe → Events và tìm kiếm ID phiên SDK chính xác. Nếu không có gì xuất hiện, hãy kiểm tra spool SDK và daemon Failproof trên máy nguồn.
Máy không nhận chính sách
Máy không nhận chính sách
- Dashboard
- CLI
Mở Admin → enforcement, chọn máy và so sánh các phiên bản được gán, báo cáo và trước đó. Xác nhận phạm vi triển khai bao gồm máy và khóa của nó có
policies:pull. Ingest có thể hoạt động ngay cả khi chính sách không được gửi.Một hành động bị từ chối vì daemon không khả dụng
Một hành động bị từ chối vì daemon không khả dụng
- Dashboard
- CLI
Mở Admin → enforcement và kiểm tra thời gian lần cuối cùng thấy máy và phiên bản báo cáo. Nếu máy đã lỗi thời, coi đó là vấn đề daemon cục bộ. Không làm yếu chính sách triển khai chỉ để vượt qua daemon không khả dụng.
Chính sách tùy chỉnh không tải
Chính sách tùy chỉnh không tải
- Dashboard
- CLI
Đối với chính sách do Cloud tạo, mở Admin → policy editor, chọn bản nháp và xem lỗi xác thực trước khi xuất bản. Đối với chính sách cục bộ, hãy sử dụng CLI để xác thực nó, sau đó mở Observe → policy sau một hành động kiểm tra để xác nhận quyết định đến.
Một audit không trả về phát hiện nào
Một audit không trả về phát hiện nào
- Dashboard
- CLI
Mở Analyze → audits, chọn lần chạy và kiểm tra xem phân tích mô hình đã chạy hay chưa. Sau đó so sánh phạm vi và cửa sổ của nó với Observe → sessions và mở các trace đại diện từ quần thể đó.Kết quả bằng không chỉ có ý nghĩa khi phân tích chạy thành công. Nếu phân tích bị bỏ qua hoặc thất bại, lần chạy không tạo phát hiện nào và giữ cửa sổ chưa được phân tích mở cho lần chạy thành công trong tương lai. Nếu phân tích mô hình bị vô hiệu hóa, audit cũng không tạo phát hiện nào vì lệnh credential xác định và quét PII chỉ ghi thống kê nhưng không còn tạo phát hiện.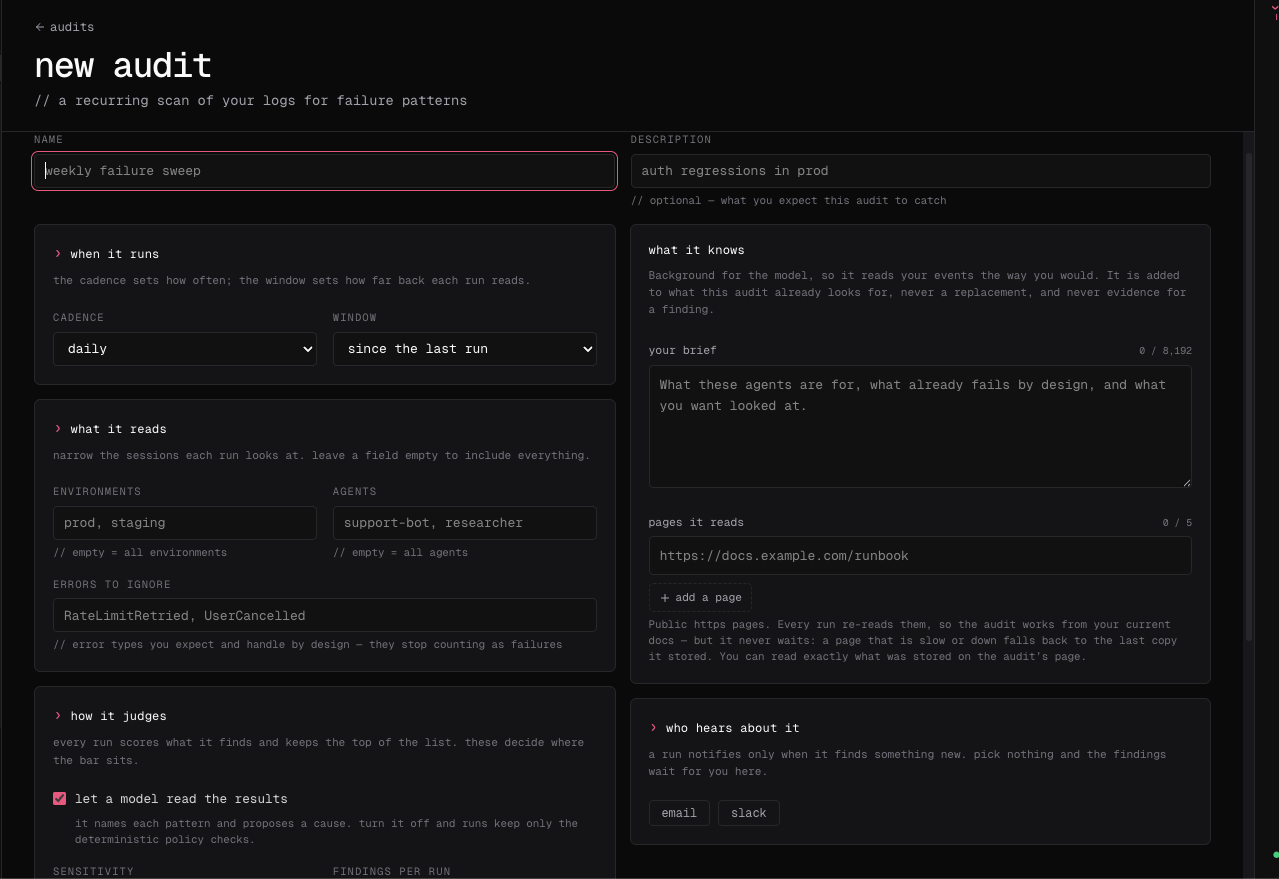
Đánh giá trực tuyến không chạy tự động
Đánh giá trực tuyến không chạy tự động
- Dashboard
- CLI
Mở một phiên đã hoàn thành và kiểm tra xem đánh giá thủ công có thành công không. Cloud được lưu trữ hiện tại không có kiểm soát điểm cuối evaluator trong dashboard; toán tử máy chủ phải cấu hình nó.
Xác thực CLI Cloud nhắm đến tổ chức sai
Xác thực CLI Cloud nhắm đến tổ chức sai
- Dashboard
- CLI
Sử dụng công tắc tổ chức và xác nhận slug và quyền dự kiến trước khi so sánh kết quả với CLI.
Chính sách chặn công việc hợp lệ
Chính sách chặn công việc hợp lệ
- Dashboard
- CLI
Mở Observe → policy, bảo toàn quyết định và phiên liên kết, và xác định điều kiện dương tính giả. Sau đó mở Admin → enforcement và quay lại các máy bị ảnh hưởng về phiên bản trước. Tạo phiên bản hẹp hơn trong Policy editor, kiểm tra nó trên phạm vi nhỏ và chỉ mở rộng sau khi công việc hợp lệ thành công.
failproofai config --status với các bí mật được xóa.