- أدوات سطر الأوامر للبرمجة (10) — Claude Code وCodex وGitHub Copilot CLI وCursor وOpenCode وPi وFactory Droid وDevin CLI وAntigravity CLI وGoose
- بوابات الدردشة والمساعدات (2) — Hermes (Slack وTelegram وcron) وOpenClaw (مساعد ذاتي التشغيل)
يقوم كل تكامل بتوحيد أسماء أحداث الخطاف الأصلية وأسماء الأدوات وحقول مدخلات الأدوات قبل تشغيل السياسات. لا يمكن للسياسة أن تعمل إلا على الأحداث التي يكشفها جهاز التشغيل الوسيط؛ اختبر سلوك نهاية الدور والتعليمات على جهاز التشغيل الوسيط والإصدار المحدد الذي تنشره.
القدرة على الإنفاذ
“حجب” يعني أن القرار المعاد من محول التيار الحالي يتم استهلاكه بواسطة جهاز التشغيل الوسيط المسمى. قد يستبدل الحجب بعد الأداة النتيجة المعروضة للنموذج لكنه لا يمكنه التراجع عن تأثير جانبي للأداة حدث بالفعل.
القدرات حساسة للإصدار. أعد الاختبار بعد ترقية عامل CLI، خاصة عندما تعتمد السياسة على سلوك الموجه أو الإيقاف أو الإذن أو ما بعد الأداة بدلاً من بوابة ما قبل الأداة الشائعة.
مكون إضافي أصلي من Hermes
يتم دمج Hermes من خلال مكون إضافي أصلي محلي للملف الشخصي بدلاً من أمر shell. يقوم التثبيت بنسخ المكون الإضافي في كل ملف شخصي Hermes افتراضي ومسمى، وتمكينه فيconfig.yaml الخاص بذلك الملف الشخصي، والهجرة فقط إدخالات خطاف shell FailproofAI القديمة. يتجنب هذا عملية توليد العملية على كل خطاف ويسمح instruct() بالوصول إلى النموذج من خلال نتيجة الأداة المحجوبة الأصلية من Hermes.
أول تعليمة متطابقة تحجب الاستدعاء المعلق. يبقى طلب API نفسه محجوبًا؛ قد تحاول تكرار نموذج لاحق. دفتر يومية محلي للملف الشخصي ومحدودية لكل دور تمنع التعليمات الاستشارية من أن تصبح حلقة غير محدودة. deny() يبقى حجبًا صعبًا. قم بتشغيل failproofai config --status لاكتشاف ملف شخصي معطل أو غير كامل أو مكرر أو تم إلغاء تكوينه للتو.
تثبيت خطاف الالتقاط والسياسة
- لوحة التحكم
- CLI
- افتح الإدارة → المفاتيح وأنشئ مفتاحًا بـ
events:addوpolicies:pull، مسمى للجهاز أو البيئة. - على الجهاز المستهدف، اربط CLI المحلي بالمفتاح المعروض وثبّت خطاف جهاز التشغيل الوسيط.
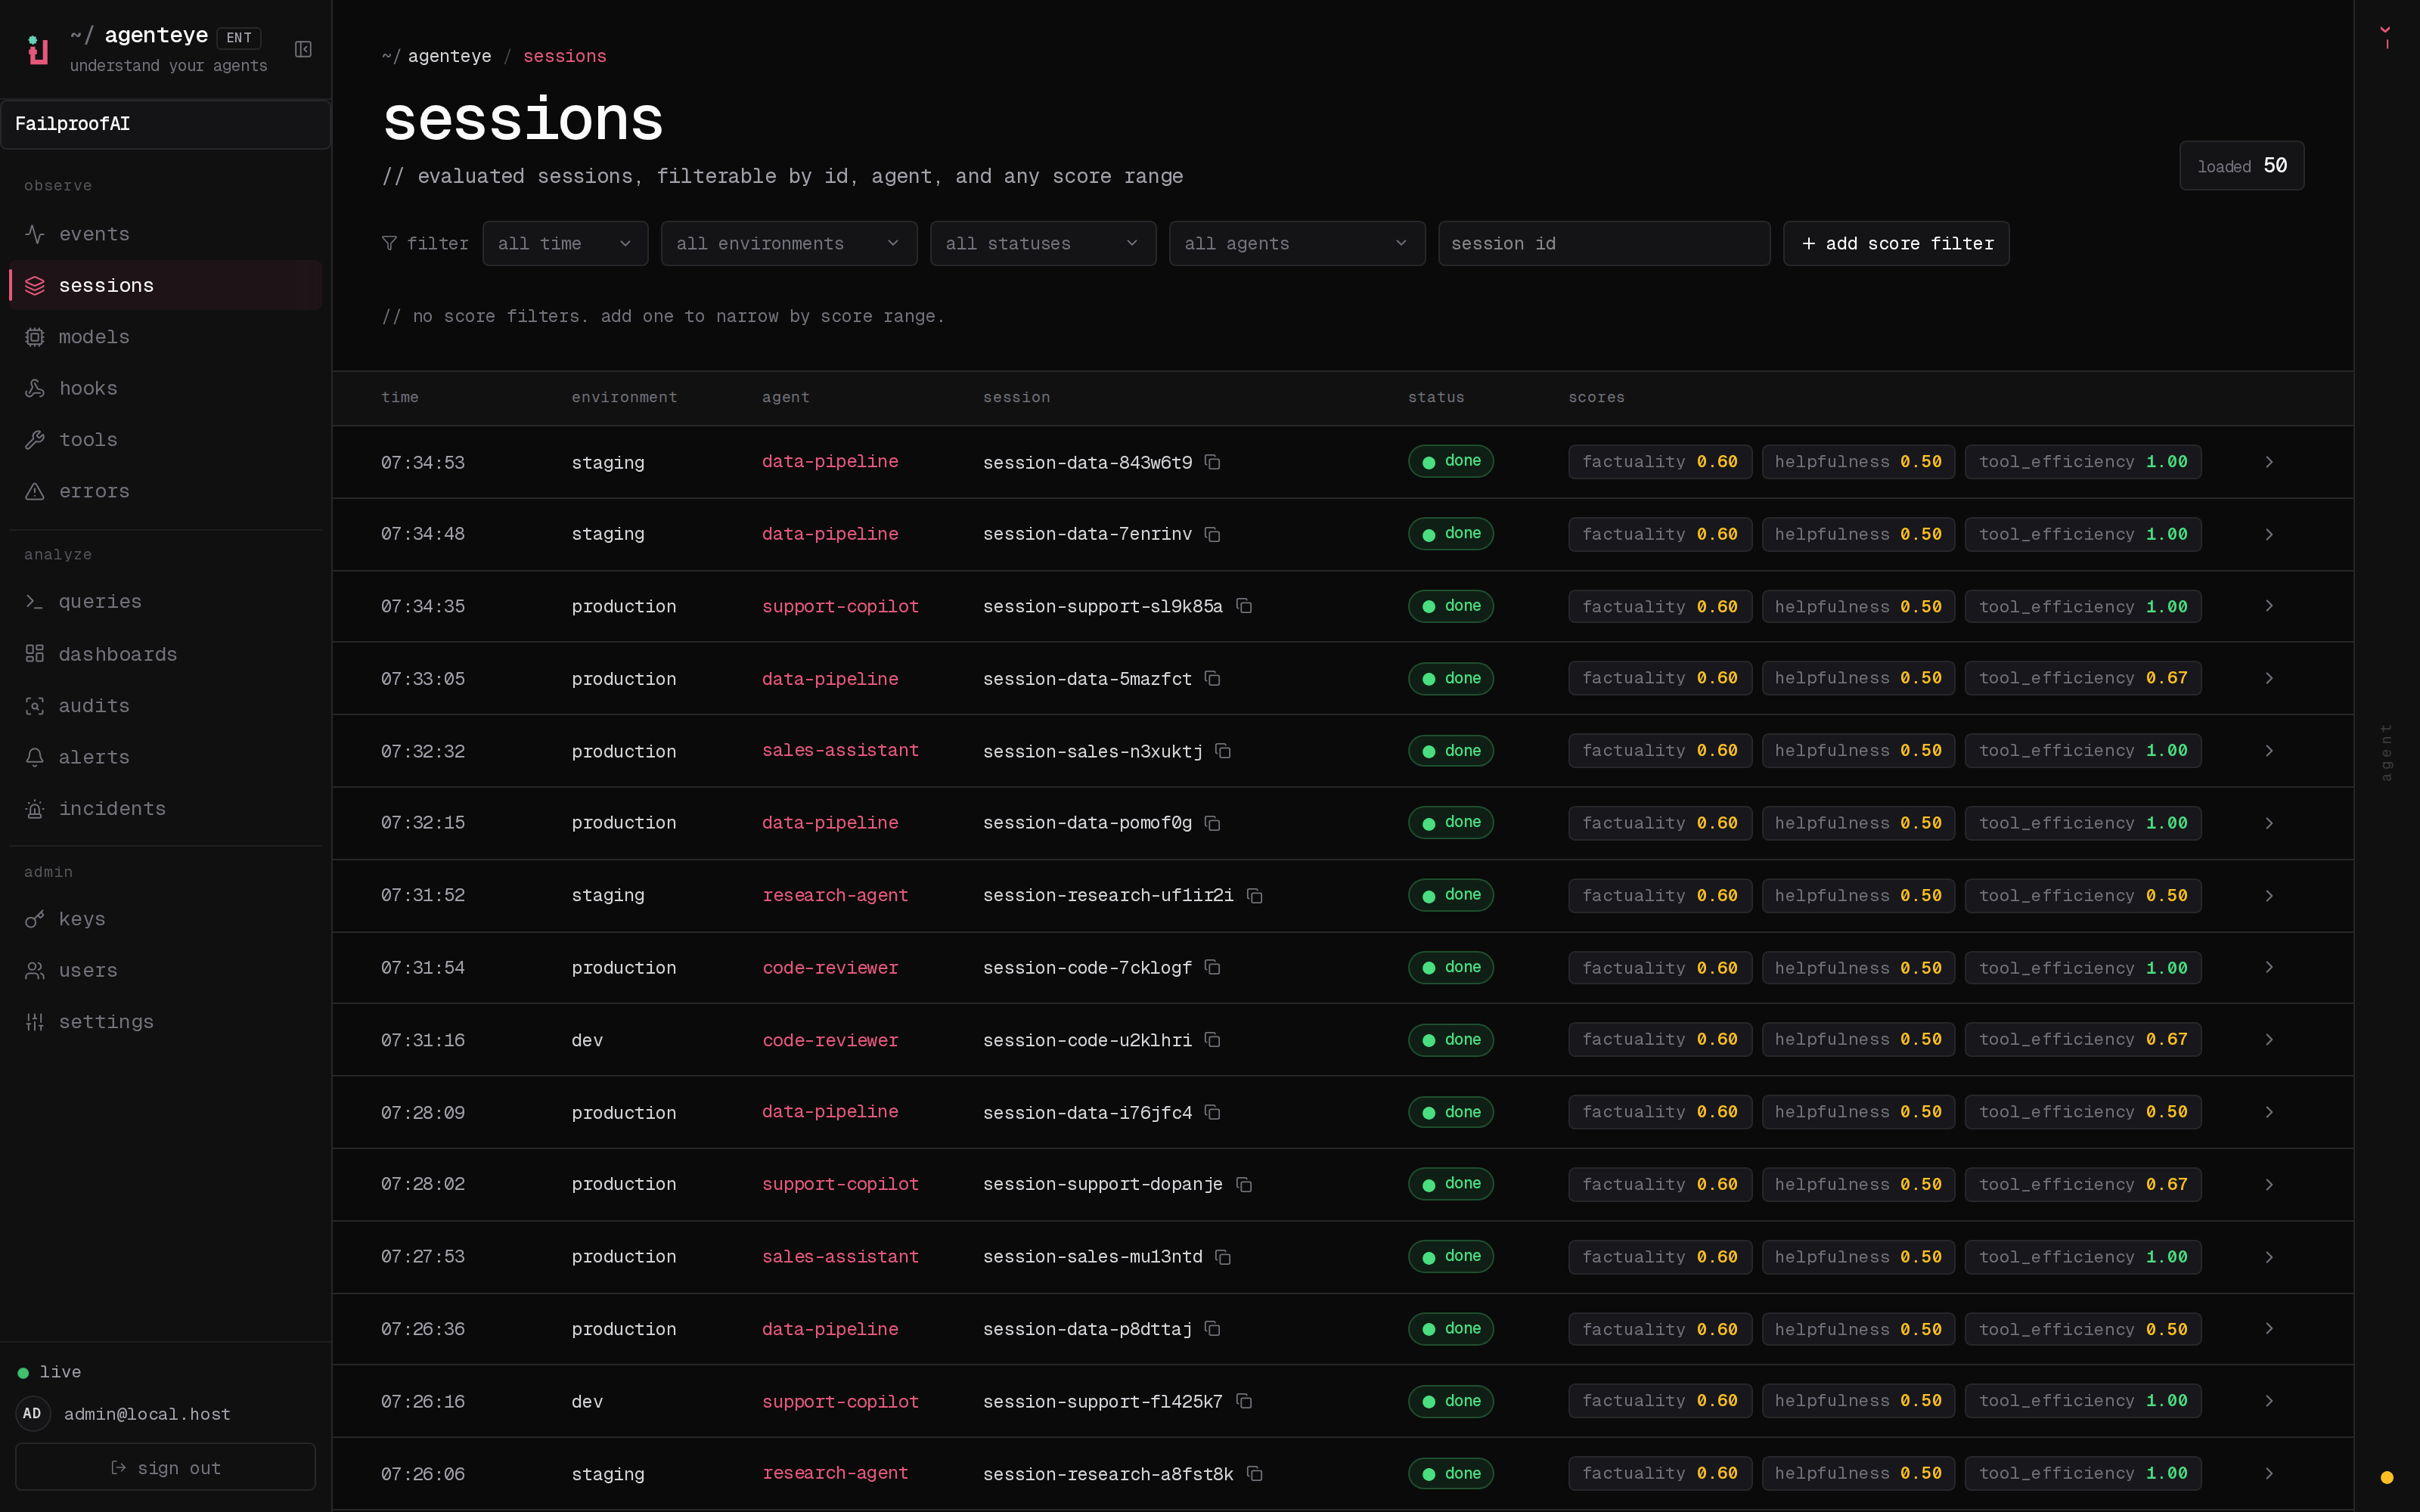
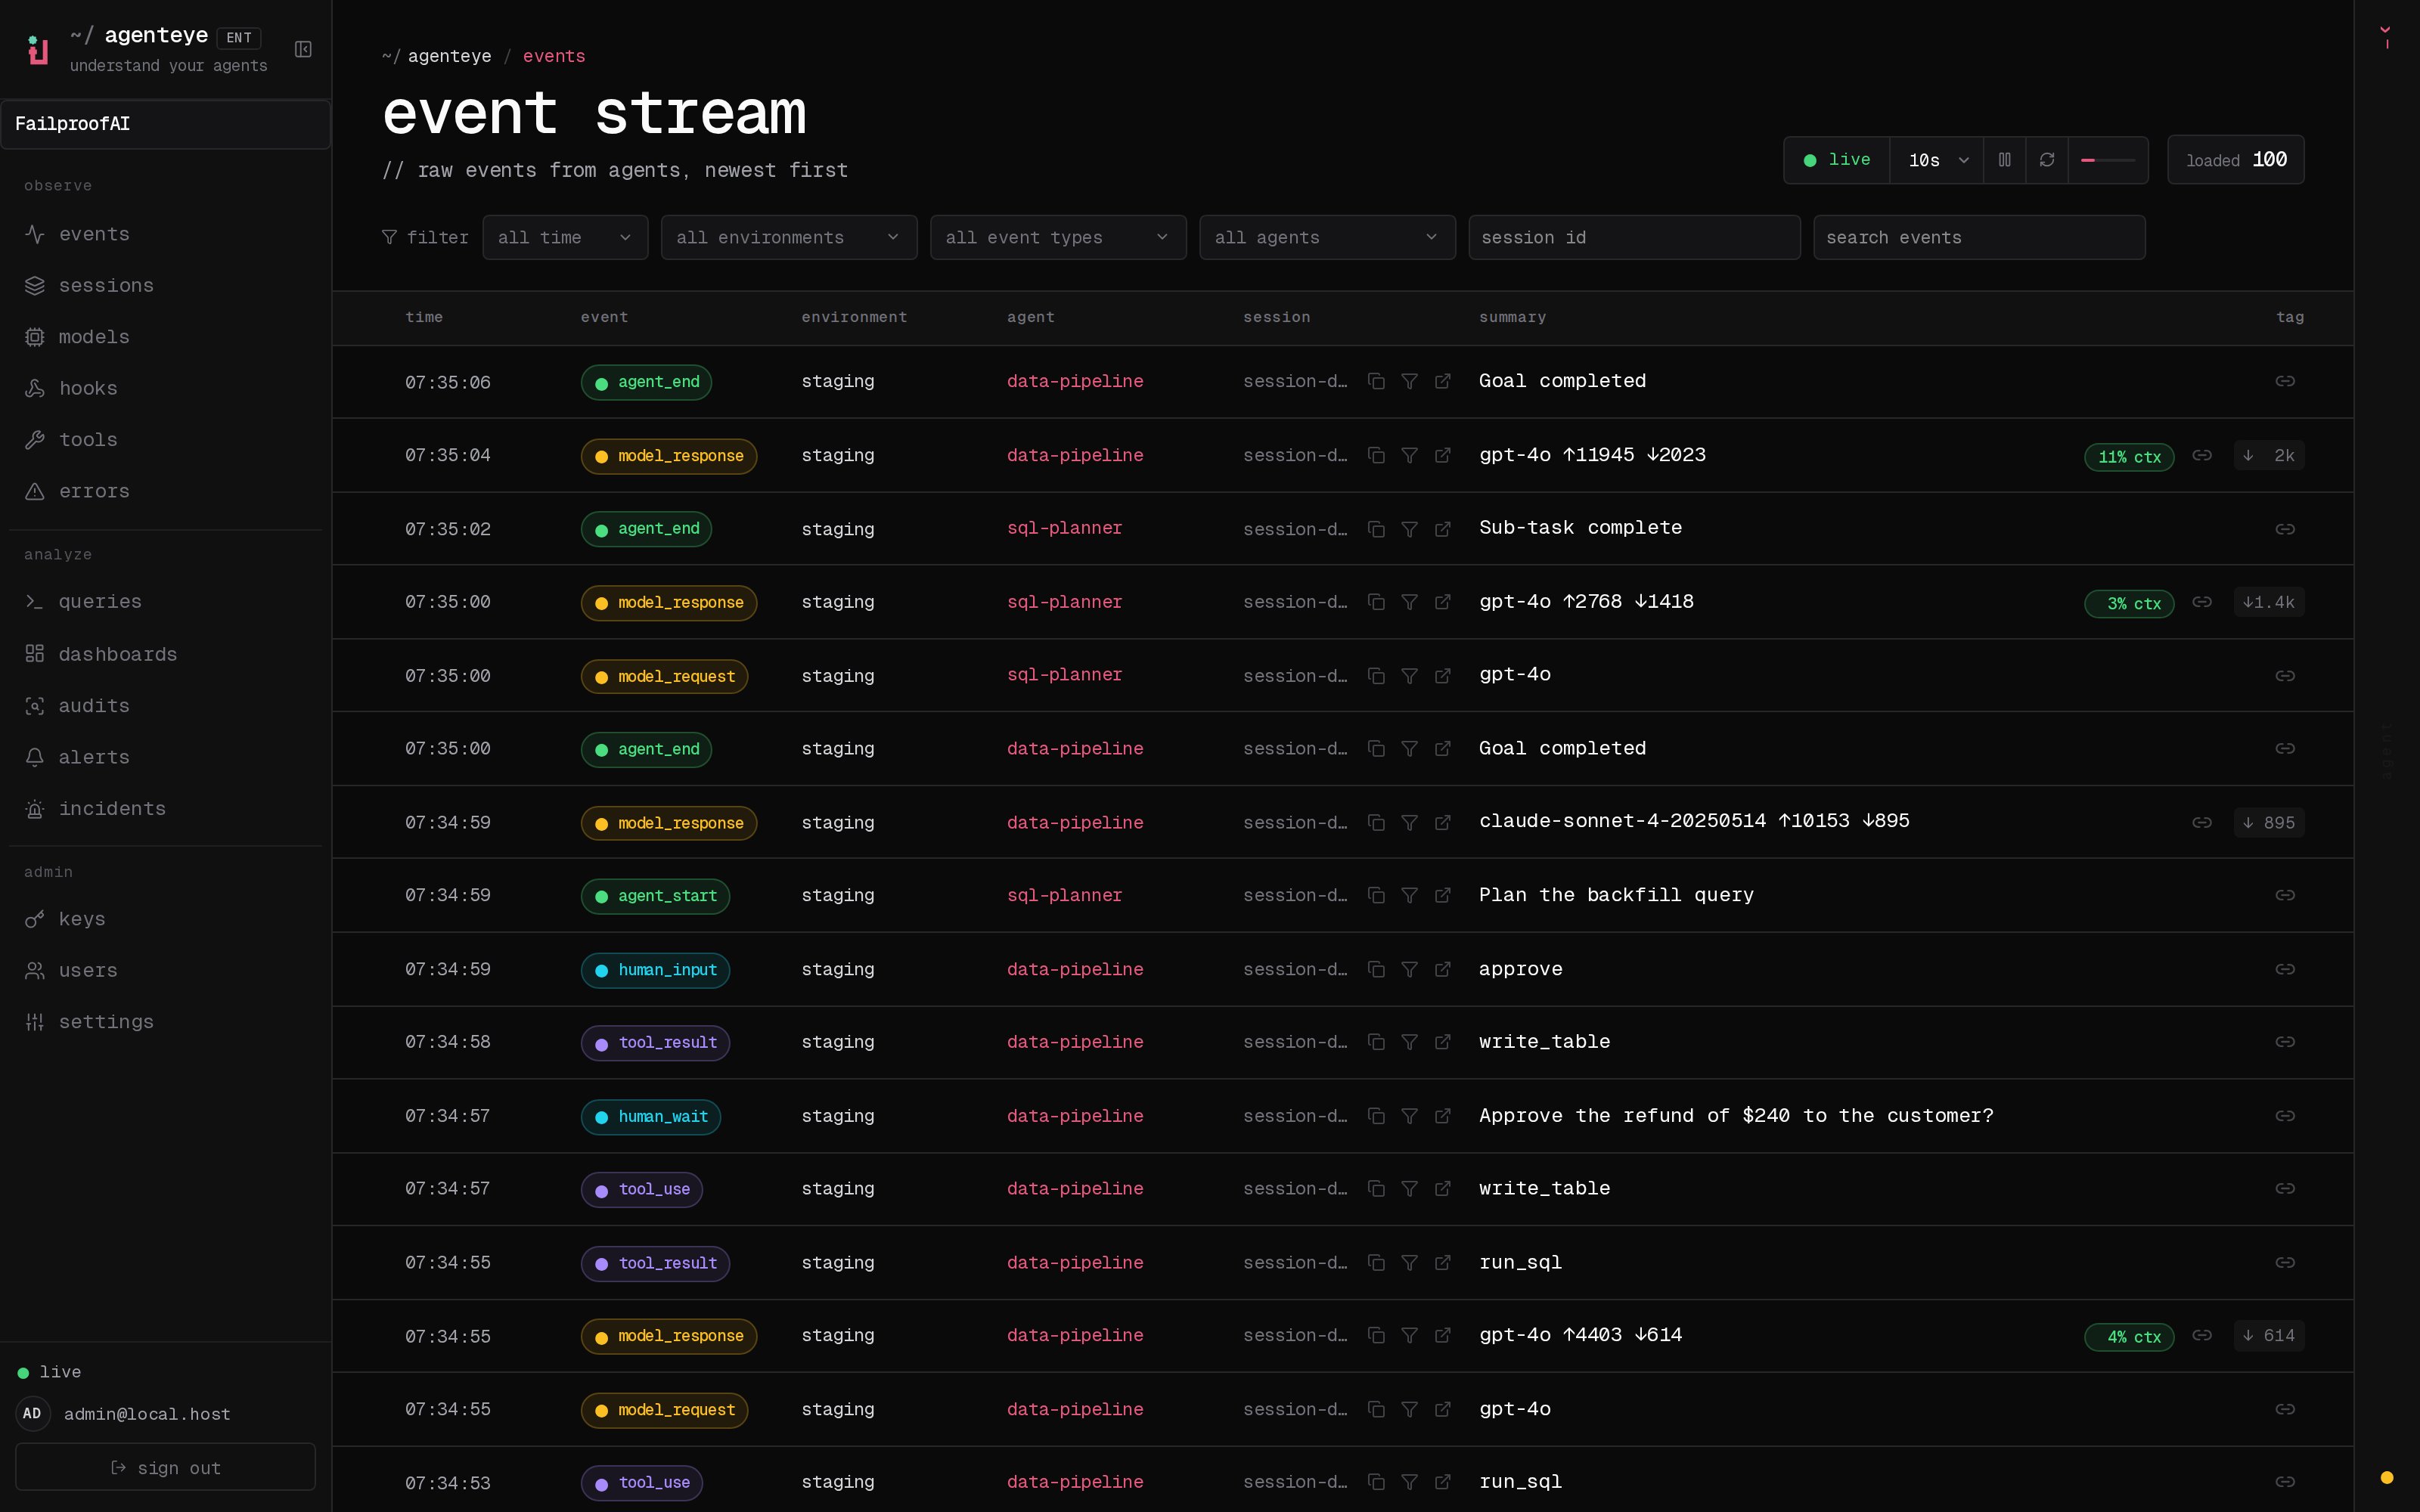
- ابدأ جلسة عامل جديدة، ثم أكد خطافها وأحداث جلستها تحت المراقبة → الأحداث.
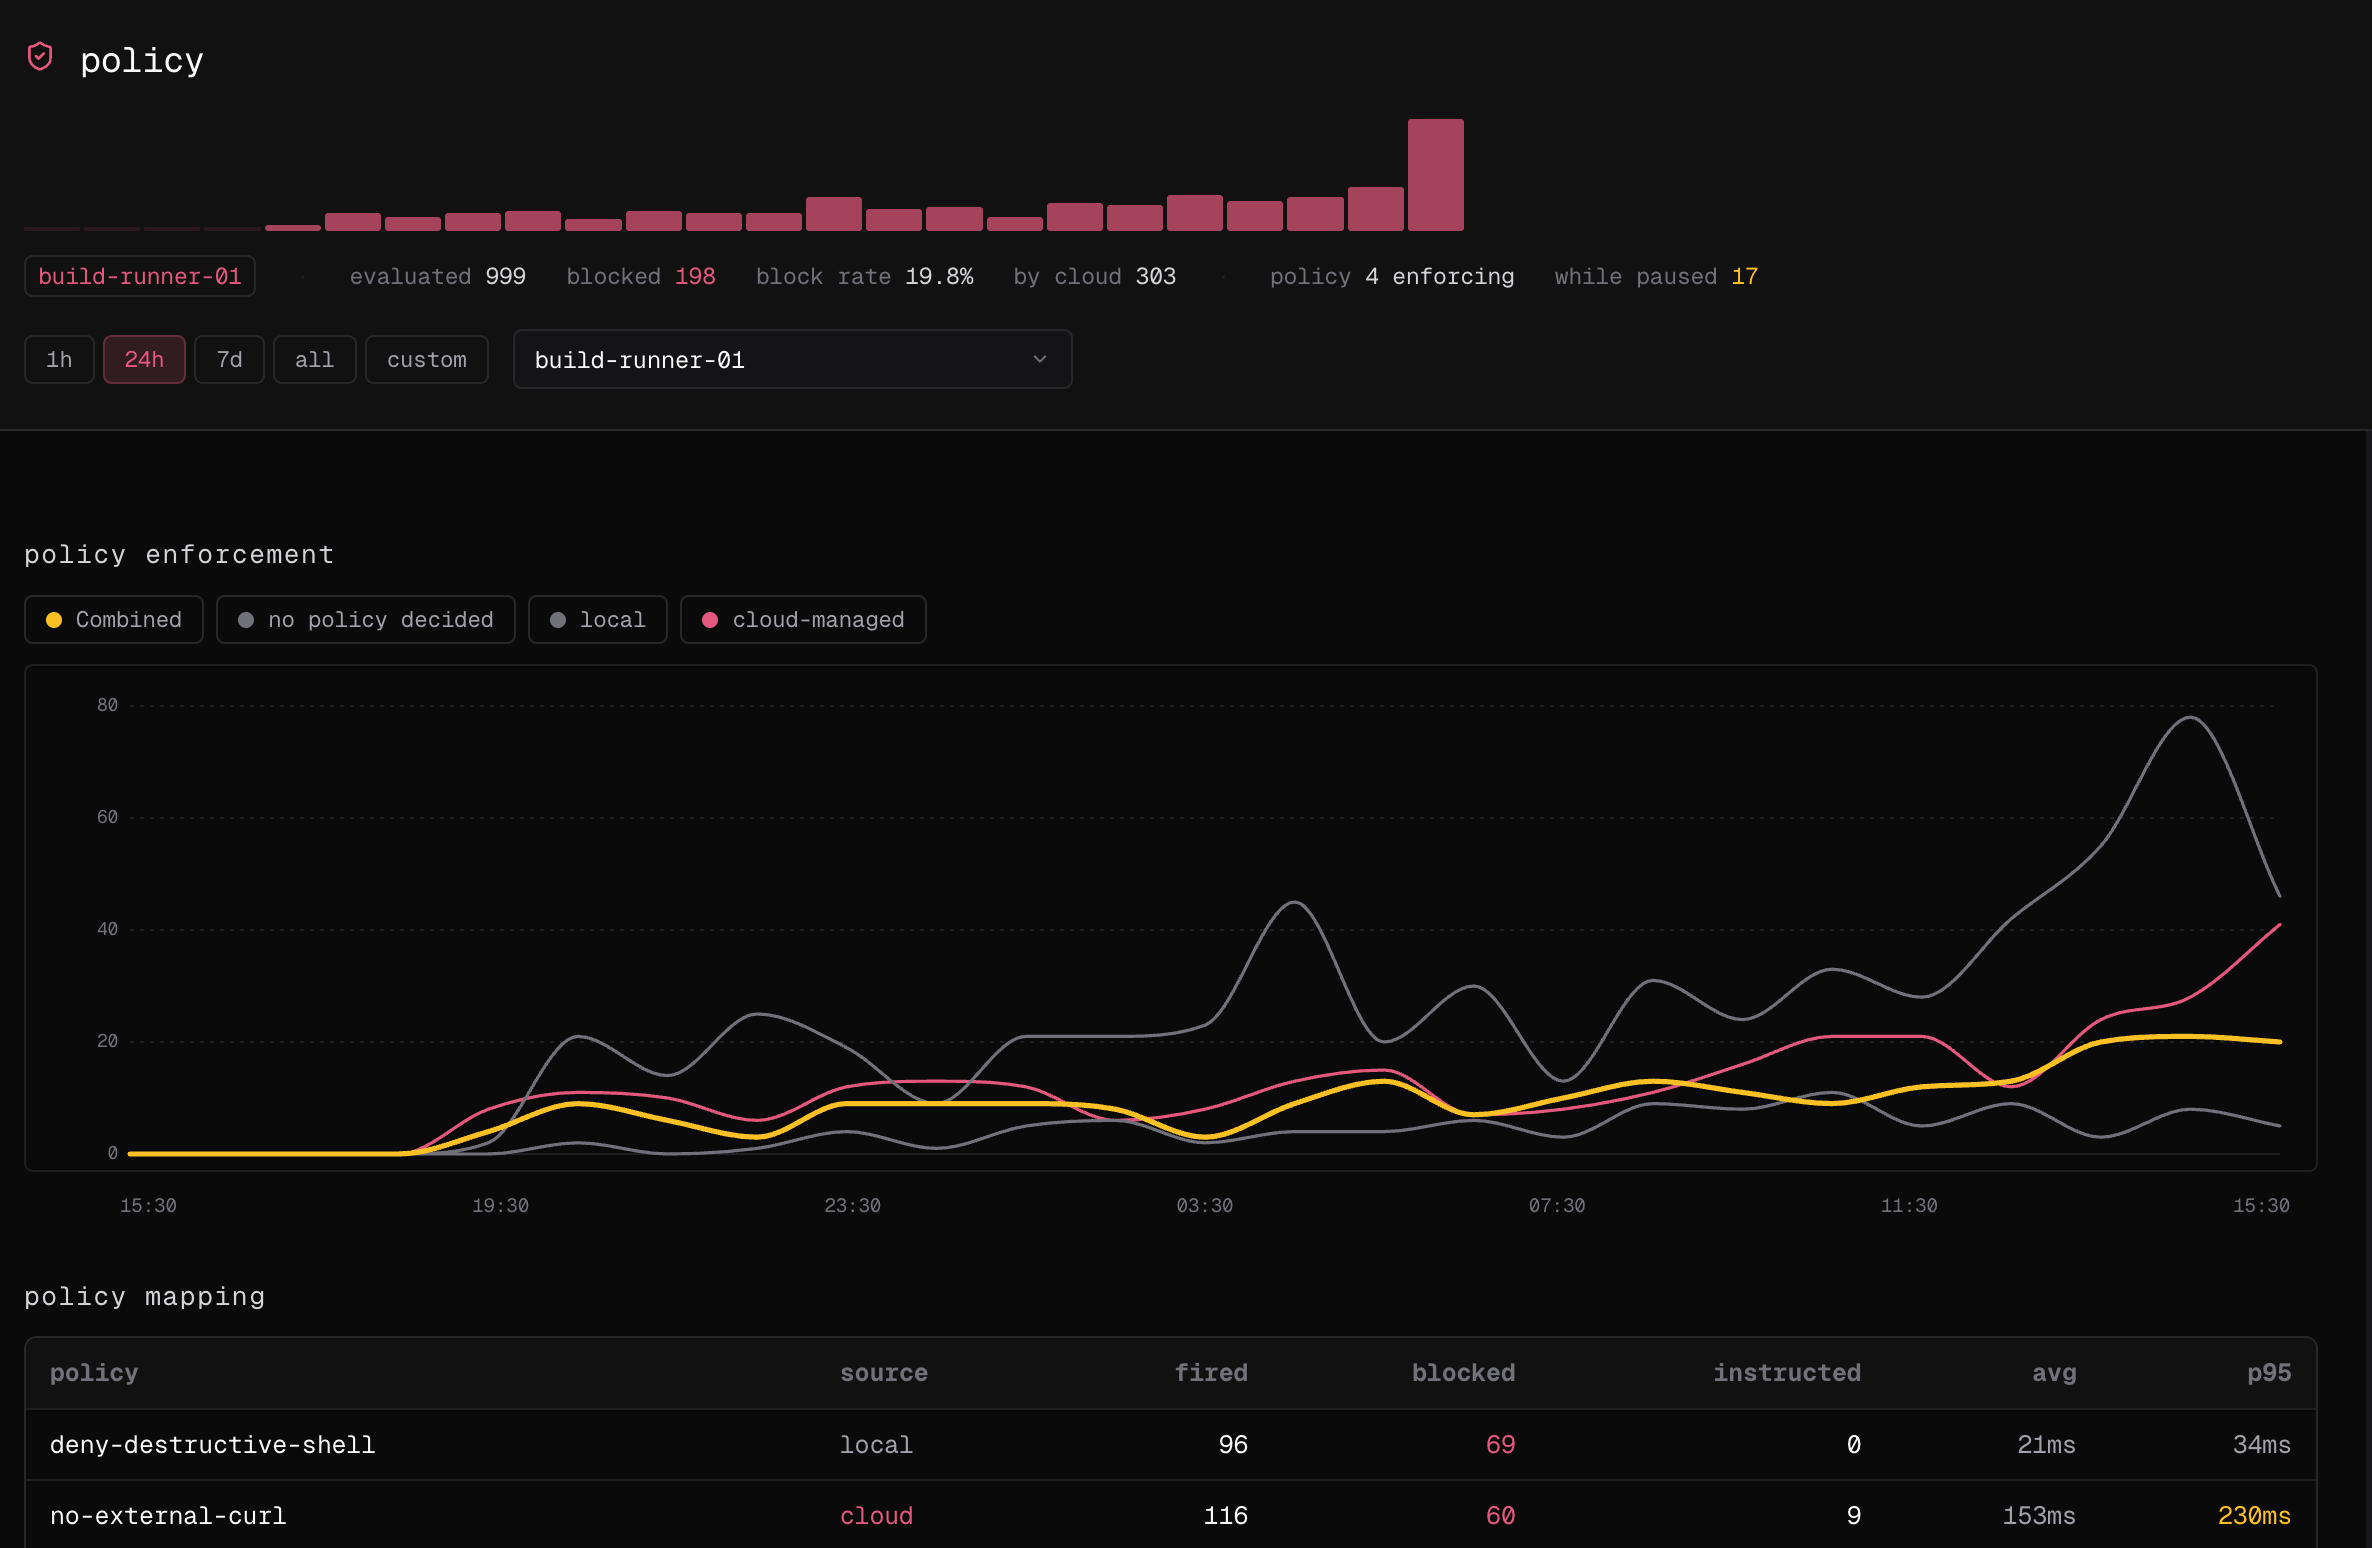
- افتح المراقبة → السياسة للإطار الزمني نفسه وأكد أن قرار السياسة منسوب إلى الجهاز.

أضف مسار جلسة غير افتراضي
- لوحة التحكم
- CLI
يتم تسجيل المسارات الإضافية على الجهاز وليس في Cloud. بعد إضافة واحد، افتح المراقبة → الجلسات، صفّي إلى بيئة الجهاز، وأكد أن الجلسات من المسار الجديد تظهر. افتح جلسة وتحقق من العامل والجهاز الوسيط وطوابع زمن الحدث قبل الاعتماد عليها في تدقيق.