

الفرض المحلي
قم بإعداد جهاز بدون مفتاح Cloud واختر حزمة سياسة. استخدم هذا عندما تحتاج إلى حماية فورية دون إرسال بيانات الجلسة إلى Cloud.
Failproof AI Cloud
أضف الجلسات المركزية والتدقيقات والتقييمات عبر الإنترنت والحسابات الشخصية والتنبيهات ونشر سياسات الأسطول.
نشر المؤسسات
استخدم عناصر التحكم التنظيمية والمفاتيح المحدودة النطاق والبنية الأساسية الخاصة ومتطلبات الأمان الخاصة بالنشر.
الفرض المحلي
شغّلfailproofai config بدون مفتاح، ثم خذ حزمة باستخدام failproofai policies add FailproofAI/policies. في الطرفية، اختر Not now — stay local عندما يطلب الإعداد الاتصال بـ Cloud؛ بدون طرفية وبدون FAILPROOFAI_CLOUD_TOKEN، يبقى محليًا من تلقاء نفسه. يفرض الخيط الخلفي والخطافات على الجهاز، ولا يتم إرسال بيانات الجلسة إلى Cloud. للاتصال لاحقًا، اتبع الخطوات أدناه.
مسار الإنتاج الموصى به
- قم بتوصيل جهاز غير إنتاجي مع تمكين التقاط النصوص.
- تحقق من الجلسات والتقييمات في Cloud.
- أنشئ تدقيقًا لحالة فشل معروفة.
- انشر السياسة الأولى في وضع المراقبة.
- قم بالتوسع إلى الإنتاج بعد مراجعة المطابقات والإيجابيات الكاذبة.
توصيل جهاز بـ Cloud
- لوحة التحكم
- CLI
- انتقل إلى Administration → Keys وأنشئ مفتاحًا باستخدام
events:addوpolicies:pull. - انسخ السر لمرة واحدة إلى الجهاز الهدف.
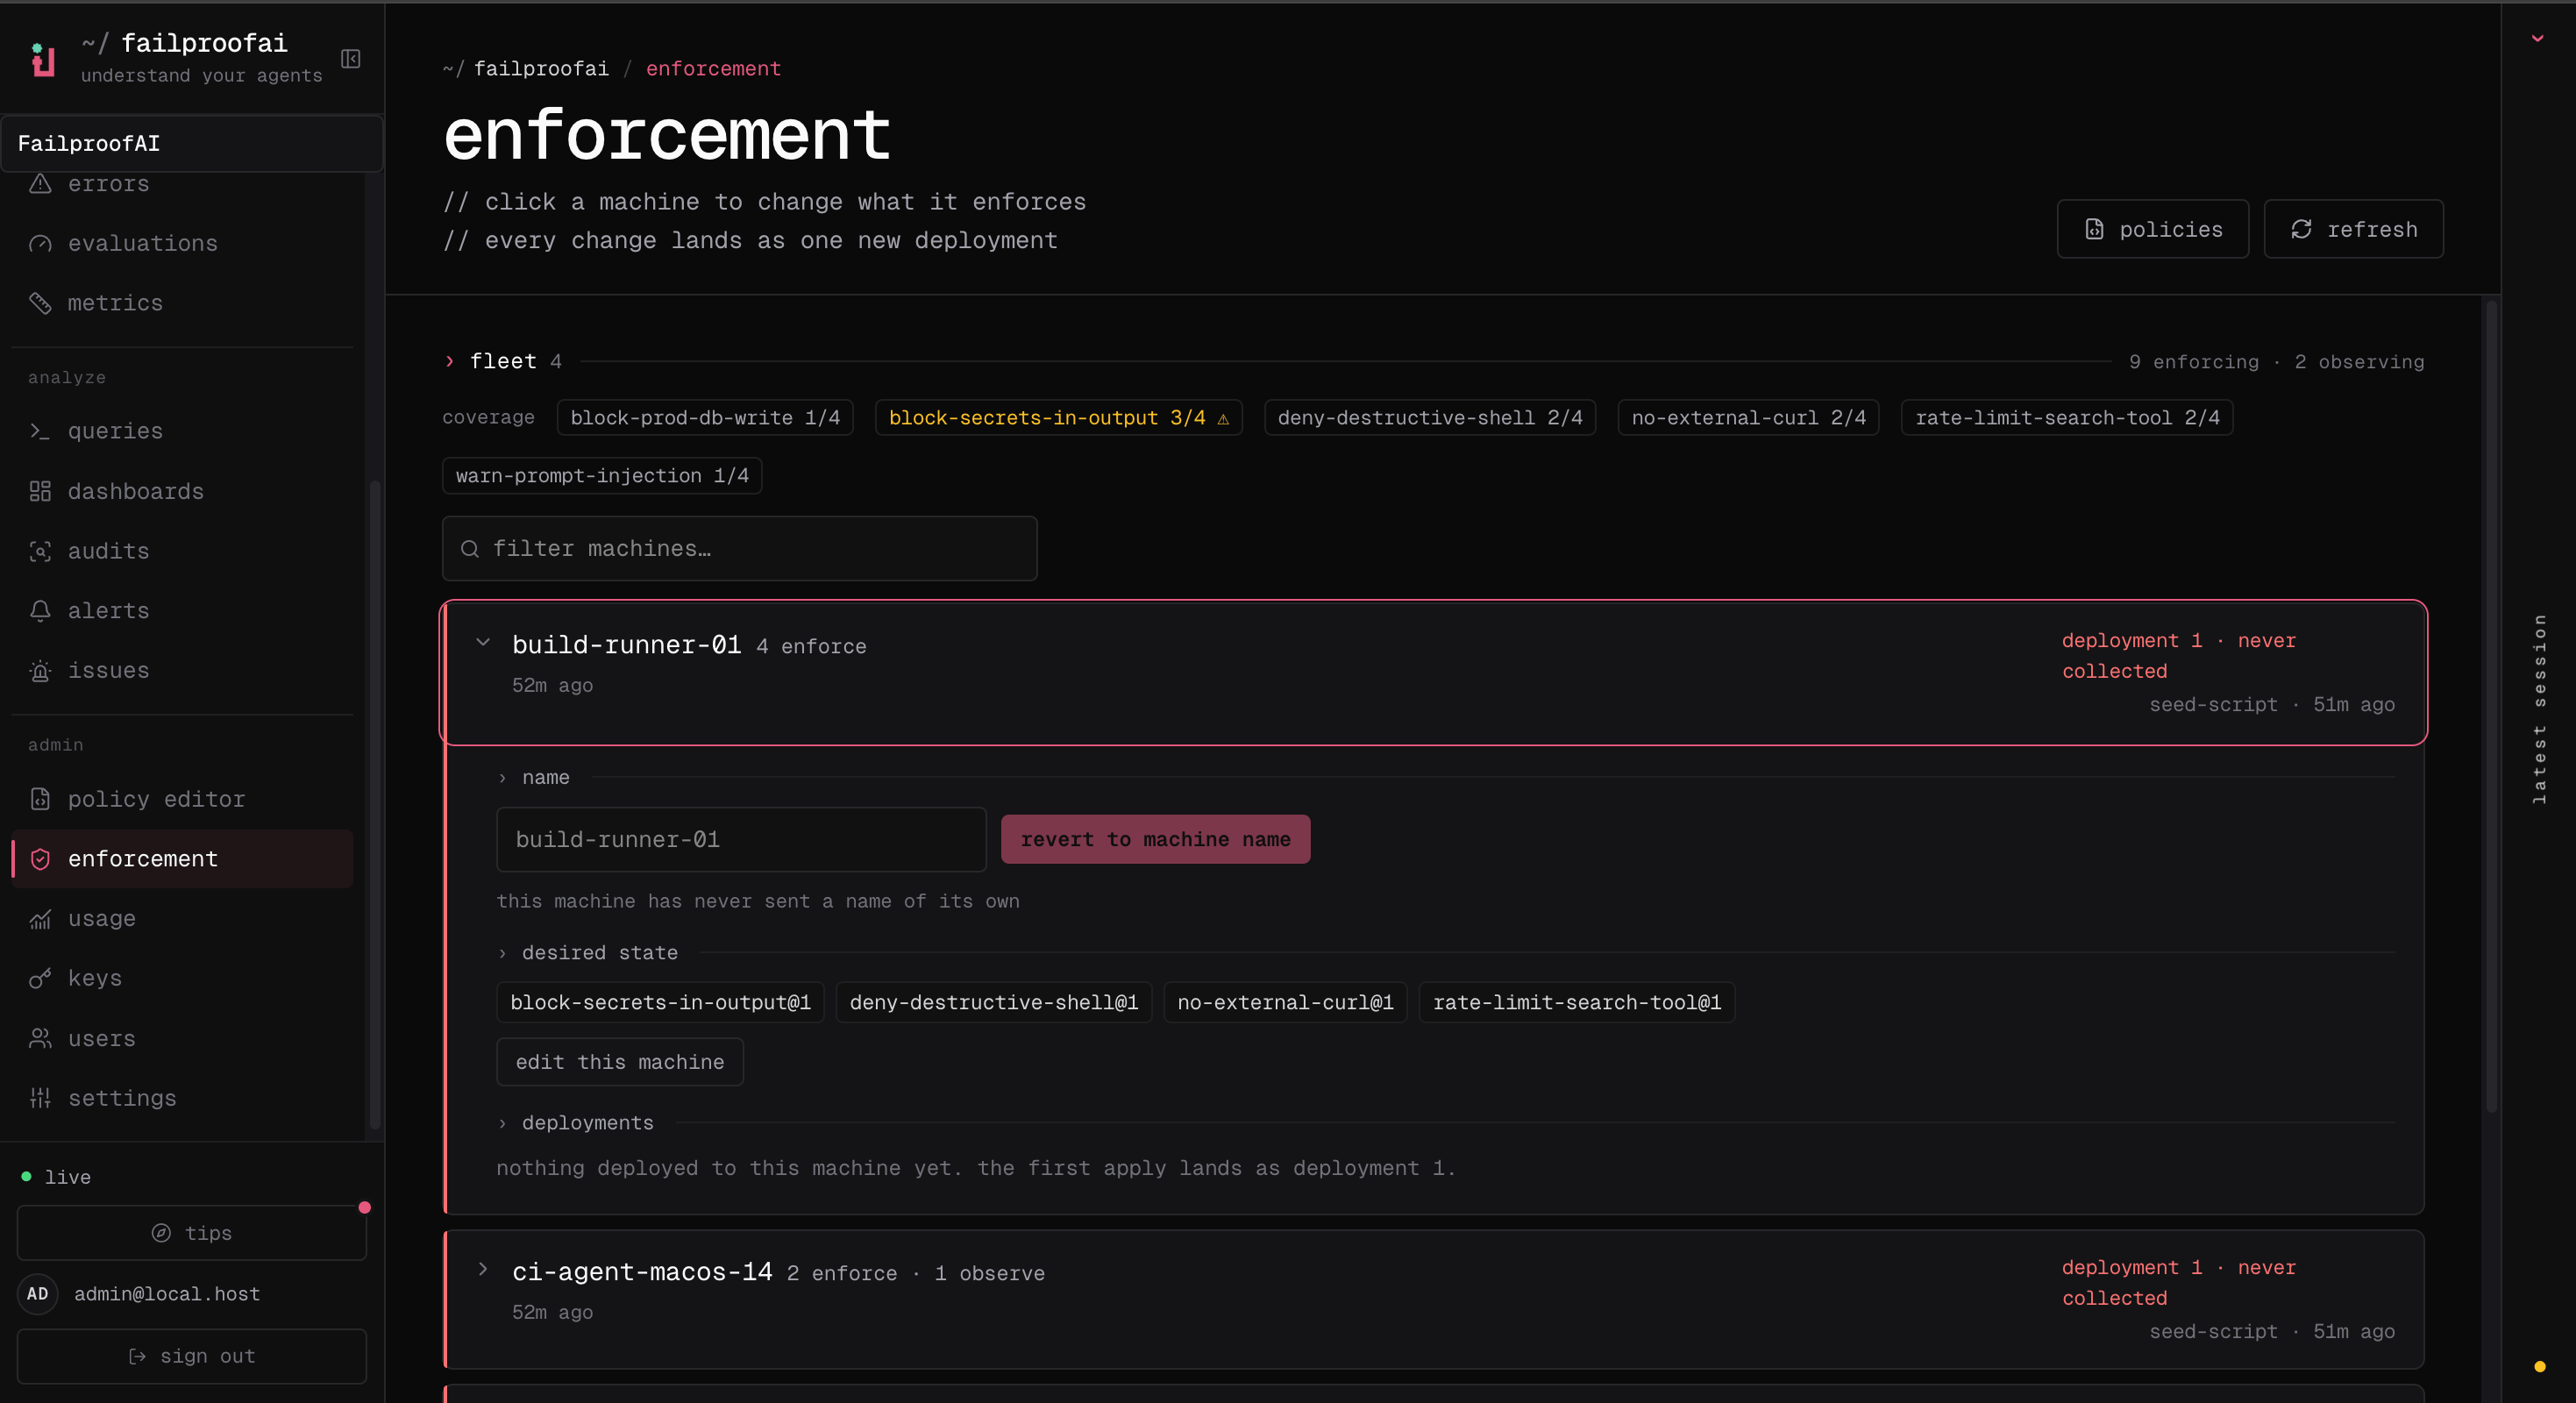
- بعد تشغيل أمر اتصال CLI، انتقل إلى Admin → enforcement وأكد ظهور الجهاز.
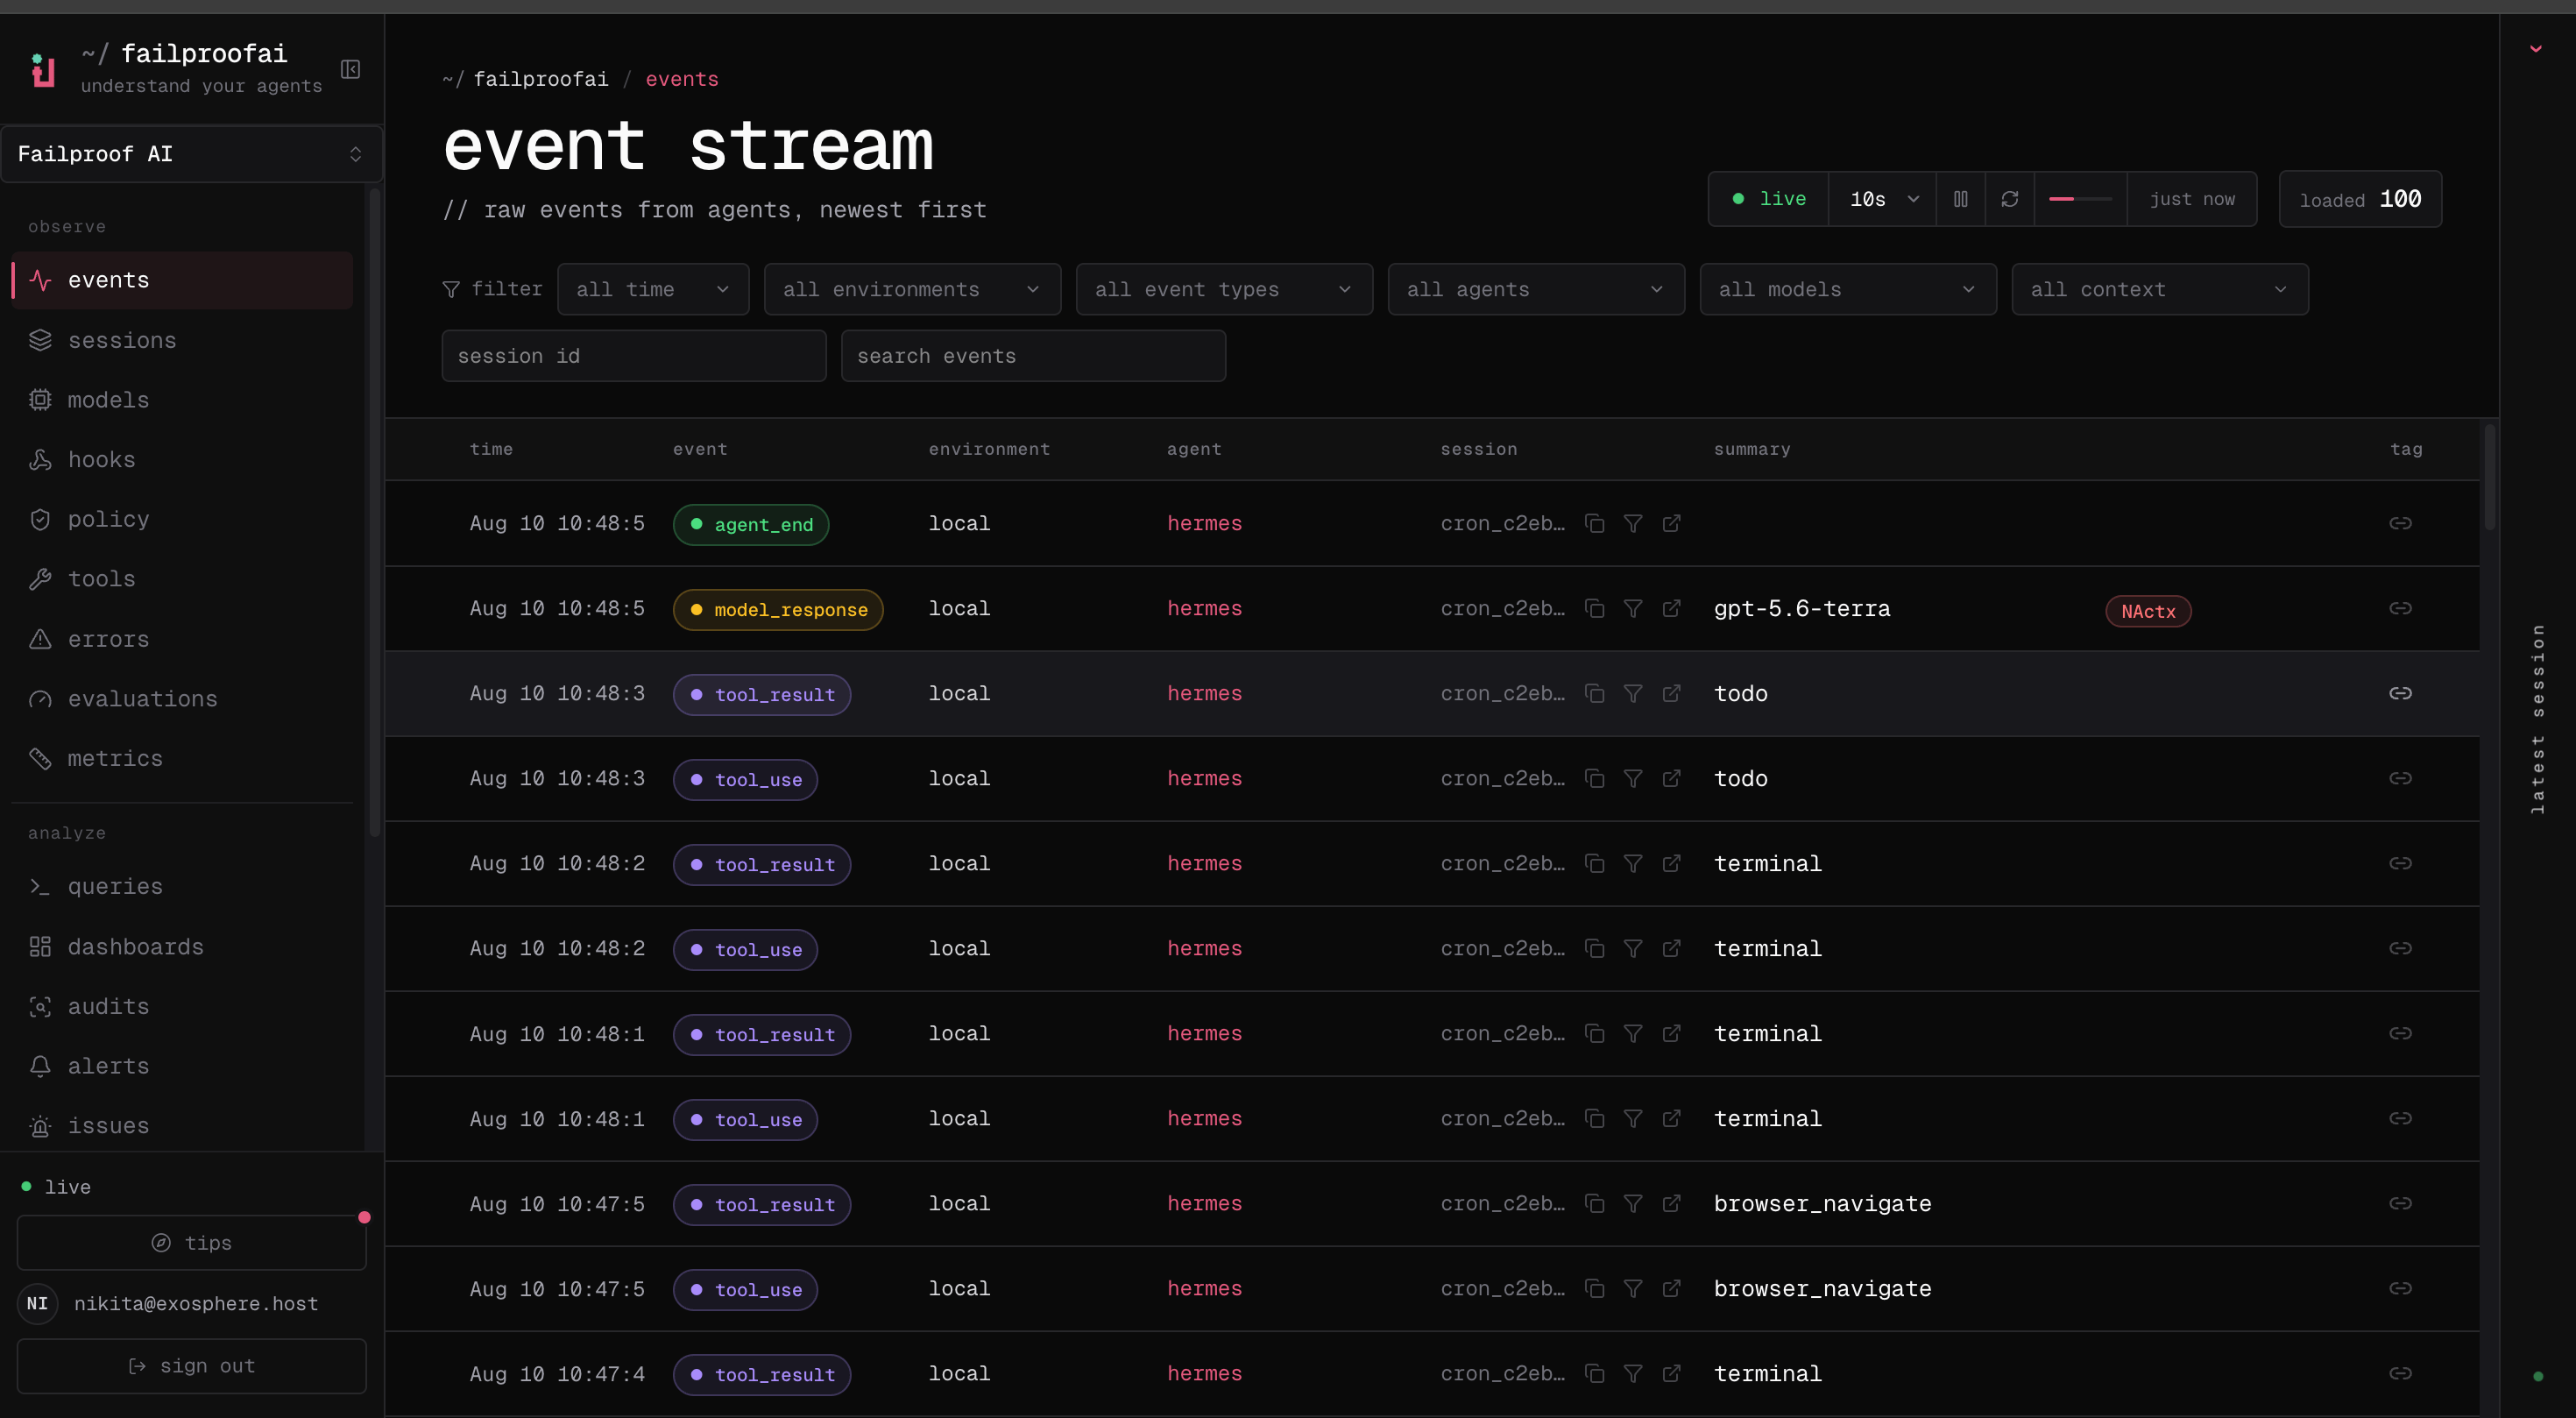
- انتقل إلى Observe → Events وأكد وصول حدثه الأول.

failproofai config --status لمعرفة القدرة المكونة.
يكتب إعداد Cloud بيانات اعتماد محلية فقط بعد نجاح القدرة ذات الصلة. التحقق الفاشل لا يترك جهازًا يبدو متصلاً عندما لا يكون كذلك.