מדיניות מעריכה אירוע hook של סוכן ומחזירה אחת משלוש החלטות:
  • allow מאפשרת להפעולה להמשיך.
  • instruct נותנת הנחיה תיקונית לסוכן.
  • deny חוסמת את הפעולה עם סיבה.

השתמש בשלוש משטחי המדיניות

  1. עבור אל Observe → policy כדי לסנן ולבדוק החלטות מדיניות מהפגישות.
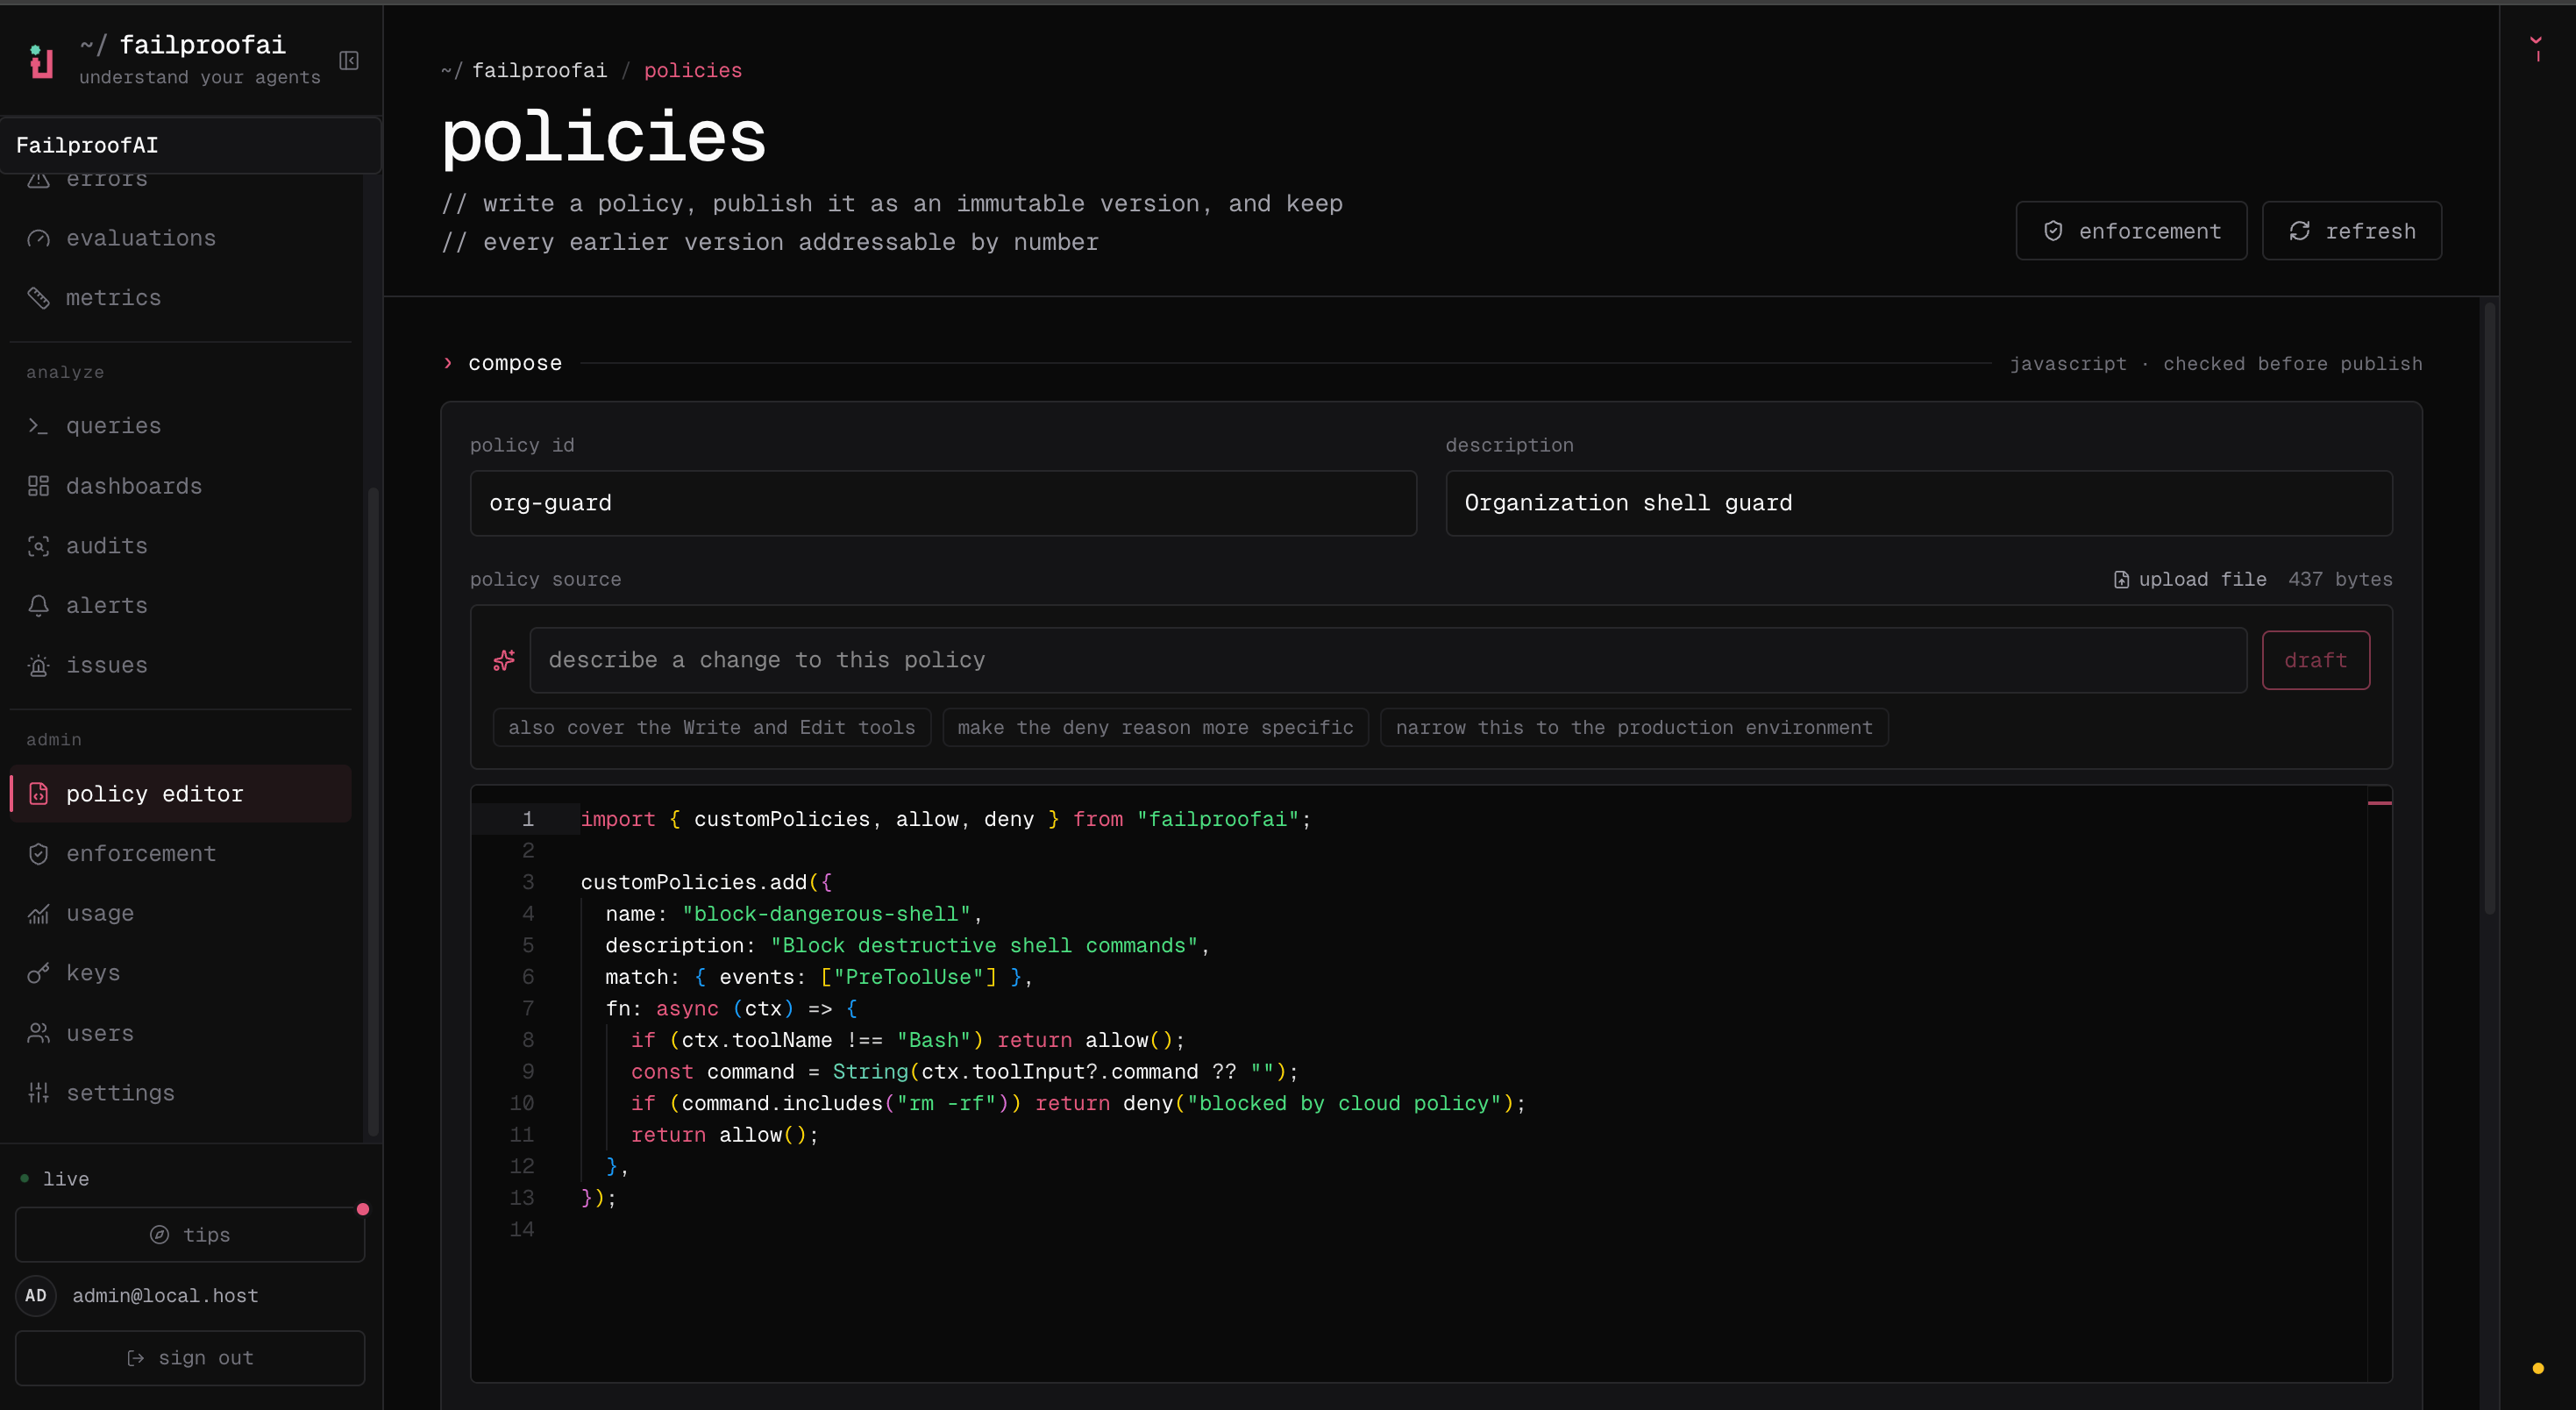
  2. עבור אל Admin → policy editor כדי להרכיב, לאמת, לפרסם, להשבית או לבדוק גרסאות בלתי משתנות.
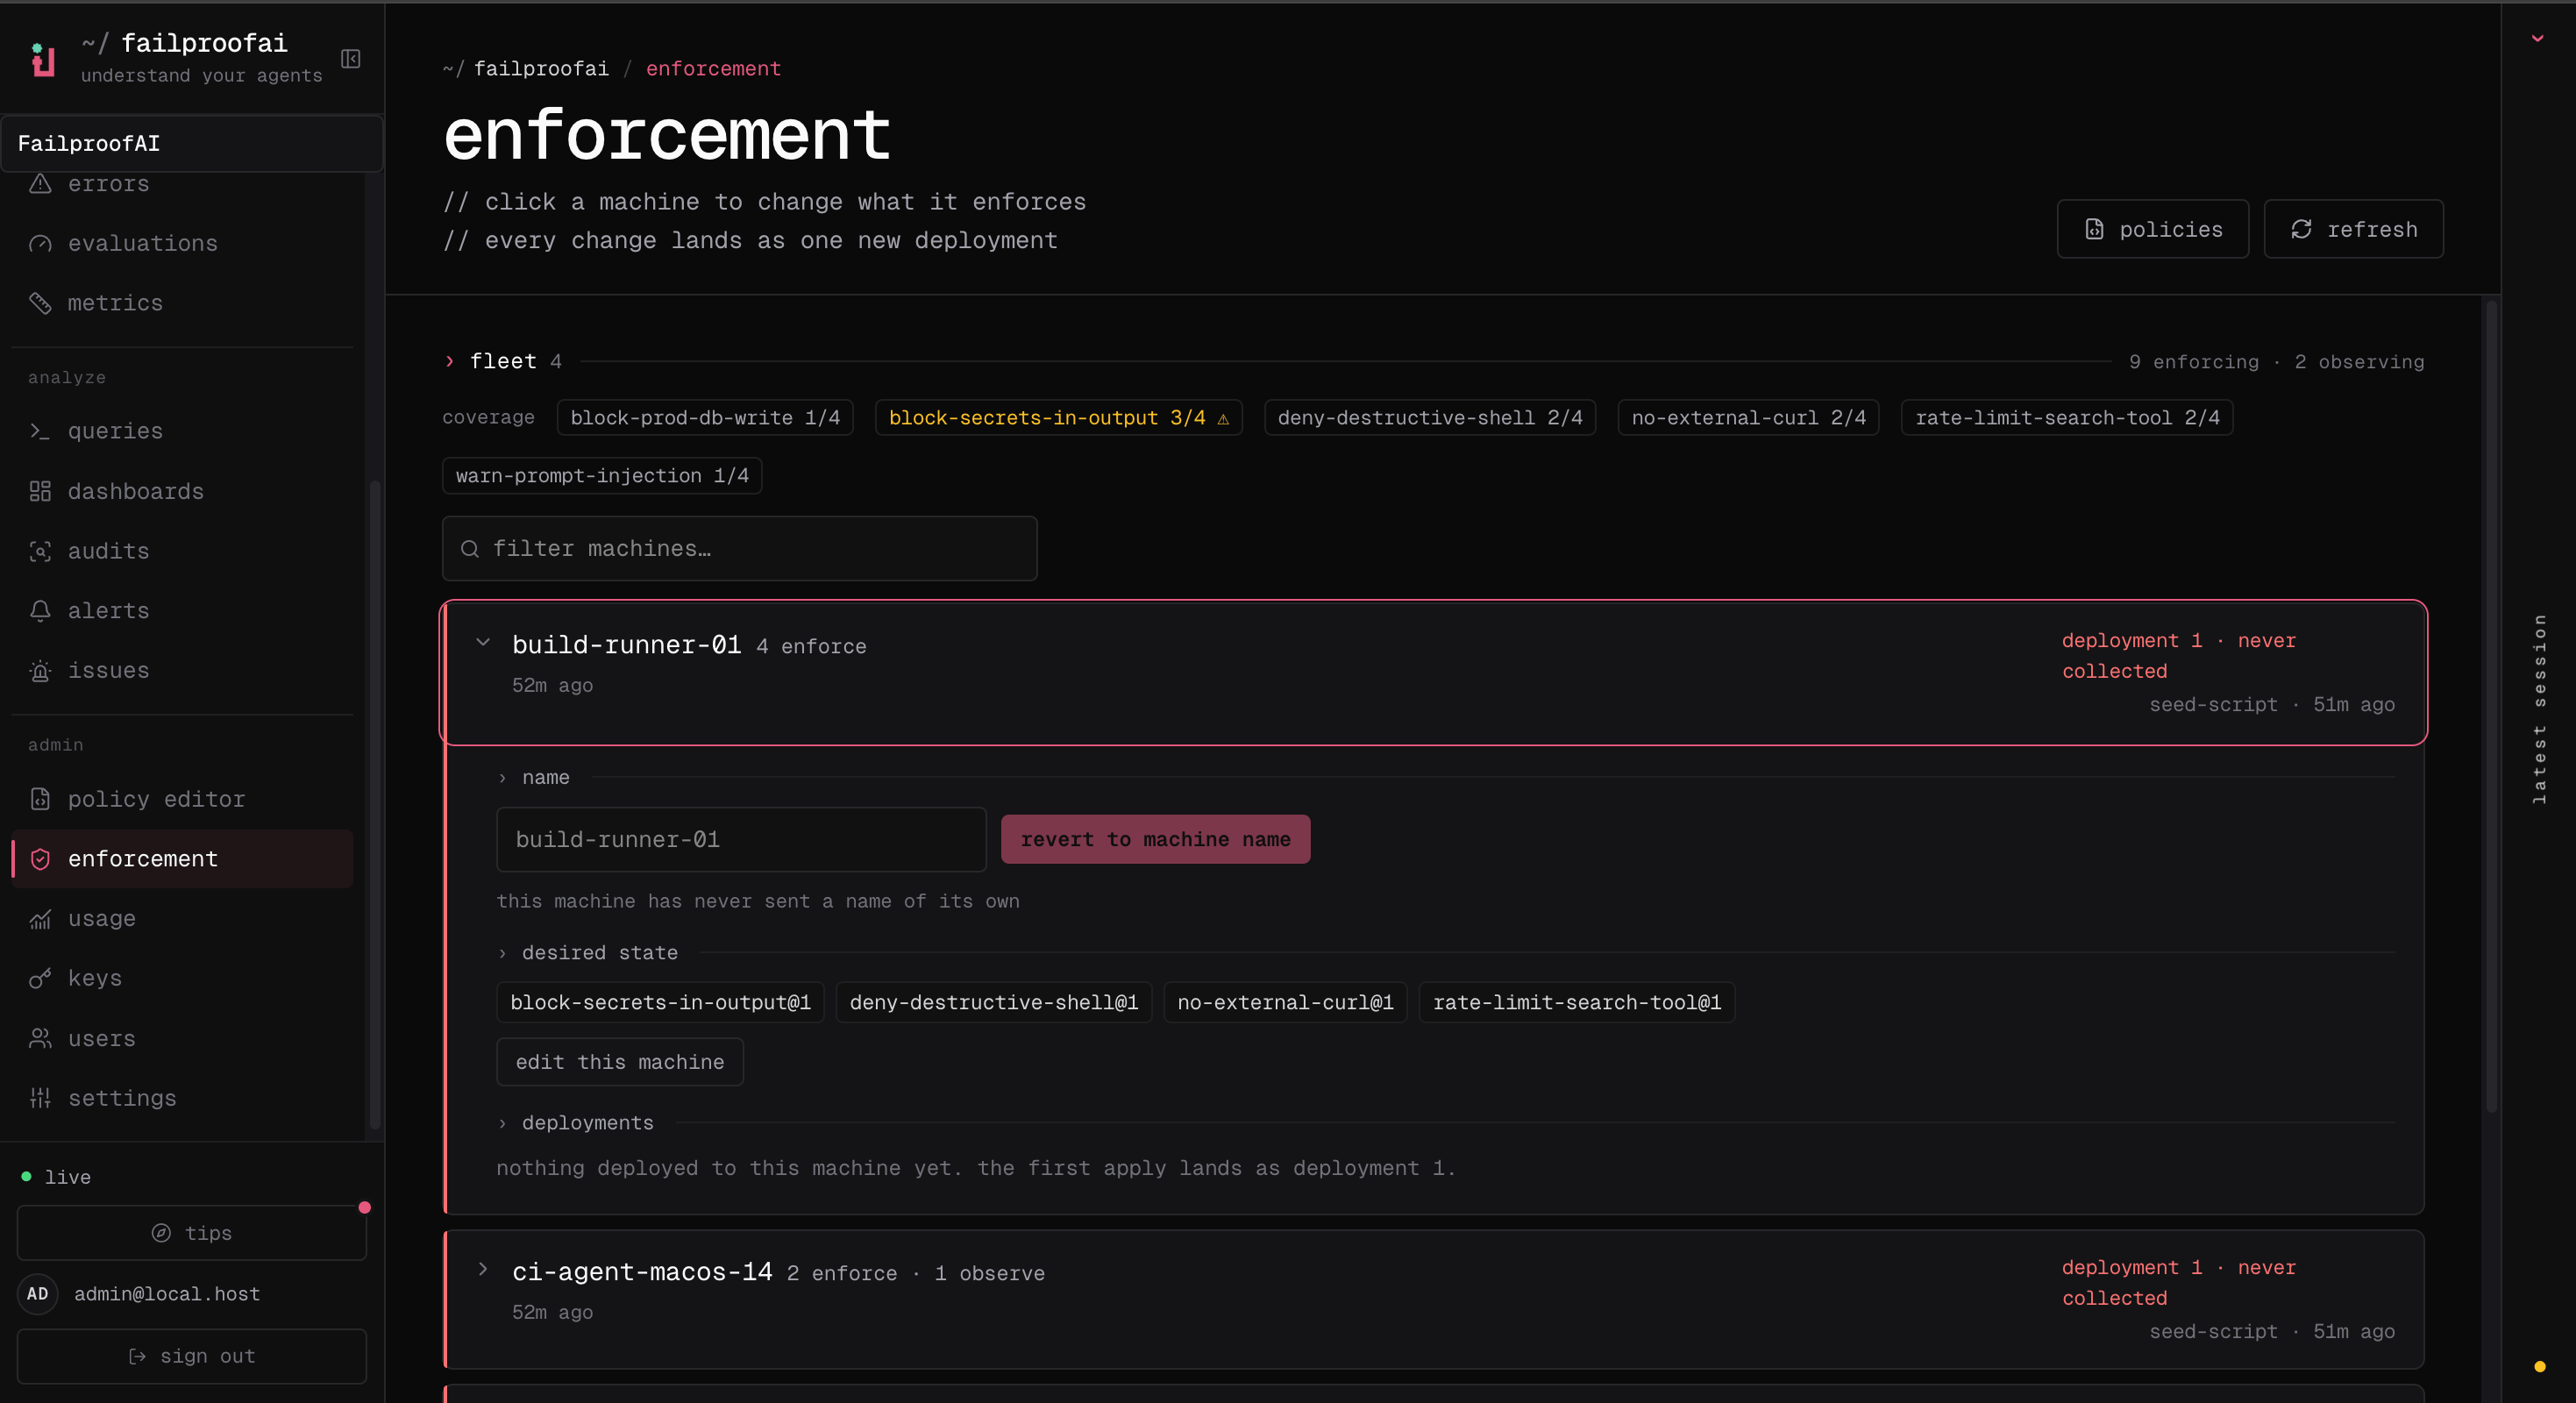
  3. עבור אל Admin → enforcement כדי להקצות גרסאות והשפעות למחשבים.
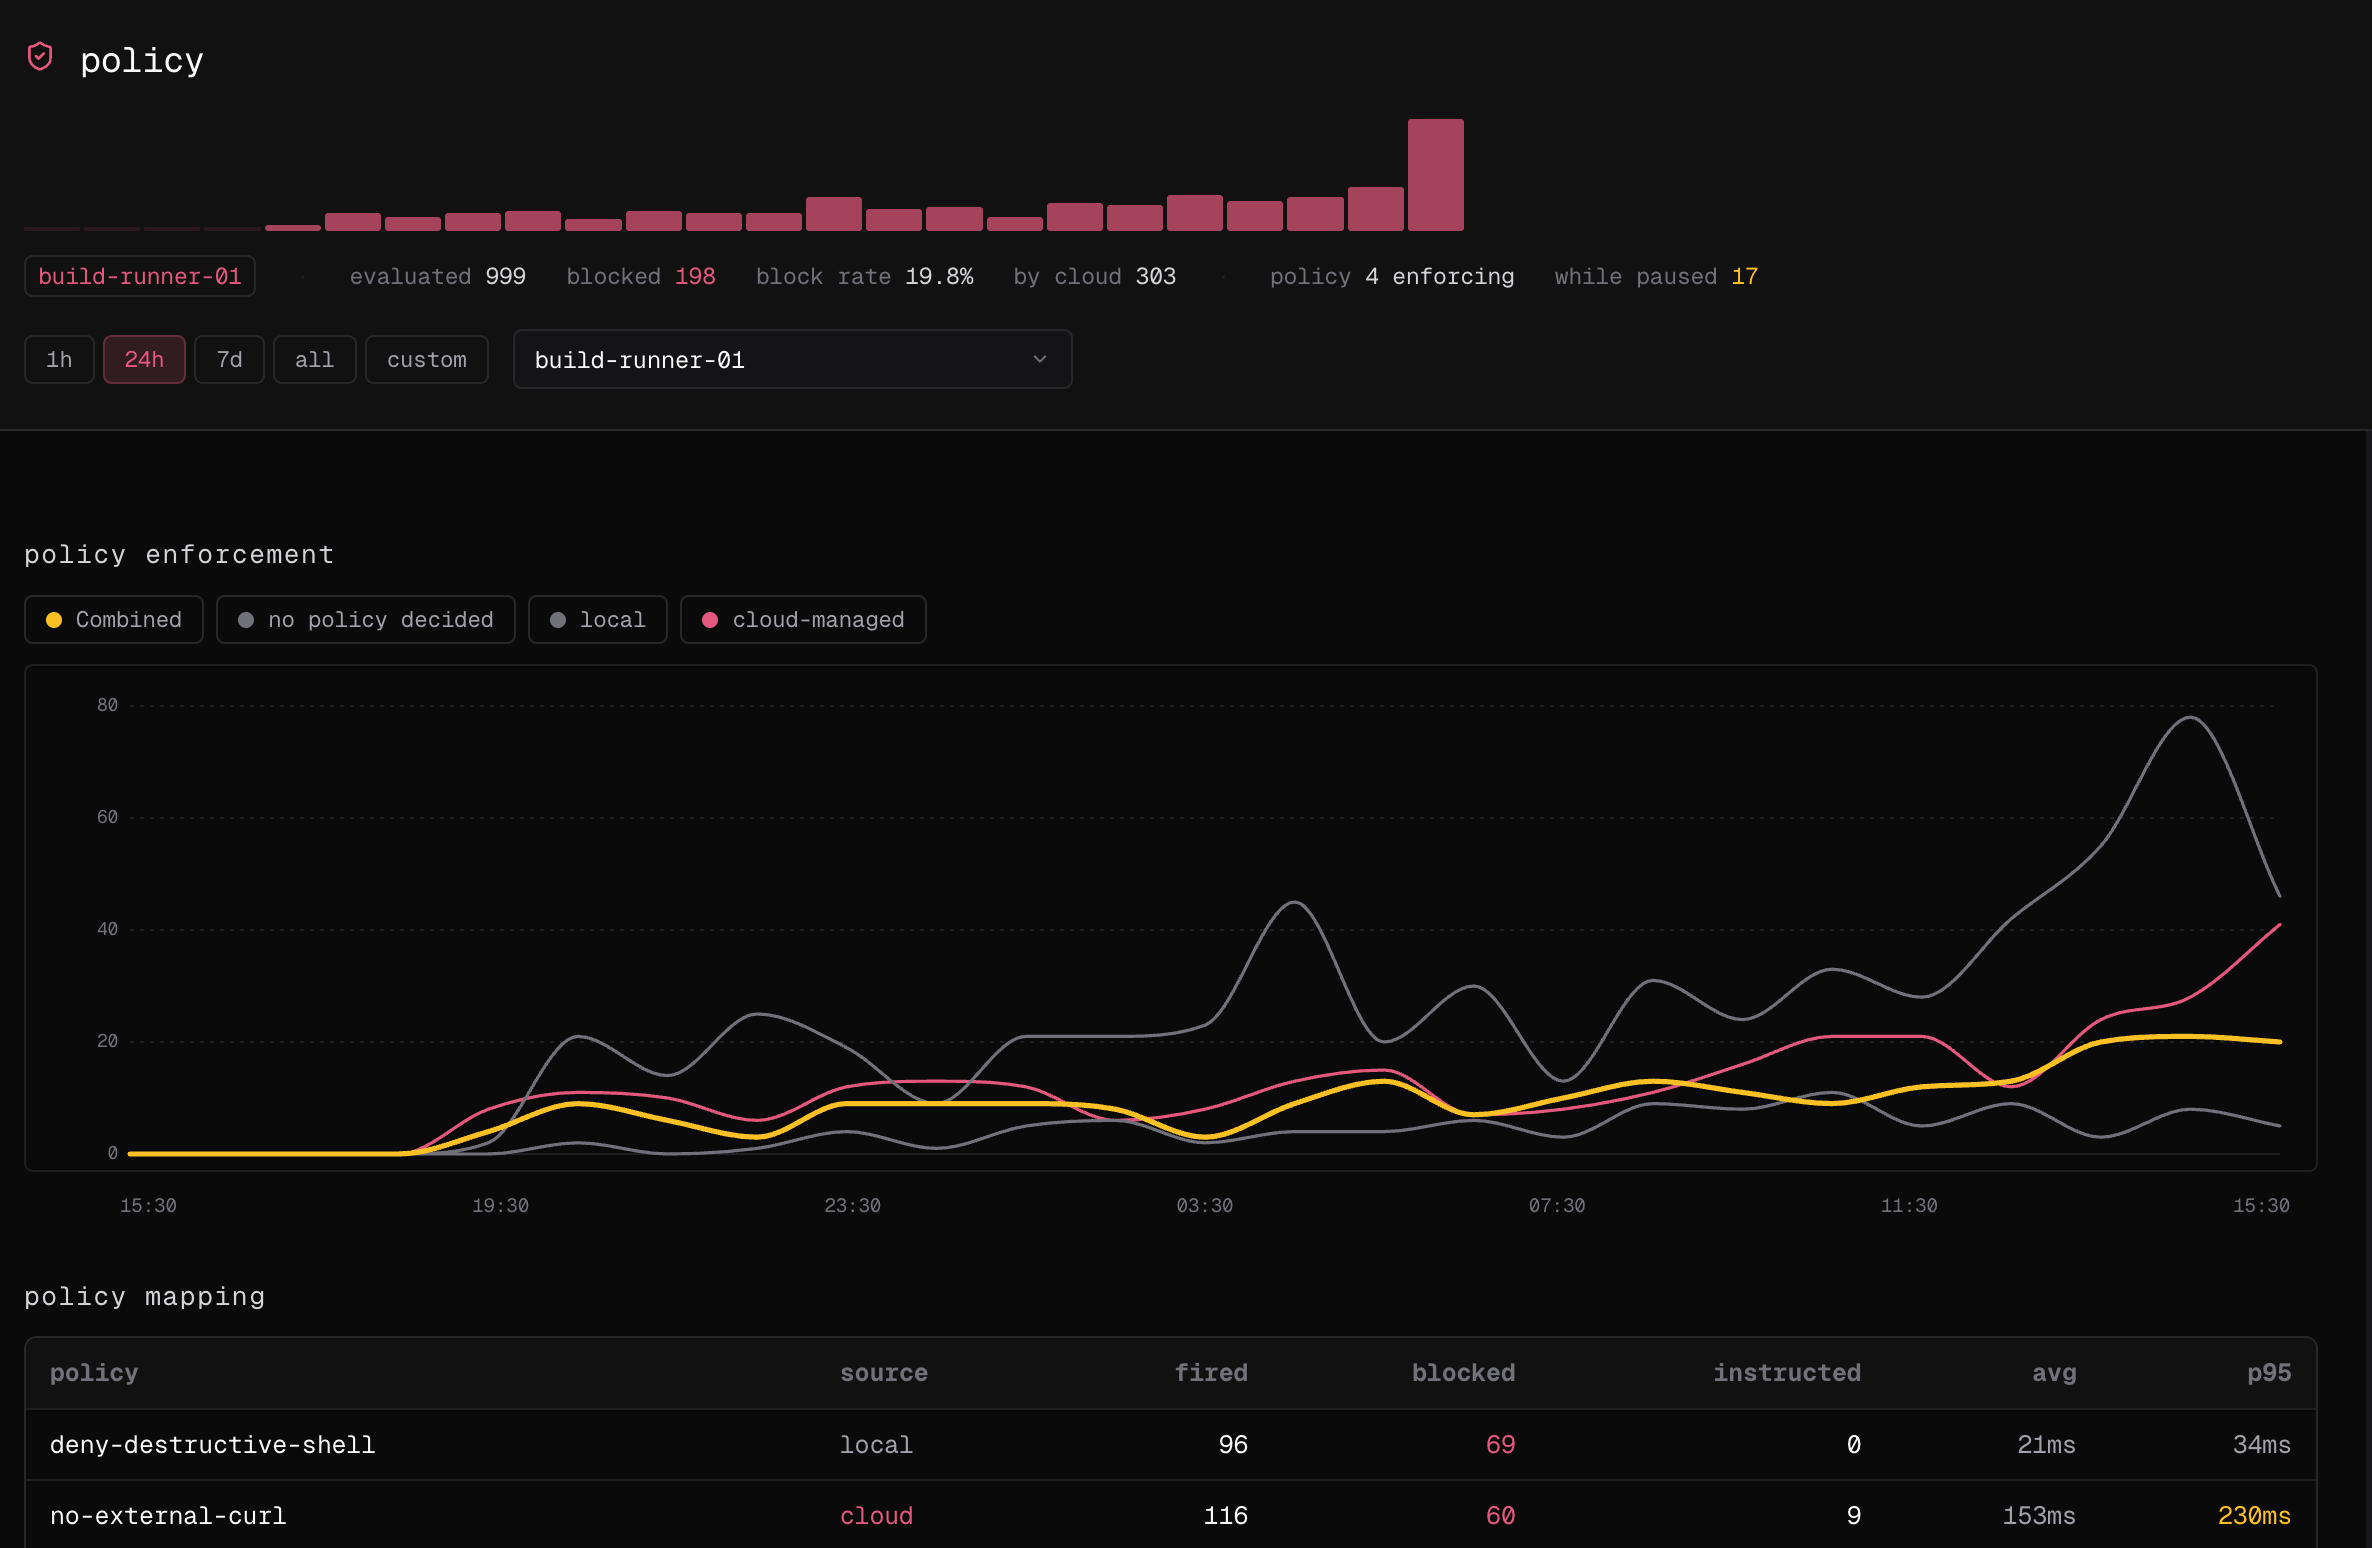
השתמש בעמוד Policy כדי להבין מה כבר תואם לפני שתחבר או תשנה אכיפה.עמוד Policy המציג סך הכל החלטות וממפויי מדיניות מנוהלים מקומיים ובענן.העורך הוא המקום שבו אתה הופך תנאי כישלון לקוד מקור, מאמת אותו ופורסם גרסה בלתי משתנה.עורך המדיניות המשמש להרכבה ופרסום של גרסת מדיניות בלתי משתנה.האכיפה קובעת לאחר מכן את הגרסה המפורסמת וההשפעה שלה (צפייה או אכיפה) למחשבים.צי האכיפה המציג כיסוי מכונות וגרסאות מדיניות מוקצות.אמת החלטות חזרה בעמוד Policy לאחר הפריסה כך שהתצוגות של הרכבה וצי קשורות לפעילות סוכן בפועל.
למדיניויות יש שלוש משטחים מובהקים ב-Failproof AI:
  1. נתח החלטות בפגישות, לוחות בקרה וב审查.
  2. הרכב גרסאות עם כללים מובנים, קוד או עורך המדיניות.
  3. פרוס והטיל גרסאות על מכונות נבחרות.
התחל מממוד כישלון מאומת. הגדר את האירוע הקטן ביותר והתאמת כלים המזהים אותו, בדוק דוגמאות חוקיות וחסרות בטחון, ואז צפה לפני הטלת אכיפה.

השתמש במדיניות מובנית

הפעל כלל שנבדק לסיכונים נפוצים של סודות, קליפות, Git, ענן וזרימת עבודה.

כתוב מדיניות מותאמת אישית

בטא החלטה ספציפית לזרימת עבודה ב-JavaScript או TypeScript.