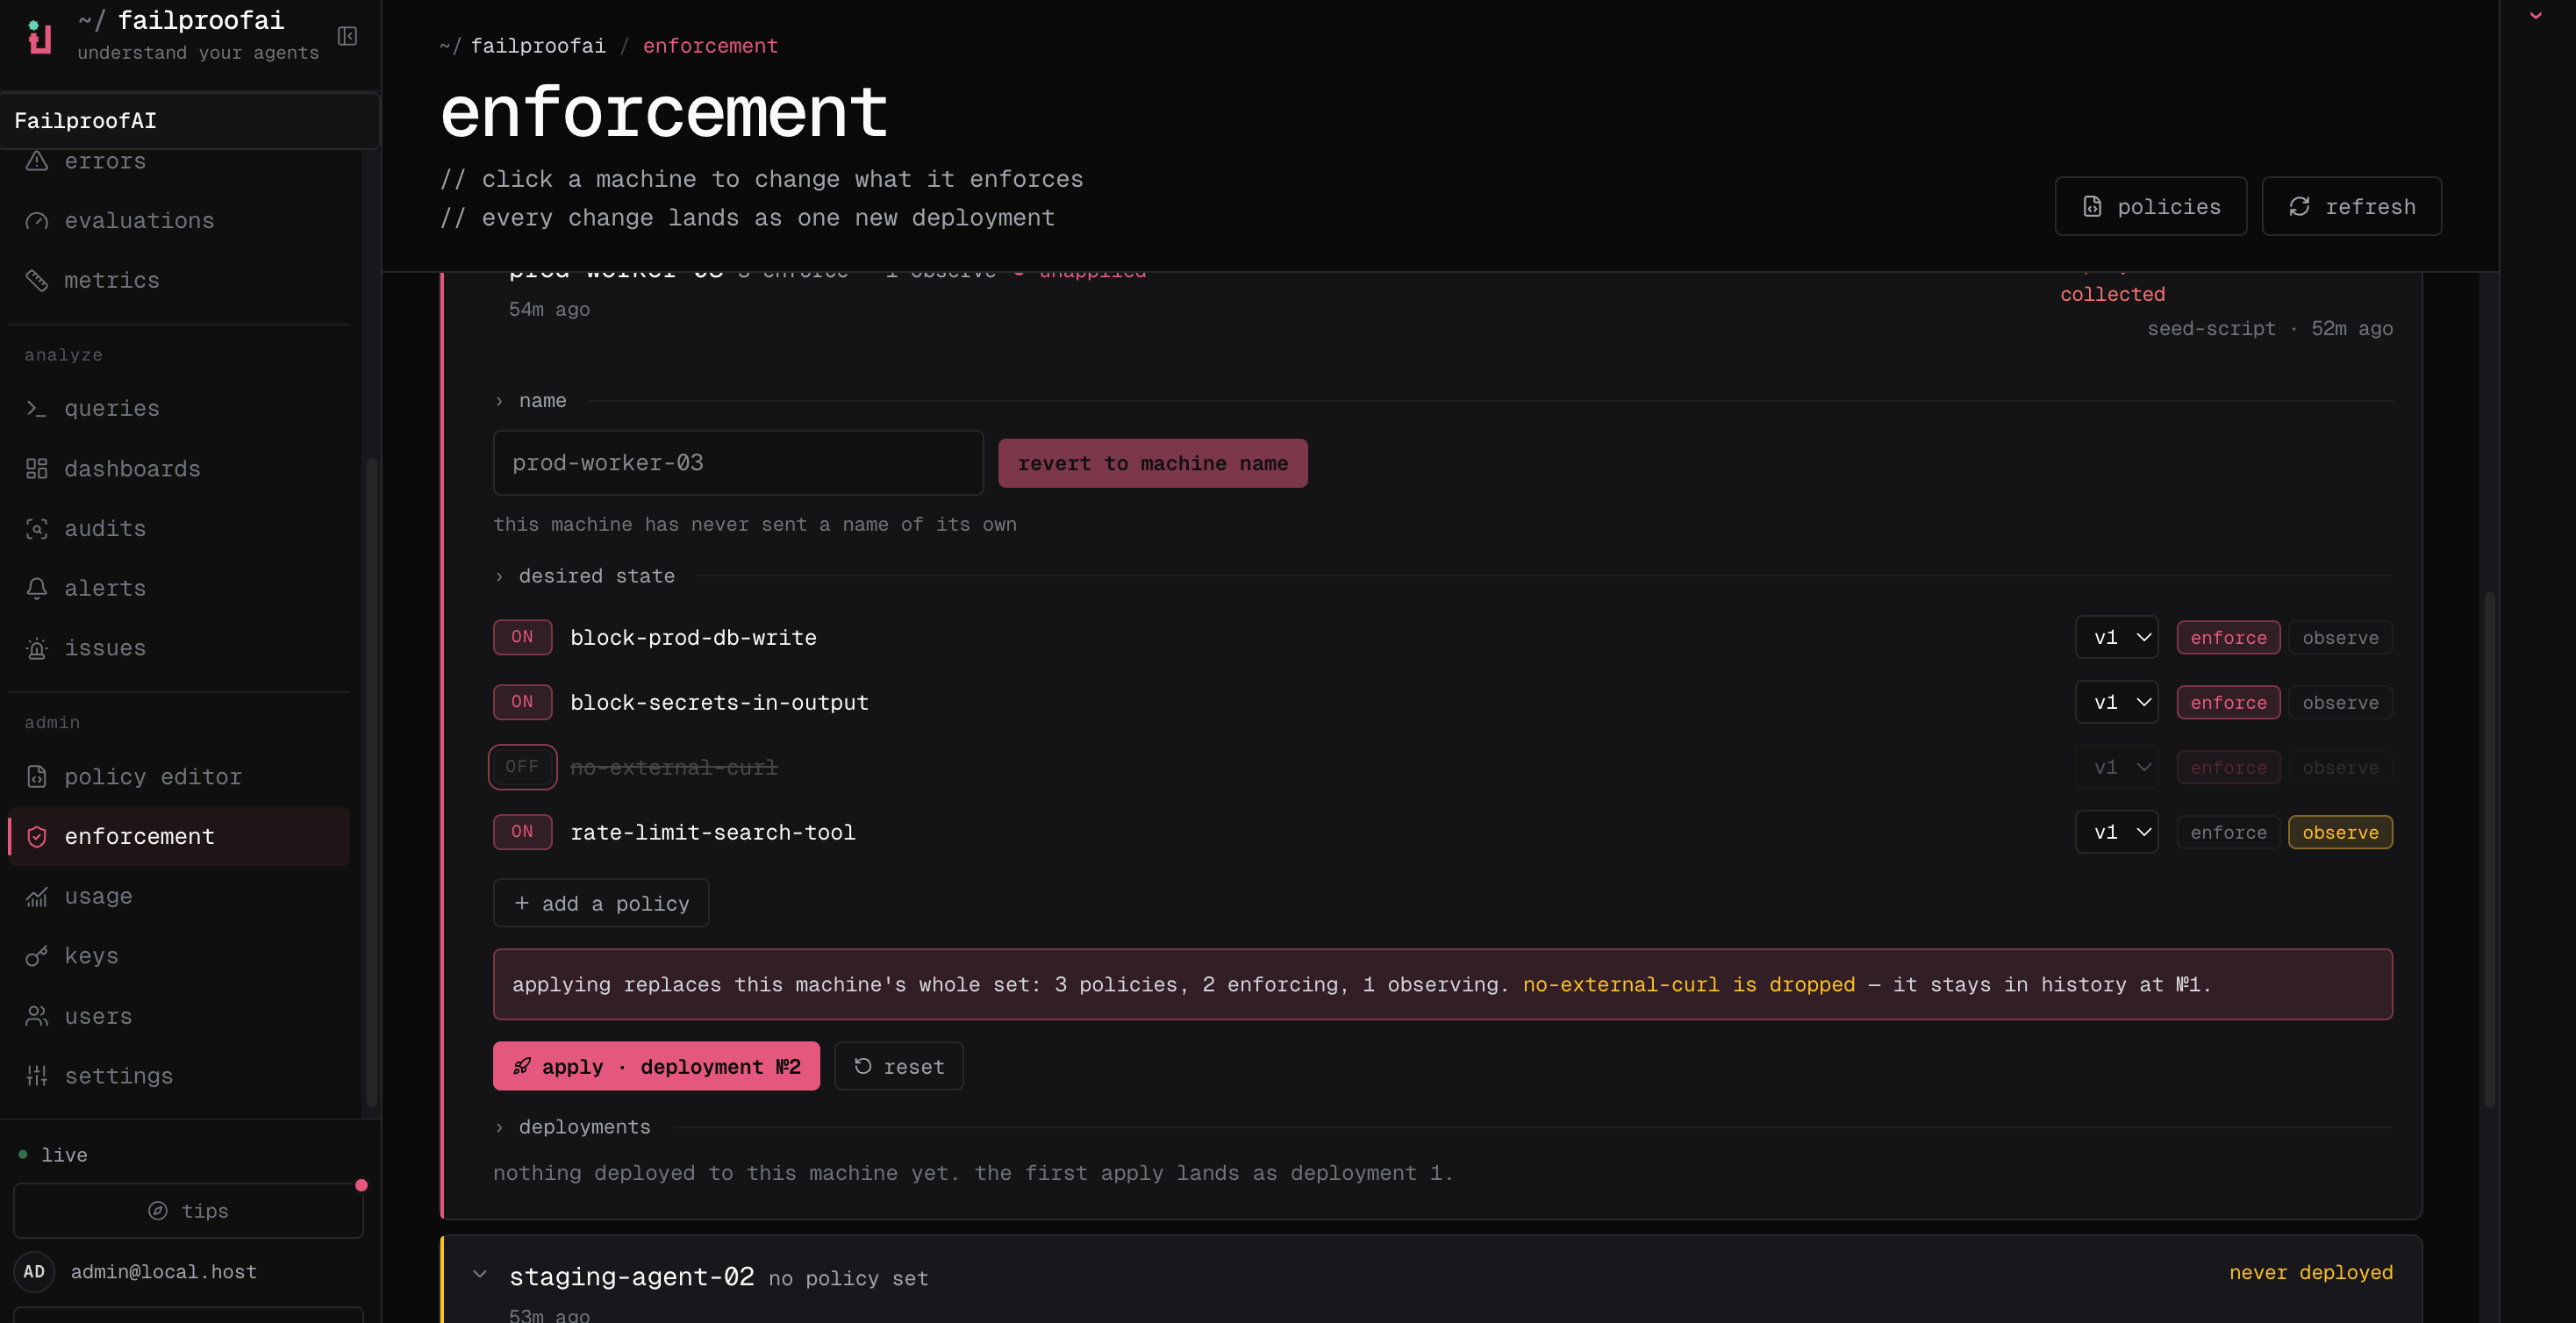
עבור אל Admin → enforcement, חפש את המכונה והרחב את השורה שלה.
בחר edit, הוסף את גרסת המדיניות שנבדקה, ובחר observe או את אפקט האכיפה שלה.
החל את השינוי, ואז המתן לבדיקת הבאה של המכונה ואשר את מצב הפריסה והכיסוי שלה.
עבור אל Observe → policy כדי לבדוק החלטות חיות.
בצע פריסה מהשורת הפקודה באמצעות fp fleet. בדוק את הסט המתקבל לפני החלתו — deploy מדפיס את התוכנית המלאה וביקשת רק בטרמינל אינטראקטיבי ללא --json. תחת --json, עם --yes, או עם stdin מועבר (שלב CI, סקריפט, agent המריץ פקודות) היא מיושמת מיד ללא תוכנית ללא הודעה — אז הרץ תחילה fp fleet show <machine> אם אתה רוצה בדיקה:
fp fleet diff <machine-id> מציג כוונה לעומת הובלה (מכונה קוראת כ-behind עד שהיא תשאול בפעם הבאה), fp fleet history <machine-id> מפרט את הדורות, ו-fp fleet rollback <machine-id> <generation> משחזר אחד — היא מסרבת אם אותו דור שם מדיניות מאז משוקללת או מחוקה.בדוק את המכונה עצמה באמצעות failproofai config --status, והשתמש ב-fp sessions --env production --since 24h ו-fp events --event-type hook_completed לאחר הפריסה כדי לאמת שפעילות מגיעה ל-Cloud.
1
בחר את הגרסה והמטרות
בצע פריסה של גרסה שנבדקה, לא טיוטה הניתנת לשינוי, החל ממכונה שאינה בייצור או קוהורטה קטנה שאת ההפעלות שלה אתה יכול לבדוק.
2
צפה בהחלטות
בדוק התאמות, סיבות, כלים המושפעים והחיוביים שליליים ללא חסימת עבודה.
3
אכיפה ואימות כיסוי
קדם לאחר התאמות שנצפו להפריד פעולות בלתי בטוחות מעשויות תקפות, ואז אשר שכל מכונה מיועדת משכה את הפריסה ודיווחת על החלטות.
מכונות זקוקות ליכולת policies:pull. דיווח אירועים נשלט בנפרד על ידי events:add; אמת את שניהם כאשר אתה מצפה לניתוח Cloud ואכיפה.
ניהול אכיפה הוא זרימת עבודה מנהלית של Cloud. אל תתייחס לנתיבי אכיפה רק-שורש כנקודות קצה API רגילות של /v1 הלקוח.