

אכיפה מקומית
התקן hooks ומדיניות על מכונה. השתמש בזה כאשר אתה זקוק ל-guardrails מידיים ללא שליחת נתוני session ל-Cloud.
Failproof AI Cloud
הוסף sessions מרכזיות, ביקורות, הערכות מקוונות, dashboards, התראות, ופריסת מדיניות לחיל.
פריסה ישירה לארגון
השתמש בבקרות ארגוניות, מפתחות בהיקף מוגבל, תשתית פרטית, ודרישות אבטחה ספציפיות לפריסה.
נתיב הייצור המומלץ
- חבר מכונה שאינה בייצור עם capture transcript מופעל.
- אמת sessions והערכות ב-Cloud.
- צור ביקורת עבור מצב תקלה ידוע.
- פרוס את המדיניות הראשונה במצב observe.
- הרחב לייצור לאחר בדיקת התאמות ו-false positives.
חבר מכונה ל-Cloud
- Dashboard
- CLI
- עבור ל-Administration → Keys וצור מפתח עם
events:addו-policies:pull. - העתק את הסוד לשימוש חד-פעמי למכונת היעד.
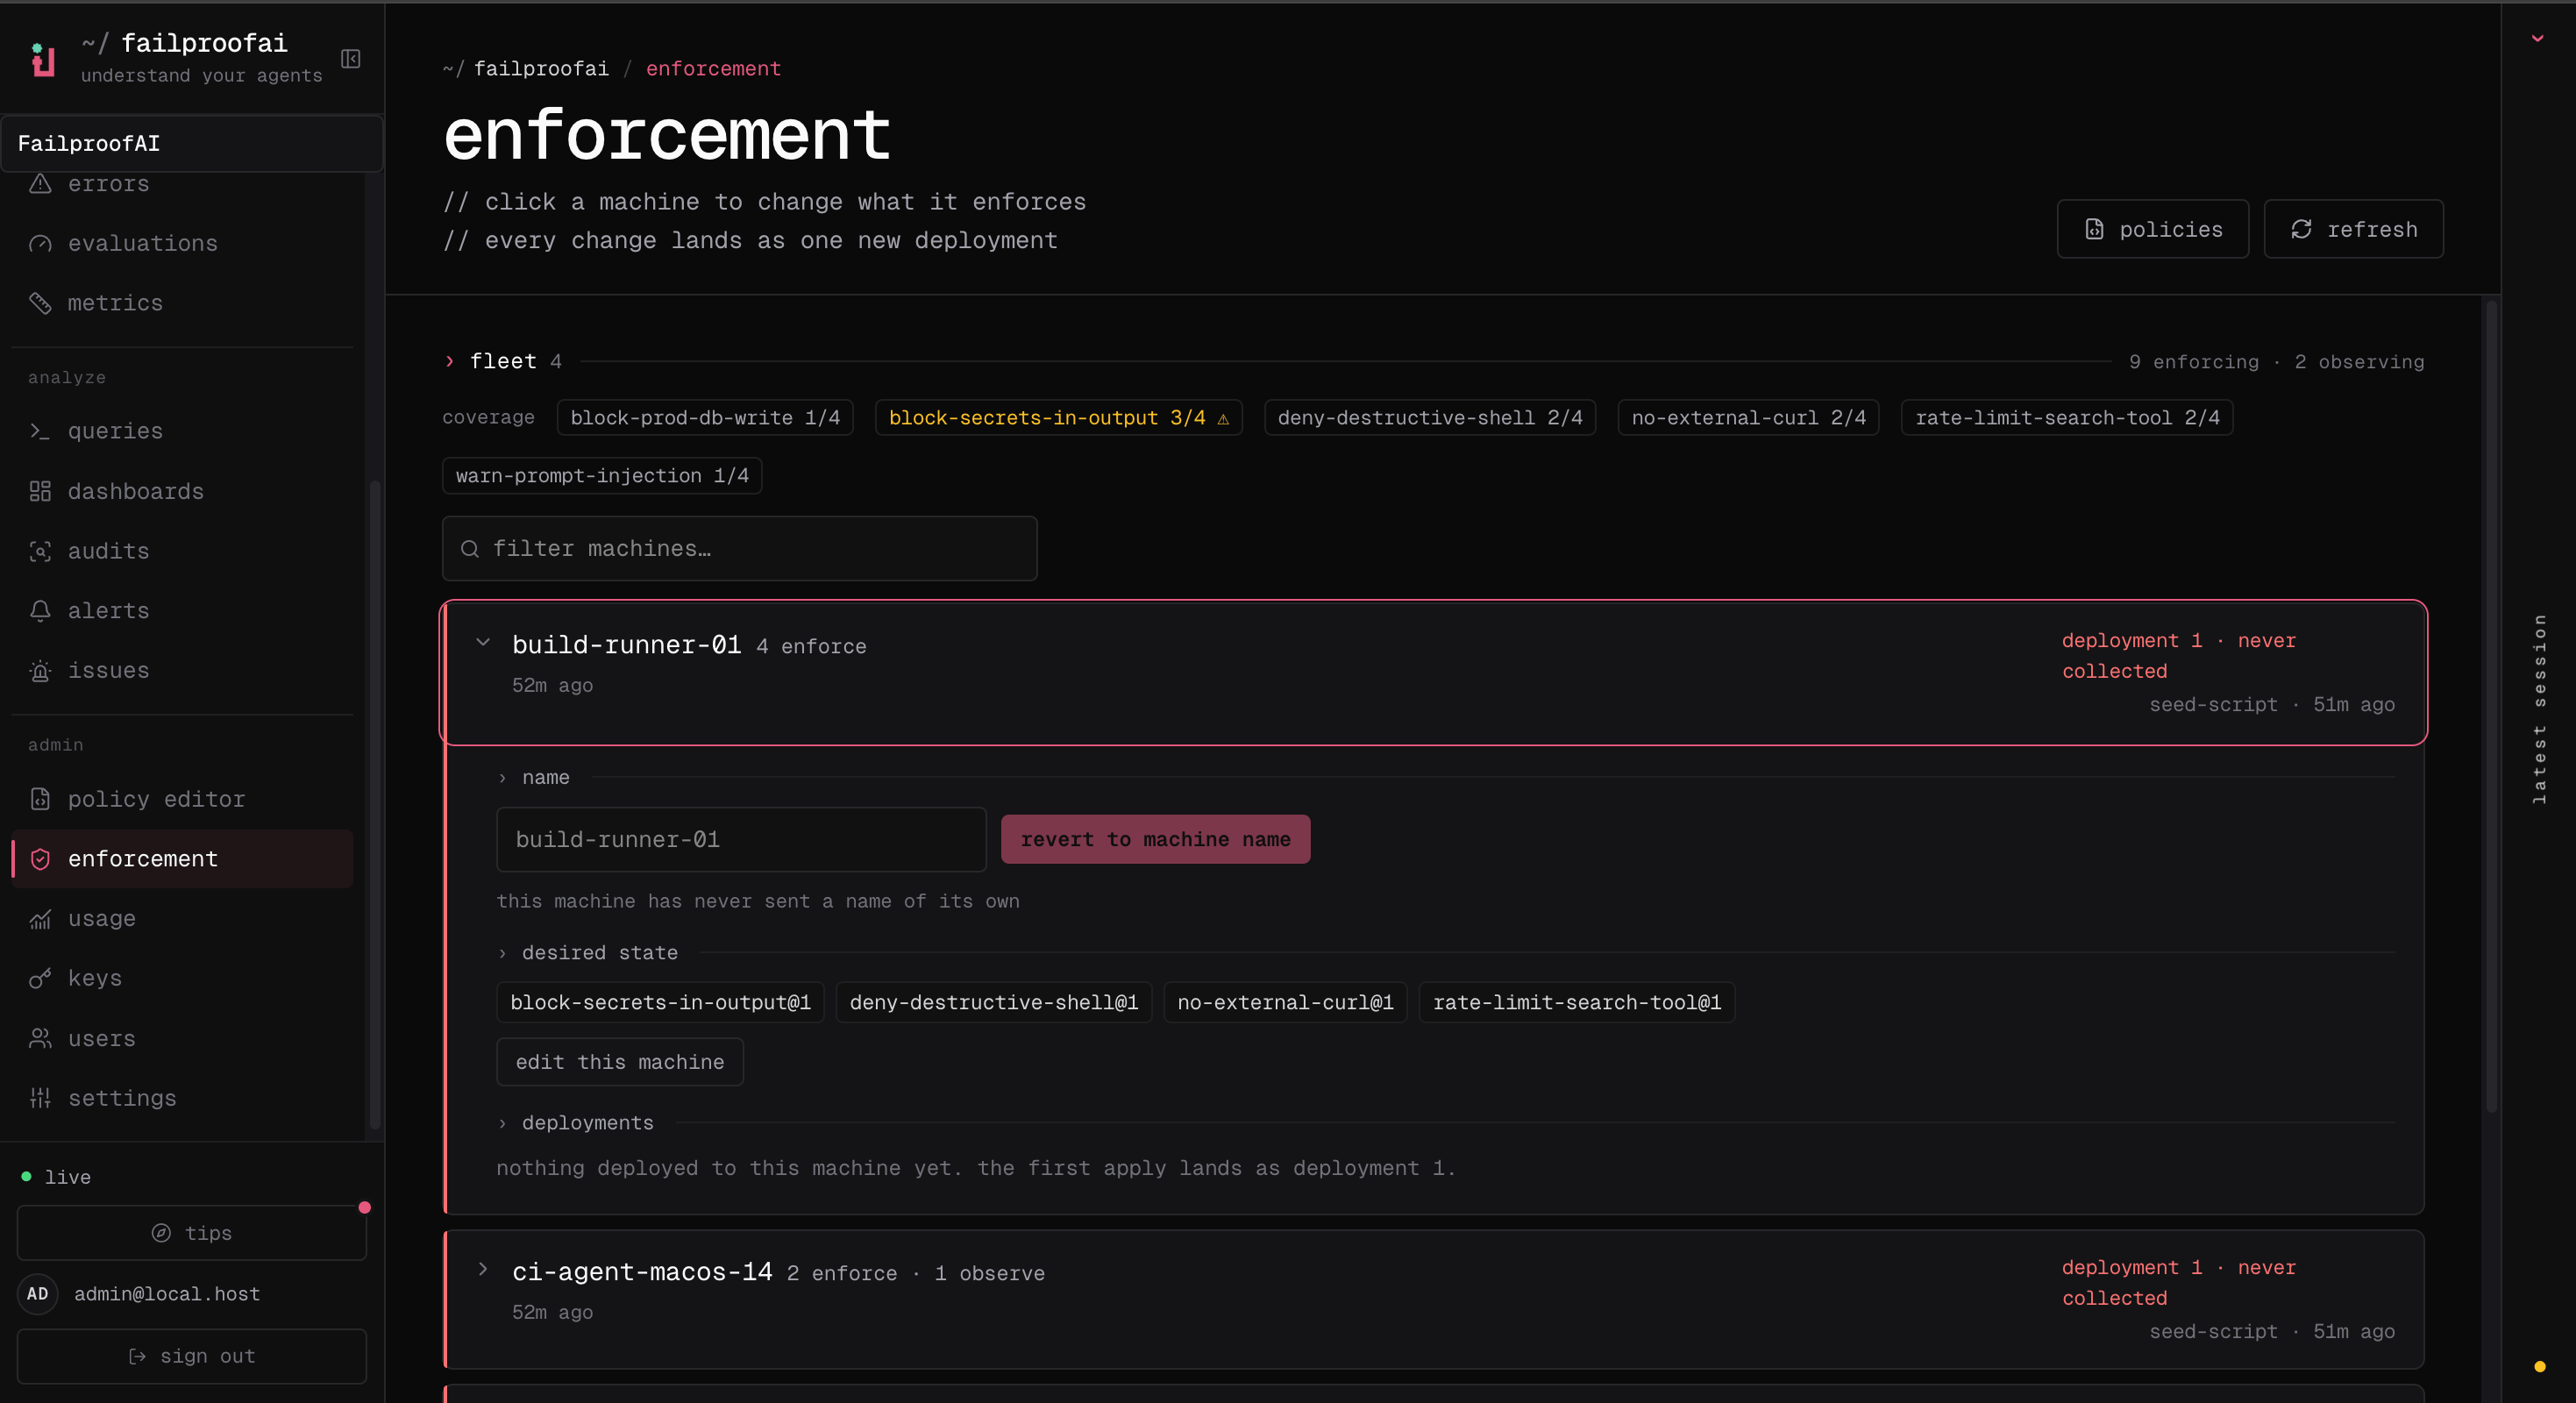
- לאחר הפעלת פקודת החיבור של ה-CLI, עבור ל-Admin → enforcement ואמת שהמכונה מופיעה.
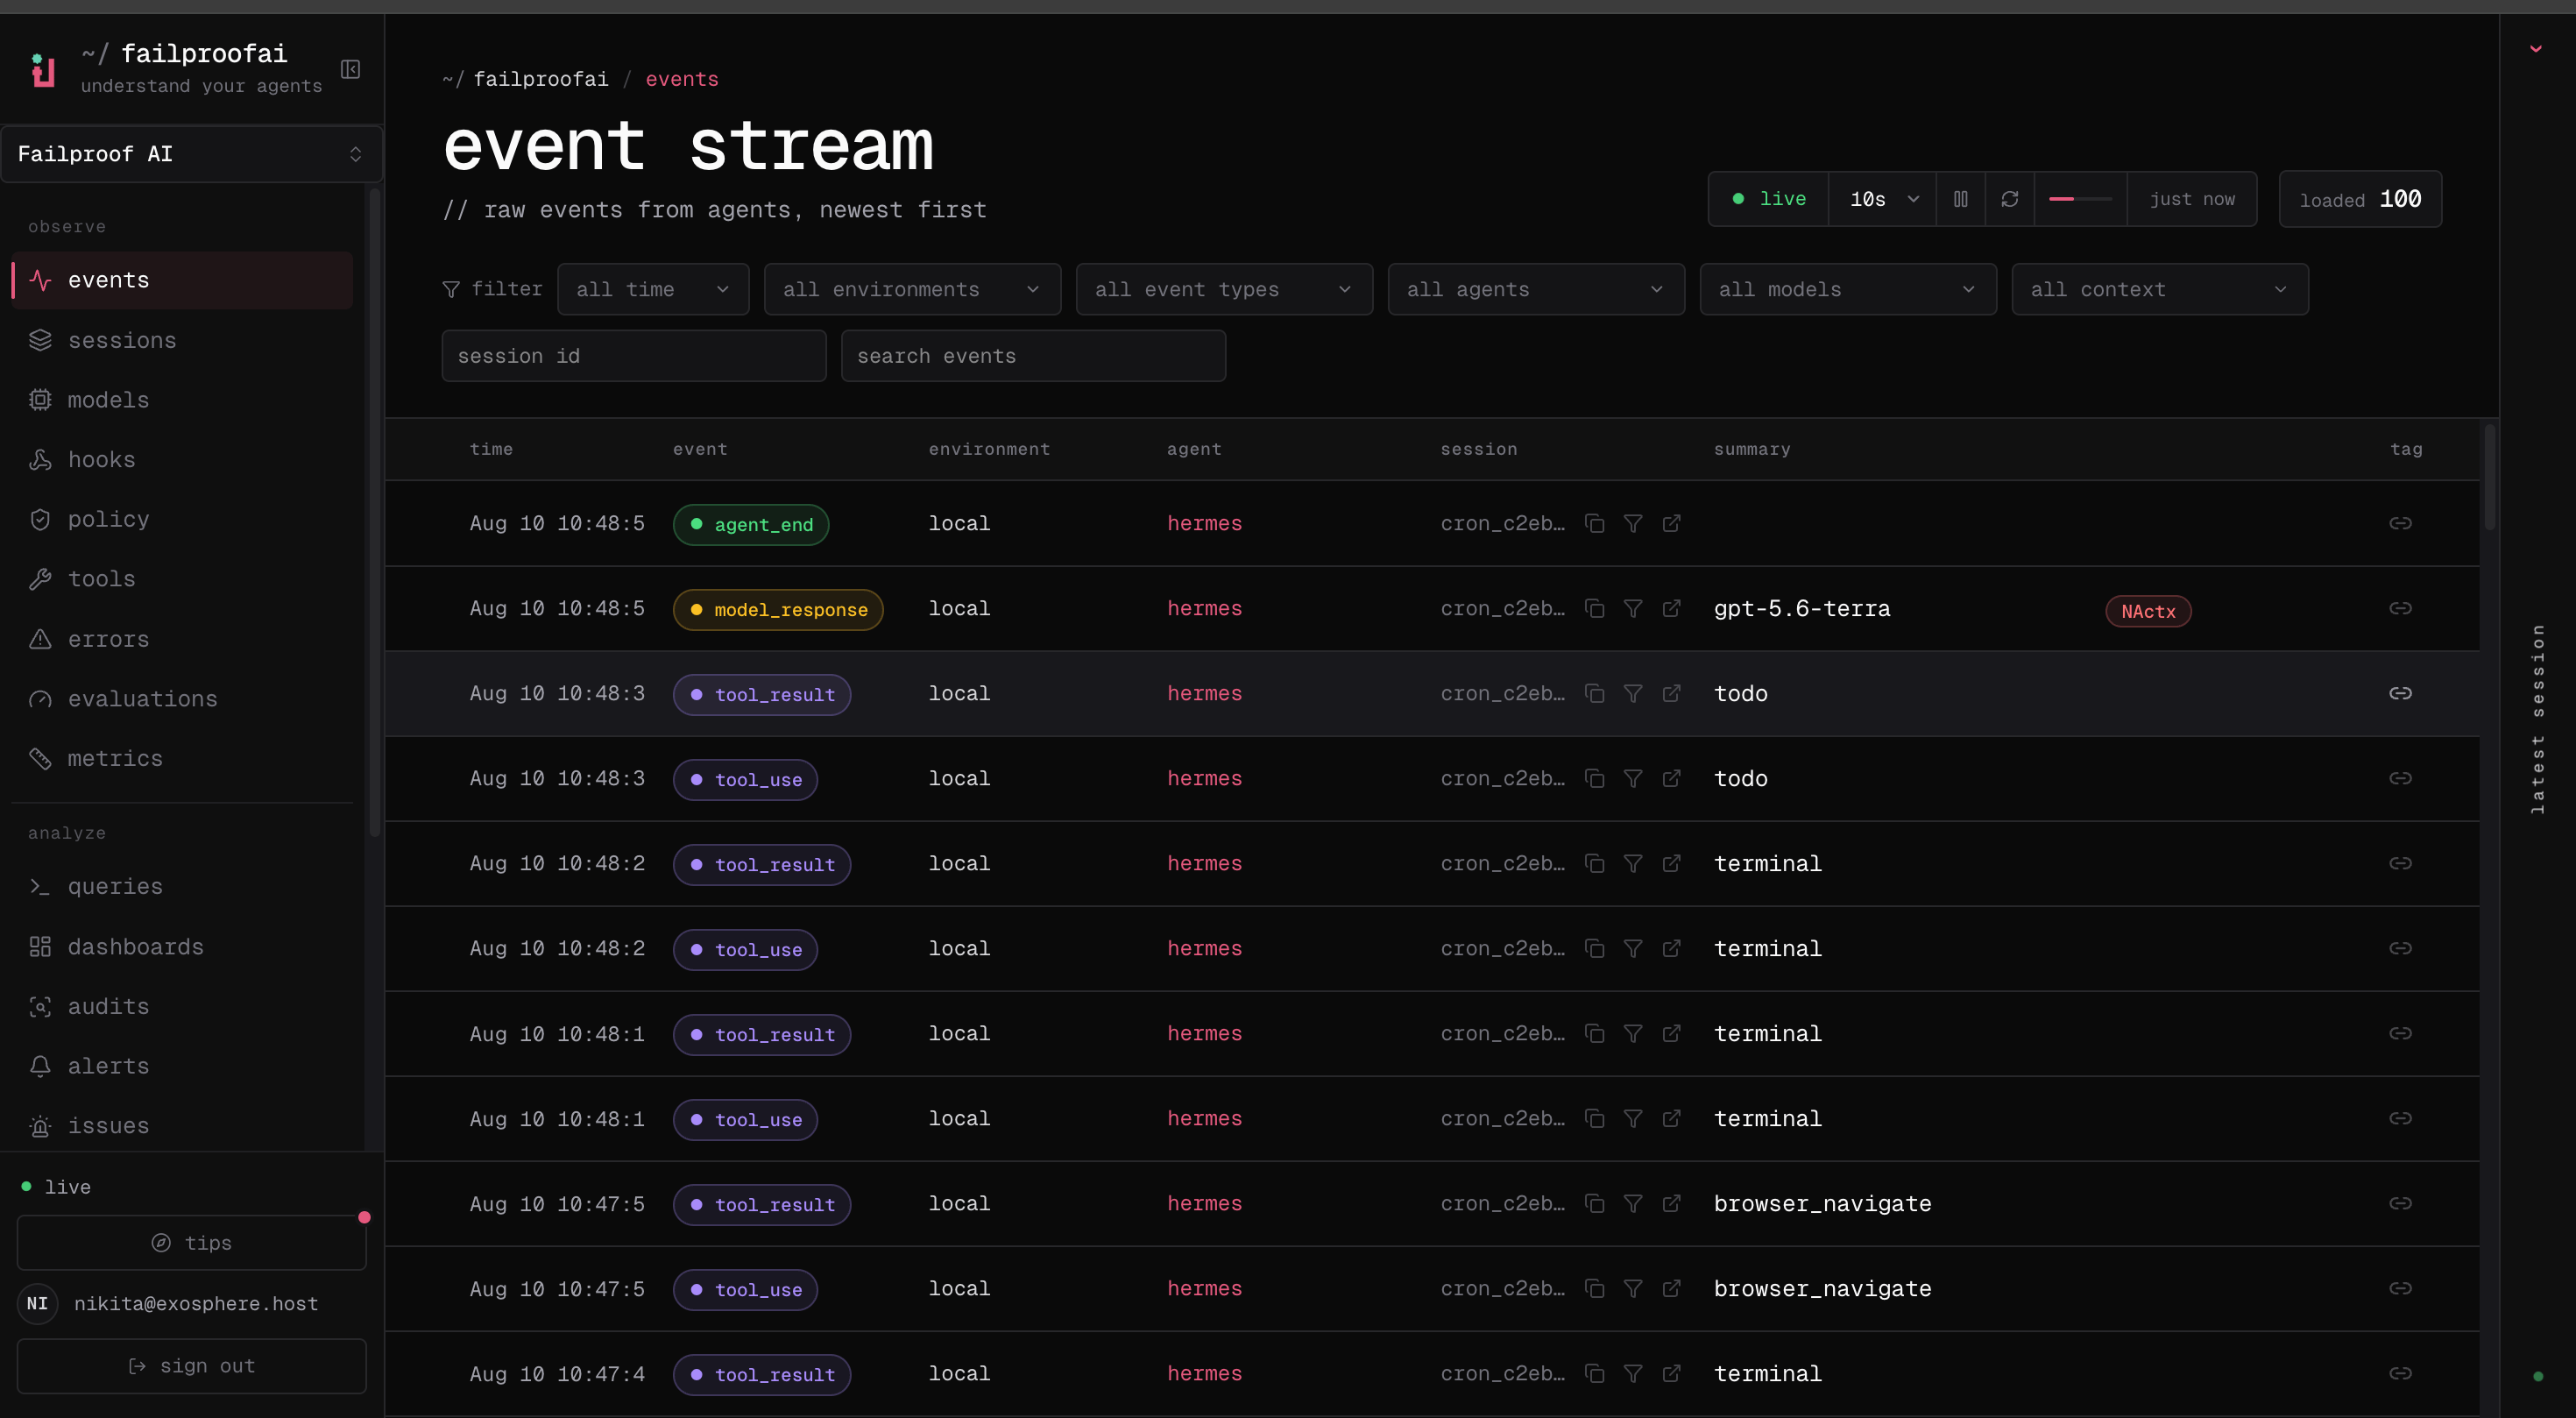
- עבור ל-Observe → Events ואמת שהאירוע הראשון שלה הגיע.

failproofai config --status כדי לראות איזו יכולת מוגדרת.
הגדרת Cloud כותבת credentials מקומיות רק לאחר שהיכולת הרלוונטית מצליחה. אימות שנכשל לא משאיר מכונה שנראית מחוברת כאשר היא לא כן.