- CLI-ים לקידוד (10) — Claude Code, Codex, GitHub Copilot CLI, Cursor, OpenCode, Pi, Factory Droid, Devin CLI, Antigravity CLI, Goose
- שערי צ’אט והפניות (2) — Hermes (Slack, Telegram, cron), OpenClaw (עוזר עצמי-מארח)
כל אינטגרציה מנרמלת את שמות אירועי ה-hook המקוריים שלה, שמות כלים, ושדות קלט כלים לפני שמדיניות רצה. מדיניות יכולה לפעול רק על אירועים שהמנגנון חושף; בדקו התנהגות סיום תור והנחיה על המנגנון והגרסה הדקים שאתם משתמשים בהם.
יכולת אכיפה
“חסום” פירושו שהקביעה שהוחזרה של המתאם הנוכחי נצרכת על ידי המנגנון שנקרא. חסימה אחרי כלי עשויה להחליף את התוצאה המוצגת למודל אך לא יכולה לבטל השפעה צד של כלי שכבר התרחשה.
יכולות רגישות לגרסה. בדקו מחדש לאחר שדרוג CLI של אג’נט, במיוחד כאשר מדיניות מסתמכת על התנהגות הנחיה, עצירה, הרשאה או אחרי כלי במקום שער הנחיה-טרום משותף.
Hermes native plugin
Hermes משולב דרך פלג-אין מקומי מקומי-פרופיל במקום פקודת shell. ההתקנה מעתיקה את הפלג-אין לכל פרופיל Hermes ברירת מחדל ובשם, מאפשרת אותו בקובץconfig.yaml של אותו פרופיל, ומהגרת רק ערכי hook shell FailproofAI מסוגיים. זה מונע ייצור תהליך בכל hook ומאפשר instruct() להגיע למודל דרך תוצאת כלי חסום מקומית של Hermes.
ההנחיה ההתאמה הראשונה חוסמת את הקריאה הממתינה. אותו בקשת API נשארת חסומה; איטרציית מודל מאוחרת יותר עשויה לנסות שוב. קומץ קבע בטווח פרופיל וכובע לכל תור מונעים הנחיה יעוצה מלהיות לולאה בלתי מוגבלת. deny() נשאר חסימה קשה. הפעילו failproofai config --status כדי לגלות פרופיל מנוטרל, לא שלם, משוכפל או שנוצר מחדש.
התקן capture וhook-ות מדיניות
- Dashboard
- CLI
- פתחו Administration → Keys וּיצרו מפתח עם
events:addו-policies:pull, בשם עבור המכונה או הסביבה. - במכונת היעד, חברו את ה-CLI המקומי עם המפתח המוצג והתקינו את hook-ות המנגנון.
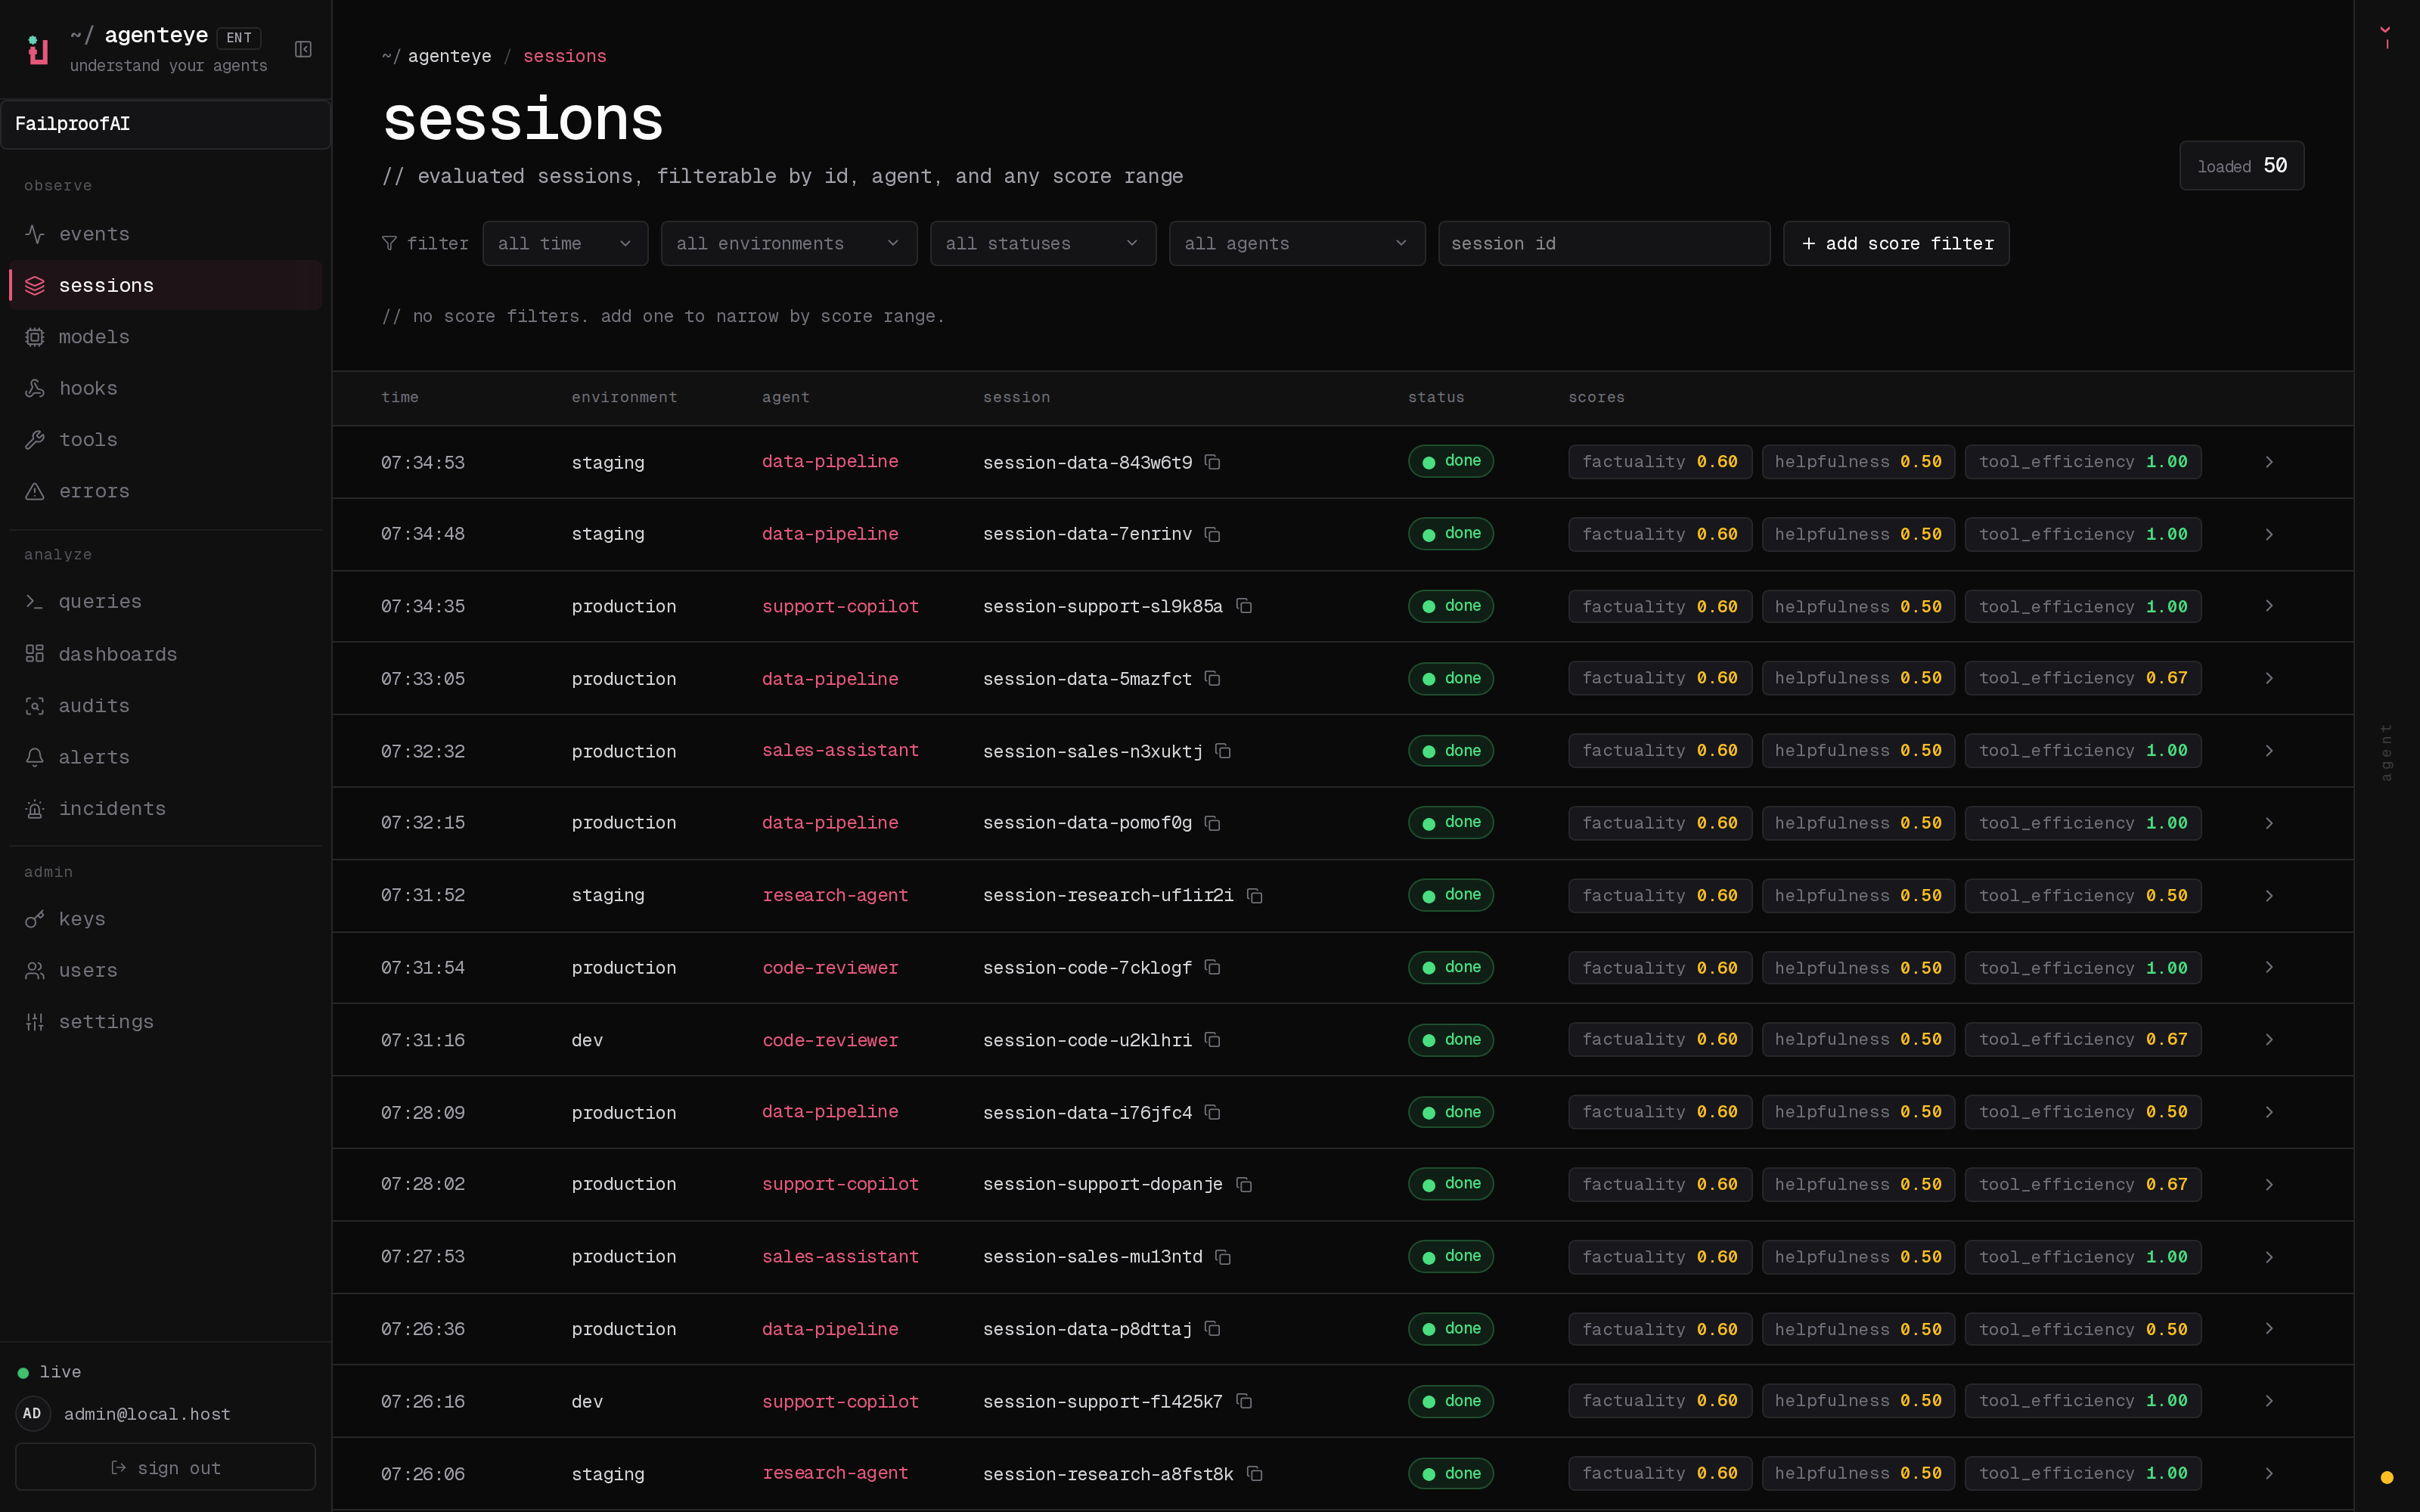
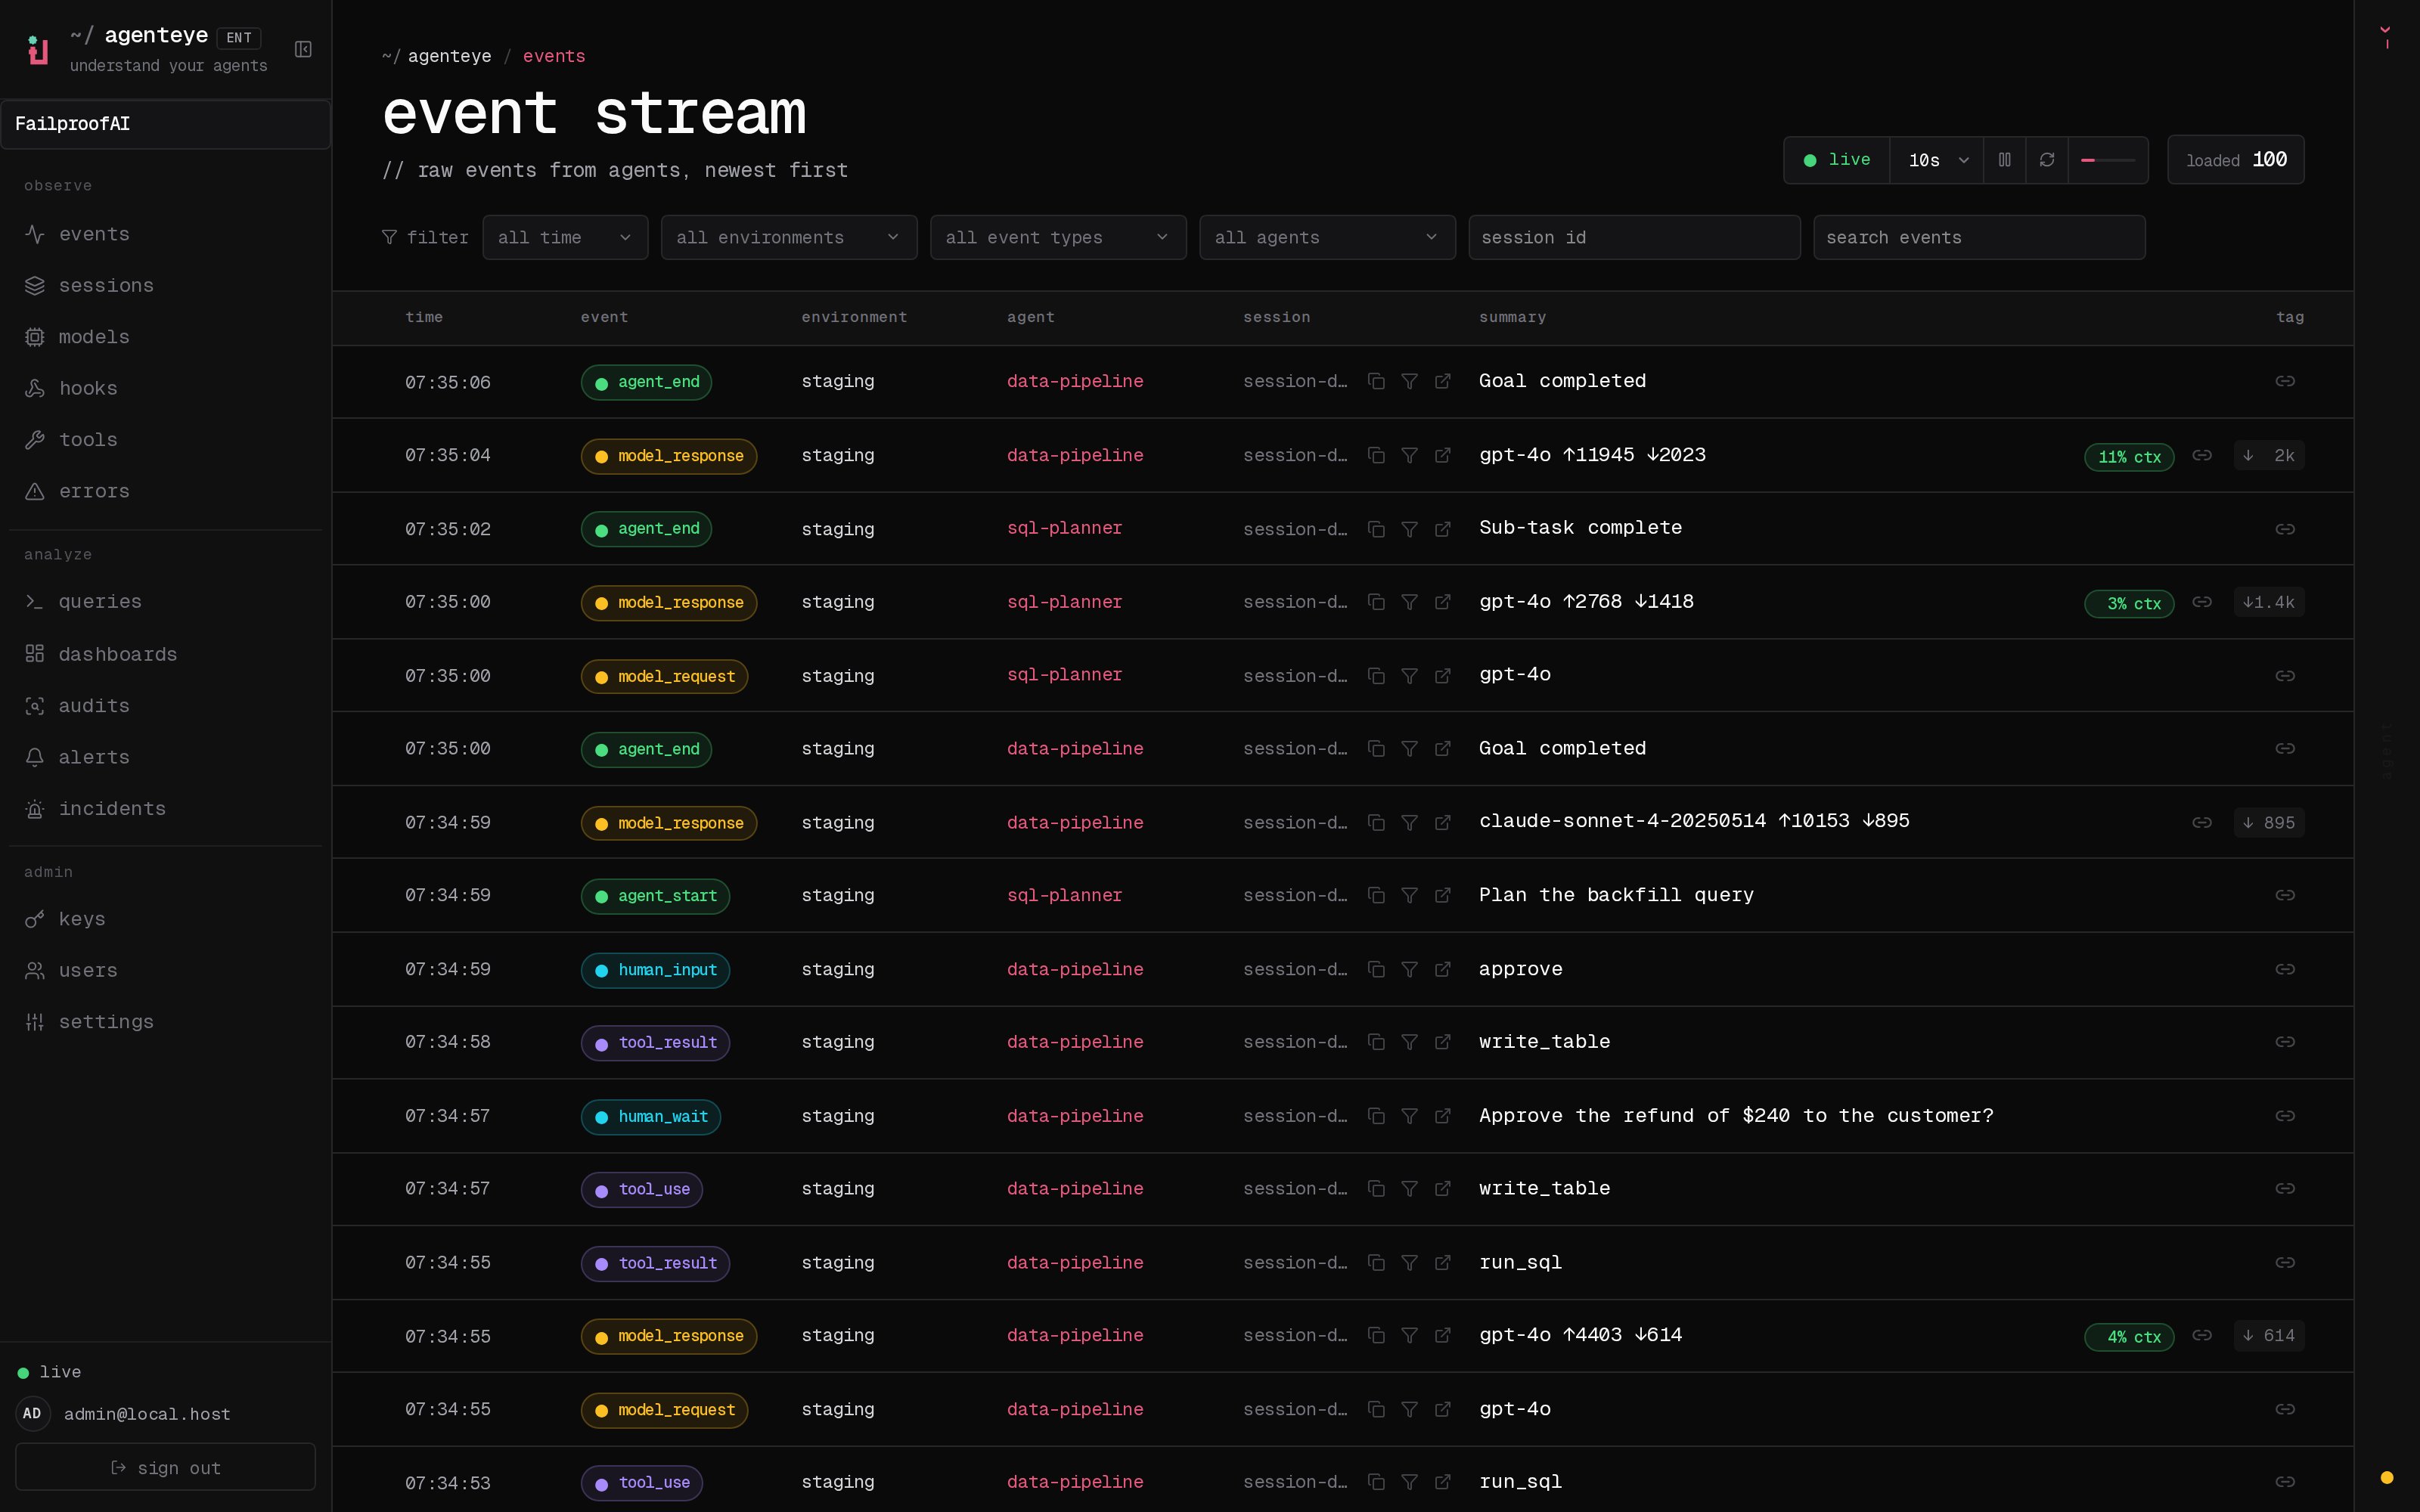
- התחילו הפעלה חדשה של אג’נט, ואז אשרו את ה-hook שלו ואירועי הפעלות תחת Observe → Events.
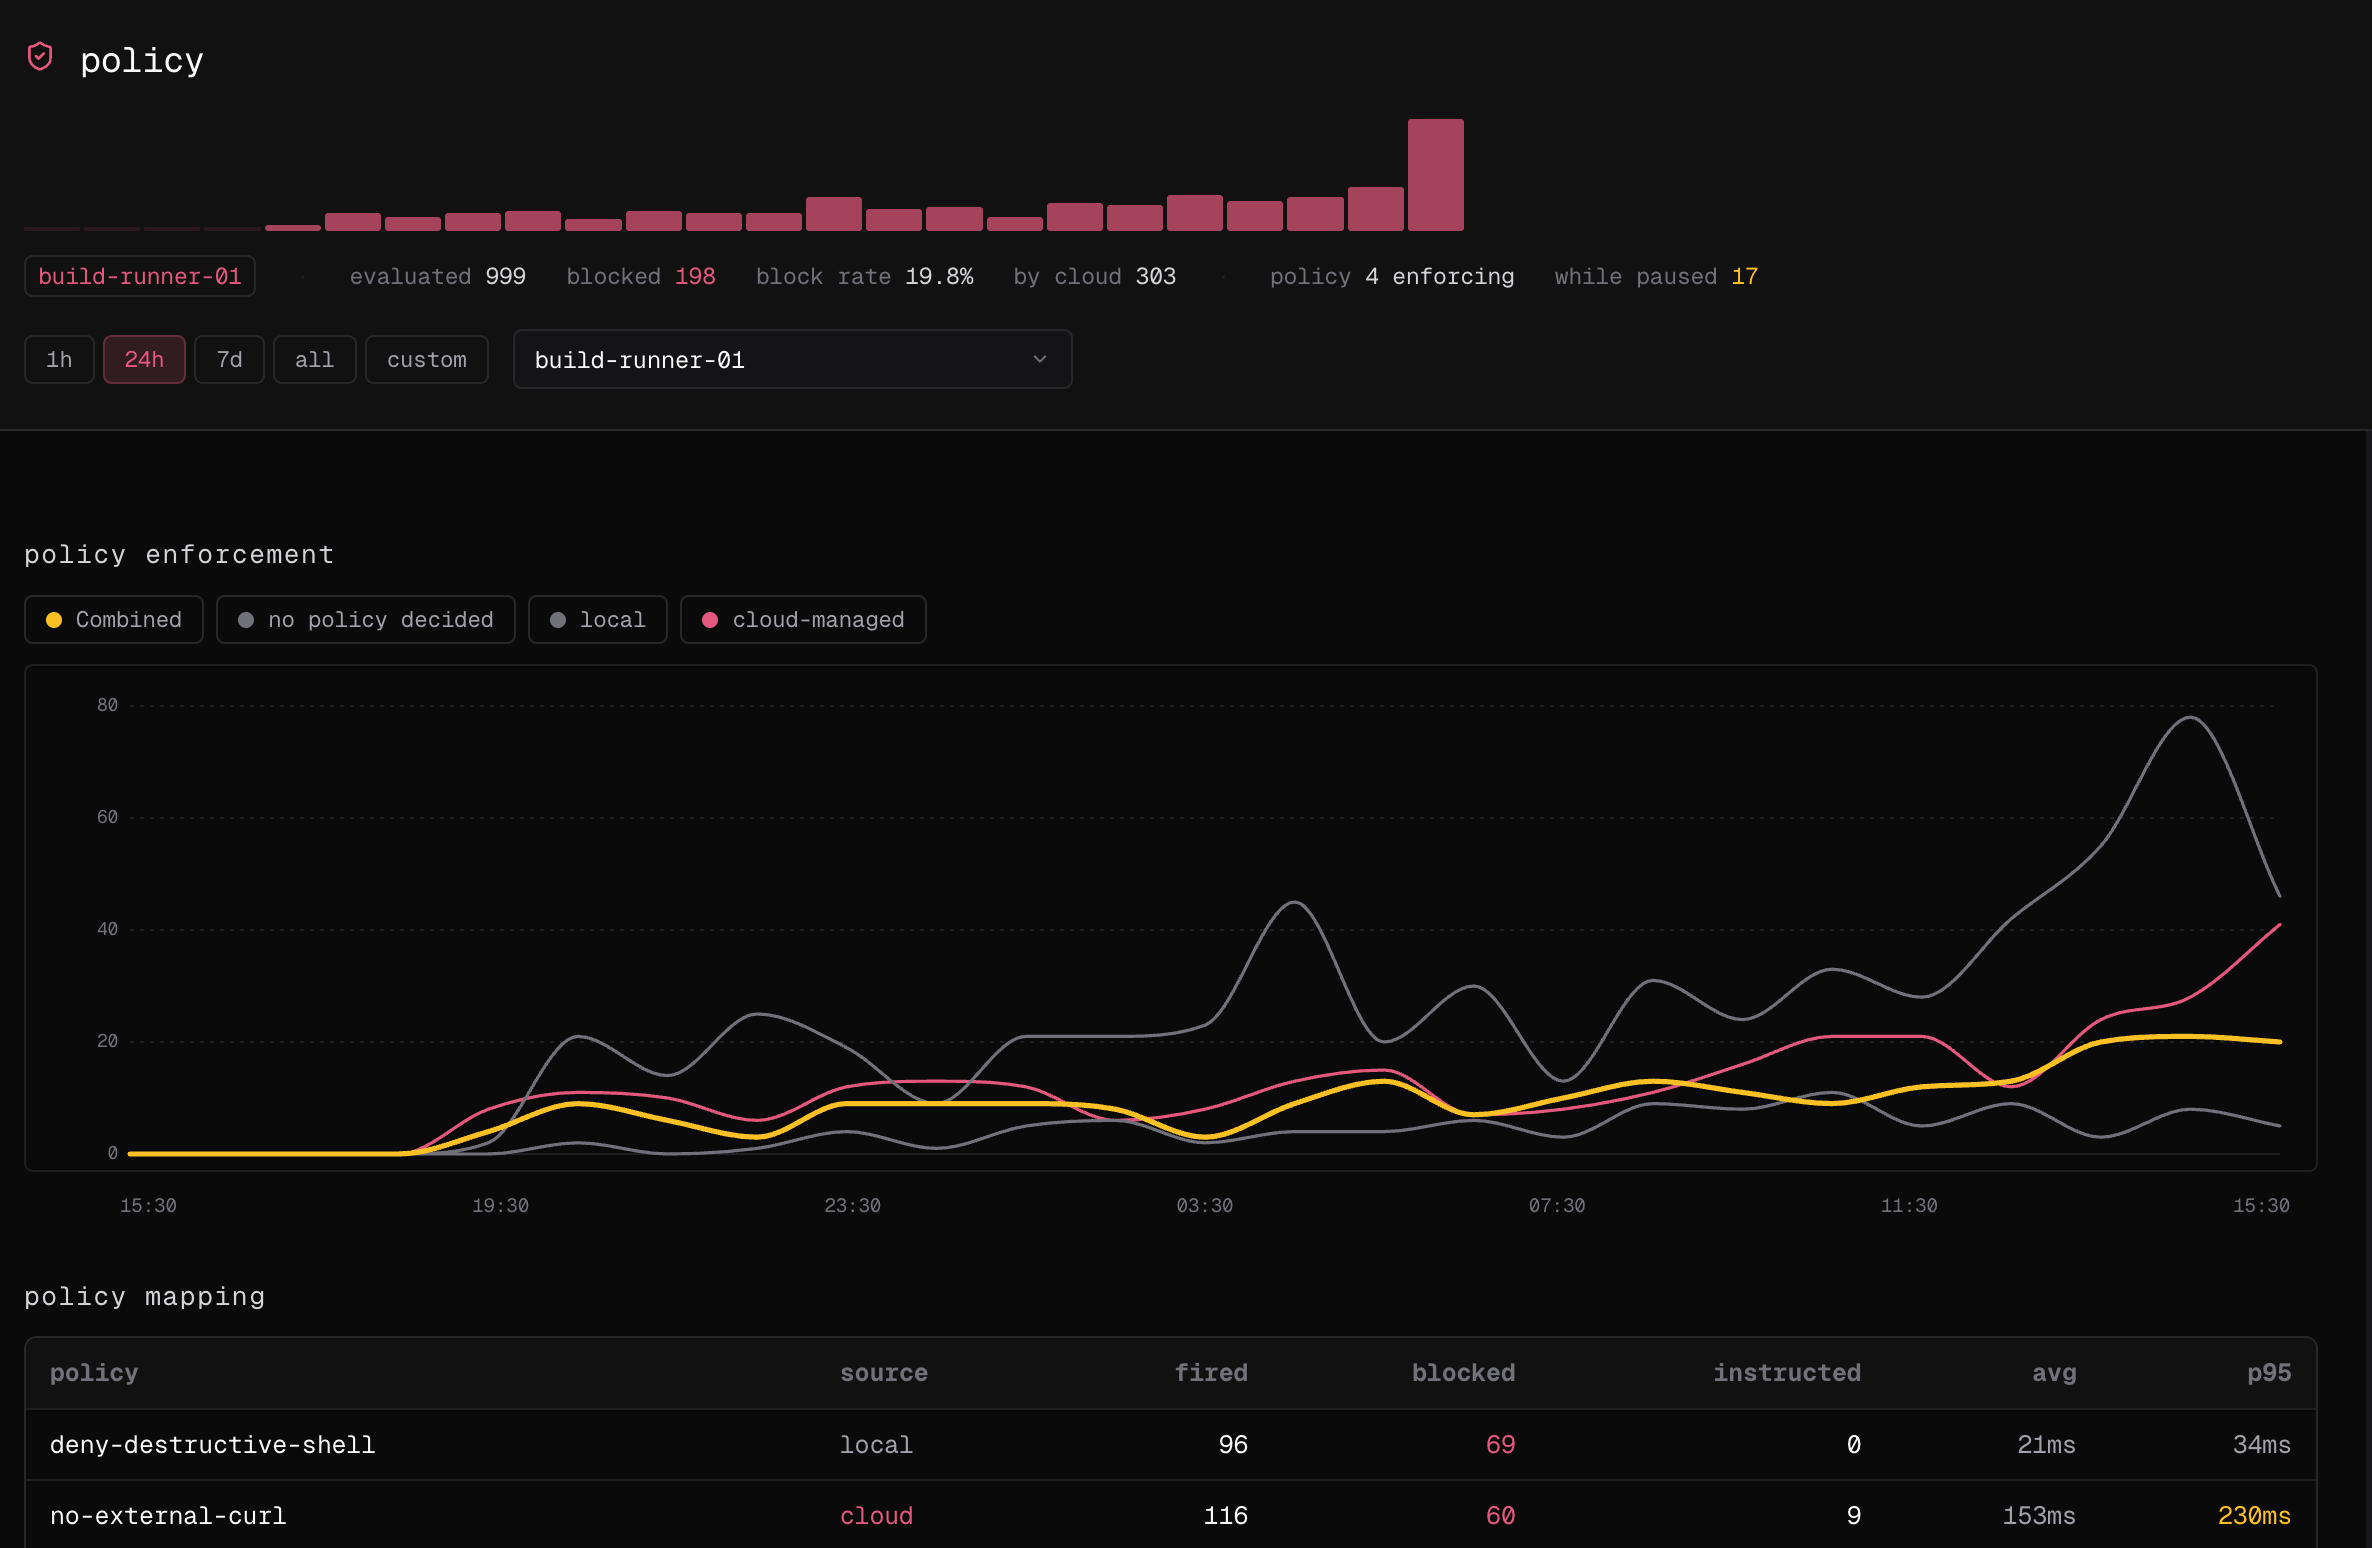
- פתחו Observe → policy לאותו חלון זמן ואשרו שקביעת מדיניות מיוחסת למכונה.

הוסף נתיב הפעלות לא-ברירת מחדל
- Dashboard
- CLI
נתיבים נוספים רשומים במכונה, לא בעננן. לאחר הוספת אחד, פתחו Observe → Sessions, סננו לסביבת המכונה, והאשרו שהפעלות מהנתיב החדש מופיעות. פתחו הפעלה ובדקו את האג’נט, המנגנון וחותמות זמן אירוע לפני שתסתמכו עליו בביקורת.