- Observe रिकॉर्ड करता है कि नीति क्या करती, और कुछ भी ब्लॉक नहीं करती।
- Enforce निर्णय पर कार्य करता है: एक
denyकॉल को ब्लॉक करता है और एकinstructएजेंट को निर्देशित करता है।
एक मशीन जोड़ें
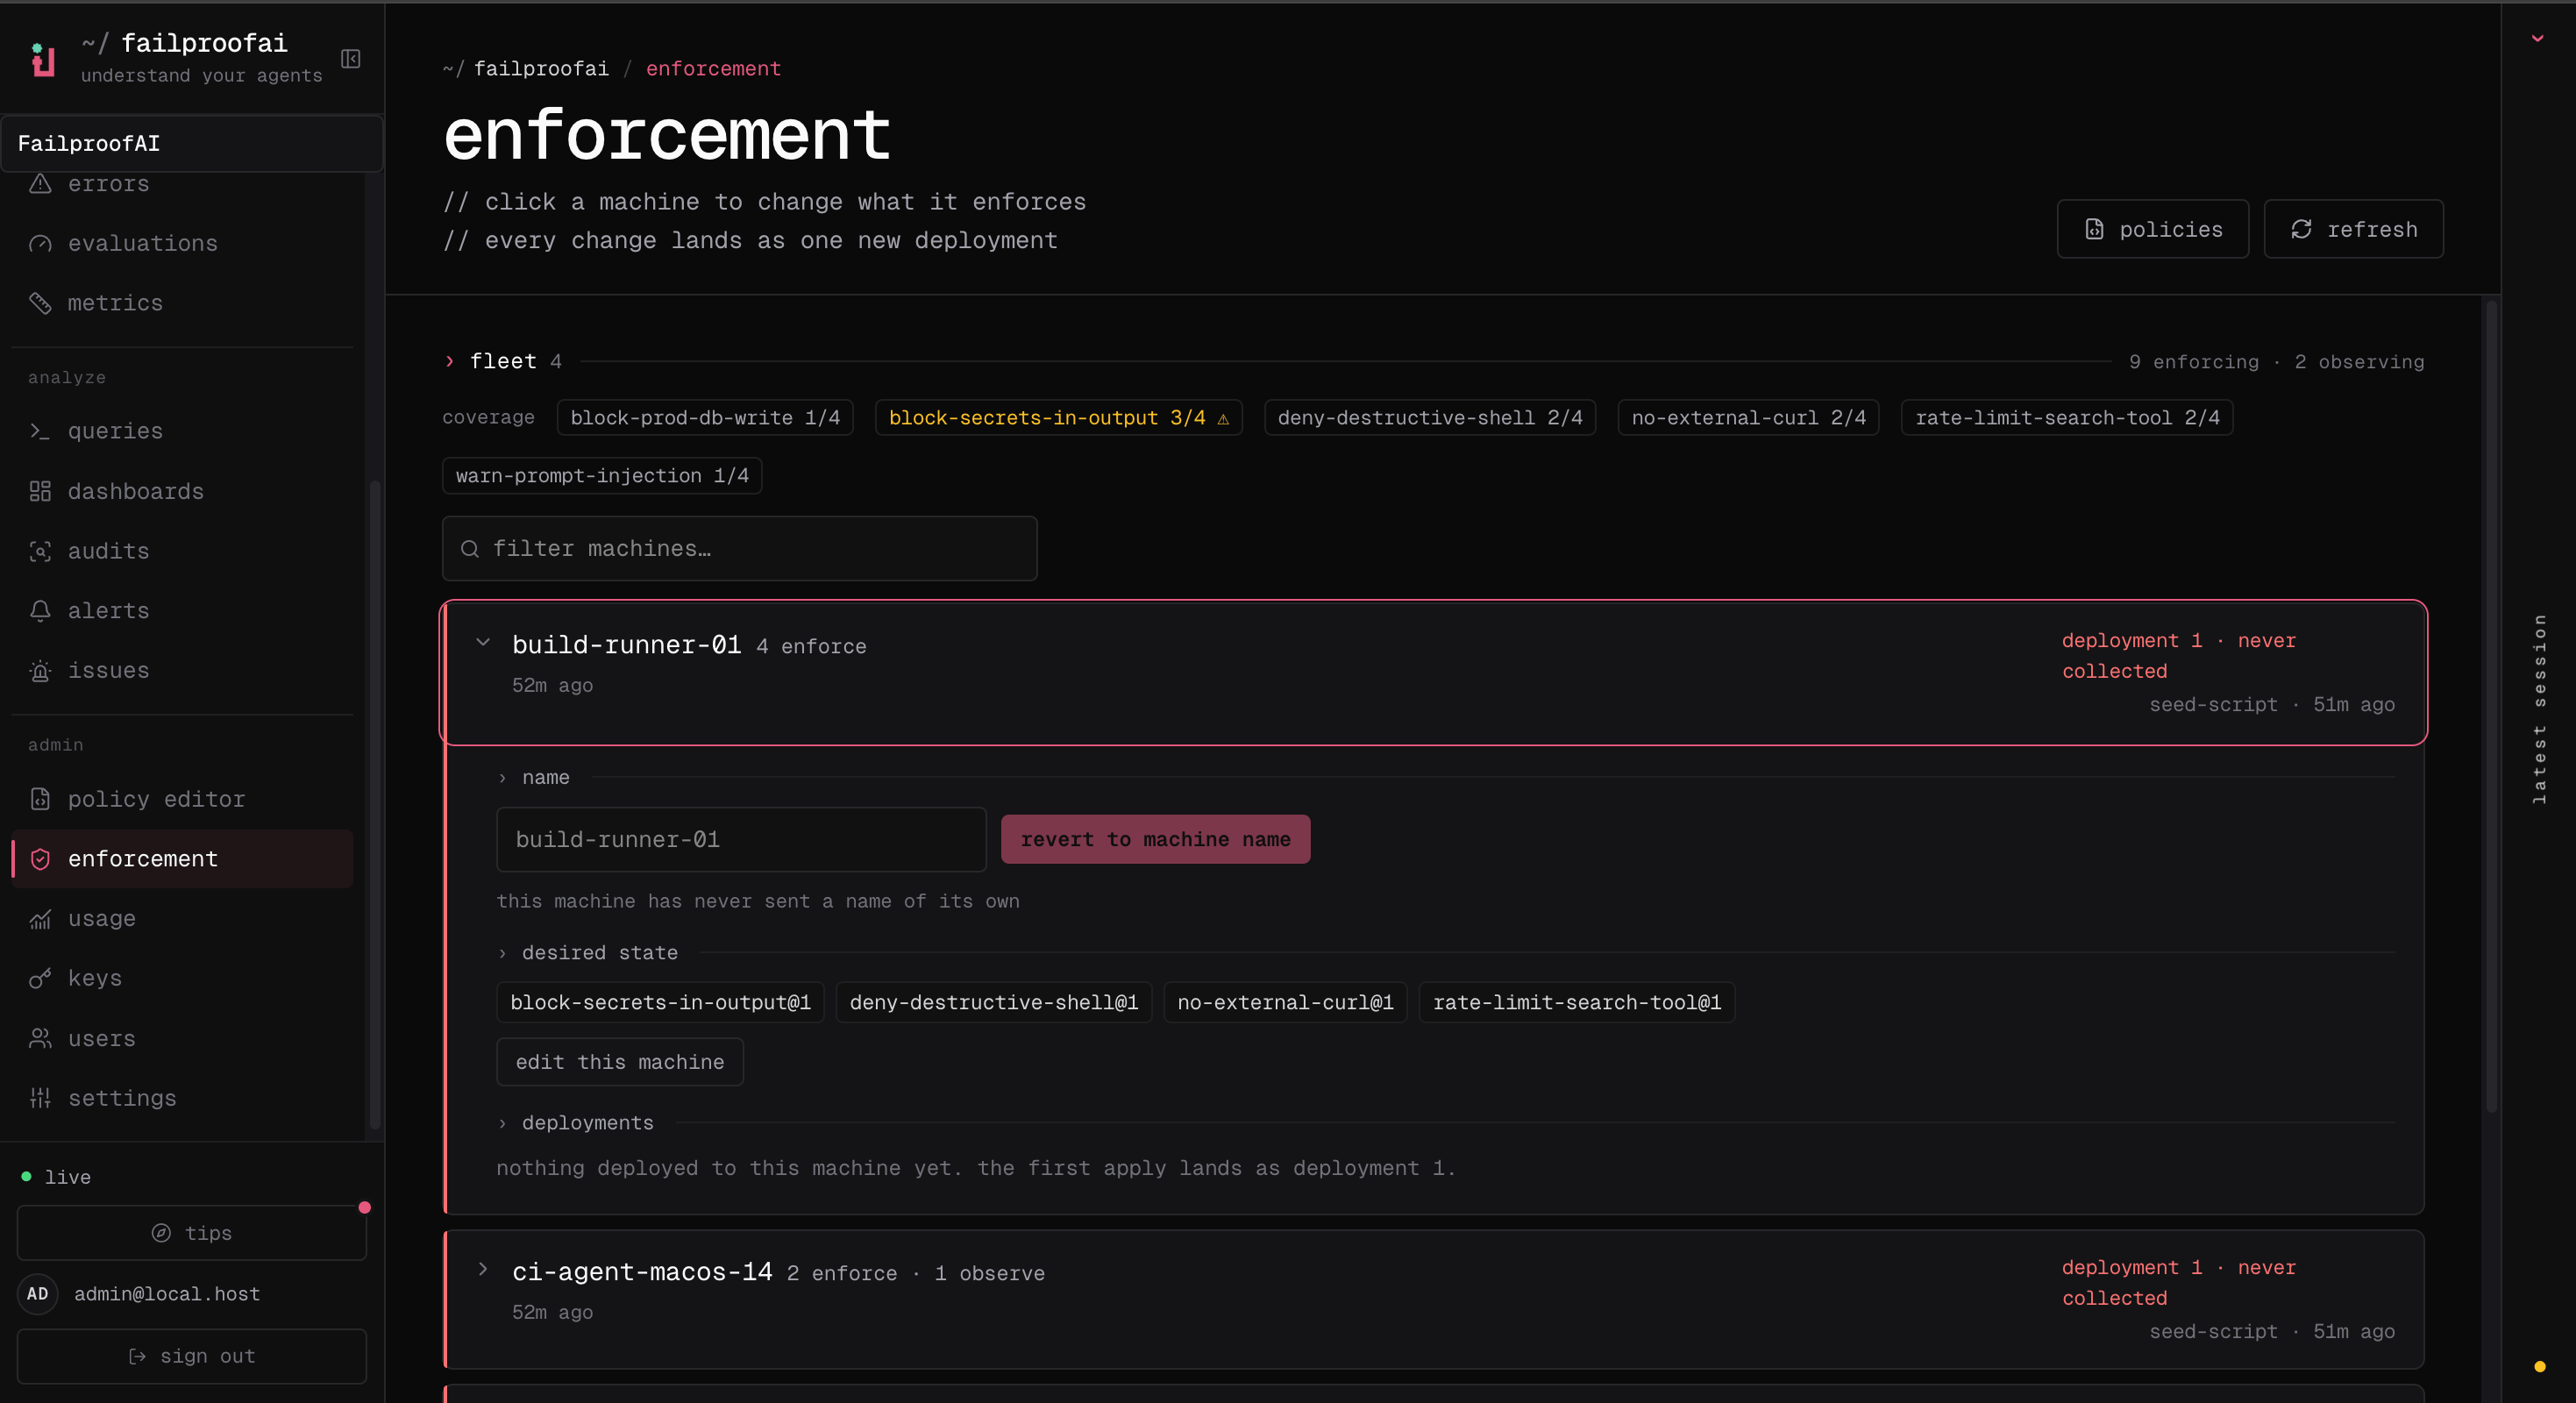
एक मशीन Admin → enforcement के तहत दिखाई देती है जब यह Cloud से जुड़ी होती है। यदि जो आप चाहते हैं वह वहां अभी तक नहीं है:- Dashboard
- CLI
- Administration → Keys पर जाएं और
policies:pullके साथ एक कुंजी बनाएं, ताकि मशीन तैनाती प्राप्त कर सके, औरevents:add, ताकि इसके निर्णय Cloud तक पहुंचें। - मशीन को उस कुंजी से कनेक्ट करें — Cloud में एक मशीन कनेक्ट करें इसके माध्यम से चलता है।
- पुष्टि करें कि यह Admin → enforcement के तहत दिखाई देता है।
Observe मोड में तैनात करें
- Dashboard
- CLI
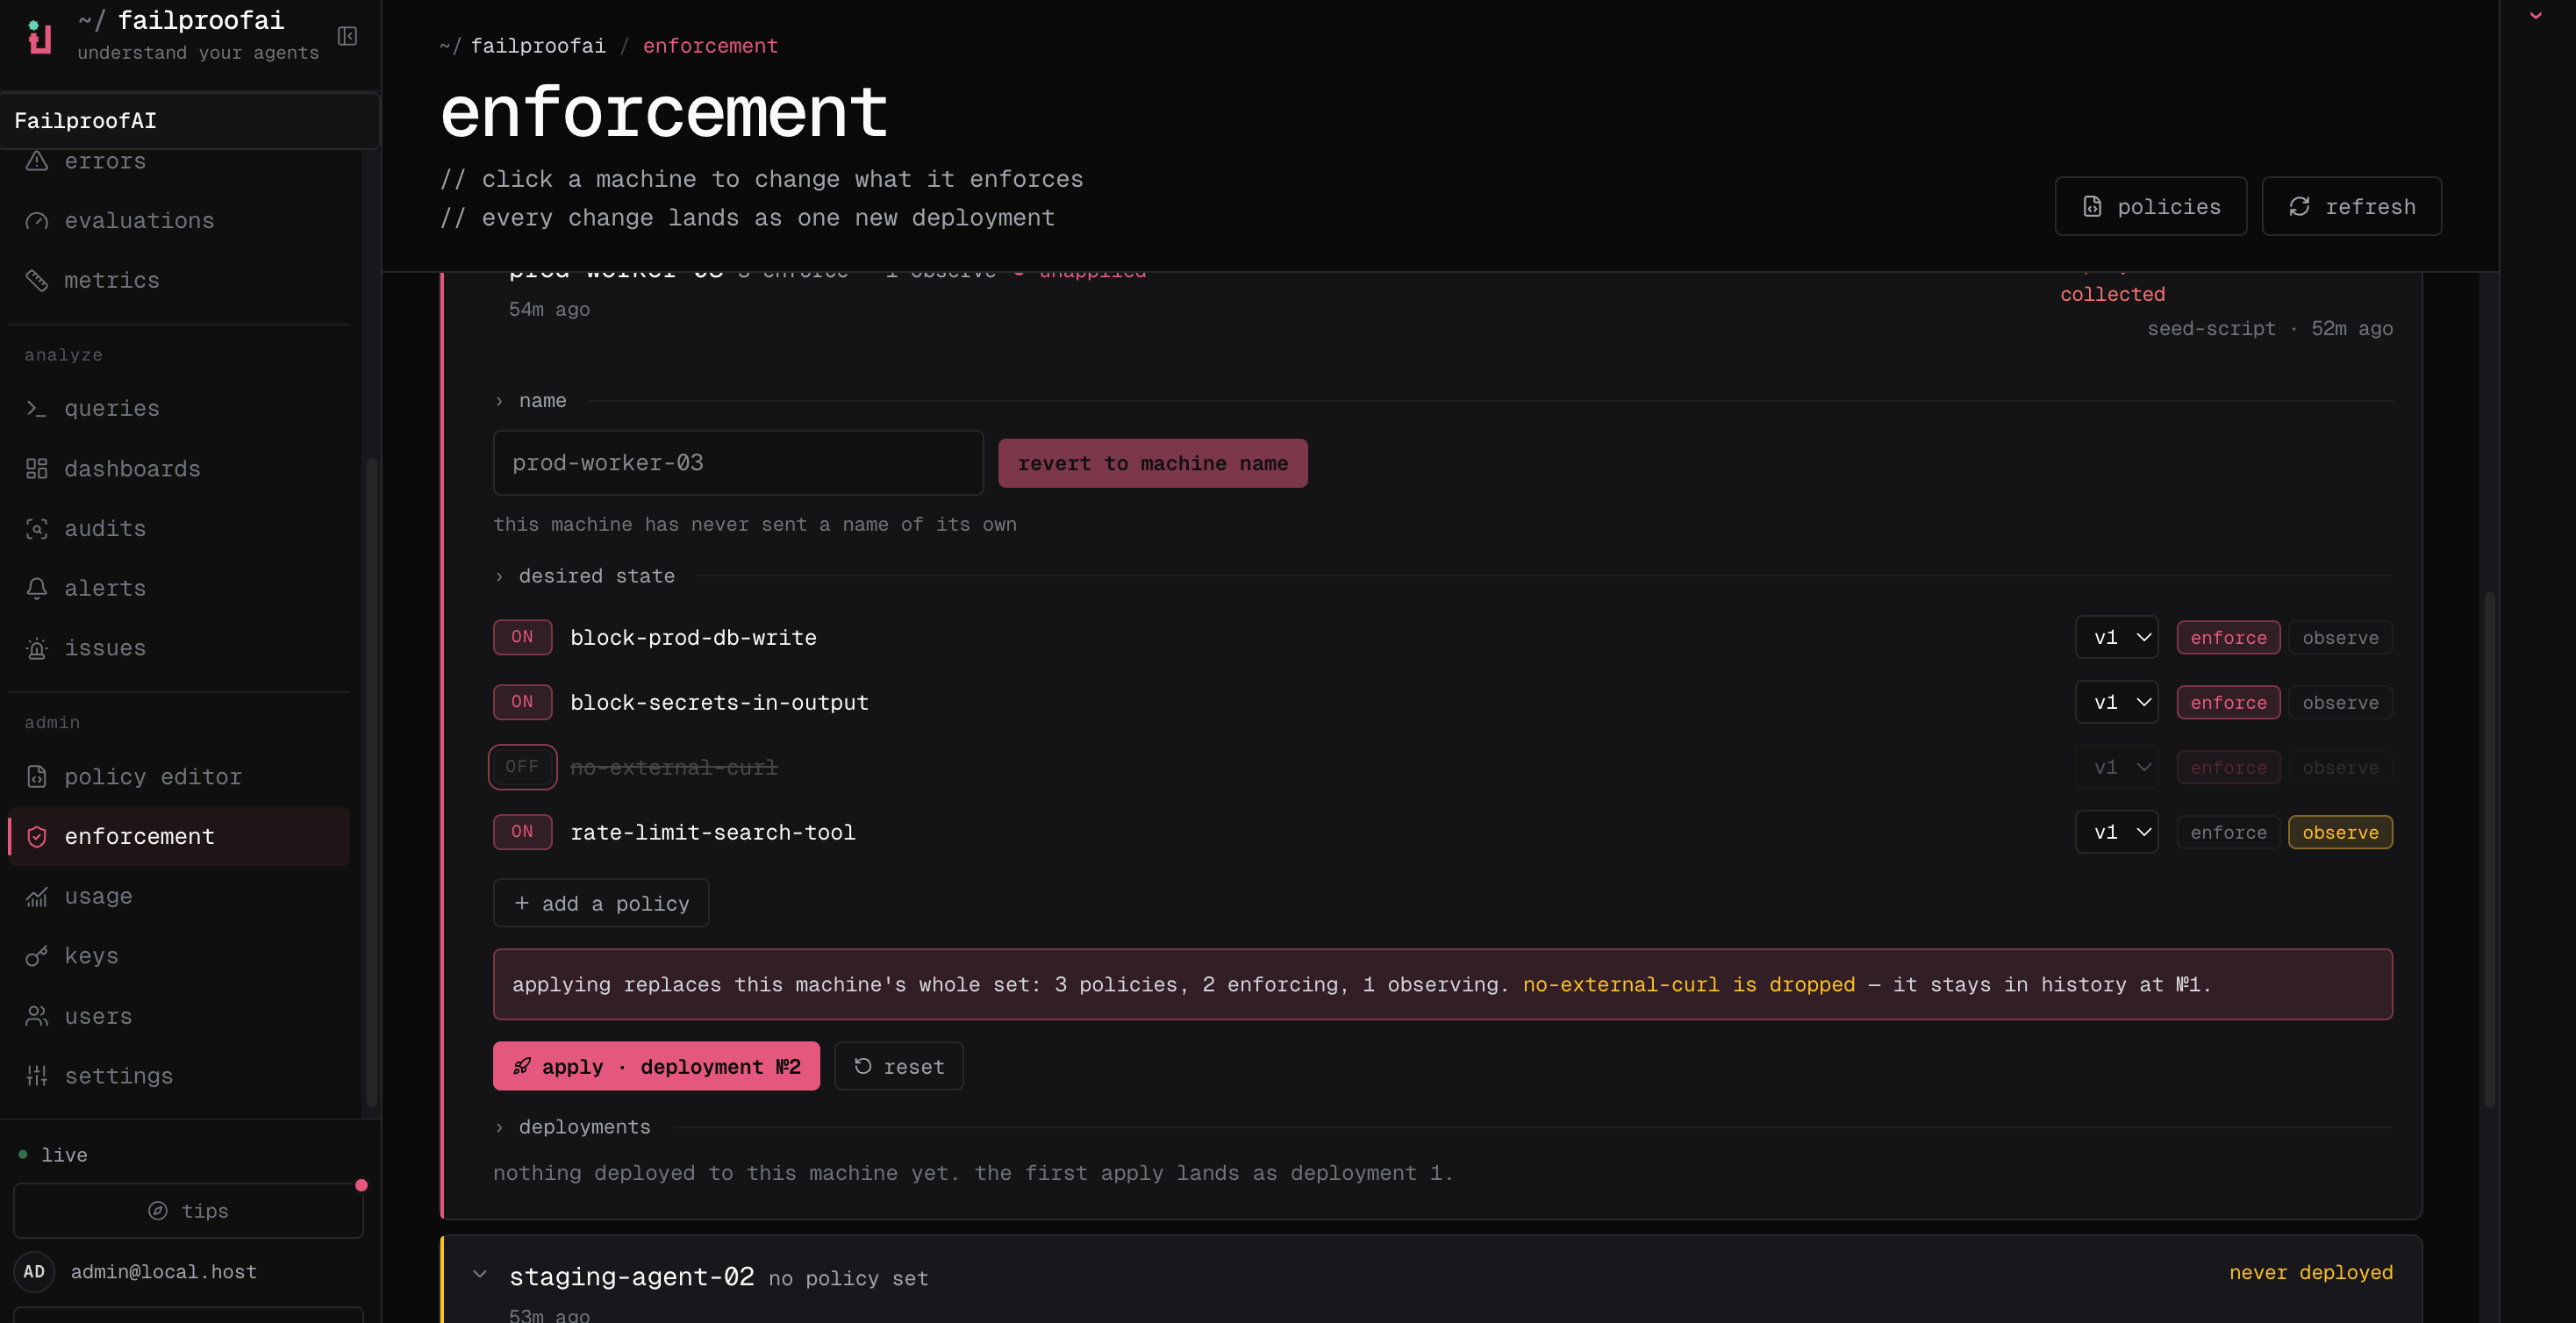
- Admin → enforcement पर जाएं, मशीन खोजें, और इसकी पंक्ति को विस्तारित करें।
- edit चुनें, परीक्षित नीति संस्करण जोड़ें, और observe चुनें।
- परिवर्तन लागू करें, फिर मशीन के अगले चेक-इन का इंतज़ार करें और इसकी तैनाती और कवरेज स्थिति की पुष्टि करें।
-
Observe → policy पर जाएं लाइव निर्णयों का निरीक्षण करने के लिए।
1
संस्करण और मशीनें चुनें
प्रकाशित संस्करण और मशीनें चुनें जिन पर यह चलना चाहिए।
2
Observe
मिलान, कारण, प्रभावित उपकरण, और झूठी सकारात्मकता की समीक्षा करें जबकि कुछ भी ब्लॉक न हो।
3
Enforce
प्रभाव को लागू करने के लिए स्विच करें एक बार जब देखी गई मिलान असुरक्षित कार्यों को वैध लोगों से अलग कर दे, फिर पुष्टि करें कि हर इच्छित मशीन ने परिवर्तन को खींचा है और निर्णयों की रिपोर्टिंग कर रही है।
कवरेज जांचें
कवरेज का उत्तर देता है कि क्या एक नीति जहां जोखिम है वहां चल रही है।- Admin → enforcement पर जाएं और लागू करने और अवलोकन करने वाली कुल की समीक्षा करें।
- ID या लेबल द्वारा एक मशीन खोजें, या एक नीति से अनुपलब्ध मशीनों के लिए फ़िल्टर करें।
- निर्दिष्ट नीतियों, रिपोर्ट की गई तैनाती, अंतिम चेक-इन, और इतिहास की तुलना करने के लिए एक पंक्ति को विस्तारित करें।
- मशीन के पोलिंग अंतराल के बाद ताज़ा करें जब एक लागू तैनाती अभी भी लंबित है।