

स्थानीय प्रवर्तन
एक मशीन को बिना Cloud key के सेट करें और एक policy pack लें। इसका उपयोग तब करें जब आपको तुरंत safeguards की आवश्यकता हो और session डेटा को Cloud में भेजना न हो।
Failproof AI Cloud
केंद्रीकृत sessions, audits, ऑनलाइन मूल्यांकन, डैशबोर्ड, alerts, और fleet policy परिनियोजन जोड़ें।
एंटरप्राइज़ तैनाती
संगठन नियंत्रण, scoped keys, निजी infrastructure, और परिनियोजन-विशिष्ट सुरक्षा आवश्यकताओं का उपयोग करें।
स्थानीय रूप से प्रवर्तन करें
बिना key केfailproofai config चलाएं, फिर failproofai policies add FailproofAI/policies के साथ एक pack लें। एक terminal में, जब setup Cloud से कनेक्ट करने के लिए कहे तो Not now — stay local चुनें; बिना terminal और बिना FAILPROOFAI_CLOUD_TOKEN के, यह अपने आप स्थानीय रहता है। daemon और hooks मशीन पर प्रवर्तन करते हैं, और कोई session डेटा Cloud को भेजा नहीं जाता। बाद में कनेक्ट करने के लिए, नीचे दिए गए चरणों का पालन करें।
अनुशंसित production path
- transcript capture सक्षम के साथ एक non-production मशीन को कनेक्ट करें।
- Cloud में sessions और मूल्यांकन सत्यापित करें।
- एक ज्ञात failure mode के लिए एक audit बनाएं।
- पहली policy को observe mode में परिनियोजित करें।
- matches और false positives की समीक्षा करने के बाद production में विस्तार करें।
एक मशीन को Cloud से कनेक्ट करें
- डैशबोर्ड
- CLI
- Administration → Keys पर जाएं और
events:addऔरpolicies:pullके साथ एक key बनाएं। - one-time secret को target मशीन पर कॉपी करें।
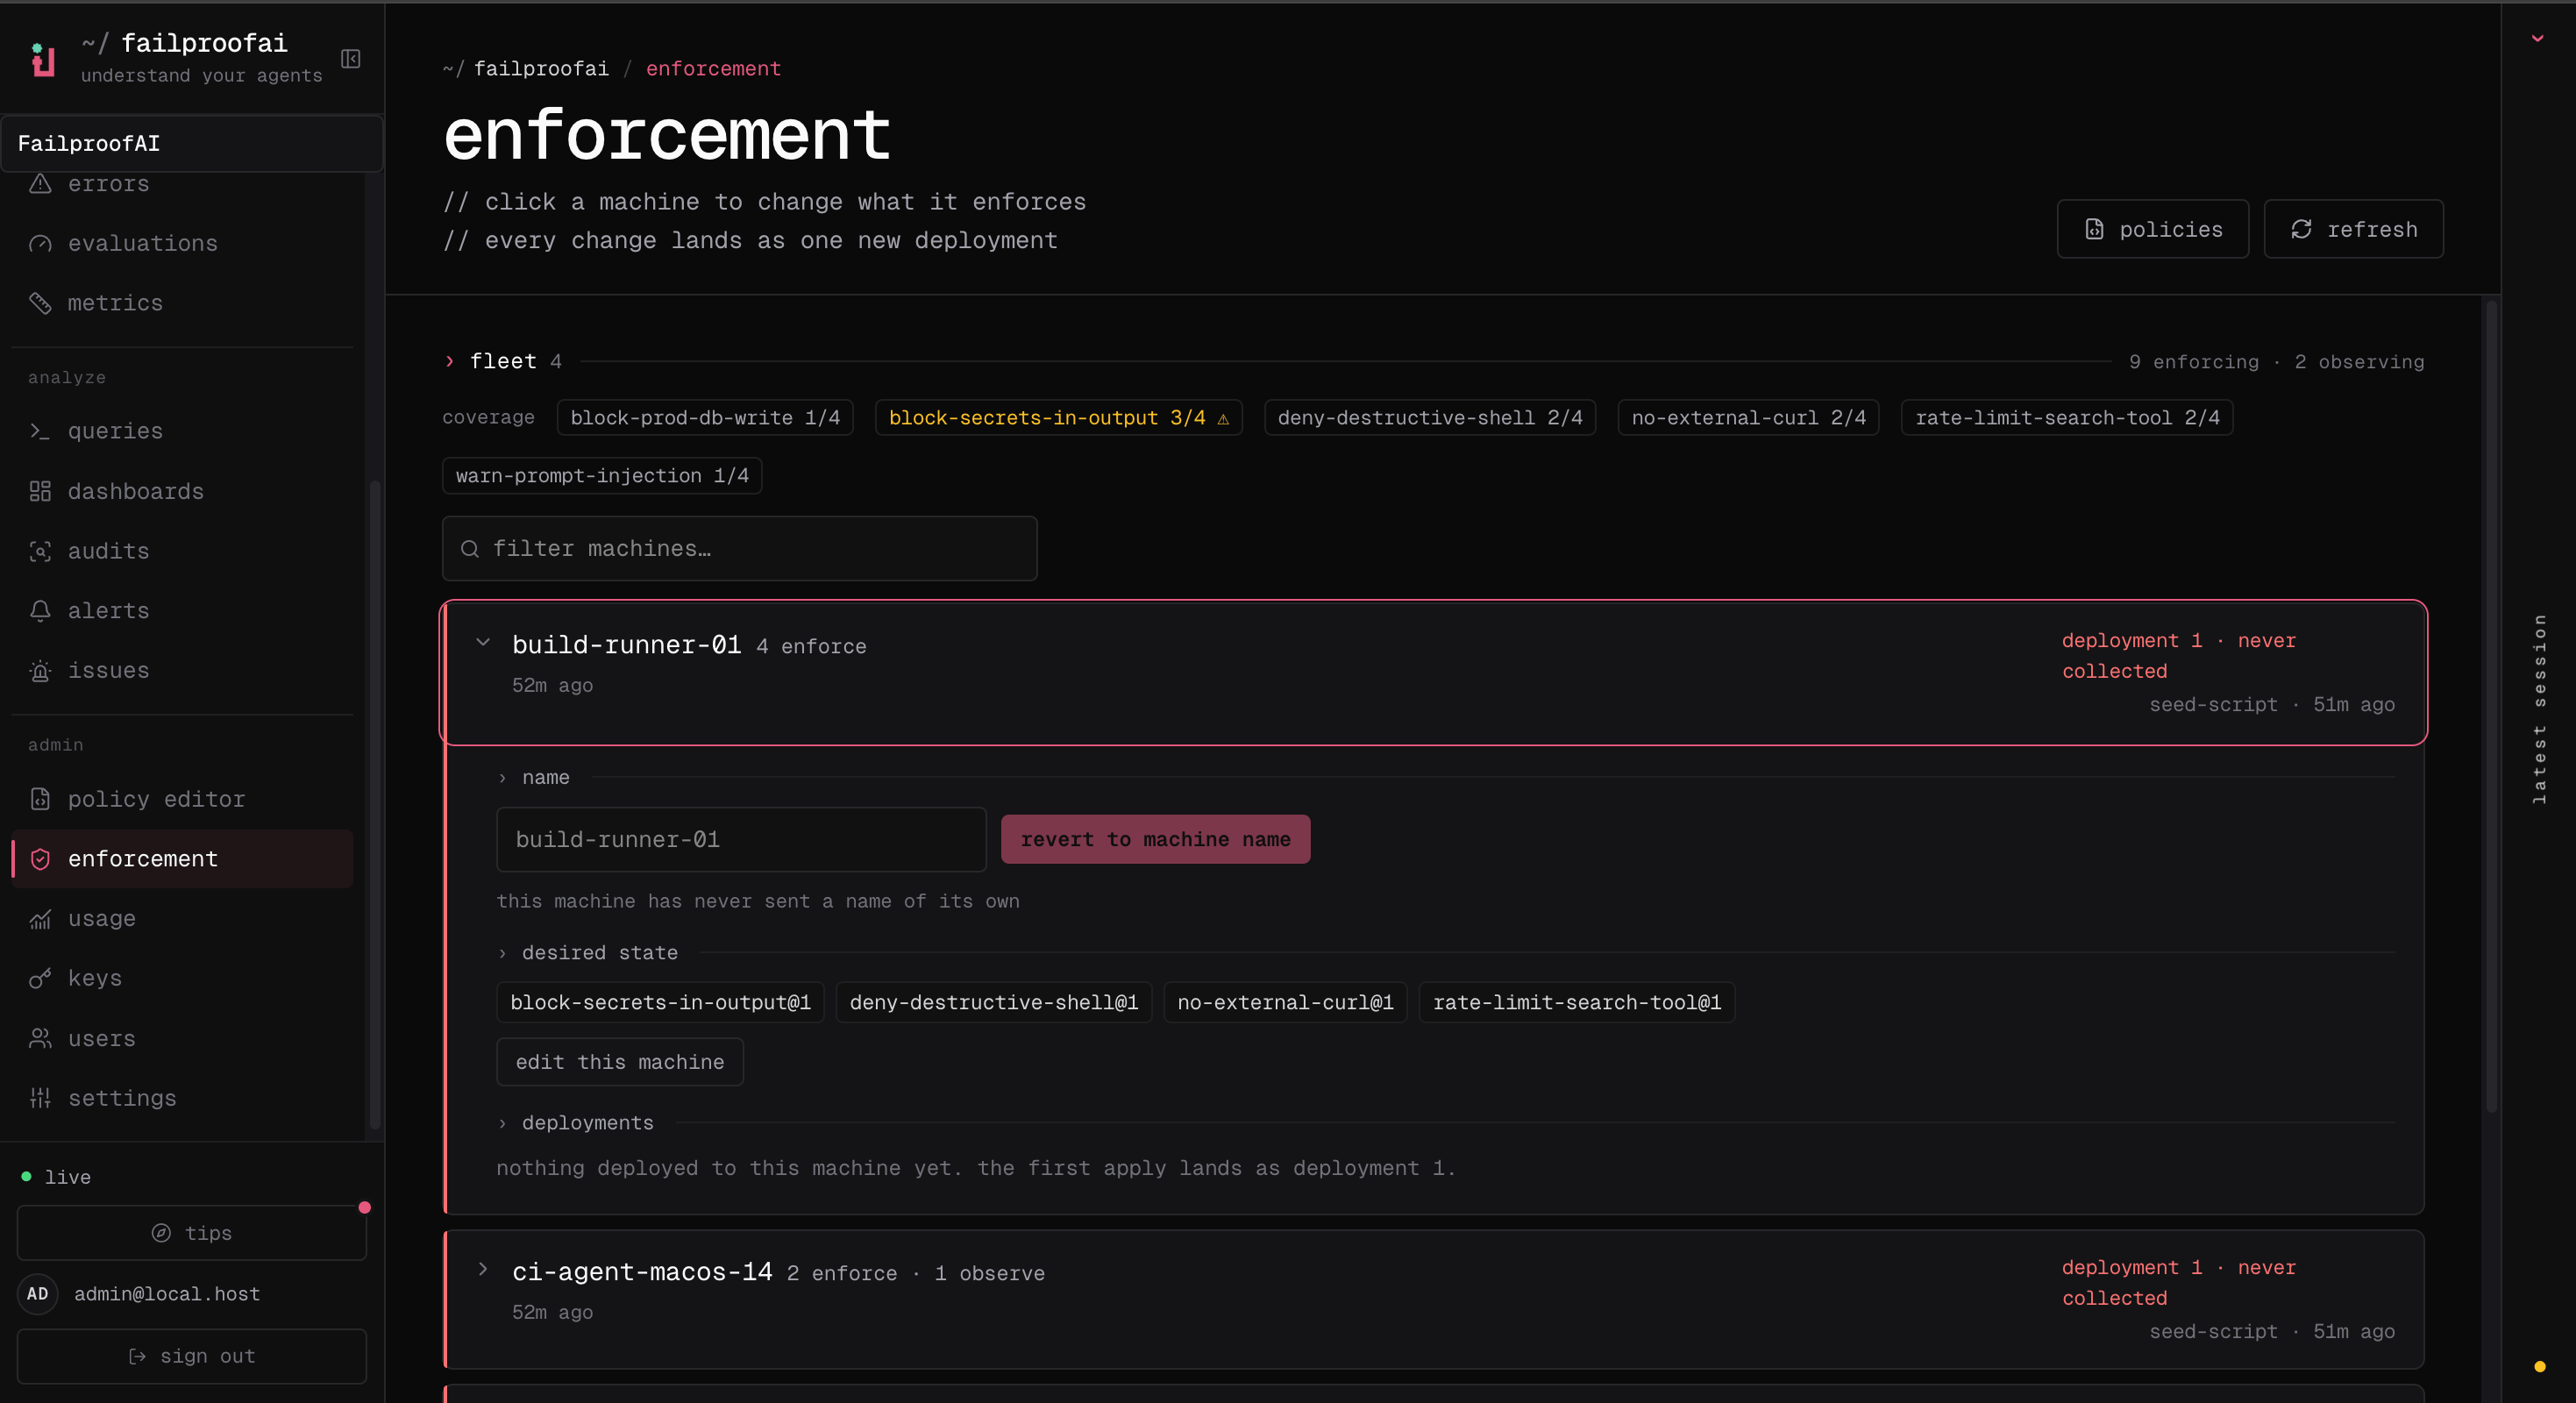
- CLI कनेक्शन कमांड चलाने के बाद, Admin → enforcement पर जाएं और पुष्टि करें कि मशीन दिखाई देती है।
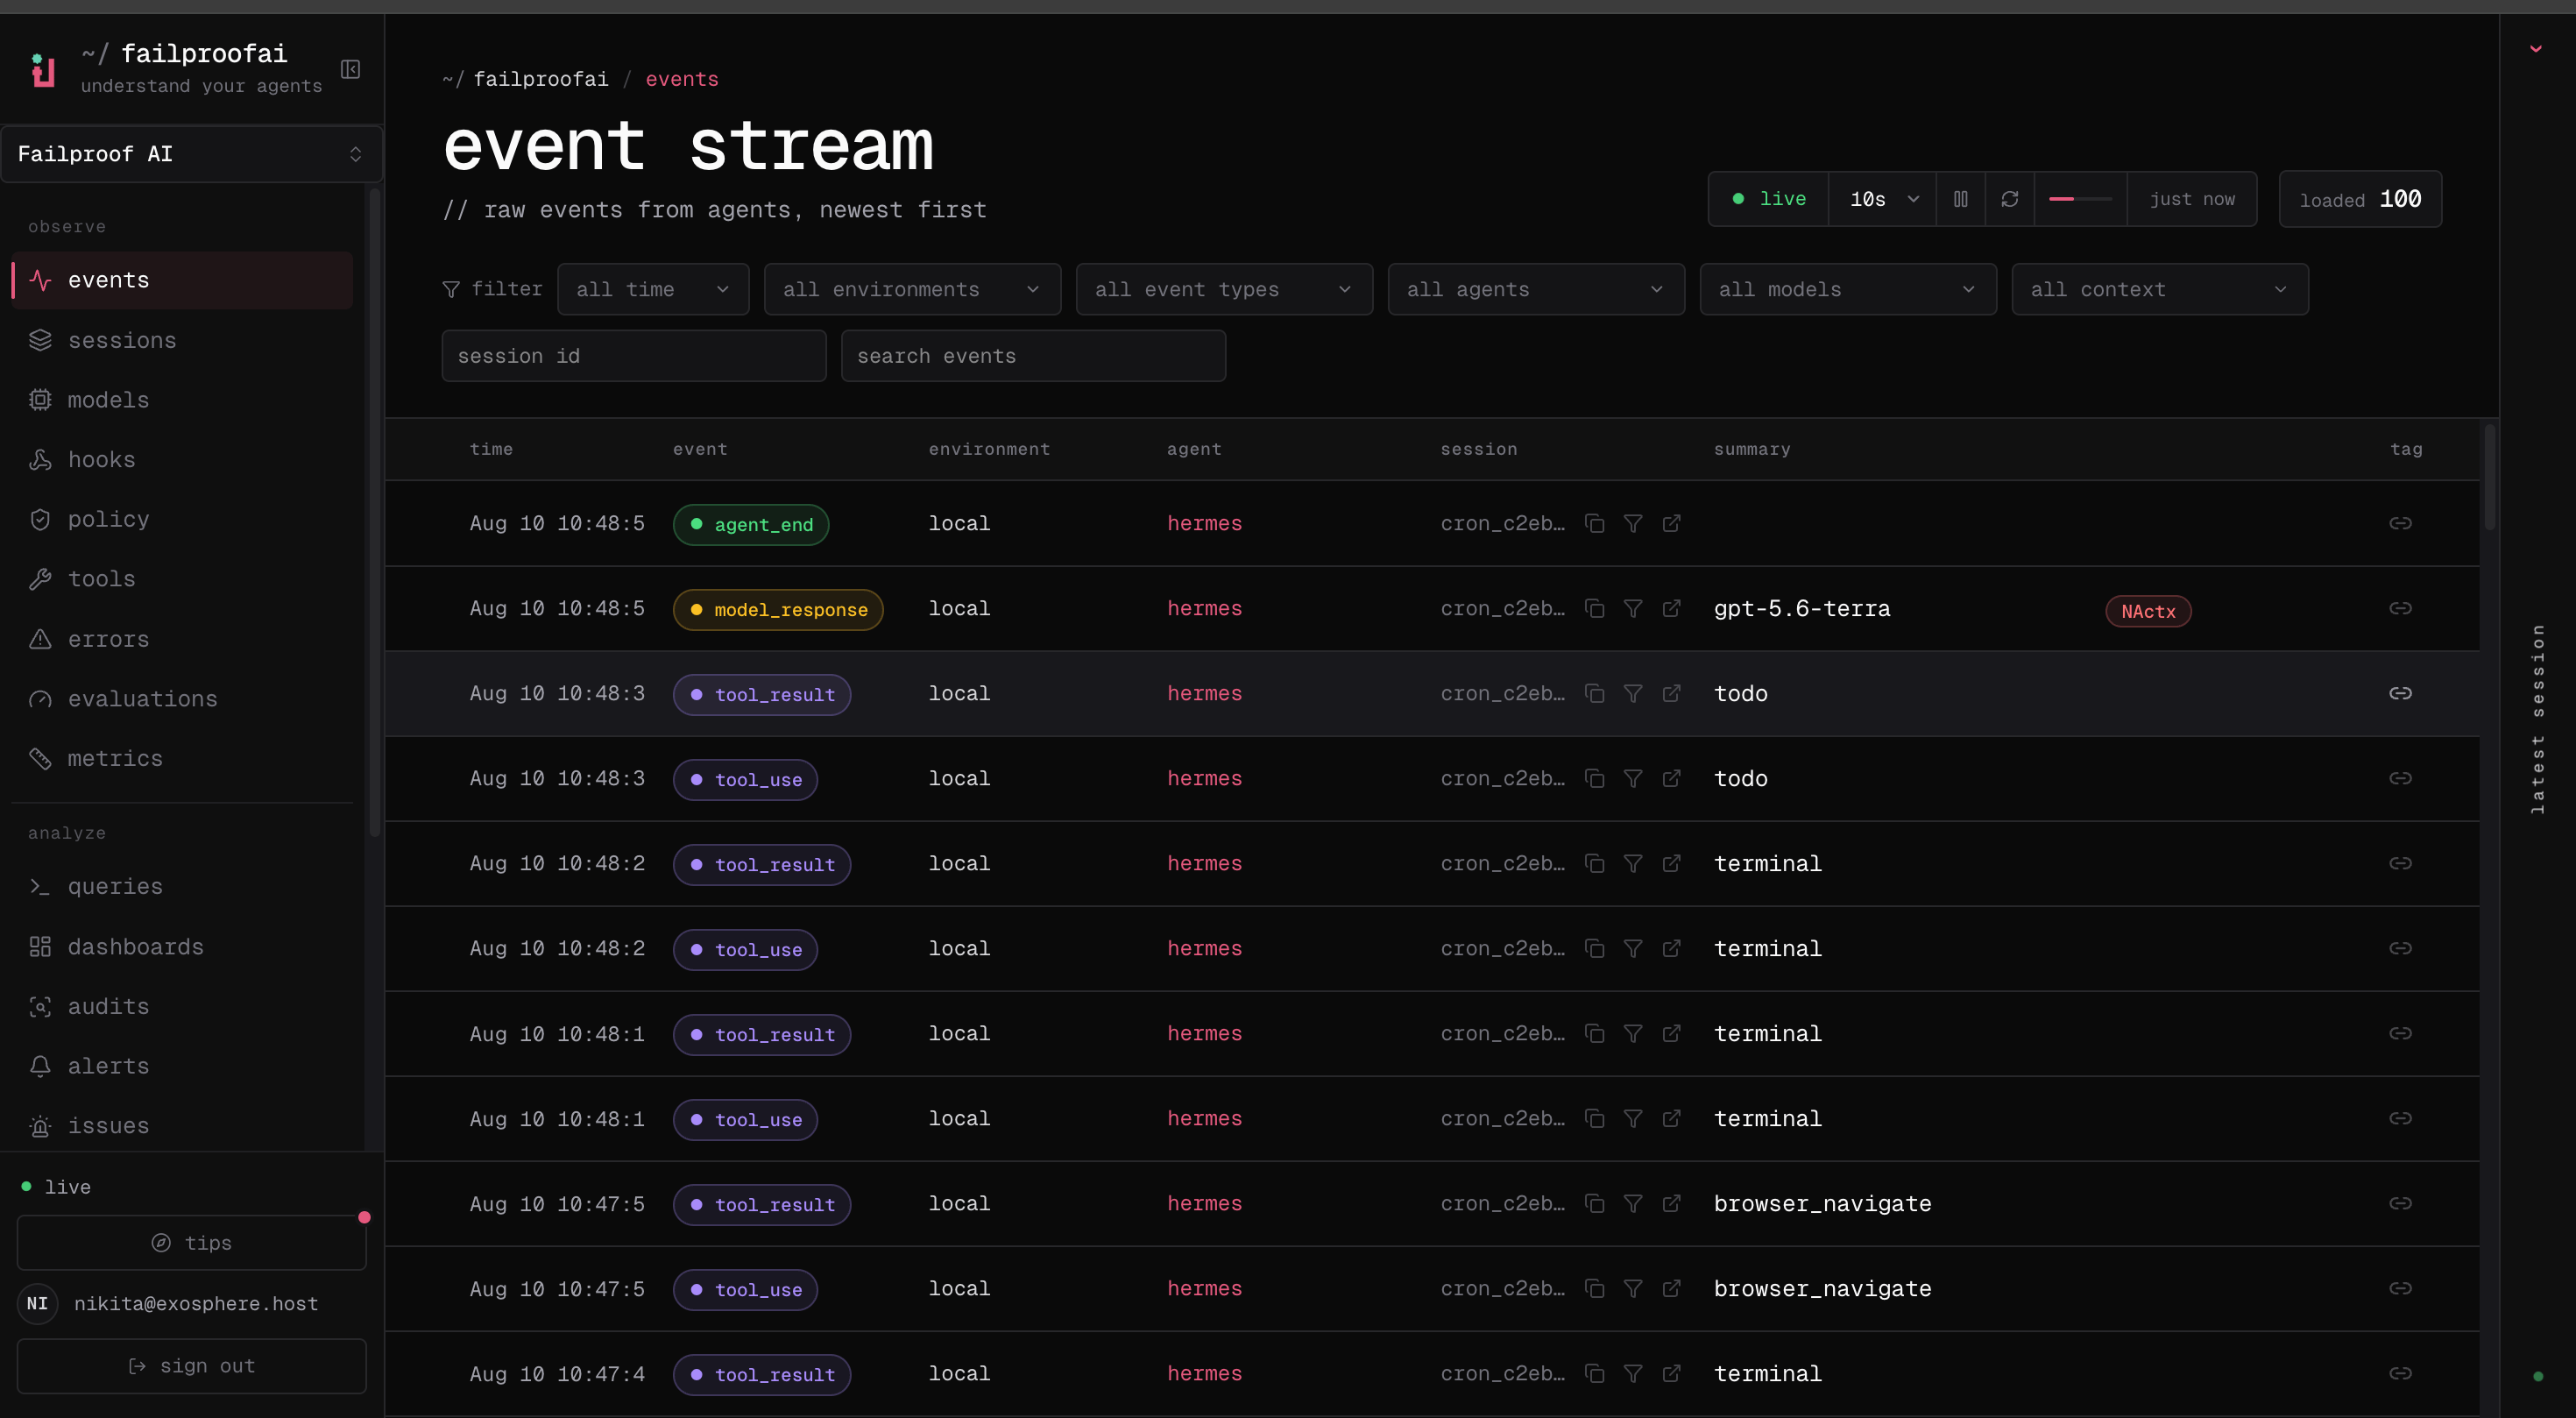
- Observe → Events पर जाएं और पुष्टि करें कि इसकी पहली event पहुंचती है।

failproofai config --status का उपयोग करें।
Cloud सेटअप स्थानीय credentials केवल तभी लिखता है जब relevant capability succeed हो। एक failed verification एक मशीन को कनेक्ट दिखते हुए नहीं छोड़ता जब यह नहीं है।