

Cloud में कोई सेशन दिखाई नहीं देता
Cloud में कोई सेशन दिखाई नहीं देता
- Dashboard
- CLI
Administration → Keys खोलें और सुनिश्चित करें कि मशीन की कुंजी सक्रिय है और 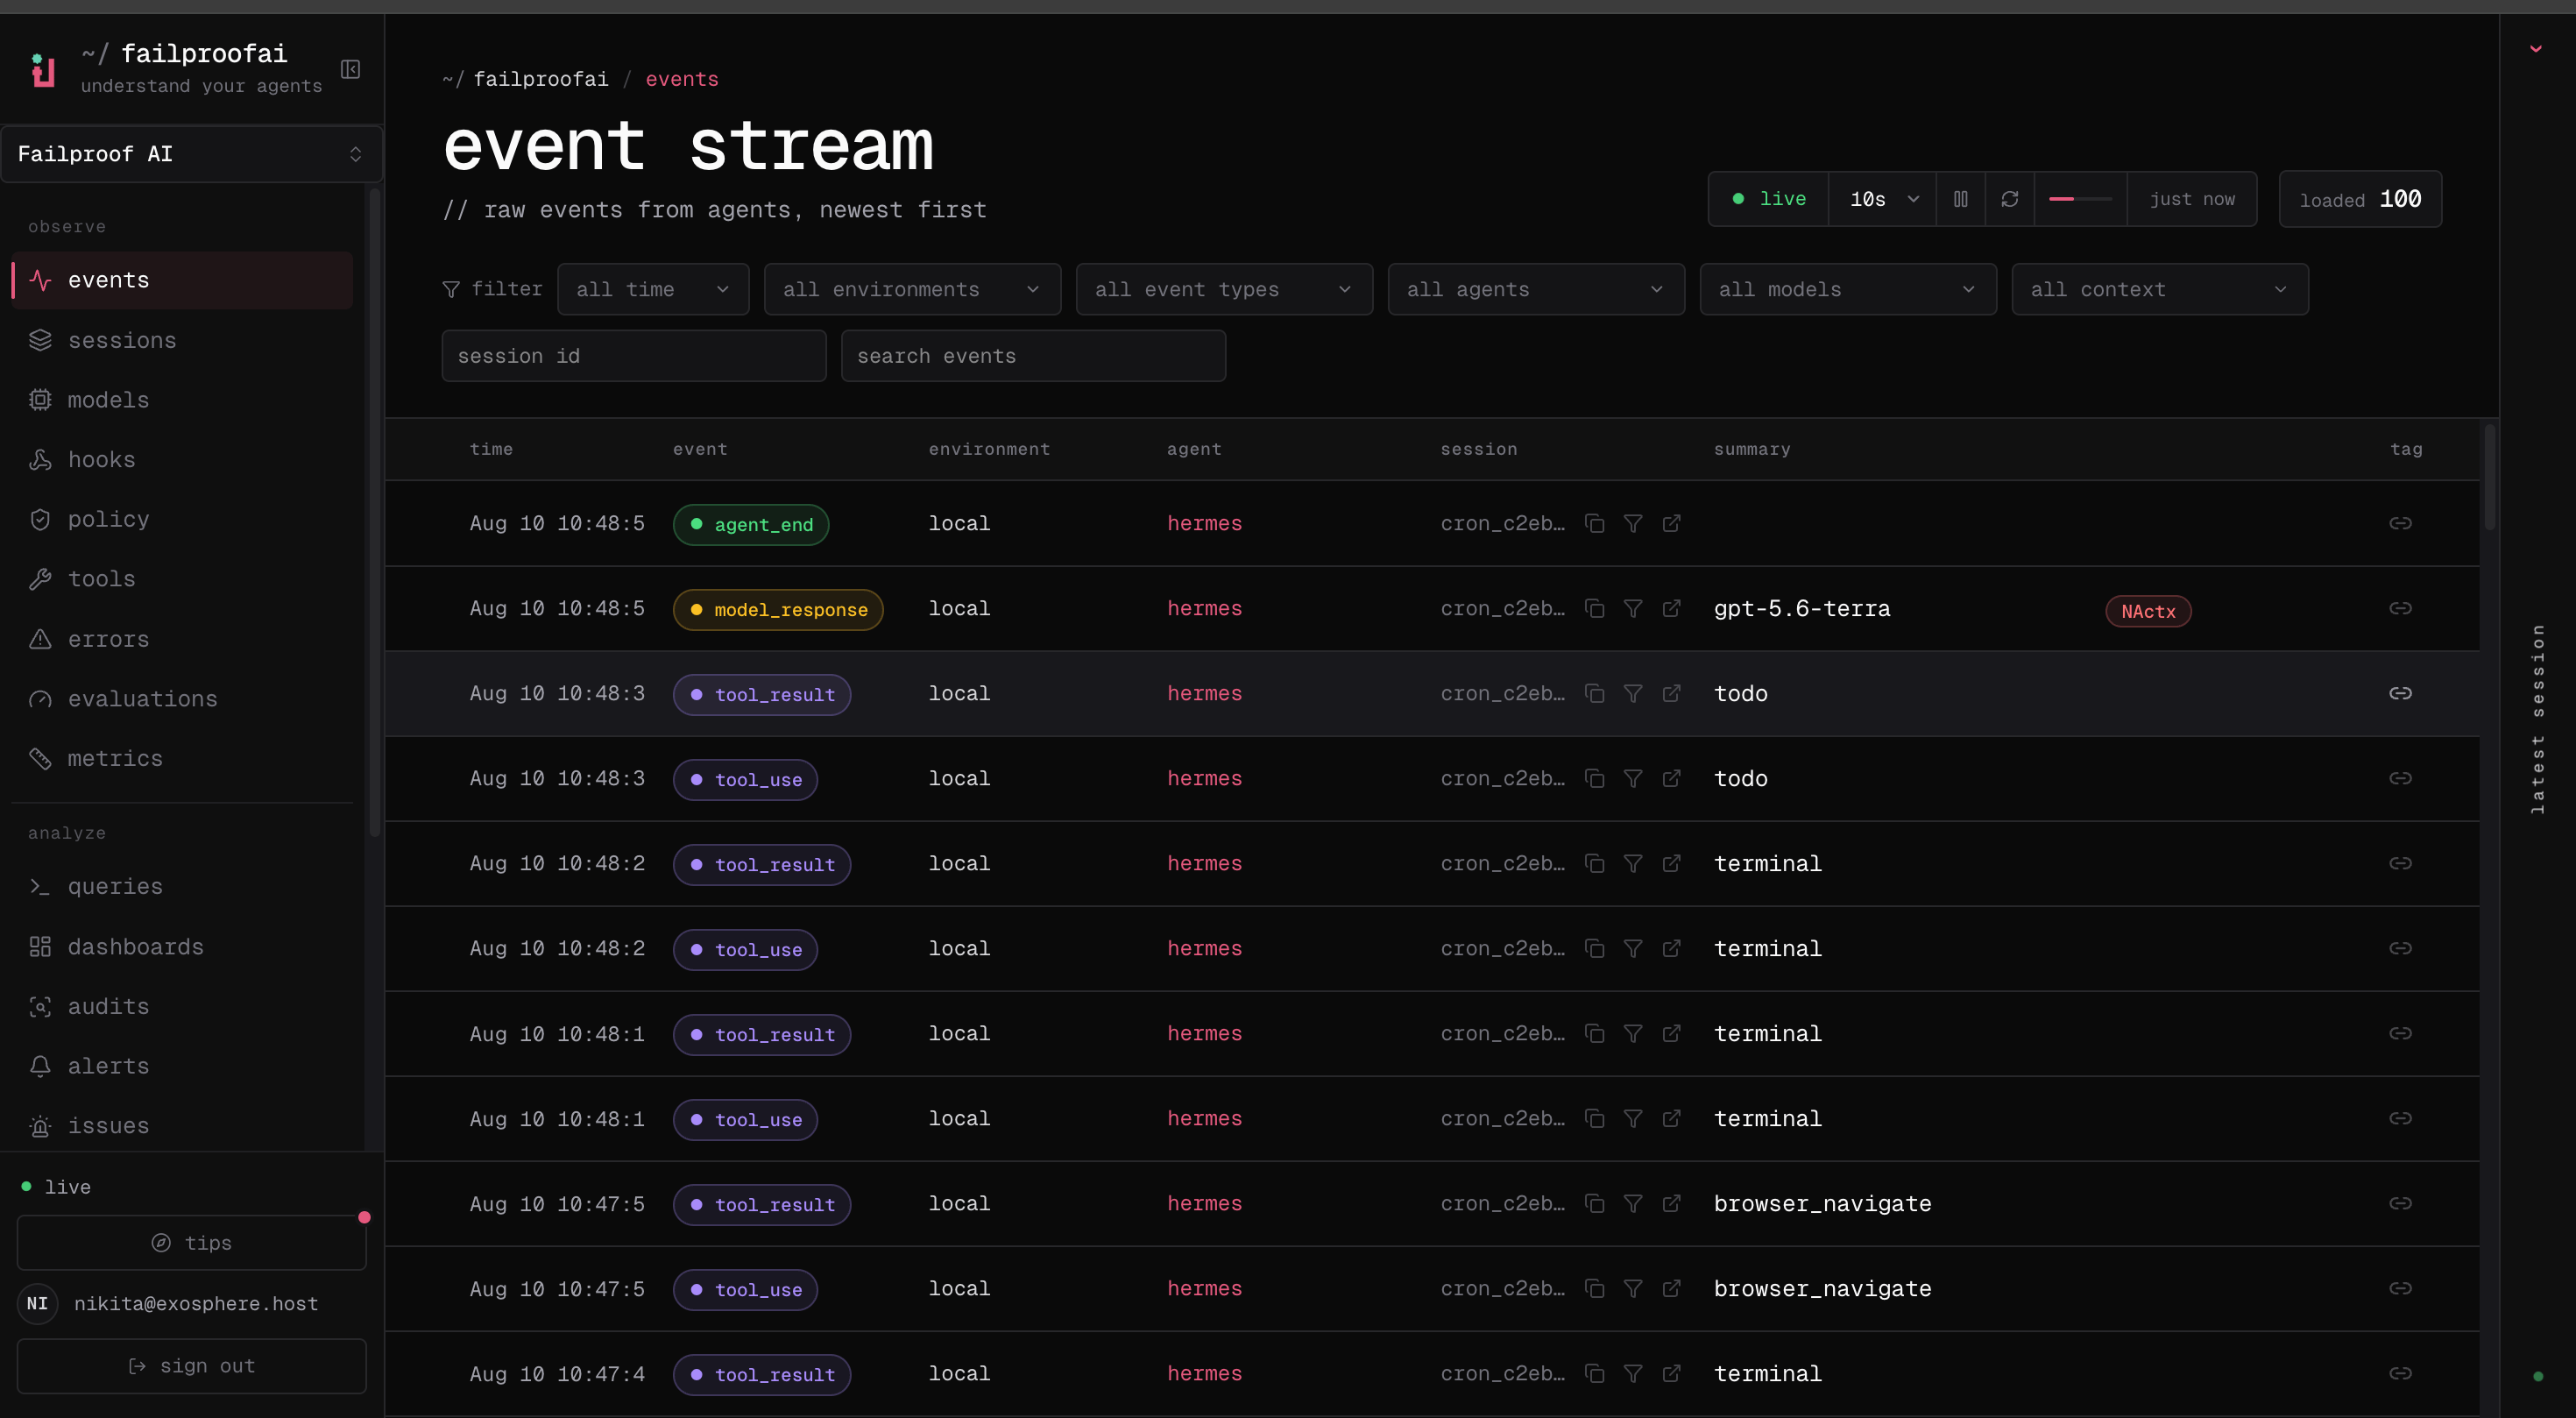
events:add की अनुमति है। फिर Observe → Events खोलें, समय सीमा को विस्तृत करें, और environment और agent फ़िल्टर को साफ़ करें। यदि events मौजूद हैं, तो सेशन ID को खोजें और फिर समूहन के लिए Observe → Sessions की जांच करें। यदि कोई events मौजूद नहीं हैं, तो CLI से Failproof daemon का निदान करें।Python SDK events डिस्क पर रहते हैं
Python SDK events डिस्क पर रहते हैं
- Dashboard
- CLI
Observe → Events में फ़िल्टर साफ़ करें और सटीक SDK सेशन ID को खोजें। यदि कुछ नहीं दिखाई देता है, तो स्रोत मशीन पर SDK spool और Failproof daemon का निरीक्षण करें।
मशीन को नीतियां प्राप्त नहीं होती हैं
मशीन को नीतियां प्राप्त नहीं होती हैं
- Dashboard
- CLI
Admin → enforcement खोलें, मशीन को चुनें, और इसके assigned, reported और previous versions की तुलना करें। सुनिश्चित करें कि deployment scope में मशीन शामिल है और इसकी कुंजी के पास
policies:pull की अनुमति है। Ingest तब भी काम कर सकता है जब policy delivery न हो।एक कार्य अस्वीकृत है क्योंकि daemon उपलब्ध नहीं है
एक कार्य अस्वीकृत है क्योंकि daemon उपलब्ध नहीं है
- Dashboard
- CLI
Admin → enforcement खोलें और मशीन के last-seen time और reported version का निरीक्षण करें। यदि मशीन stale है, तो इसे एक local daemon समस्या के रूप में मानें। unavailable daemon को bypass करने के लिए केवल deployed policy को कमजोर न करें।
एक custom policy लोड नहीं होती है
एक custom policy लोड नहीं होती है
- Dashboard
- CLI
एक Cloud-authored policy के लिए, Admin → policy editor खोलें, ड्राफ्ट को चुनें, और प्रकाशित करने से पहले validation errors की समीक्षा करें। एक local policy के लिए, इसे validate करने के लिए CLI का उपयोग करें, फिर एक परीक्षण कार्य के बाद Observe → policy खोलें यह पुष्टि करने के लिए कि निर्णय आते हैं।
एक audit कोई निष्कर्ष नहीं देता है
एक audit कोई निष्कर्ष नहीं देता है
- Dashboard
- CLI
Analyze → audits खोलें, रन को चुनें, और जांचें कि model analysis चलाया गया या नहीं। फिर इसके scope और window की तुलना Observe → sessions से करें और उस population से representative traces खोलें।एक zero result तब ही सार्थक है जब analysis सफलतापूर्वक चला हो। यदि analysis को छोड़ दिया गया या विफल हुआ, तो रन कोई निष्कर्ष नहीं देता और unanalysed window को भविष्य के सफल रन के लिए खुला रखता है। यदि model analysis अक्षम है, तो audit भी कोई निष्कर्ष नहीं देता क्योंकि deterministic credential और PII scan आंकड़े record करते हैं लेकिन अब निष्कर्ष नहीं उठाते हैं।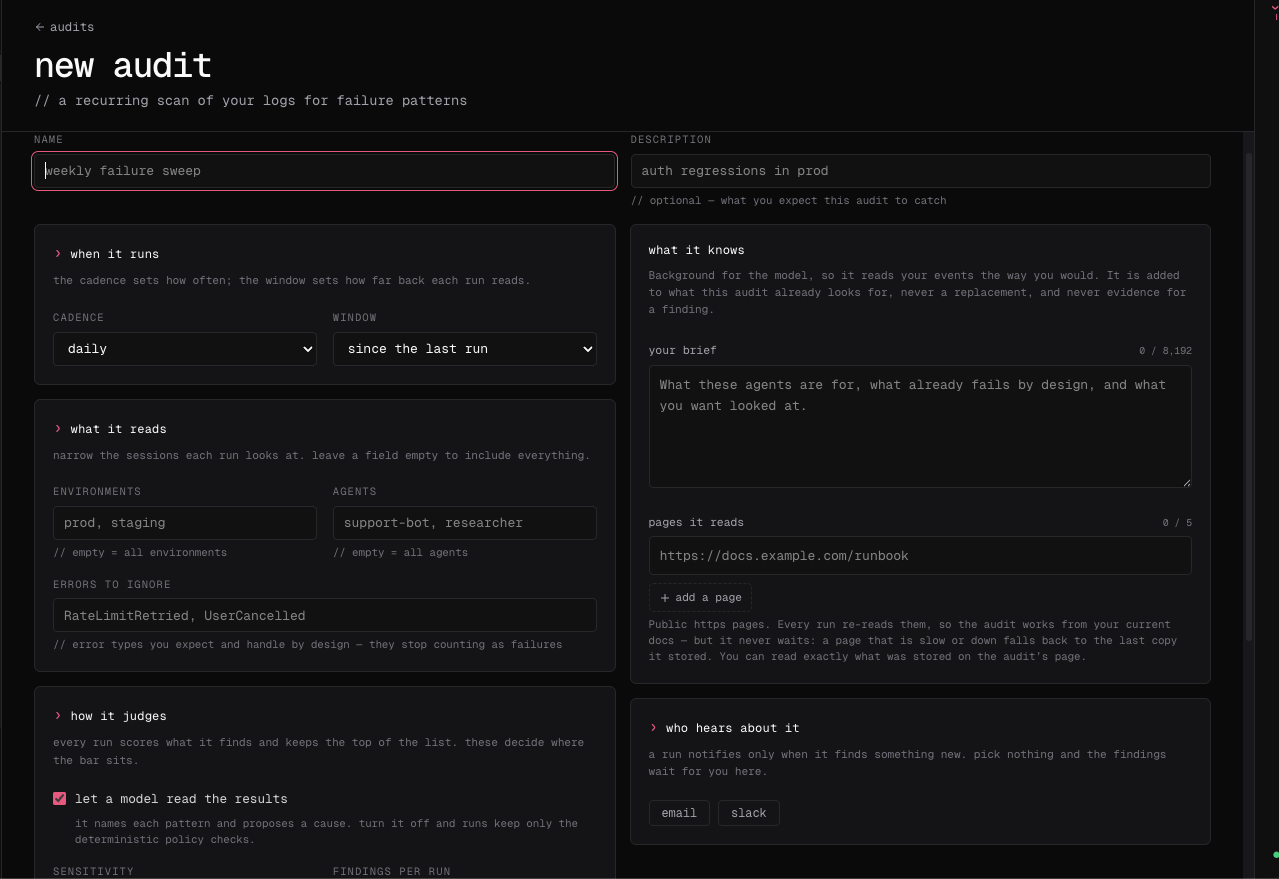
Online evaluations स्वचालित रूप से नहीं चलती हैं
Online evaluations स्वचालित रूप से नहीं चलती हैं
- Dashboard
- CLI
एक पूर्ण सेशन खोलें और जांचें कि manual evaluation सफल है या नहीं। Hosted Cloud के पास वर्तमान में डैशबोर्ड में कोई evaluator endpoint नियंत्रण नहीं है; server operator को इसे कॉन्फ़िगर करना होगा।
Cloud CLI authentication गलत organization को लक्ष्य करता है
Cloud CLI authentication गलत organization को लक्ष्य करता है
- Dashboard
- CLI
Organization switcher का उपयोग करें और expected slug और permissions की पुष्टि करें फिर CLI के साथ परिणामों की तुलना करने से पहले।
एक policy वैध कार्य को अवरुद्ध करता है
एक policy वैध कार्य को अवरुद्ध करता है
- Dashboard
- CLI
Observe → policy खोलें, decision और linked session को preserve करें, और false-positive condition को identify करें। फिर Admin → enforcement खोलें और प्रभावित मशीनों को prior version पर rollback करें। Policy editor में एक narrower version बनाएं, इसे एक छोटे scope पर test करें, और केवल तभी expand करें जब valid work सफल हो।
failproofai config --status के आउटपुट को शामिल करें (secrets को हटाए गए)।