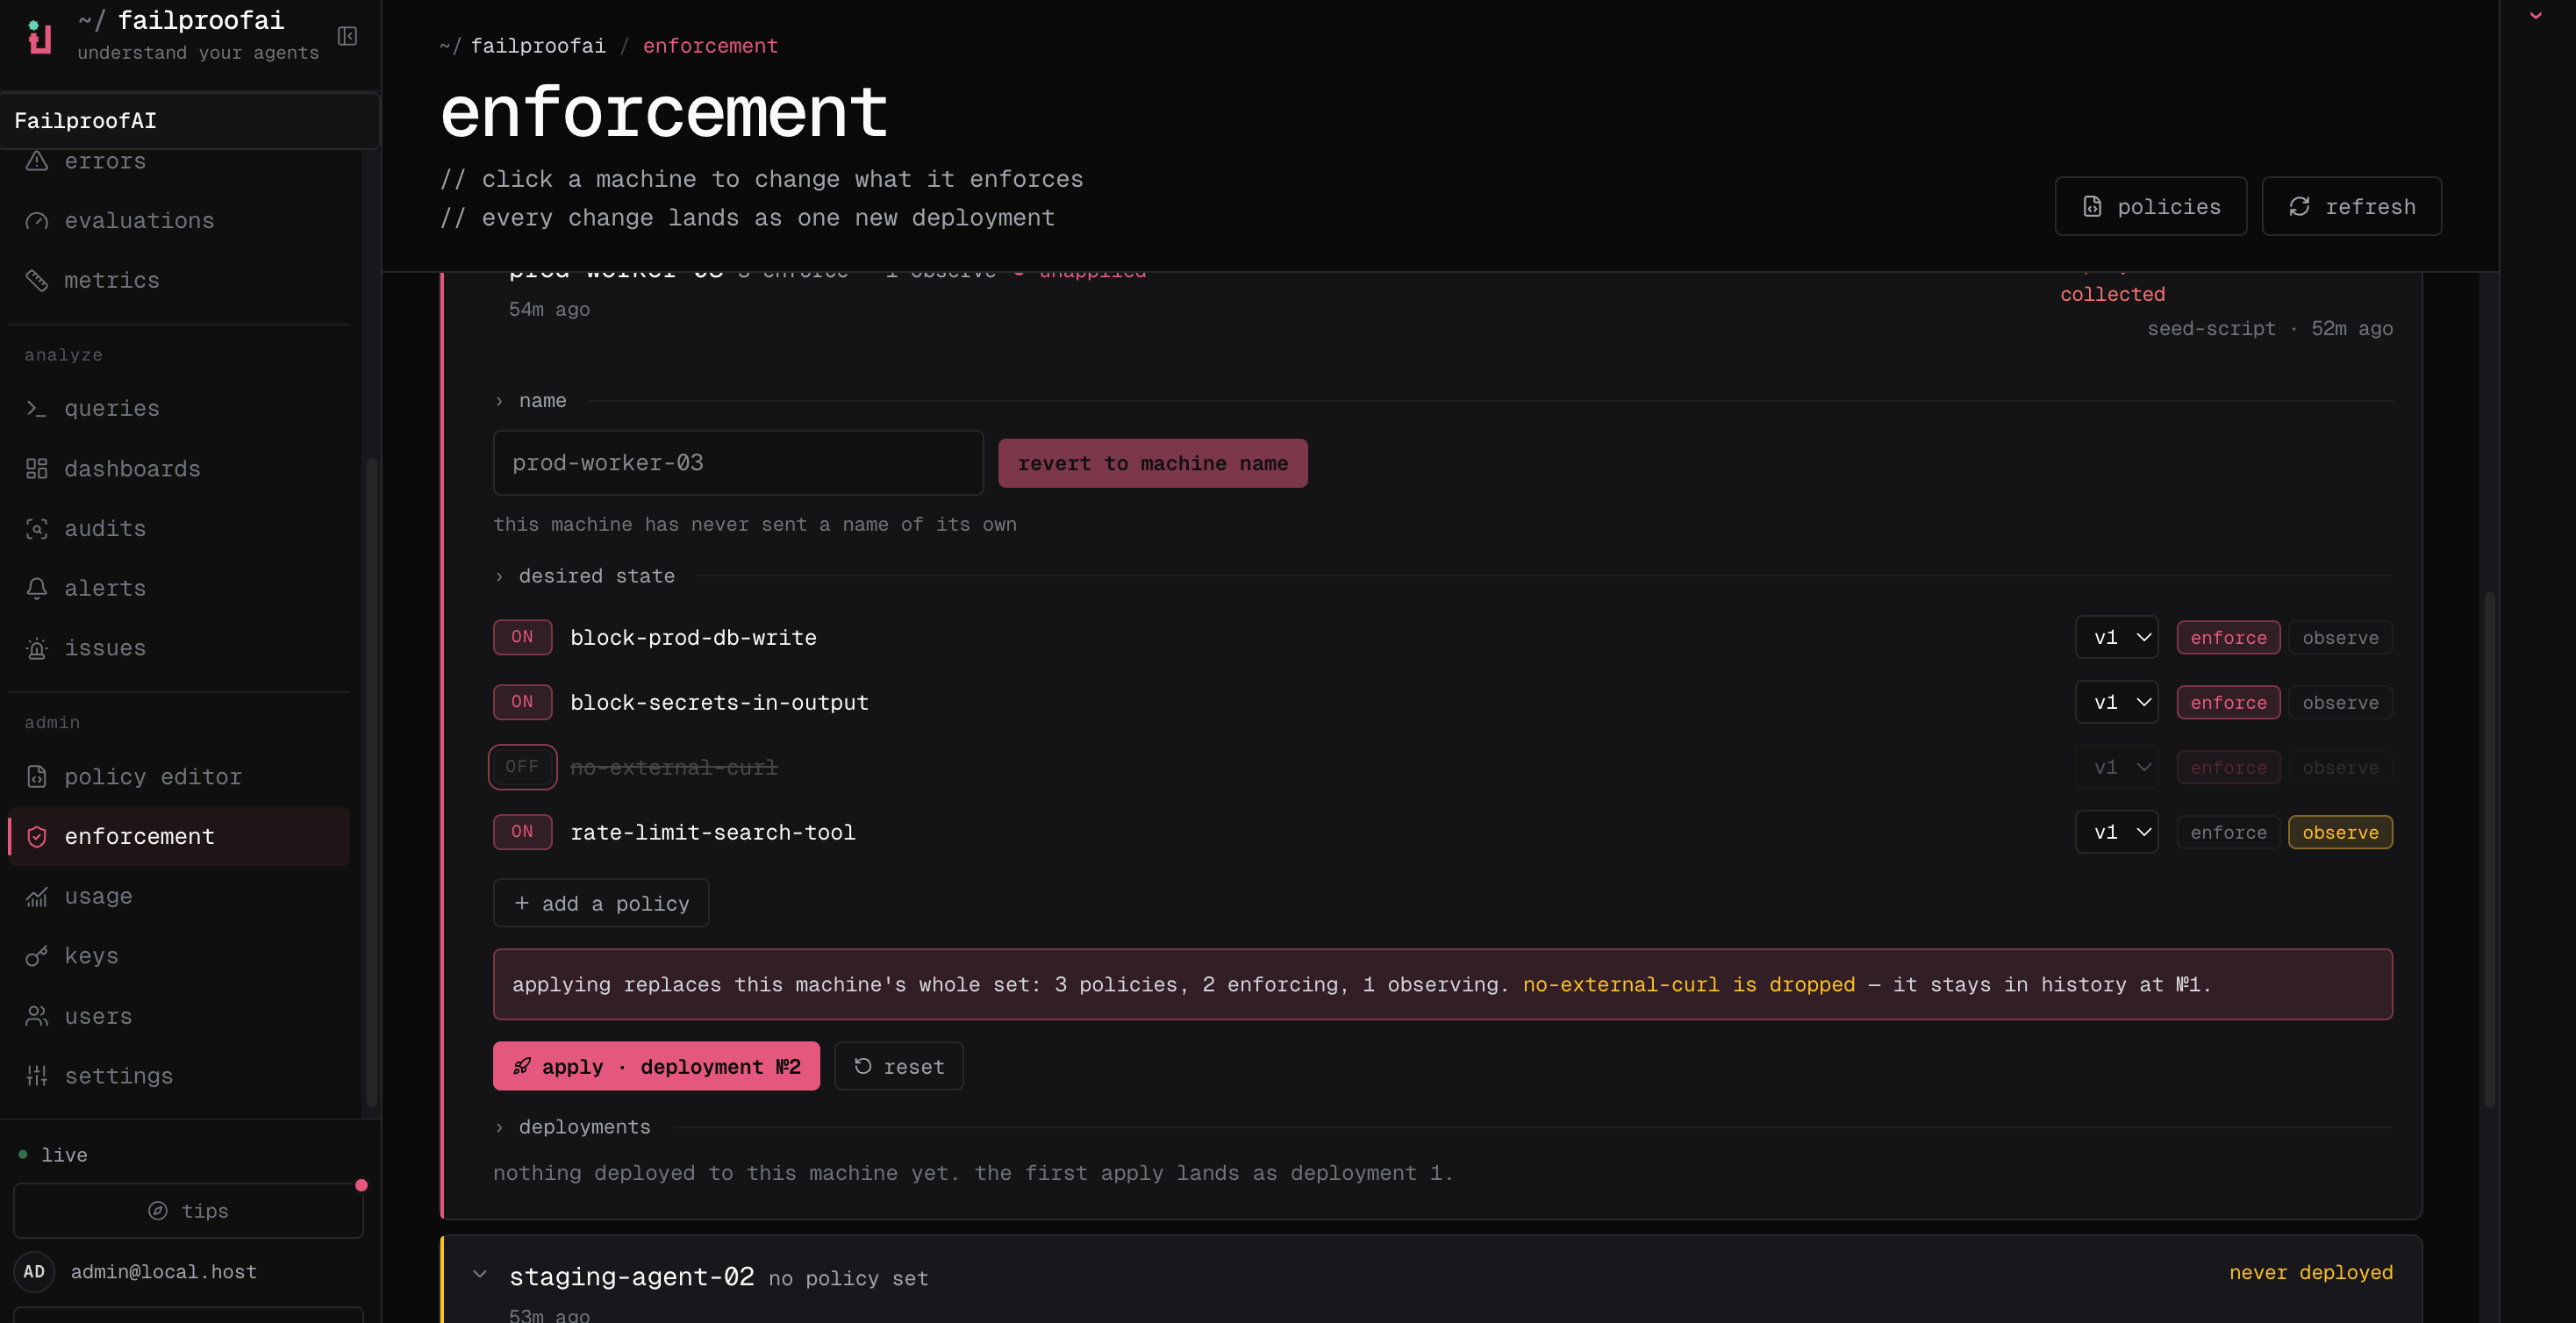
- Observe(관찰): 정책이 어떤 결정을 내렸을지 기록하며, 실제로 차단하지는 않습니다.
- Enforce(적용): 결정에 따라 실제로 동작합니다.
deny는 호출을 차단하고,instruct는 에이전트를 유도합니다.
머신 추가하기
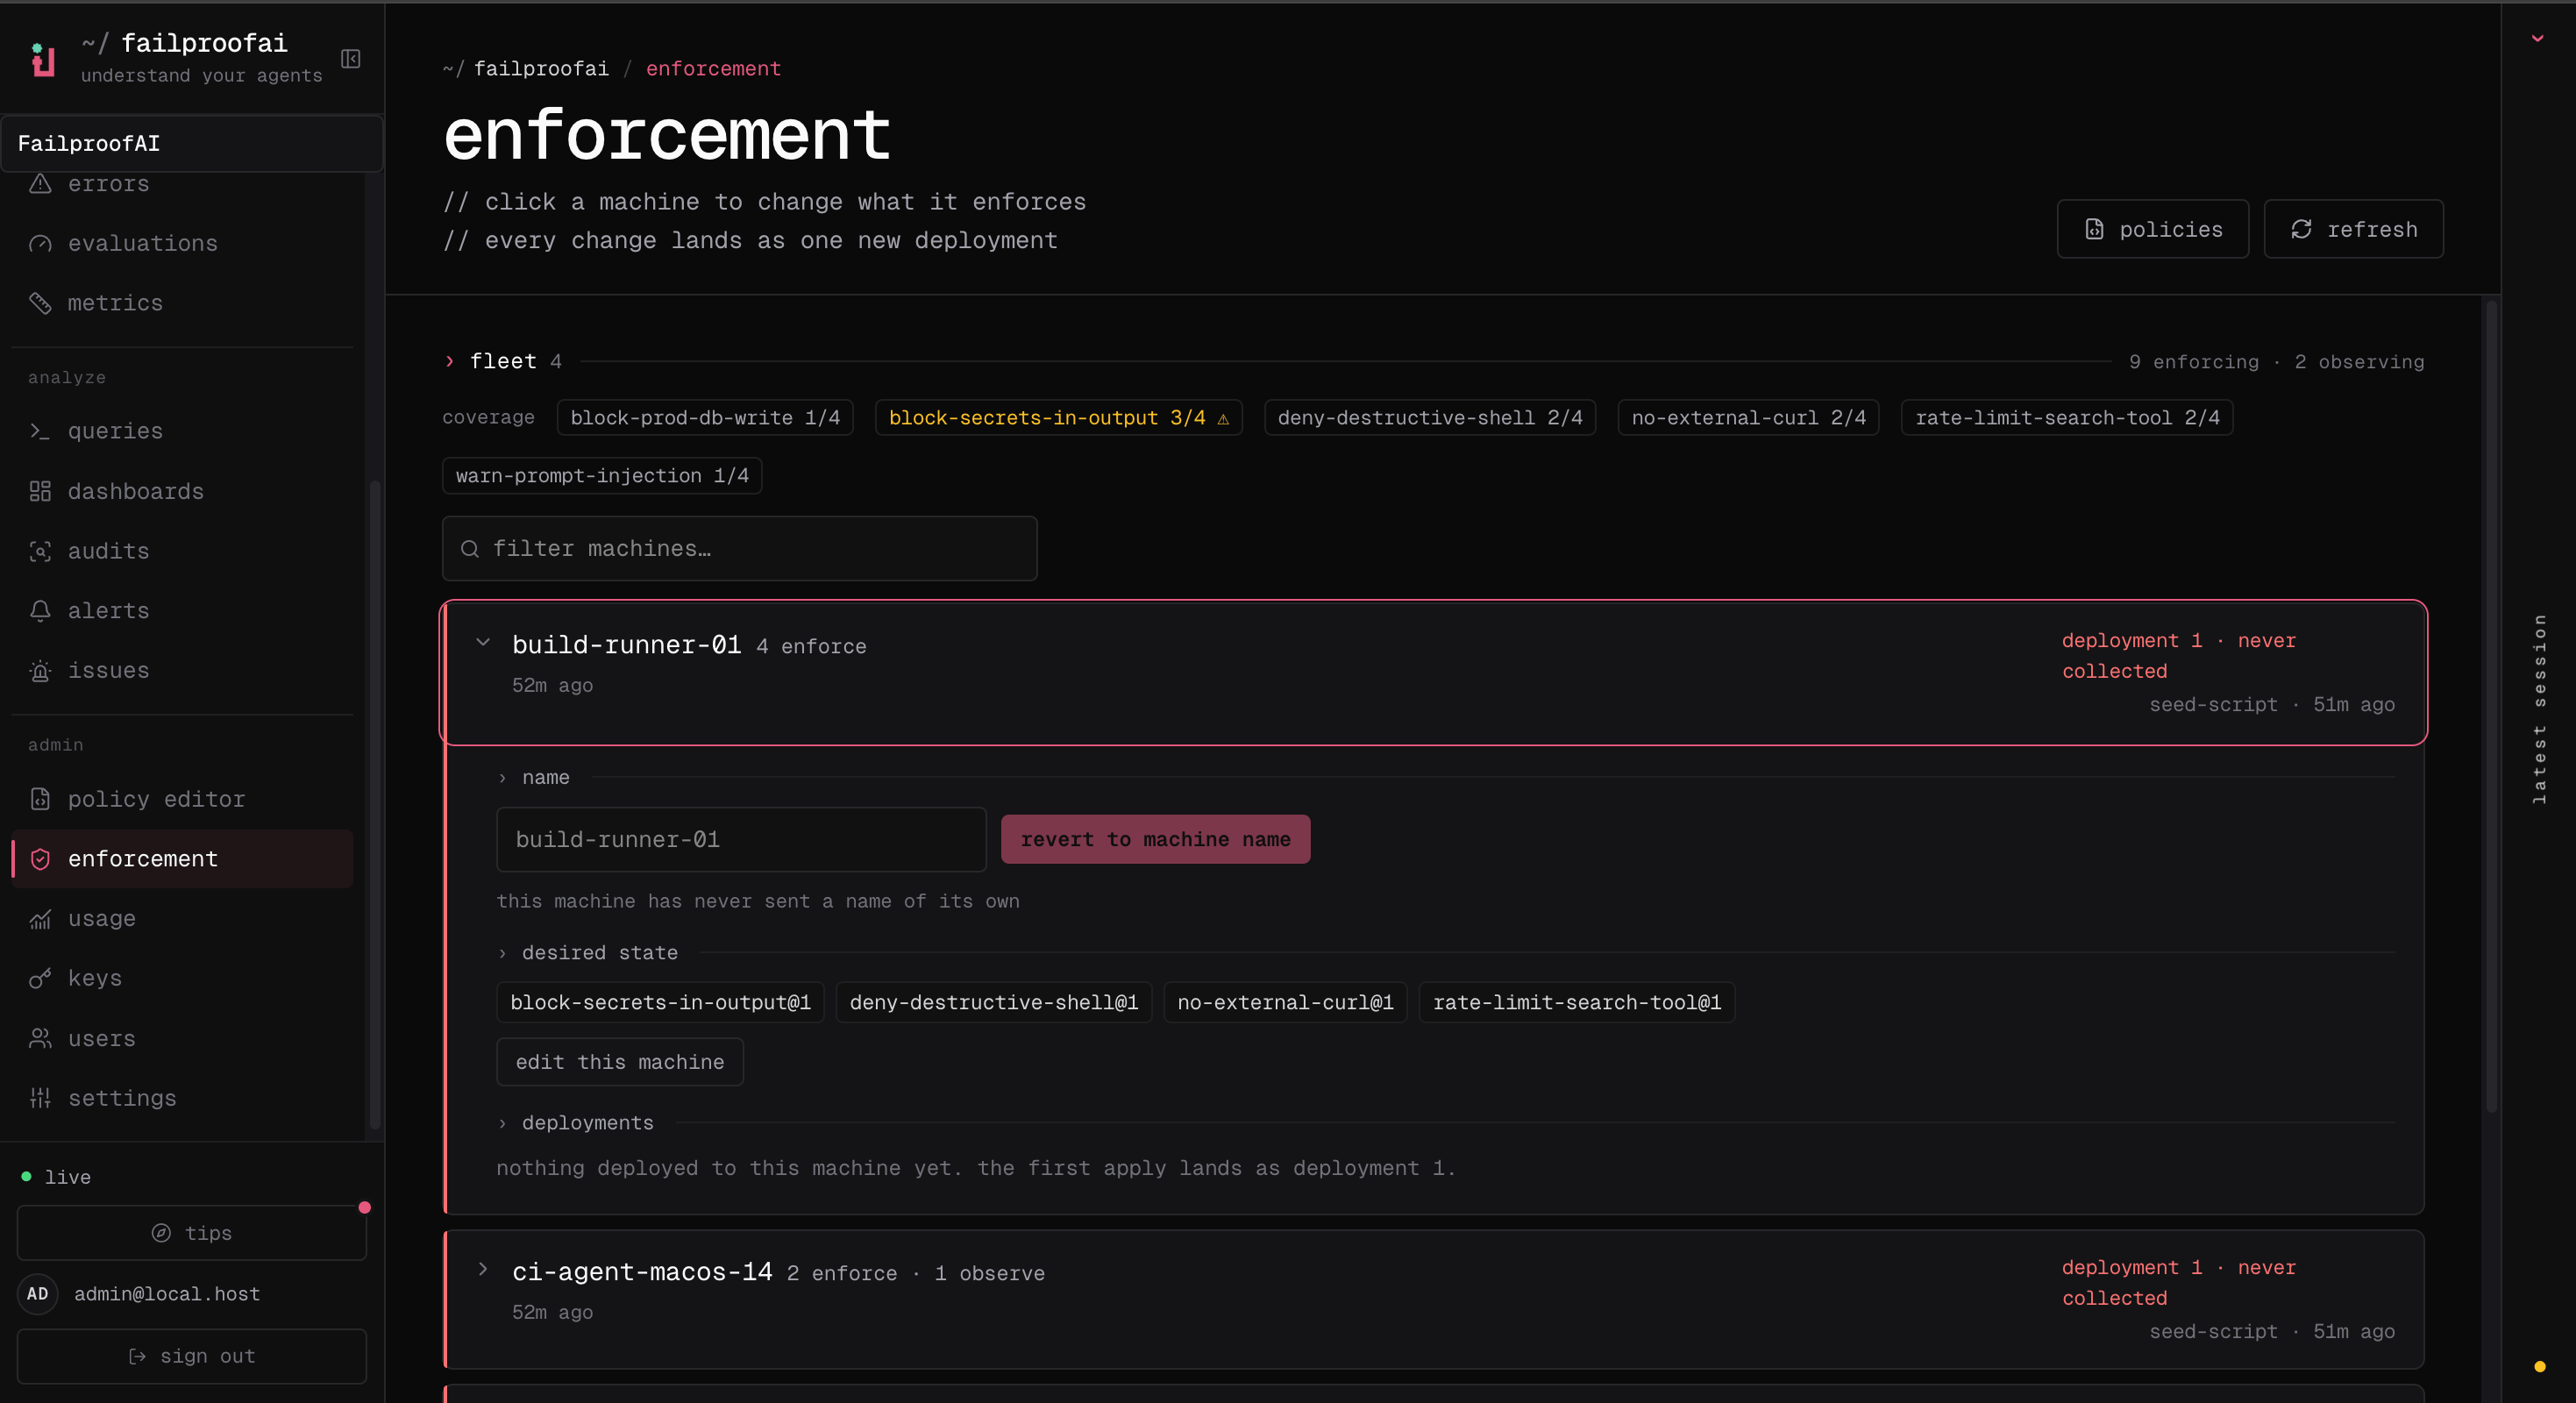
머신이 Cloud에 연결되면 Admin → enforcement 아래에 표시됩니다. 원하는 머신이 아직 나타나지 않는 경우:- 대시보드
- CLI
- Administration → Keys로 이동하여 키를 생성합니다. 머신이 배포를 수신할 수 있도록
policies:pull권한을, Cloud로 결정 내용을 전송할 수 있도록events:add권한을 부여합니다. - 해당 키로 머신을 연결합니다. — 머신을 Cloud에 연결하기에서 자세한 과정을 안내합니다.
- Admin → enforcement 아래에 머신이 표시되는지 확인합니다.
관찰 모드로 배포하기
- 대시보드
- CLI
- Admin → enforcement로 이동하여 머신을 찾고, 해당 행을 펼칩니다.
- **편집(edit)**을 선택하고, 테스트된 정책 버전을 추가한 뒤 observe를 선택합니다.
- 변경 사항을 적용한 후 머신의 다음 체크인을 기다리고, 배포 상태와 커버리지 상태를 확인합니다.
-
Observe → policy로 이동하여 실시간 결정 내용을 검토합니다.
1
버전과 머신 선택
게시된 버전과 해당 버전을 실행할 머신을 선택합니다.
2
관찰(Observe)
아무것도 차단되지 않는 상태에서 매칭 결과, 사유, 영향받는 도구, 오탐(false positive)을 검토합니다.
3
적용(Enforce)
관찰된 매칭 결과가 안전하지 않은 행동과 유효한 행동을 명확히 구분하면 효과를 enforce로 전환합니다. 그런 다음 의도한 모든 머신이 변경 사항을 수신하고 결정 내용을 보고하고 있는지 확인합니다.
커버리지 확인하기
커버리지는 위험이 있는 곳에 정책이 실제로 실행되고 있는지를 나타냅니다.- Admin → enforcement로 이동하여 enforce 및 observe 합계를 검토합니다.
- ID나 레이블로 머신을 검색하거나, 특정 정책이 누락된 머신을 필터링합니다.
- 행을 펼쳐 할당된 정책, 보고된 배포 상태, 마지막 체크인 시간, 이력을 비교합니다.
- 적용된 배포가 아직 대기 중인 경우, 머신의 폴링 간격이 지난 후 새로고침합니다.