

allow— 작업을 계속 진행합니다.instruct— 에이전트에게 수정 안내를 제공합니다.deny— 이유와 함께 작업을 차단합니다.
세 가지 Policy 화면 활용하기
- 대시보드
- CLI
- Observe → policy로 이동하여 세션의 policy 결정을 필터링하고 검토합니다.
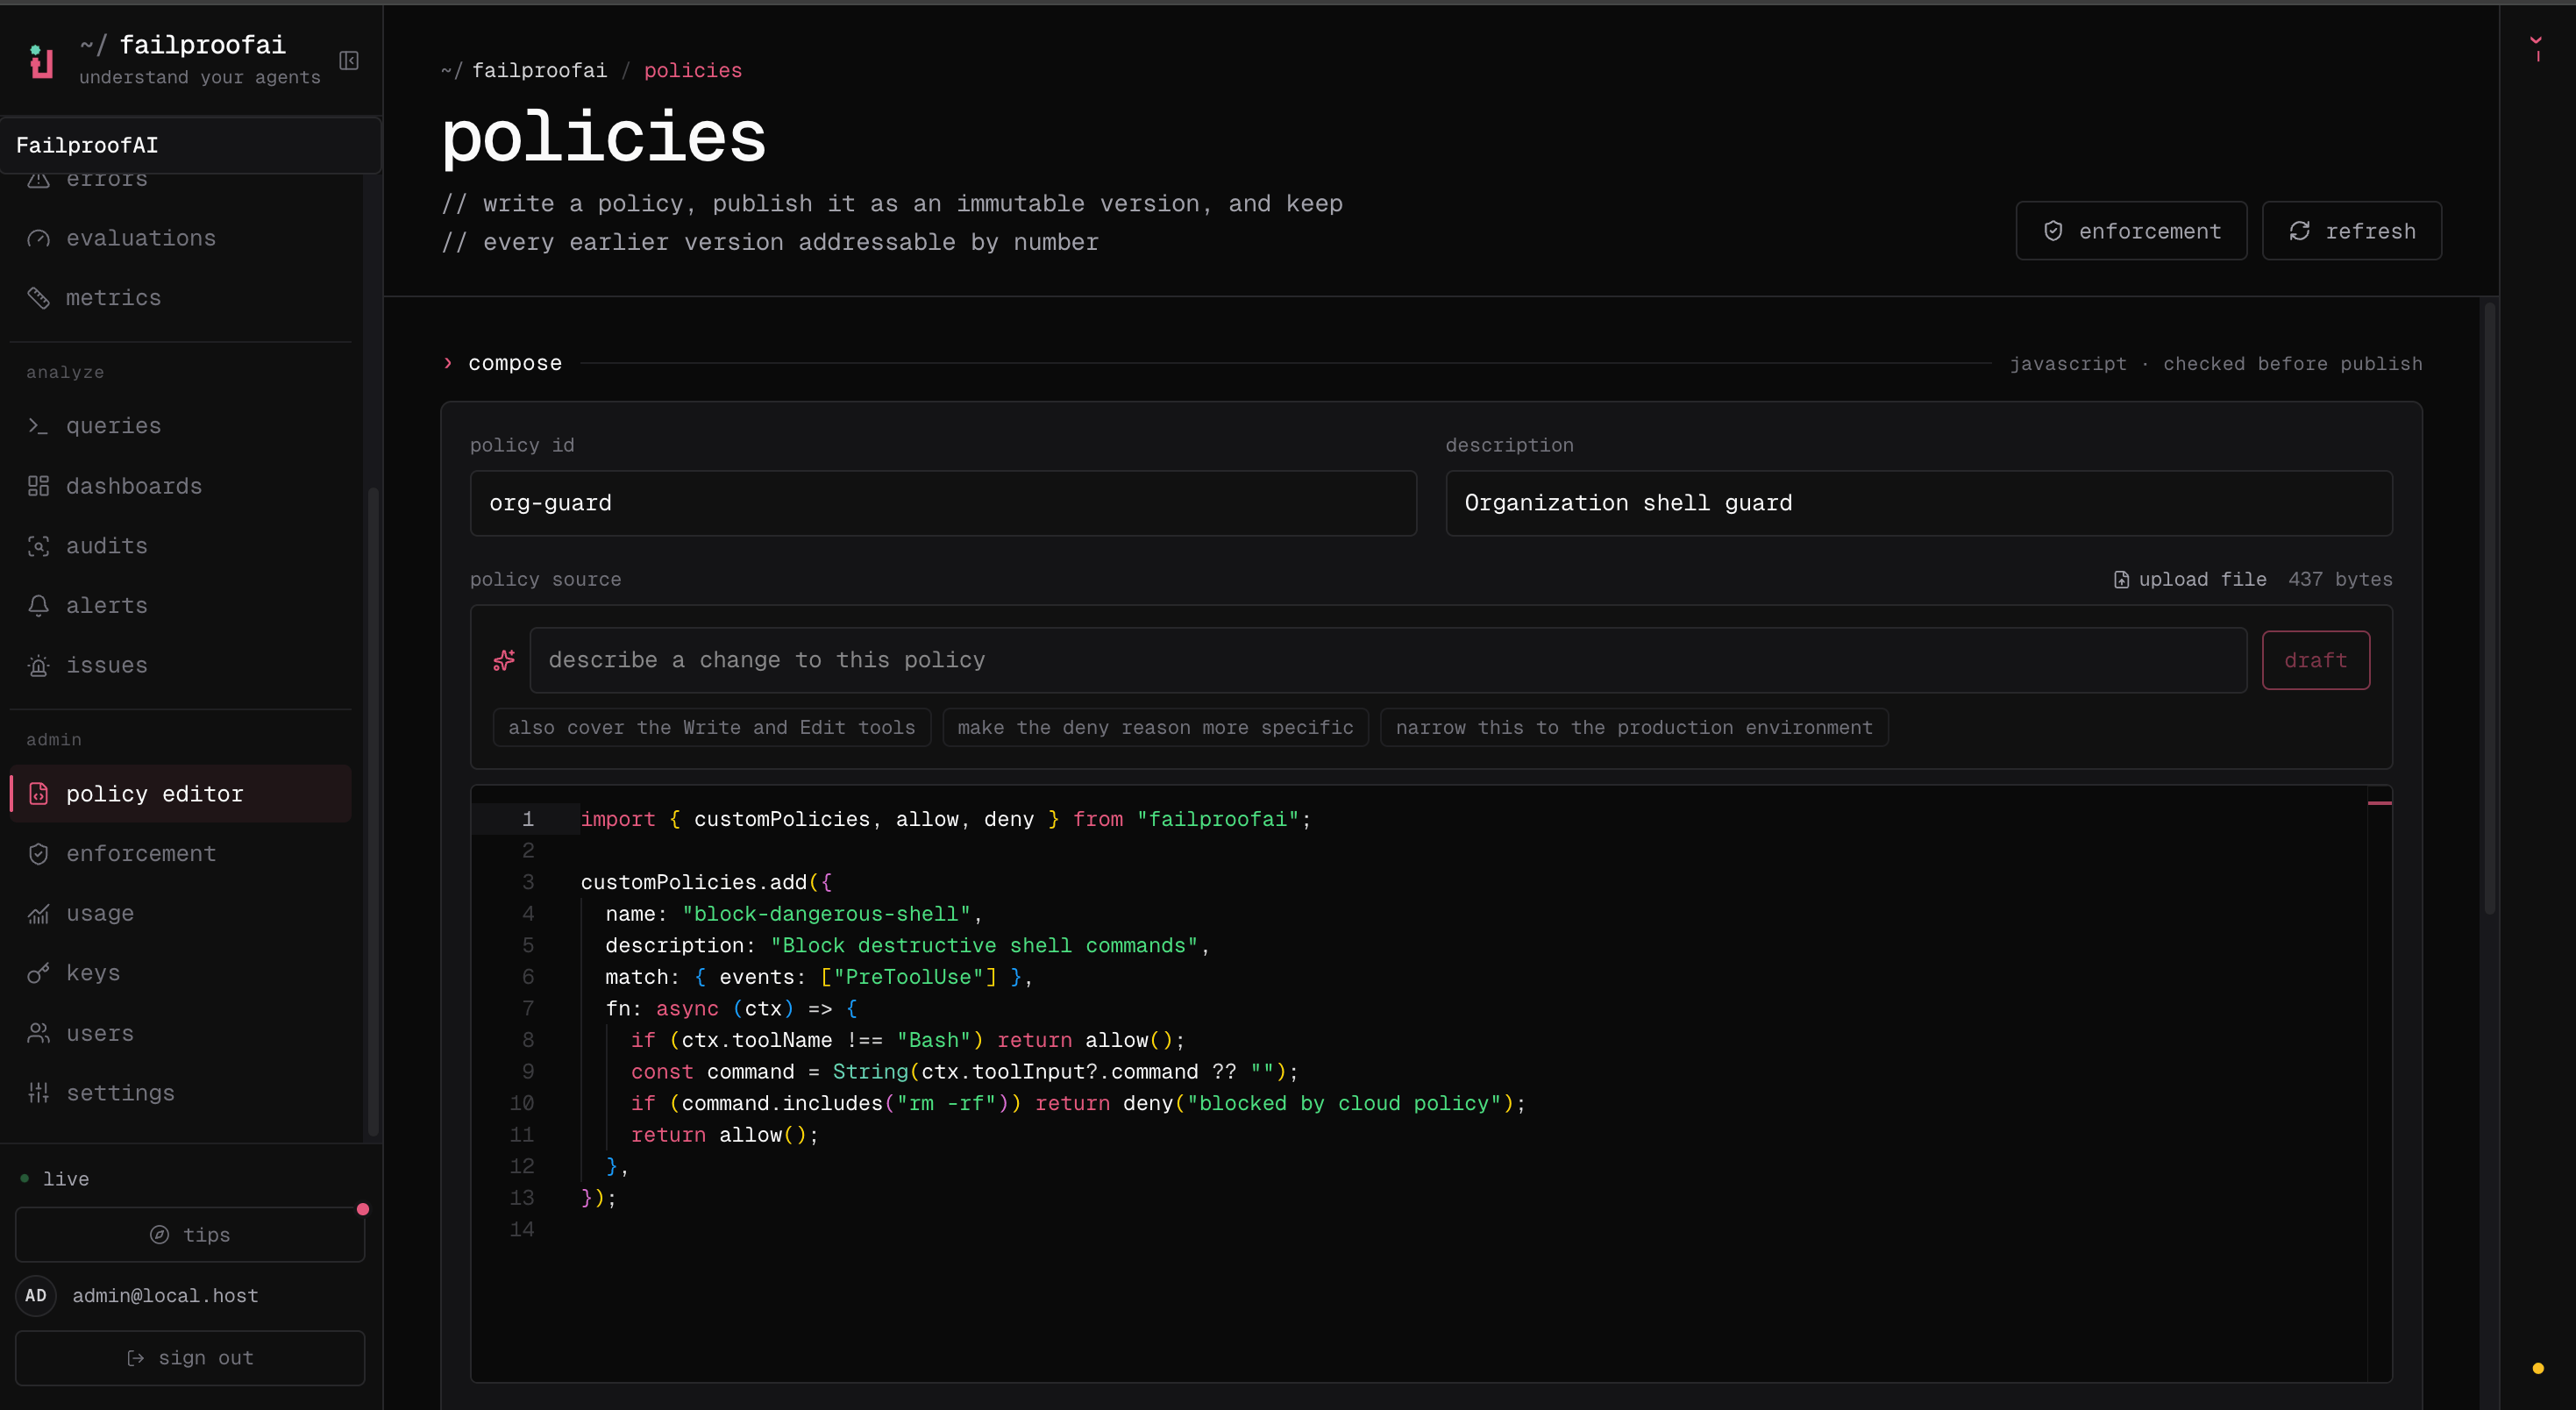
- Admin → policy editor로 이동하여 policy를 작성, 검증, 게시, 비활성화하거나 변경 불가능한 버전을 확인합니다.
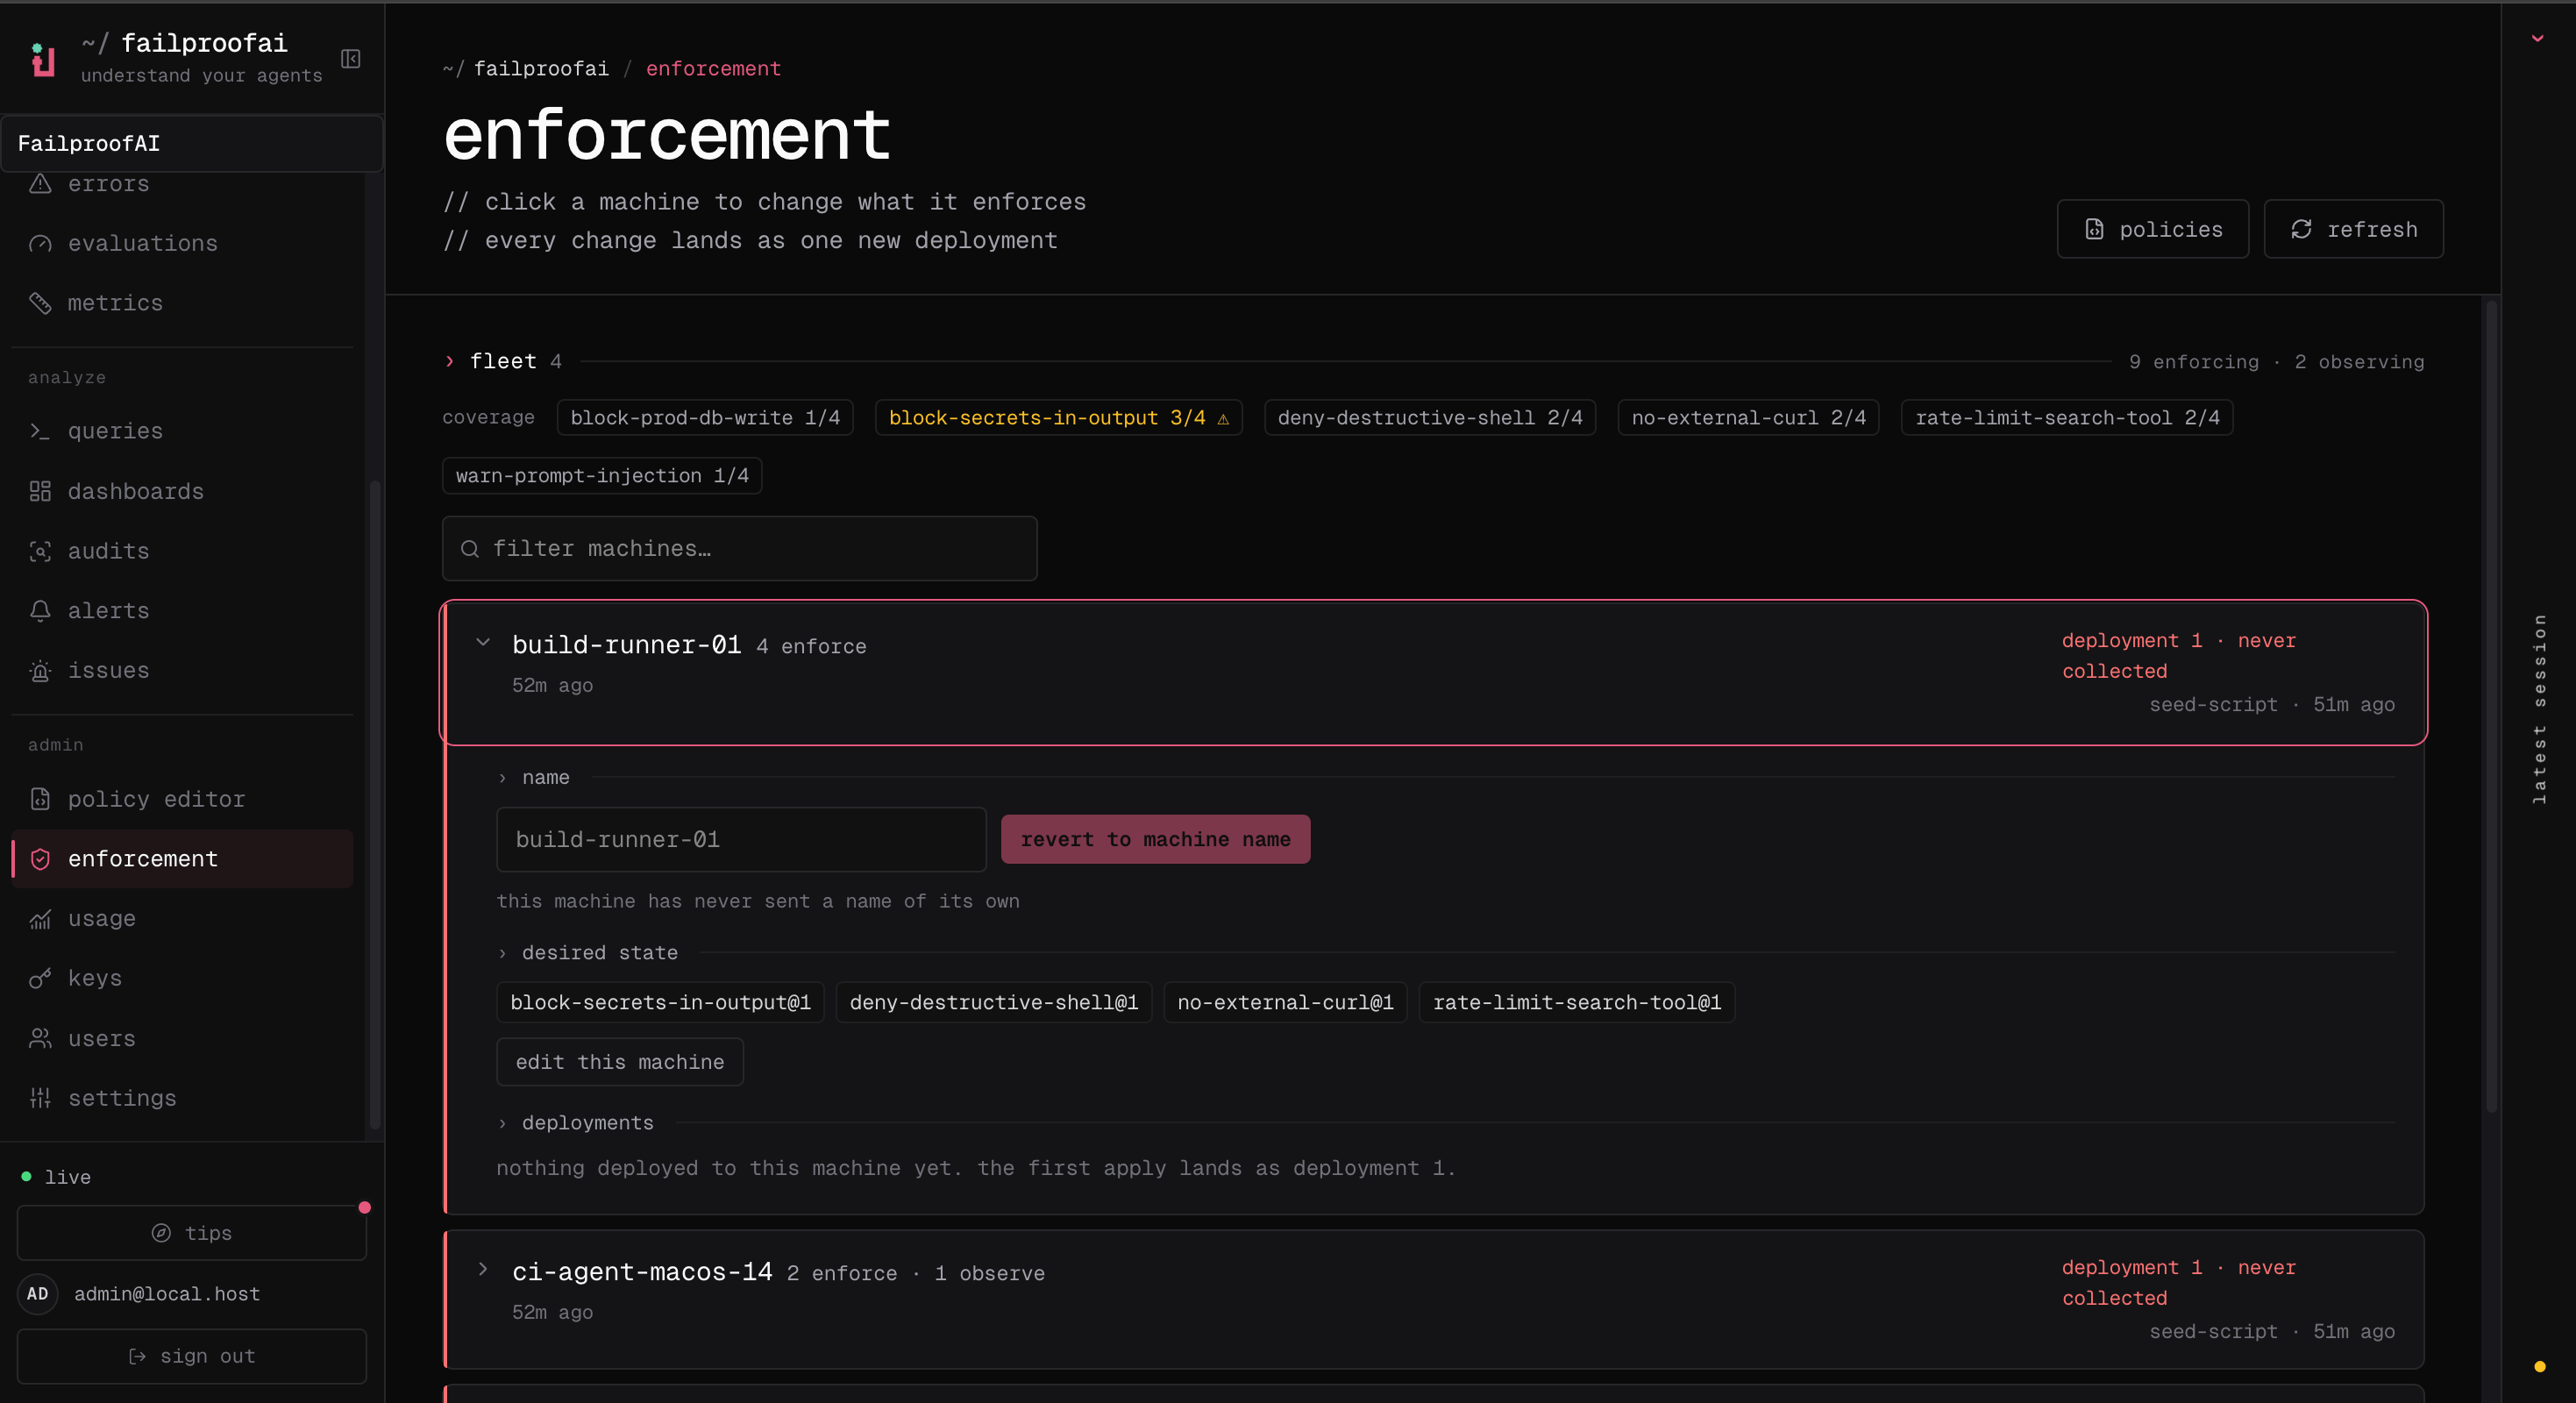
- Admin → enforcement로 이동하여 머신에 버전과 효과를 할당합니다.
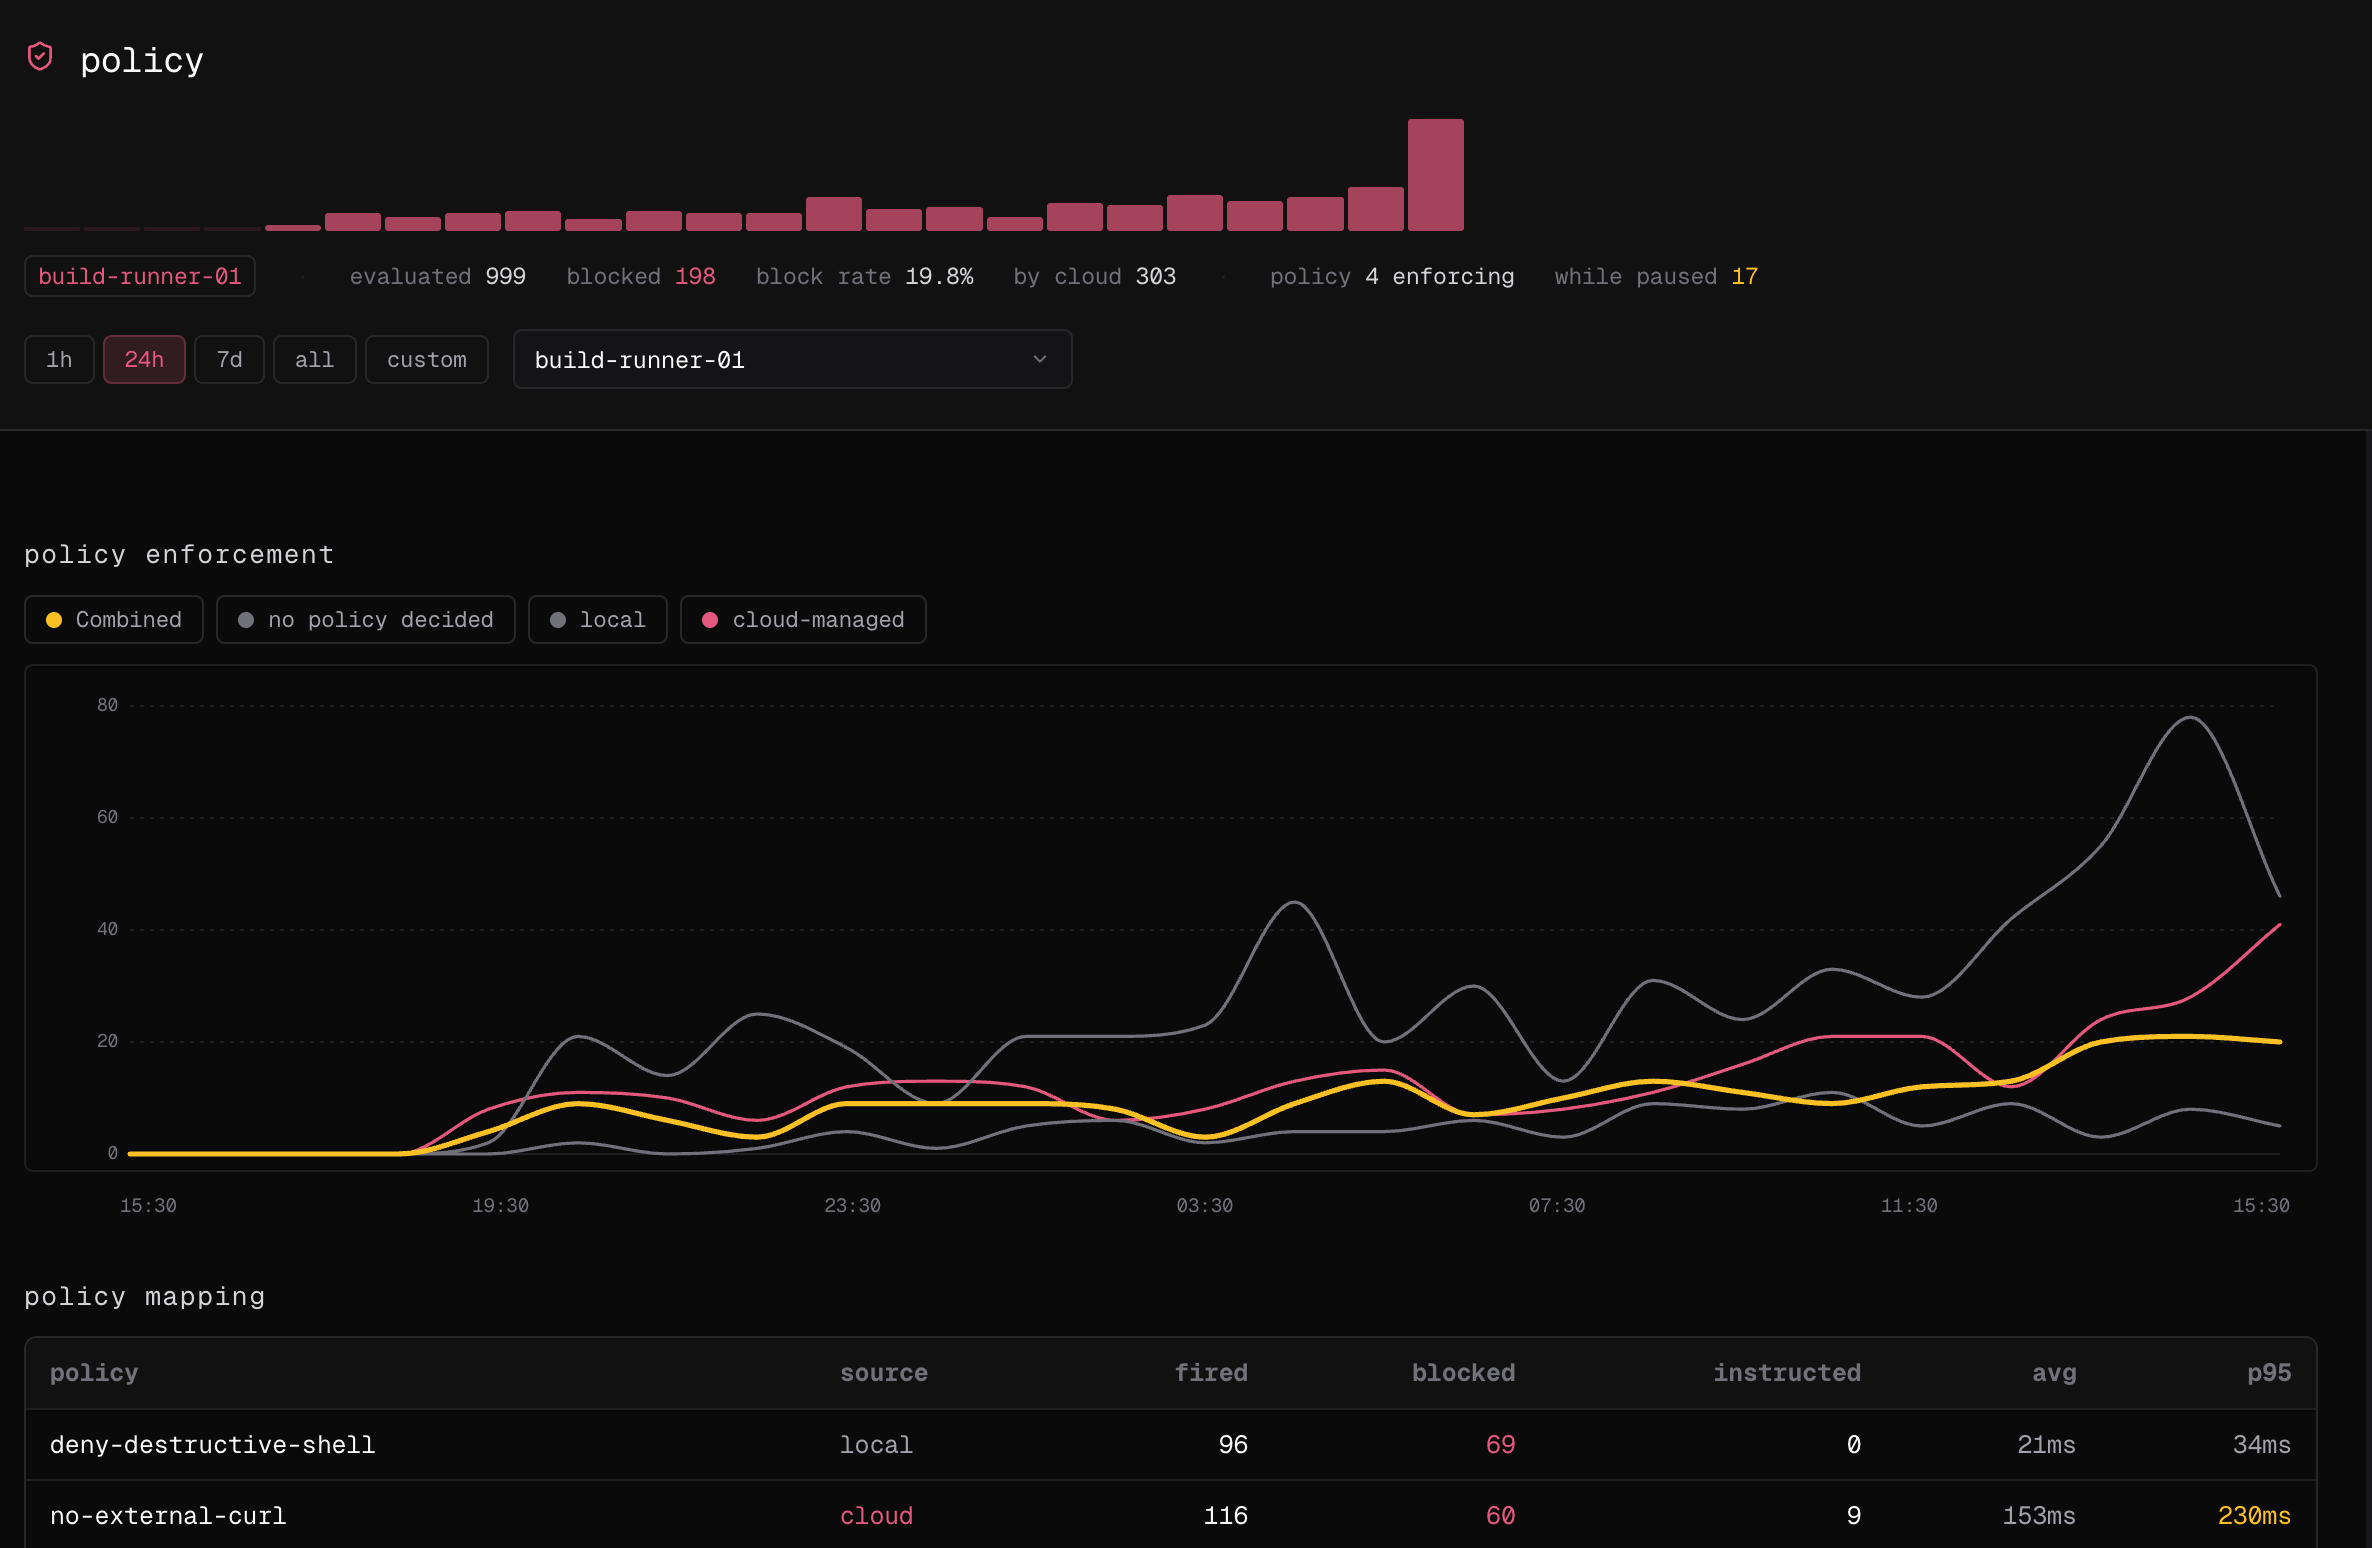
- 결정 분석 — 세션, 대시보드, 감사 로그에서 확인합니다.
- 버전 작성 — 내장 규칙, 코드, 또는 policy 에디터로 작성합니다.
- 배포 및 적용 — 선택한 머신 전체에 버전을 배포하고 시행합니다.
내장 policy 사용하기
비밀 키, 셸, Git, 클라우드, 워크플로우 위험에 대한 검토된 규칙을 활성화하세요.
커스텀 policy 작성하기
워크플로우에 특화된 결정 로직을 JavaScript 또는 TypeScript로 작성하세요.