- 코딩 CLI (10개) — Claude Code, Codex, GitHub Copilot CLI, Cursor, OpenCode, Pi, Factory Droid, Devin CLI, Antigravity CLI, Goose
- 채팅 및 어시스턴트 게이트웨이 (2개) — Hermes (Slack, Telegram, cron), OpenClaw (셀프 호스팅 어시스턴트)
각 통합은 정책 실행 전에 고유 훅 이벤트 이름, 툴 이름, 툴 입력 필드를 정규화합니다. 정책은 해당 하네스가 노출하는 이벤트에만 작동할 수 있으므로, 실제로 배포하는 하네스와 버전에서 턴 종료 및 명령 동작을 직접 테스트하세요.
적용 기능
“차단(Block)“이란 현재 어댑터가 반환한 판정을 해당 하네스가 소비함을 의미합니다. 툴 사후 차단은 모델에 표시되는 결과를 대체할 수 있지만, 이미 발생한 툴 부작용을 되돌릴 수는 없습니다.
기능은 버전에 따라 달라질 수 있습니다. 특히 정책이 공통 사전 툴 게이트가 아닌 프롬프트, stop, 권한, 또는 툴 사후 동작에 의존하는 경우, 에이전트 CLI 업그레이드 후 재테스트하세요.
캡처 및 정책 훅 설치
- 대시보드
- CLI
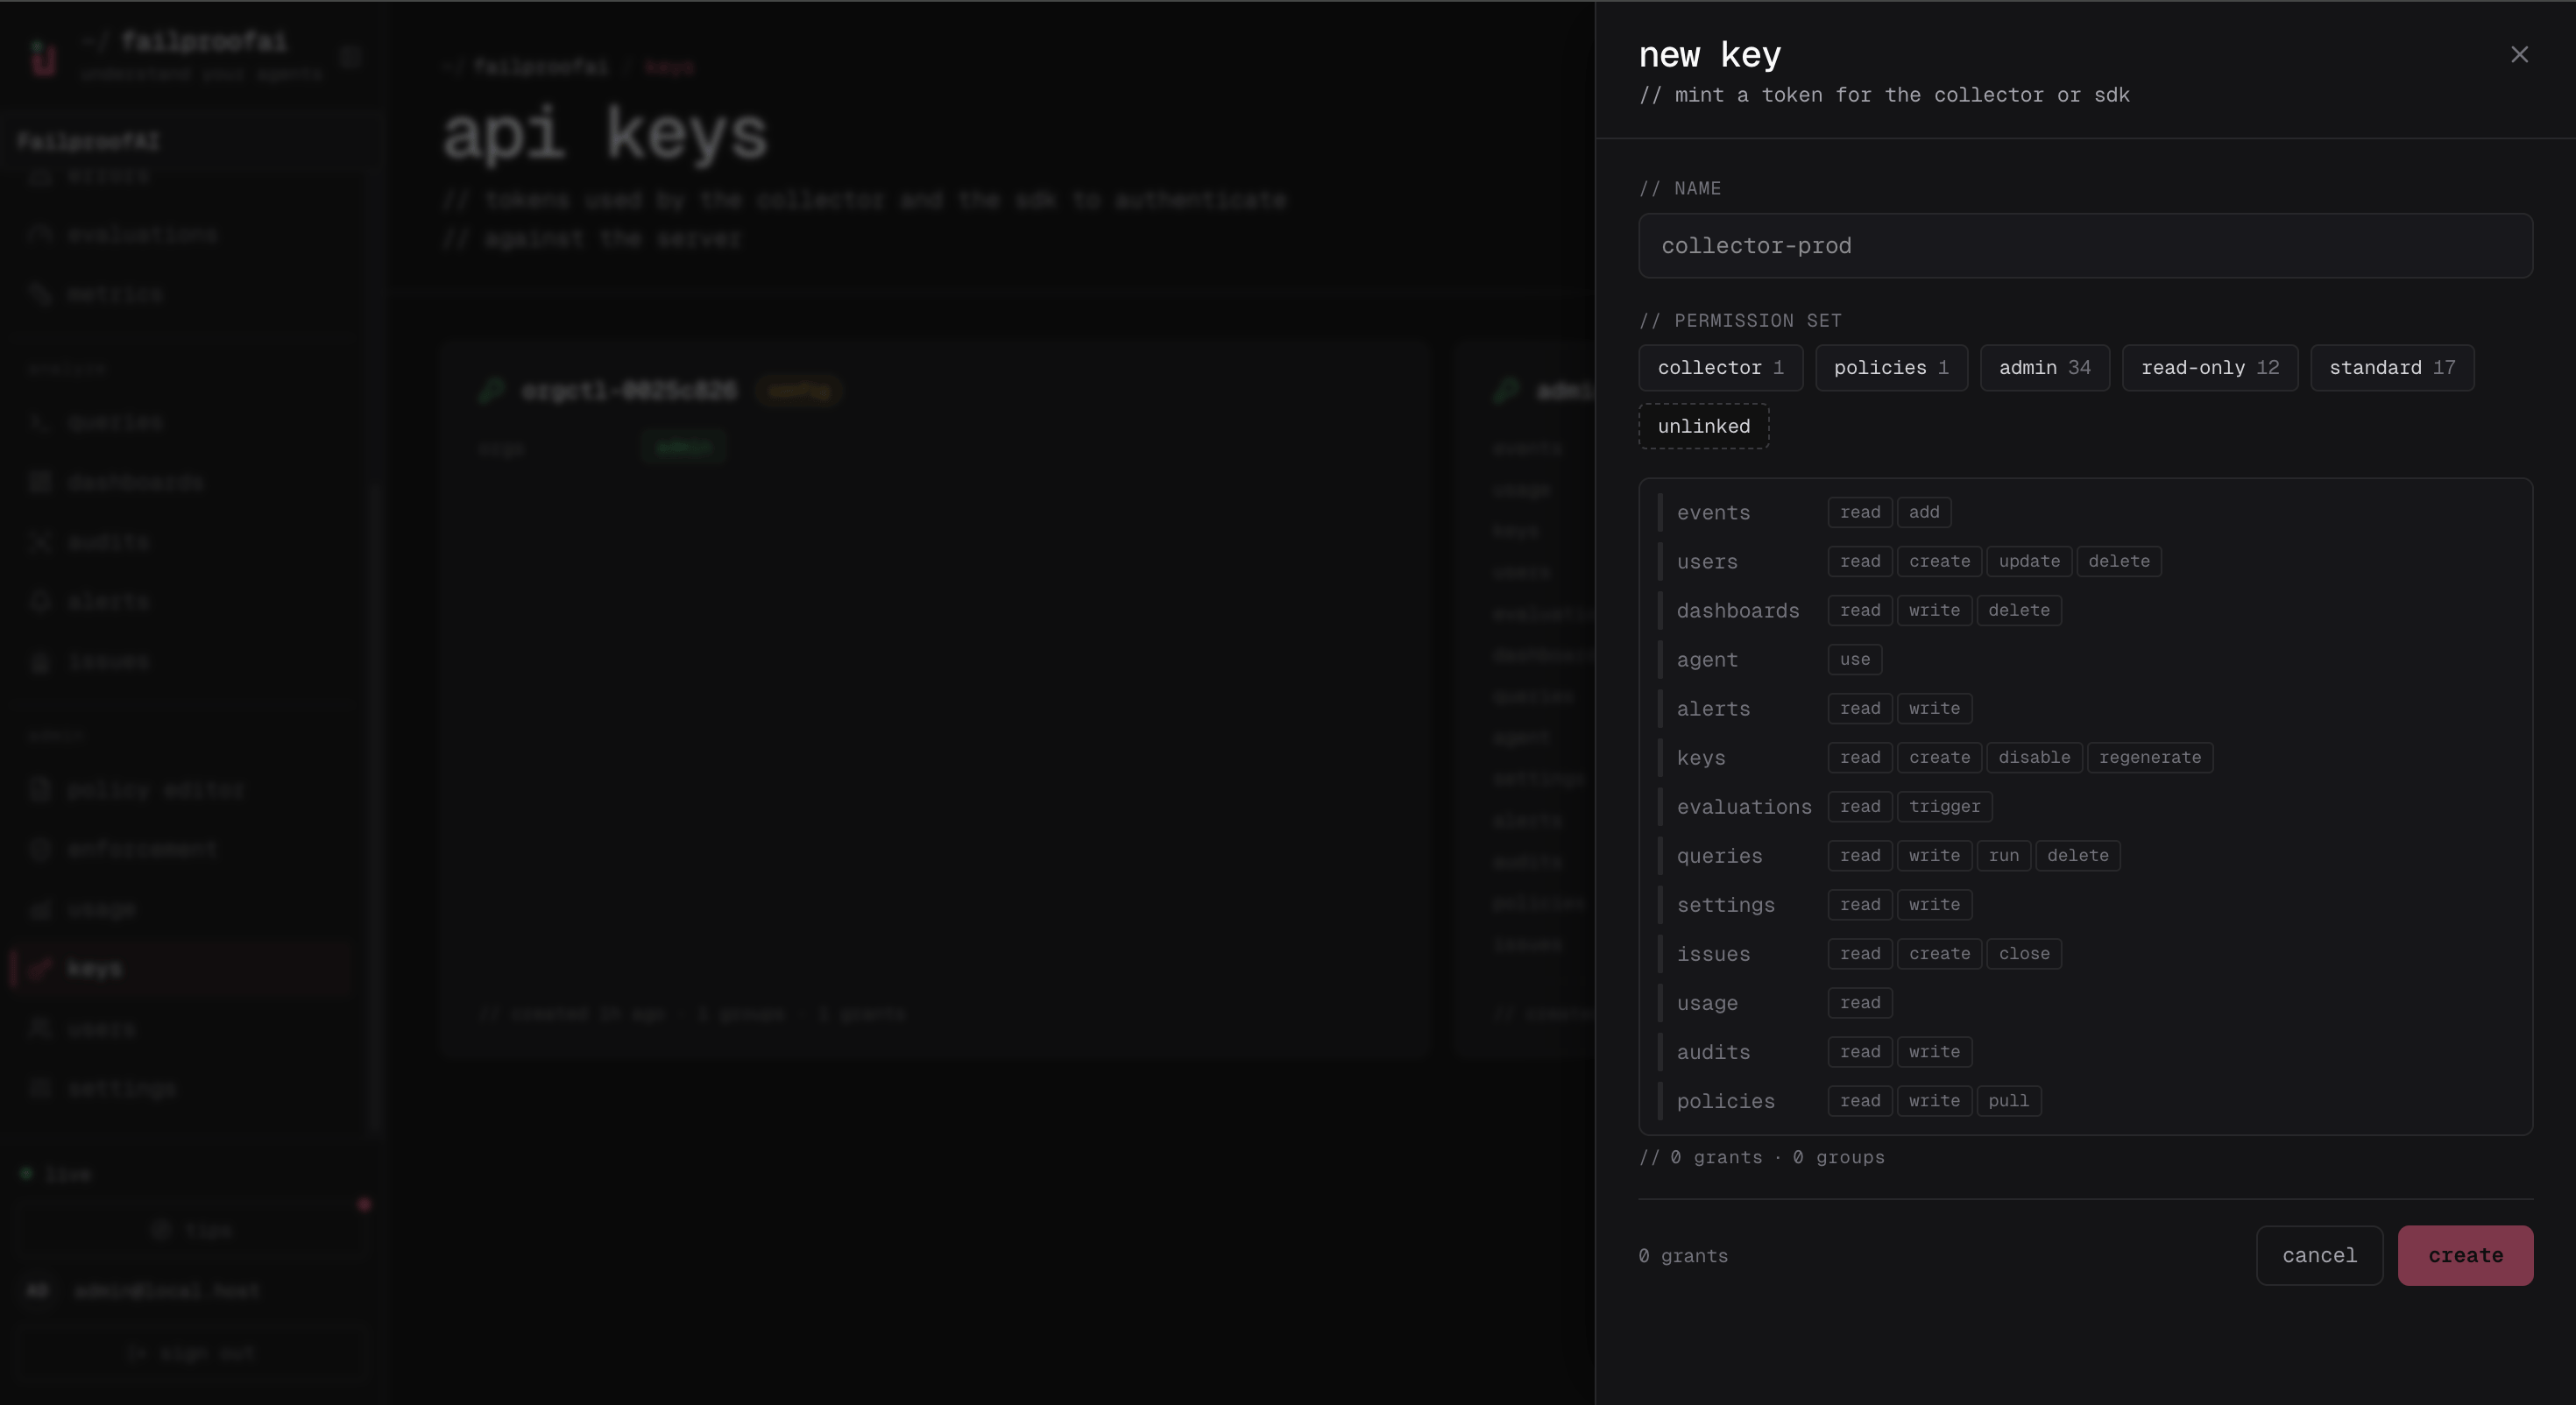
- Administration → Keys를 열고 해당 머신 또는 환경 이름으로
events:add및policies:pull권한이 있는 키를 생성합니다. - 대상 머신에서 표시된 키로 로컬 CLI를 연결하고 하네스 훅을 설치합니다.
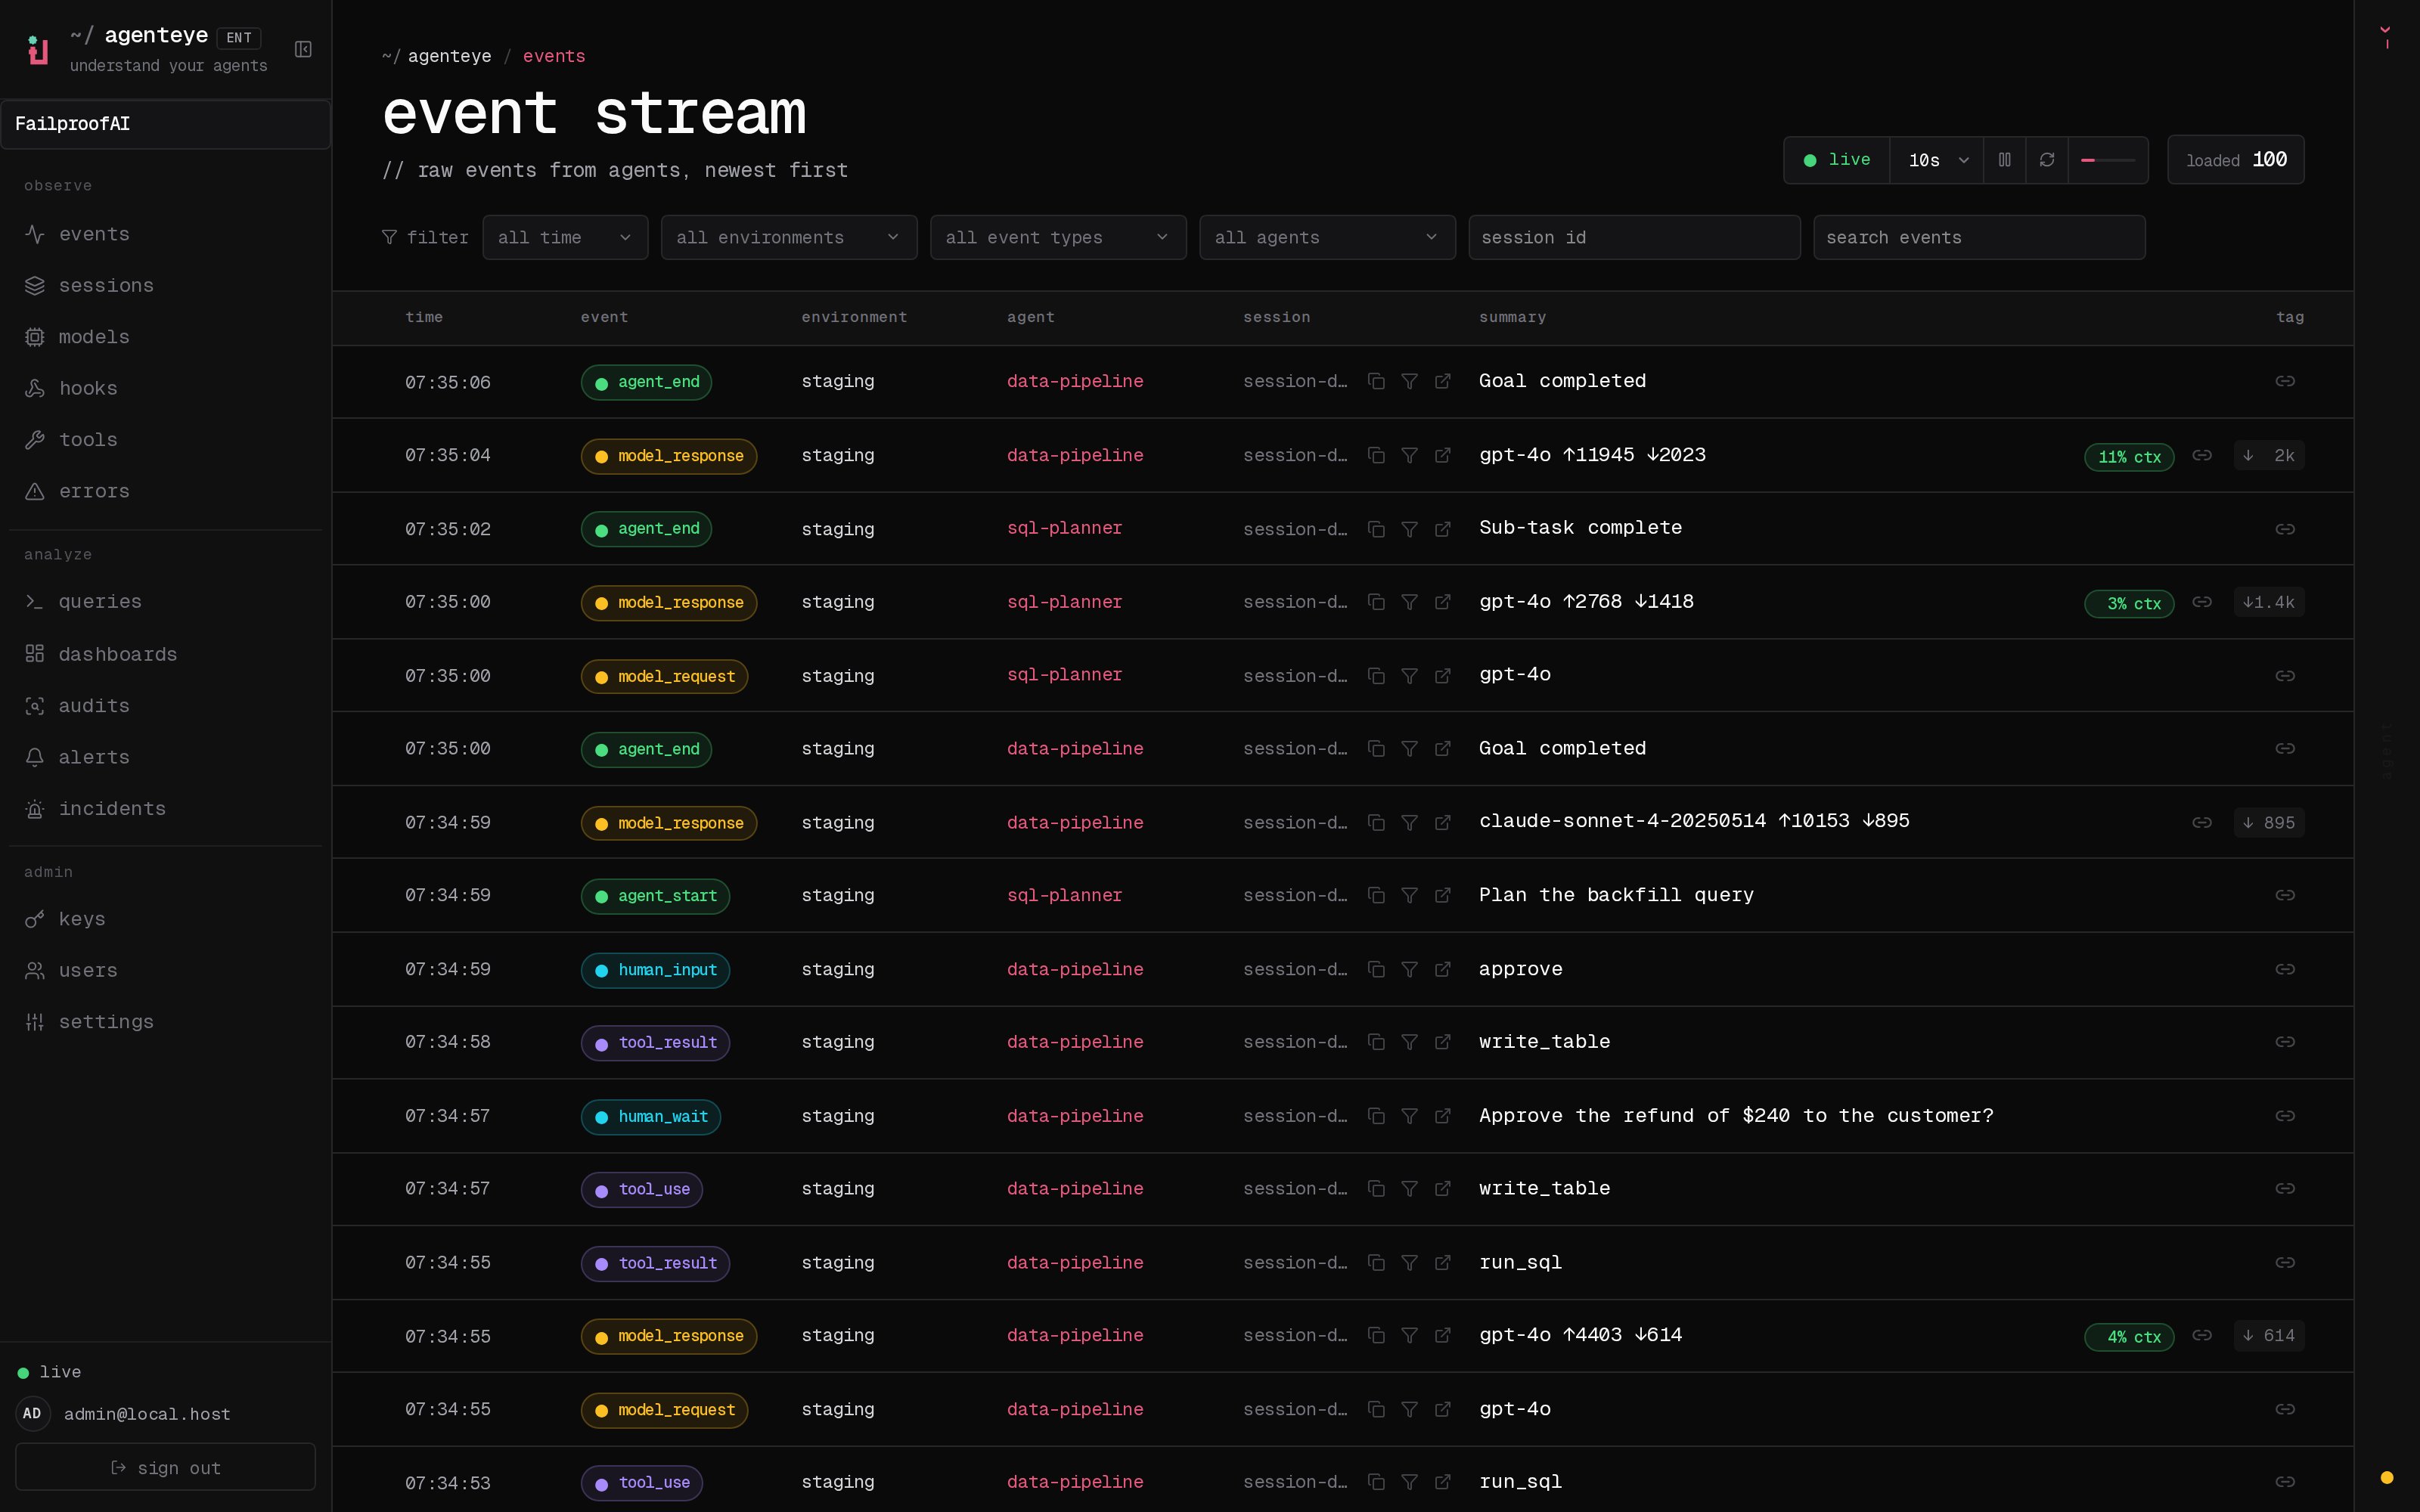
- 새 에이전트 세션을 시작한 후, Observe → Events에서 훅과 세션 이벤트를 확인합니다.
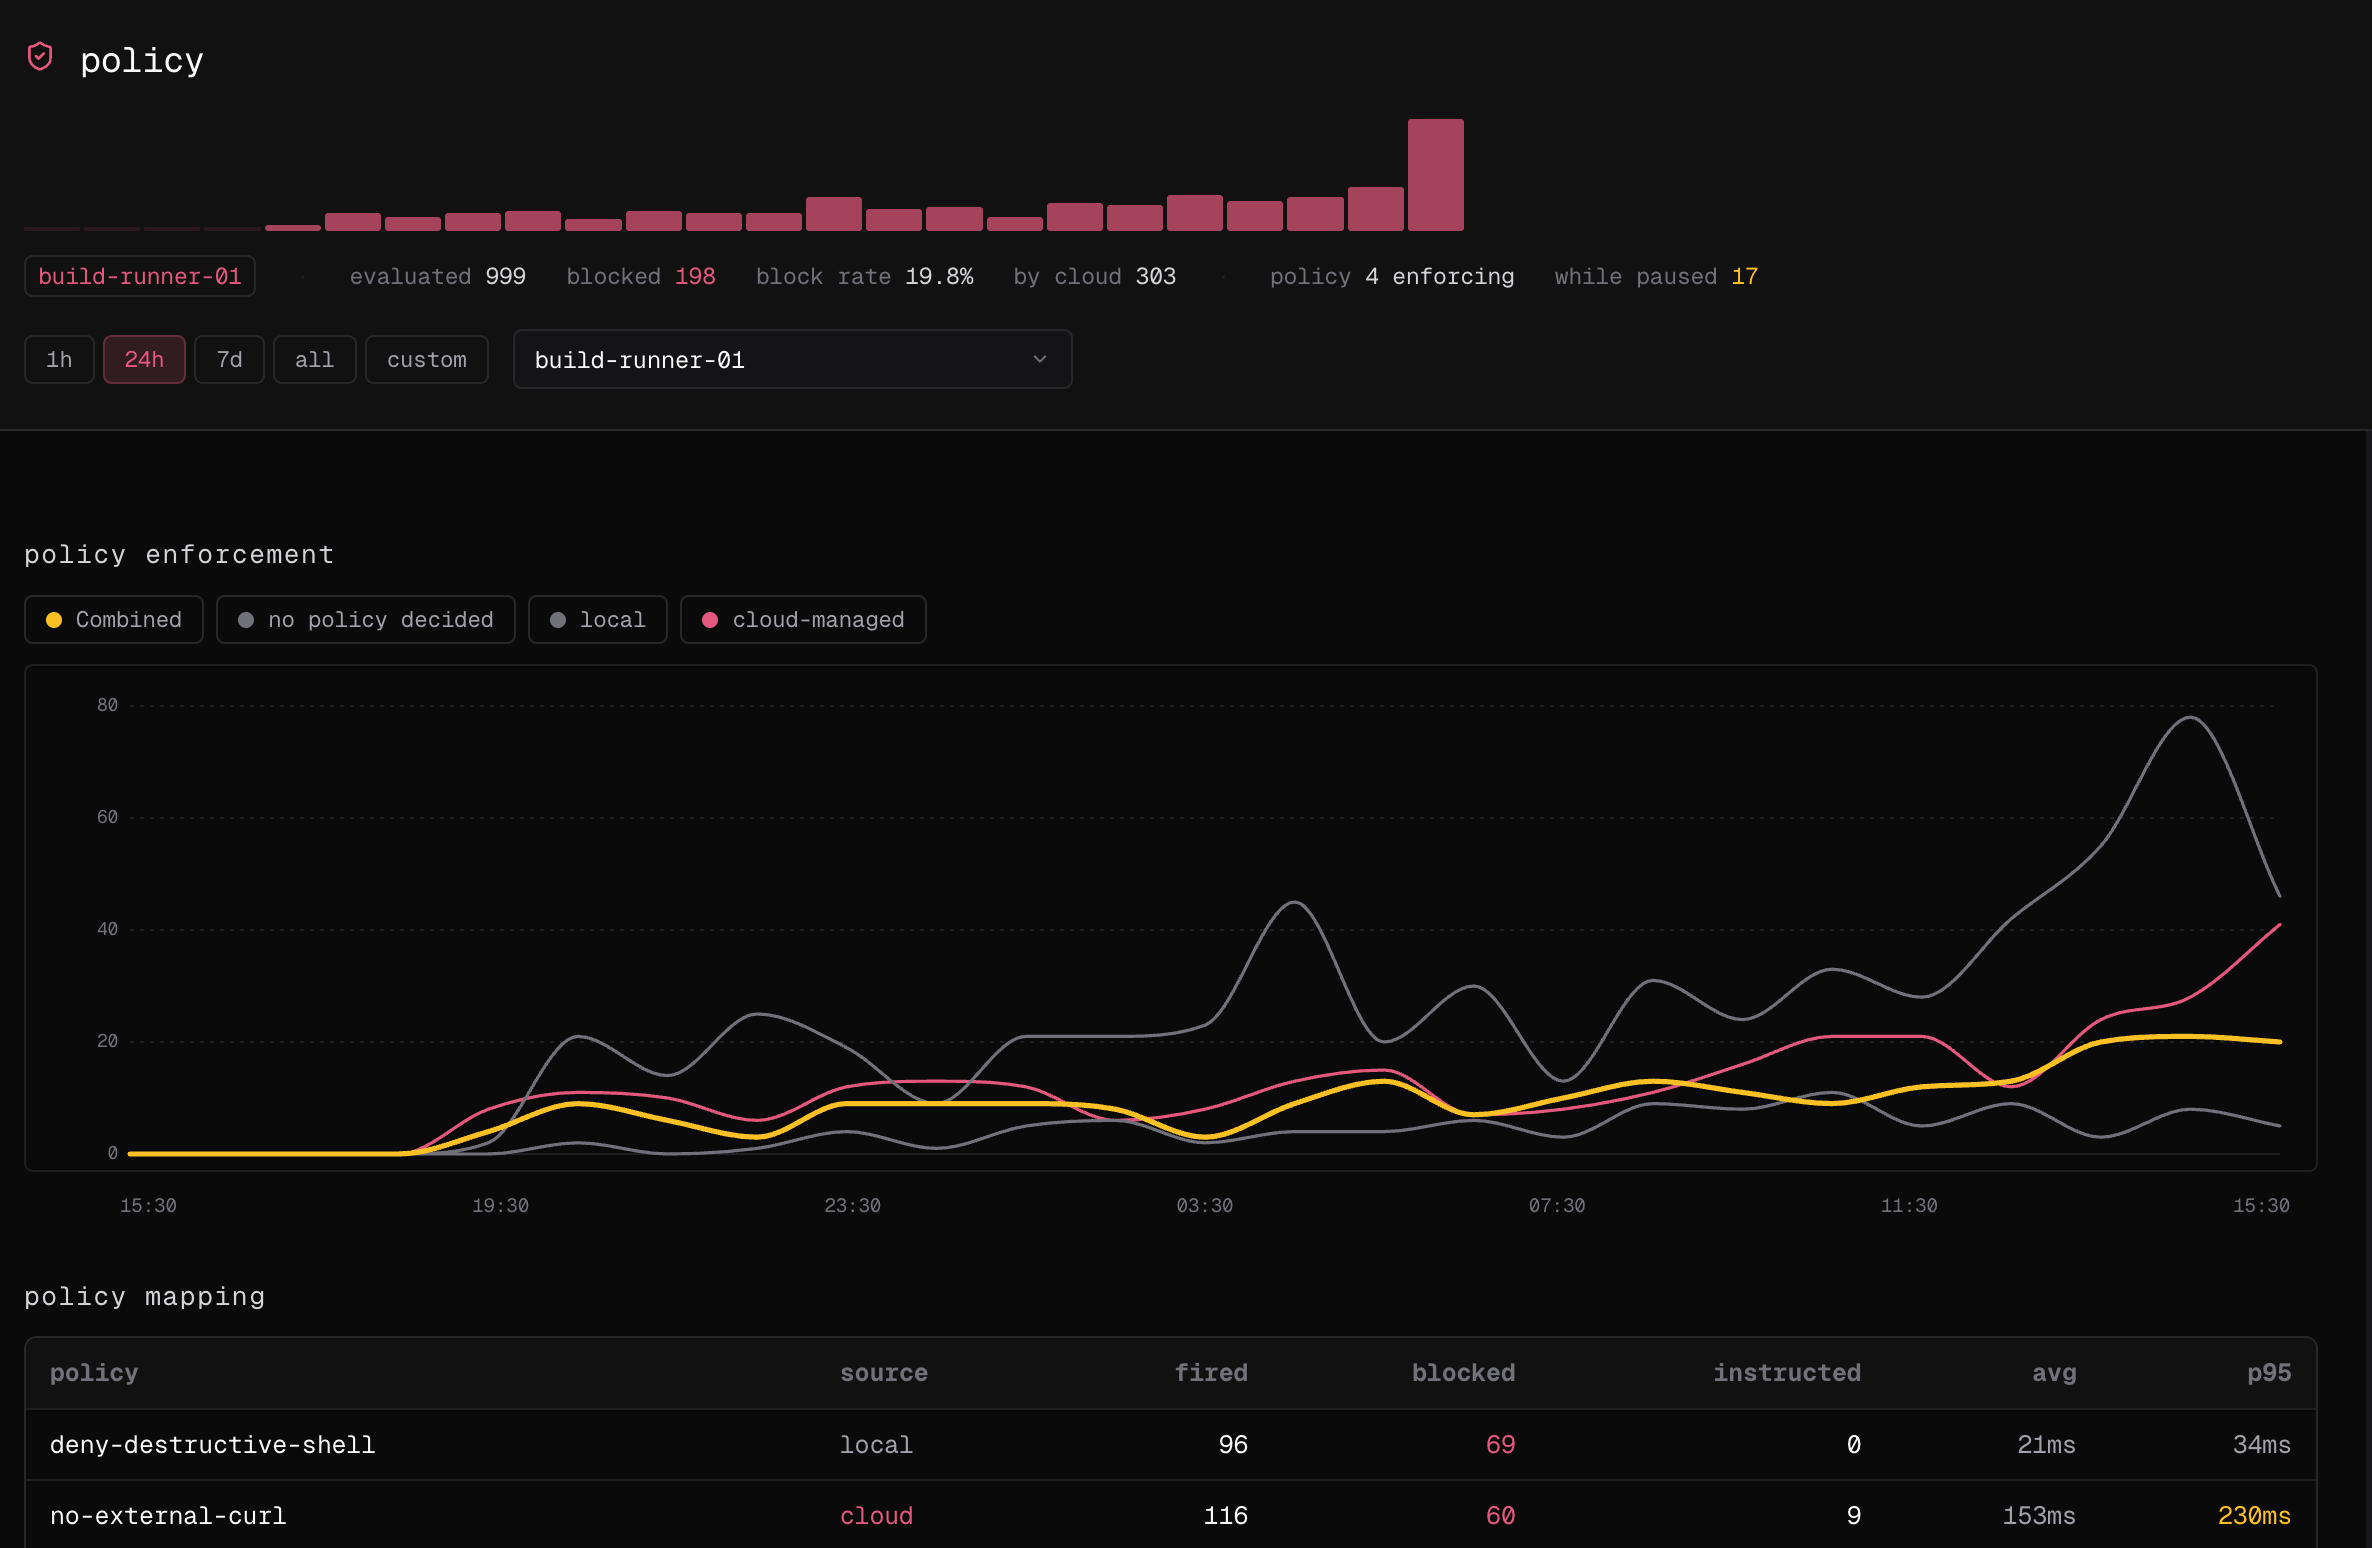
- 동일한 시간 범위에서 Observe → policy를 열고 해당 머신에 정책 결정이 귀속되는지 확인합니다.
기본값이 아닌 세션 경로 추가
- 대시보드
- CLI
추가 경로는 Cloud가 아닌 머신에 등록됩니다. 경로를 추가한 후 Observe → Sessions를 열고 해당 머신의 환경으로 필터링하여 새 경로의 세션이 표시되는지 확인하세요. 감사에 활용하기 전에 세션을 열어 에이전트, 하네스, 이벤트 타임스탬프를 확인하세요.