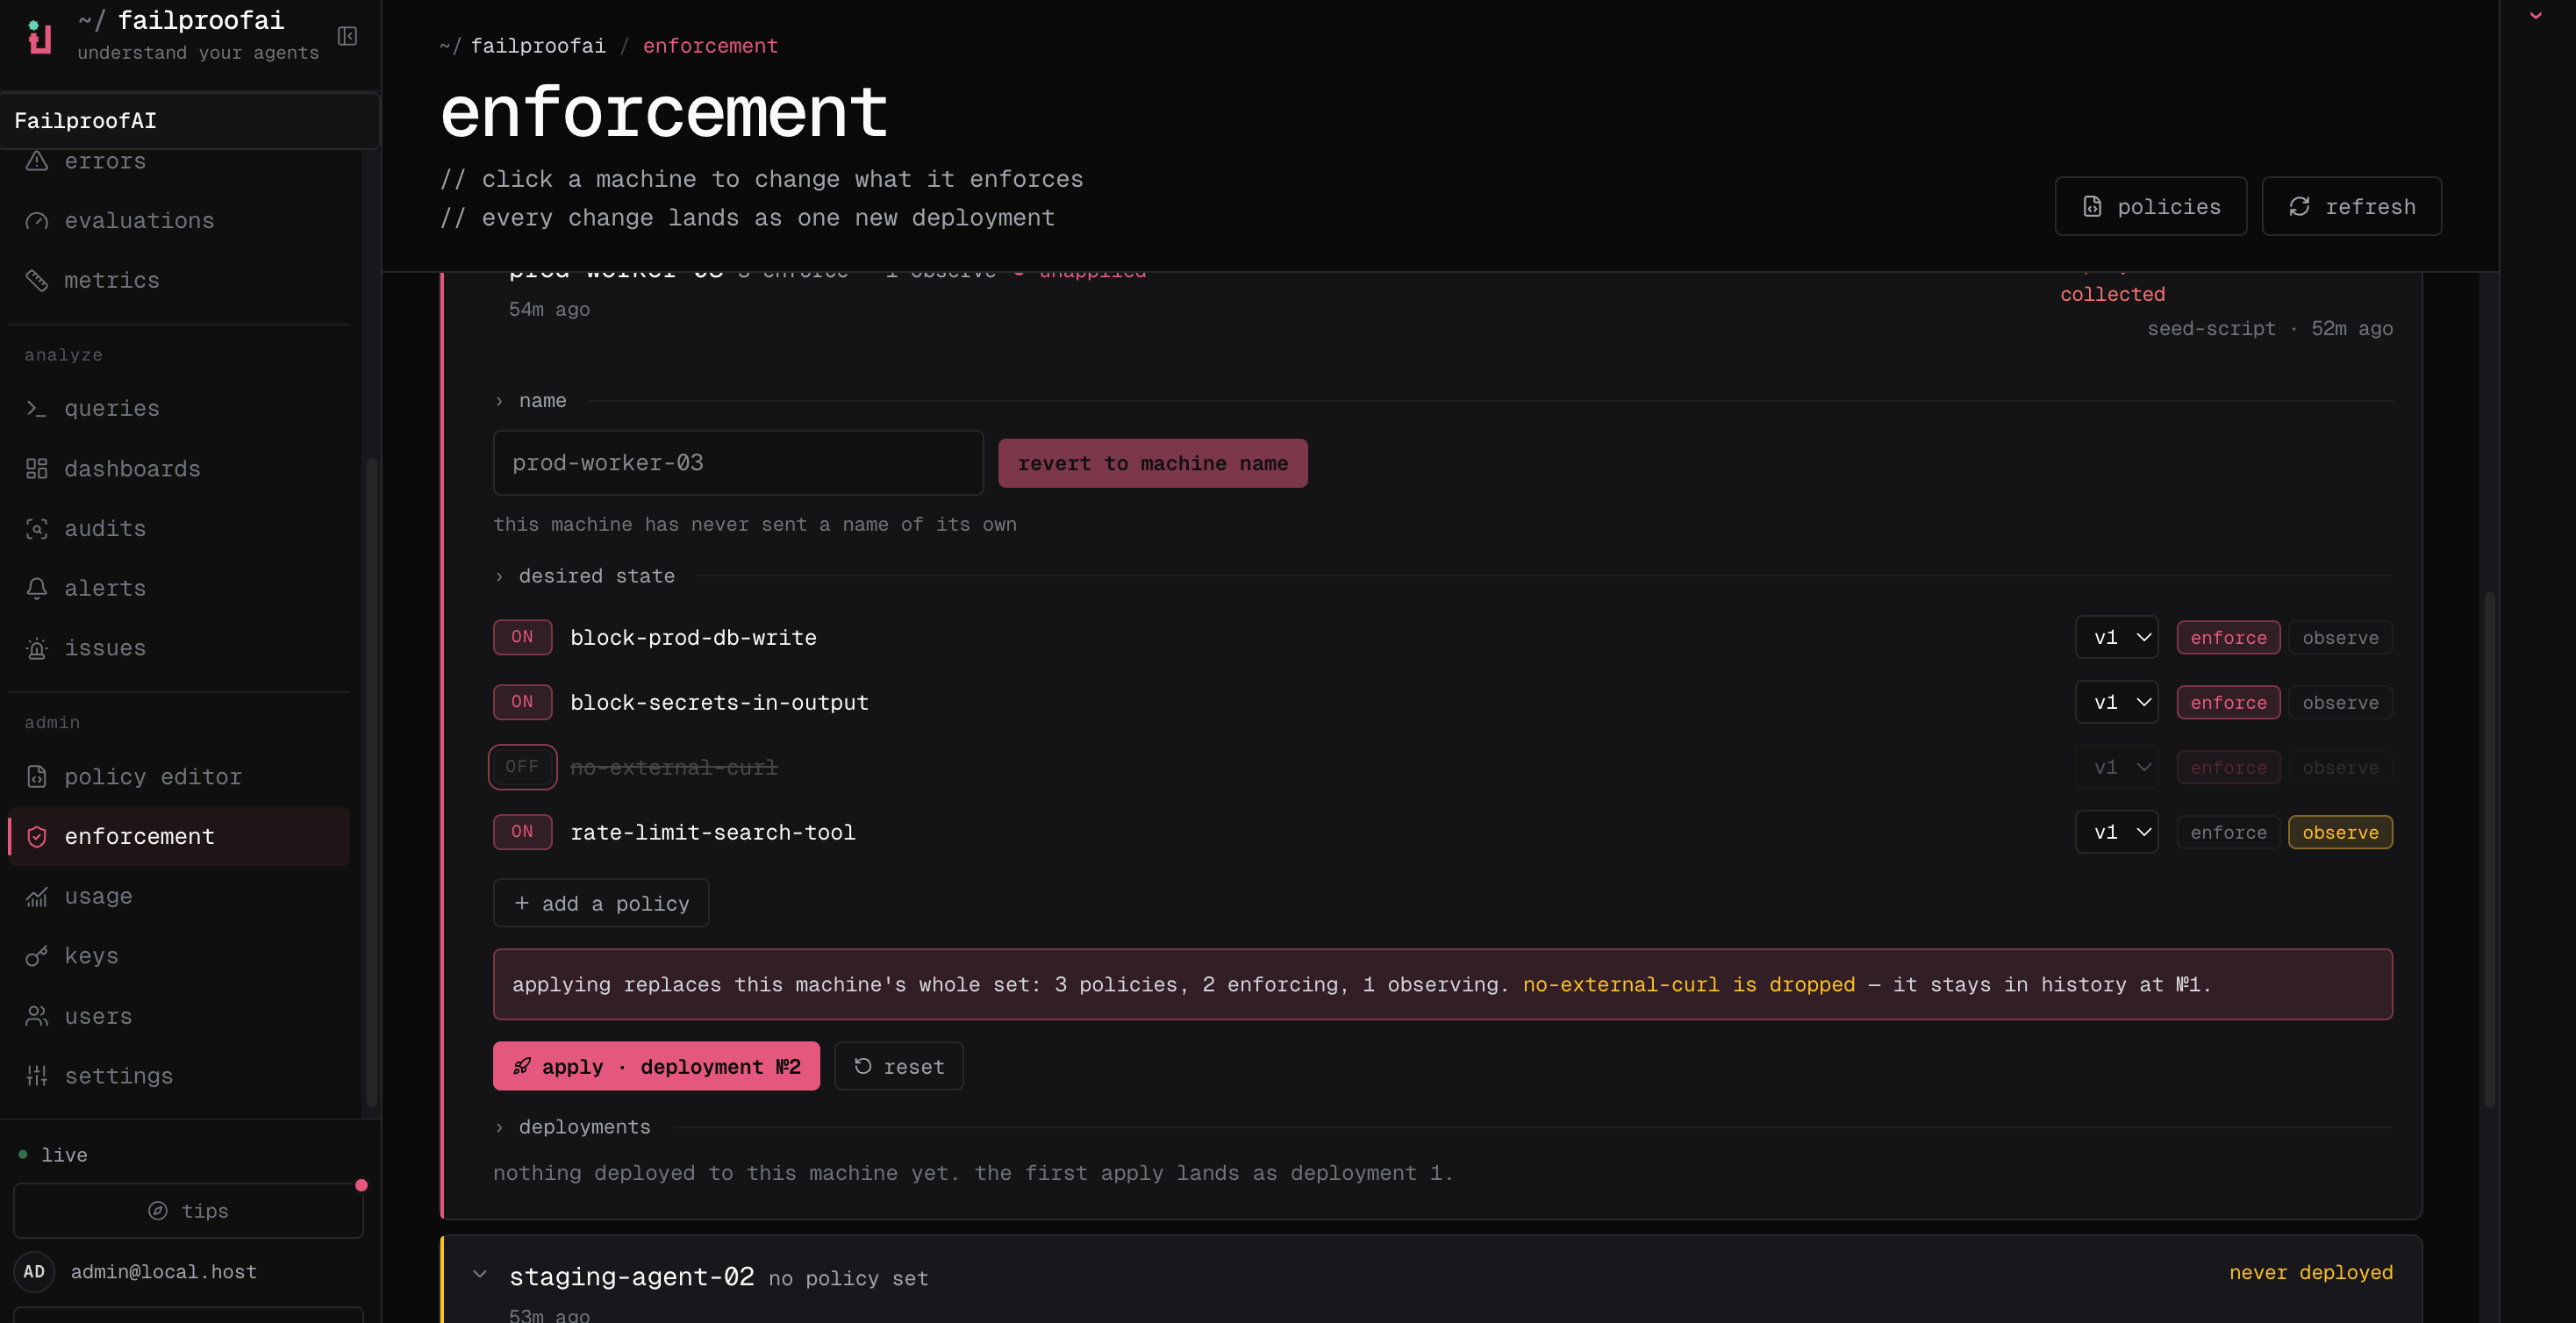
- Observe politikanın ne yapacağını kaydeder ve hiçbir şeyi engellemiyor.
- Enforce karara göre hareket eder: bir
denyçağrıyı engeller ve birinstructaracıyı yönlendirir.
Makine ekleyin
Cloud’a bağlandıktan sonra bir makine Admin → enforcement altında görünür. İstediğiniz makine henüz orada değilse:- Dashboard
- CLI
- Administration → Keys sayfasına gidin ve makinenin dağıtımları alabilmesi için
policies:pullve kararlarının Cloud’a ulaşabilmesi içinevents:addyetkisine sahip bir anahtar oluşturun. - Makineyi bu anahtarla bağlayın — Connect a machine to Cloud bunu adım adım göstermektedir.
- Admin → enforcement altında göründüğünü doğrulayın.
Gözlem modunda dağıtın
- Dashboard
- CLI
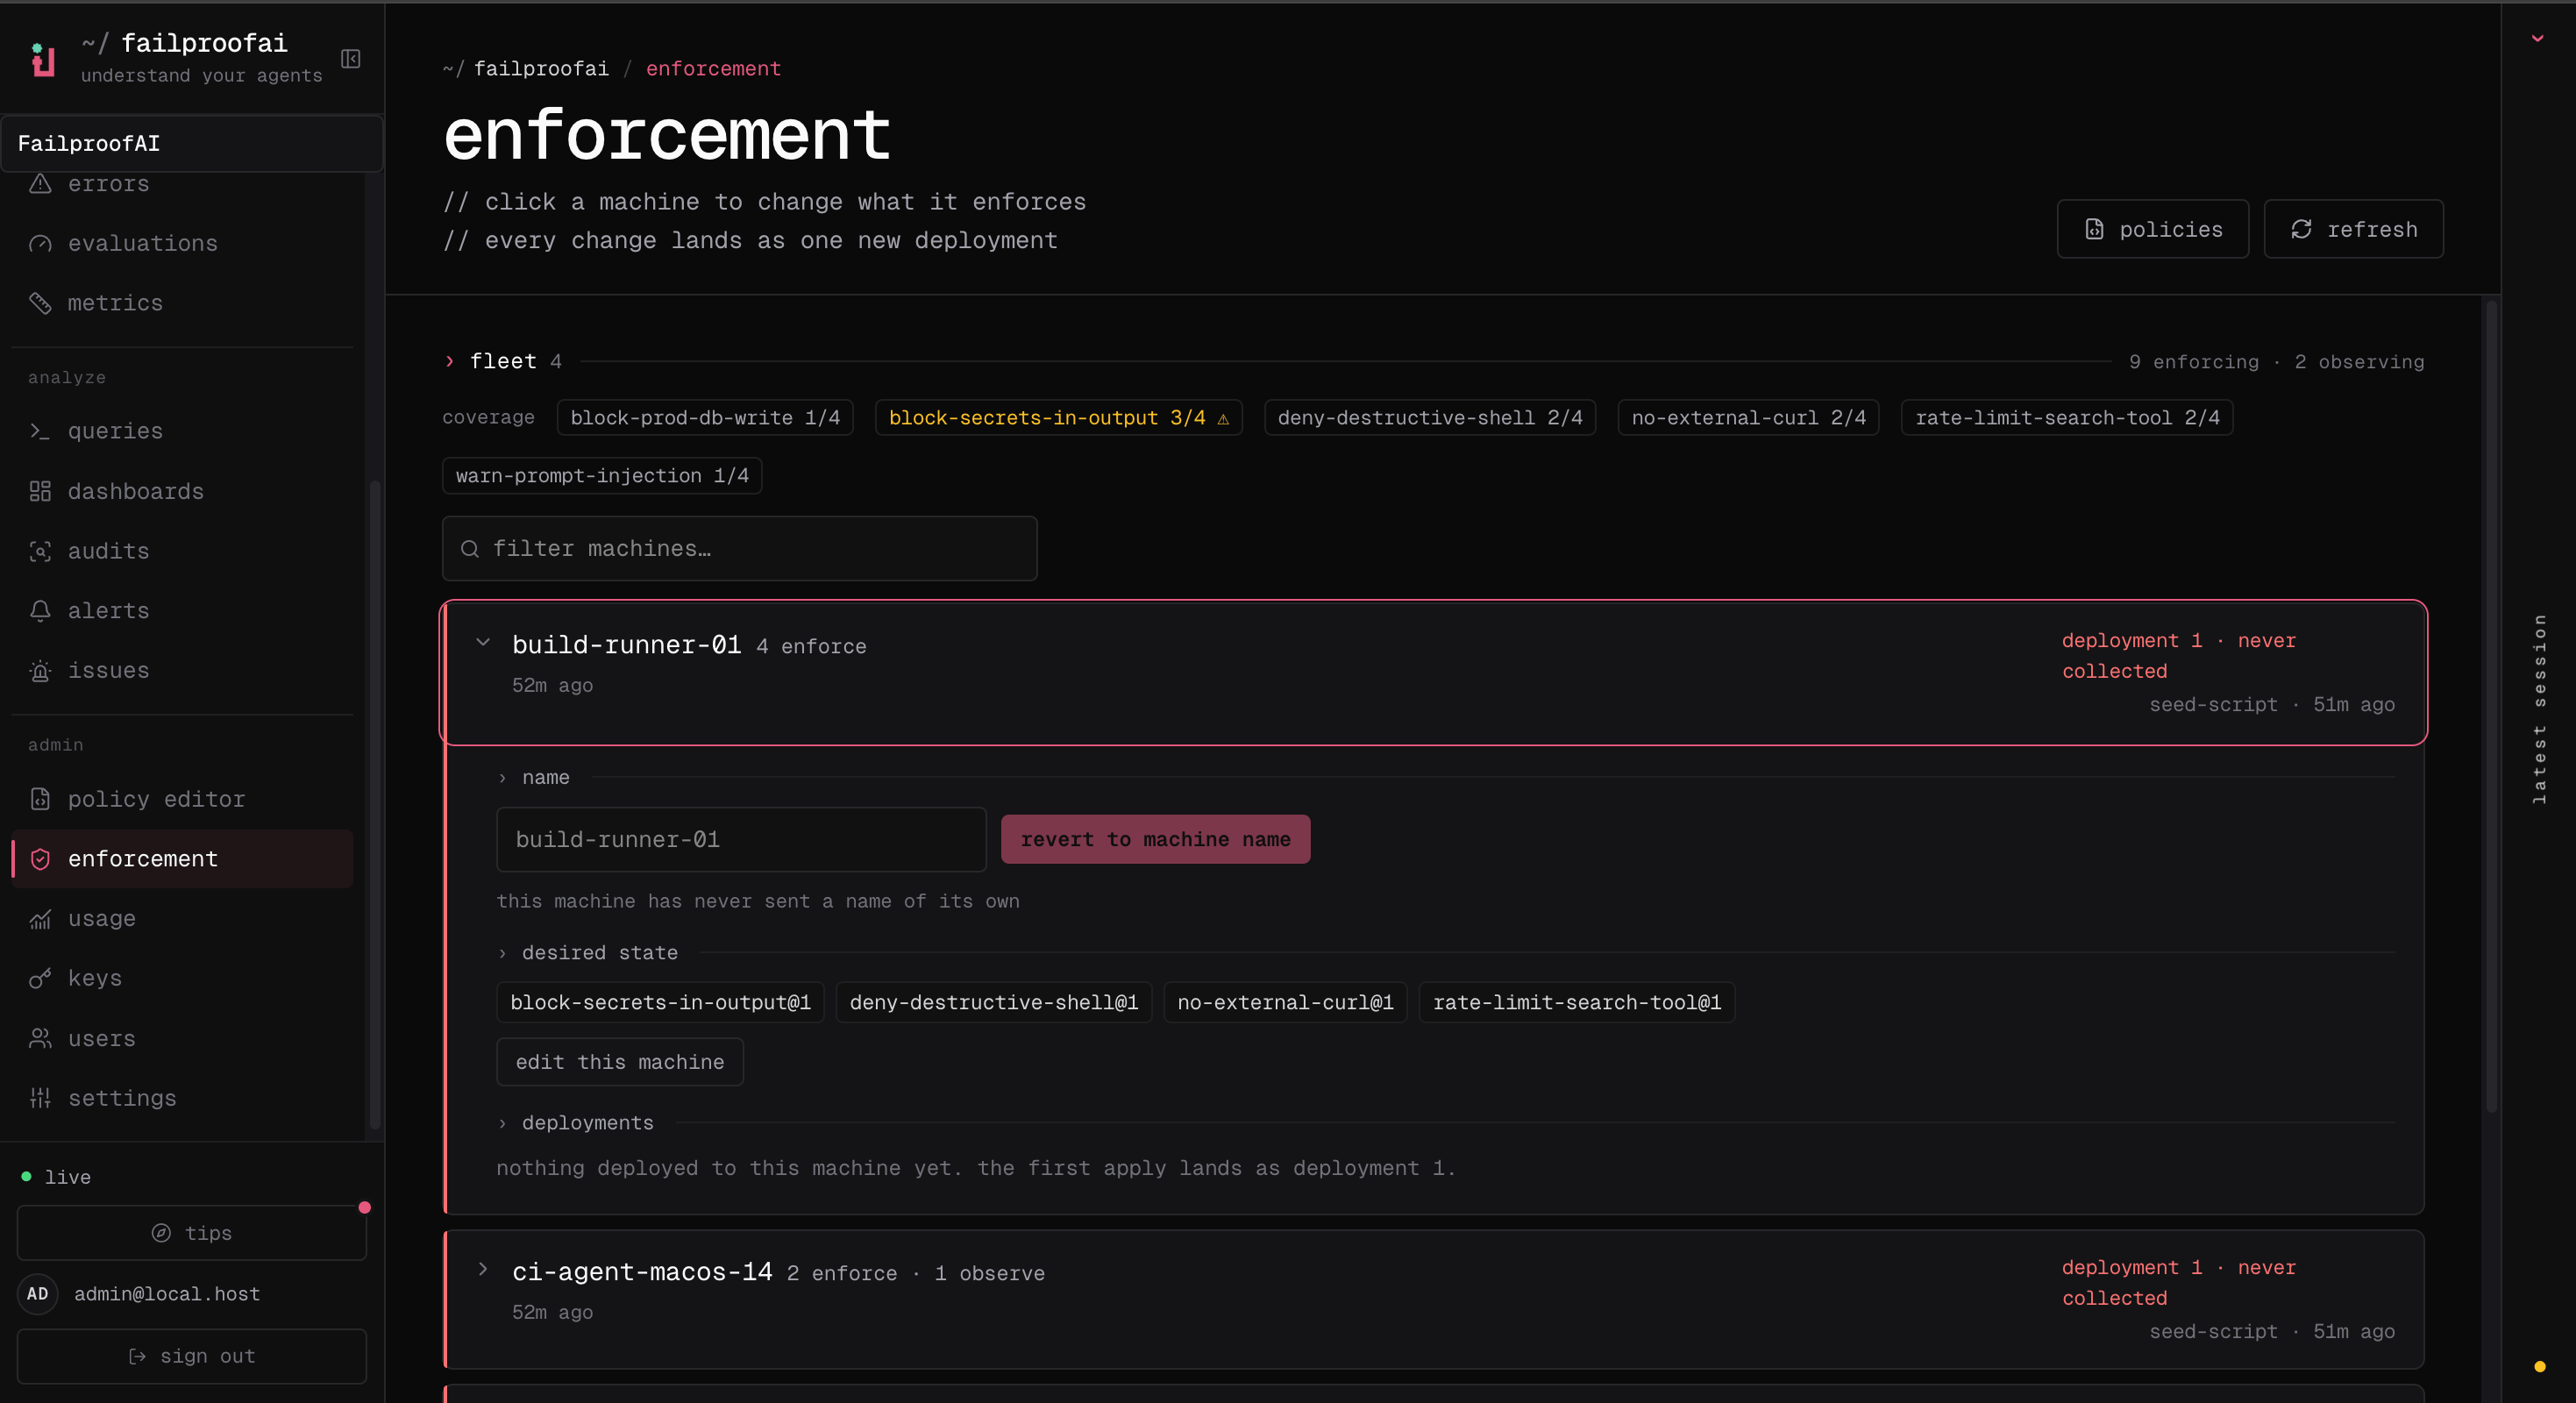
- Admin → enforcement sayfasına gidin, makineyi bulun ve satırını genişletin.
- edit seçeneğini seçin, test edilmiş politika sürümünü ekleyin ve observe seçeneğini seçin.
- Değişikliği uygulayın, ardından makinenin sonraki check-in’ini bekleyin ve dağıtım ile kapsam durumunu doğrulayın.
-
Canlı kararları incelemek için Observe → policy sayfasına gidin.
1
Sürümü ve makineleri seçin
Yayınlanan sürümü ve üzerinde çalışması gereken makineleri seçin.
2
Gözlem
Hiçbir şey engellenmediği sürece eşleşmeleri, nedenleri, etkilenen araçları ve yanlış pozitifleri gözden geçirin.
3
Uygulama
Gözlemlenen eşleşmeler güvensiz eylemleri geçerli olanlardan ayırdığında efekti enforce’a geçirin, ardından her amaçlanan makinenin değişikliği aldığını ve kararları raporladığını doğrulayın.
Kapsamı kontrol edin
Kapsam, bir politikanın riskin olduğu yerde çalışıp çalışmadığını yanıtlar.- Admin → enforcement sayfasına gidin ve enforce ve gözlem toplamlarını gözden geçirin.
- Makineleri ID veya etikete göre arayın veya bir politikadan eksik olan makineleri filtreleyin.
- Atanan politikaları, bildirilen dağıtımı, son check-in’i ve geçmişi karşılaştırmak için bir satırı genişletin.
- Uygulanan bir dağıtım henüz beklemede olduğunda makinenin yoklama aralığından sonra yenileyin.