

allow允许操作继续执行。instruct为代理提供纠正性指导。deny以指定原因阻止该操作。
使用三个策略界面
- 控制台
- CLI
- 前往 Observe → policy,筛选并检查会话中的策略决策。
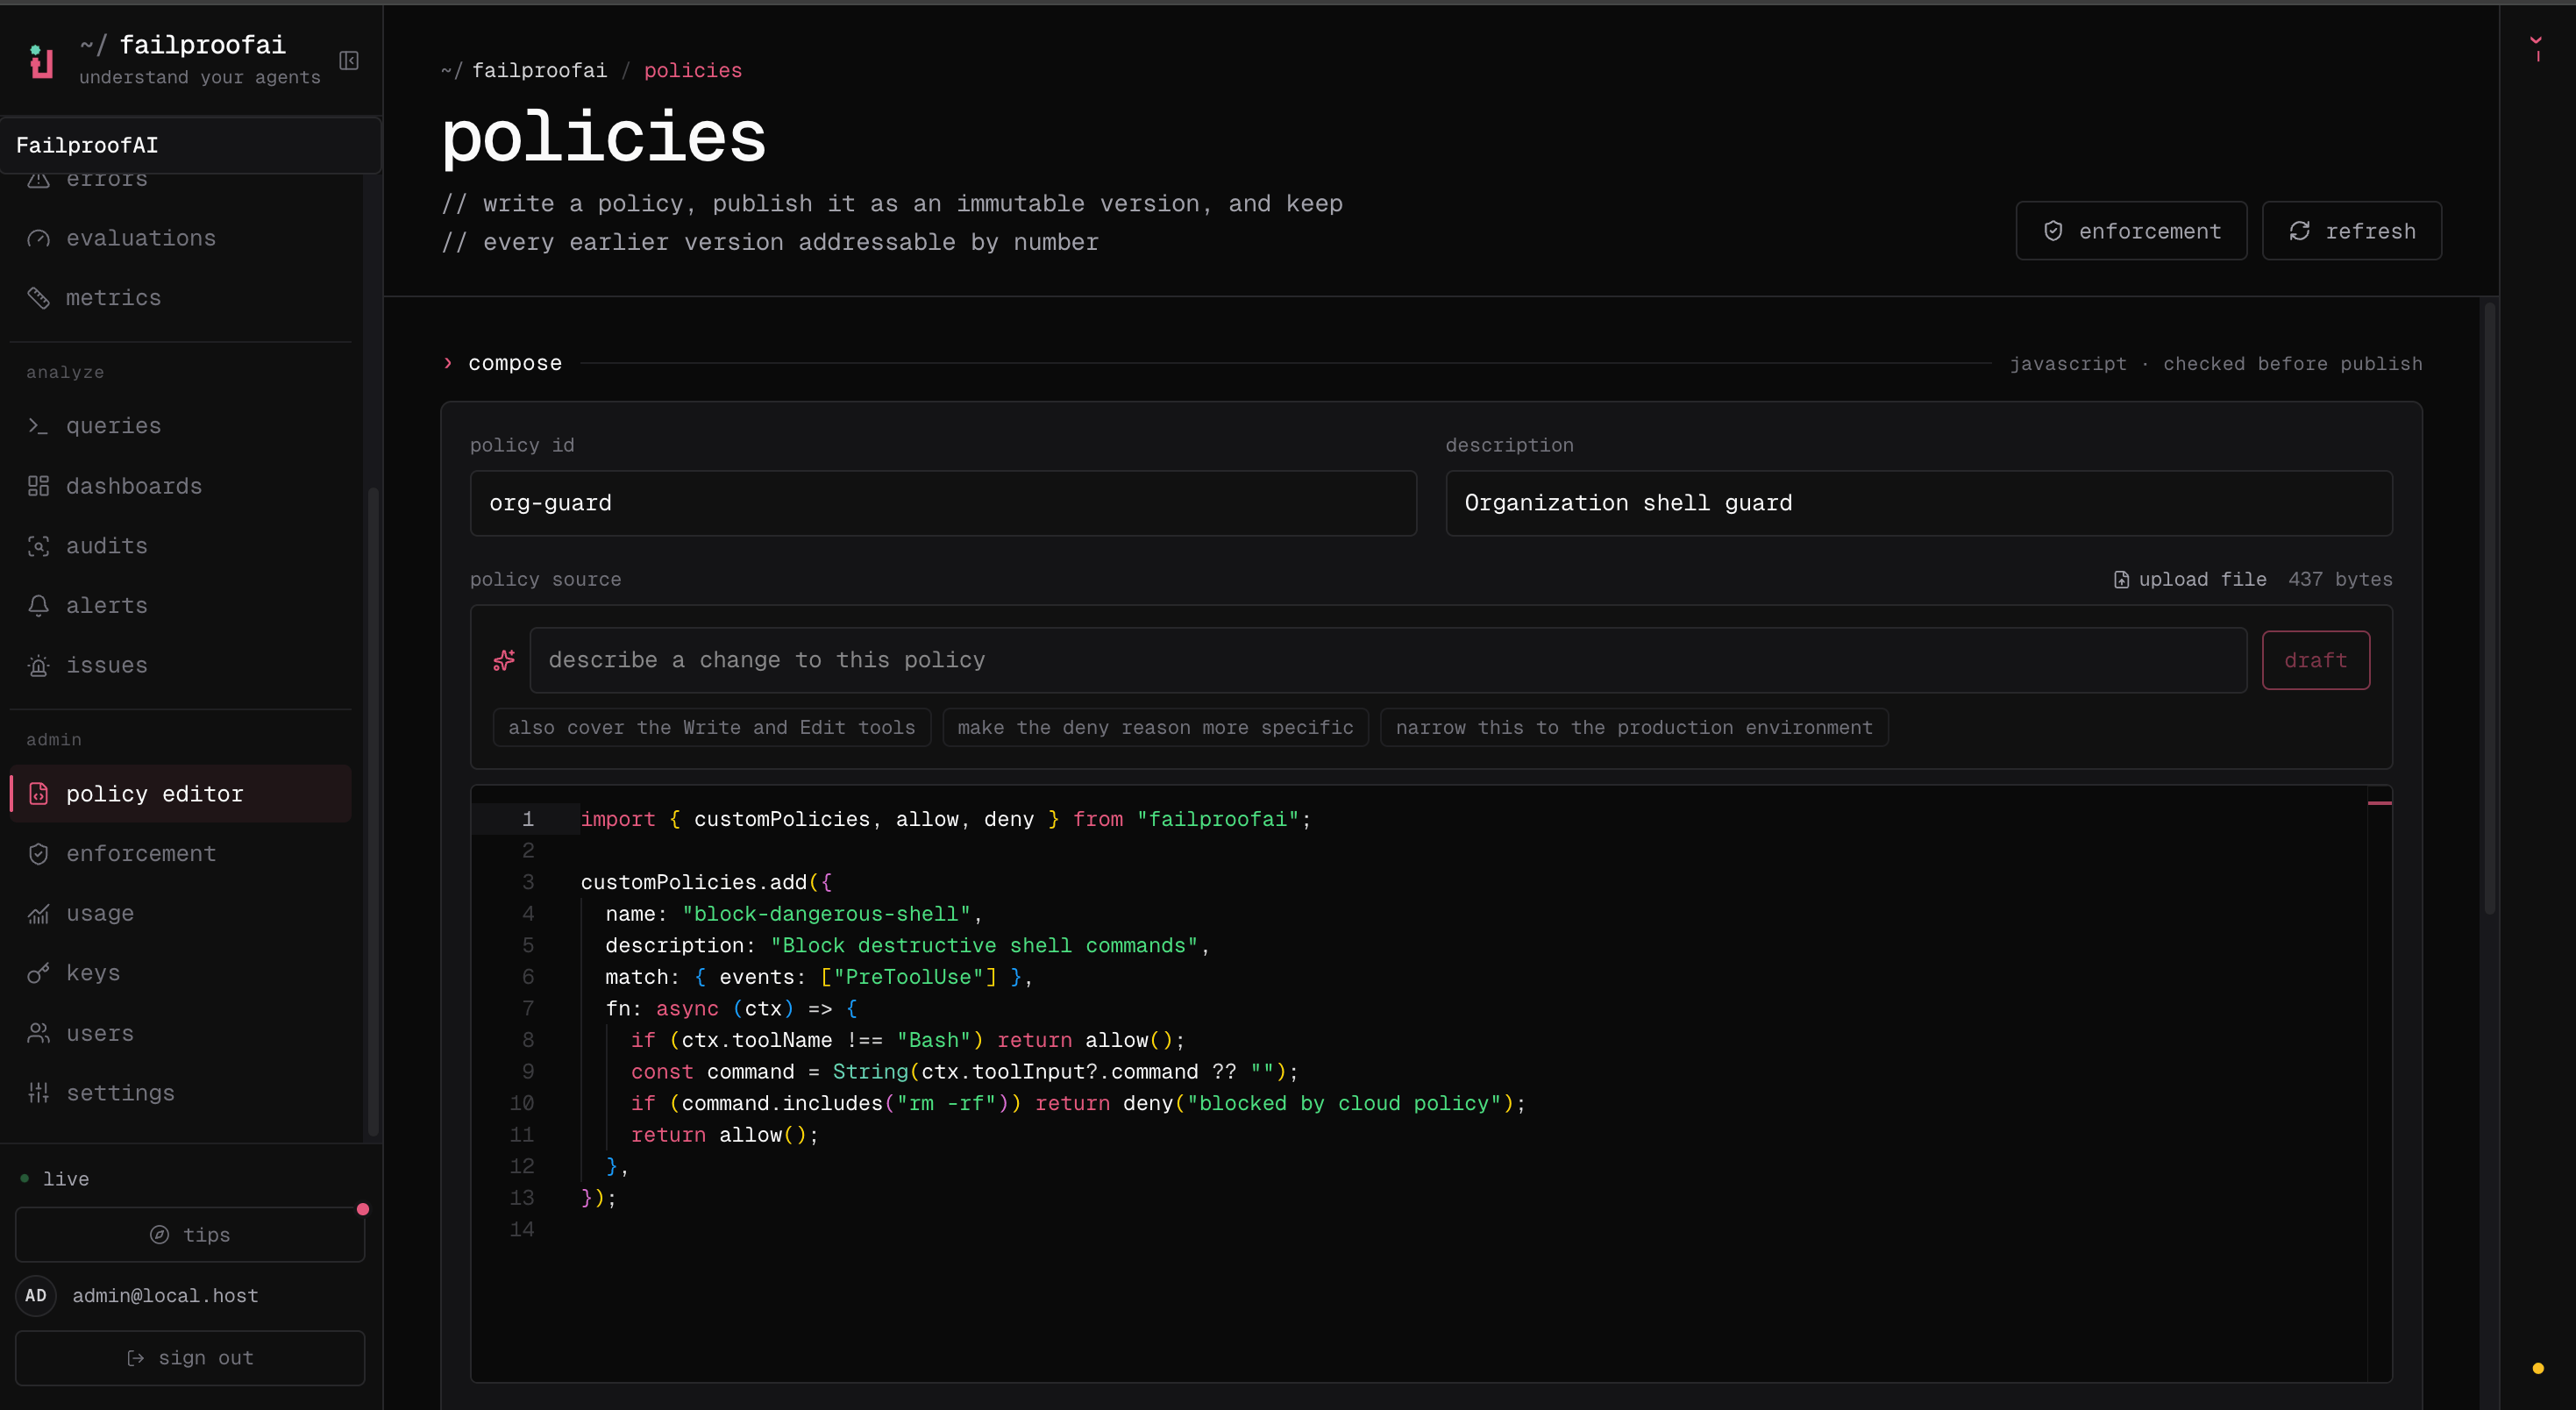
- 前往 Admin → policy editor,编写、验证、发布、禁用或查看不可变版本。
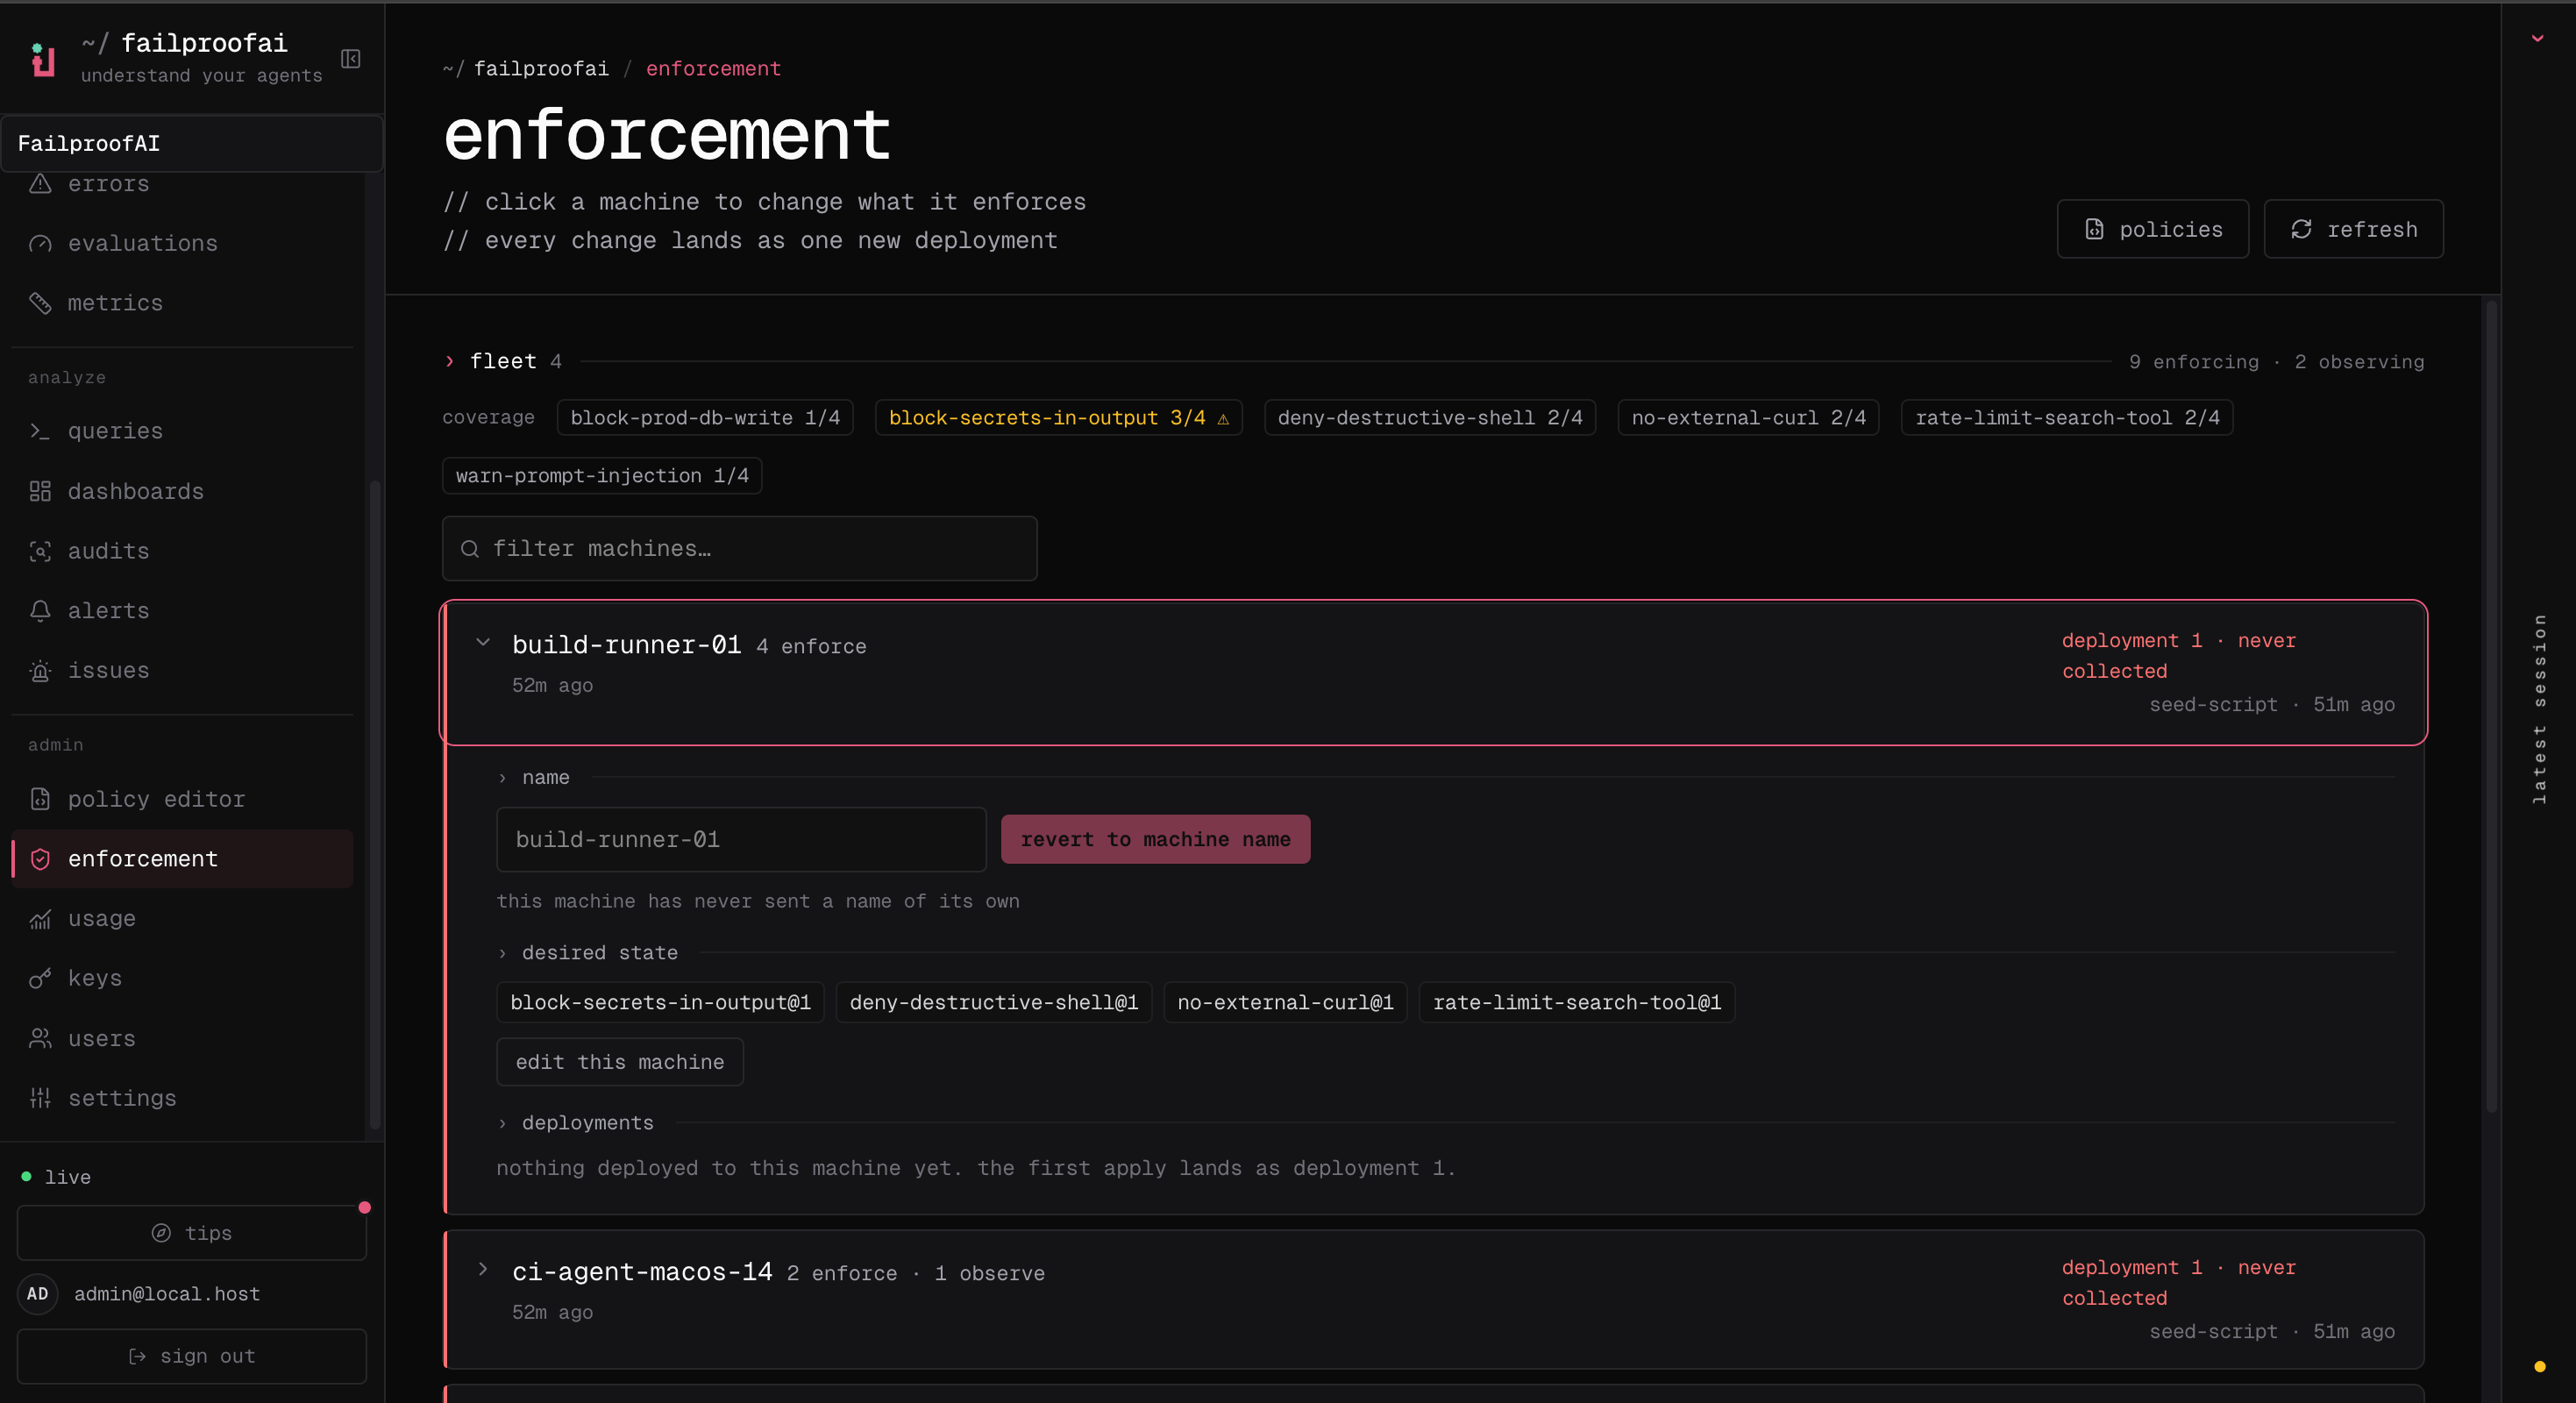
- 前往 Admin → enforcement,为机器分配版本和效果。
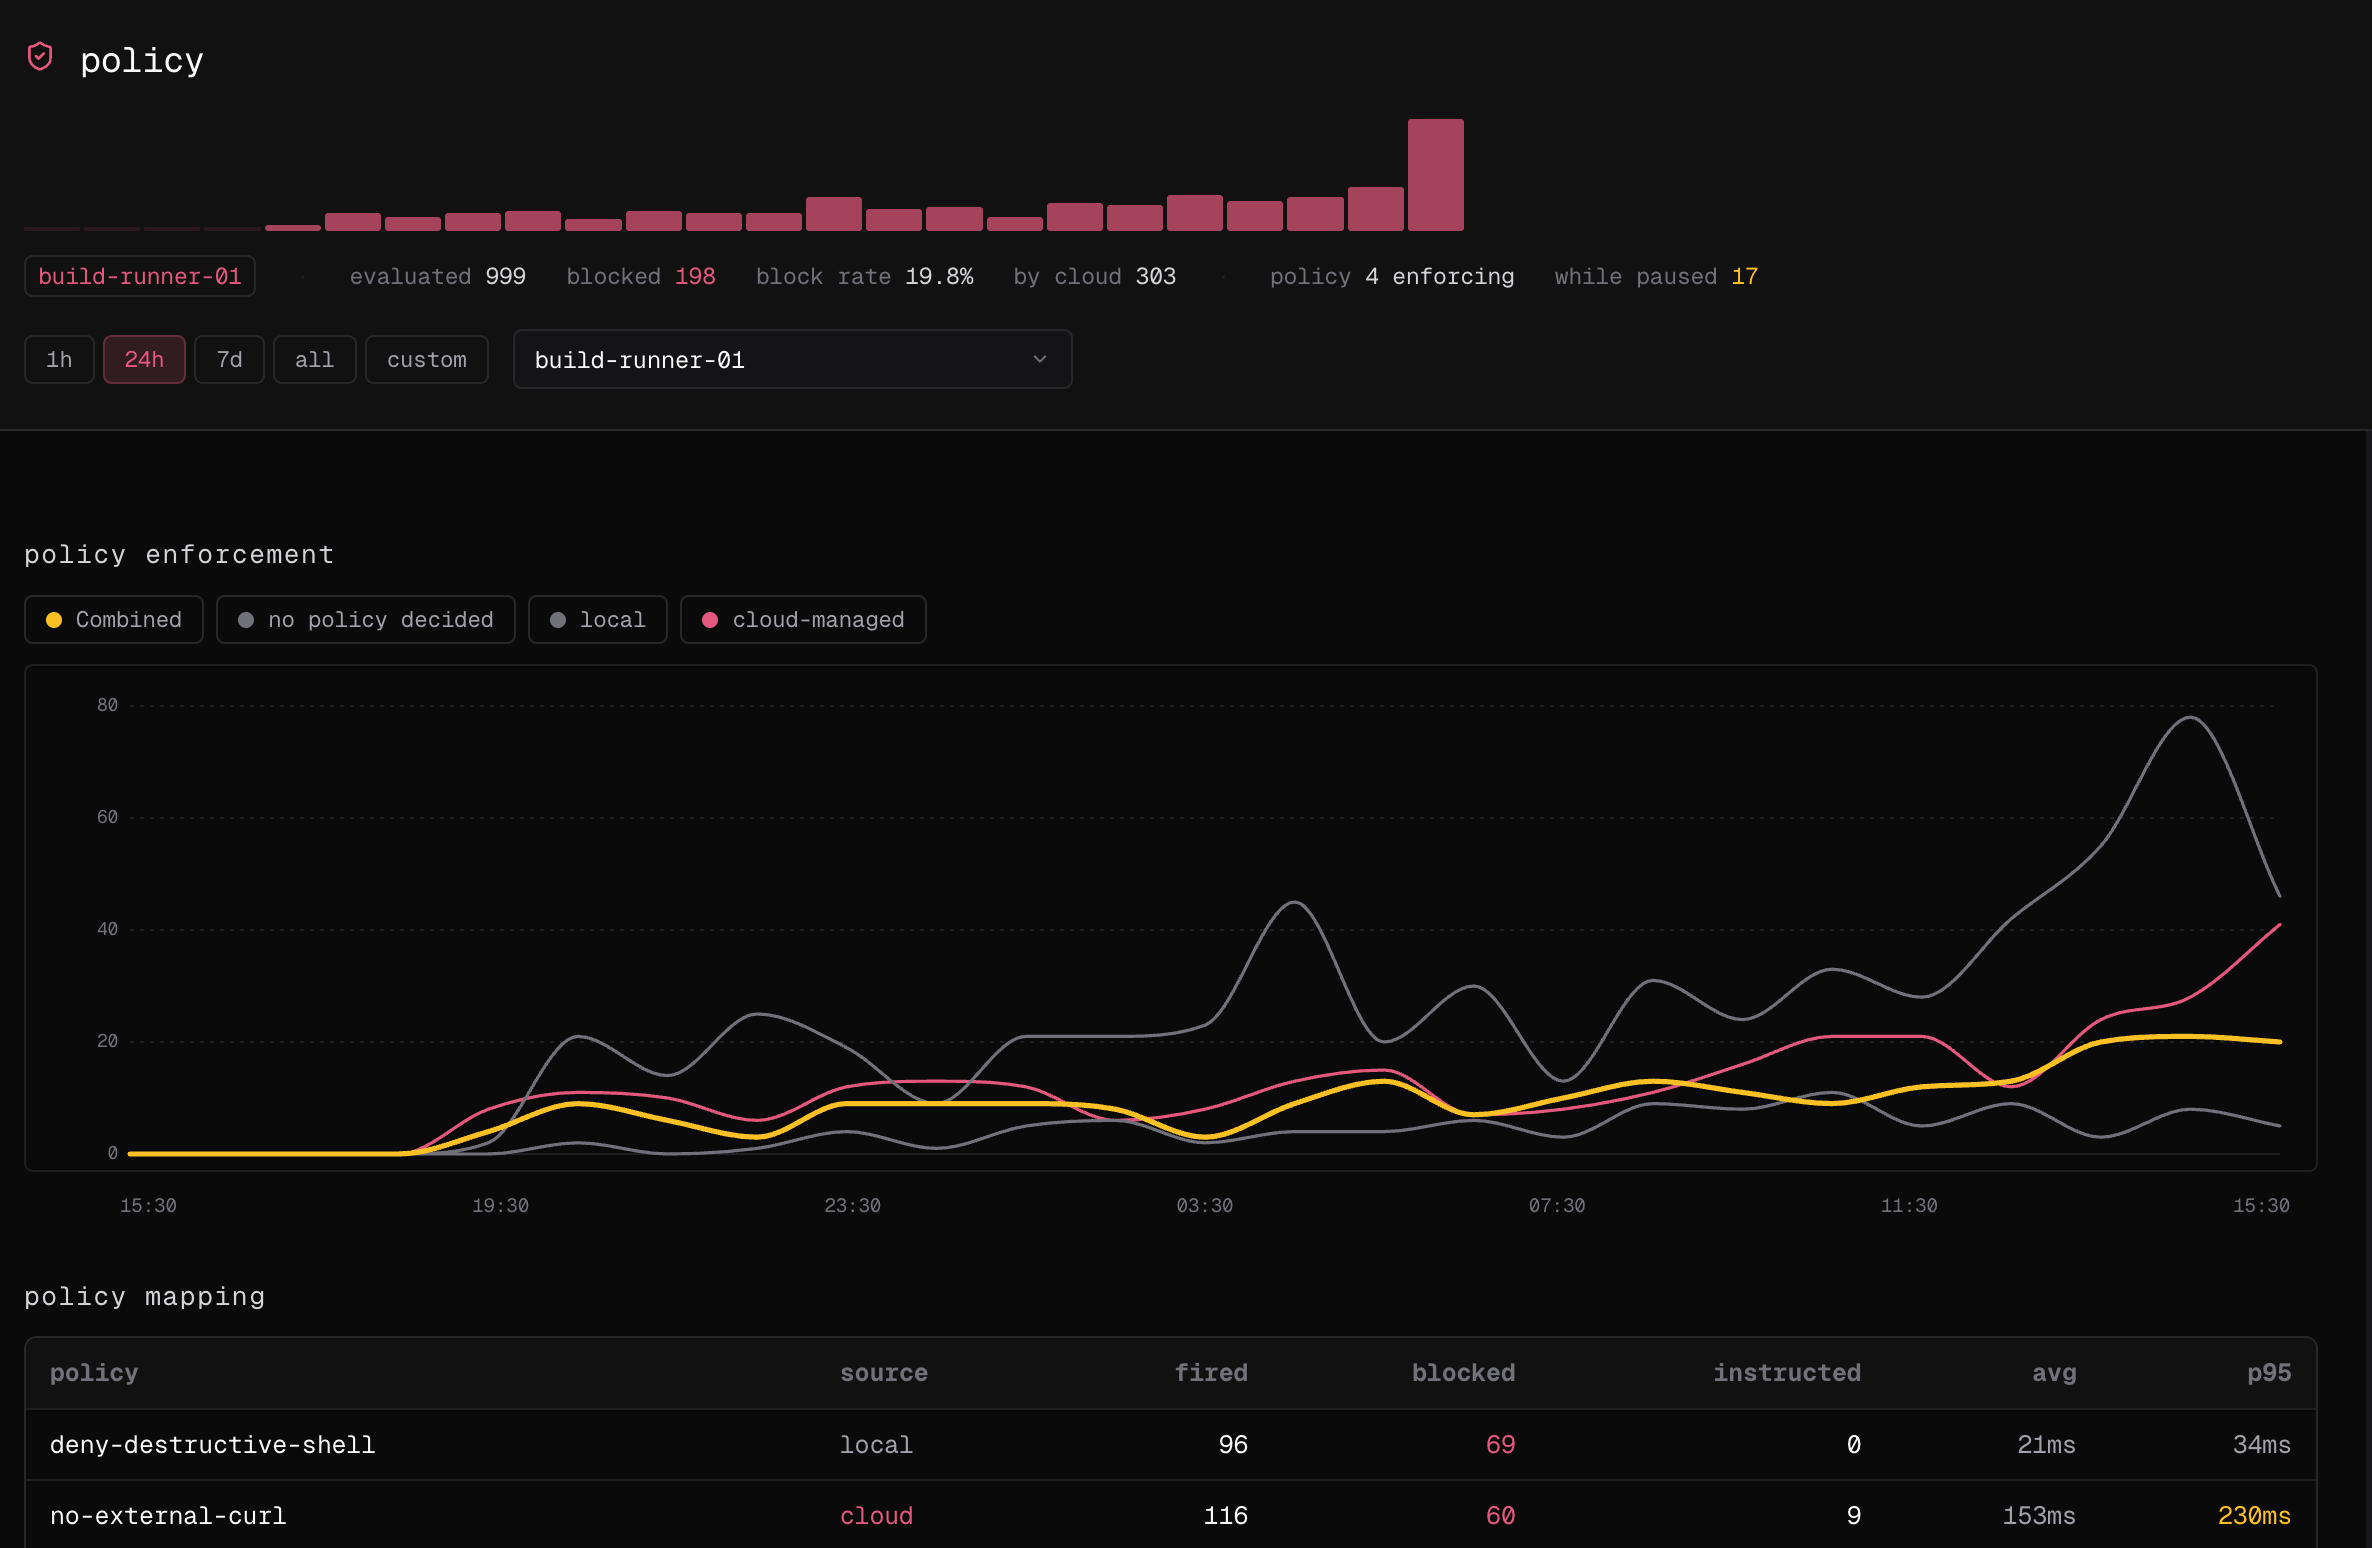
- 分析决策——在会话、控制台和审计中查看。
- 编写版本——使用内置规则、代码或策略编辑器。
- 部署与执行——在选定机器上部署和强制执行版本。
使用内置策略
启用经过审查的规则,覆盖常见的密钥、Shell、Git、云端和工作流风险。
编写自定义策略
用 JavaScript 或 TypeScript 表达特定工作流的决策逻辑。