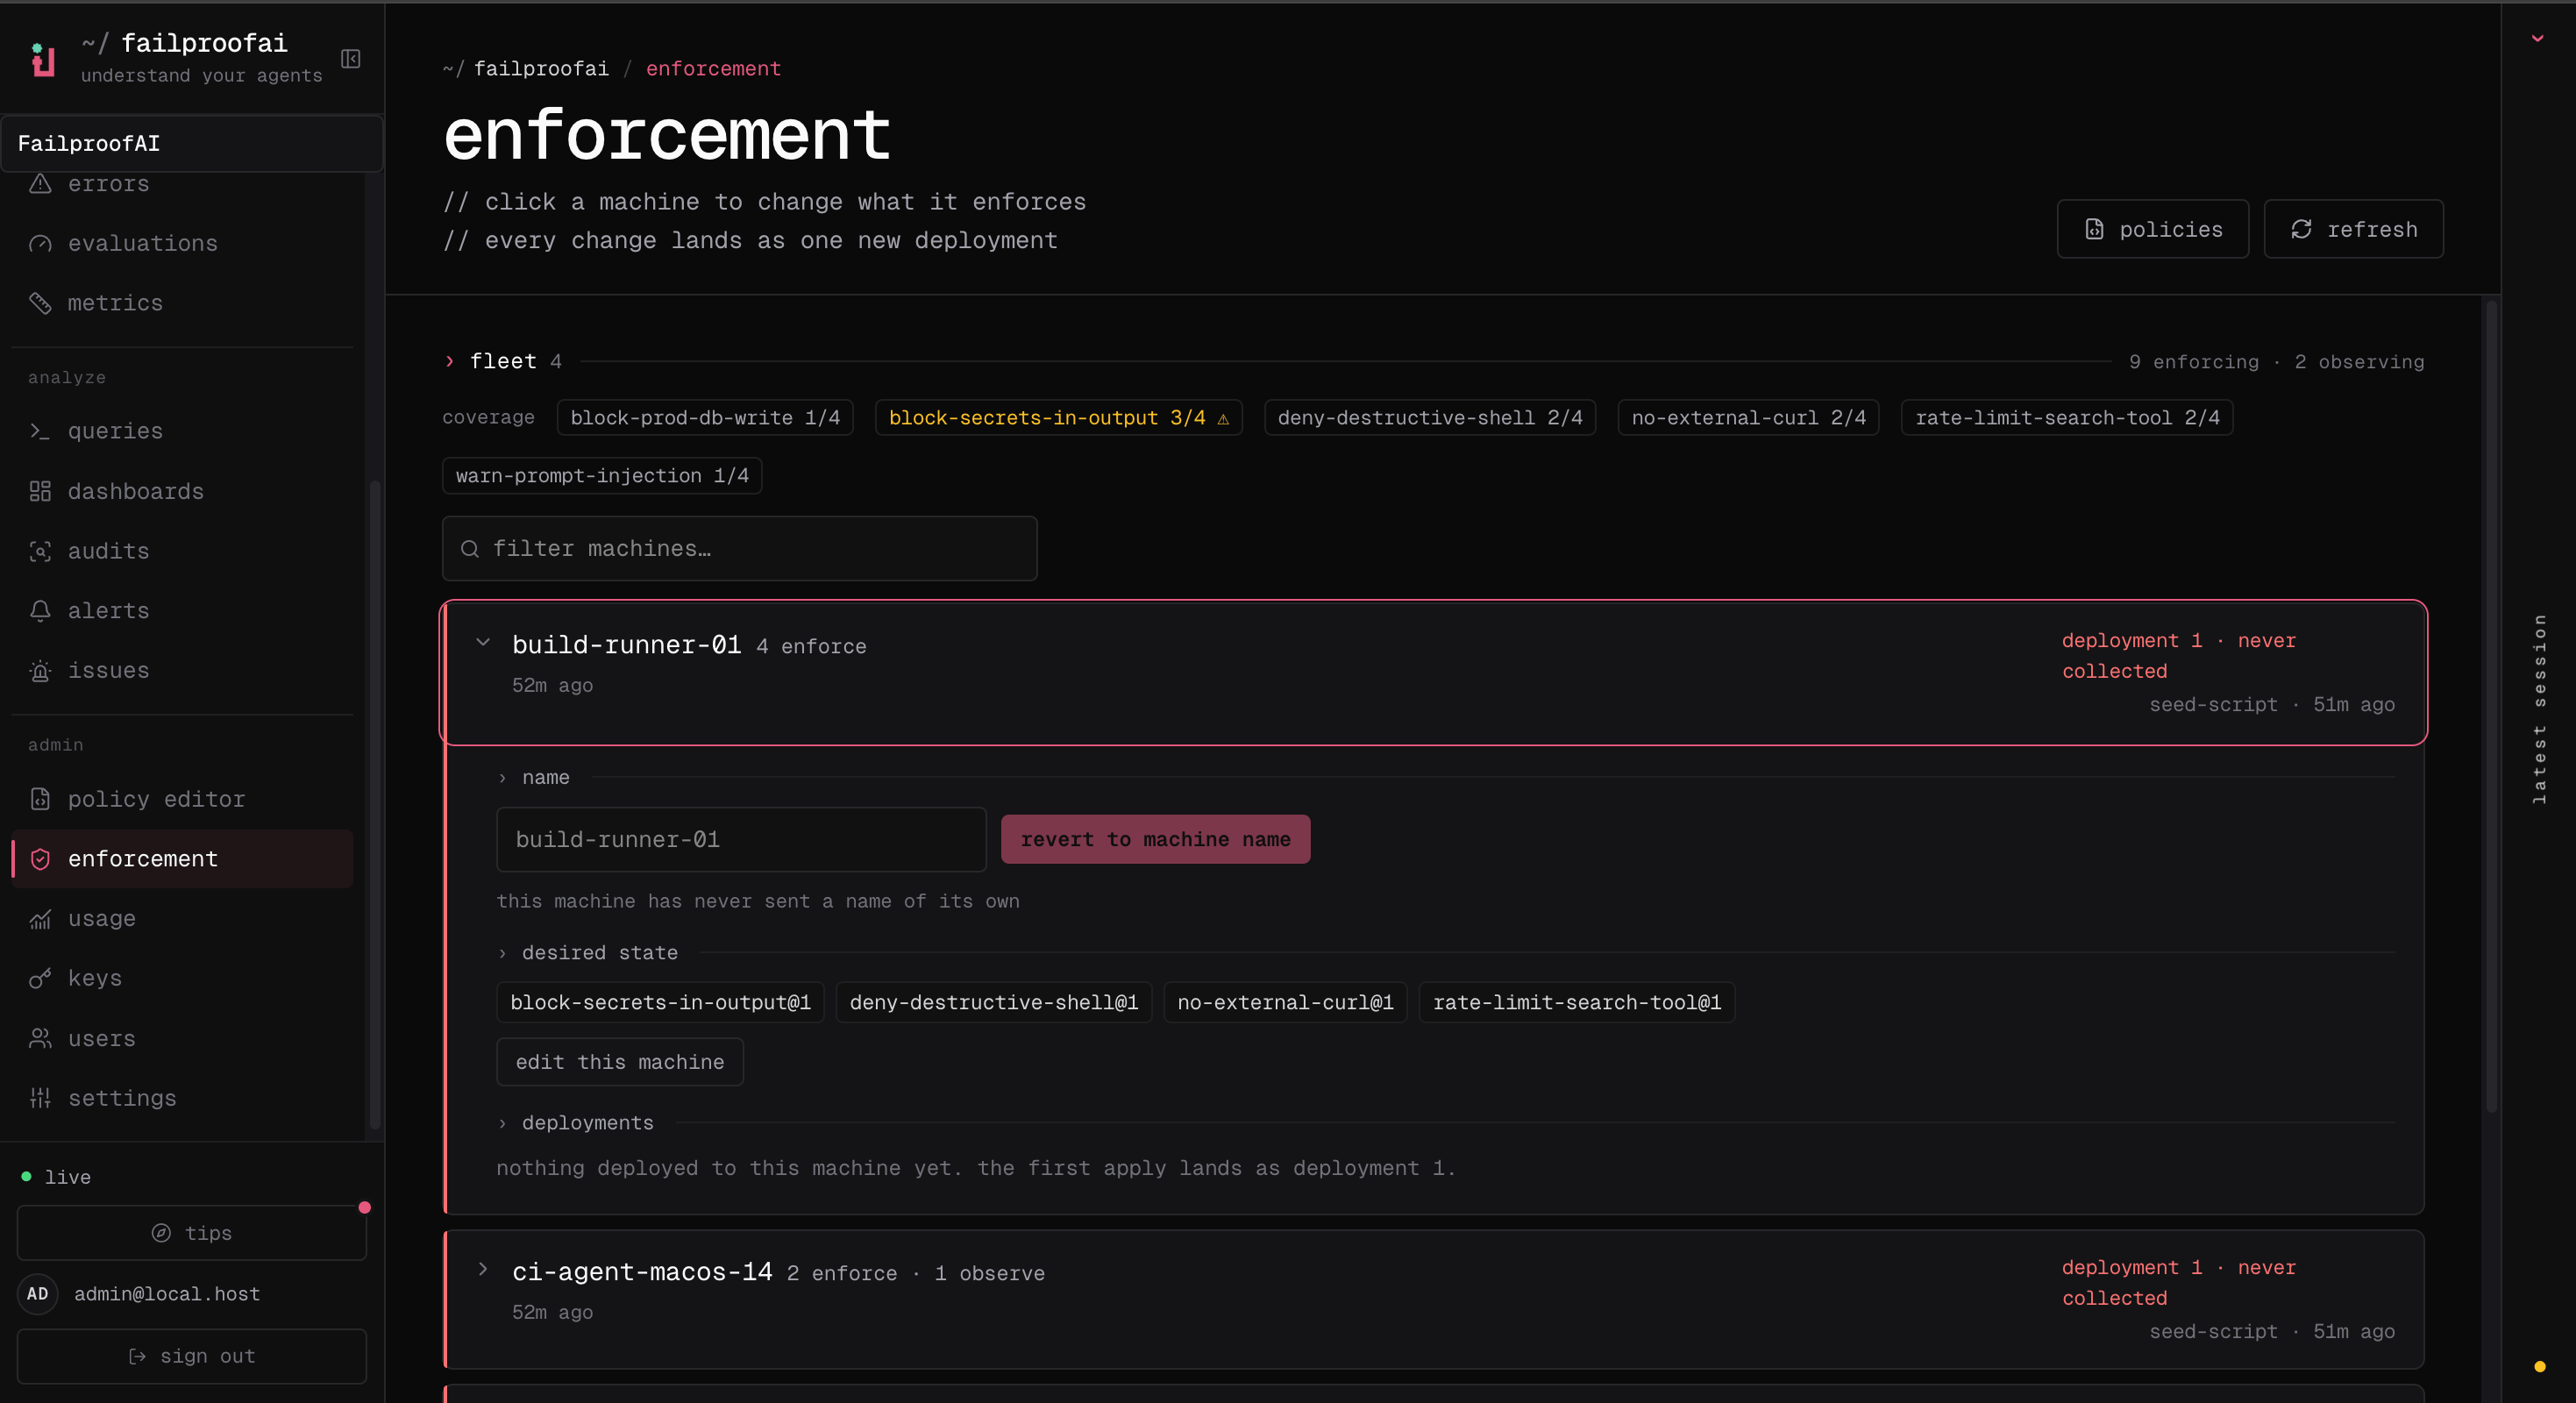
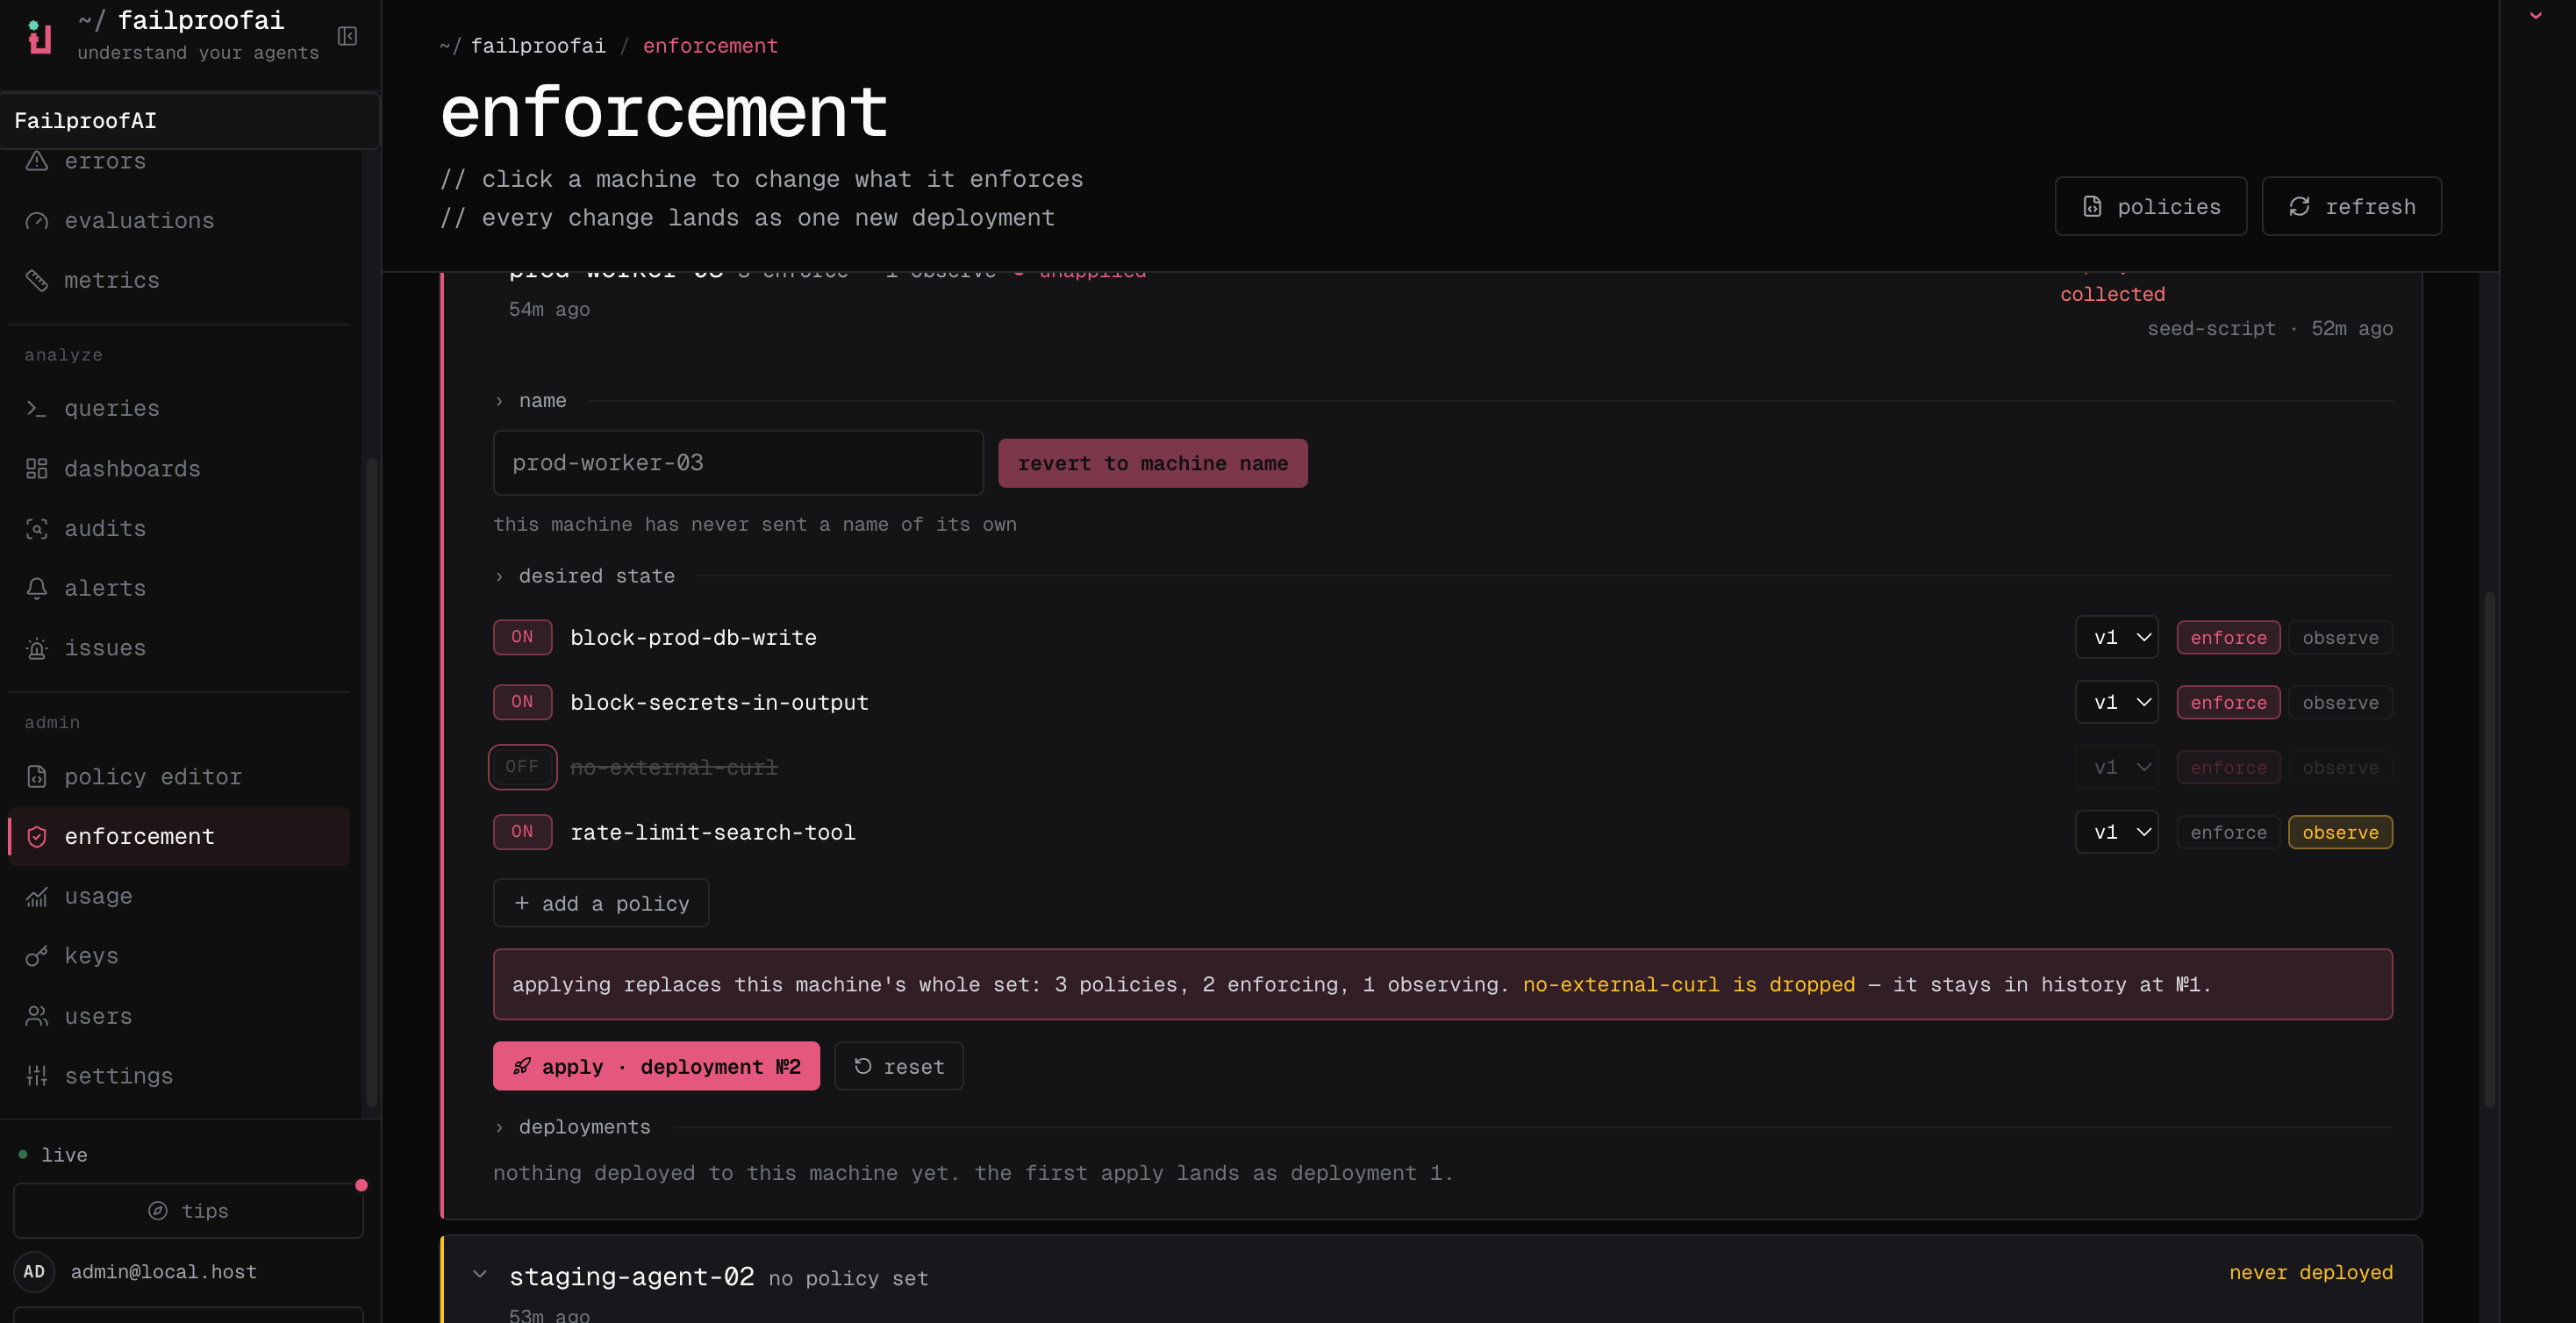
- 观察(Observe) 记录策略本应执行的操作,但不阻止任何内容。
- 强制(Enforce) 根据决策采取行动:
deny会阻止调用,instruct会引导代理。
添加机器
机器连接到 Cloud 后,会出现在 Admin → enforcement 下。如果目标机器尚未显示:- Dashboard
- CLI
- 前往 Administration → Keys,创建一个包含
policies:pull(用于接收部署)和events:add(用于将决策上报到 Cloud)权限的密钥。 - 使用该密钥连接机器 — 具体步骤请参阅 将机器连接到 Cloud。
- 确认机器出现在 Admin → enforcement 下。
以观察模式部署
- Dashboard
- CLI
- 前往 Admin → enforcement,找到目标机器并展开其行。
- 选择 edit,添加已测试的策略版本,并选择 observe。
- 应用更改,等待机器下次签入,然后确认其部署和覆盖状态。
-
前往 Observe → policy 查看实时决策。
1
选择版本和机器
选择已发布的版本以及需要运行该版本的机器。
2
观察
在不阻止任何内容的情况下,审查匹配项、原因、受影响的工具以及误报。
3
强制执行
当观察到的匹配项能够区分不安全操作与合法操作后,将效果切换为强制执行,然后确认每台目标机器已拉取变更并正在上报决策。
检查覆盖情况
覆盖情况用于评估策略是否在存在风险的地方运行。- 前往 Admin → enforcement,查看强制执行和观察中的汇总数据。
- 按 ID 或标签搜索机器,或筛选缺少某策略的机器。
- 展开某一行,比较已分配的策略、已上报的部署状态、最后签入时间以及历史记录。
- 如果已应用的部署仍处于待定状态,请在机器的轮询间隔后刷新。