

本地强制执行
无需 Cloud 密钥即可配置机器并应用策略包。当您需要立即设置护栏且不希望将会话数据发送到 Cloud 时,请使用此方式。
Failproof AI Cloud
添加集中式会话管理、审计、在线评估、仪表盘、告警以及机群策略部署功能。
企业部署
使用组织级控制、作用域密钥、私有基础设施以及特定部署的安全要求。
本地强制执行
在不使用密钥的情况下运行failproofai config,然后通过 failproofai policies add FailproofAI/policies 应用策略包。在终端中,当设置向导询问是否连接到 Cloud 时,选择 Not now — stay local;若没有终端且未设置 FAILPROOFAI_CLOUD_TOKEN,系统将自动保持本地模式。守护进程和钩子在本机上执行策略,不会向 Cloud 发送任何会话数据。如需稍后连接,请按照以下步骤操作。
推荐的生产环境部署路径
- 在非生产环境机器上启用会话记录功能并完成连接。
- 在 Cloud 中验证会话和评估结果。
- 针对已知的失效场景创建审计。
- 以观察模式部署第一条策略。
- 在审查匹配结果和误报之后,再扩展至生产环境。
将机器连接到 Cloud
- 仪表盘
- CLI
- 前往 Administration → Keys,创建一个具有
events:add和policies:pull权限的密钥。 - 将一次性密钥复制到目标机器。
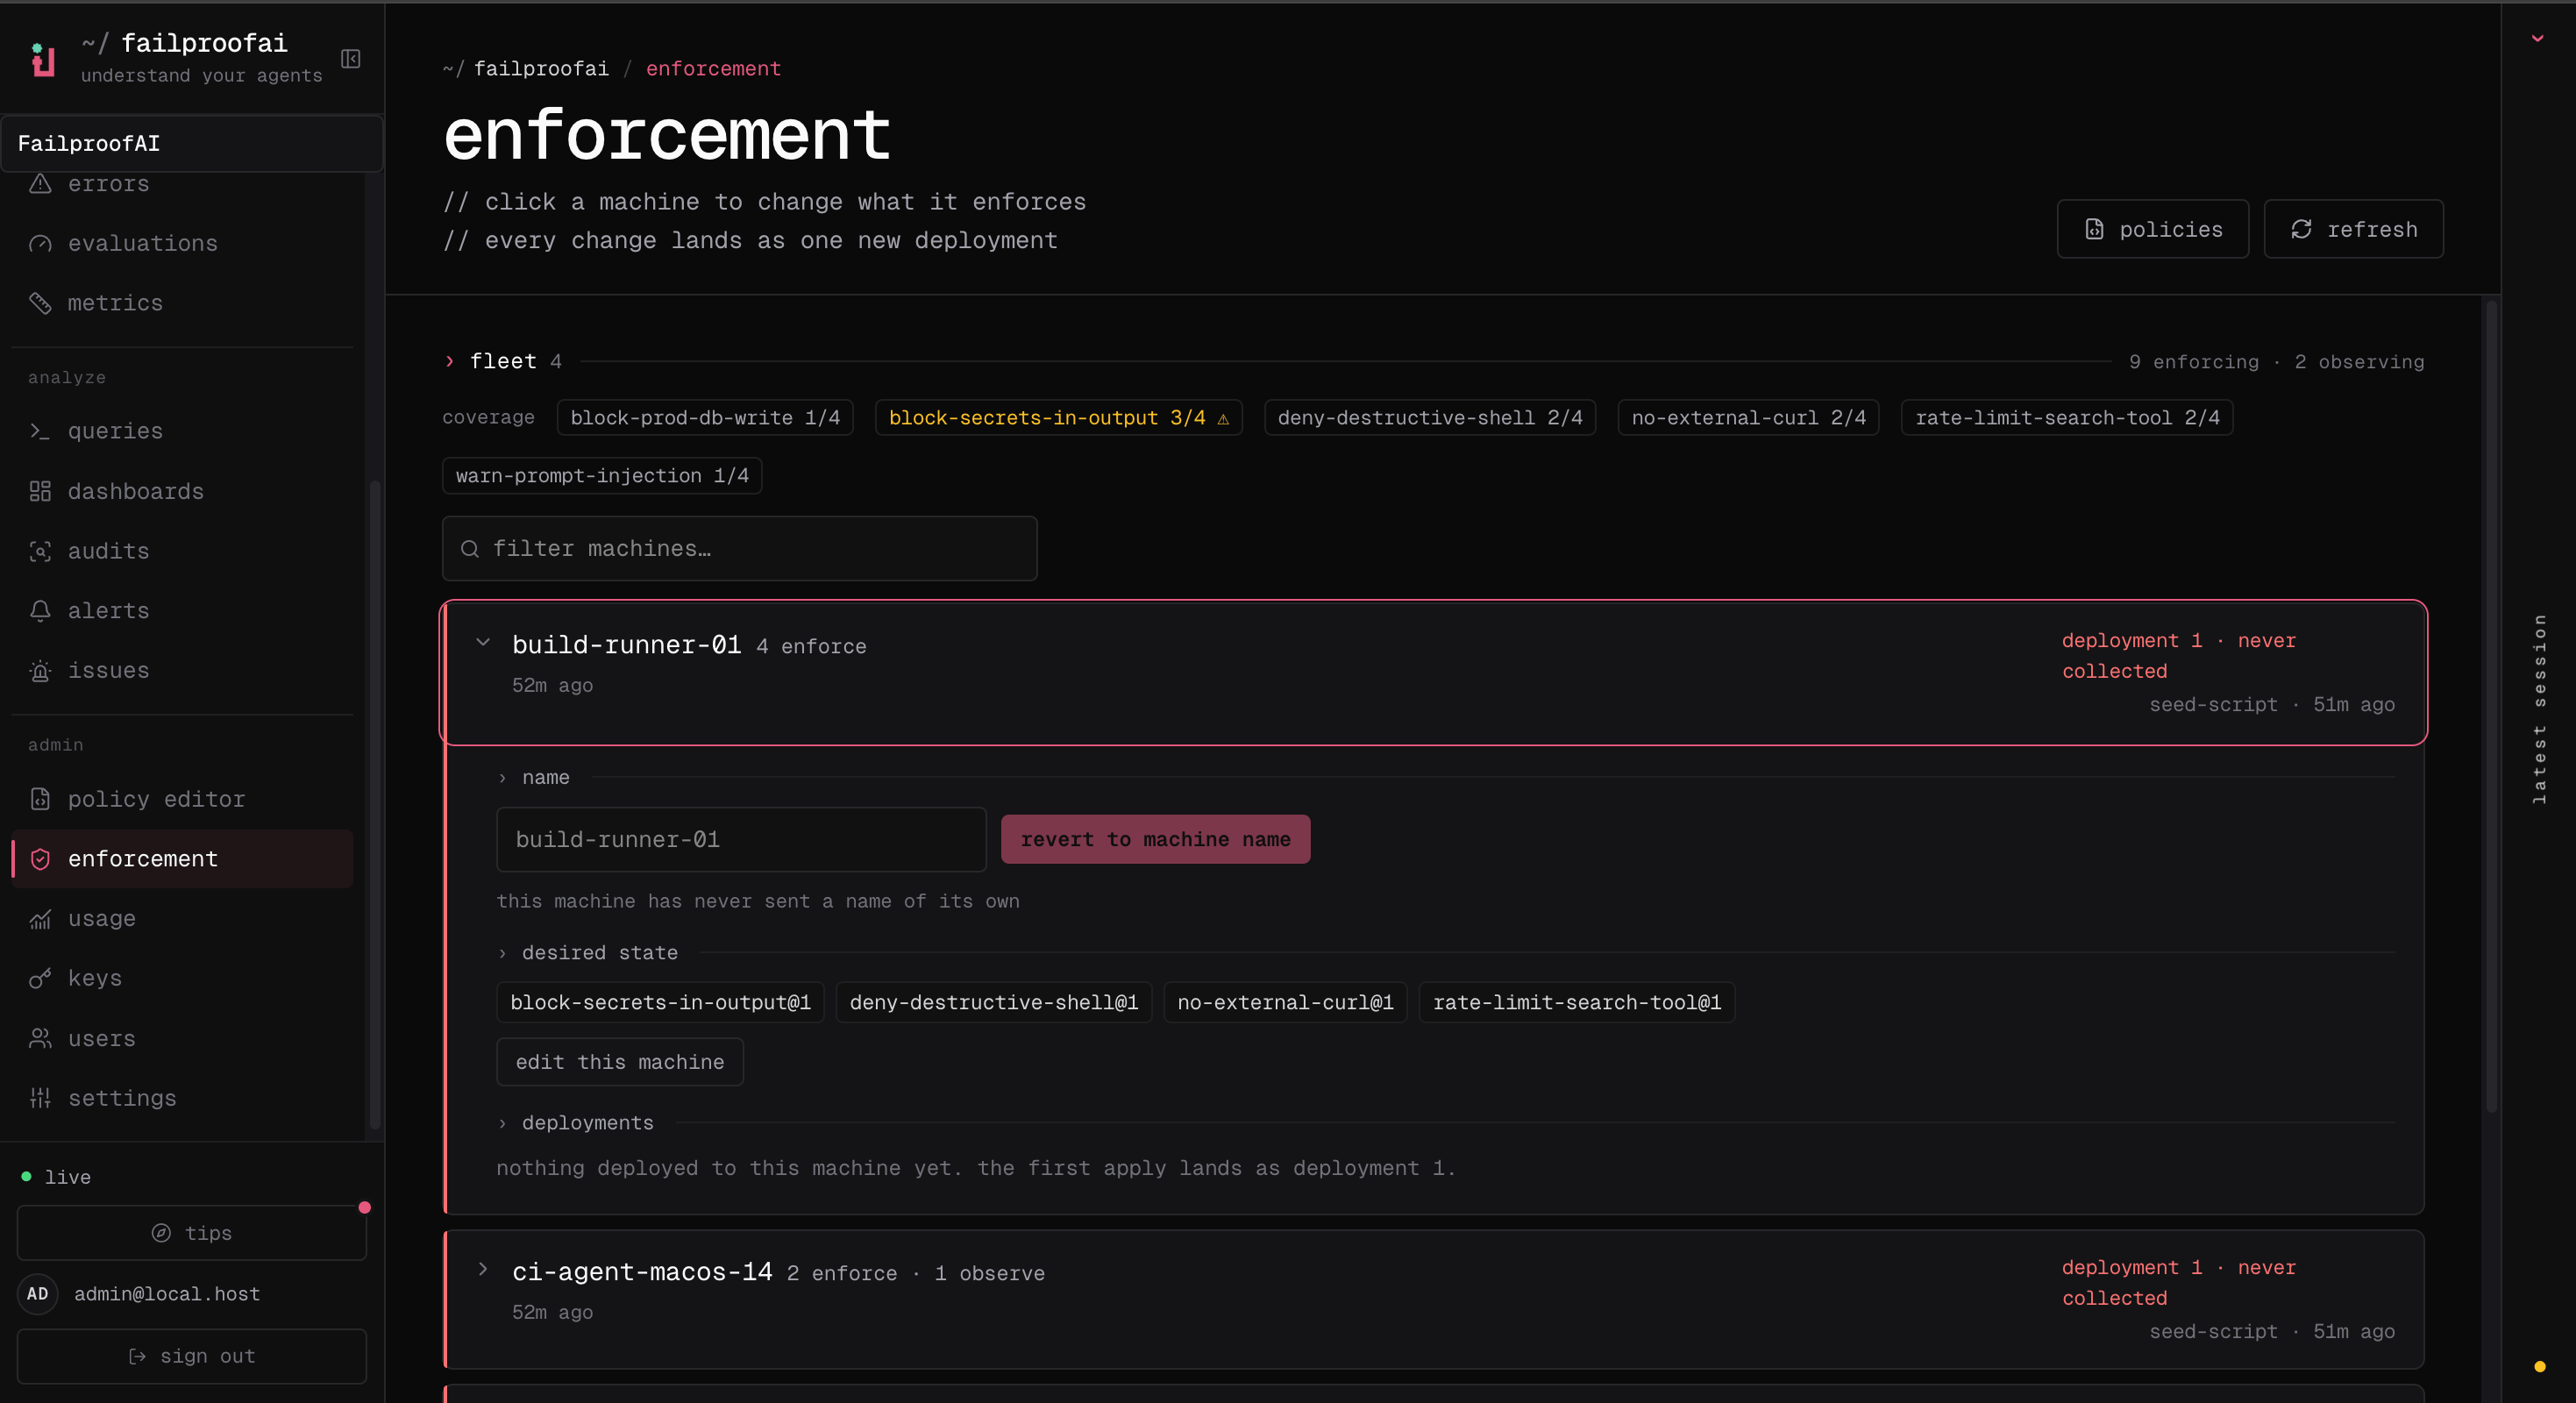
- 运行 CLI 连接命令后,前往 Admin → enforcement 确认该机器已出现在列表中。
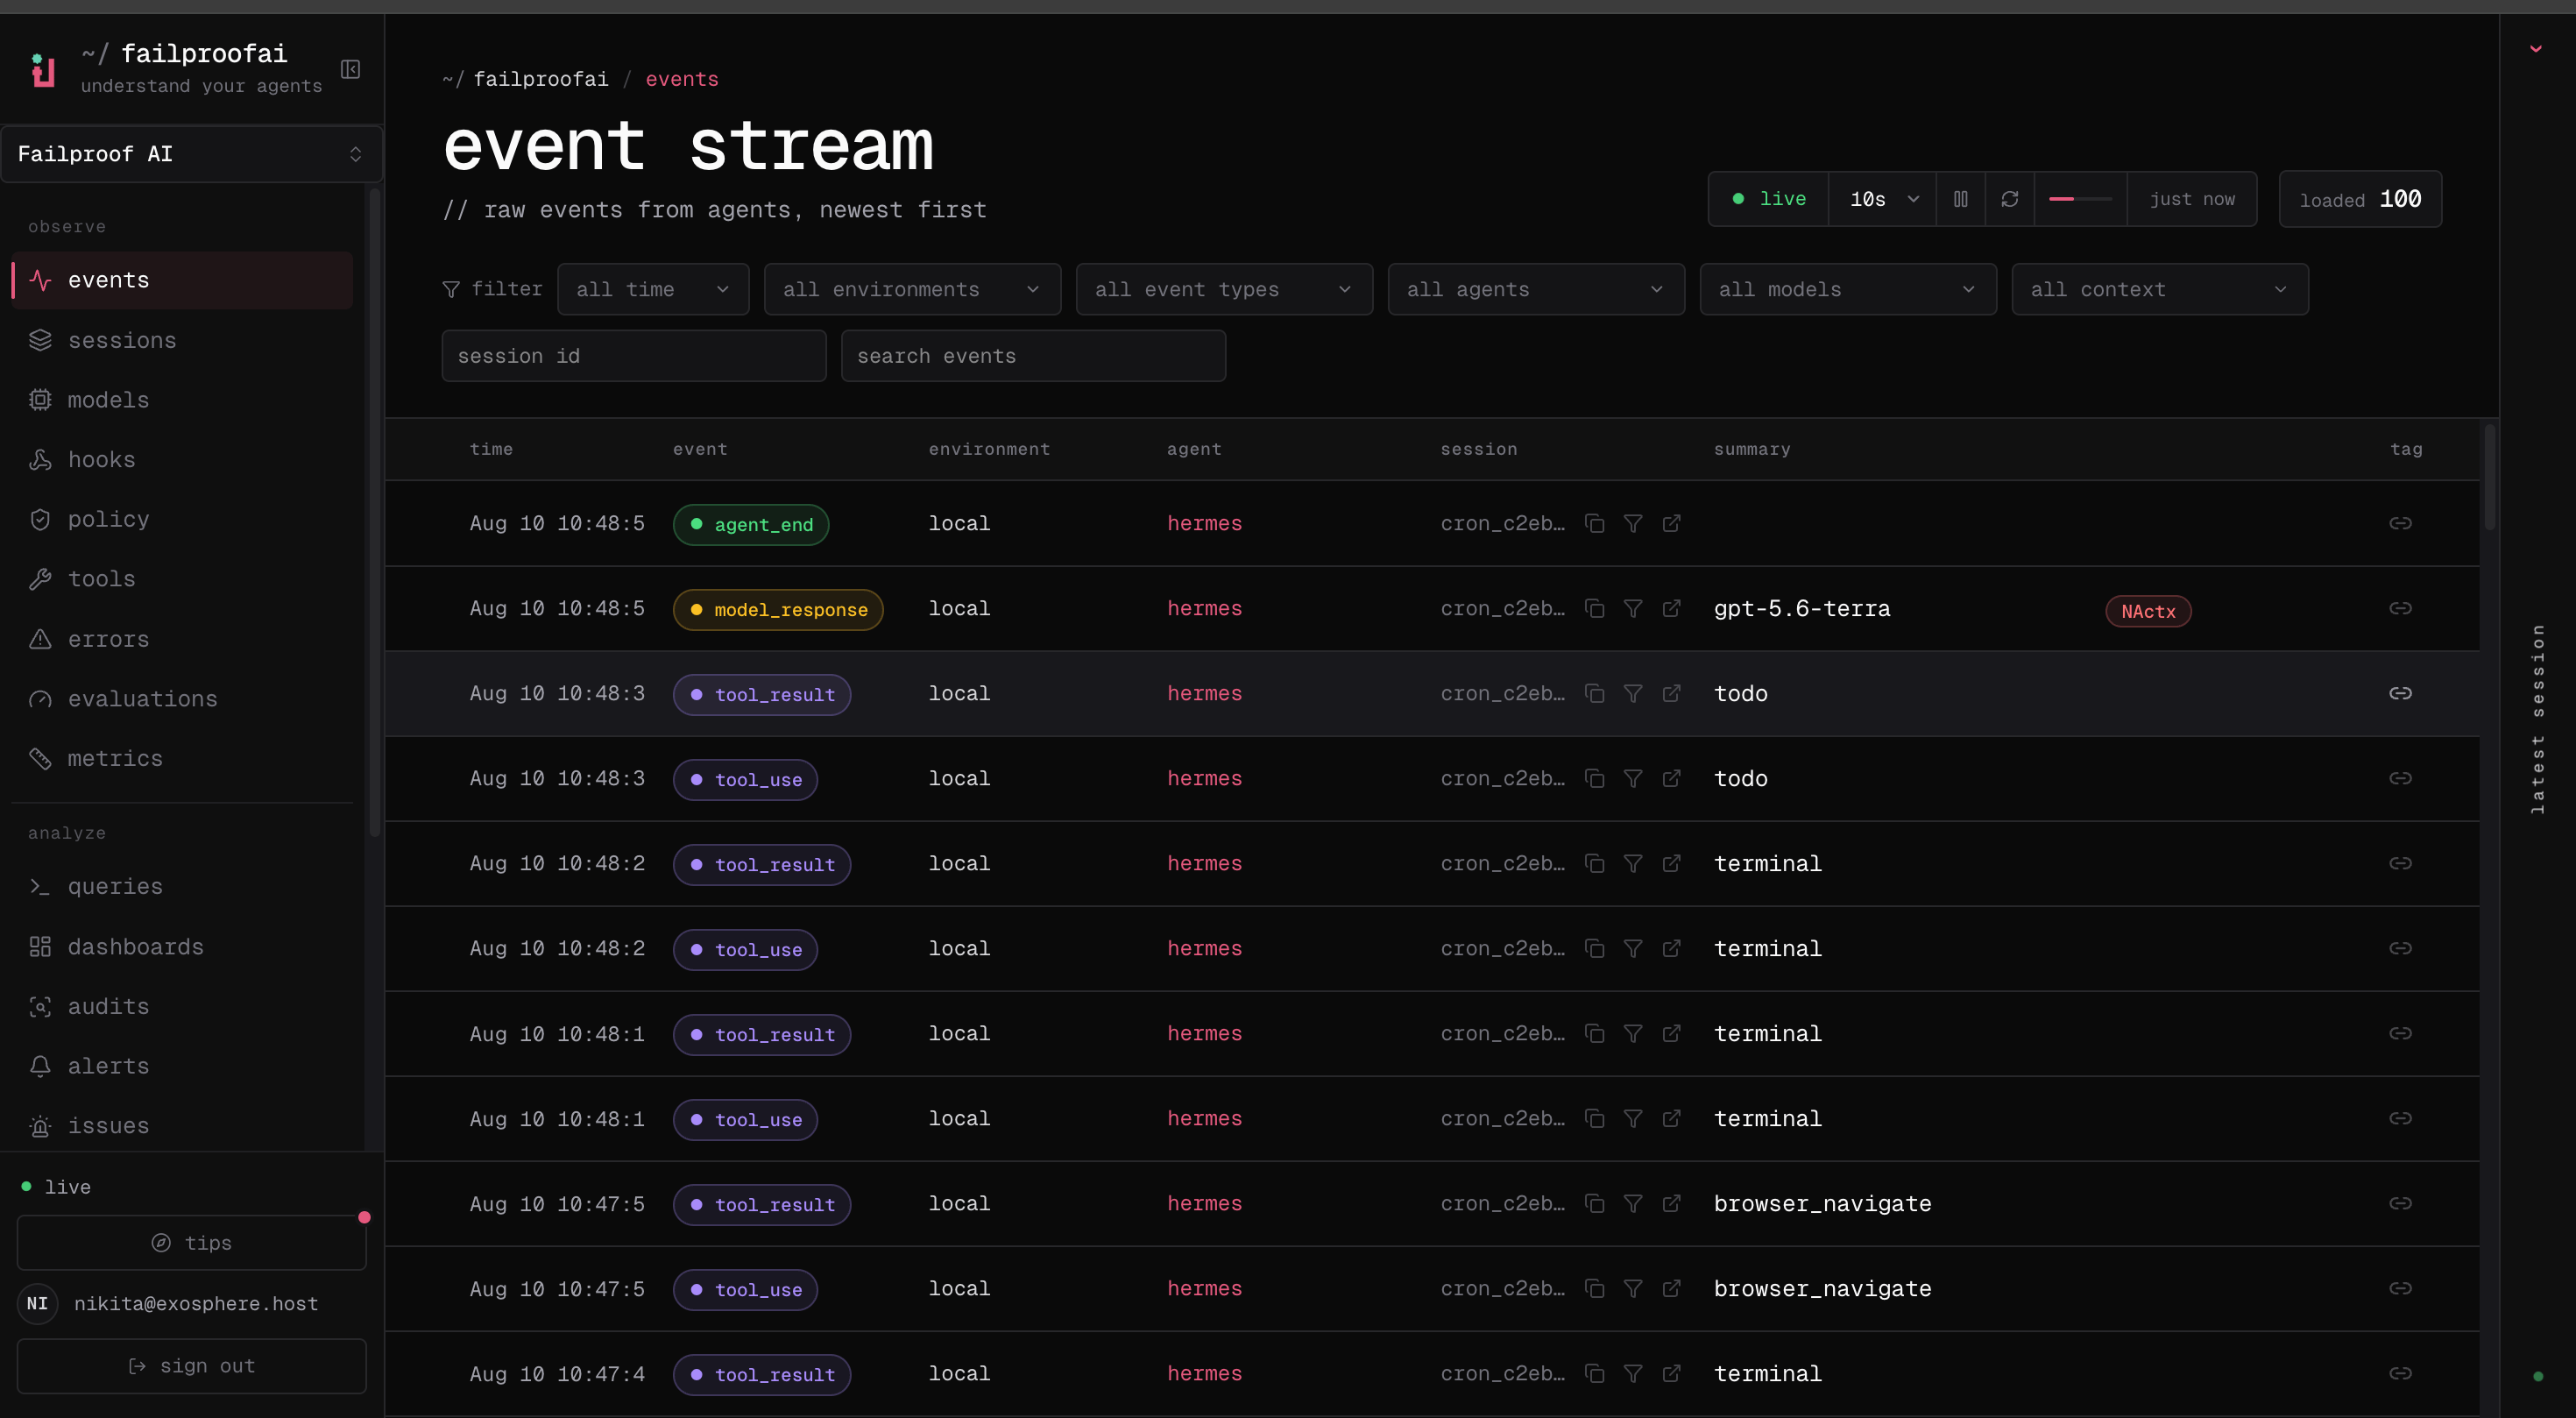
- 前往 Observe → Events 确认其第一个事件已到达。

failproofai config --status 查看当前已配置的功能。
Cloud 设置仅在相关功能验证成功后才会写入本地凭证。验证失败不会导致机器在实际未连接的情况下显示为已连接状态。