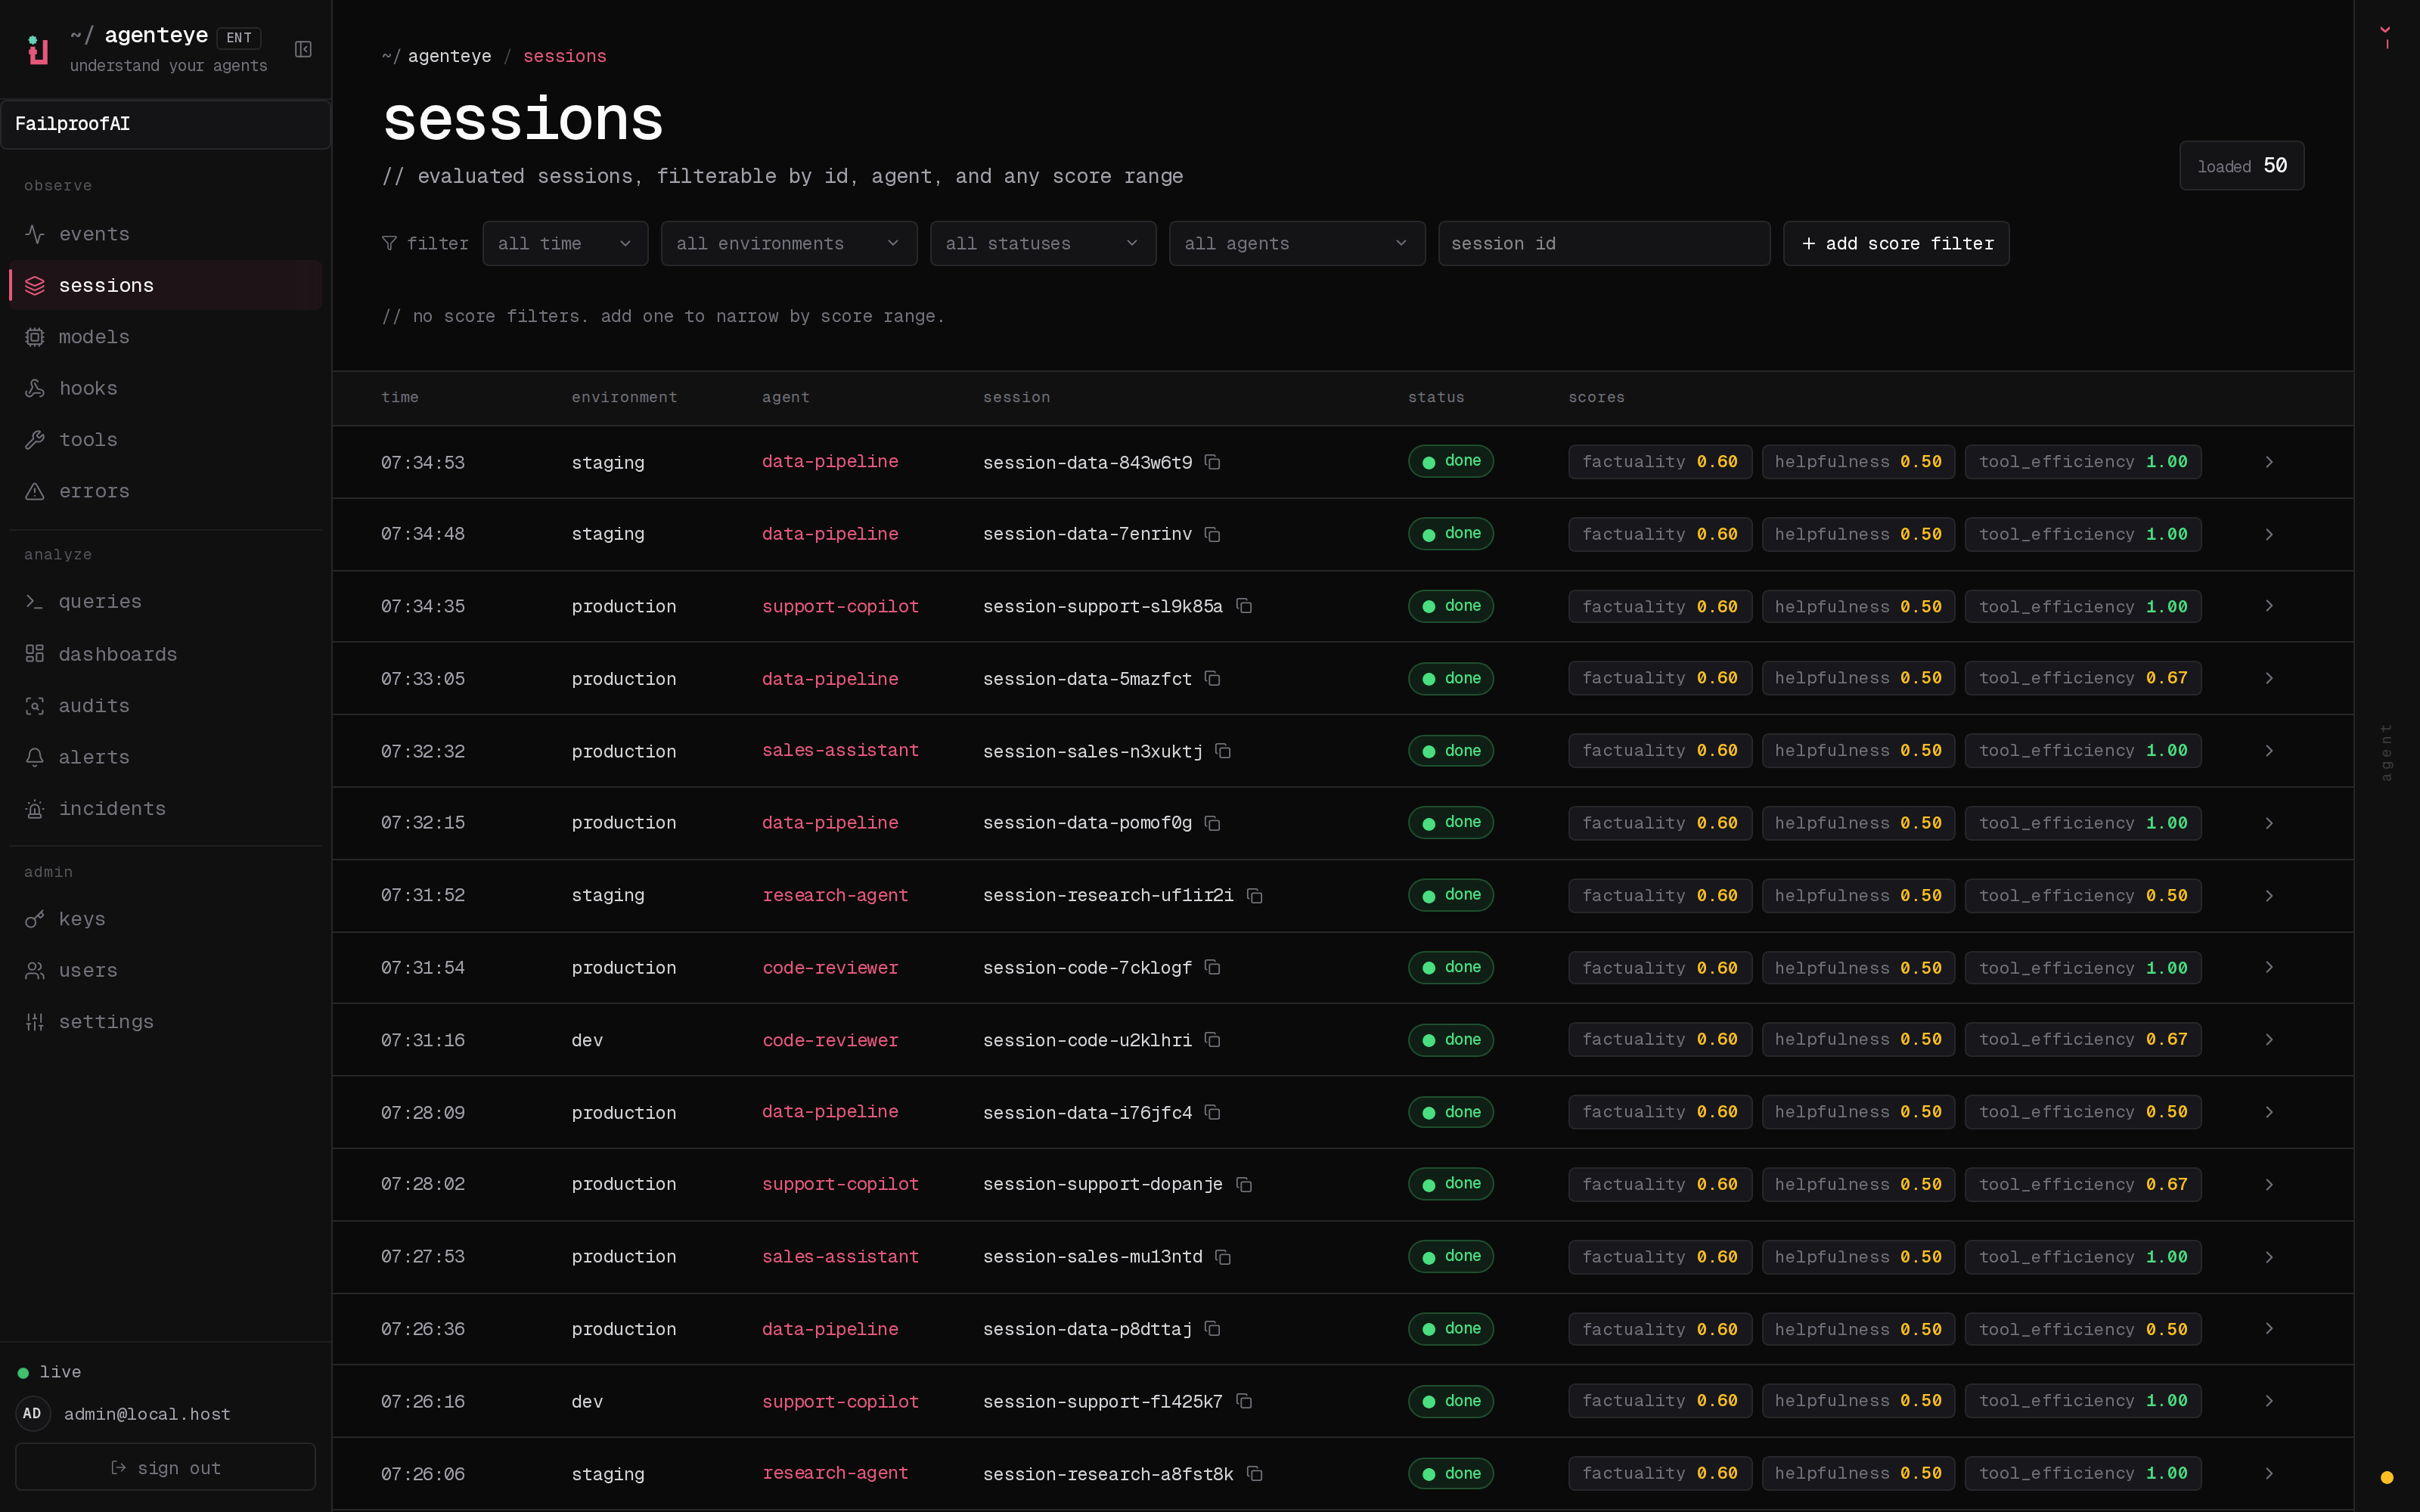
- 编码 CLI(10 种)—— Claude Code、Codex、GitHub Copilot CLI、Cursor、OpenCode、Pi、Factory Droid、Devin CLI、Antigravity CLI、Goose
- 聊天与助手网关(2 种)—— Hermes(Slack、Telegram、cron)、OpenClaw(自托管助手)
每个集成在策略运行之前都会对其原生钩子事件名称、工具名称和工具输入字段进行规范化处理。策略只能作用于 harness 暴露的事件;请在你实际部署的 harness 及其版本上测试轮末和指令行为。
执行能力
“拦截”表示当前适配器返回的裁决由指定 harness 消费。工具后拦截可能会替换展示给模型的结果,但无法撤销已发生的工具副作用。
能力与版本相关。升级 agent CLI 后请重新测试,尤其是当策略依赖提示、停止、权限或工具后行为而非通用的工具前门控时。
Hermes 原生插件
Hermes 通过 profile 本地原生插件而非 shell 命令集成。安装过程会将插件复制到每个默认和具名 Hermes profile 中,在该 profile 的config.yaml 中启用它,并仅迁移遗留的 FailproofAI shell 钩子条目。这样可以避免每次钩子触发时产生进程开销,并让 instruct() 通过 Hermes 的原生阻塞工具结果传达给模型。
第一个匹配的指令会阻止待处理的调用。同一个 API 请求保持阻塞状态;后续模型迭代可能会重试。一个持久化的、profile 级别的账本和每轮次上限可防止建议性指令演变为无限循环。deny() 仍为硬性拦截。运行 failproofai config --status 可检测已禁用、不完整、重复或新增的未配置 profile。
安装捕获和策略钩子
- 仪表板
- CLI
- 打开 Administration → Keys,创建一个具有
events:add和policies:pull权限的密钥,并以机器或环境命名。 - 在目标机器上,使用显示的密钥连接本地 CLI 并安装 harness 钩子。
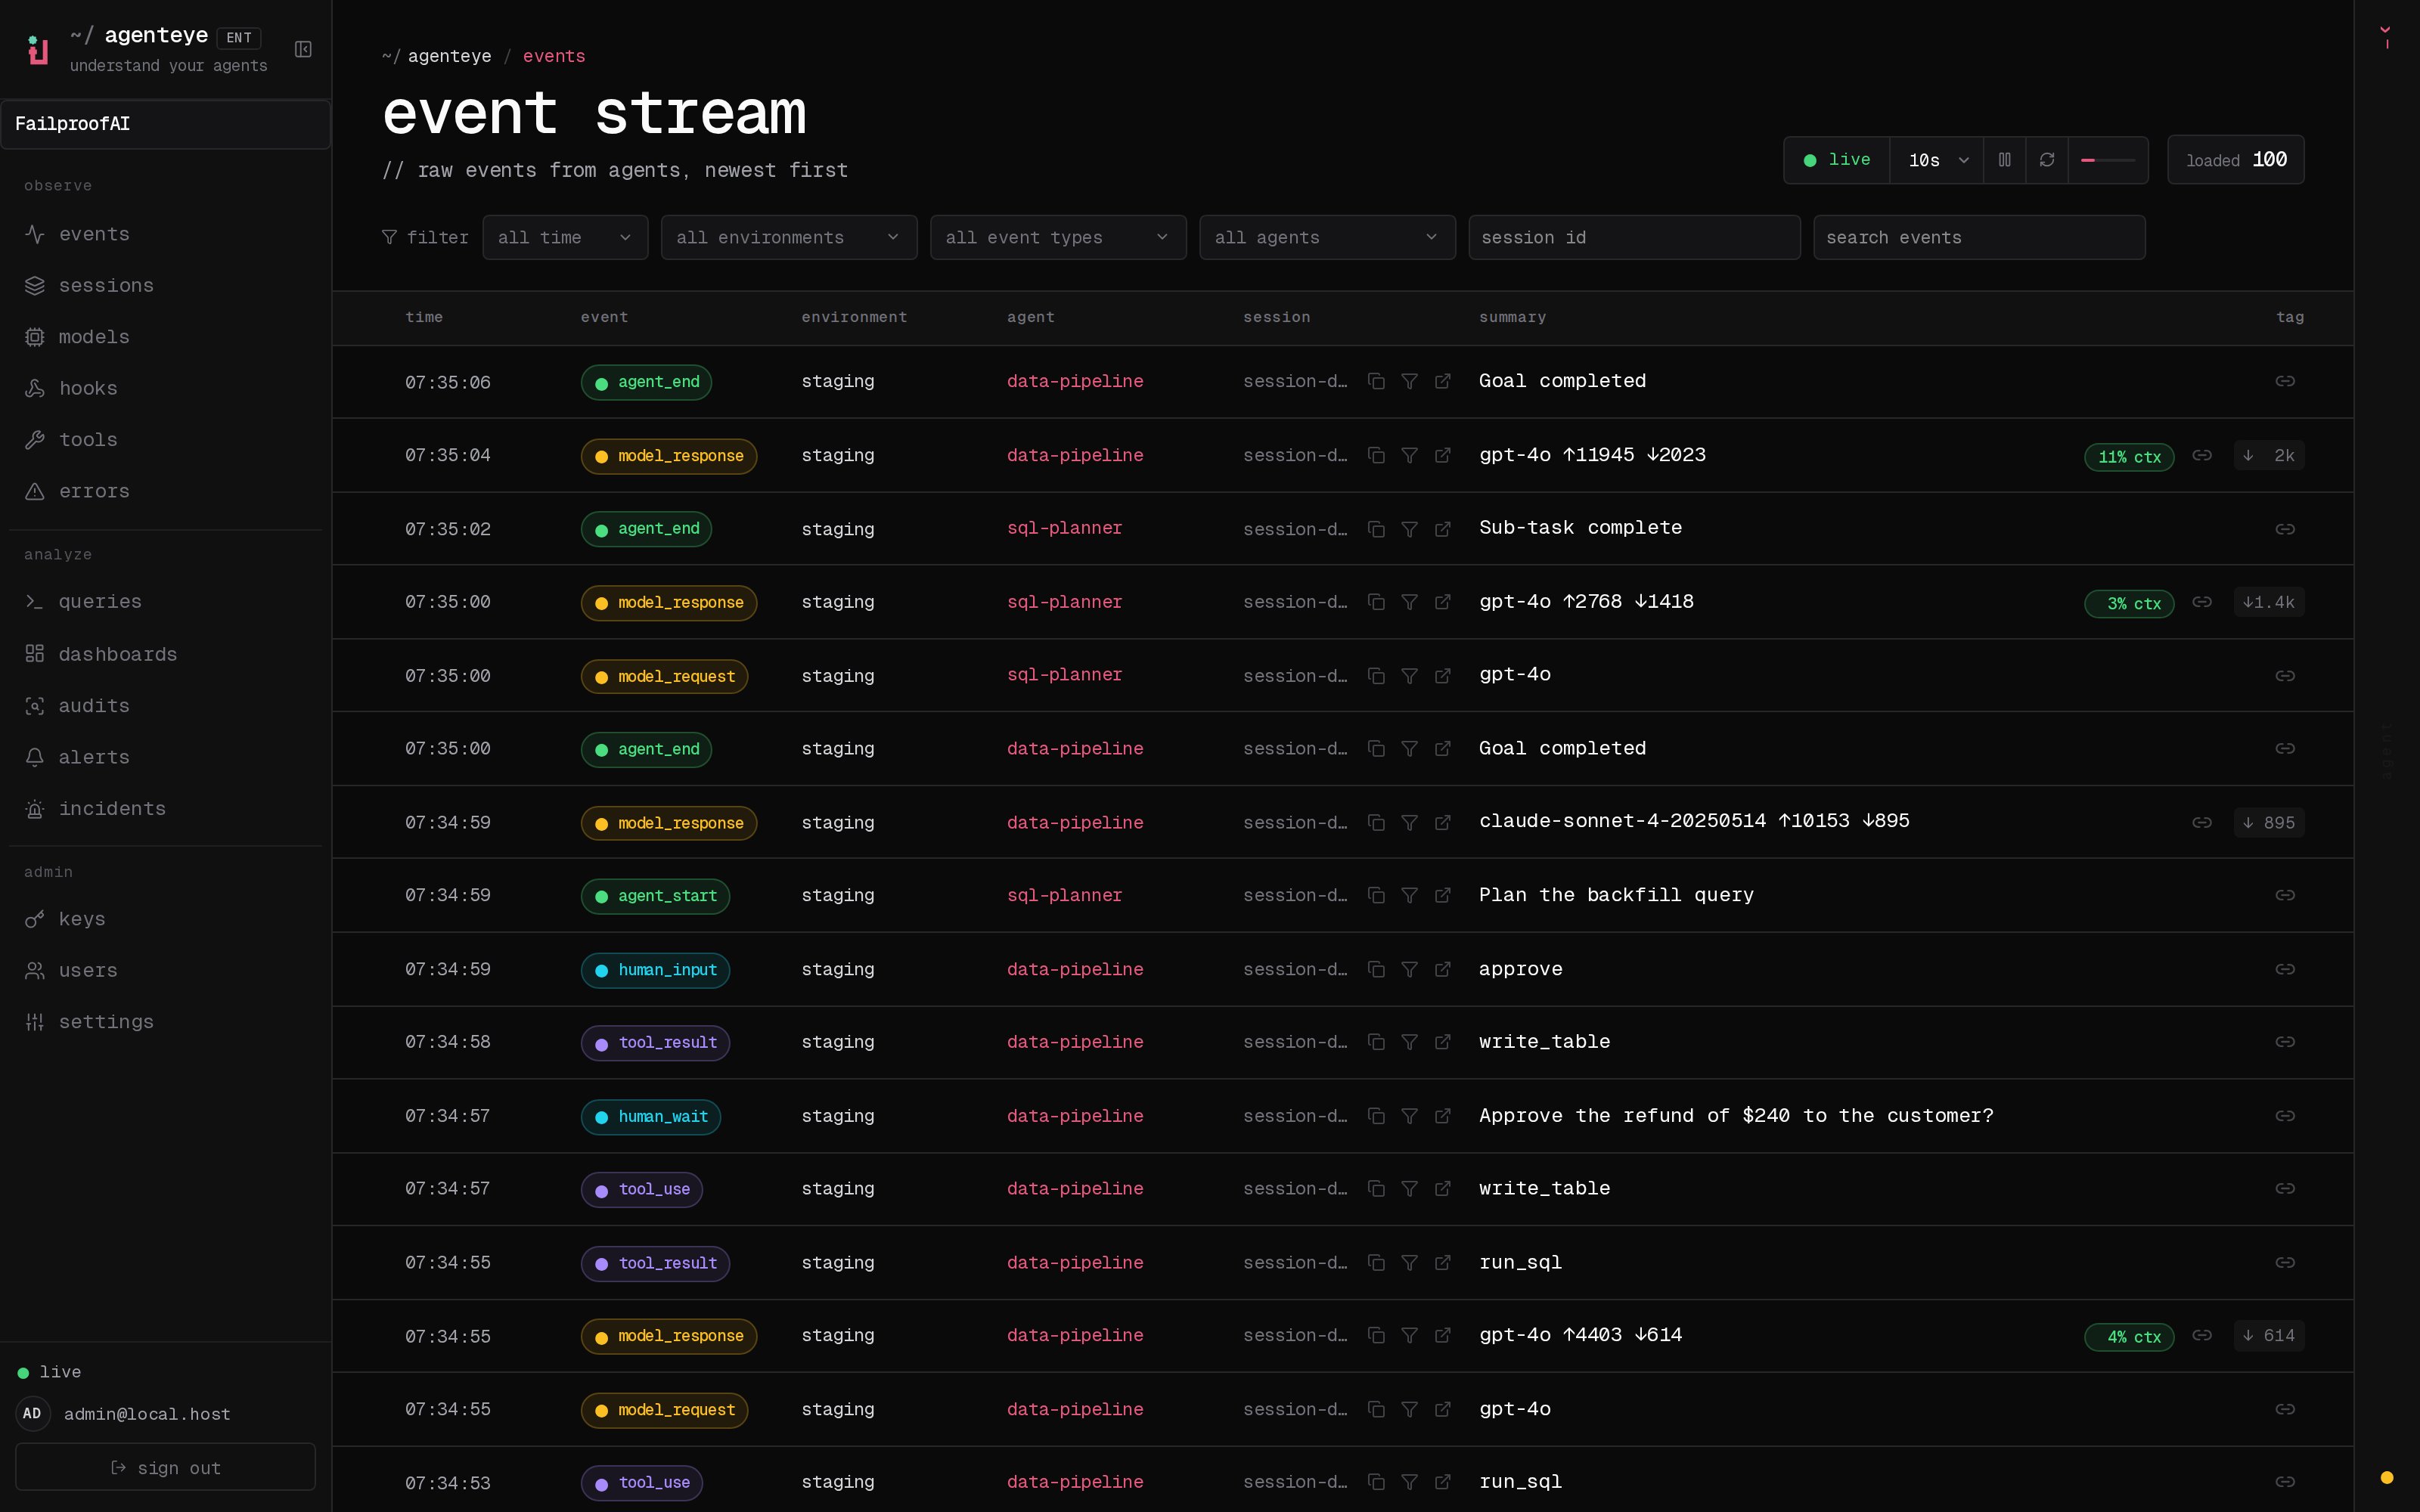
- 启动一个新的 agent 会话,然后在 Observe → Events 下确认其钩子和会话事件。
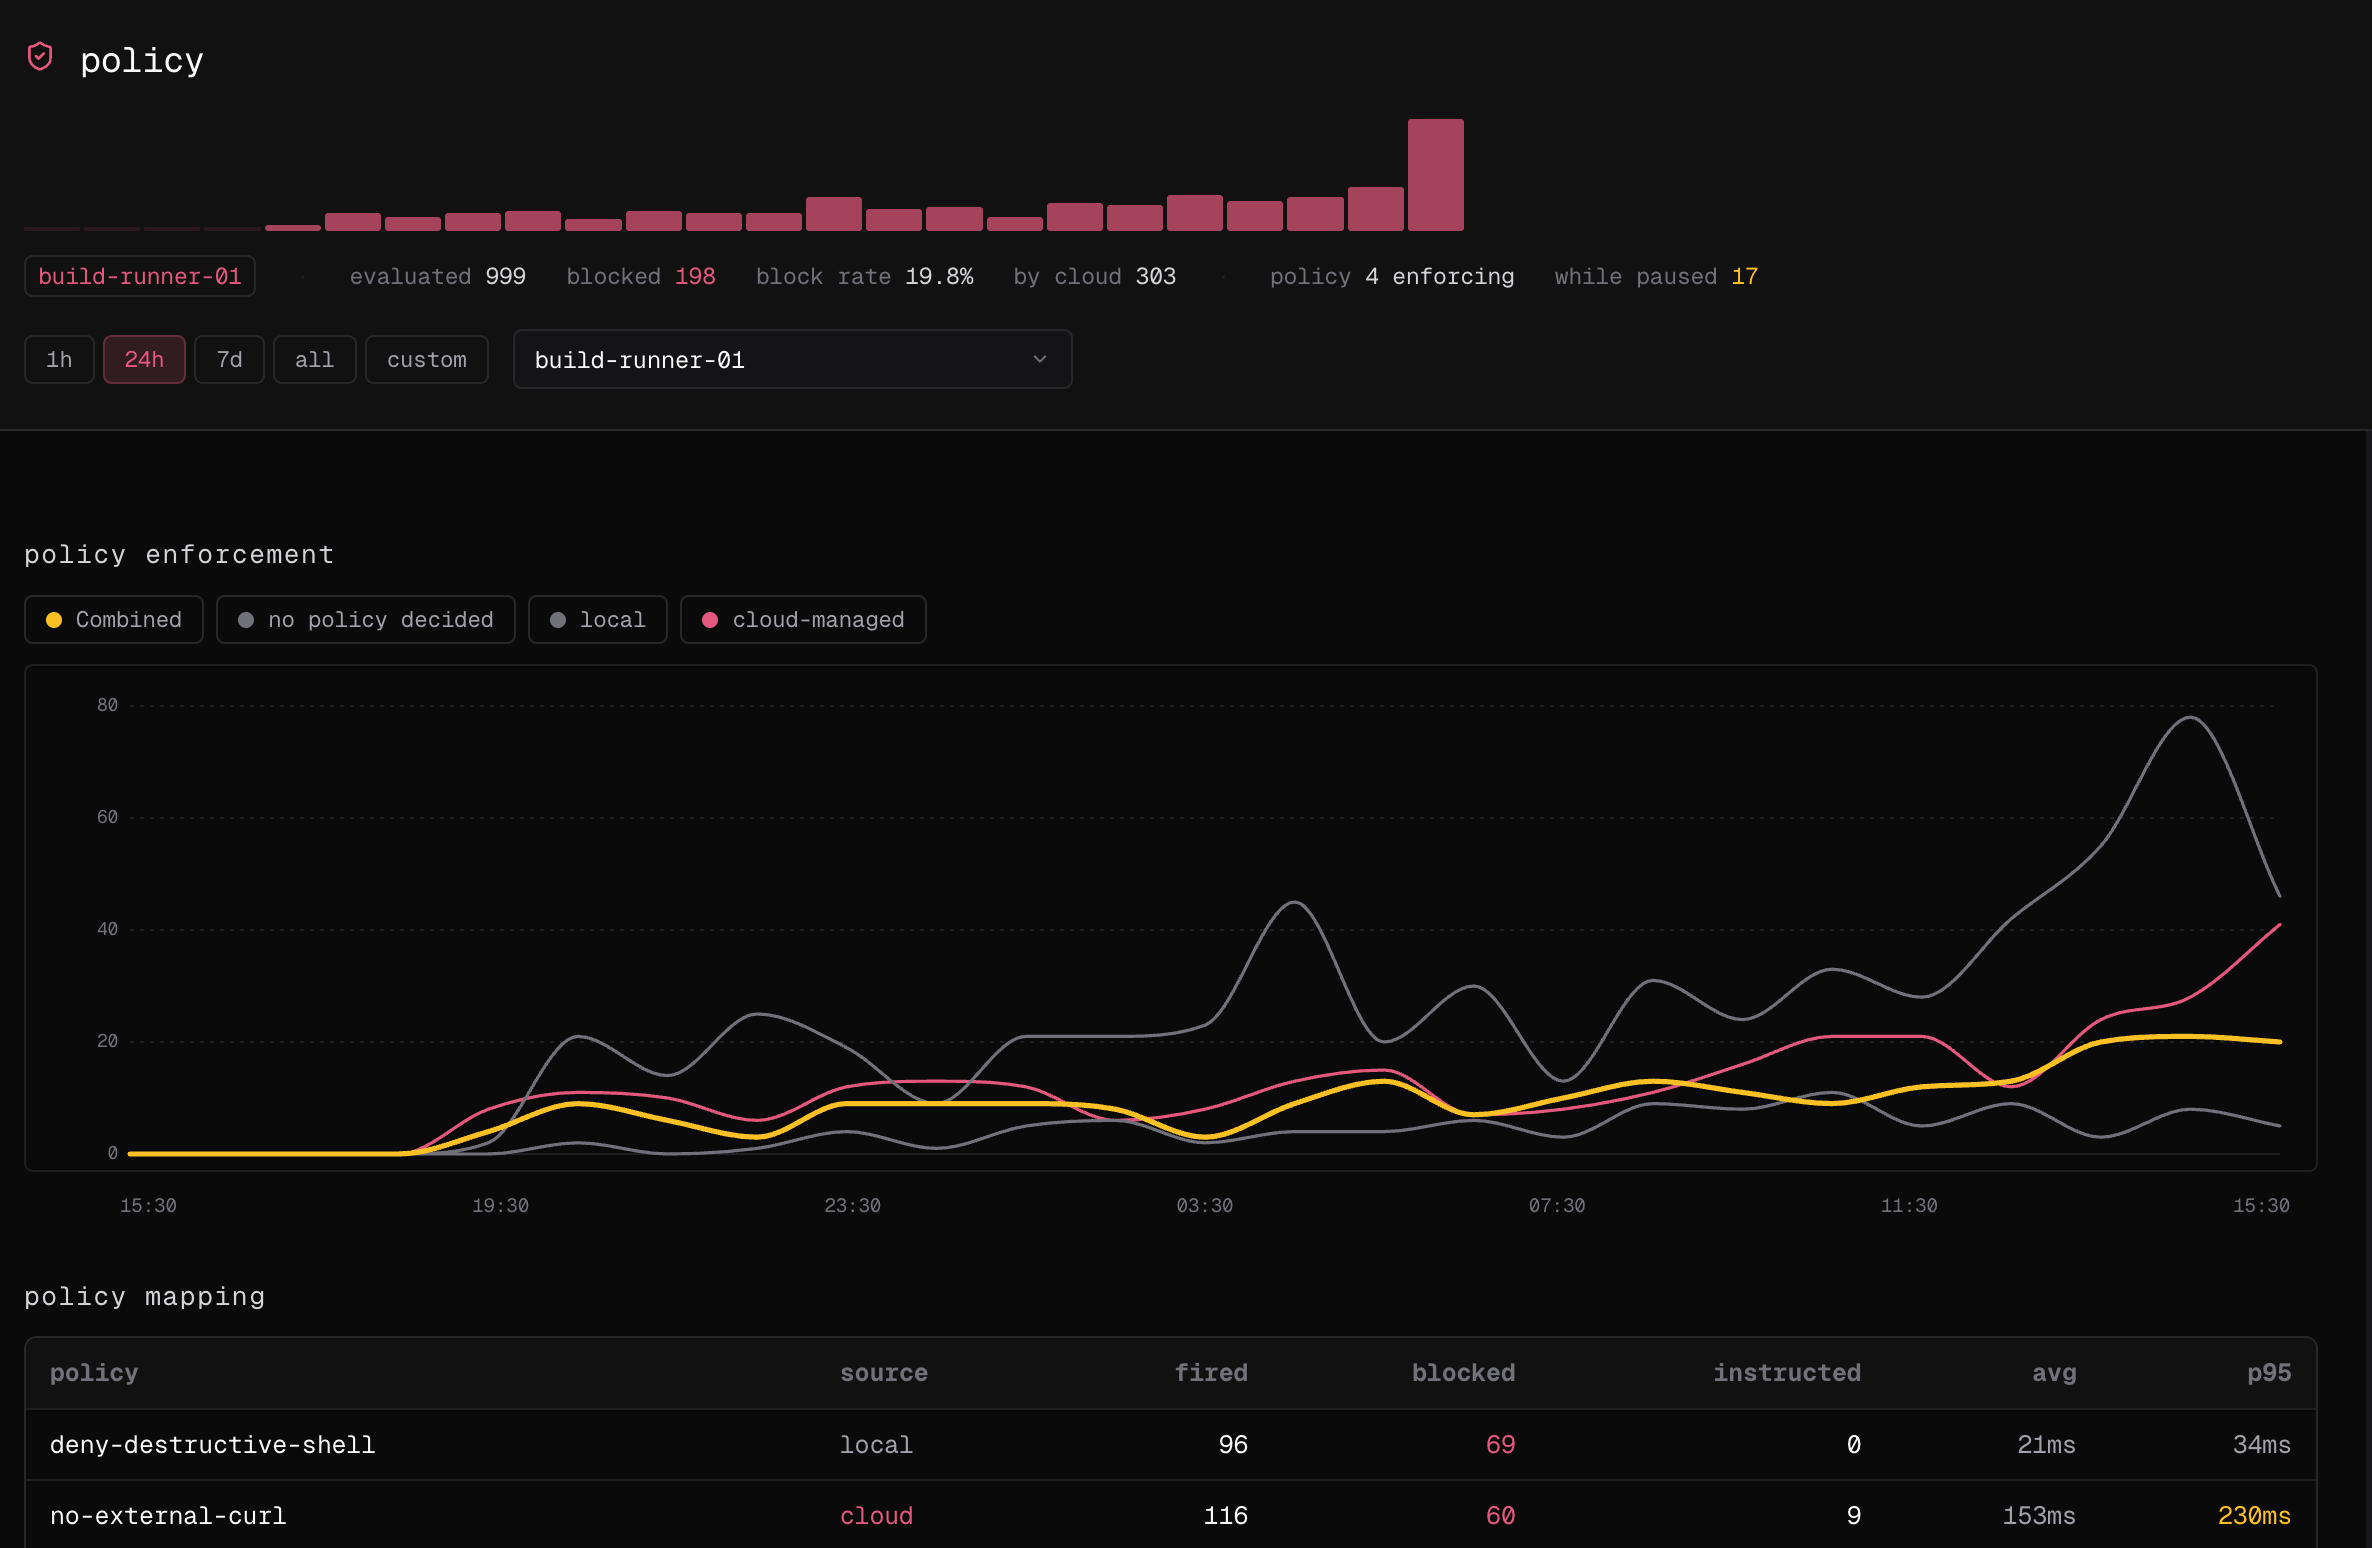
- 打开同一时间窗口下的 Observe → policy,确认策略决策已归因于该机器。

添加非默认会话路径
- 仪表板
- CLI
额外路径在机器上注册,而非在 Cloud 中注册。添加路径后,打开 Observe → Sessions,筛选到该机器的环境,并确认来自新路径的会话已出现。打开一个会话,在将其用于审计之前检查 agent、harness 和事件时间戳。