

כתוב מדיניות מותאמת
- Dashboard
- CLI
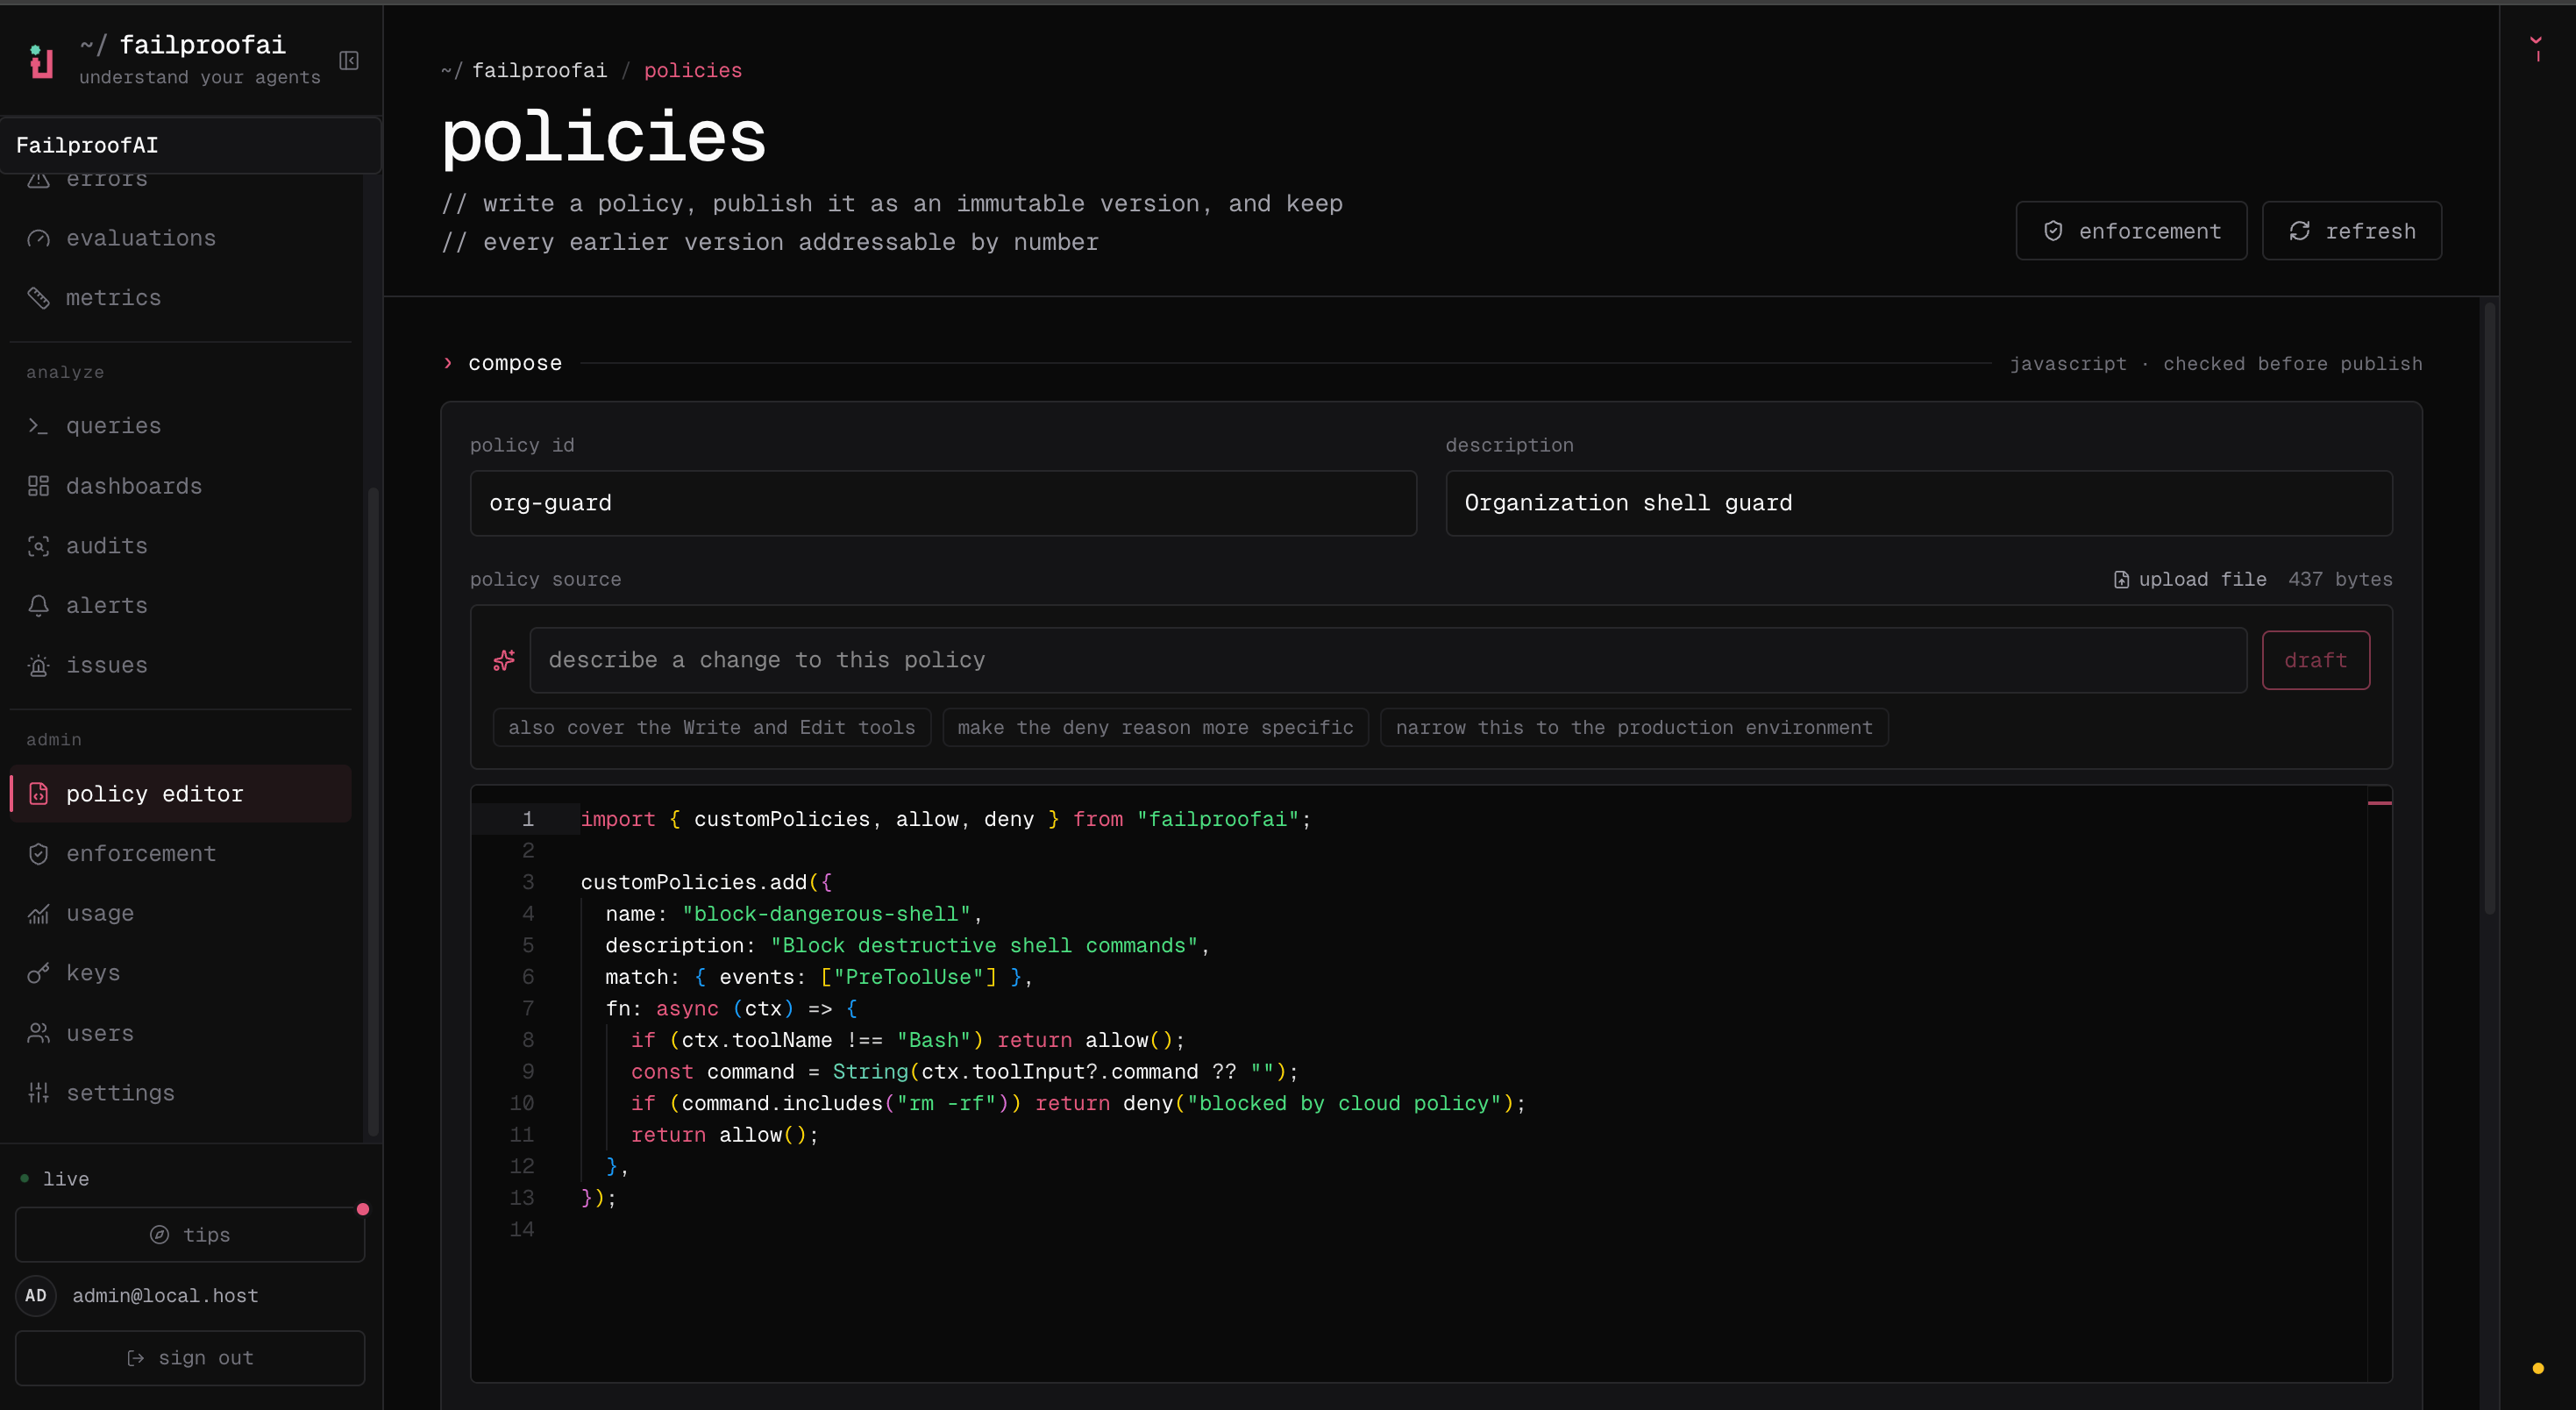
- עבור אל Admin → policy editor, בחר New policy, ותאר את הכשל שברצונך למנוע.
- הוסף את קוד המדיניות, ולאחר מכן בדוק התאמות צפויות וללא התאמות בטוחות בעורך. פתור כל שגיאת אימות.
- שמור את הטיוטה ובחר Publish version כדי ליצור גרסה בלתי ניתנת לשינוי.
-
עבור אל Admin → enforcement, פרוס את הגרסה למכונת בדיקה ב-observe מצב, ובדוק את ההחלטות שלה תחת Observe → policy לפני כפיית הביצוע.
התחל עם כלל צר
מדיניות זו חוסמת פקודות Kubernetes הרסניות רק כאשר הפקודה מכוונת לייצור. הכל מחוץ לדפוס כשל זה בדיוק מחזירallow().
allow() ברגע שהכלל לא חל.
בחר החלטה
כתוב את ההנמקה לסוכן שחייב להתאוחד. הסבר מה גילוי וממה עליו לעשות במקום זאת.
אובייקט מדיניות
סנן כלים בתוך
fn. match.toolNames אינו חלק מסוג המדיניות המותאמת הציבורי.
הקשר מדיניות
כל מדיניות מקבלתPolicyContext.
התייחס לכל ערך אופציונלי כאופציונלי באמת. גרסאות סוכן וסוגי אירועים לא כולם מספקים את אותם שדות.
קלט כלים נפוץ
Failproof AI מנרמל כלים נפוצים על פני רתיעות נתמכות כדי שמדיניות יכולה בדרך כלל להשתמש בצורת קלט אחת.
השתמש בהיתוך הגנתי כי ערכי קלט כלים מוקלדים כ-
unknown:
בחר את האירוע
זמינות אירוע והתנהגות חסימה תלויים ברתיעת סוכן. ראה סוכן רתיעות לפני שאתה מסתמך על אירוע בפני קרקע מעורבבת.
שמות אירוע מדיניות כל
שמות אירוע מדיניות כל
SessionStart, SessionEnd, UserPromptSubmit, PreToolUse, PermissionRequest, PermissionDenied, PostToolUse, PostToolUseFailure, Notification, SubagentStart, SubagentStop, TaskCreated, TaskCompleted, Stop, StopFailure, TeammateIdle, InstructionsLoaded, ConfigChange, CwdChanged, FileChanged, WorktreeCreate, WorktreeRemove, PreCompact, PostCompact, Elicitation, ElicitationResult, UserPromptExpansion, PostToolBatch, ו-Setup.כתוב דפוסי מדיניות נפוצים
חסום כתיבה לנתיבים מוגנים
תן הנחיה ללא חסימה
שער השלמת הפעלה
טען קבצי מדיניות
קבצי קונבנציה
קבצי קונבנציה טעונים באופן אוטומטי:- ספריות מדיניות פרויקט והמשתמש טעונות שתיהן.
- קבצים טעונים בצורה אלפביתית בכל ספרייה.
- קובץ חייב להסתיים ב-
policies.js,policies.mjs, אוpolicies.ts. - קריאות
customPolicies.add()מרובות בקובץ אחד נתמכות. - יבואים יחסיים מודולים מקומיים נתמכים.
- מדיניות פרויקט יכולה להיות מתוחלת כך שאותם כללים עוקבים את המאגר.
קבצים מפורשים
השתמש בנתיבים מפורשים כאשר אימות או תצורה צריכה לתיבת שם הקובץ הכניסה ישירות:אמת ובדוק
אימות מבצע את המודול דרך המעמיס הייצור ומאשר שהוא רושם לפחות מדיניות אחת.- פעולה אחת שחייבת להתאים ולהפיק את הנמקת המדיניות המתוכננת.
- פעולה קרובה בטוחה אחת שחייבת להחזיר
allow(). - שדות כלים חסרים או מעוותים.
- תחביר פקודה חלופי, נתיבים, ציטוטים, אותיות גדולות ורווח.
- תהליך משנה או תלות רשת בלתי זמינה.
התנהגות זמן ריצה
- מדיניות מובנית מעריכה לפני מדיניות מותאמת.
denyראשון עוצר הערכה מדיניות נוספת.- תוצאות
instructמרובות יכולות להיות משולבות כאשר אין מדיניות דוחה את האירוע. - לפונקציה מדיניות יש הקצאת ביצוע של 10 שניות.
- חריג זרוק או קבלת זמן מחובר וממטפל כ-
allow(). - קובץ קונבנציה שלא ניתן לטעון דלוק; קבצים מותאמים אחרים ומדיניות מובנית להמשיך.
- טעינת מודול ברמה עליונה יש גם הקצאת 10 שניות.
- מצב תצפית ענן מריץ את המדיניות אך רושם החלטה שאינה ללא כפיית הביצוע.
fn, תופסת כשלים בתלות, ובחר בכוונה הייתה כשל זה צריך לאפשר או לשלול את הפעולה.
ייצוא API
TypeScript ייצוא
PolicyContext, PolicyResult, CustomHook, PolicyDecision, ו-PolicyFunction.
פרוס מדיניות מותאמת
פרסם גרסה, פרוס אותה במצב תצפית, בדוק החלטות, ועבור לכפיית הביצוע.