- Observe registra quello che la policy avrebbe fatto e non blocca nulla.
- Enforce agisce sulla decisione: un
denyblocca la chiamata e uninstructorienta l’agente.
Aggiungi una macchina
Una macchina appare in Admin → enforcement una volta connessa a Cloud. Se quella che ti serve non è ancora lì:- Dashboard
- CLI
- Vai a Administration → Keys e crea una chiave con
policies:pull, in modo che la macchina possa ricevere distribuzioni, eevents:add, in modo che le sue decisioni raggiungano Cloud. - Connetti la macchina con quella chiave — Connect a machine to Cloud ti spiega come.
- Conferma che appare in Admin → enforcement.
Distribuisci in modalità osservazione
- Dashboard
- CLI
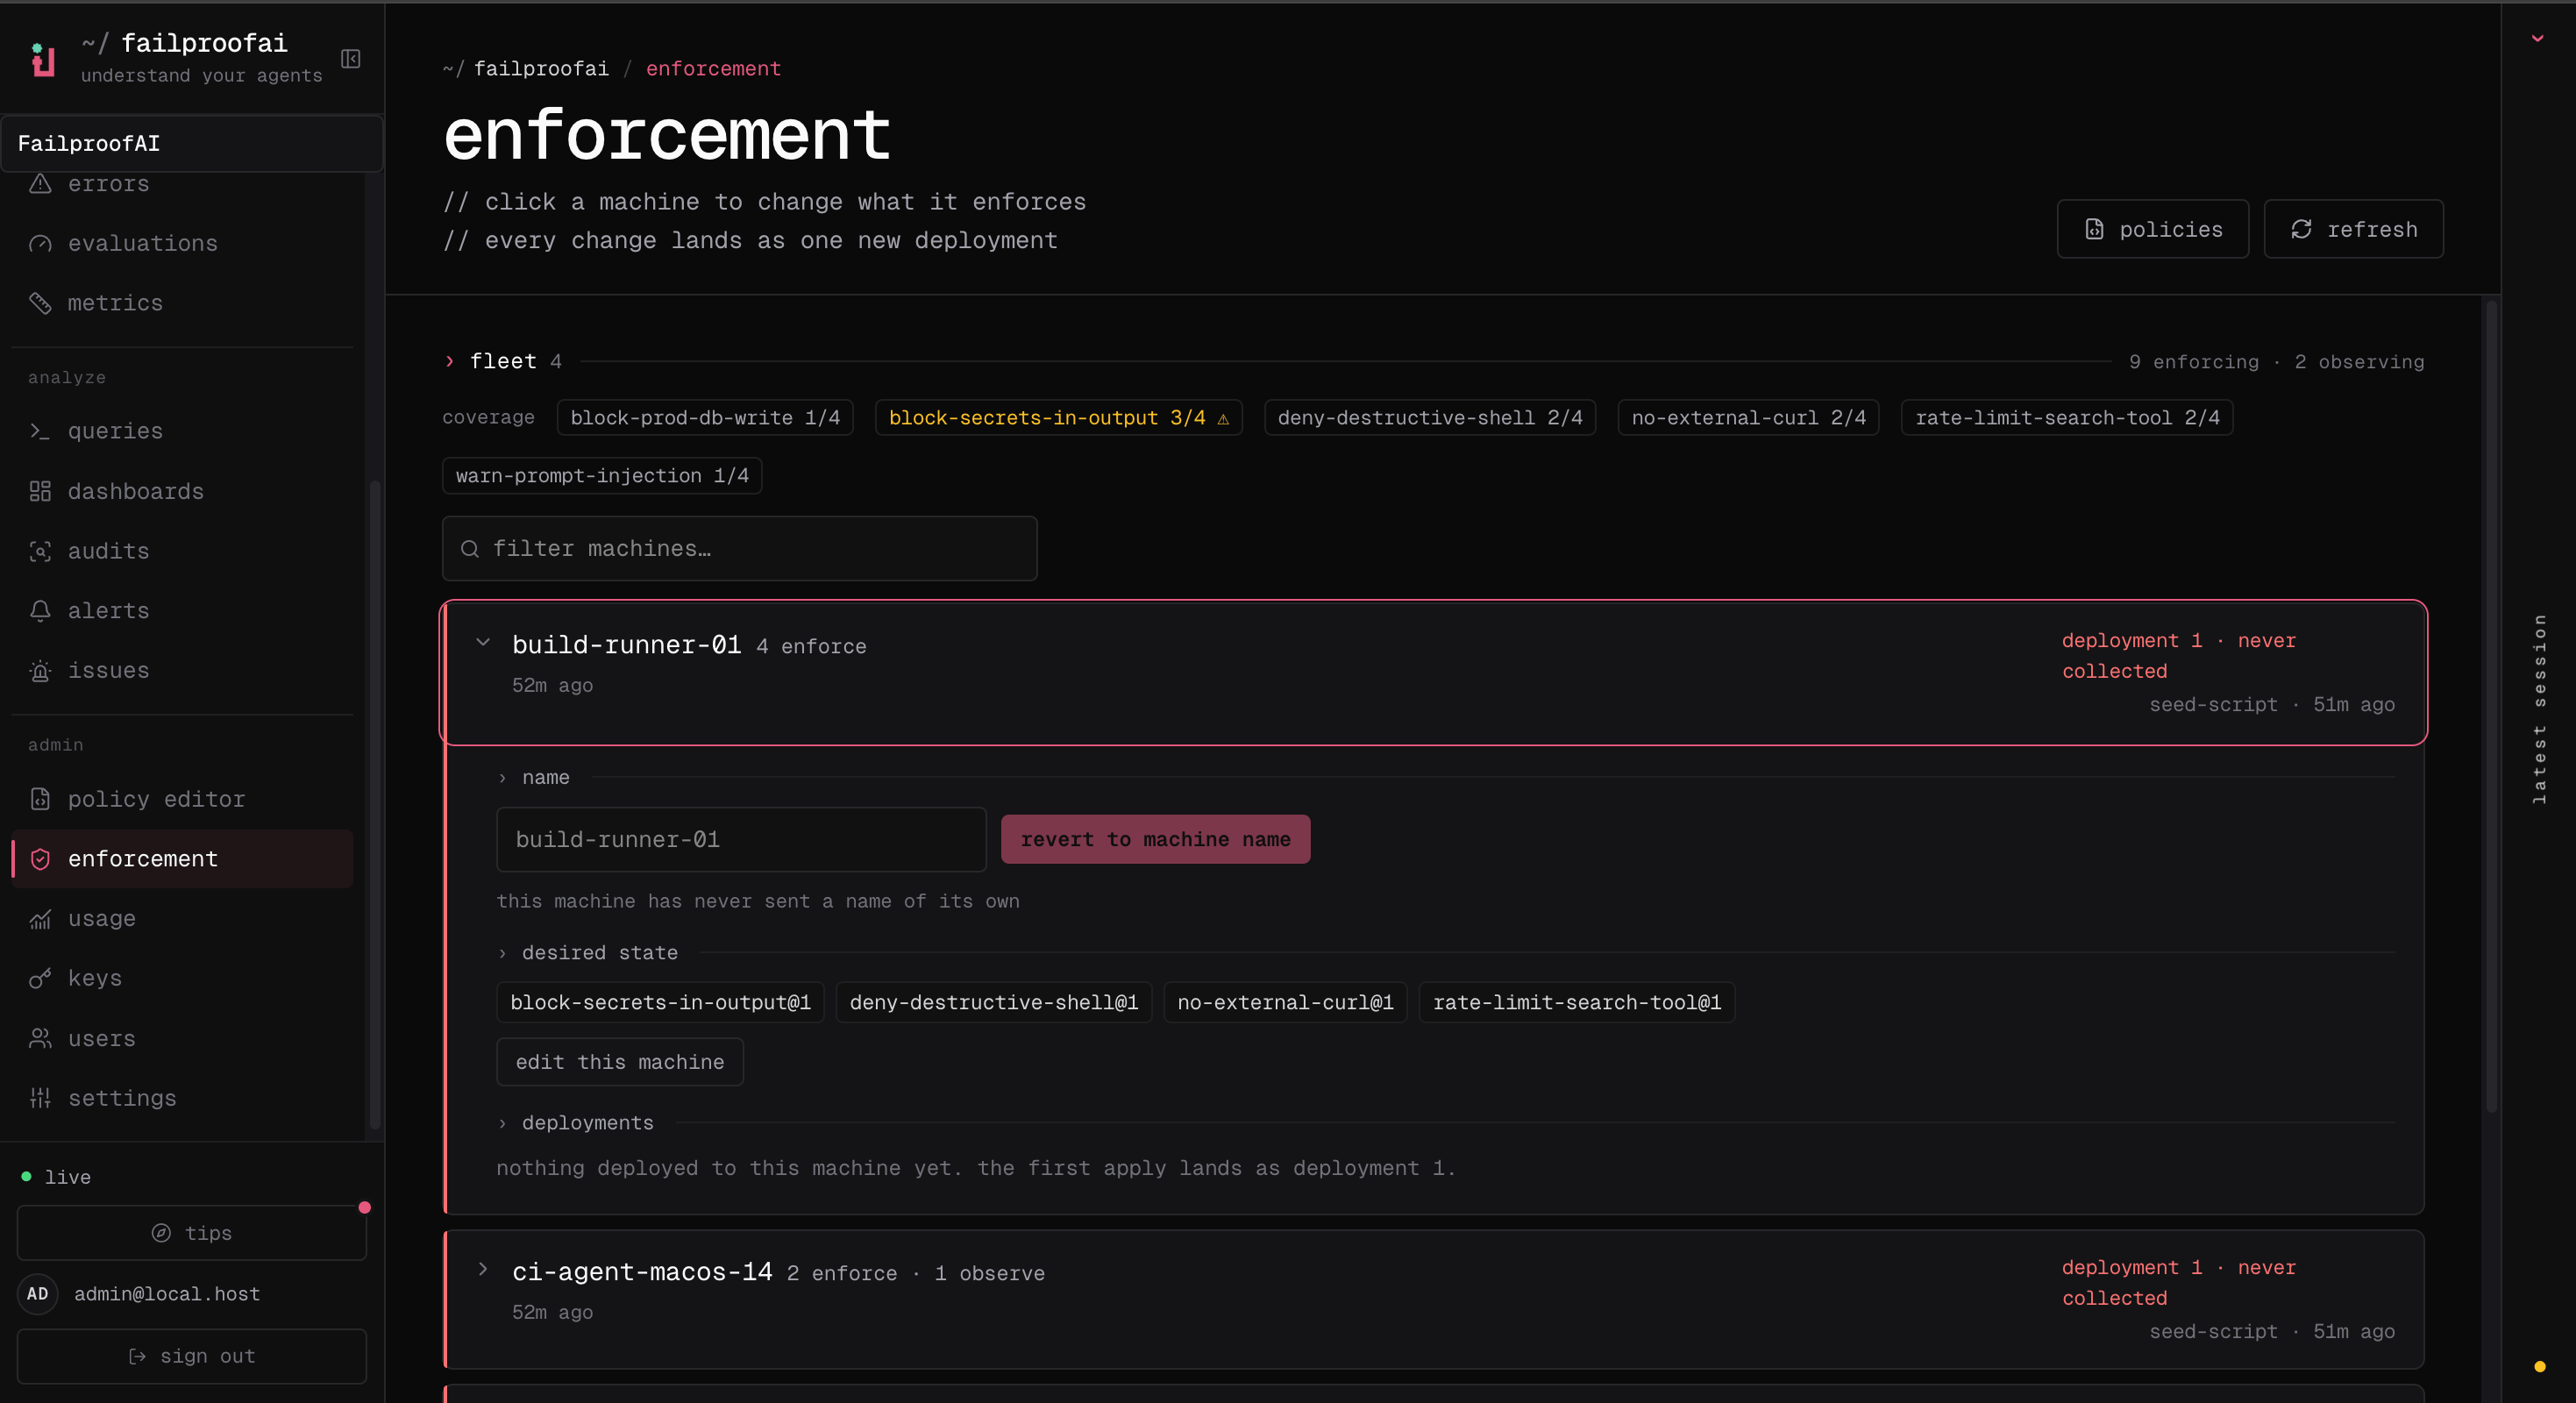
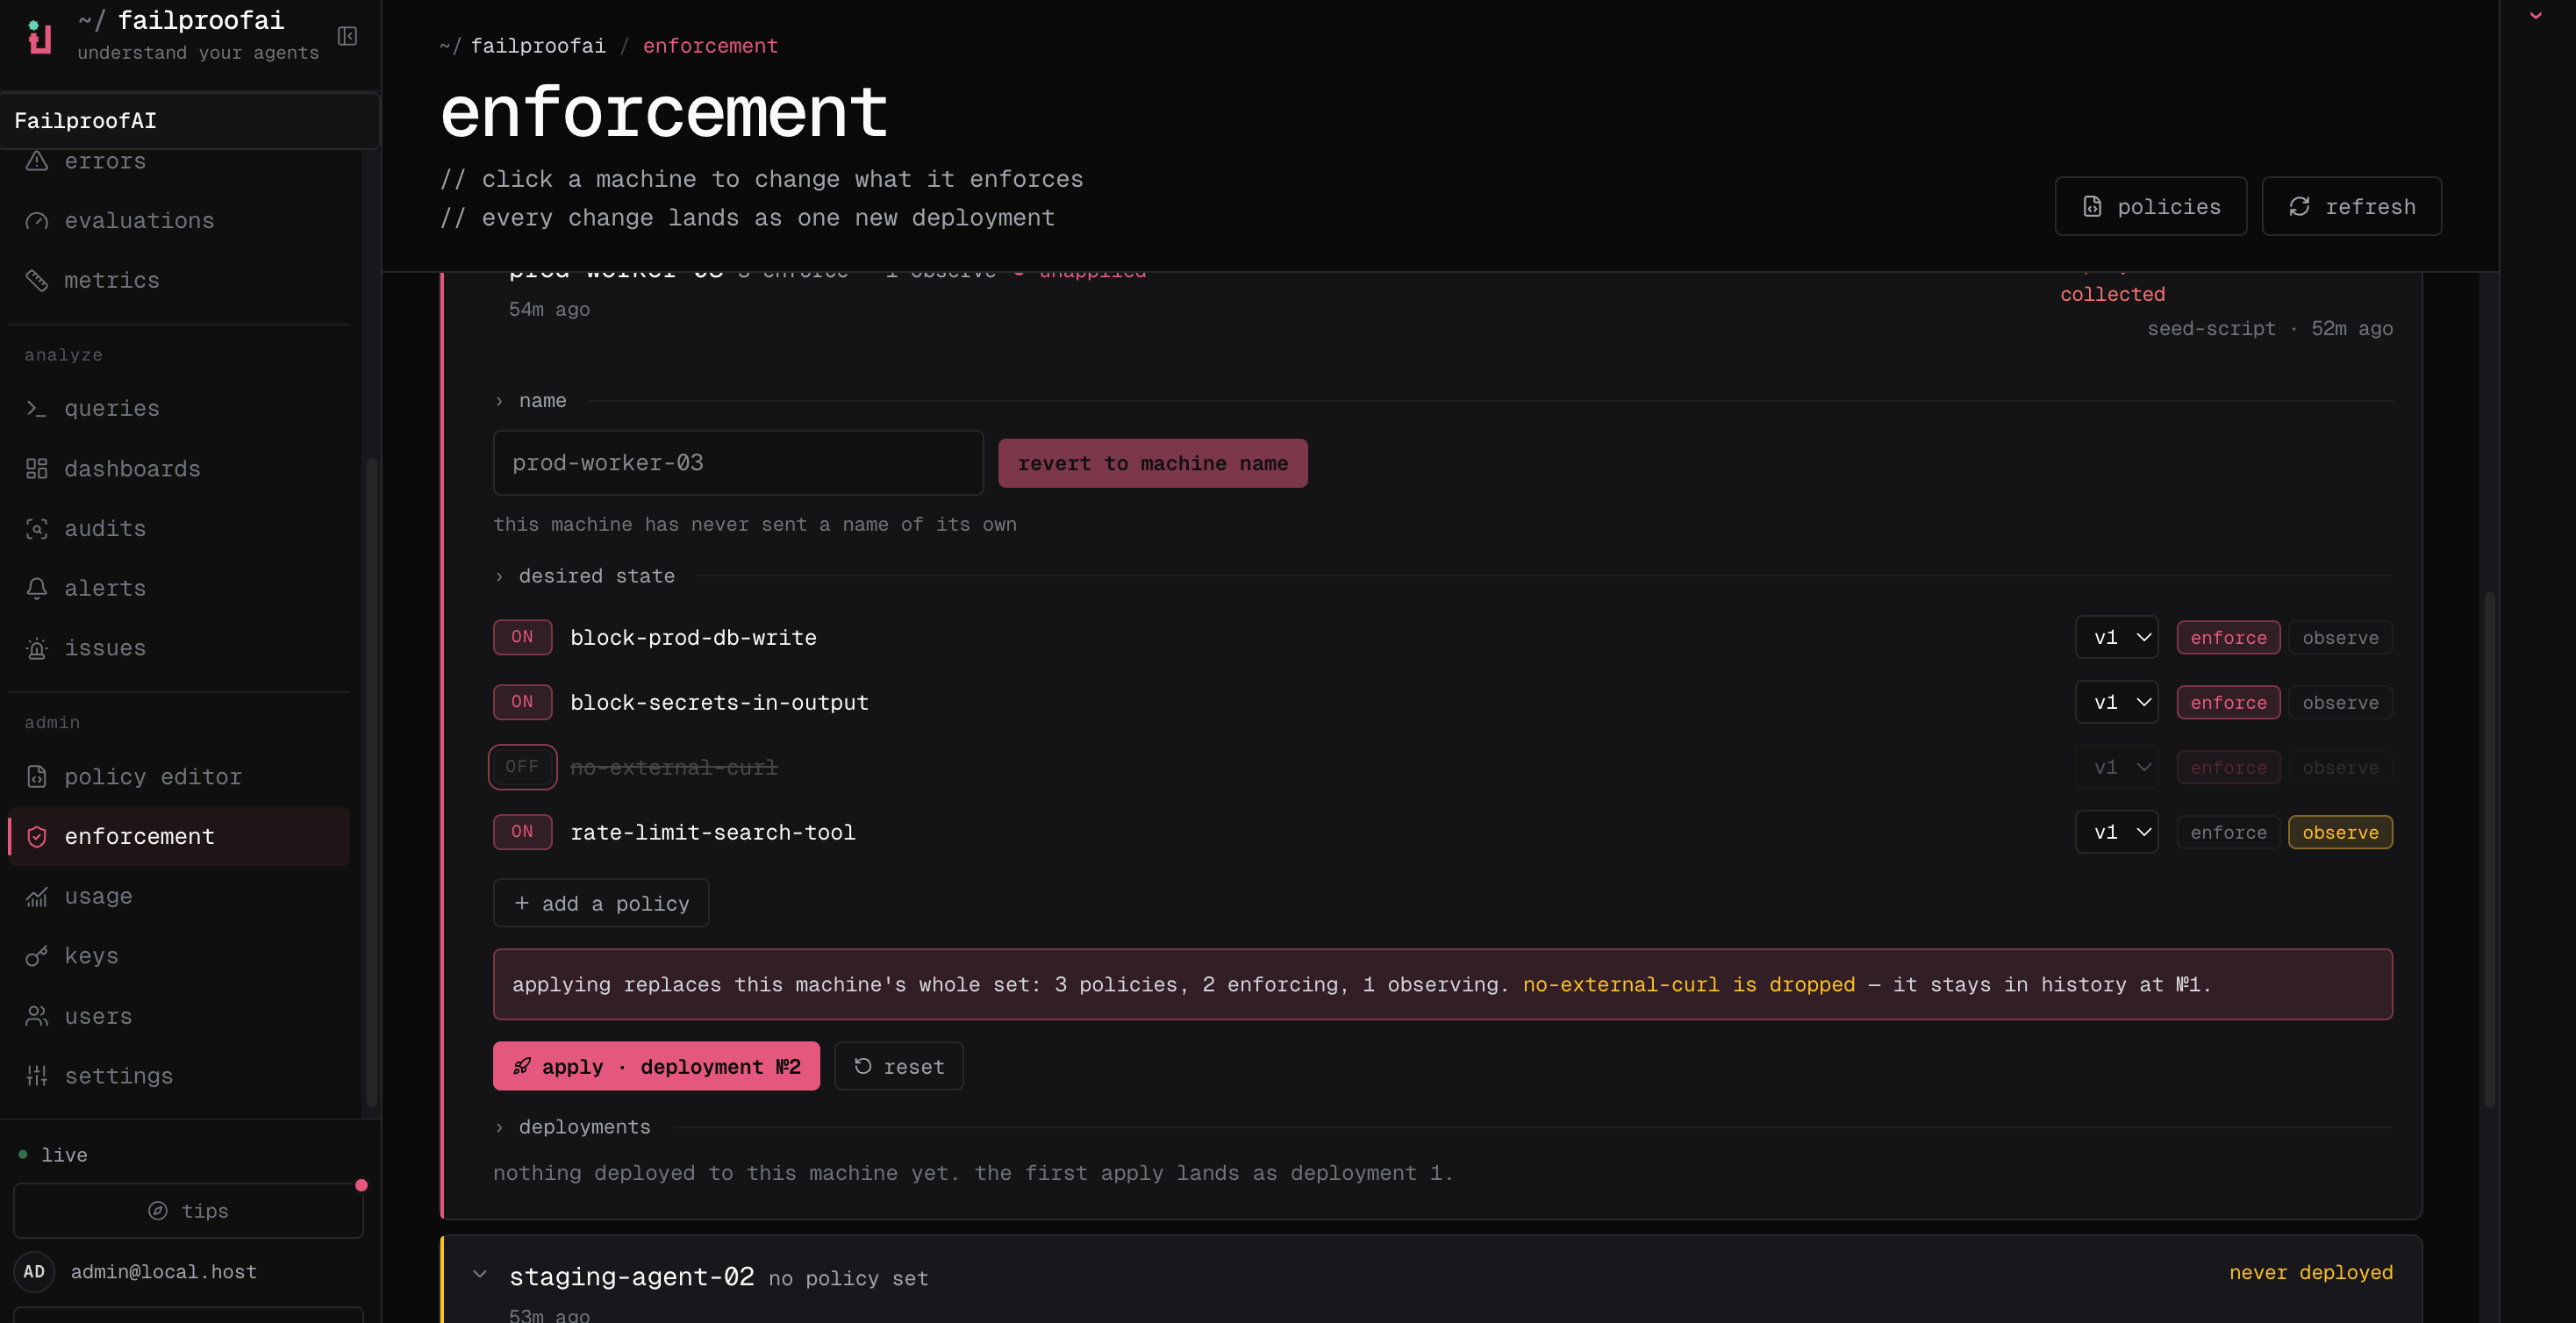
- Vai a Admin → enforcement, trova la macchina e espandi la sua riga.
- Seleziona edit, aggiungi la versione di policy testata e scegli observe.
- Applica la modifica, poi attendi il prossimo check-in della macchina e conferma lo stato della distribuzione e della copertura.
-
Vai a Observe → policy per ispezionare le decisioni in tempo reale.
1
Scegli la versione e le macchine
Seleziona la versione pubblicata e le macchine su cui dovrebbe essere eseguita.
2
Osserva
Rivedi i match, le ragioni, gli strumenti interessati e i falsi positivi mentre nulla viene bloccato.
3
Applica enforce
Cambia l’effetto in enforce una volta che i match osservati distinguono le azioni non sicure da quelle valide, poi conferma che ogni macchina prevista ha ricevuto la modifica e sta segnalando le decisioni.
Controlla la copertura
La copertura risponde se una policy è in esecuzione dove c’è il rischio.- Vai a Admin → enforcement e rivedi i totali di enforce e observe.
- Cerca una macchina per ID o label, o filtra le macchine a cui manca una policy.
- Espandi una riga per confrontare le policy assegnate, la distribuzione segnalata, l’ultimo check-in e la cronologia.
- Aggiorna dopo l’intervallo di polling della macchina quando una distribuzione applicata è ancora in sospeso.