

Local enforcement
Configura una macchina senza una chiave Cloud e scegli un policy pack. Usa questa opzione quando hai bisogno di protezioni immediate senza inviare i dati della sessione a Cloud.
Failproof AI Cloud
Aggiungi sessioni centralizzate, audit, valutazioni online, dashboard, avvisi e deployment delle policy su flotta.
Enterprise deployment
Utilizza controlli organizzativi, chiavi scoped, infrastruttura privata e requisiti di sicurezza specifici del deployment.
Applicazione locale
Eseguifailproofai config senza una chiave, quindi scegli un pack con failproofai policies add FailproofAI/policies. In un terminale, seleziona Not now — stay local quando la configurazione chiede di connettersi a Cloud; senza terminale e senza FAILPROOFAI_CLOUD_TOKEN, rimane locale automaticamente. Il daemon e i hook applicano le policy sulla macchina, e nessun dato di sessione viene inviato a Cloud. Per connetterti in seguito, segui i passaggi sotto.
Percorso di produzione consigliato
- Connetti una macchina non di produzione con l’acquisizione dei transcript abilitata.
- Verifica le sessioni e le valutazioni in Cloud.
- Crea un audit per una modalità di errore nota.
- Distribuisci la prima policy in modalità observe.
- Espandi alla produzione dopo aver revisionato i match e i falsi positivi.
Connetti una macchina a Cloud
- Dashboard
- CLI
- Vai a Administration → Keys e crea una chiave con i permessi
events:addepolicies:pull. - Copia il segreto monouso sulla macchina target.
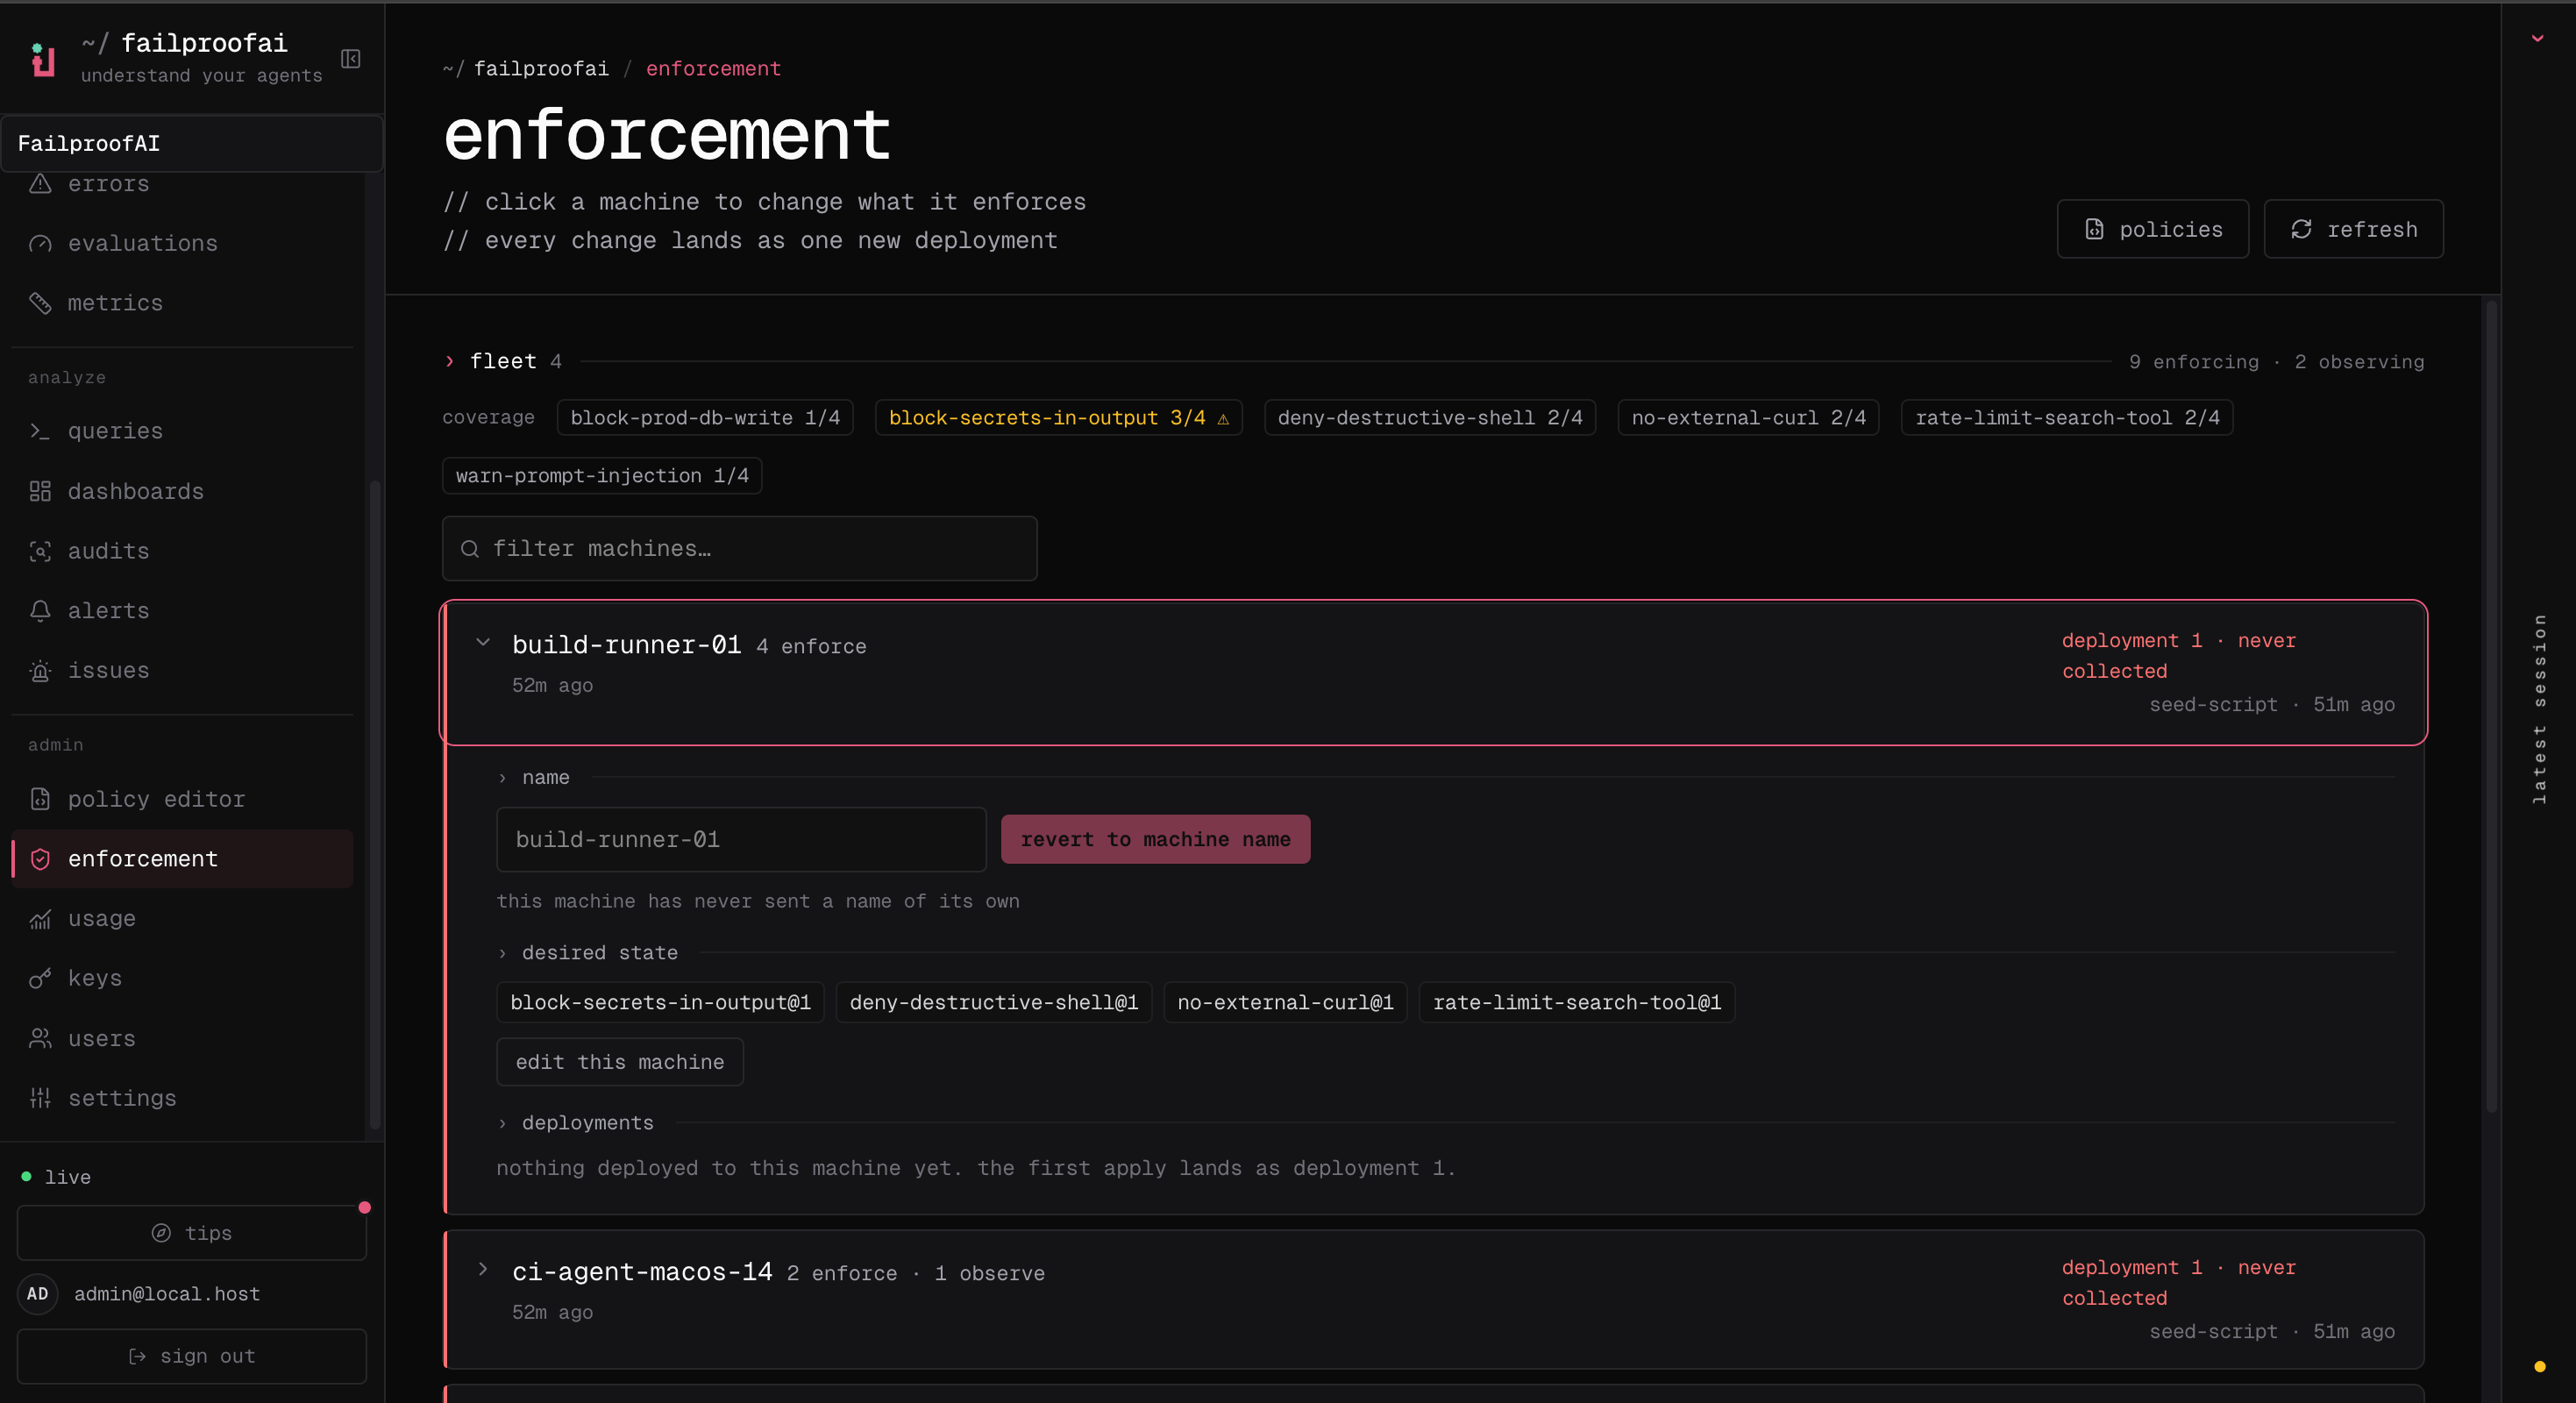
- Dopo aver eseguito il comando CLI di connessione, vai a Admin → enforcement e conferma che la macchina appare.
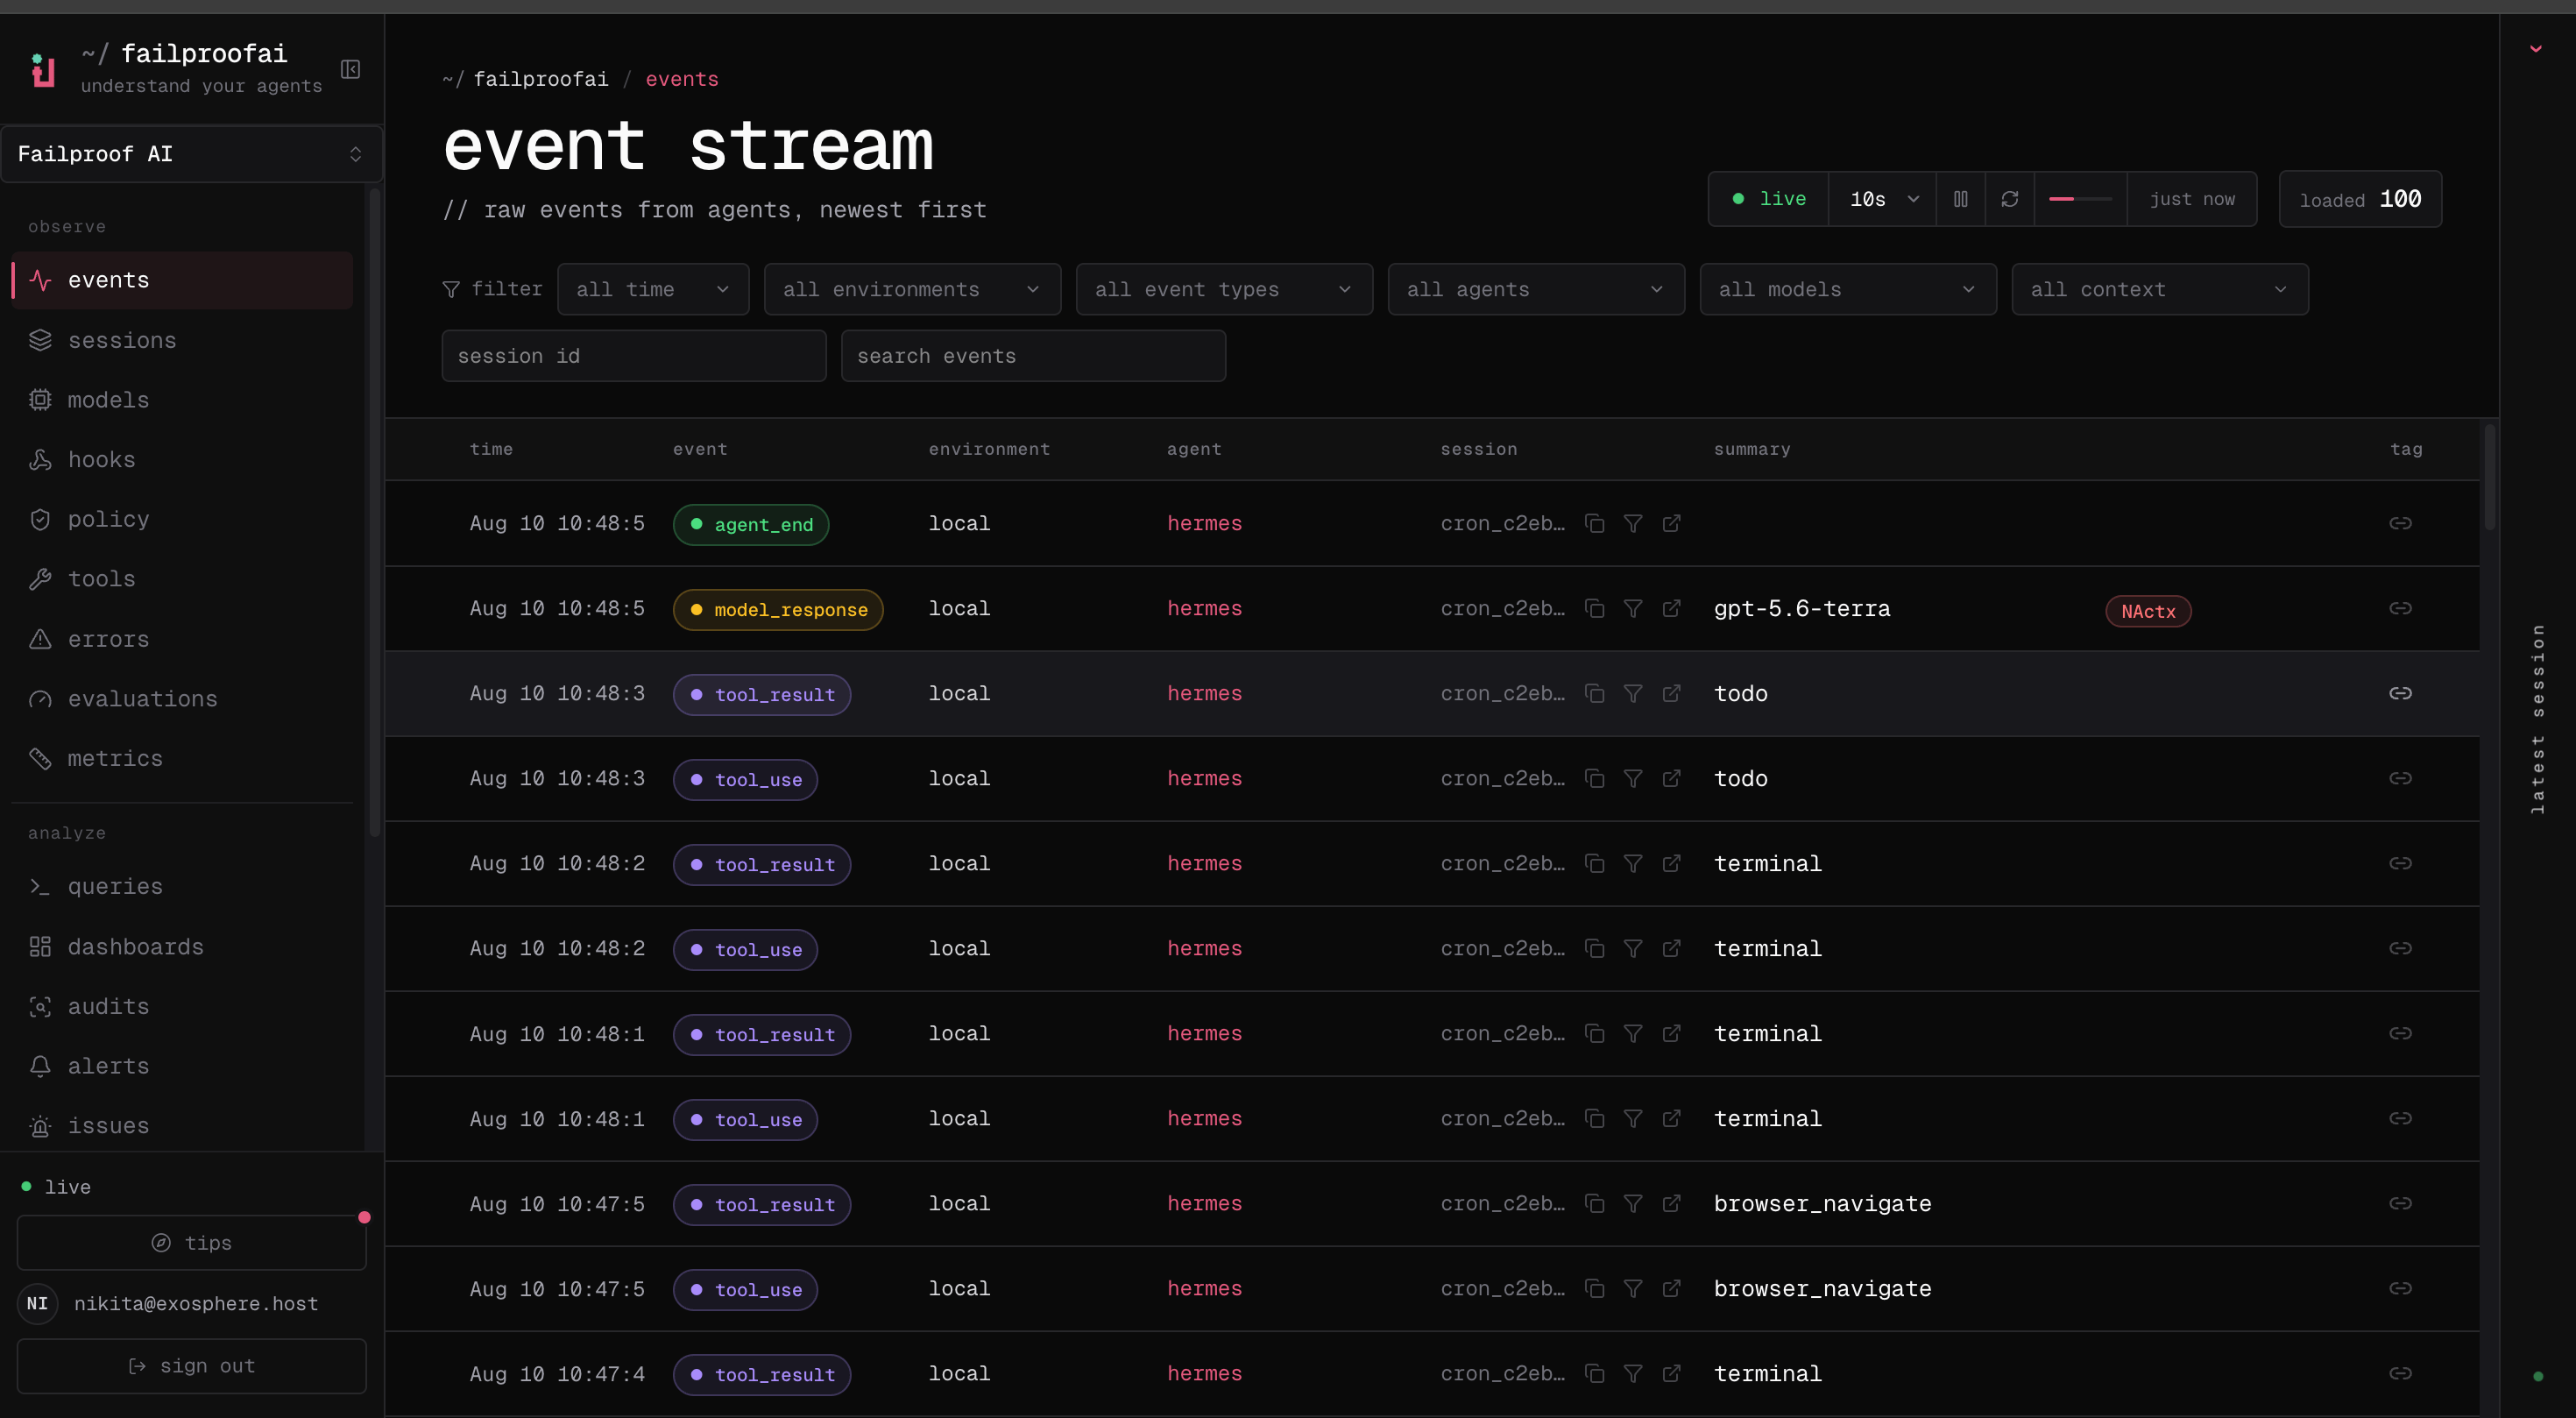
- Vai a Observe → Events e conferma che il suo primo evento è arrivato.

failproofai config --status per vedere quale capacità è configurata.
La configurazione di Cloud scrive le credenziali locali solo dopo che la capacità rilevante ha avuto successo. Una verifica fallita non lascia una macchina che sembra connessa quando non lo è.