

Cloud에 세션이 표시되지 않음
Cloud에 세션이 표시되지 않음
- 대시보드
- CLI
Administration → Keys를 열어 머신 키가 활성 상태이고 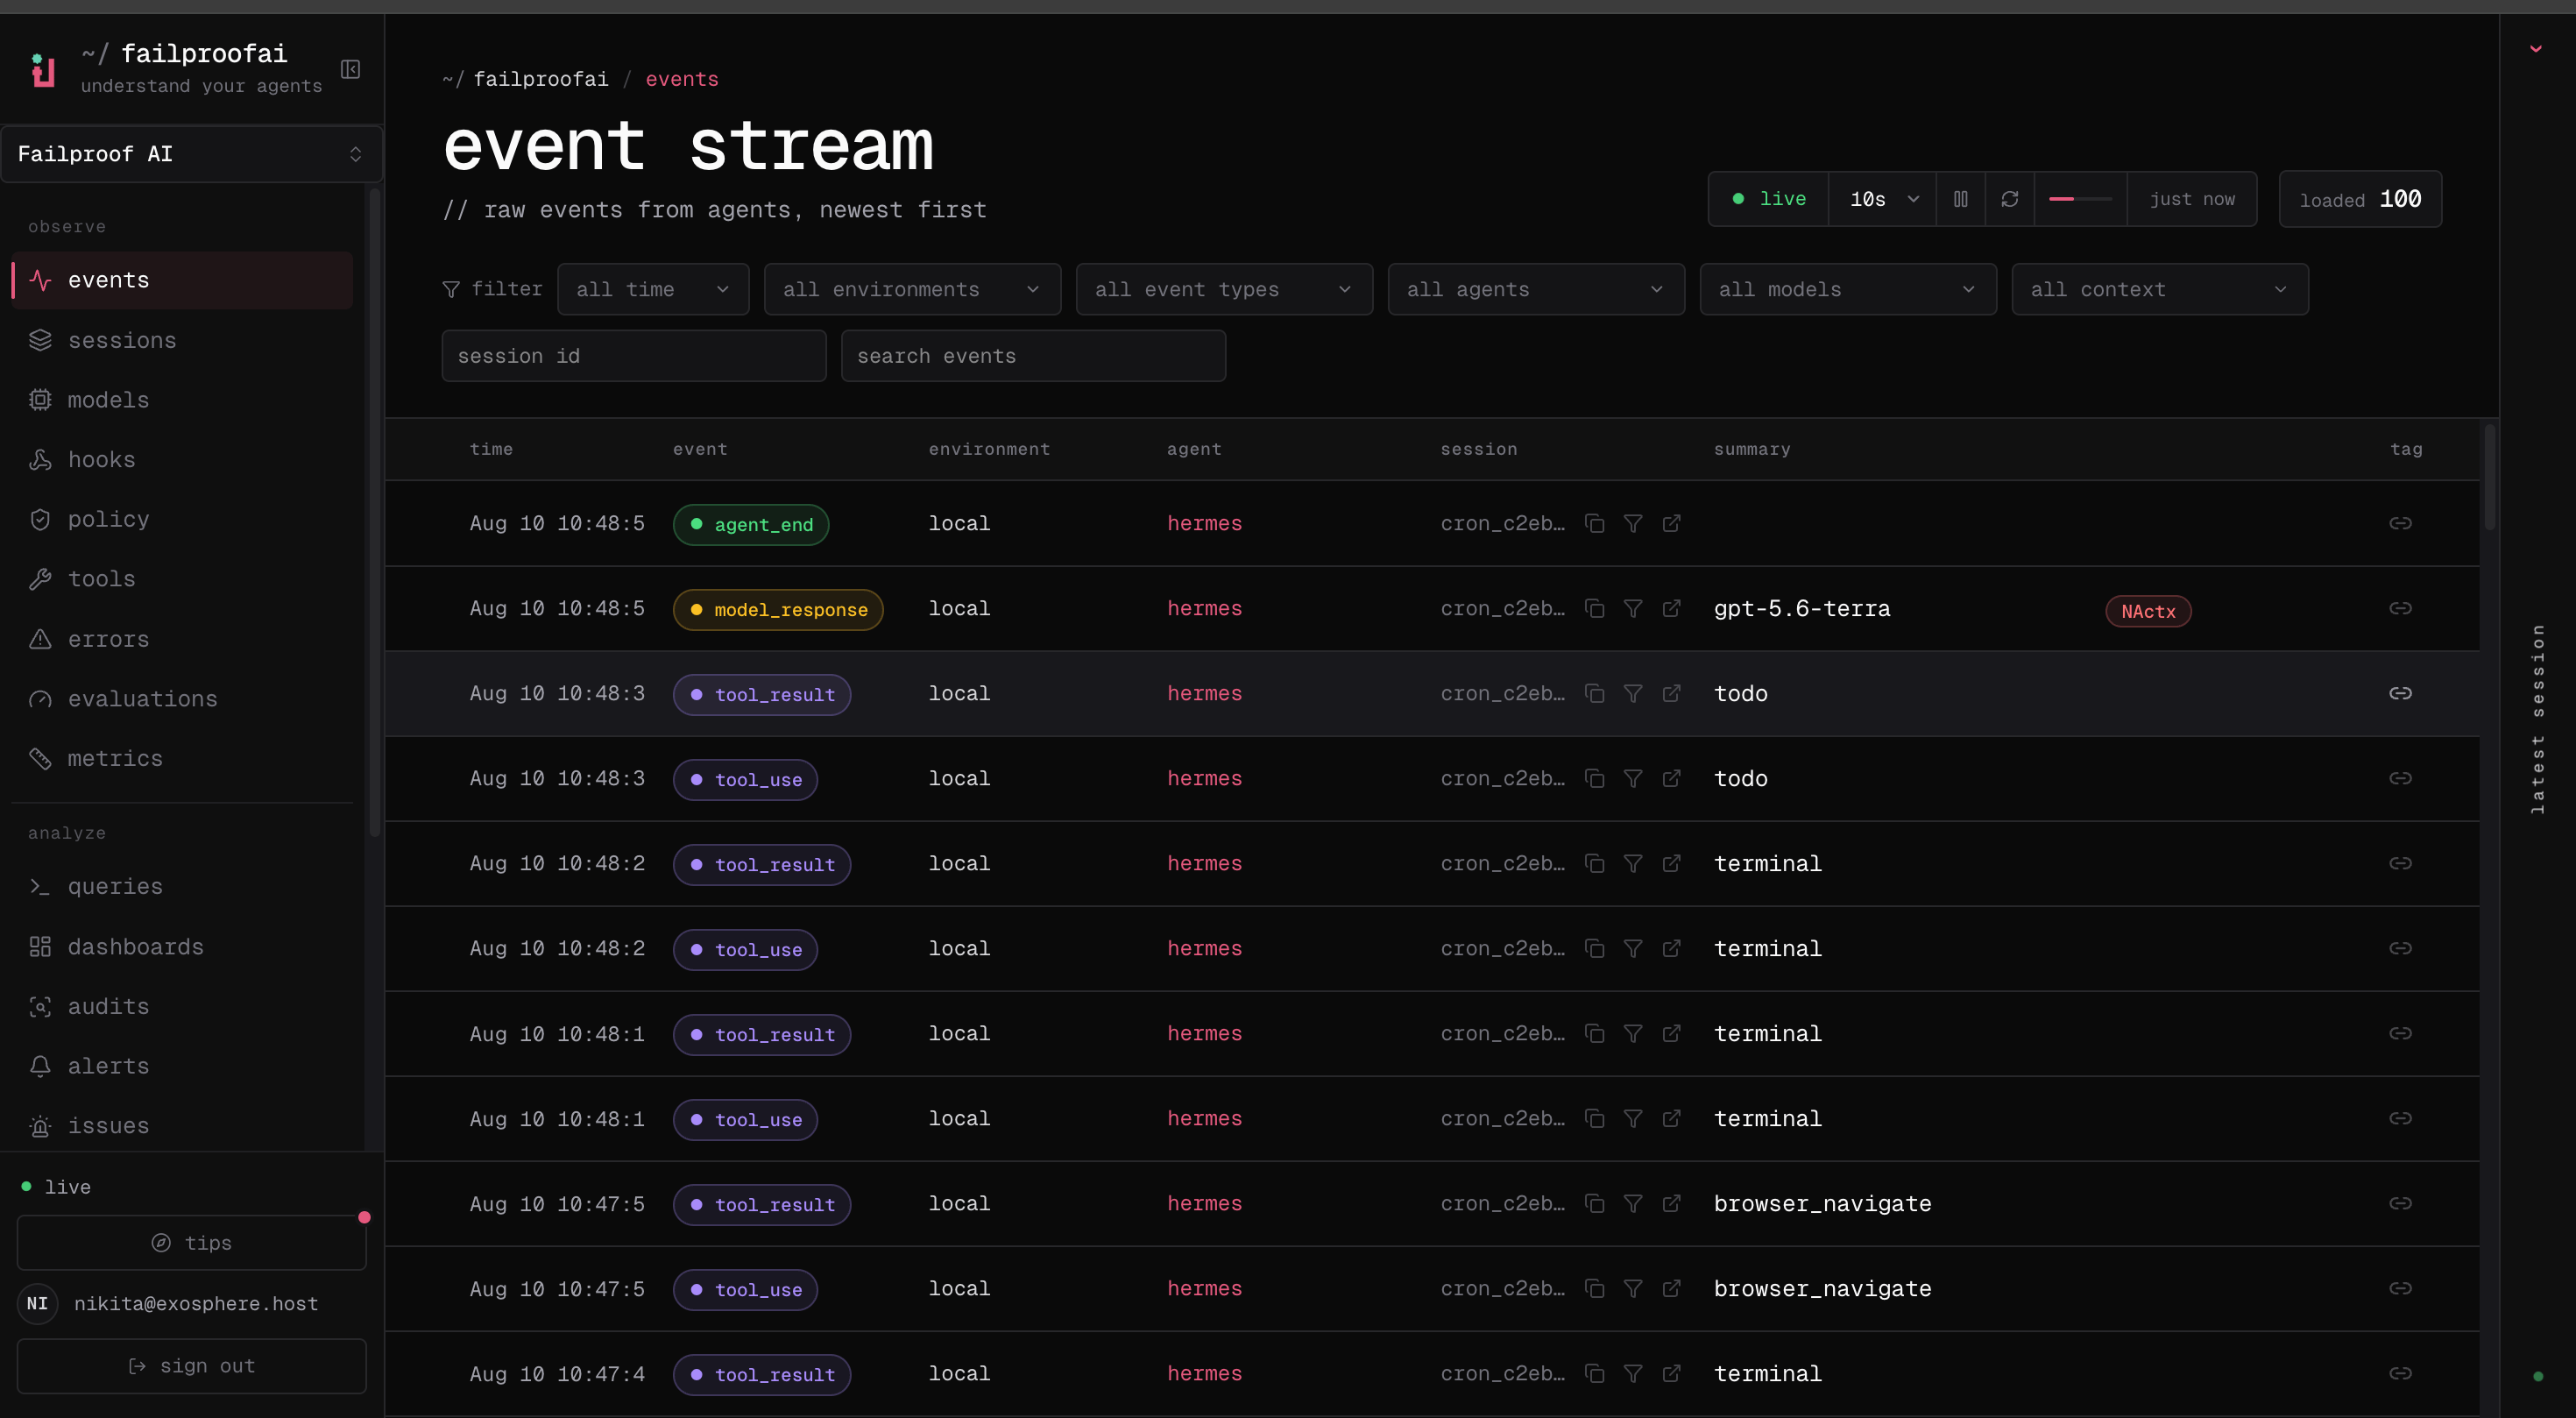
events:add 권한이 있는지 확인합니다. 그런 다음 Observe → Events를 열어 시간 범위를 넓히고 환경 및 에이전트 필터를 초기화합니다. 이벤트가 존재하면 세션 ID를 검색한 후 Observe → Sessions에서 그룹화를 확인합니다. 이벤트가 없으면 CLI에서 Failproof 데몬을 진단합니다.Python SDK 이벤트가 디스크에 남아 있음
Python SDK 이벤트가 디스크에 남아 있음
- 대시보드
- CLI
Observe → Events에서 필터를 초기화하고 정확한 SDK 세션 ID를 검색합니다. 아무것도 표시되지 않으면 소스 머신에서 SDK 스풀과 Failproof 데몬을 점검합니다.
머신이 정책을 수신하지 못함
머신이 정책을 수신하지 못함
- 대시보드
- CLI
Admin → enforcement를 열어 머신을 선택하고 할당된 버전, 보고된 버전, 이전 버전을 비교합니다. 배포 범위에 해당 머신이 포함되어 있는지, 키에
policies:pull 권한이 있는지 확인합니다. 정책 전달이 실패하더라도 수집은 정상적으로 작동할 수 있습니다.데몬을 사용할 수 없어 동작이 차단됨
데몬을 사용할 수 없어 동작이 차단됨
- 대시보드
- CLI
Admin → enforcement를 열어 머신의 마지막 확인 시간과 보고된 버전을 점검합니다. 머신이 오래된 상태라면 로컬 데몬 문제로 처리합니다. 데몬을 사용할 수 없다는 이유만으로 배포된 정책을 약화시키지 마십시오.
커스텀 정책이 로드되지 않음
커스텀 정책이 로드되지 않음
- 대시보드
- CLI
Cloud에서 작성된 정책의 경우 Admin → policy editor를 열고 초안을 선택한 후 게시 전에 유효성 검사 오류를 확인합니다. 로컬 정책의 경우 CLI로 유효성을 검사한 다음 테스트 동작 후 Observe → policy를 열어 결정이 도착하는지 확인합니다.
감사 결과가 없음
감사 결과가 없음
- 대시보드
- CLI
Analyze → audits를 열어 실행을 선택하고 모델 분석이 수행되었는지 확인합니다. 그런 다음 범위와 기간을 Observe → sessions와 비교하고 해당 집합에서 대표적인 트레이스를 엽니다.결과가 없는 것은 분석이 성공적으로 실행된 경우에만 의미가 있습니다. 분석이 건너뛰어지거나 실패한 경우, 실행은 결과를 생성하지 않으며 미분석 기간은 향후 성공적인 실행을 위해 열려 있습니다. 모델 분석이 비활성화된 경우에도 감사 결과가 생성되지 않습니다. 이는 결정론적 자격 증명 및 PII 스캔이 통계를 기록하되 더 이상 결과를 발생시키지 않기 때문입니다.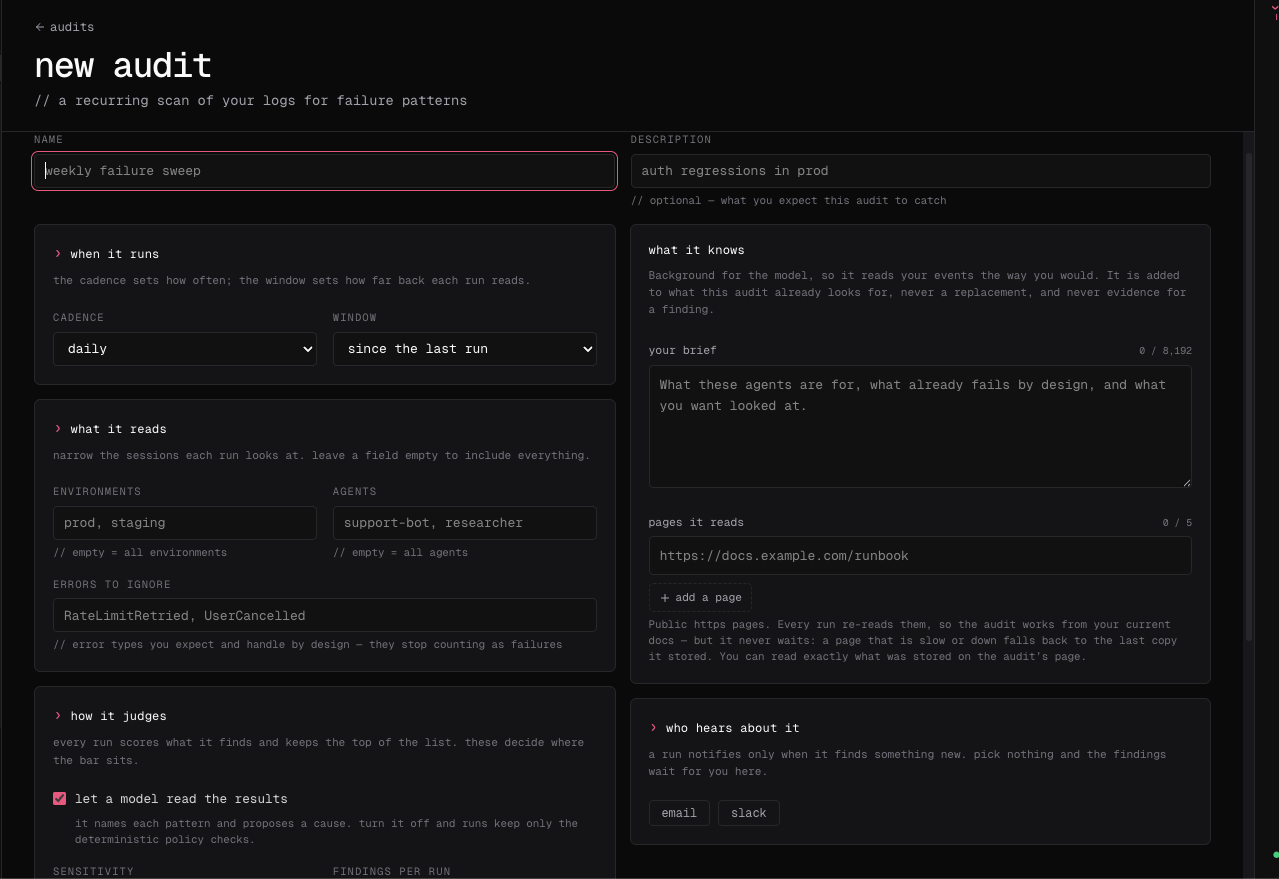
온라인 평가가 자동으로 실행되지 않음
온라인 평가가 자동으로 실행되지 않음
- 대시보드
- CLI
완료된 세션을 열어 수동 평가가 성공하는지 확인합니다. 현재 호스팅 Cloud 대시보드에는 평가기 엔드포인트 제어 기능이 없으므로 서버 운영자가 직접 구성해야 합니다.
Cloud CLI 인증이 잘못된 조직을 대상으로 함
Cloud CLI 인증이 잘못된 조직을 대상으로 함
- 대시보드
- CLI
조직 전환기를 사용하여 예상 슬러그와 권한을 확인한 후 CLI 결과와 비교합니다.
정책이 유효한 작업을 차단함
정책이 유효한 작업을 차단함
- 대시보드
- CLI
Observe → policy를 열어 결정과 연결된 세션을 보존하고 오탐(false-positive) 조건을 파악합니다. 그런 다음 Admin → enforcement를 열어 영향받은 머신을 이전 버전으로 롤백합니다. Policy editor에서 더 좁은 범위의 버전을 만들어 소규모 범위에서 테스트하고, 유효한 작업이 성공한 후에만 범위를 확장합니다.
failproofai config --status 출력 결과를 함께 포함해 주세요.