

Backtest del borrador
- Dashboard
- CLI
El editor de políticas reproduce un borrador contra las llamadas que tu flota ya realizó, antes de publicarlo.
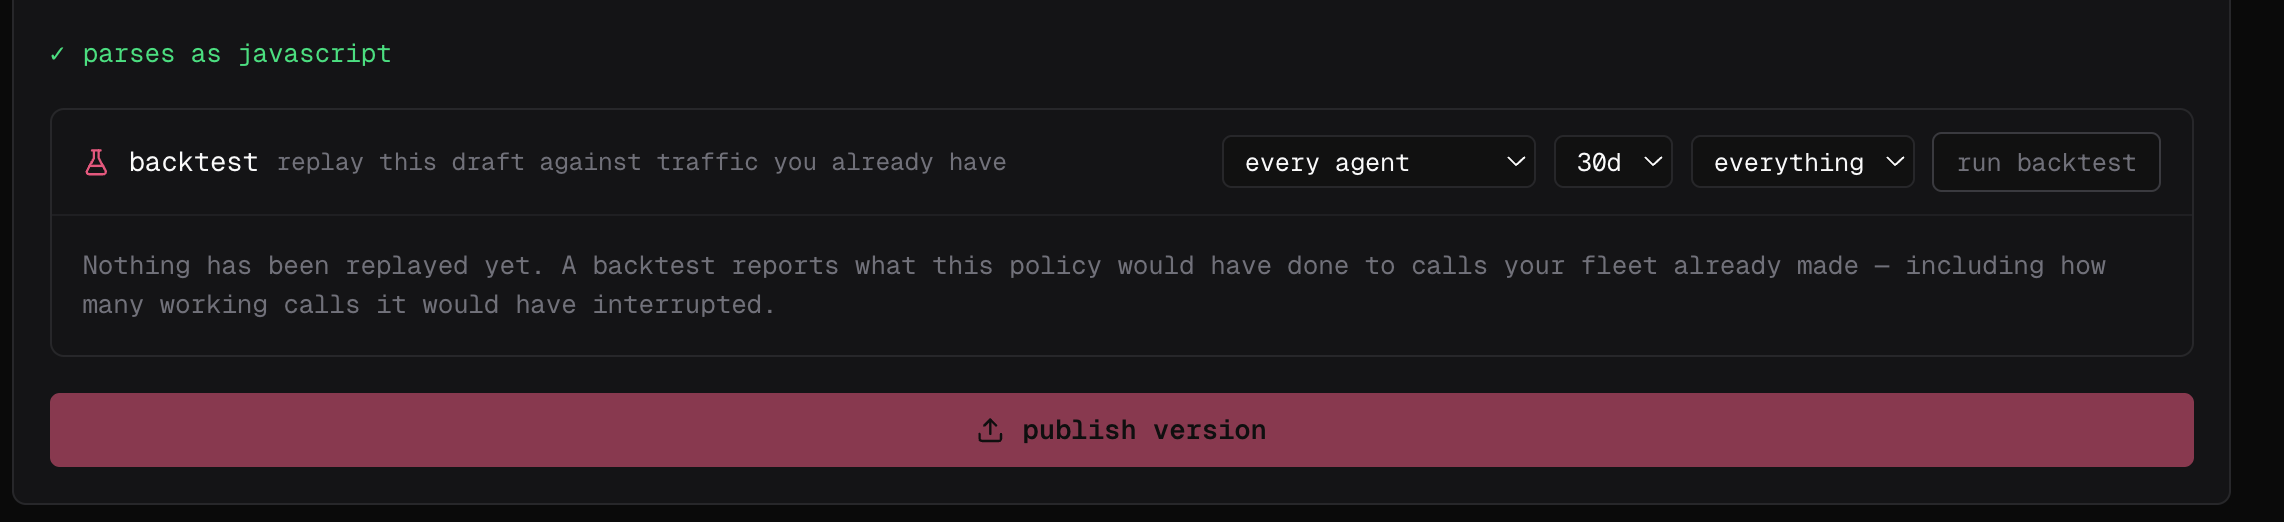
- Abre el borrador en Admin → policy editor. El editor confirma que se analiza como JavaScript.
- En backtest, elige los agentes y la ventana de tiempo a reproducir — every agent y 30d por defecto — y deja el último filtro en everything salvo que quieras reducir el alcance.
-
Selecciona run backtest.
Ejecútala contra un evento que describes tú
fp policies test ejecuta un archivo de política en tu máquina contra un evento sintético y comprueba la decisión. No se publica nada y nada llega a Cloud:
--event, --tool, --command y --file. El propio filtro match de la política sigue aplicándose, por lo que una política que no cubre el evento descrito reporta skipped en lugar de una decisión — normalmente es señal de que su match es más restrictivo de lo que pretendías.
Ejecútala en una sola máquina
A continuación, aplícala de verdad en tu propia máquina, contra tu propio agente:Prueba qué falla
La instalación rechaza un archivo inexistente, un error de sintaxis, una importación no resuelta, una excepción a nivel superior o un módulo que agota el tiempo de carga — así que vuelve a ejecutarlo después de cada cambio en el archivo o en cualquier cosa que importe. En el momento de la aplicación, el mismo archivo defectuoso se registra y se marca como skipped para que el resto de políticas sigan ejecutándose: trata una advertencia de carga en los logs de producción como una aplicación perdida. Los archivos de convención se cargan sin el comando de instalación, así que mantén un paso explícito defailproofai policies --install --custom <file> en CI — es lo que hace fallar la build cuando una política está rota.
Luego aliméntala con lo que los agentes realmente envían, no solo con la entrada que esperas: campos faltantes, nombres alternativos de herramientas como Write y Edit, rutas de Windows, entradas mal formadas. Devuelve un allow, instruct o deny intencional en cada ruta, mantén la función determinista y limita cualquier llamada externa con un timeout corto.
Luego publícala y obsérvala
Un backtest muestra lo que la política habría hecho con el tráfico que tenías; no puede mostrar qué hará el tráfico que aún no has visto. Selecciona publish version en el editor (o ejecutafp policies publish), luego despliégala primero en modo observe — sus veredictos se registran y nada se bloquea — y aplica la ejecución una vez que sus coincidencias separen las acciones inseguras de las válidas.