- Observar registra lo que la política habría hecho, sin bloquear nada.
- Aplicar actúa sobre la decisión: un
denybloquea la llamada y uninstructorienta al agente.
Agregar una máquina
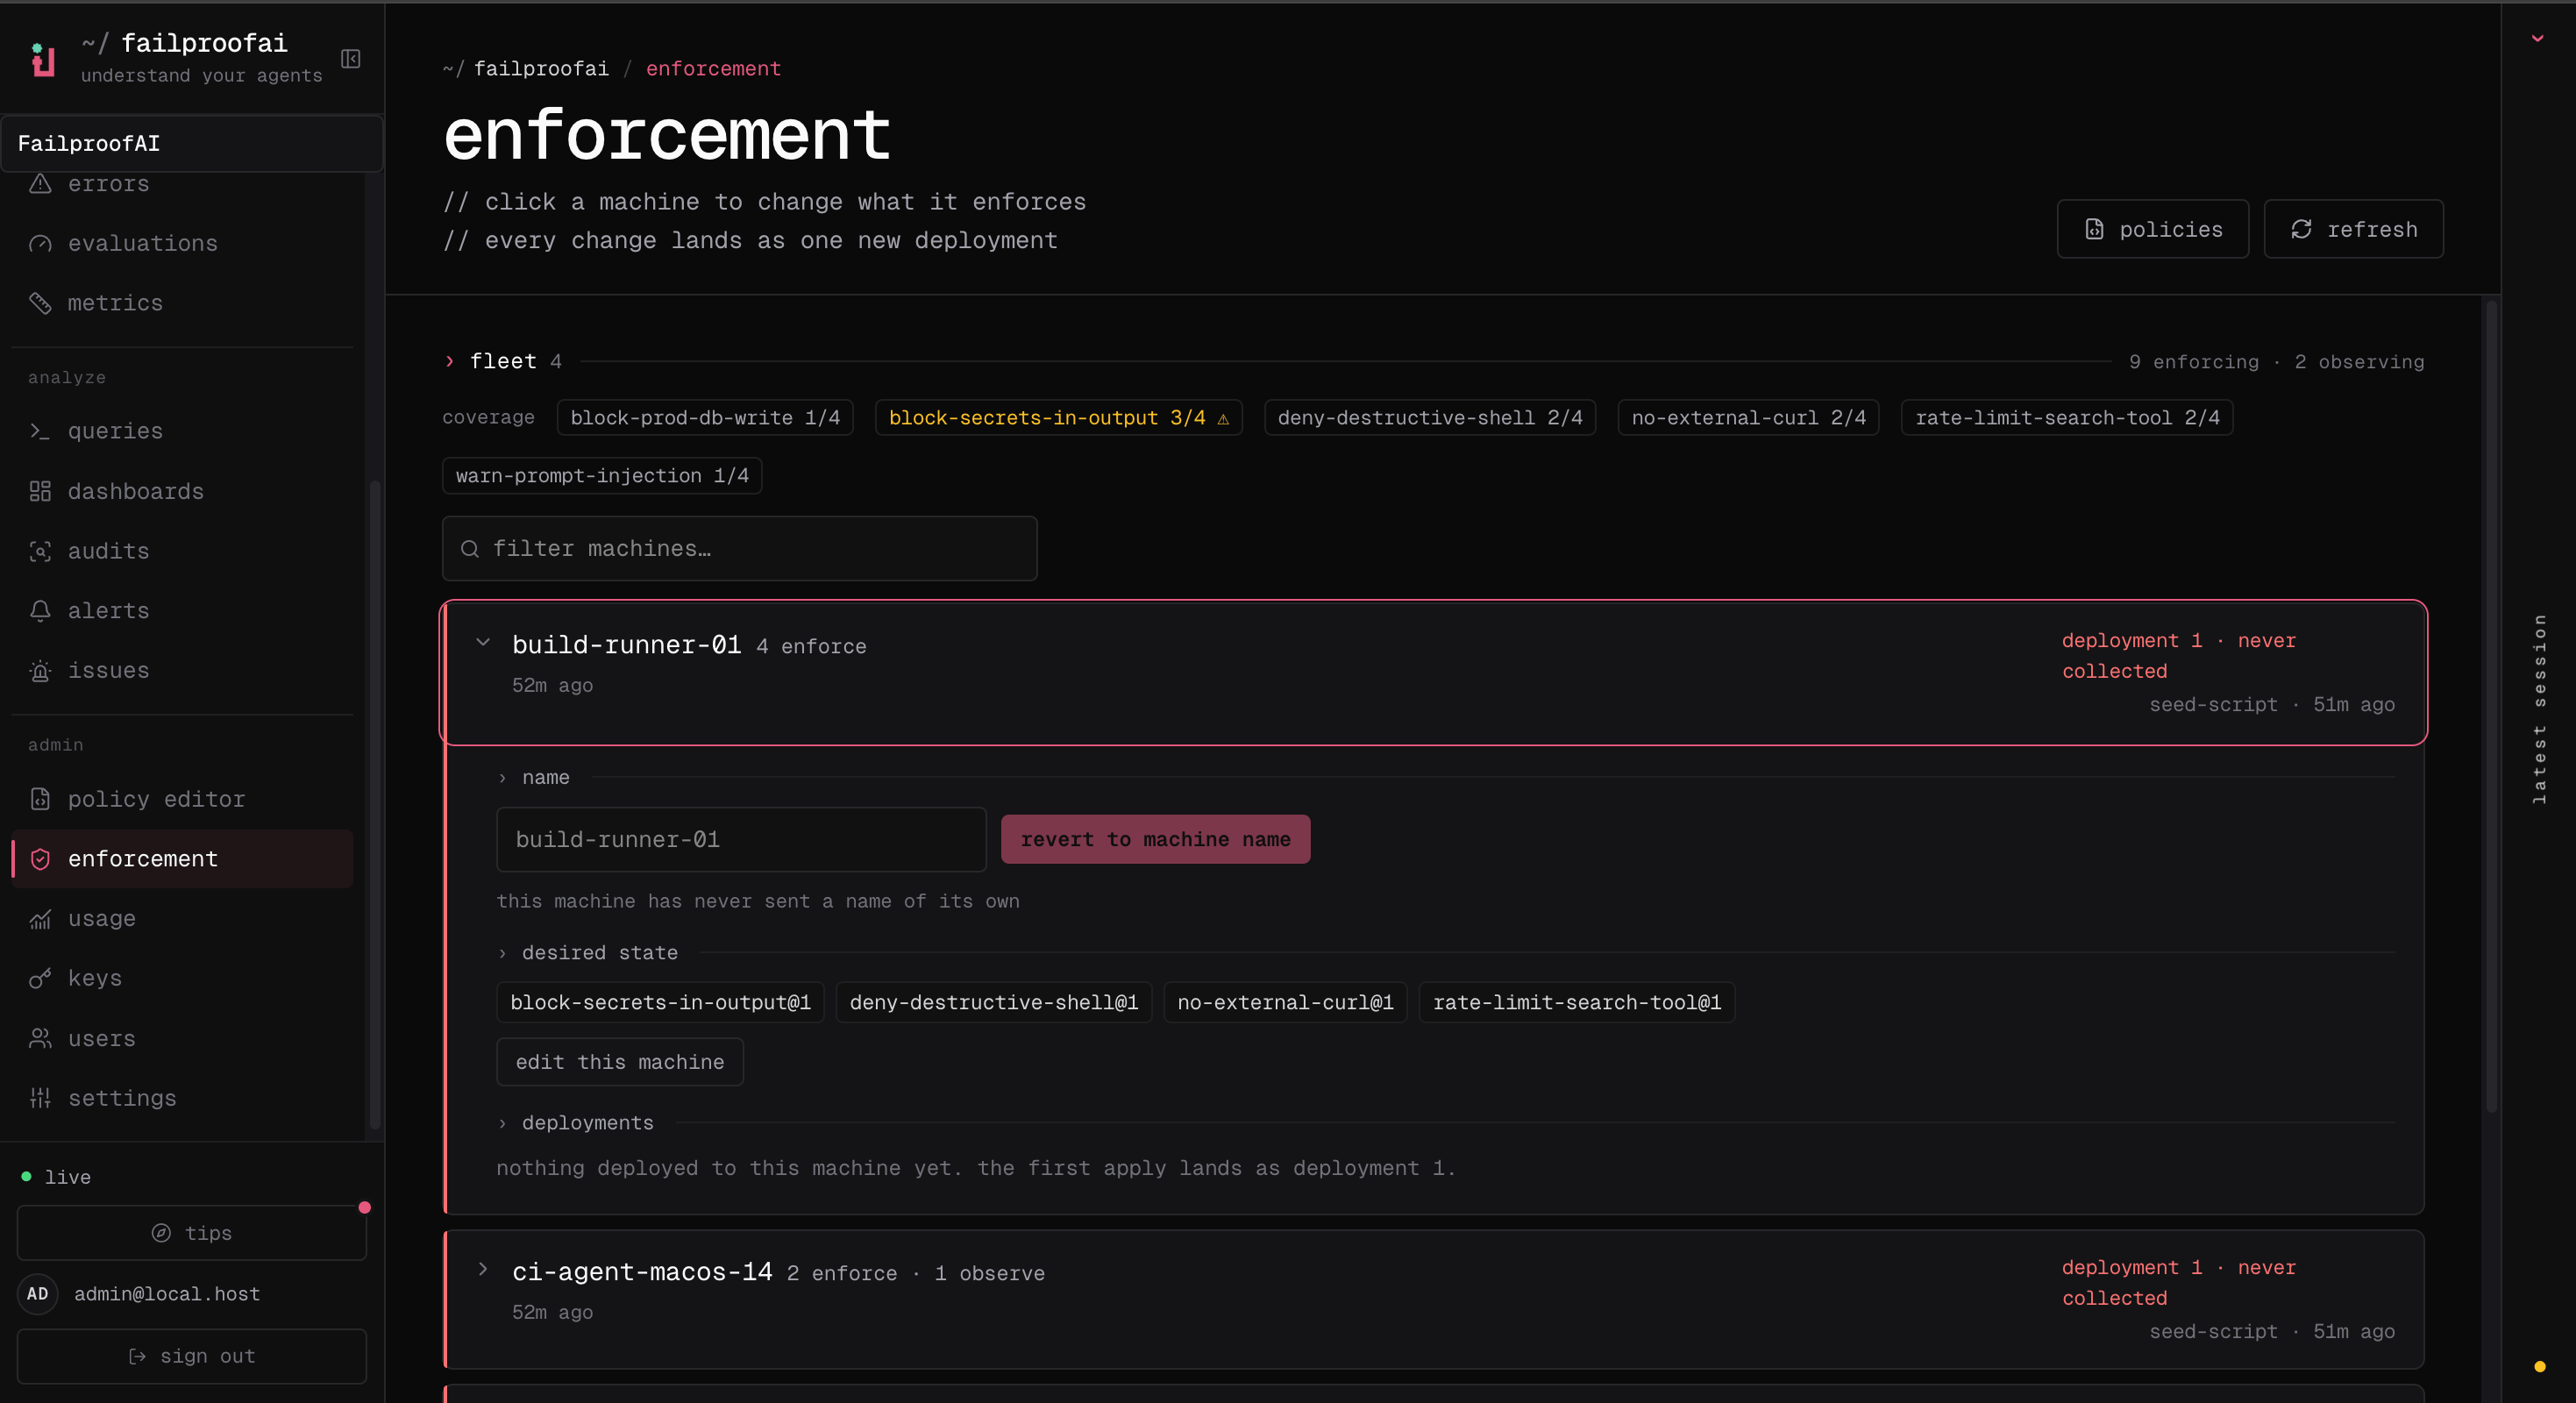
Una máquina aparece en Admin → enforcement una vez que está conectada a Cloud. Si la que necesitas aún no aparece:- Dashboard
- CLI
- Ve a Administración → Claves y crea una clave con
policies:pull, para que la máquina pueda recibir despliegues, yevents:add, para que sus decisiones lleguen a Cloud. - Conecta la máquina con esa clave — Conectar una máquina a Cloud te guía paso a paso.
- Confirma que aparece en Admin → enforcement.
Desplegar en modo observación
- Dashboard
- CLI
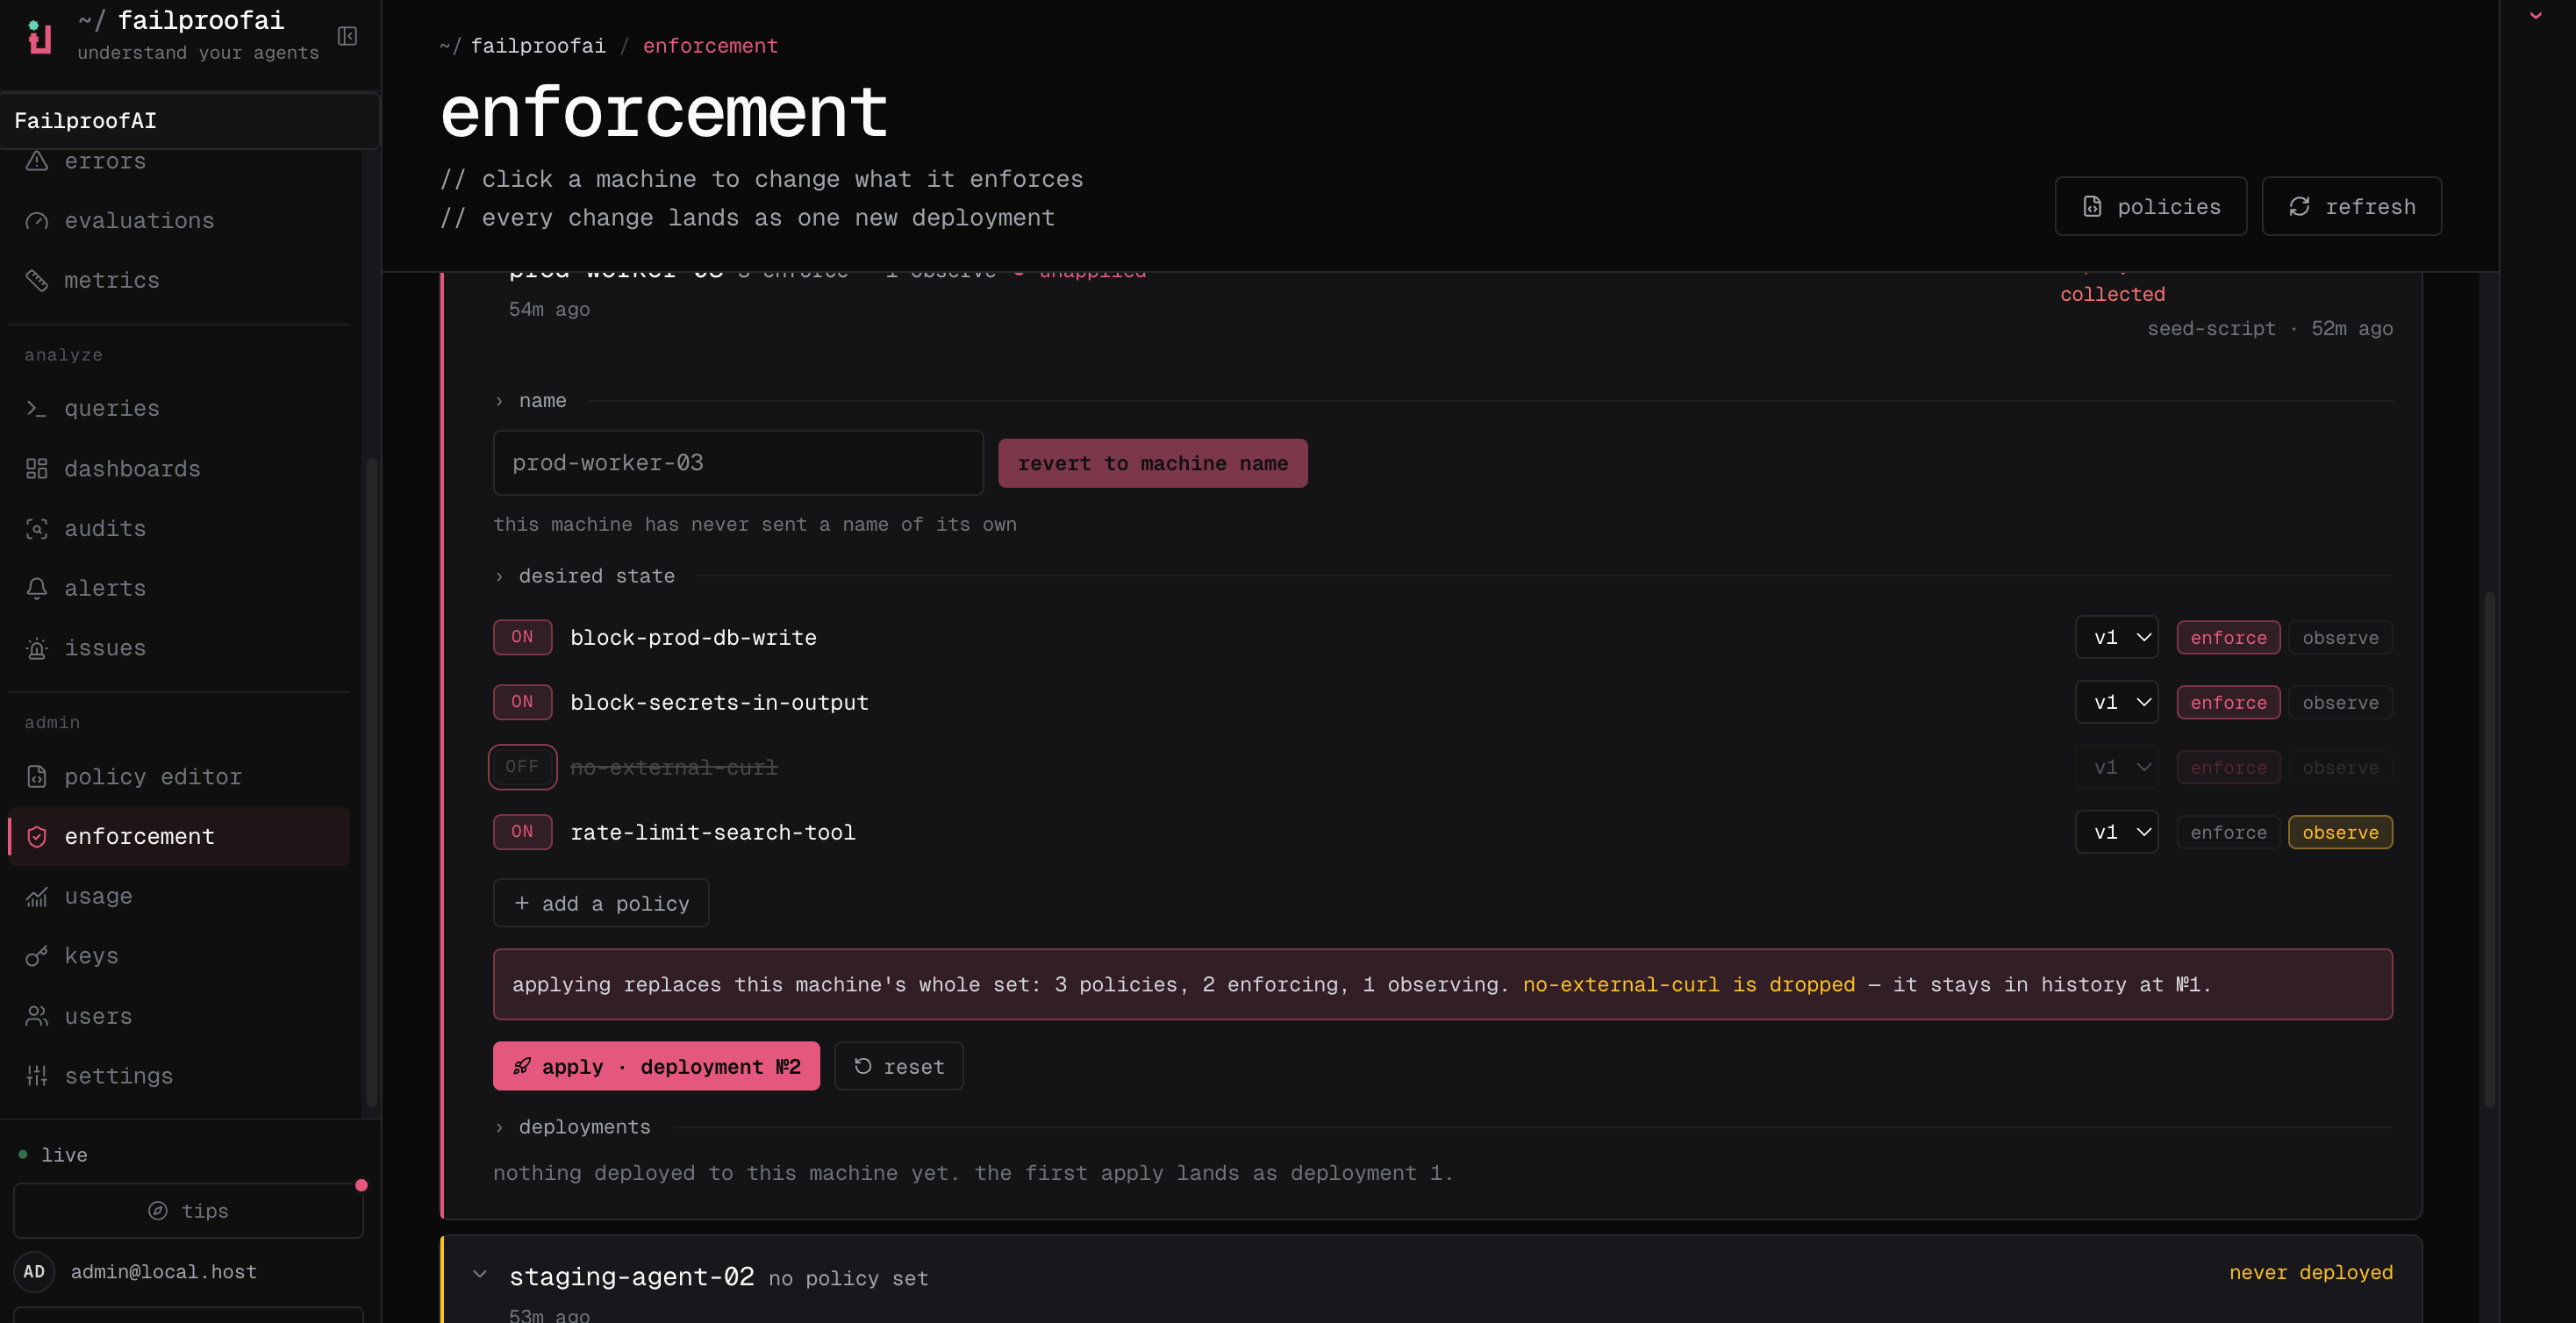
- Ve a Admin → enforcement, encuentra la máquina y expande su fila.
- Selecciona editar, agrega la versión de política probada y elige observar.
- Aplica el cambio, espera al siguiente check-in de la máquina y confirma su estado de despliegue y cobertura.
-
Ve a Observar → política para inspeccionar las decisiones en tiempo real.
1
Elige la versión y las máquinas
Selecciona la versión publicada y las máquinas en las que debe ejecutarse.
2
Observar
Revisa las coincidencias, los motivos, las herramientas afectadas y los falsos positivos mientras no se bloquea nada.
3
Aplicar
Cambia el efecto a aplicar una vez que las coincidencias observadas separen las acciones inseguras de las válidas, y confirma que todas las máquinas previstas recibieron el cambio y están reportando decisiones.
Verificar la cobertura
La cobertura indica si una política está activa donde existe el riesgo.- Ve a Admin → enforcement y revisa los totales de aplicación y observación.
- Busca una máquina por ID o etiqueta, o filtra las máquinas que no tienen una política asignada.
- Expande una fila para comparar las políticas asignadas, el despliegue reportado, el último check-in y el historial.
- Actualiza después del intervalo de sondeo de la máquina cuando un despliegue aplicado aún esté pendiente.