

Aplicación local
Configura una máquina sin clave de Cloud y aplica un paquete de políticas. Úsalo cuando necesites protecciones inmediatas sin enviar datos de sesión a Cloud.
Failproof AI Cloud
Agrega sesiones centralizadas, auditorías, evaluaciones en línea, paneles de control, alertas y despliegue de políticas para toda la flota.
Implementación empresarial
Usa controles organizacionales, claves con alcance restringido, infraestructura privada y requisitos de seguridad específicos del despliegue.
Aplicar localmente
Ejecutafailproofai config sin una clave y luego aplica un paquete con failproofai policies add FailproofAI/policies. En una terminal, selecciona Not now — stay local cuando la configuración pregunte si deseas conectarte a Cloud; si no hay terminal y no existe FAILPROOFAI_CLOUD_TOKEN, el sistema permanece en modo local automáticamente. El demonio y los hooks aplican las políticas en la máquina y no se envían datos de sesión a Cloud. Para conectarte más adelante, sigue los pasos a continuación.
Ruta recomendada para producción
- Conecta una máquina que no sea de producción con la captura de transcripciones habilitada.
- Verifica las sesiones y evaluaciones en Cloud.
- Crea una auditoría para un caso de fallo conocido.
- Despliega la primera política en modo de observación.
- Extiende a producción después de revisar las coincidencias y los falsos positivos.
Conectar una máquina a Cloud
- Panel de control
- CLI
- Ve a Administración → Claves y crea una clave con los permisos
events:addypolicies:pull. - Copia el secreto de un solo uso en la máquina de destino.
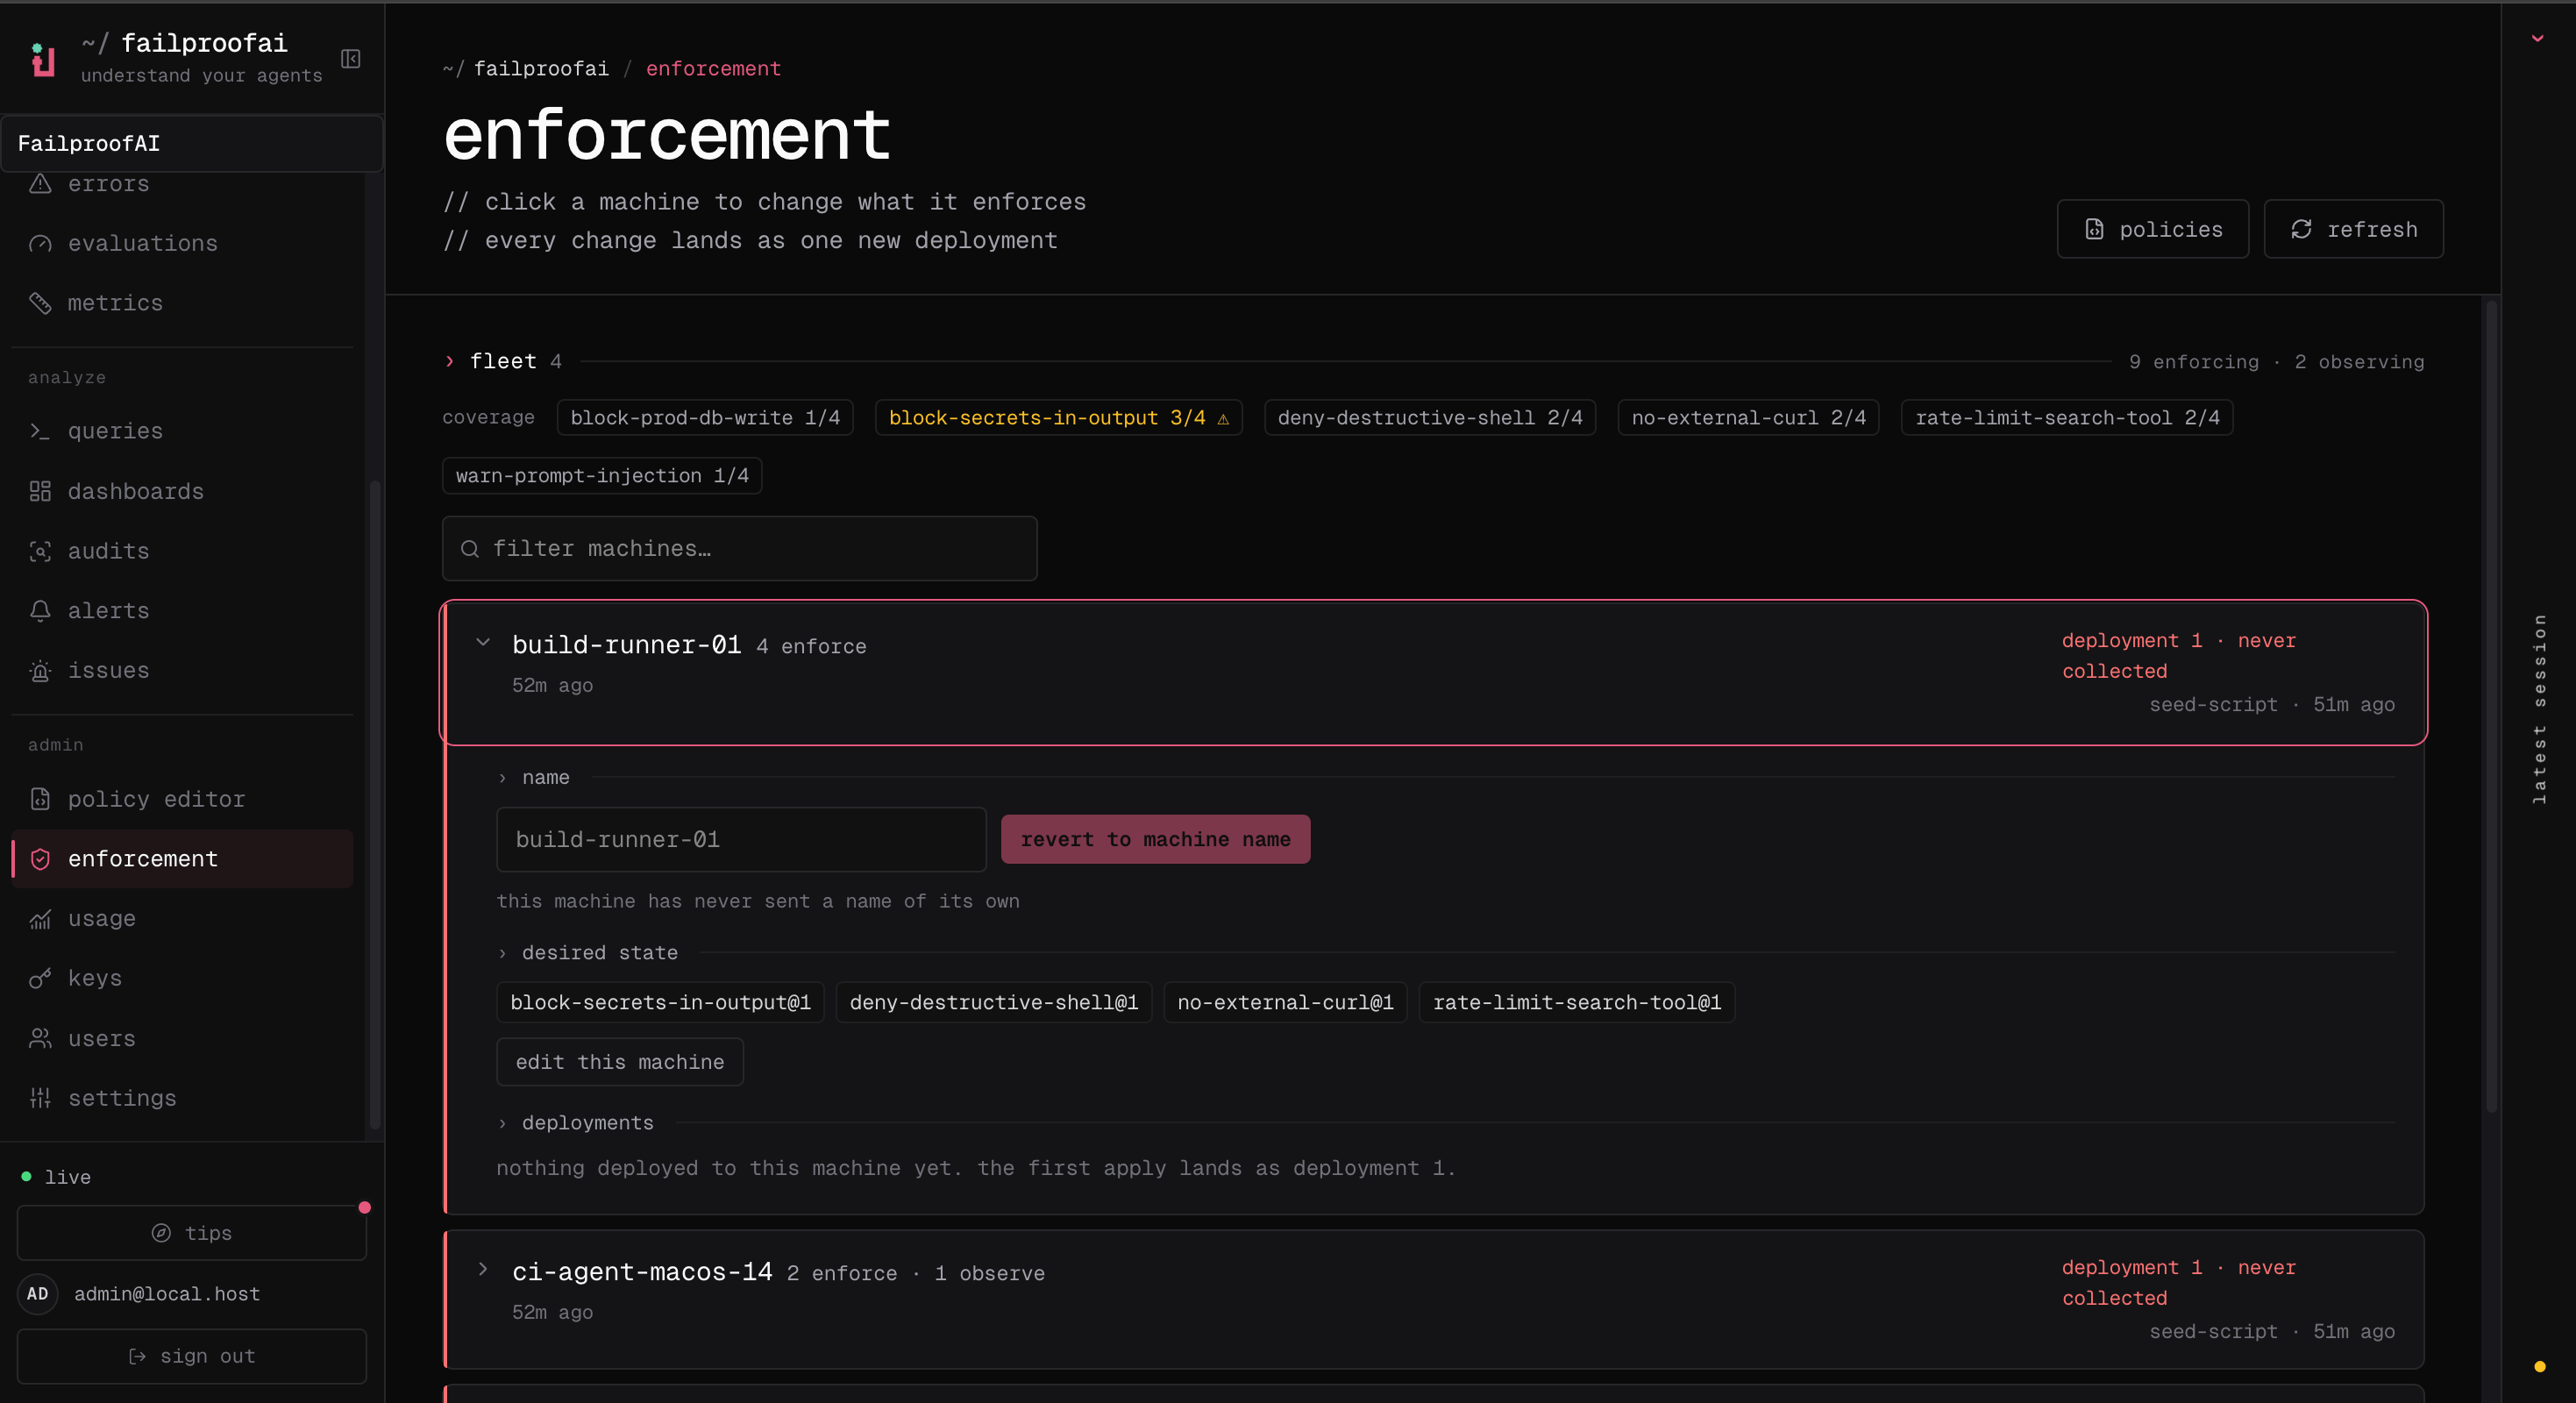
- Después de ejecutar el comando de conexión de la CLI, ve a Admin → enforcement y confirma que la máquina aparece.
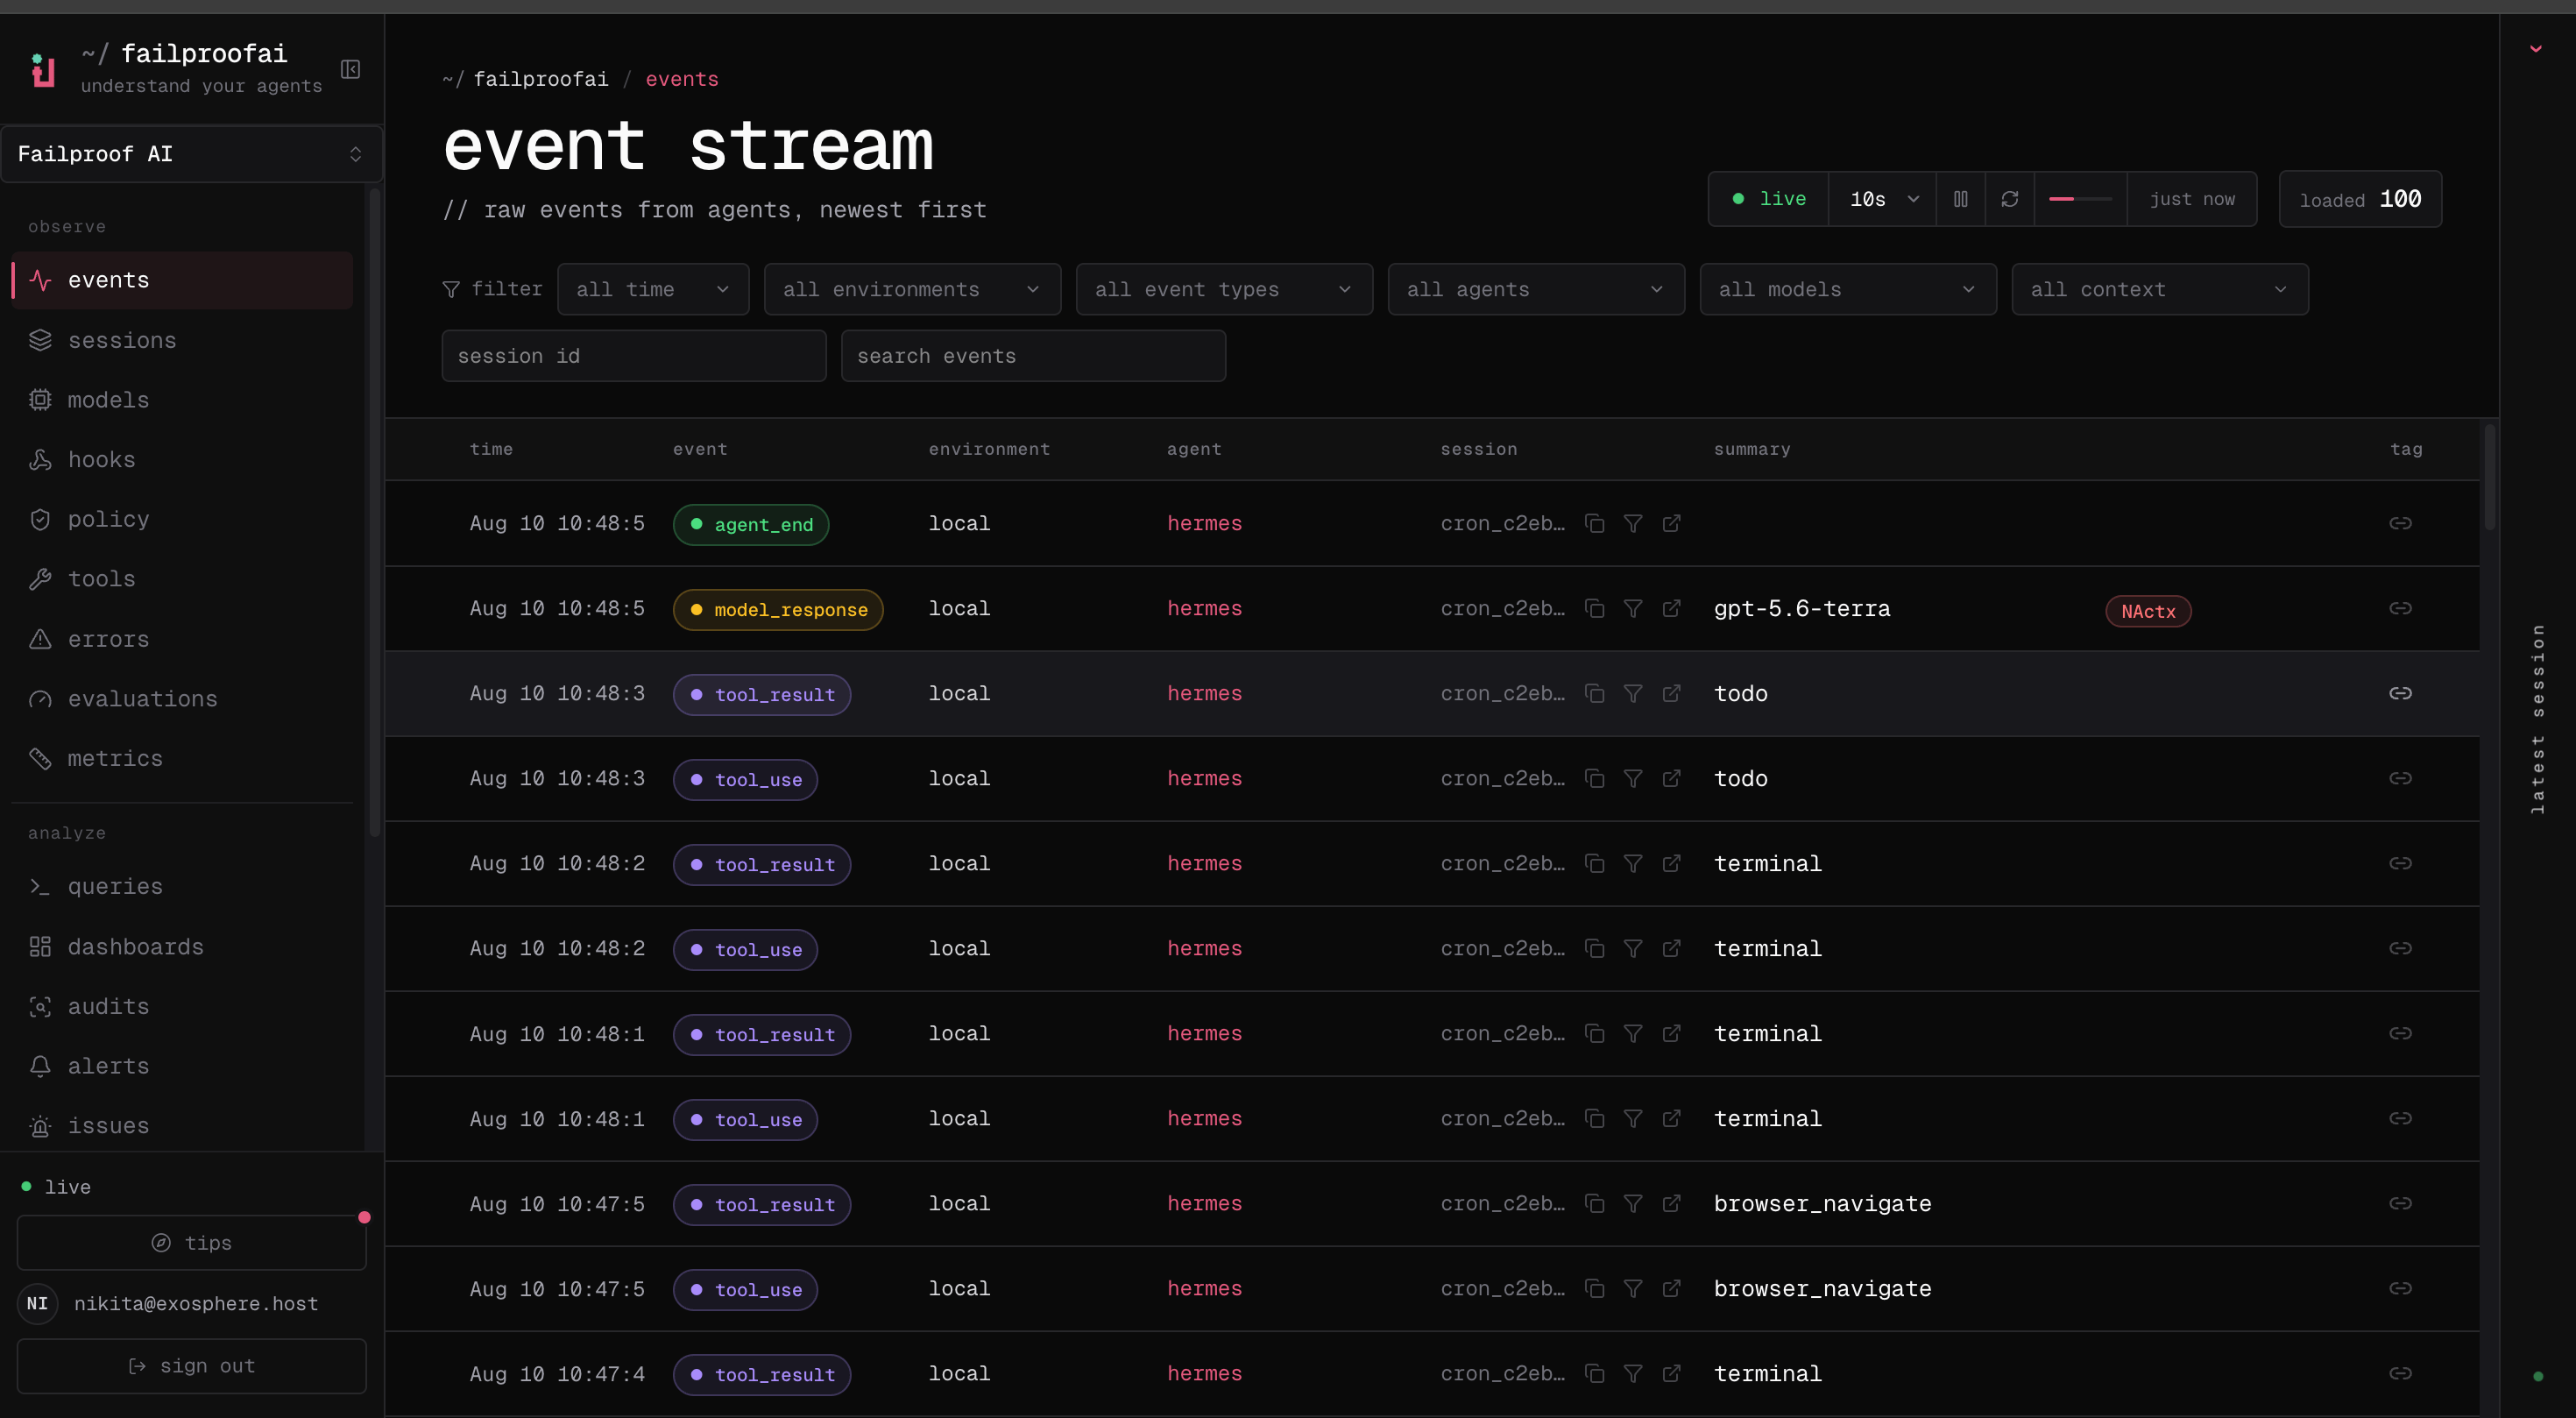
- Ve a Observe → Events y confirma que llega su primer evento.

failproofai config --status para ver qué capacidades están configuradas.
La configuración de Cloud escribe las credenciales locales solo después de que la capacidad correspondiente se verifica correctamente. Una verificación fallida no deja la máquina con apariencia de estar conectada cuando no lo está.