

Nessuna sessione appare nel Cloud
Nessuna sessione appare nel Cloud
- Dashboard
- CLI
Apri Administration → Keys e conferma che la chiave della macchina è attiva e possiede 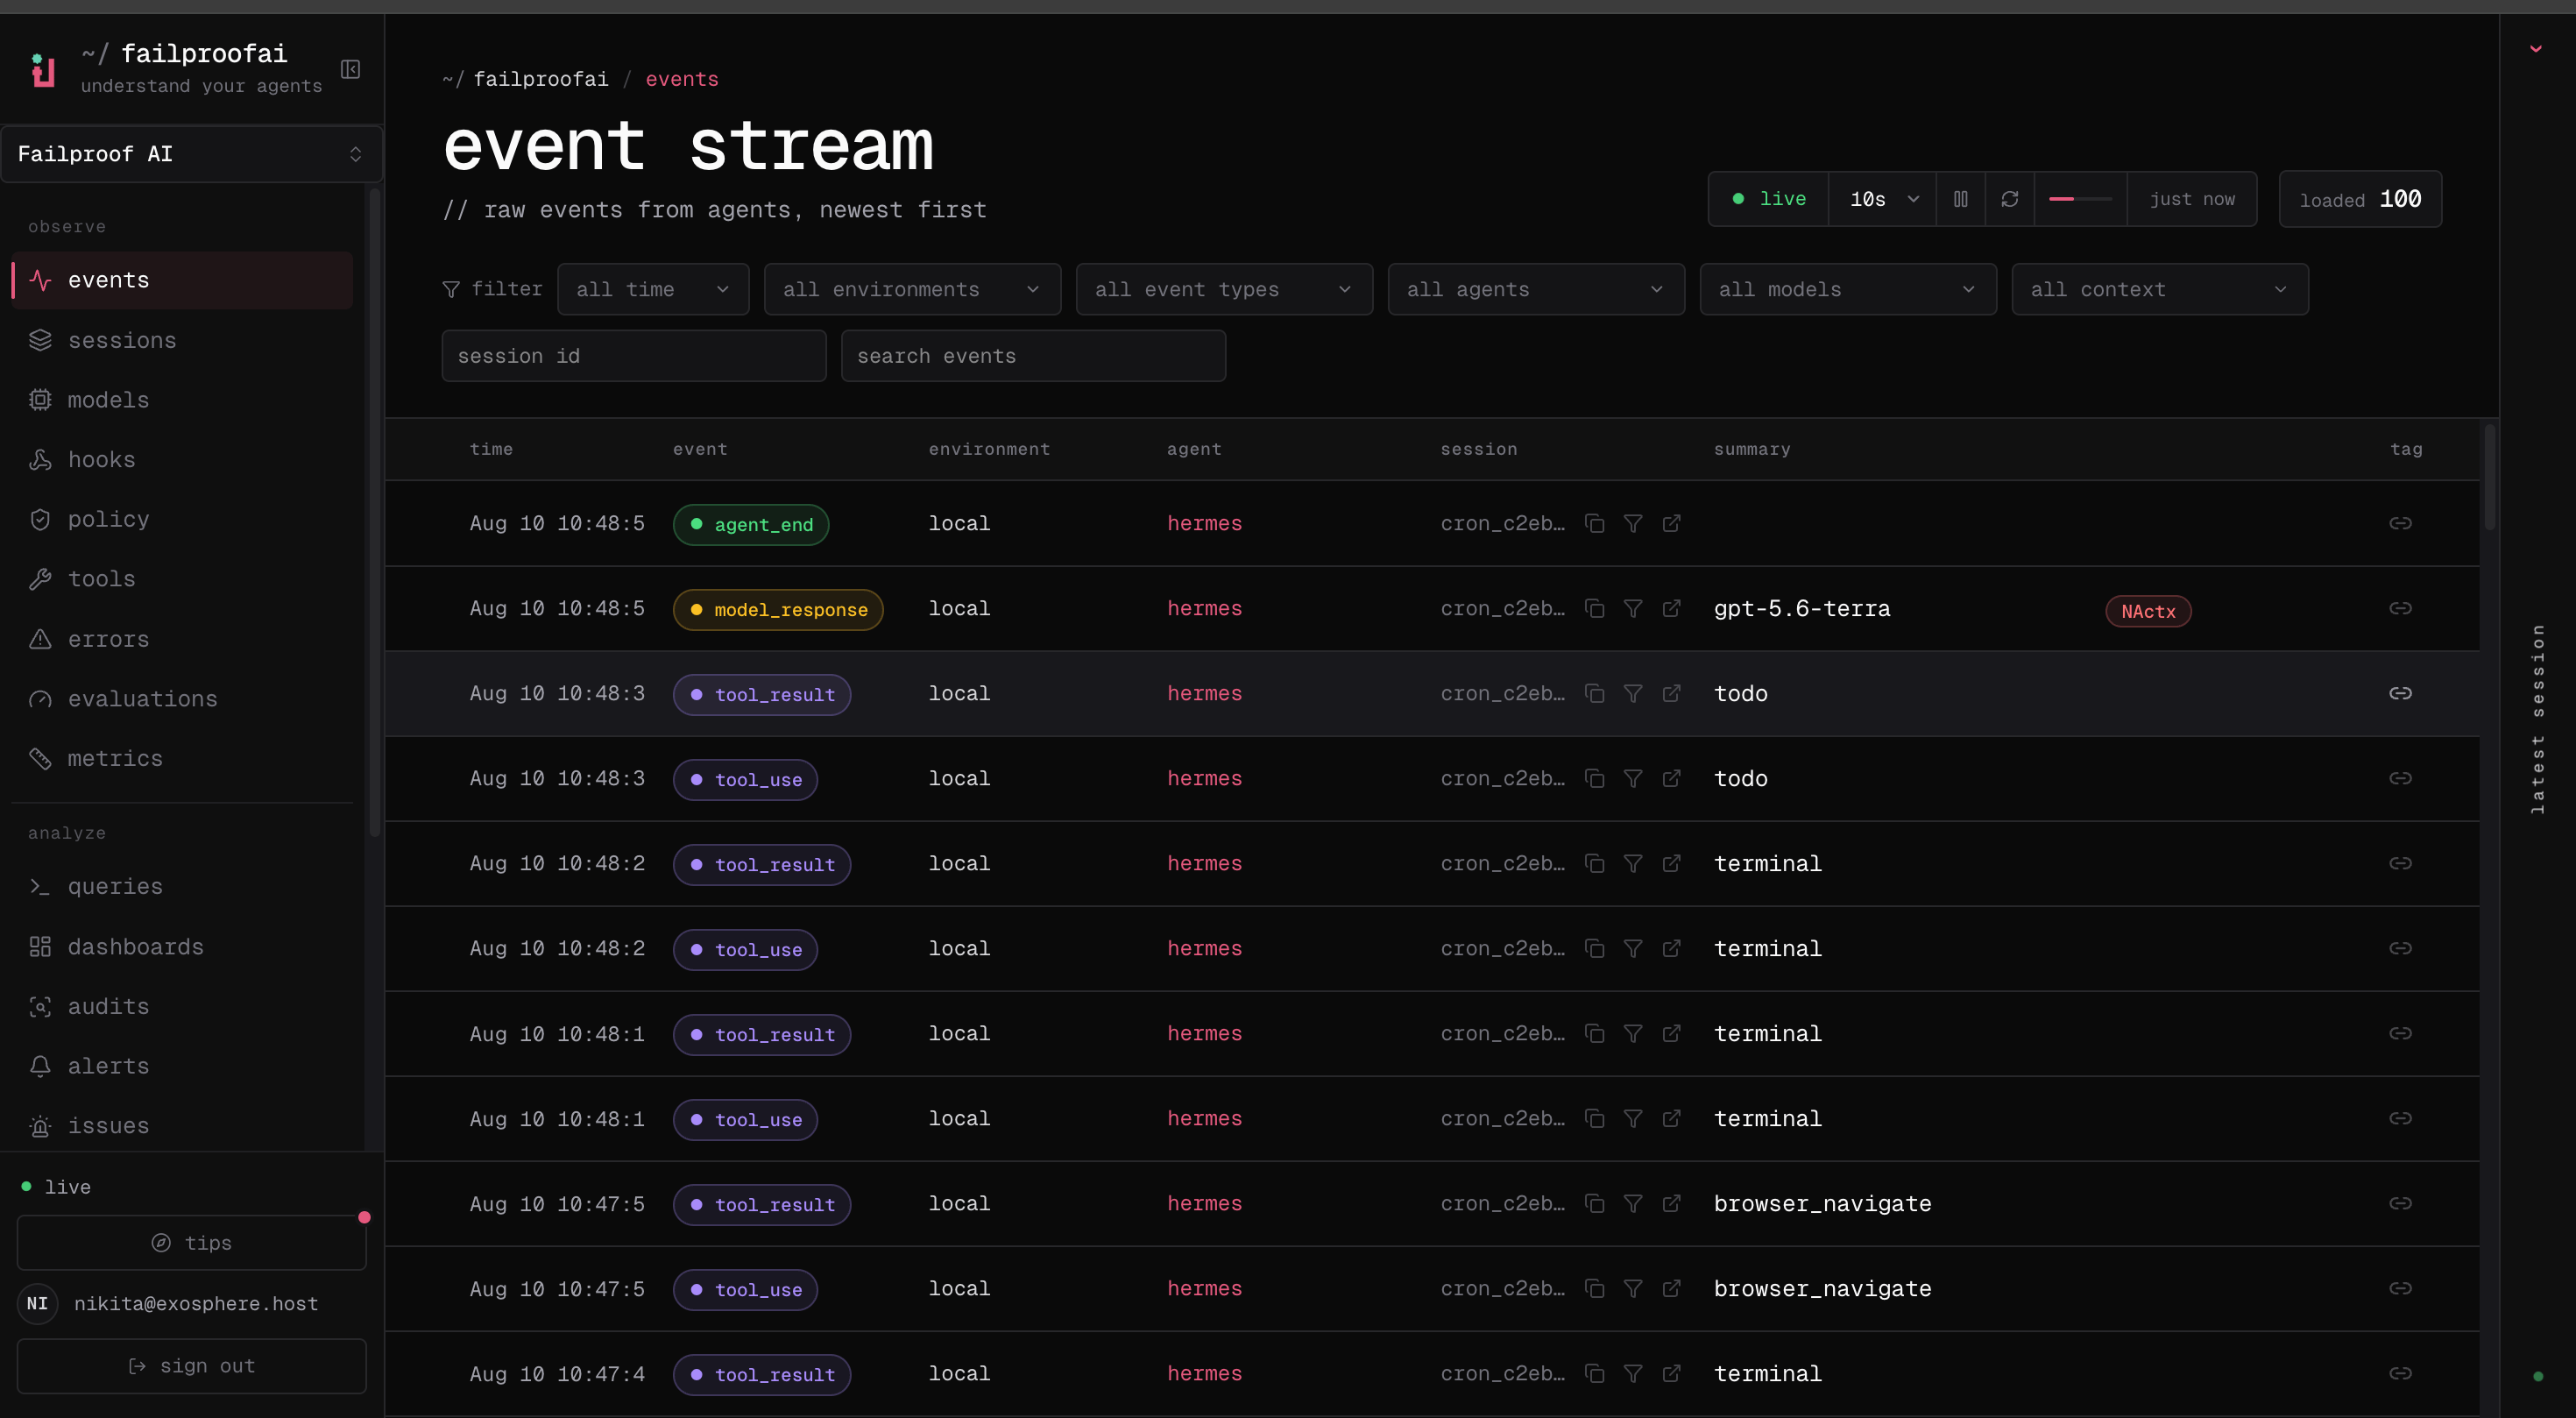
events:add. Quindi apri Observe → Events, amplia l’intervallo di tempo e cancella i filtri di ambiente e agente. Se esistono eventi, cerca l’ID della sessione e quindi controlla Observe → Sessions per il raggruppamento. Se non esistono eventi, diagnostica il daemon Failproof dalla CLI.Gli eventi dell'SDK Python rimangono su disco
Gli eventi dell'SDK Python rimangono su disco
- Dashboard
- CLI
Cancella i filtri in Observe → Events e cerca l’ID della sessione SDK esatto. Se non appare nulla, ispeziona lo spool dell’SDK e il daemon Failproof sulla macchina di origine.
La macchina non riceve le politiche
La macchina non riceve le politiche
- Dashboard
- CLI
Apri Admin → enforcement, seleziona la macchina e confronta le versioni assegnate, segnalate e precedenti. Conferma che l’ambito di distribuzione include la macchina e che la sua chiave possiede
policies:pull. L’acquisizione può funzionare anche quando la consegna delle politiche no.Un'azione è negata perché il daemon non è disponibile
Un'azione è negata perché il daemon non è disponibile
- Dashboard
- CLI
Apri Admin → enforcement e ispeziona l’ora dell’ultimo accesso della macchina e la versione segnalata. Se la macchina non è aggiornata, tratta questo come un problema del daemon locale. Non indebolire la politica distribuita solo per aggirare un daemon non disponibile.
Una politica personalizzata non si carica
Una politica personalizzata non si carica
- Dashboard
- CLI
Per una politica creata nel Cloud, apri Admin → policy editor, seleziona la bozza e rivedi gli errori di convalida prima di pubblicare. Per una politica locale, usa la CLI per convalidarla, quindi apri Observe → policy dopo un’azione di test per confermare che le decisioni arrivano.
Un audit non restituisce risultati
Un audit non restituisce risultati
- Dashboard
- CLI
Apri Analyze → audits, seleziona l’esecuzione e verifica se l’analisi del modello è stata eseguita. Quindi confronta il suo ambito e finestra con Observe → sessions e apri tracce rappresentative da quella popolazione.Un risultato zero è significativo solo quando l’analisi è stata eseguita con successo. Se l’analisi è stata saltata o non è riuscita, l’esecuzione non produce risultati e mantiene la finestra non analizzata aperta per un’esecuzione futura riuscita. Se l’analisi del modello è disabilitata, l’audit non produce risultati perché la scansione deterministica delle credenziali e dei dati PII registra statistiche ma non più solleva risultati.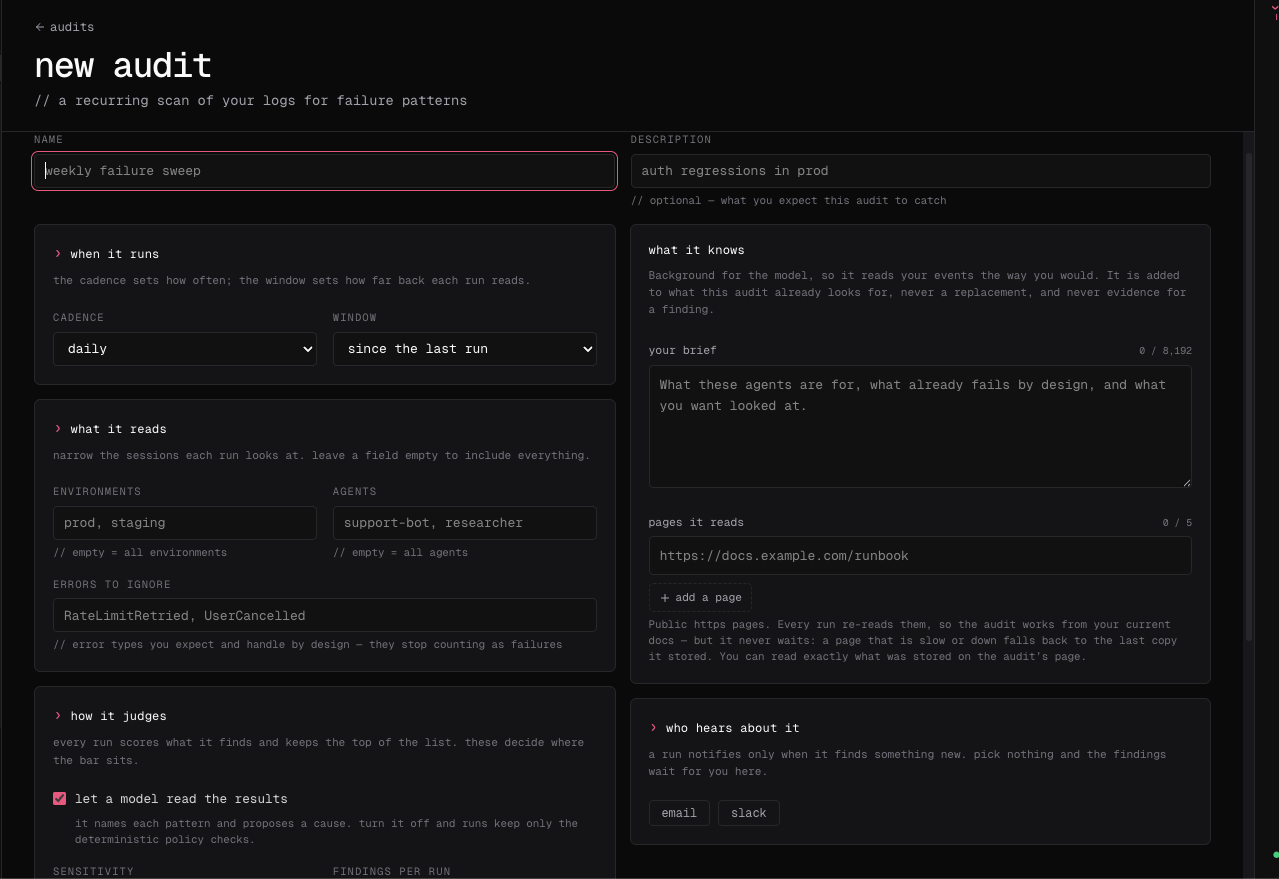
Le valutazioni online non vengono eseguite automaticamente
Le valutazioni online non vengono eseguite automaticamente
- Dashboard
- CLI
Apri una sessione completata e verifica se una valutazione manuale ha successo. Cloud ospitato attualmente non dispone di controllo dell’endpoint dell’evaluator nel dashboard; l’operatore del server deve configurarlo.
L'autenticazione Cloud CLI punta all'organizzazione sbagliata
L'autenticazione Cloud CLI punta all'organizzazione sbagliata
- Dashboard
- CLI
Usa lo switcher dell’organizzazione e conferma lo slug atteso e i permessi prima di confrontare i risultati con la CLI.
Una politica blocca il lavoro valido
Una politica blocca il lavoro valido
- Dashboard
- CLI
Apri Observe → policy, conserva la decisione e la sessione collegata e identifica la condizione di falso positivo. Quindi apri Admin → enforcement e ripristina le macchine interessate alla versione precedente. Crea una versione più ristretta in Policy editor, testala su un ambito piccolo e espandi solo dopo che il lavoro valido ha successo.
failproofai config --status con i segreti rimossi.