ポリシーエディターを使用して、検出された問題をデプロイ可能なルールへと変換します。下書きがライブの動作をサイレントに変更しないよう、作成とデプロイを分離しています。
問題に繰り返し可能なアクションパターンがある場合は、Analyze → issues で該当の問題を開き、generate policy を選択してください。Failproof AI はまずそのポリシーで問題を表現できるかどうかを説明し、レビュー済みのインテントと検出コンテキストをエディターに引き継ぎます。生成されたソースは公開するまで下書きのままです。
ポリシーバージョンの公開
-
Admin → policy editor に移動し、compose で失敗モードを説明するか、JavaScript ポリシーソースを貼り付けます。
-
ソースを検証し、報告されたすべてのエラーを修正します。
-
ポリシーの識別情報を入力して公開し、library を使用してバージョンの比較や無効化を行います。
-
マシンへのロールアウトの準備ができたら enforcement を選択します。
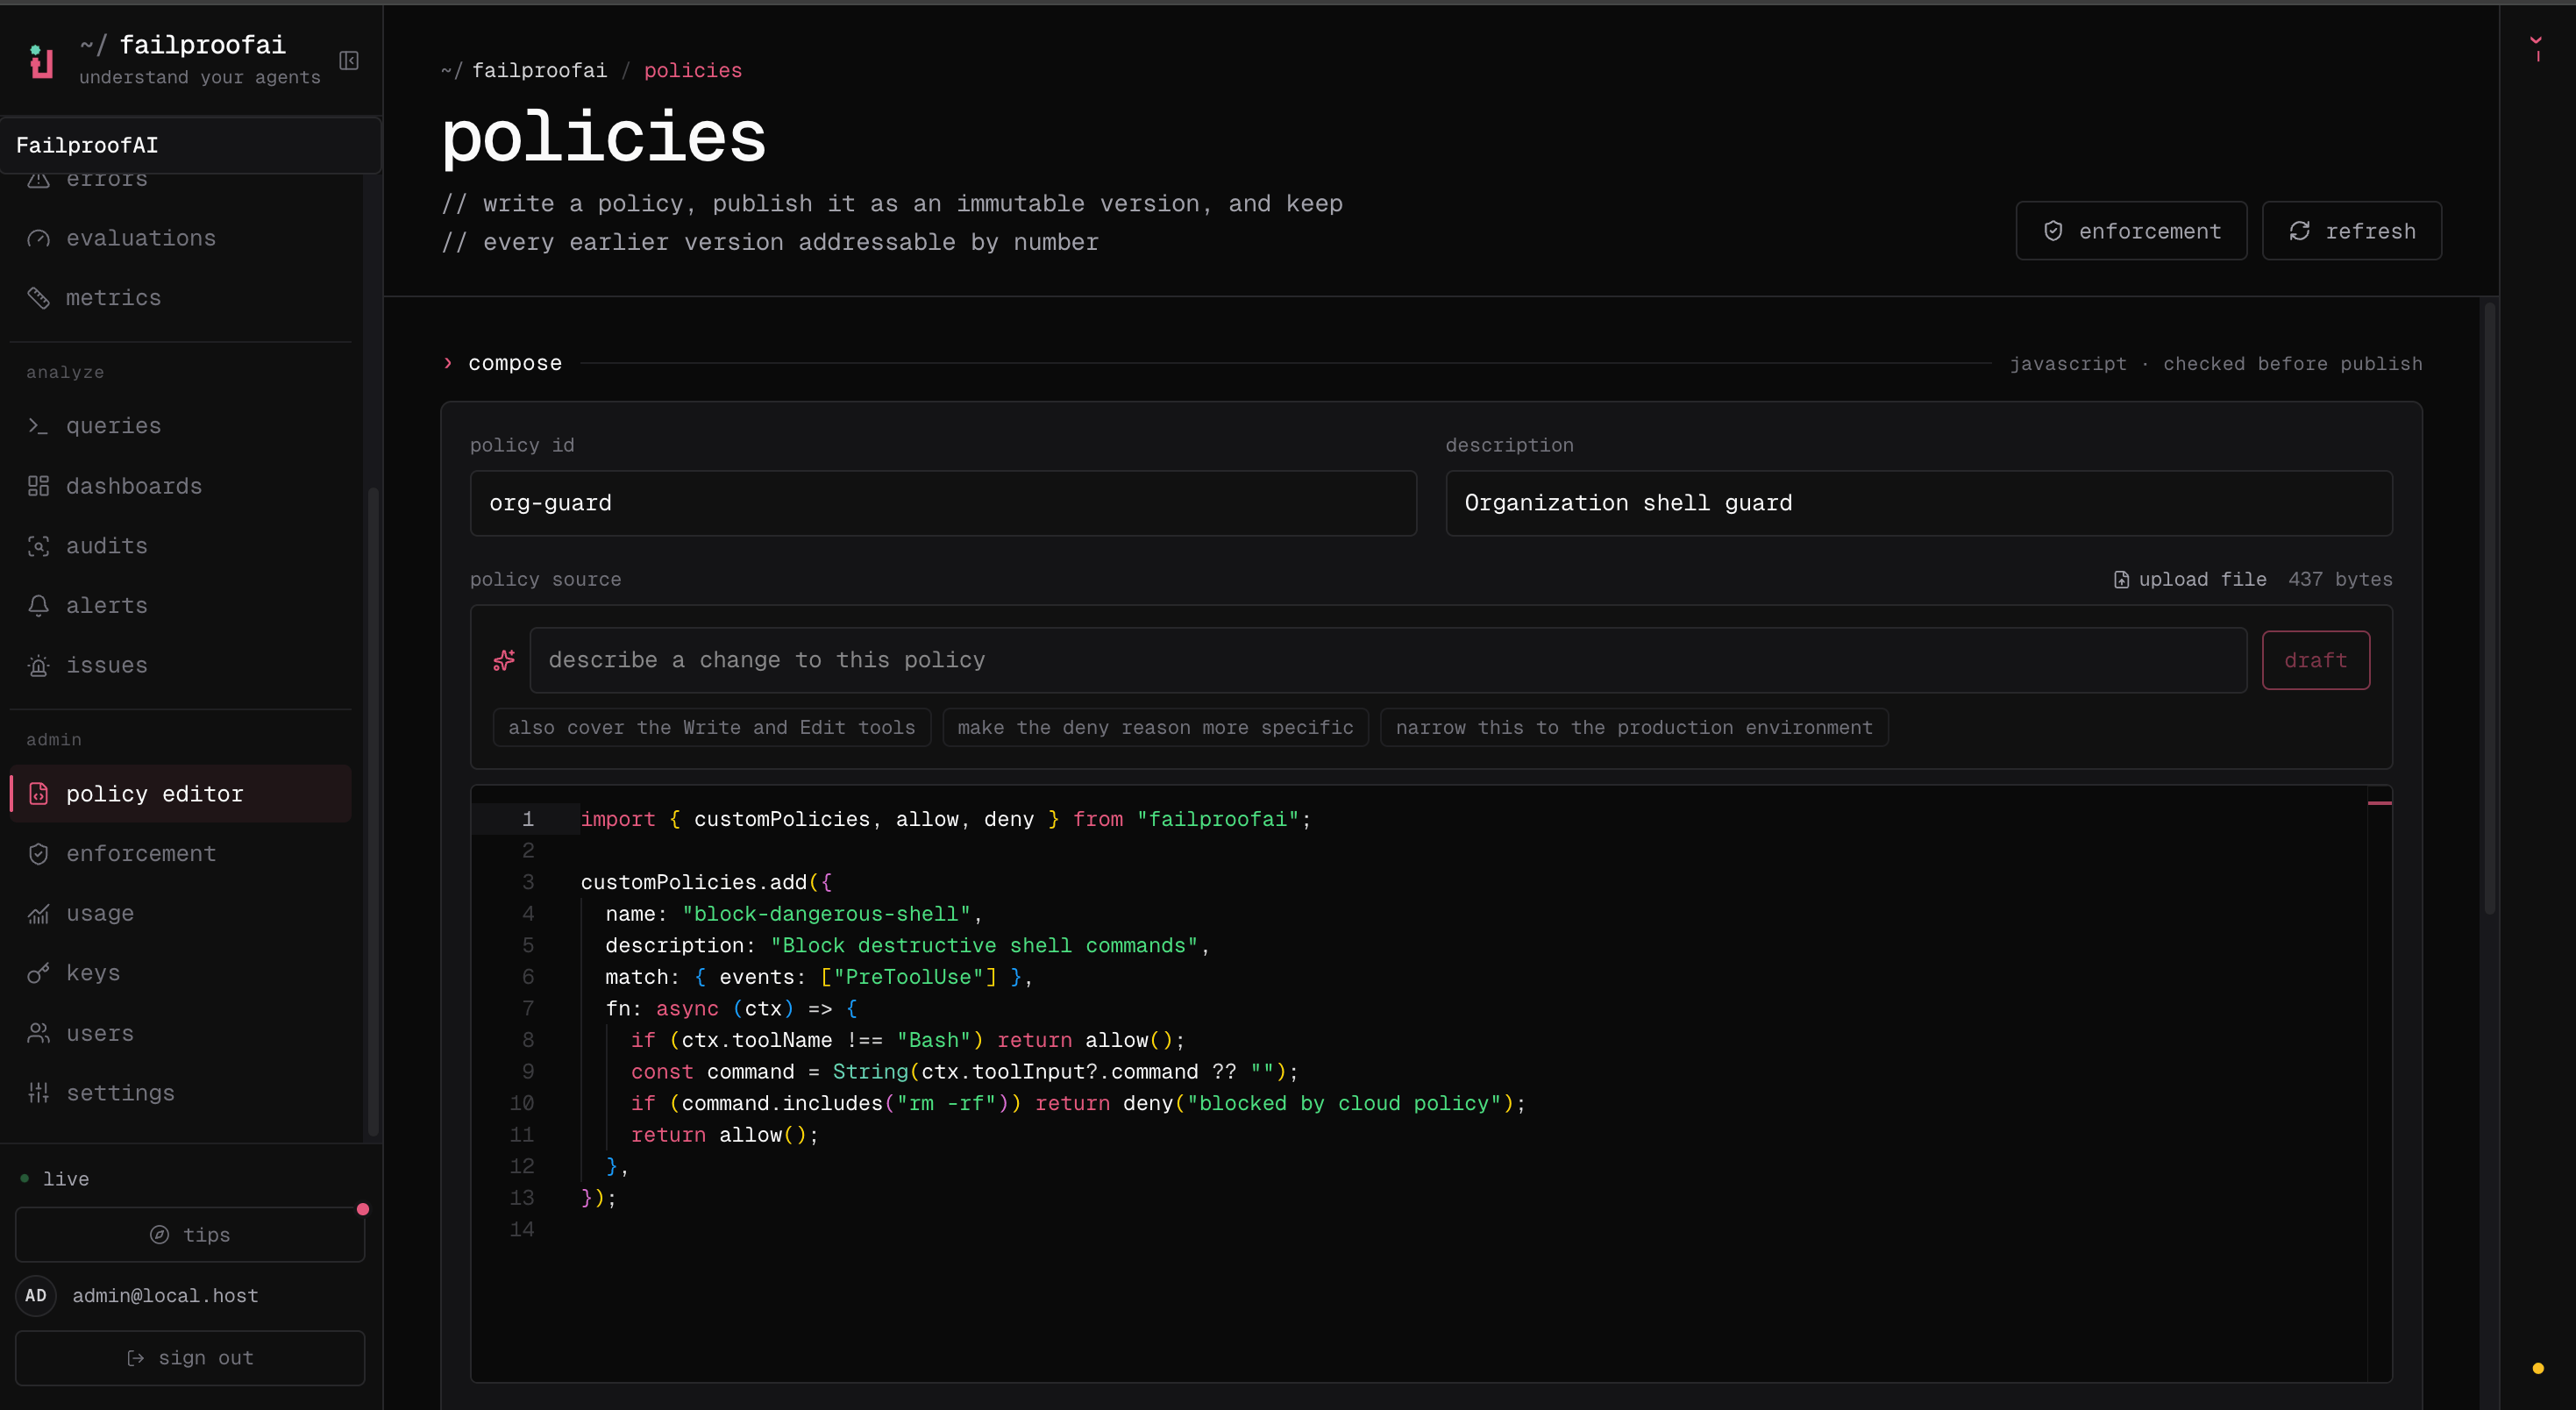
CLI から fp policies publish を使用して公開します。このコマンドは新しいバージョンを作成するのみで、既存のバージョンをその場で編集することはありません。また、送信前に node でソースの構文チェックを行います。下流では誰もチェックしないため、構文エラーがあるとエンフォースメント時にマシン上で表面化してしまいます。公開してもデプロイは行われません。新しいバージョンは fp fleet deploy でマシンに配備されるまで未使用のままです。fp policies compose "<plain English>" は Cloud アシスタントを使ってソースの下書きを生成し、公開せずにレビュー用として出力します。Cloud ではなくローカルのエージェント CLI にポリシーをインストールするには、failproofai policies --install --custom ./checkout.policies.ts --cli claude --scope project を使用してください。 作成チェックリスト
- 運用上の言葉で失敗モードを明名する。
- 判断に十分な証拠を含むフックイベントとツールを選択する。
- 安全でない動作に一致する最も狭い条件を記述する。
- エージェントまたはオペレーターが次に何をすべきかを伝える理由を返す。
- 一致すべき例と、許可されたままであるべき例を追加する。
- 新しいバージョンを保存してレビューを依頼する。
エージェントが安全に軌道修正できる場合は instruct を使用します。そのアクションを許可することが受け入れがたいリスクや取り返しのつかない結果をもたらす場合は deny を使用します。
ポリシーバージョンはイミュータブルなデプロイ入力です。下書きを編集すると新しいバージョンが作成されます。すでにマシンに割り当てられているバージョンを上書きしないようにしてください。

