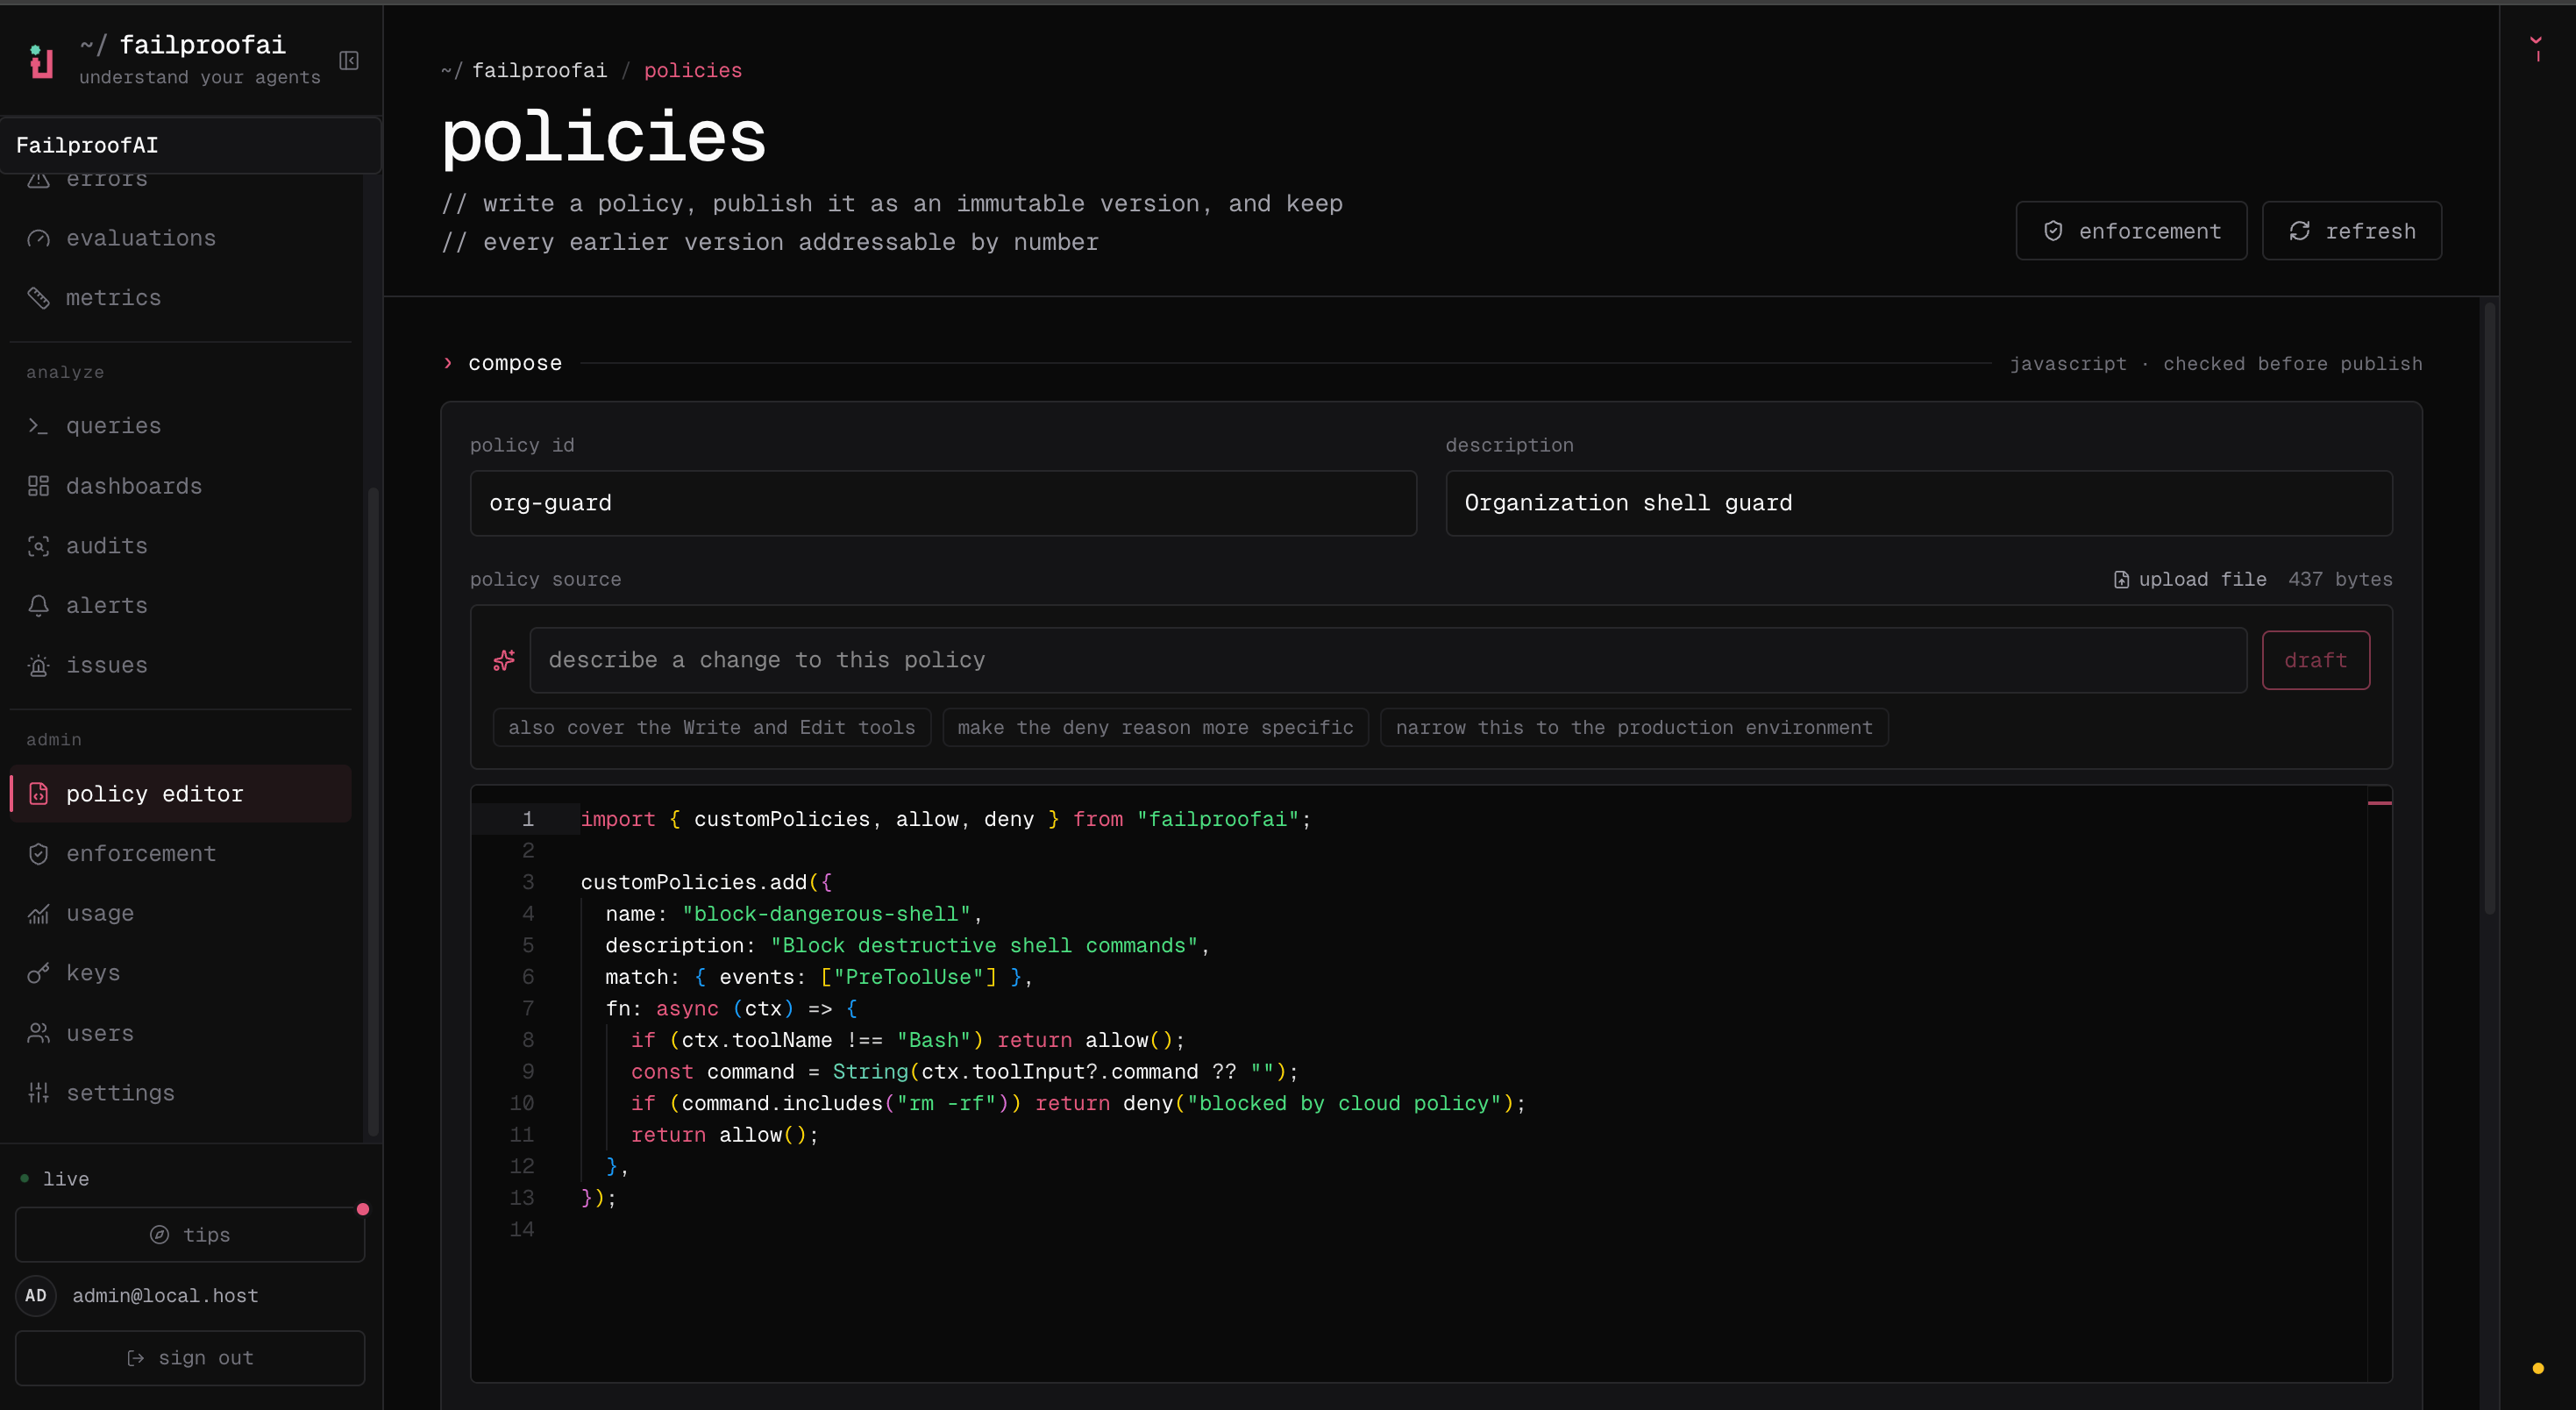
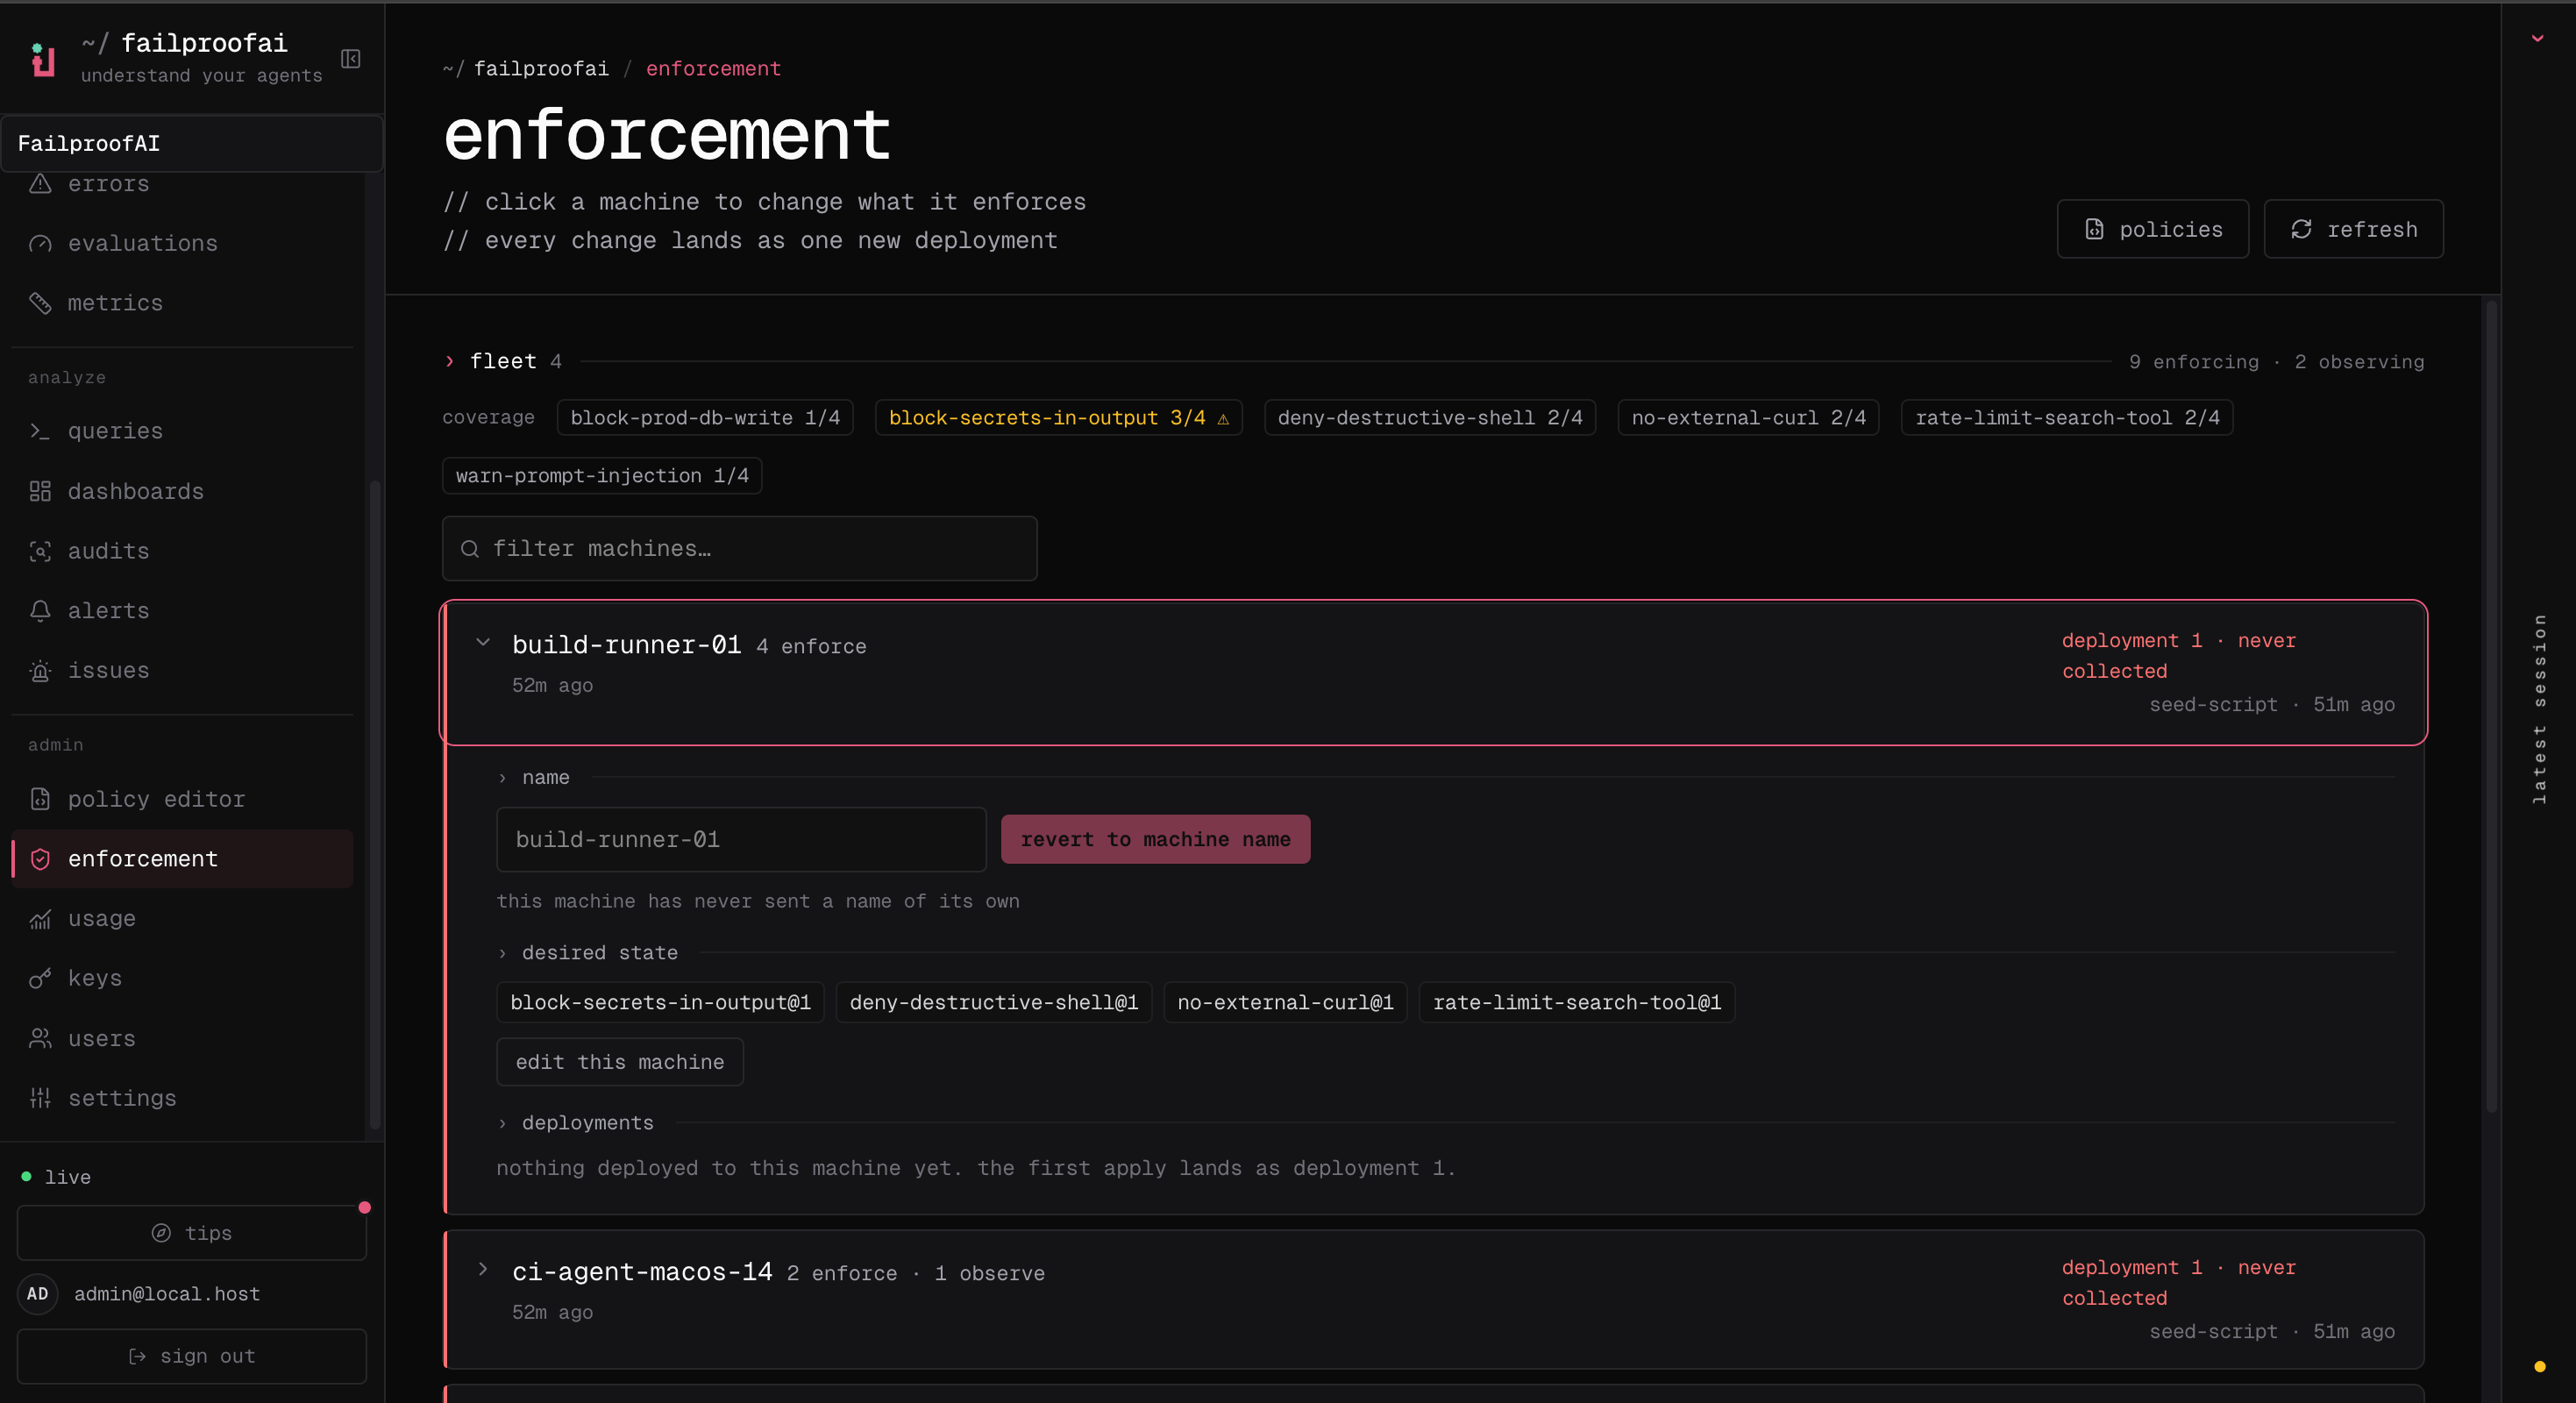
ポリシーはエージェントのフックイベントを評価し、以下の3つのいずれかの判断を返します:
  • allow はアクションの続行を許可します。
  • instruct はエージェントに修正指示を与えます。
  • deny は理由を添えてアクションをブロックします。

3つのポリシー操作画面を活用する

  1. Observe → policy でセッションのポリシー判断をフィルタリング・確認します。
  2. Admin → policy editor でポリシーの作成・検証・公開・無効化、またはイミュータブルなバージョンの確認を行います。
  3. Admin → enforcement でバージョンとエフェクトをマシンに割り当てます。
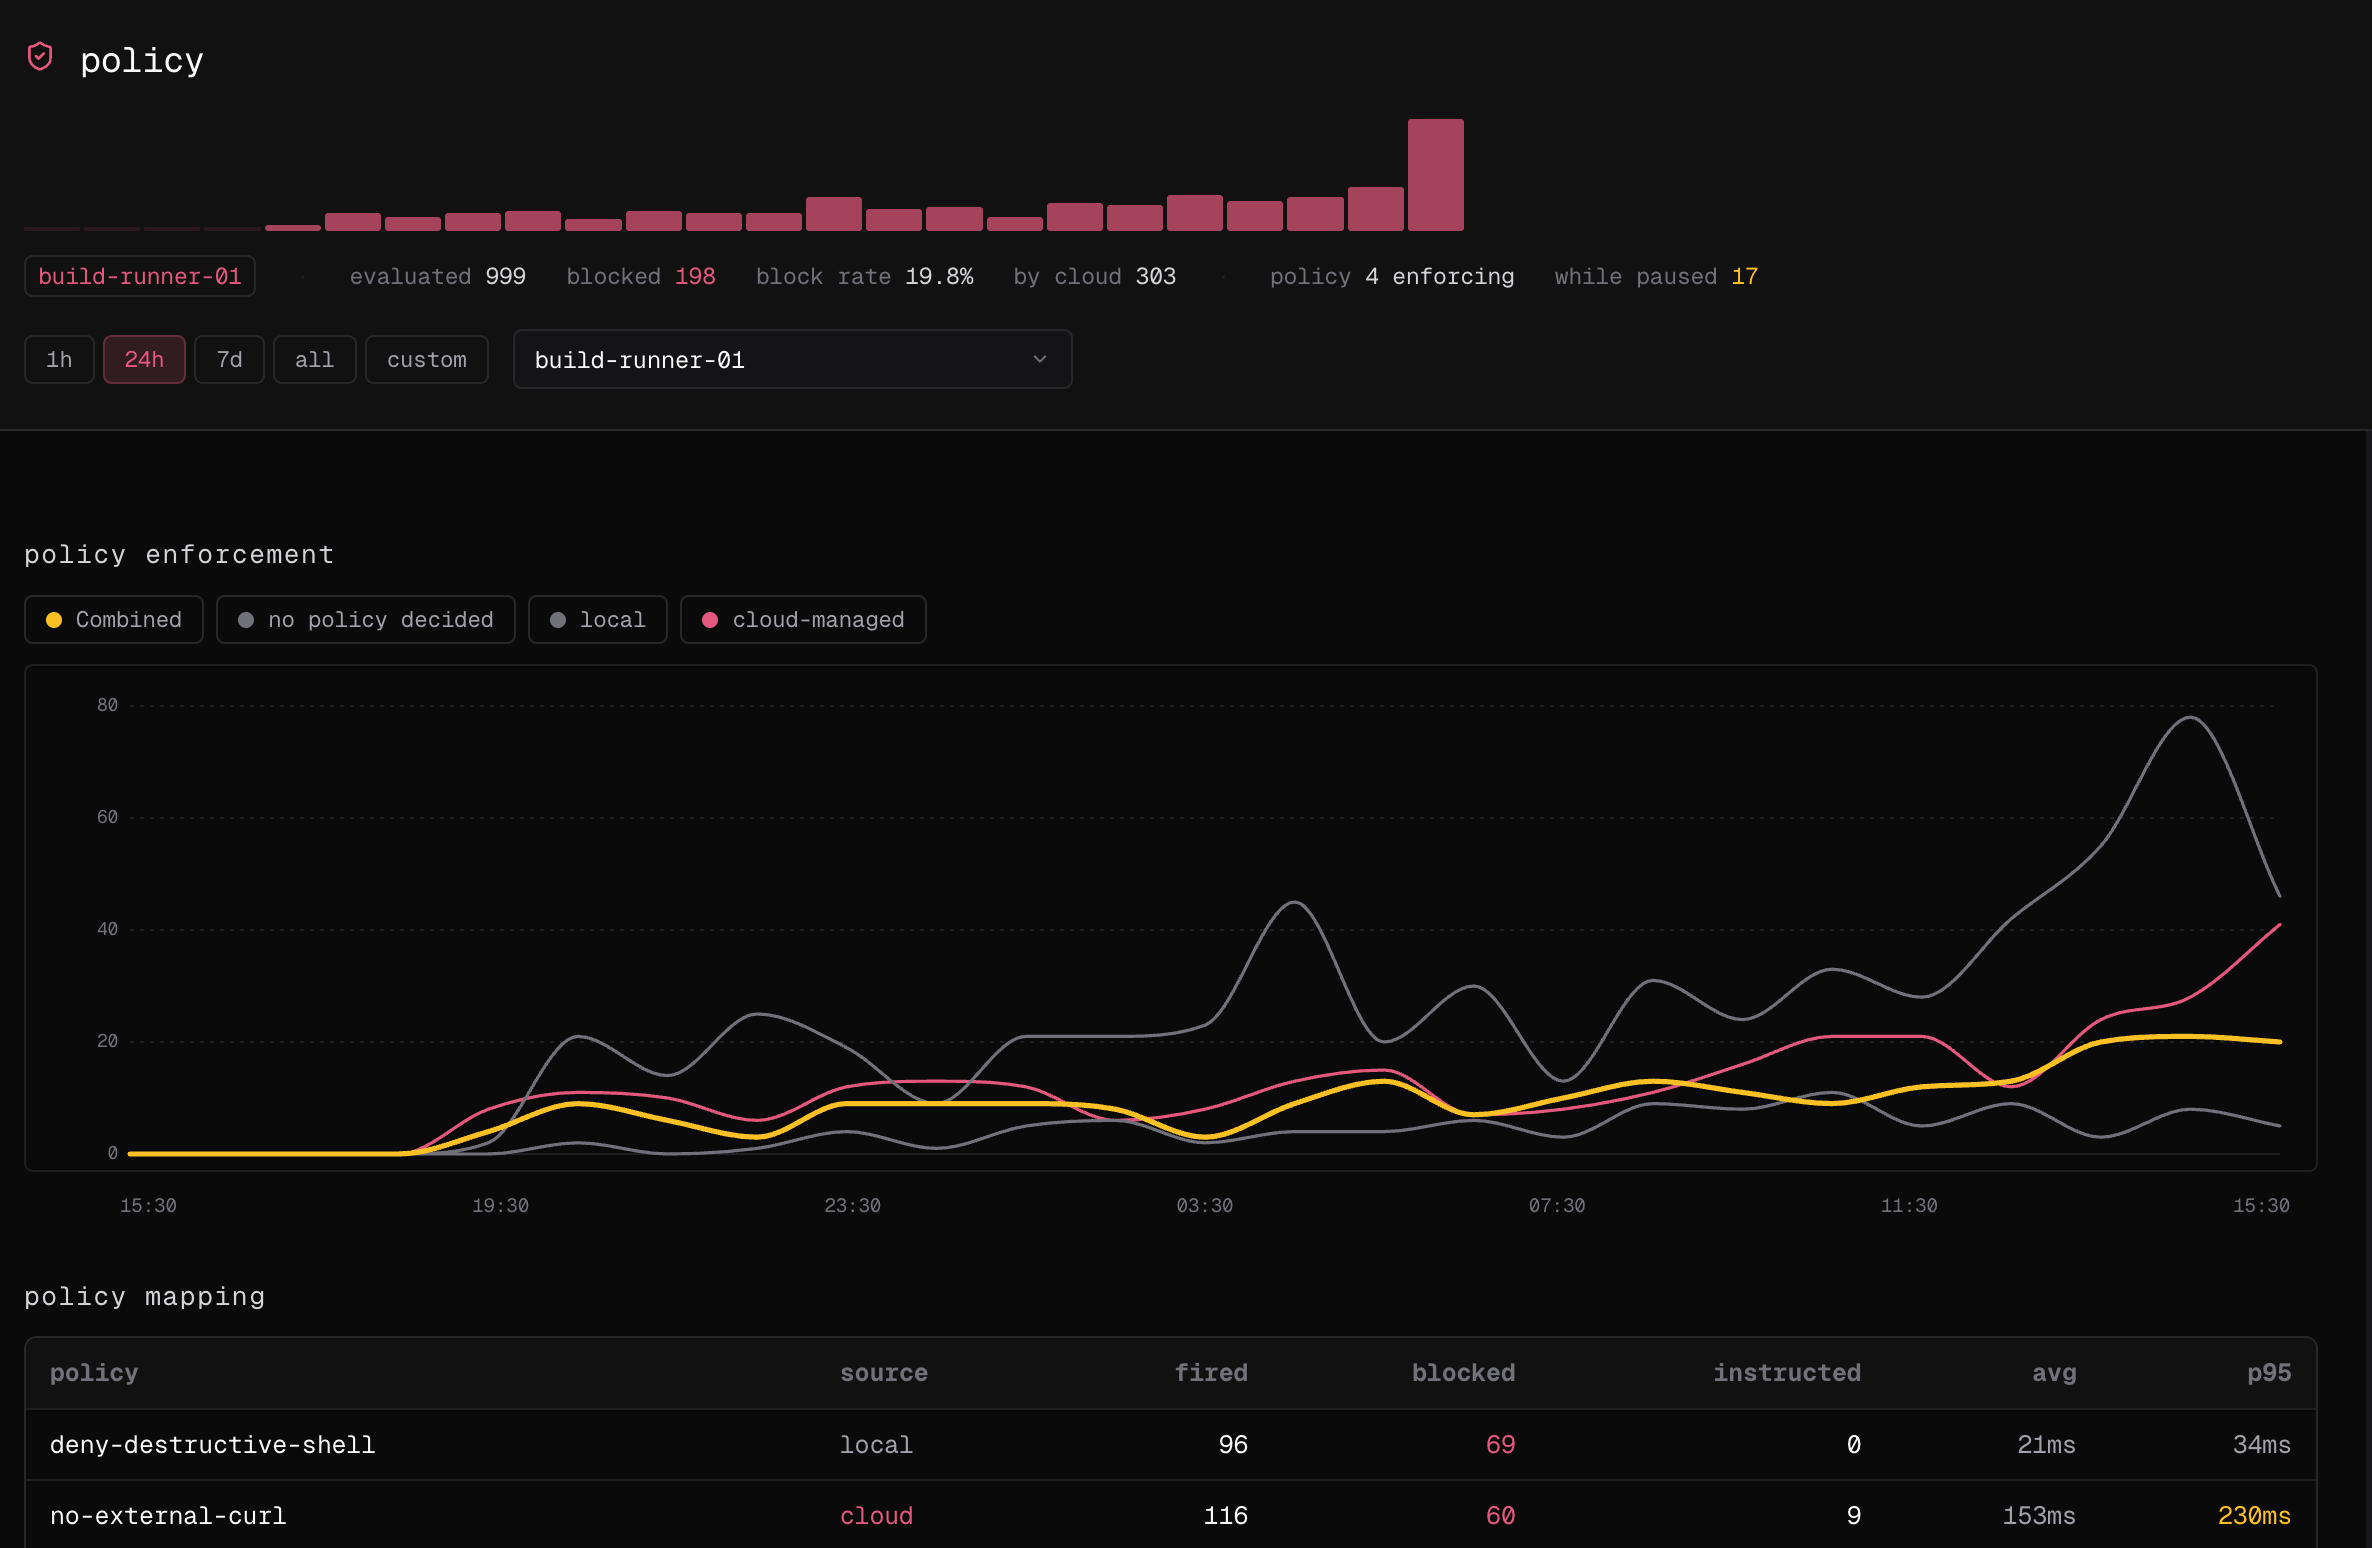
ポリシーの作成や適用を変更する前に、Policyページで何がすでにマッチしているかを把握してください。判断件数とローカルおよびクラウド管理のポリシーマッピングを表示するPolicyページ。エディターでは、障害条件をソースコードに変換し、検証してイミュータブルなバージョンとして公開します。イミュータブルなポリシーバージョンの作成と公開に使用するポリシーエディター。Enforcementでは、公開済みバージョンとそのobserveまたはenforceエフェクトをマシンに割り当てます。マシンのカバレッジと割り当て済みポリシーバージョンを表示するEnforcementフリート画面。デプロイ後はPolicyページで判断内容を確認し、作成画面とフリート画面が実際のエージェントアクティビティと紐付いていることを検証してください。
Failproof AI のポリシーには3つの独立した操作画面があります:
  1. 判断の分析 — セッション、ダッシュボード、監査ログで確認します。
  2. バージョンの作成 — ビルトインルール、コード、またはポリシーエディターで作成します。
  3. バージョンのデプロイと適用 — 対象マシンへ展開します。
確認済みの障害モードを起点にしてください。それを特定できる最小限のイベントとツールの条件を定義し、正常なケースと危険なケースの両方でテストを行い、適用前にまず監視モードで運用します。

ビルトインポリシーを使用する

シークレット、シェル、Git、クラウド、ワークフローに関する一般的なリスクに対応した、レビュー済みのルールを有効化します。

カスタムポリシーを作成する

ワークフロー固有の判断をJavaScriptまたはTypeScriptで記述します。