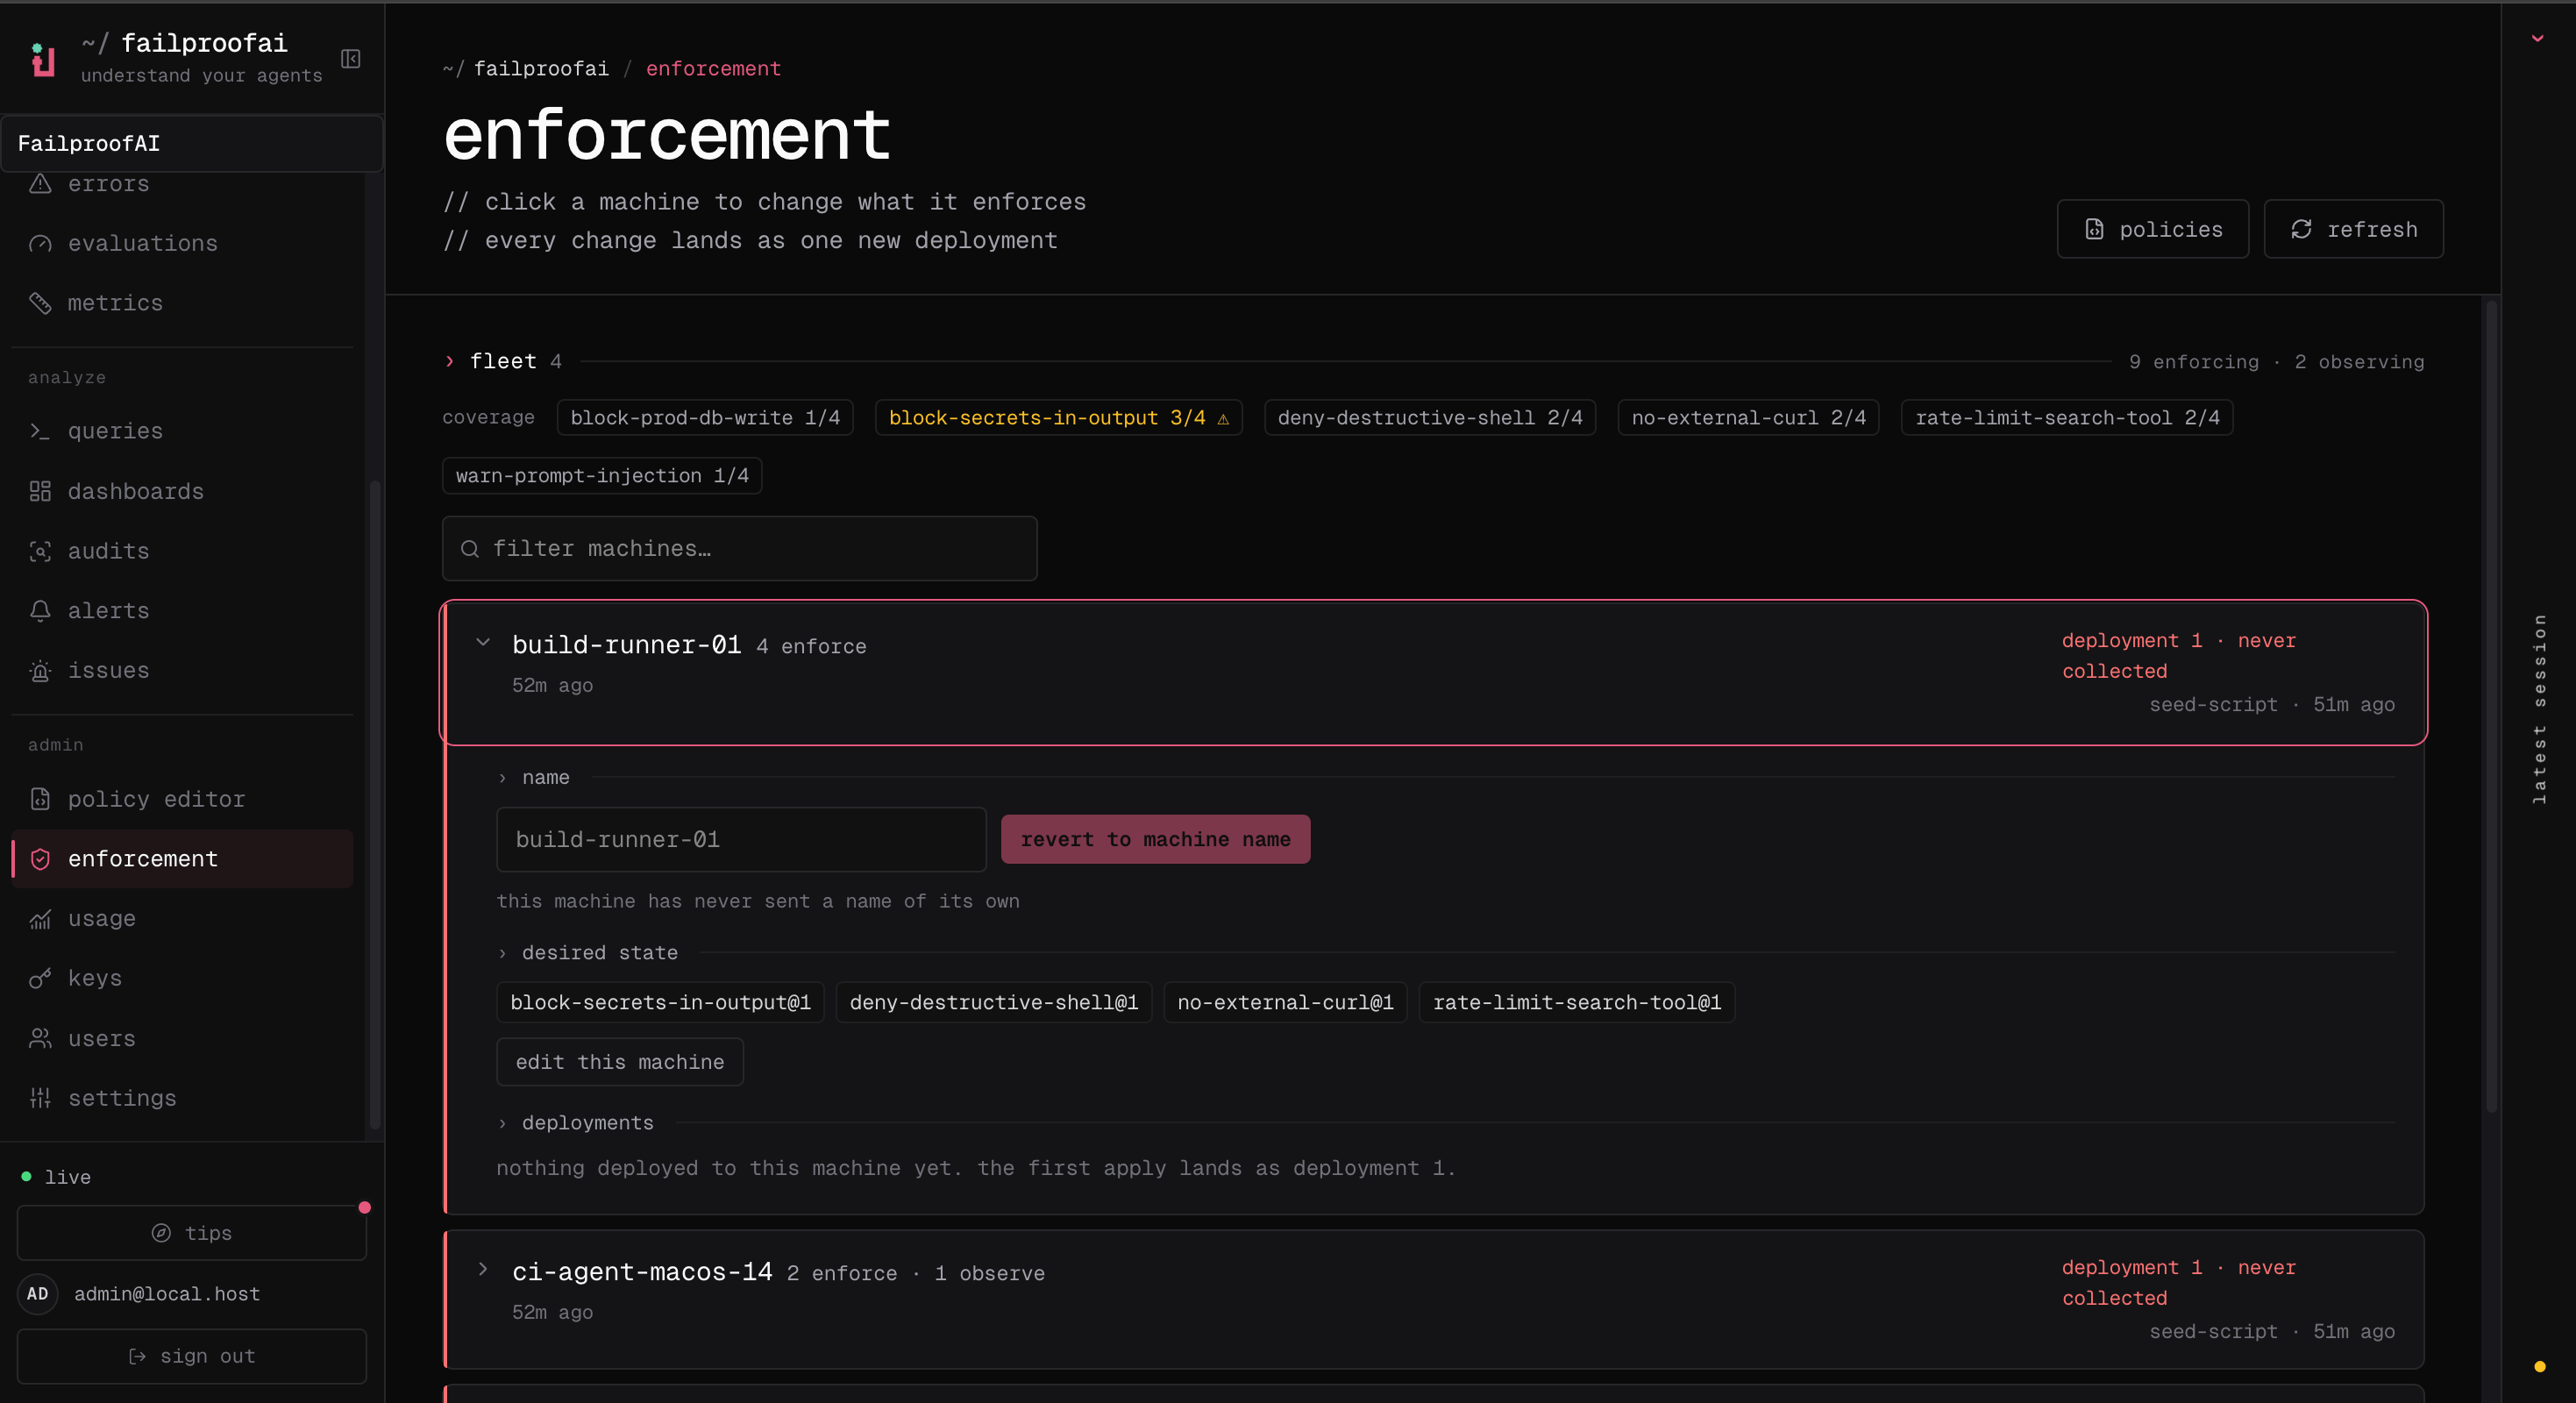
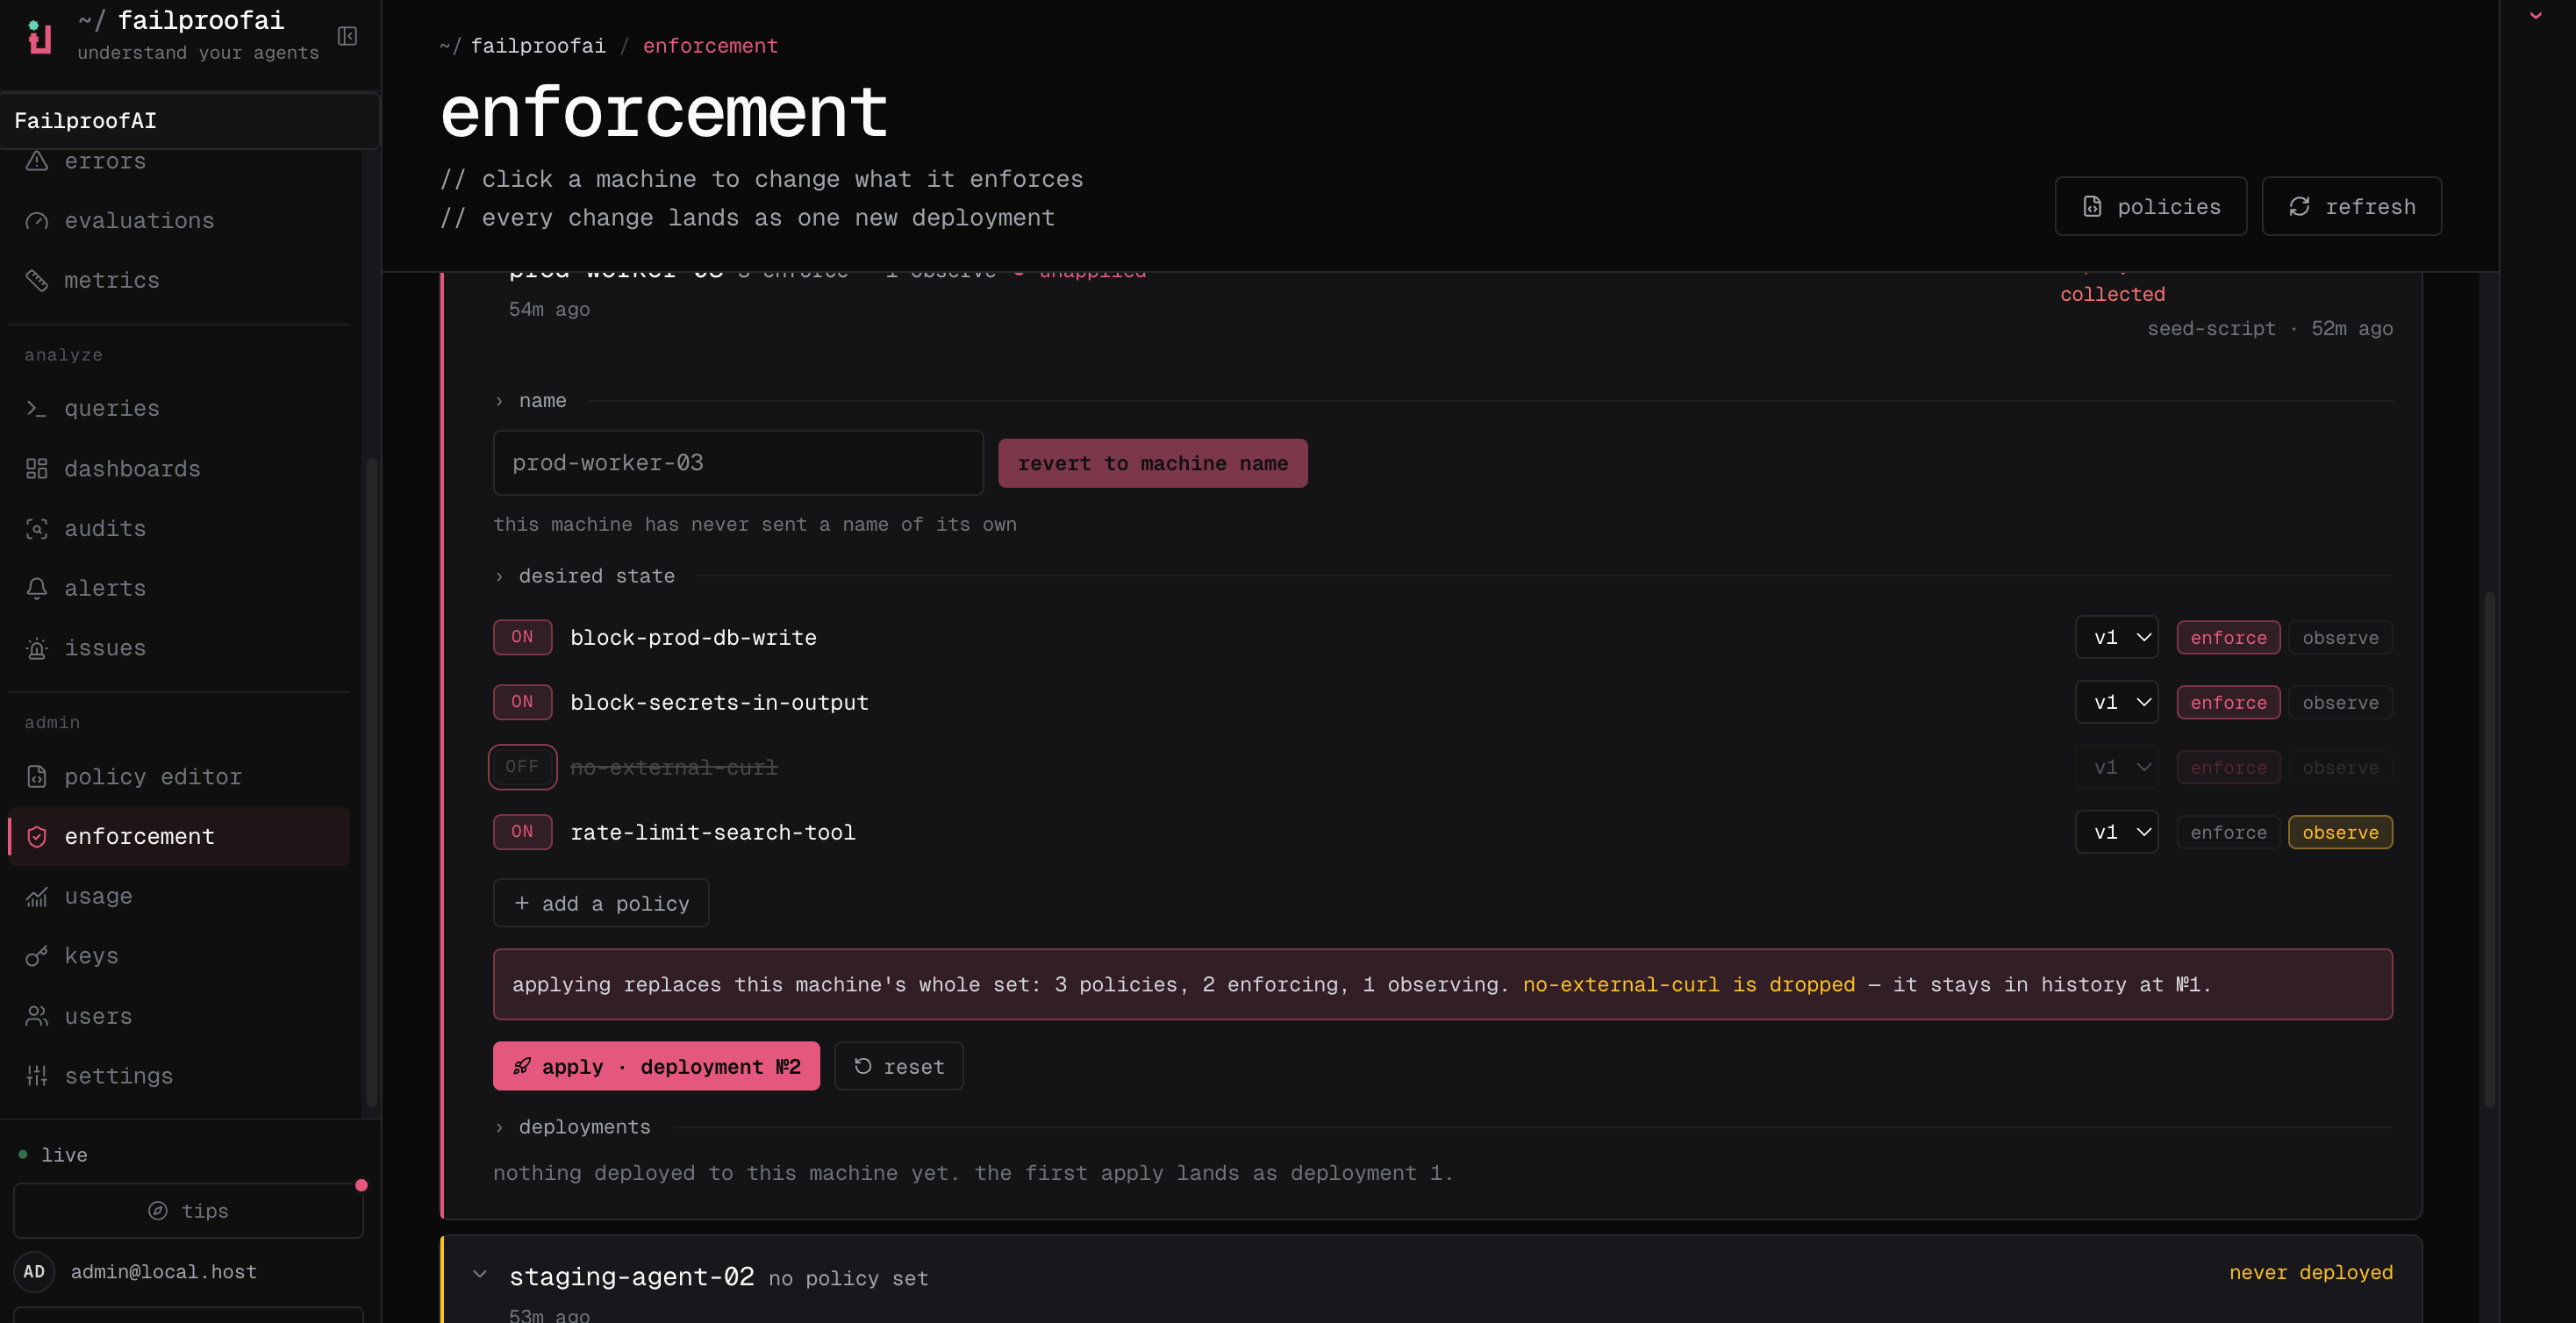
- Observe(観察) は、ポリシーが何を行ったかを記録しますが、何もブロックしません。
- Enforce(強制) は、判定に従って実際に動作します。
denyはコールをブロックし、instructはエージェントを誘導します。
マシンを追加する
マシンが Cloud に接続されると、Admin → enforcement に表示されます。対象のマシンがまだ表示されていない場合は、以下の手順を実行してください。- ダッシュボード
- CLI
- Administration → Keys に移動し、
policies:pull(デプロイメントの受信用)とevents:add(判定結果を Cloud に送信するため)の権限を持つキーを作成します。 - そのキーを使用してマシンを接続します。手順については マシンを Cloud に接続する を参照してください。
- Admin → enforcement にマシンが表示されることを確認します。
オブザーブモードでデプロイする
- ダッシュボード
- CLI
- Admin → enforcement に移動し、対象のマシンを見つけて行を展開します。
- edit を選択し、テスト済みのポリシーバージョンを追加して observe を選択します。
- 変更を適用し、マシンの次回チェックインまで待機してから、デプロイメントとカバレッジの状態を確認します。
-
Observe → policy に移動して、ライブの判定結果を確認します。
1
バージョンとマシンを選択する
公開済みのバージョンと、それを実行するマシンを選択します。
2
オブザーブ
何もブロックされない状態で、マッチした内容、理由、影響を受けるツール、および誤検知を確認します。
3
強制適用
観察したマッチ結果が安全でない操作と正当な操作を区別できるようになったら、効果を enforce に切り替えます。その後、対象のすべてのマシンが変更を取得し、判定を報告していることを確認します。
カバレッジを確認する
カバレッジは、ポリシーがリスクのある場所で実行されているかどうかを示します。- Admin → enforcement に移動し、enforce と observe の合計数を確認します。
- ID またはラベルでマシンを検索するか、ポリシーが適用されていないマシンでフィルタリングします。
- 行を展開して、割り当てられたポリシー、報告されたデプロイメント状態、最終チェックイン時刻、および履歴を比較します。
- 適用済みのデプロイメントが保留中の場合は、マシンのポーリングインターバルの後に更新します。