

ローカル適用
フックとポリシーをマシンにインストールします。セッションデータをクラウドに送信せずに即座にガードレールが必要な場合に使用してください。
Failproof AI Cloud
集中管理されたセッション、監査、オンライン評価、ダッシュボード、アラート、フリートポリシーのデプロイメントを追加します。
エンタープライズデプロイメント
組織コントロール、スコープ付きキー、プライベートインフラ、およびデプロイメント固有のセキュリティ要件を使用します。
推奨する本番環境への移行手順
- トランスクリプトキャプチャを有効にした非本番マシンを接続します。
- Cloud でセッションと評価を確認します。
- 既知の障害パターンに対する監査を作成します。
- 最初のポリシーをオブザーブモードでデプロイします。
- マッチ結果と誤検知を確認した後、本番環境へ展開します。
マシンを Cloud に接続する
- ダッシュボード
- CLI
- Administration → Keys に移動し、
events:addとpolicies:pullの権限を持つキーを作成します。 - ワンタイムシークレットをターゲットマシンにコピーします。
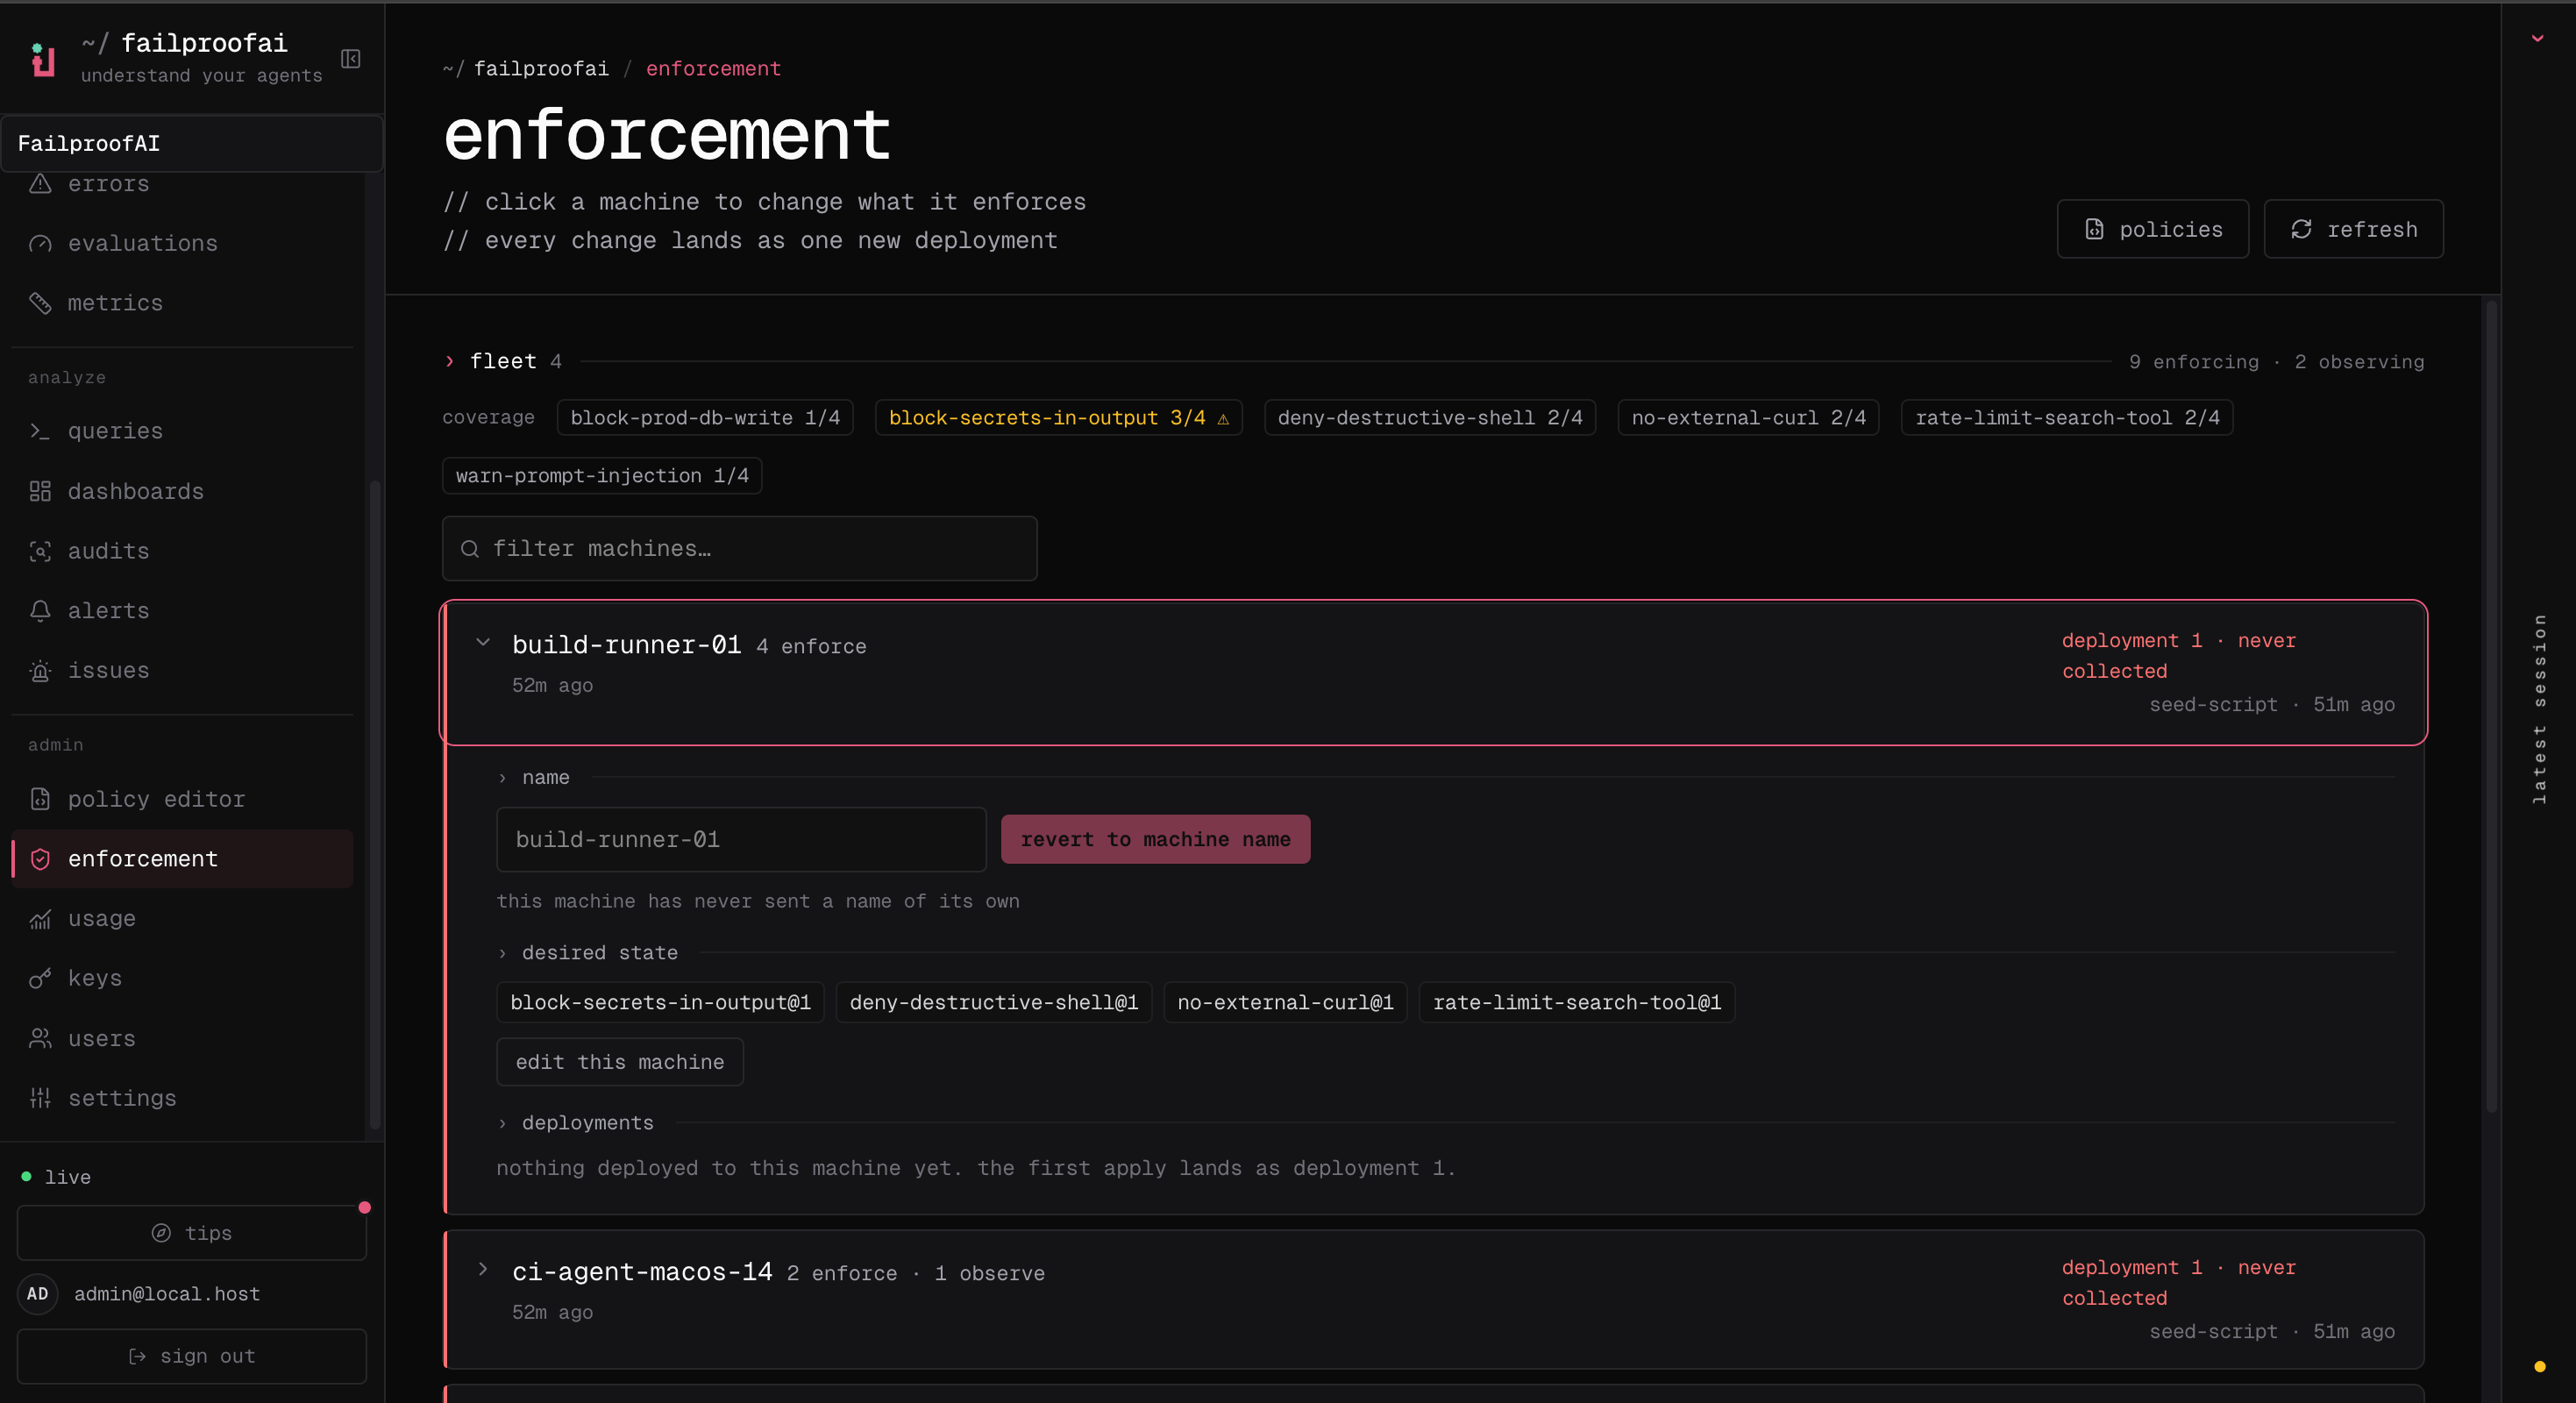
- CLI の接続コマンドを実行した後、Admin → enforcement に移動して、マシンが表示されていることを確認します。
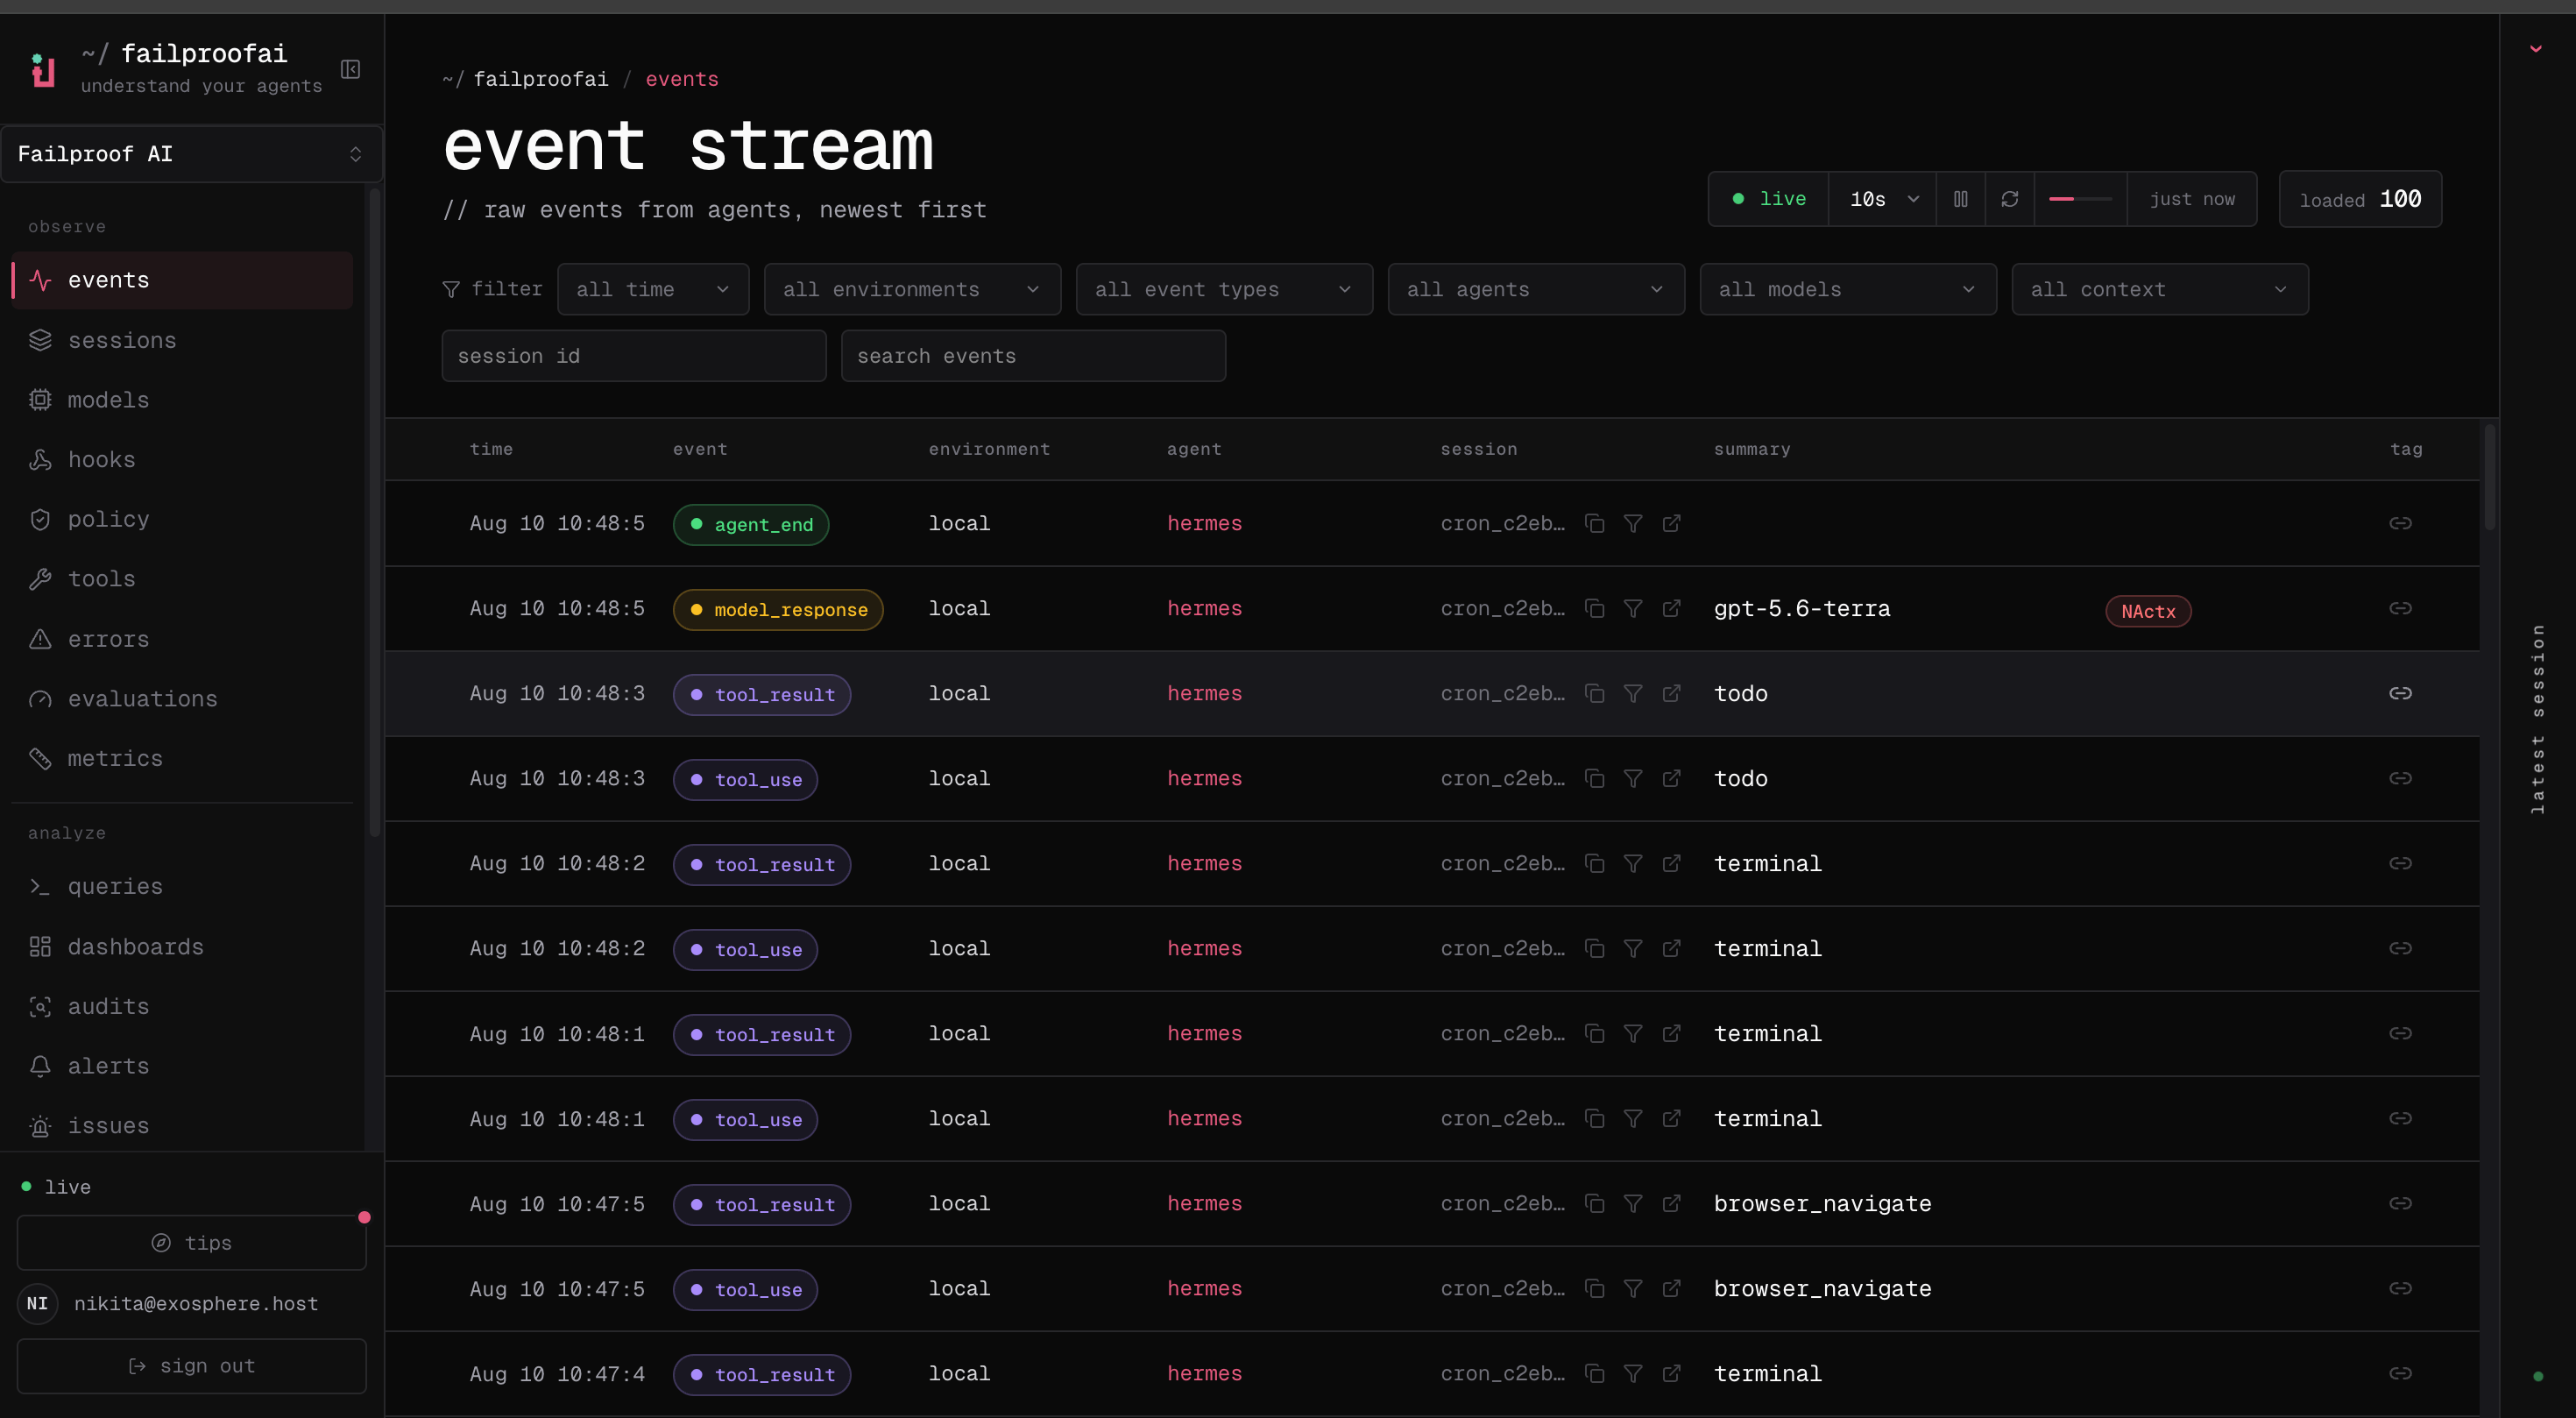
- Observe → Events に移動して、最初のイベントが届いていることを確認します。

failproofai config --status を使用してください。
Cloud のセットアップは、関連する機能の検証が成功した場合にのみローカル認証情報を書き込みます。検証に失敗しても、実際には接続されていないのに接続済みのように見えるマシンが残ることはありません。