

Aplicação local
Configure uma máquina sem chave Cloud e utilize um pacote de políticas. Use esta opção quando precisar de proteções imediatas sem enviar dados de sessão para a Cloud.
Failproof AI Cloud
Adicione sessões centralizadas, auditorias, avaliações online, dashboards, alertas e implantação de políticas para toda a frota.
Implantação corporativa
Use controles organizacionais, chaves com escopo definido, infraestrutura privada e requisitos de segurança específicos para cada implantação.
Aplicar localmente
Executefailproofai config sem uma chave e, em seguida, adicione um pacote com failproofai policies add FailproofAI/policies. No terminal, selecione Not now — stay local quando a configuração perguntar sobre a conexão com a Cloud; se não houver terminal e nenhum FAILPROOFAI_CLOUD_TOKEN, o sistema permanecerá local automaticamente. O daemon e os hooks aplicam as políticas na máquina e nenhum dado de sessão é enviado para a Cloud. Para conectar posteriormente, siga os passos abaixo.
Caminho recomendado para produção
- Conecte uma máquina fora de produção com a captura de transcrições habilitada.
- Verifique sessões e avaliações na Cloud.
- Crie uma auditoria para um modo de falha conhecido.
- Implante a primeira política em modo de observação.
- Expanda para produção após revisar correspondências e falsos positivos.
Conectar uma máquina à Cloud
- Dashboard
- CLI
- Acesse Administration → Keys e crie uma chave com
events:addepolicies:pull. - Copie o segredo de uso único para a máquina de destino.
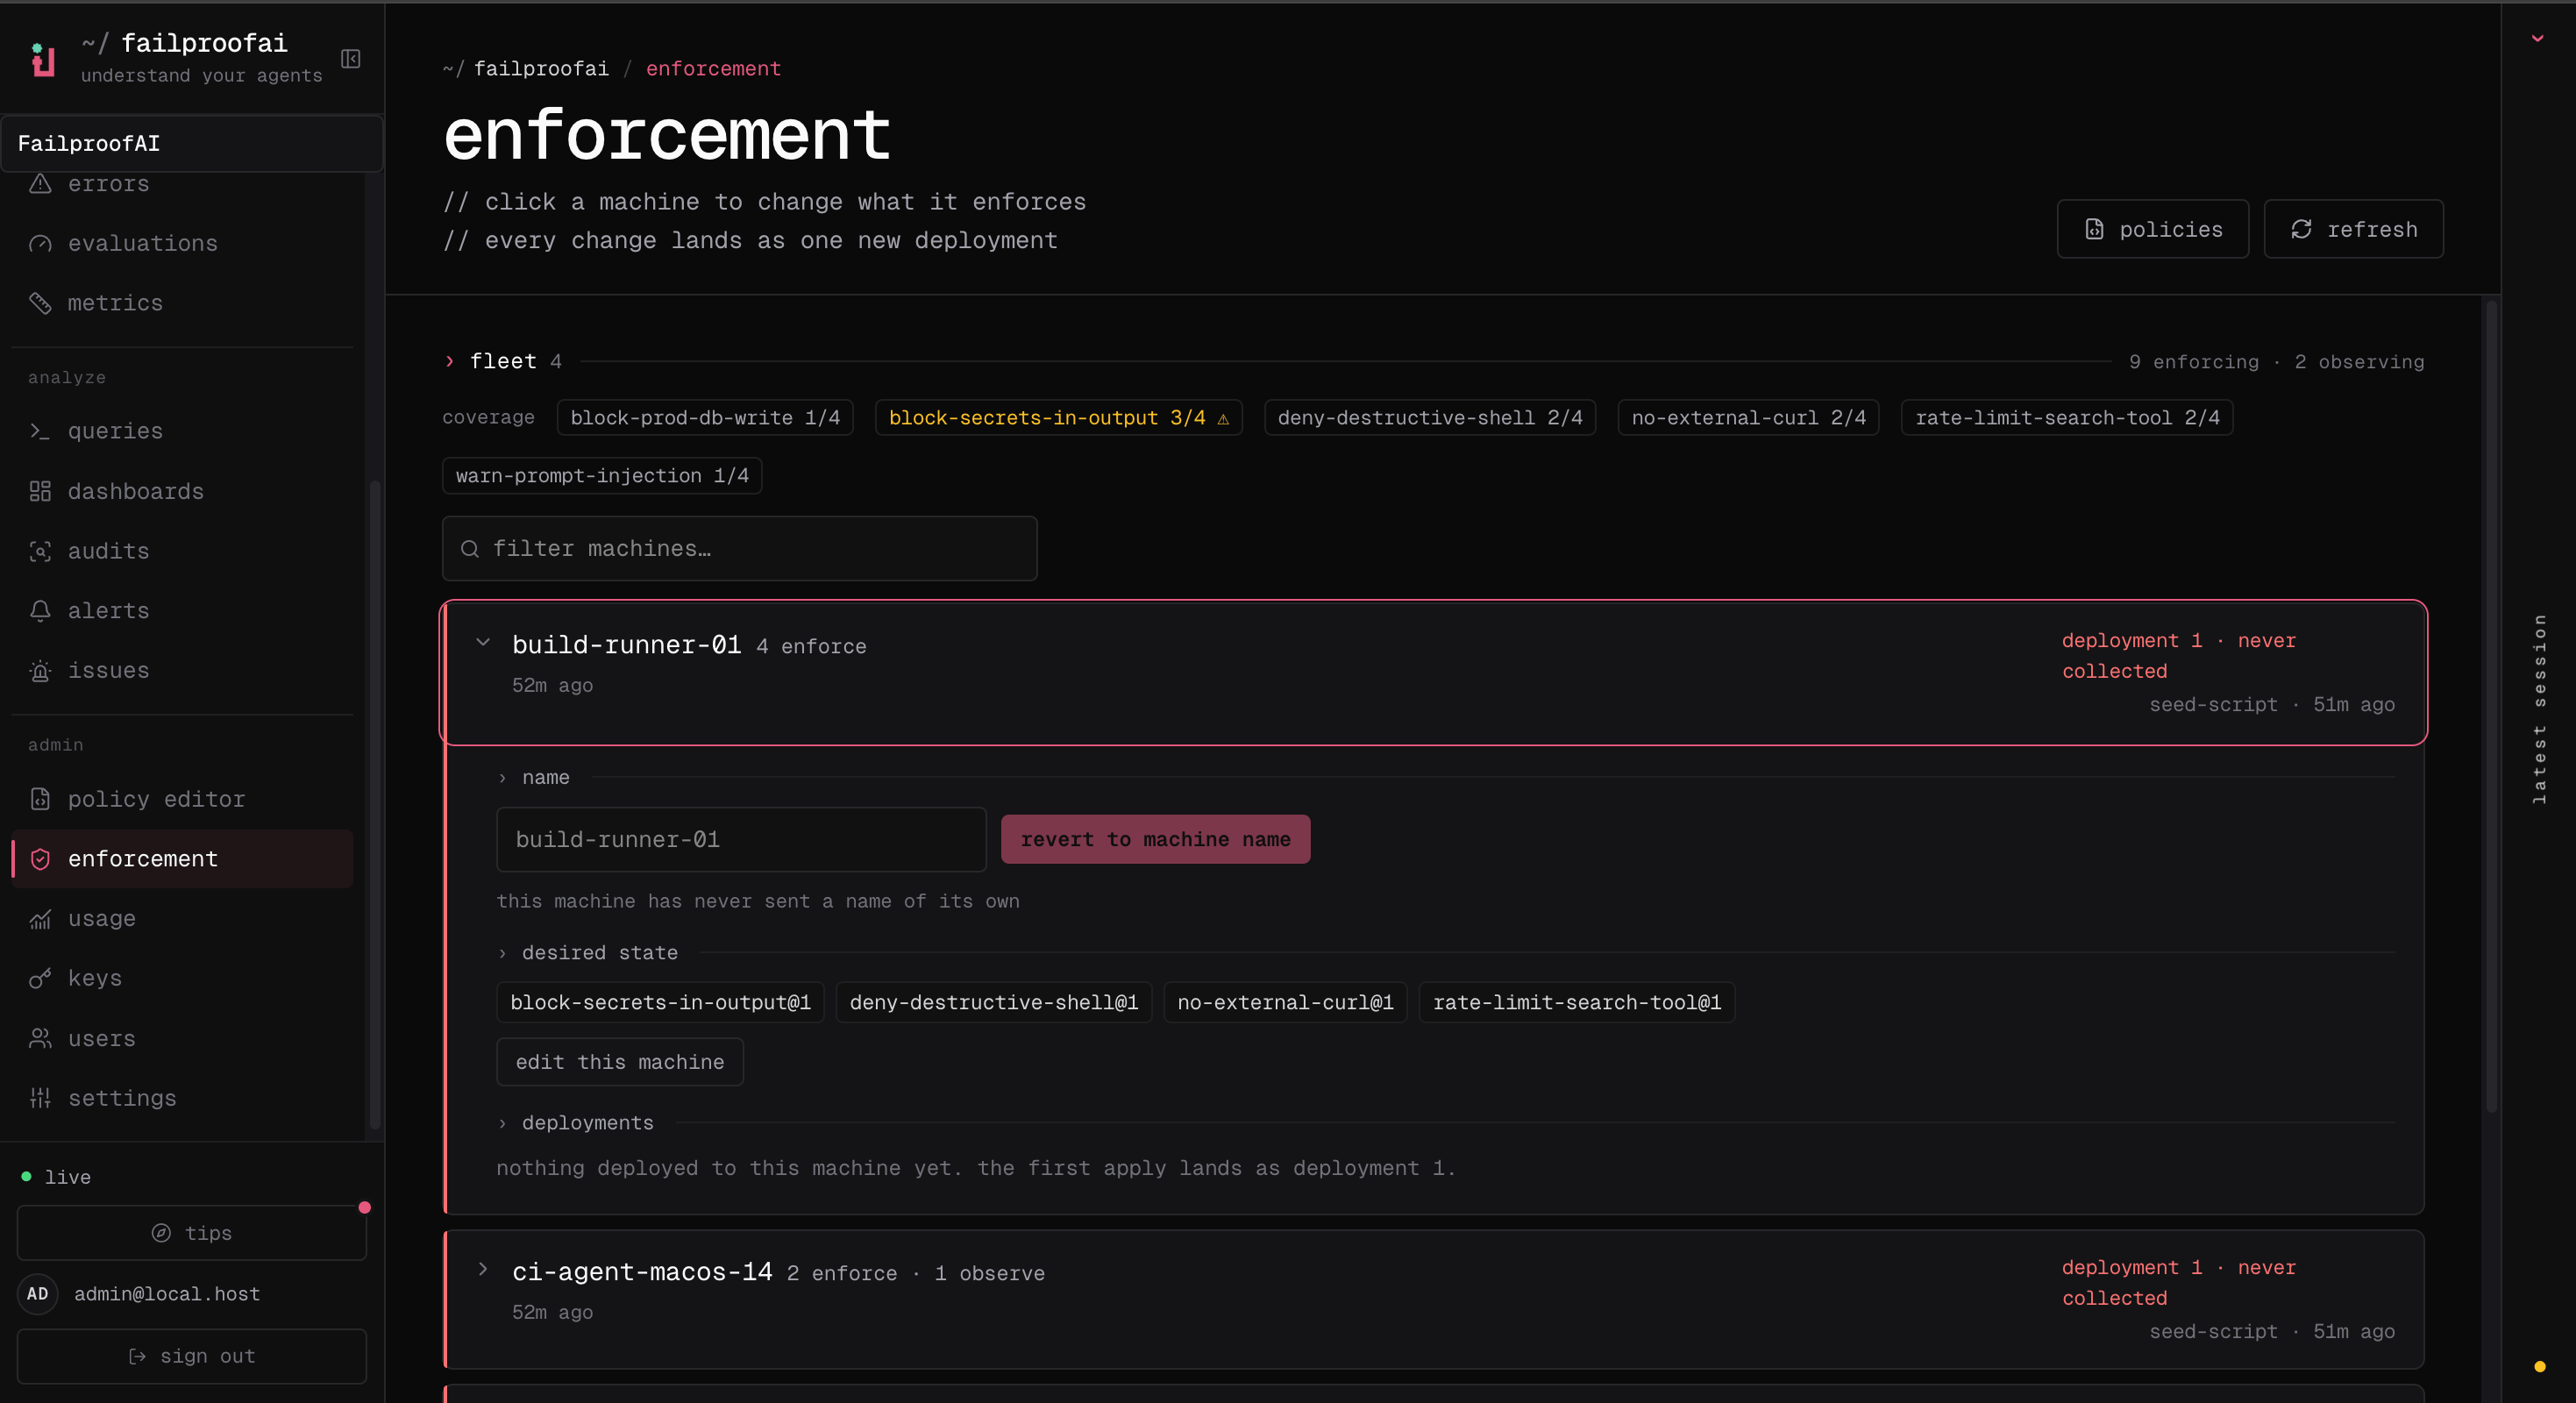
- Após executar o comando de conexão da CLI, acesse Admin → enforcement e confirme que a máquina aparece na lista.
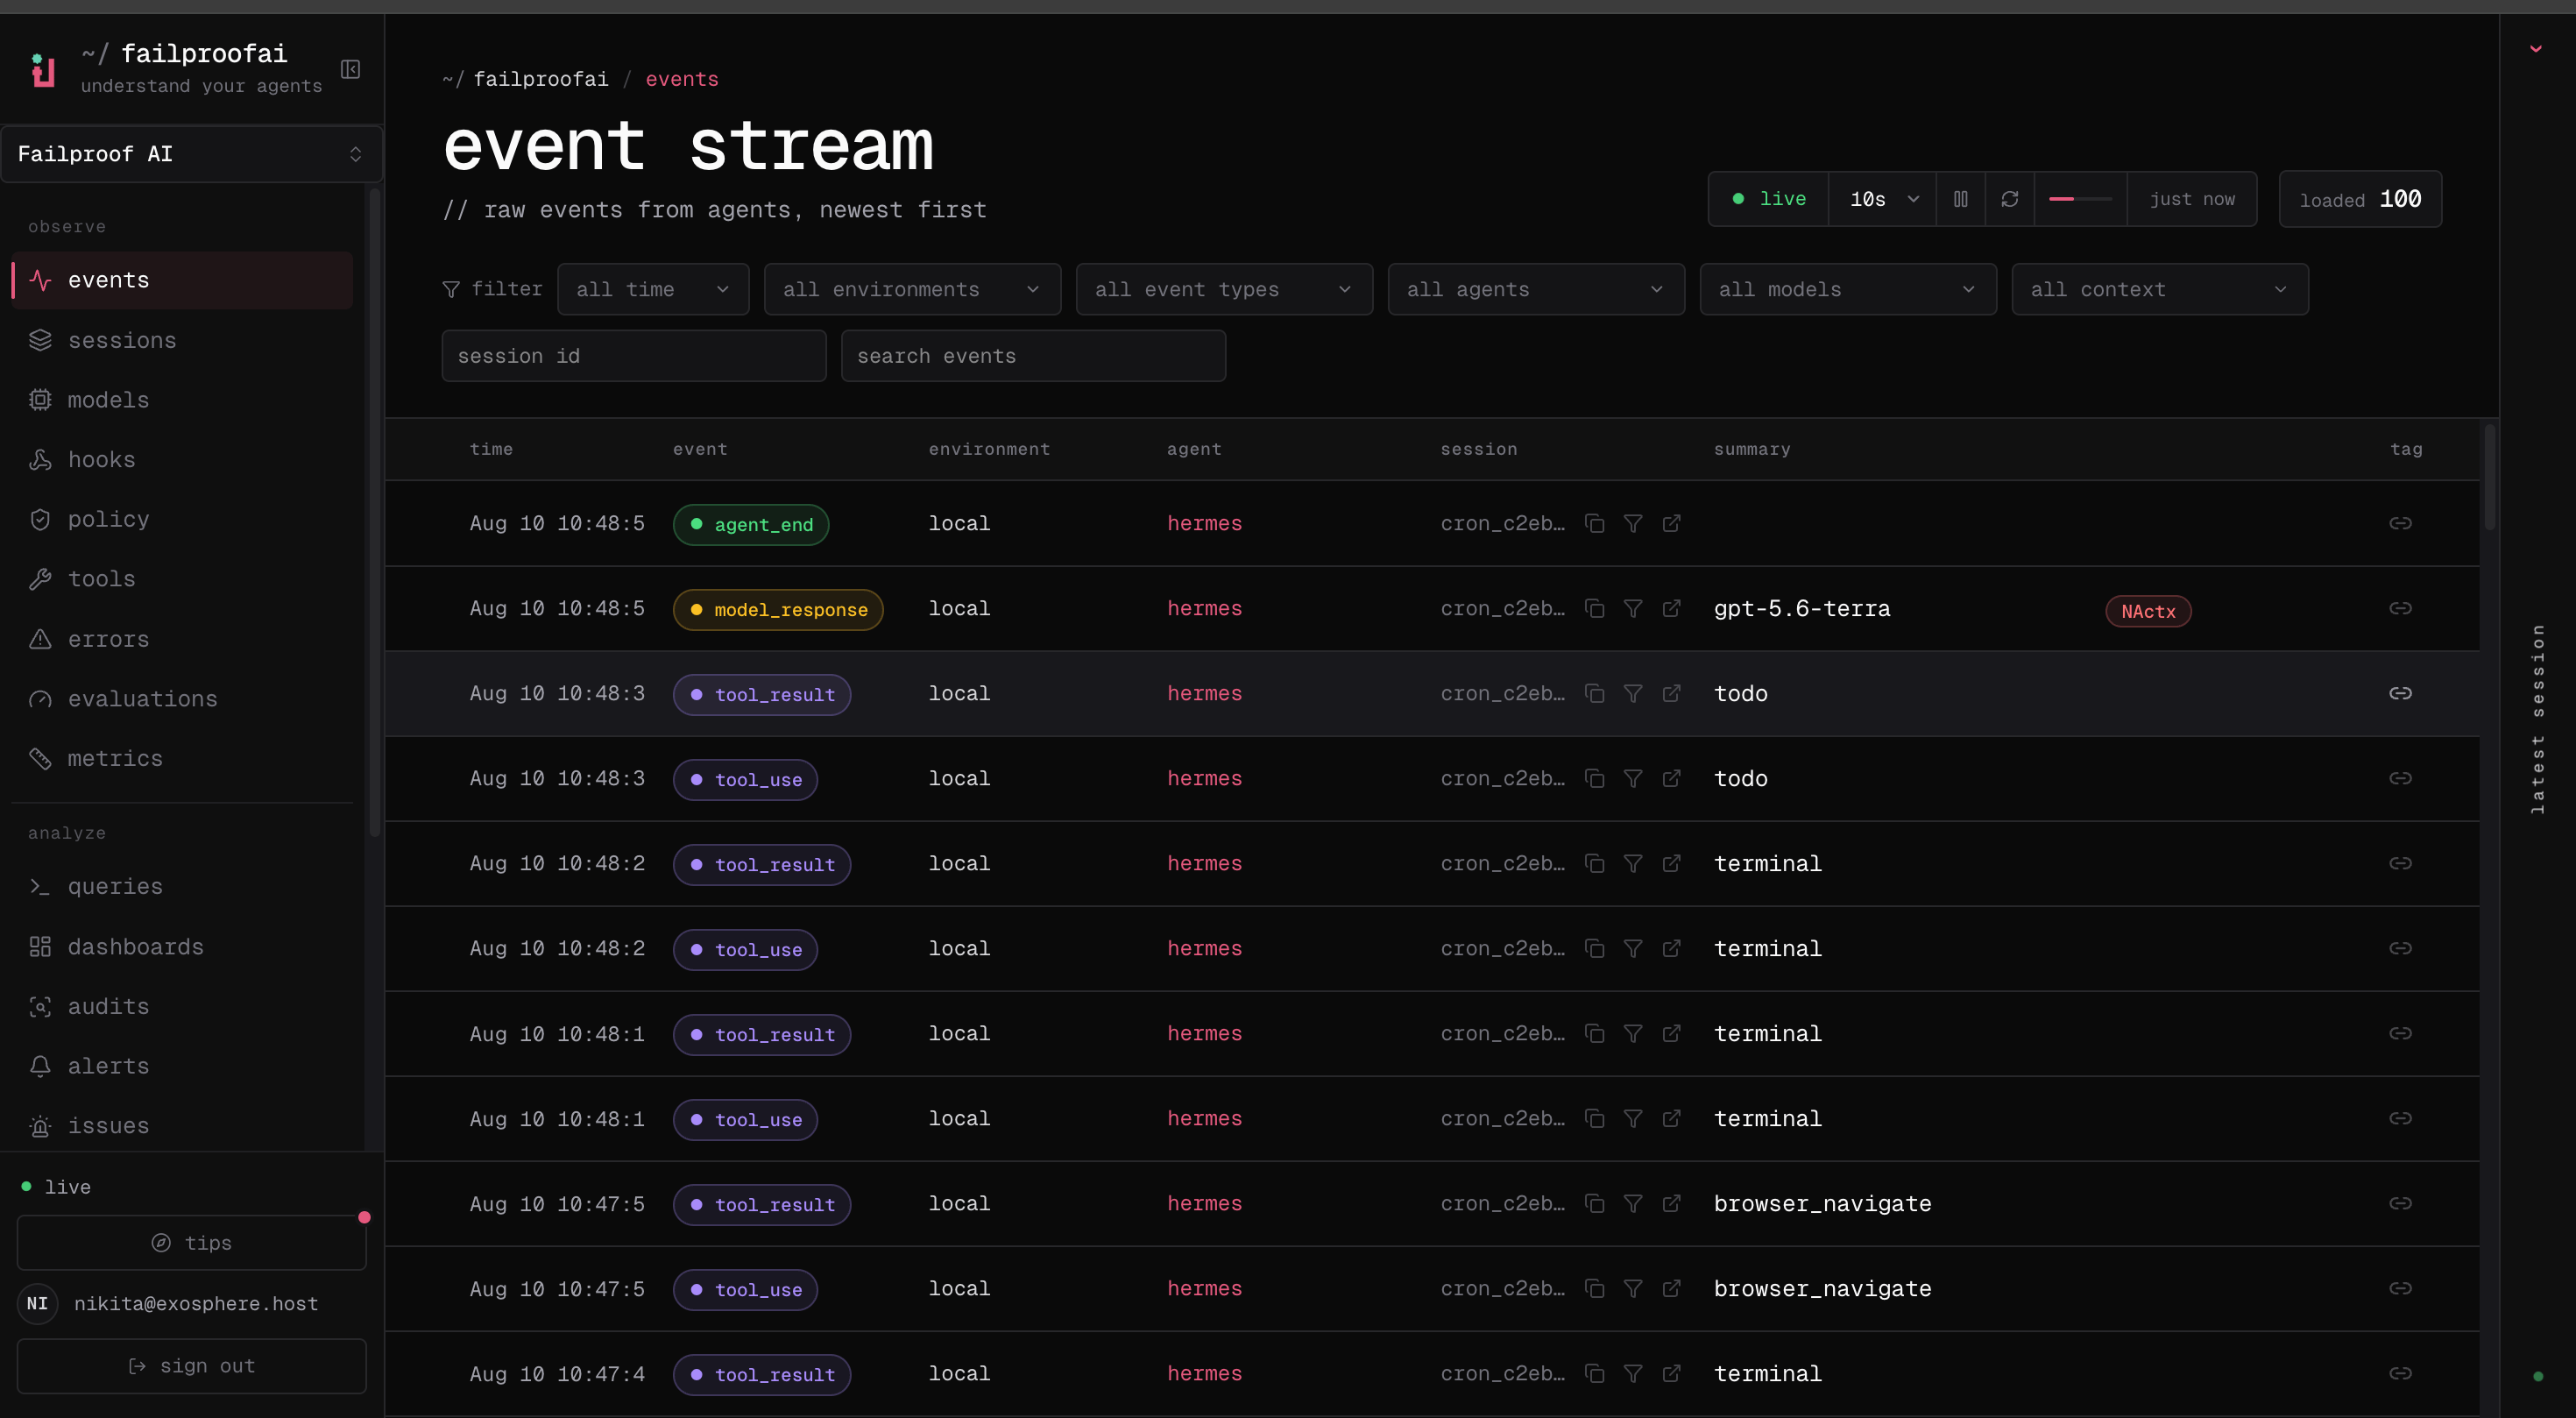
- Acesse Observe → Events e confirme que o primeiro evento chega.

failproofai config --status para verificar qual capacidade está configurada.
A configuração da Cloud grava as credenciais locais somente após a capacidade relevante ser verificada com sucesso. Uma verificação com falha não deixa a máquina aparentando estar conectada quando não está.