Uma policy avalia um evento de hook do agente e retorna uma de três decisões:
  • allow permite que a ação continue.
  • instruct fornece orientação corretiva ao agente.
  • deny bloqueia a ação com uma justificativa.

Use as três superfícies de policy

  1. Acesse Observe → policy para filtrar e inspecionar decisões de policy em sessões.
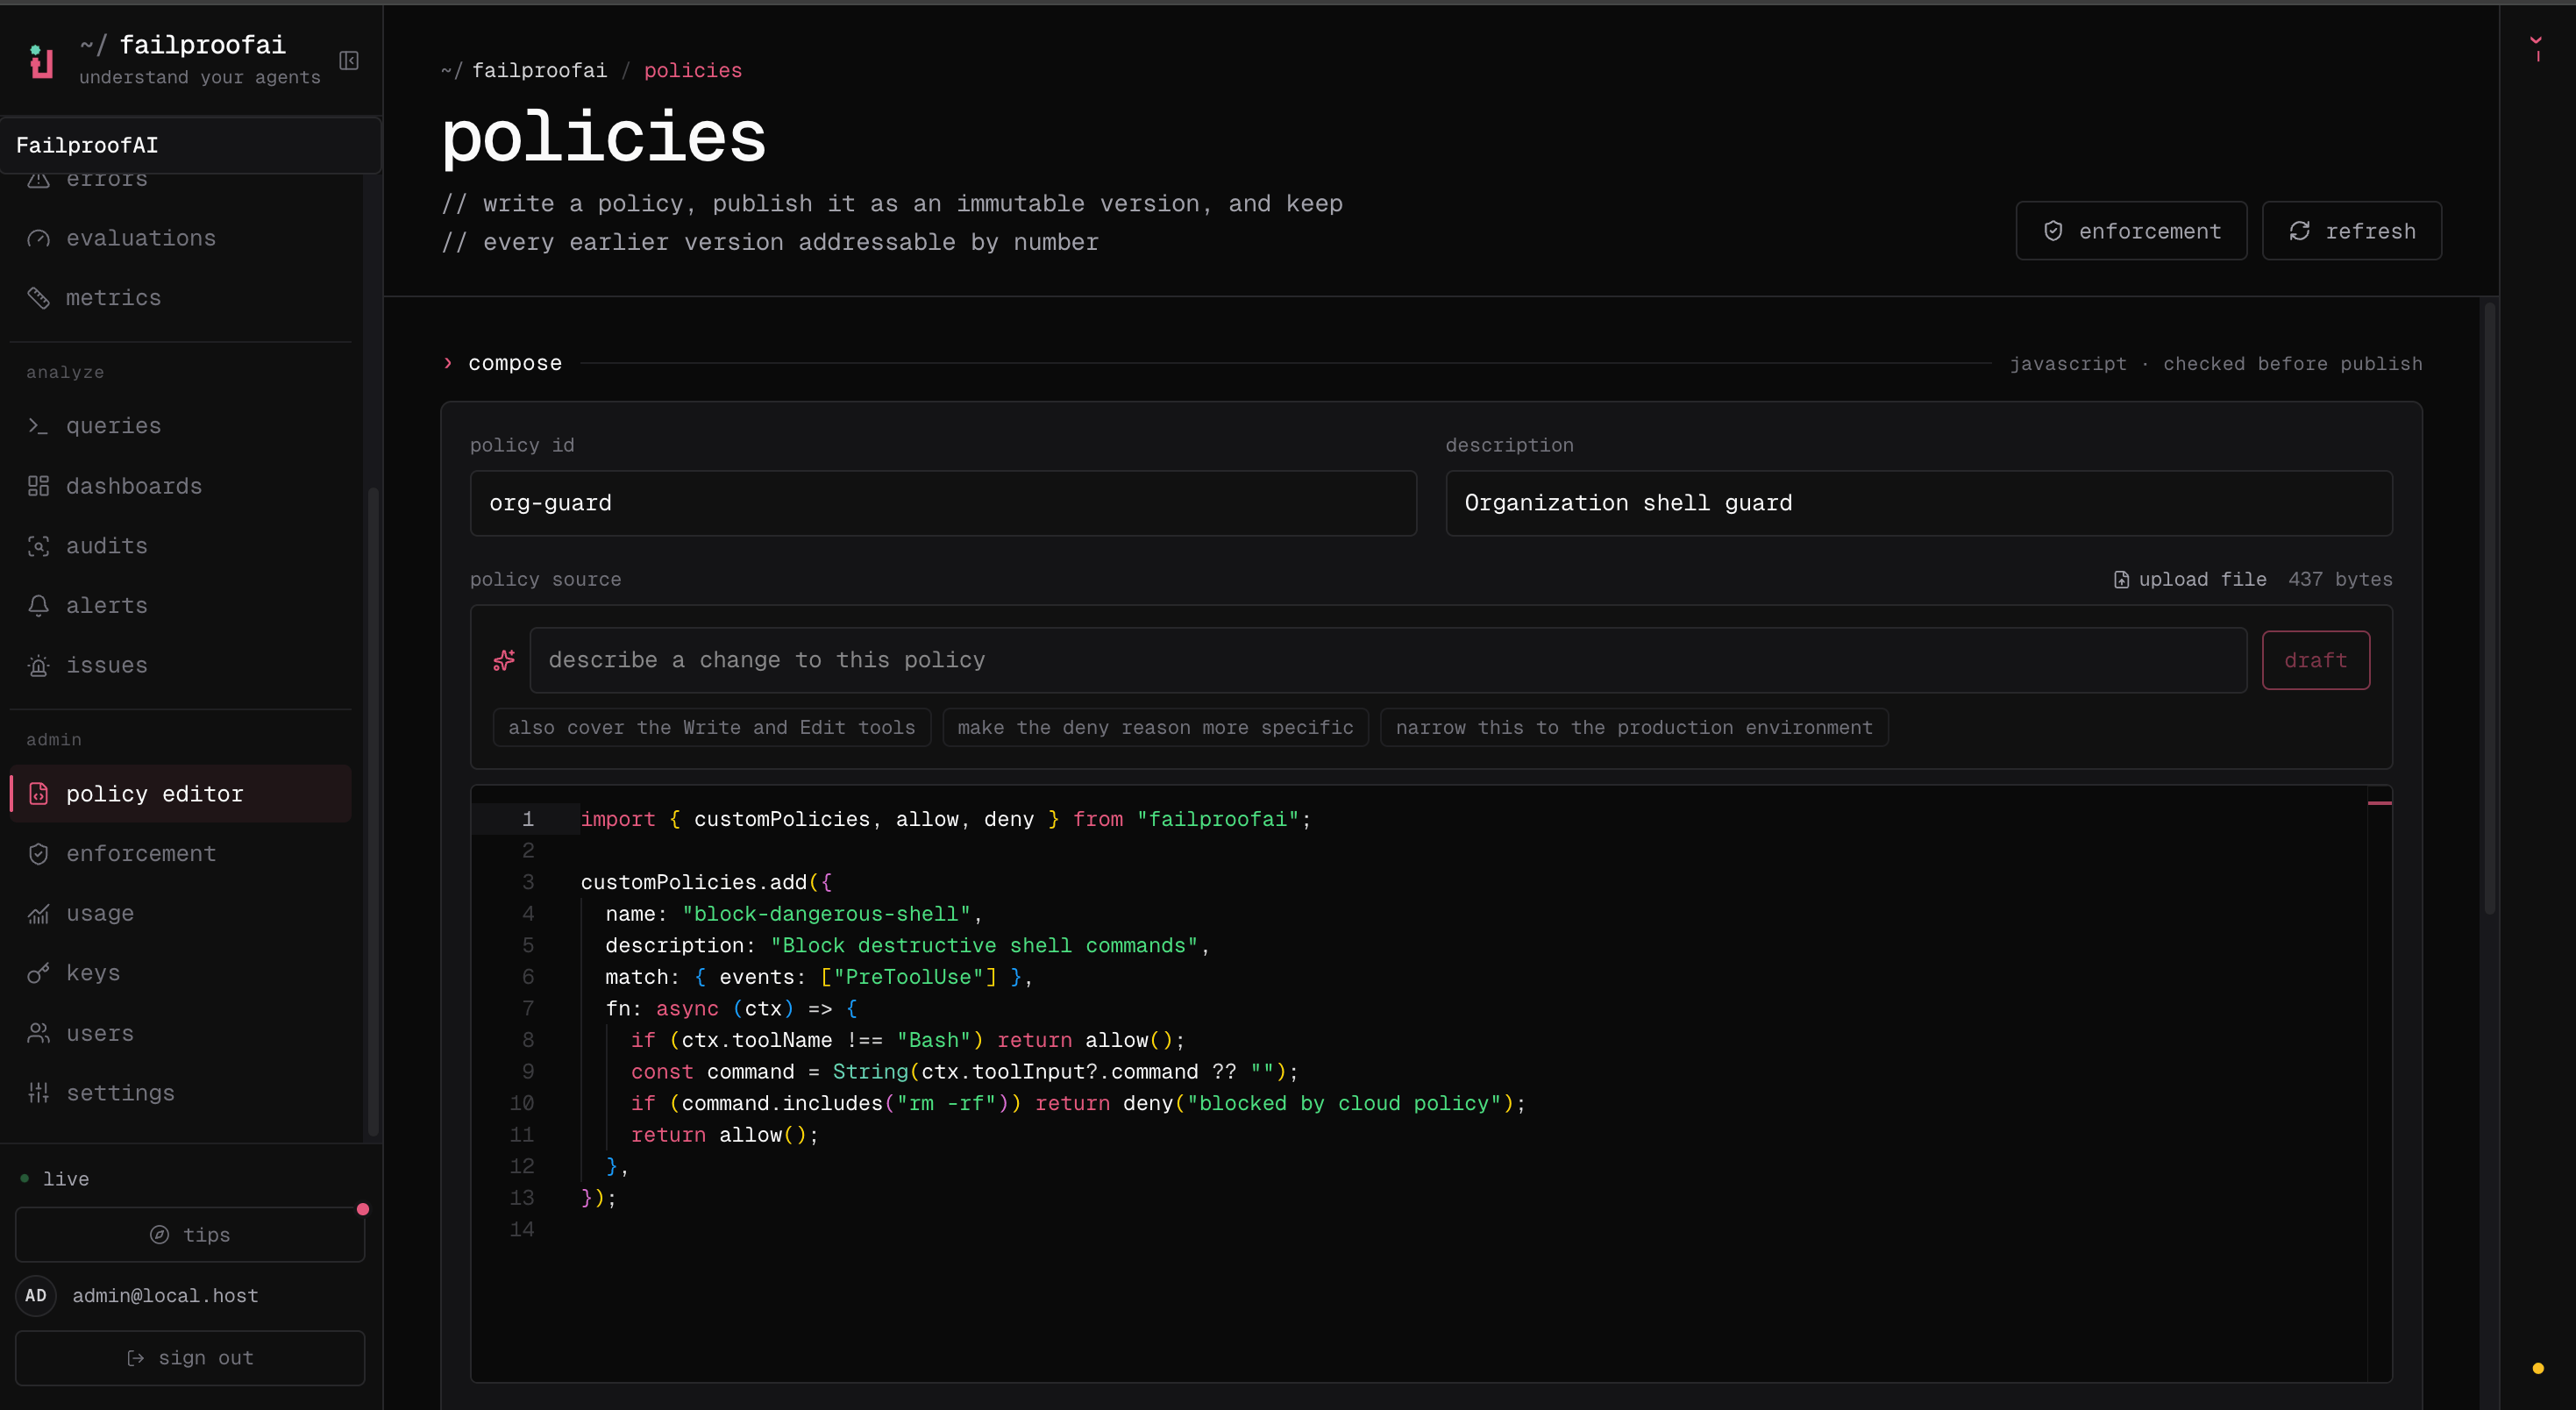
  2. Acesse Admin → policy editor para compor, validar, publicar, desativar ou inspecionar versões imutáveis.
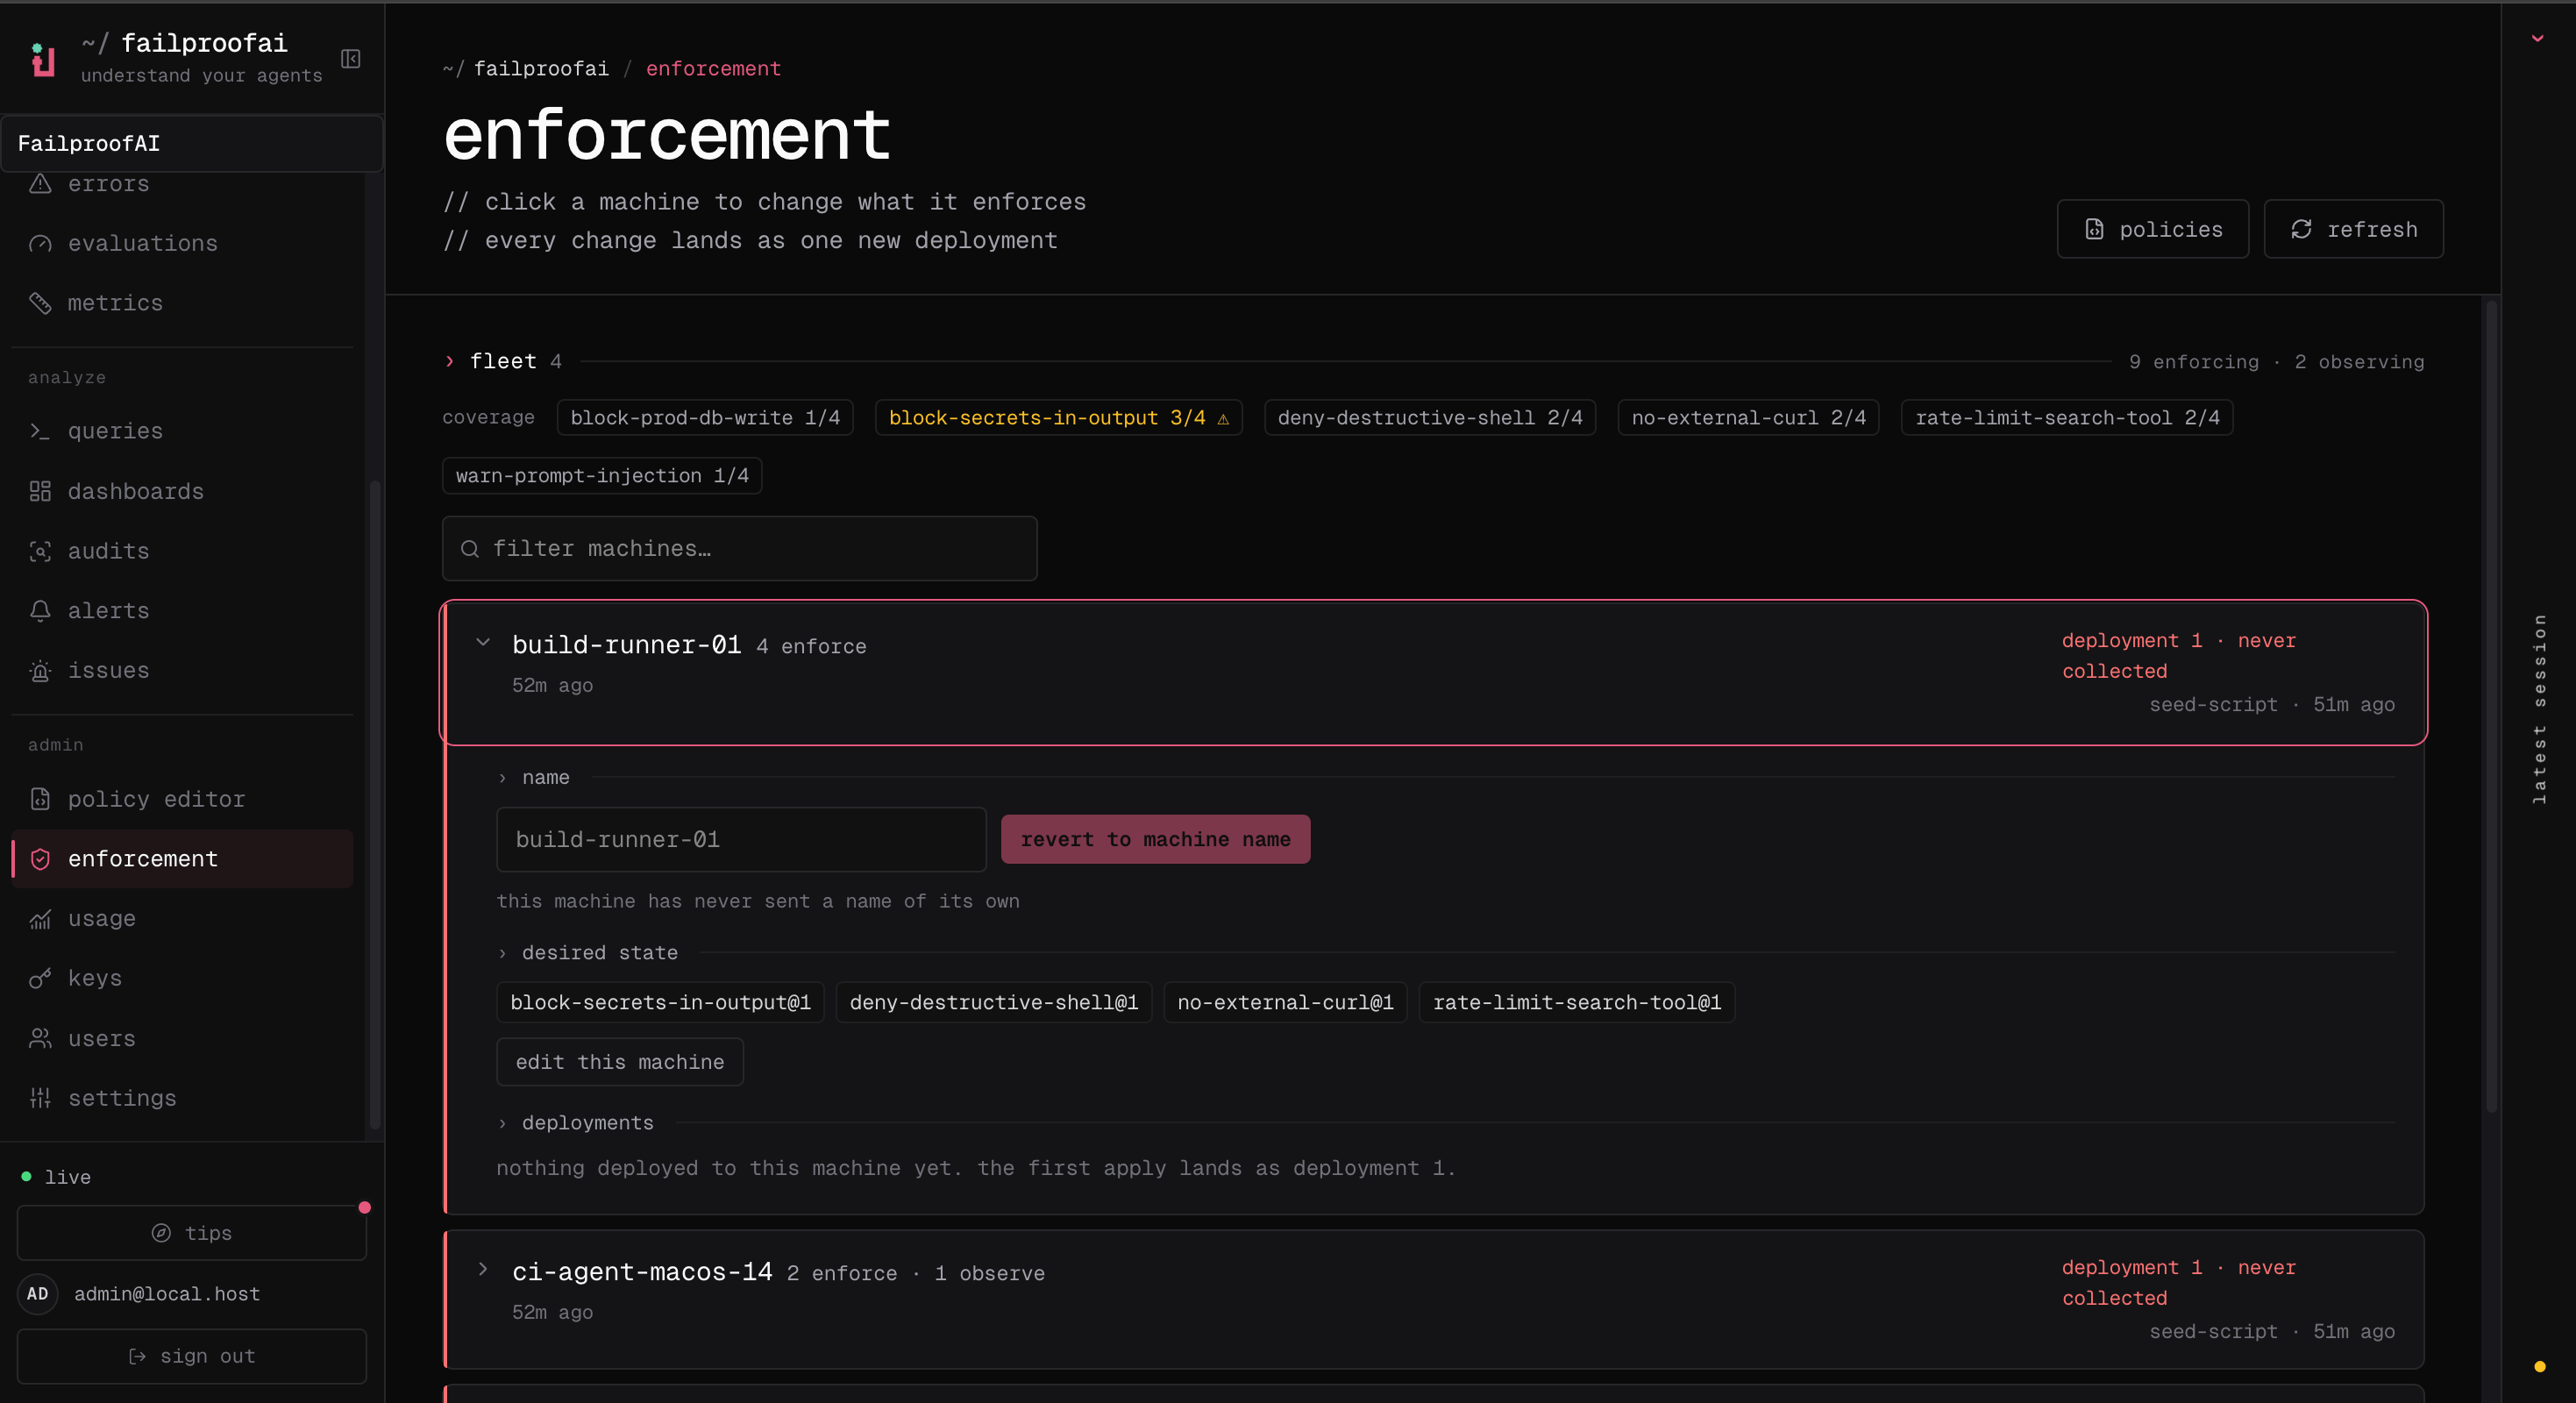
  3. Acesse Admin → enforcement para atribuir versões e efeitos a máquinas.
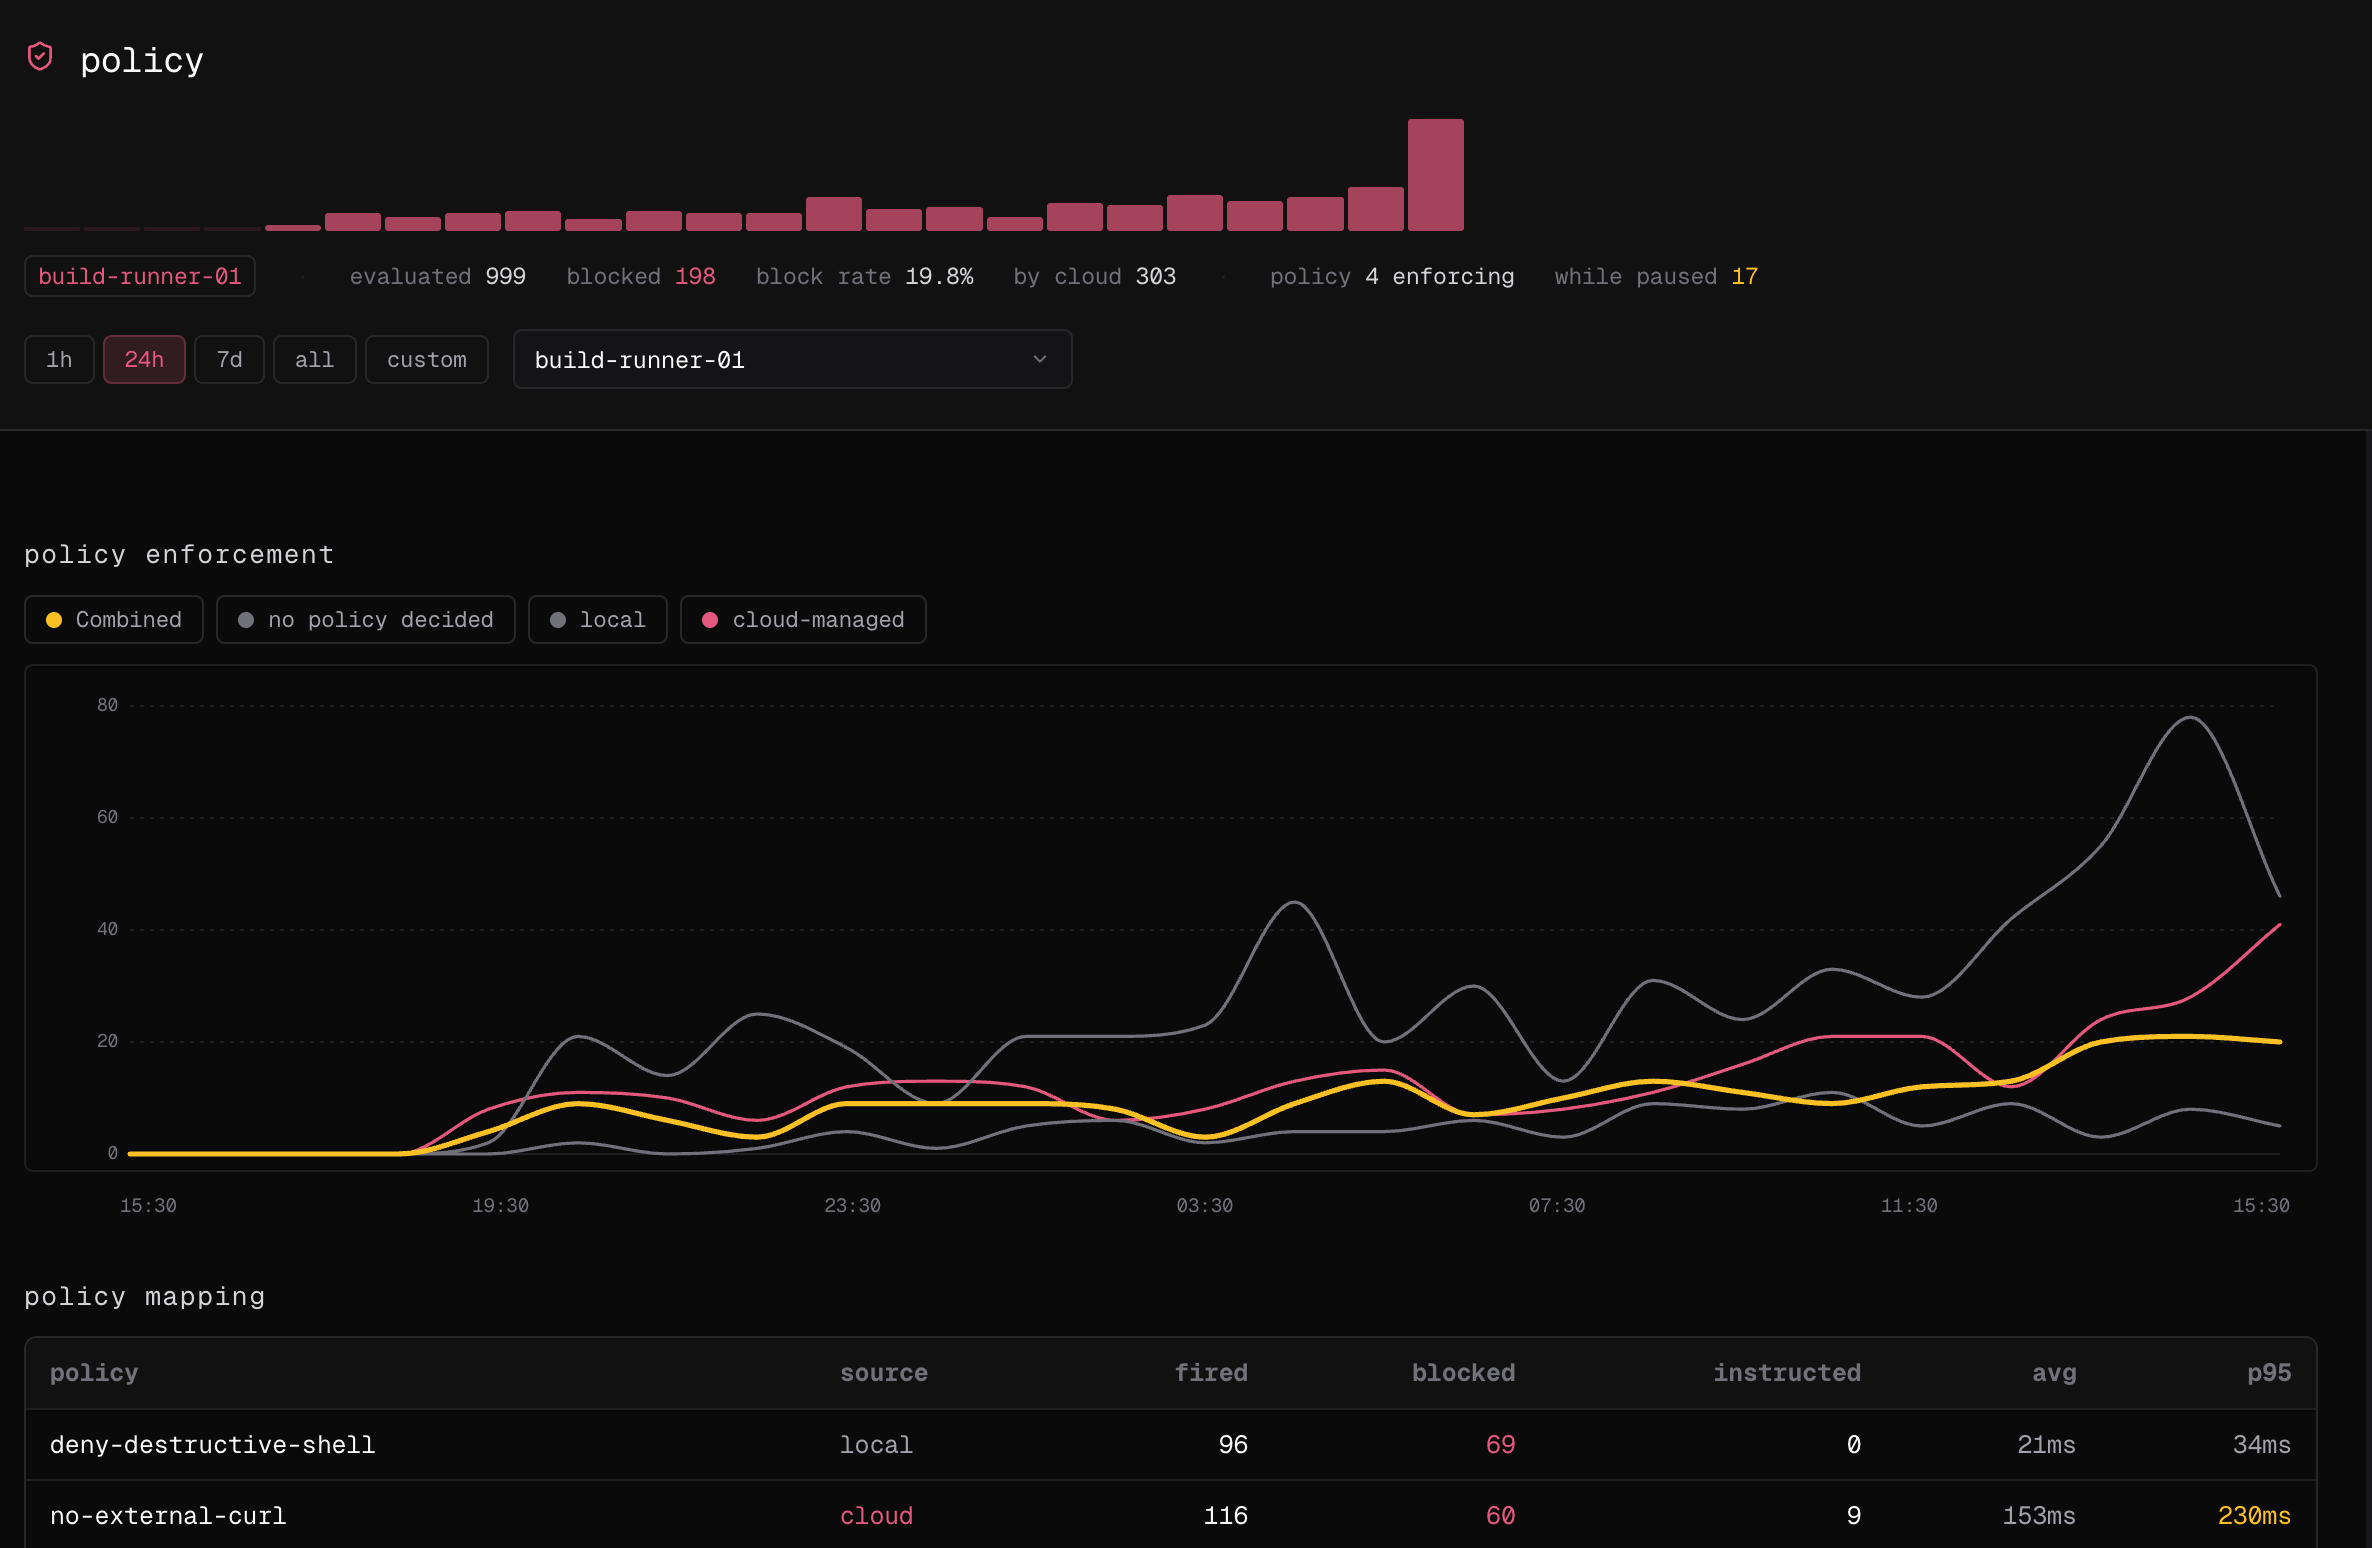
Use a página de Policy para entender o que já está sendo correspondido antes de criar ou alterar o enforcement.A página de Policy exibindo totais de decisões e mapeamentos de policy locais e gerenciados pela Cloud.O editor é onde você transforma uma condição de falha em código-fonte, valida e publica uma versão imutável.O editor de Policy usado para compor e publicar uma versão imutável de policy.O enforcement então atribui essa versão publicada e seu efeito de observe ou enforce às máquinas.A frota de Enforcement exibindo cobertura de máquinas e versões de policy atribuídas.Verifique as decisões na página de Policy após a implantação para que as visualizações de autoria e de frota estejam vinculadas à atividade real do agente.
As policies têm três superfícies distintas no Failproof AI:
  1. Analisar decisões em sessões, dashboards e auditorias.
  2. Criar versões com regras embutidas, código ou o editor de policy.
  3. Implantar e aplicar versões em máquinas selecionadas.
Comece a partir de um modo de falha confirmado. Defina o menor evento e correspondência de ferramenta que o identifique, teste exemplos legítimos e inseguros e, em seguida, observe antes de aplicar o enforcement.

Usar uma policy embutida

Ative uma regra revisada para riscos comuns de segredos, shell, Git, cloud e fluxo de trabalho.

Escrever uma policy personalizada

Expresse uma decisão específica de fluxo de trabalho em JavaScript ou TypeScript.