

Faça backtest do rascunho
- Dashboard
- CLI
O editor de políticas reproduz um rascunho com as chamadas que sua frota já realizou, antes de você publicá-lo.
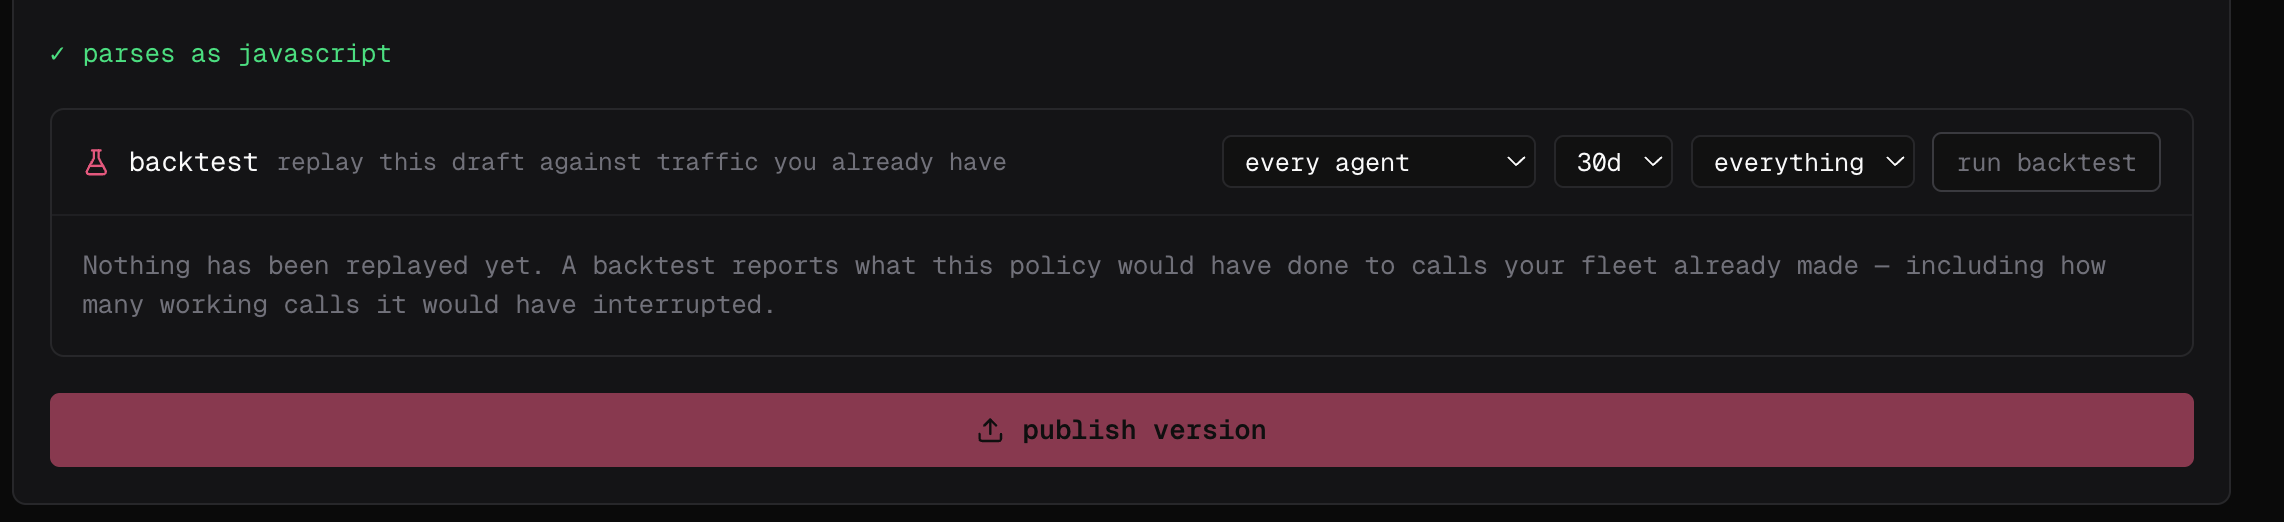
- Abra o rascunho em Admin → policy editor. O editor confirma que o código é um JavaScript válido.
- Em backtest, escolha os agentes e o intervalo de tempo a reproduzir — every agent e 30d por padrão — e deixe o último filtro em everything, a menos que queira restringir o escopo.
-
Selecione run backtest.
Execute contra um evento que você descreve
fp policies test executa um arquivo de política na sua máquina com um evento sintético e verifica a decisão. Nada é publicado e nada chega à Cloud:
--event, --tool, --command e --file. O filtro match da própria política ainda é aplicado, então uma política que não cobre o evento descrito reporta skipped em vez de uma decisão — geralmente um sinal de que seu match é mais restrito do que você pretendia.
Execute em uma máquina
Em seguida, aplique a política de verdade na sua própria máquina, com o seu próprio agente:Teste o que quebra
A instalação rejeita um arquivo ausente, um erro de sintaxe, uma importação não resolvida, uma exceção de nível superior ou um módulo que excede o tempo limite ao carregar — portanto, reexecute após cada alteração no arquivo ou em qualquer coisa que ele importe. No momento de aplicação, o mesmo arquivo com problema é registrado e ignorado para que todas as outras políticas continuem em execução: trate um aviso de carregamento nos logs de produção como perda de aplicação. Os arquivos de convenção carregam sem o comando de instalação, então mantenha uma etapa explícita defailproofai policies --install --custom <file> no CI — é ela que falha o build quando uma política está com problema.
Depois, alimente a política com o que os agentes realmente enviam, não apenas o input que você espera: campos ausentes, nomes de ferramentas alternativos como Write e Edit, caminhos do Windows, input malformado. Retorne um allow, instruct ou deny intencional em cada caminho, mantenha a função determinística e limite qualquer chamada externa com um timeout curto.
Publique e observe
Um backtest mostra o que a política teria feito com o tráfego que você tinha; ele não consegue mostrar o que o tráfego ainda não visto fará. Selecione publish version no editor (ou executefp policies publish), depois faça o deploy no modo observe primeiro — os vereditos são registrados e nada é bloqueado — e aplique a política apenas quando suas correspondências separarem ações inseguras das válidas.