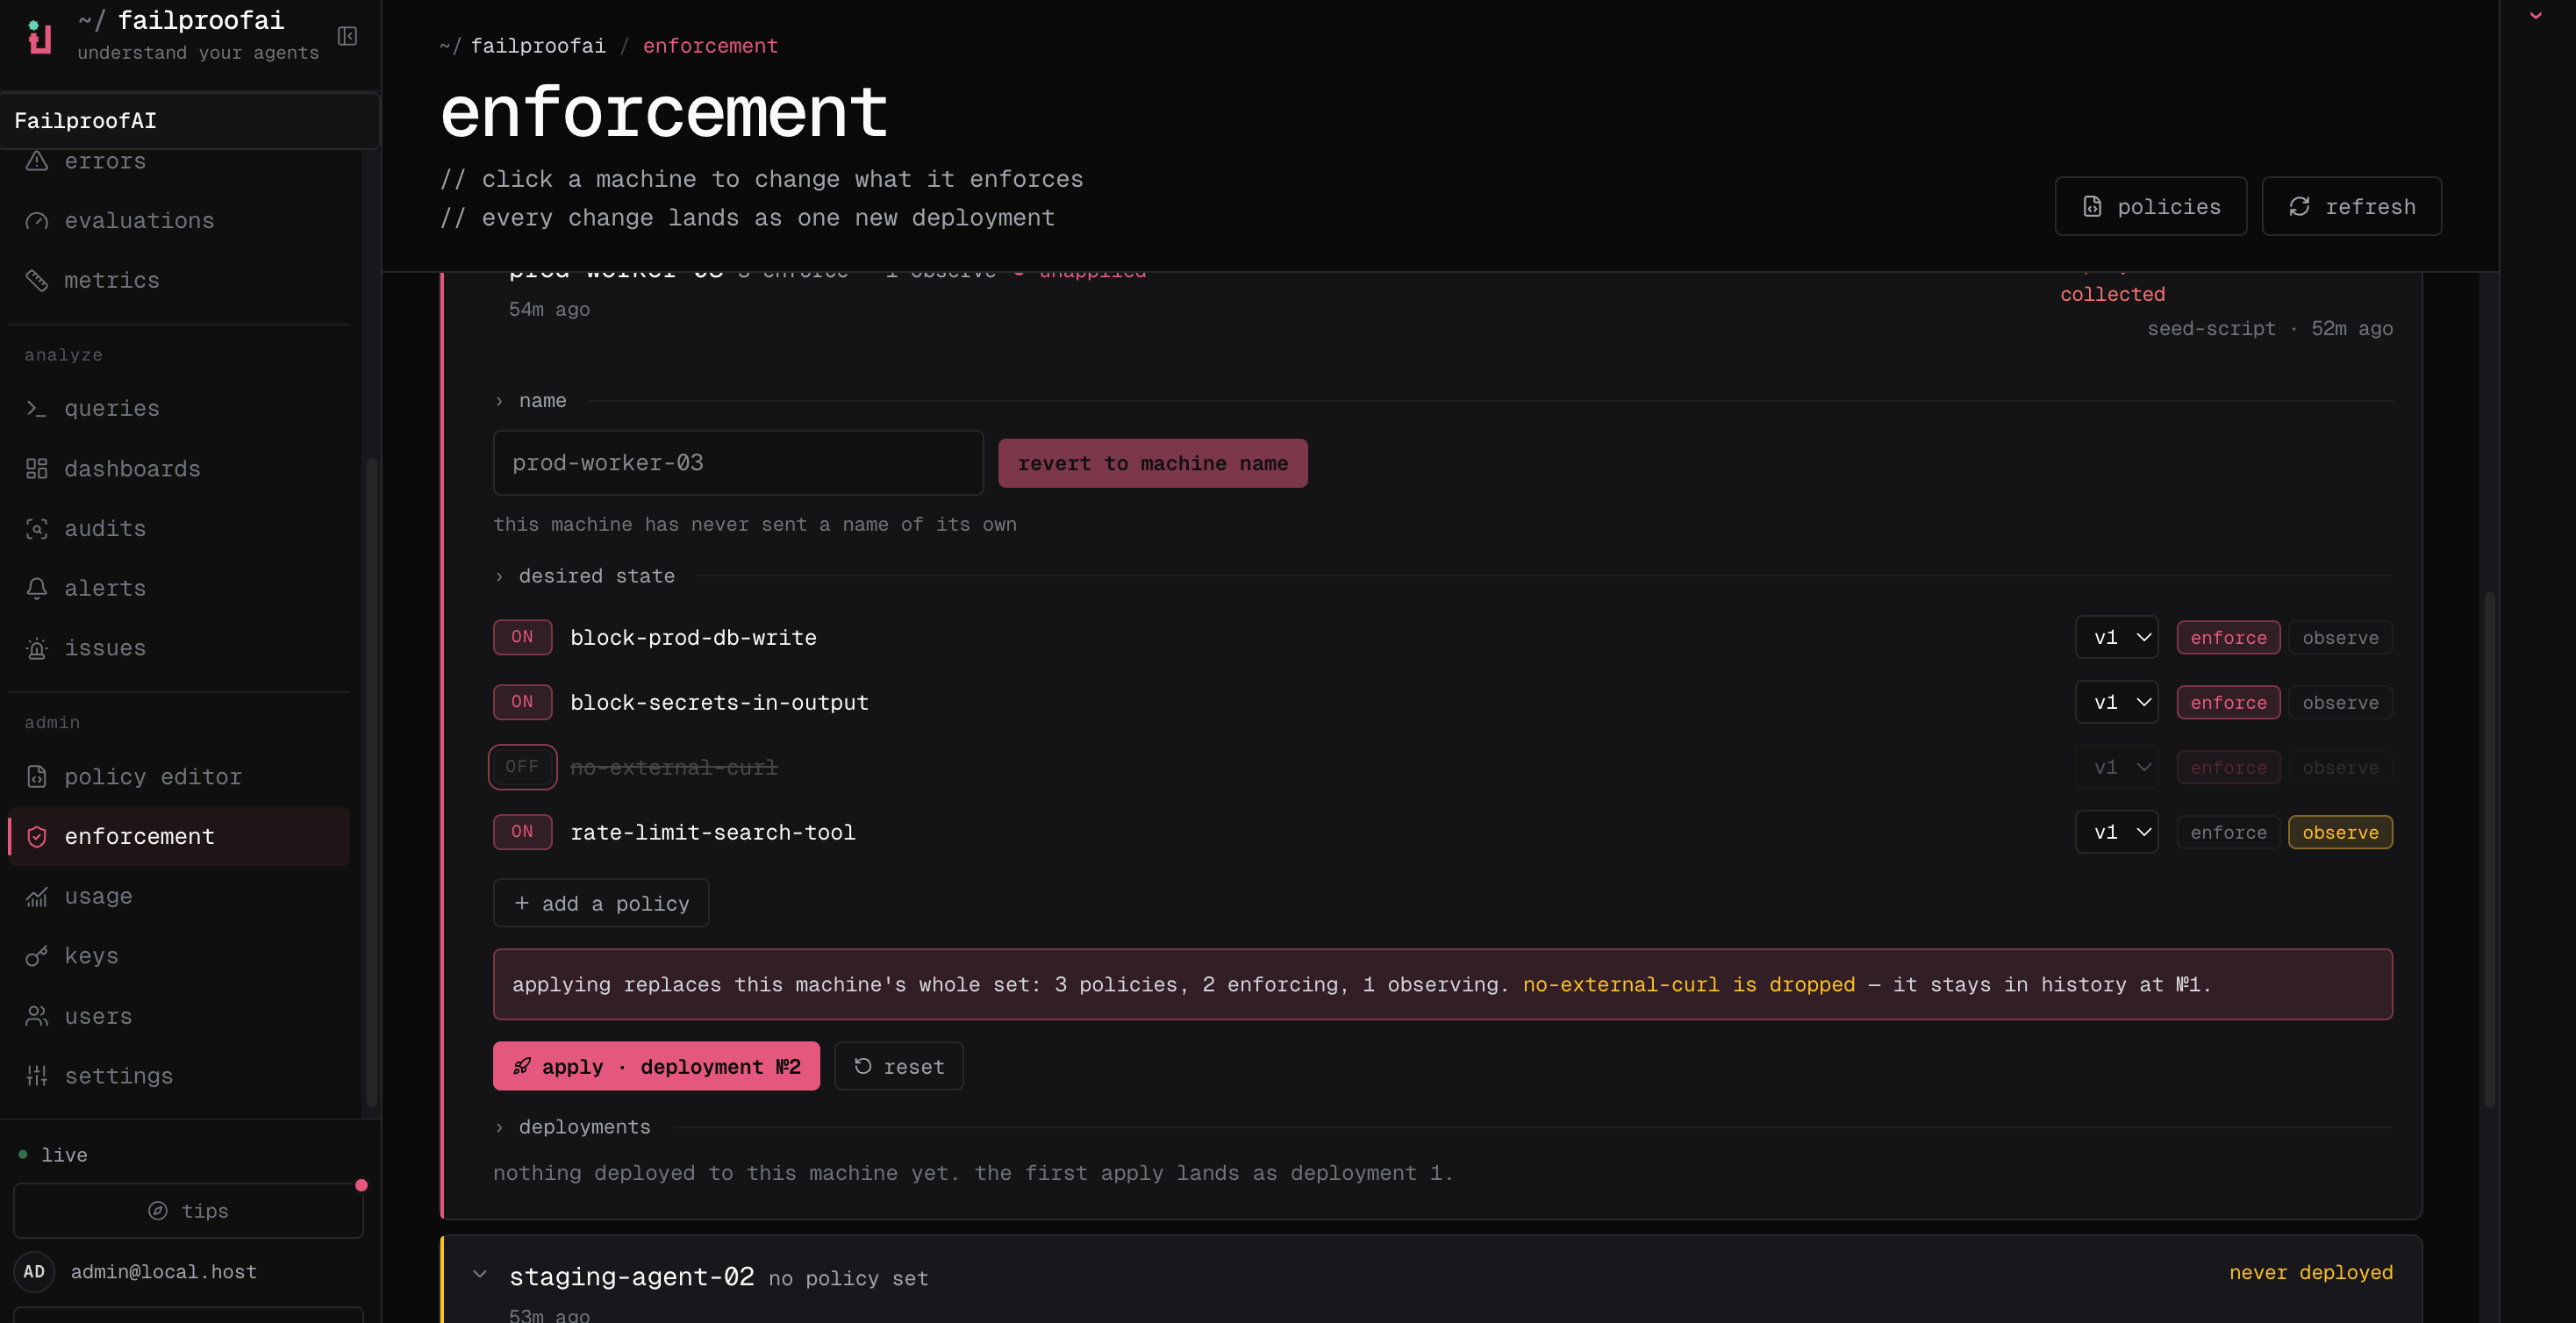
- Observe registra o que a política teria feito, sem bloquear nada.
- Enforce age conforme a decisão: um
denybloqueia a chamada e uminstructdireciona o agente.
Adicionar uma máquina
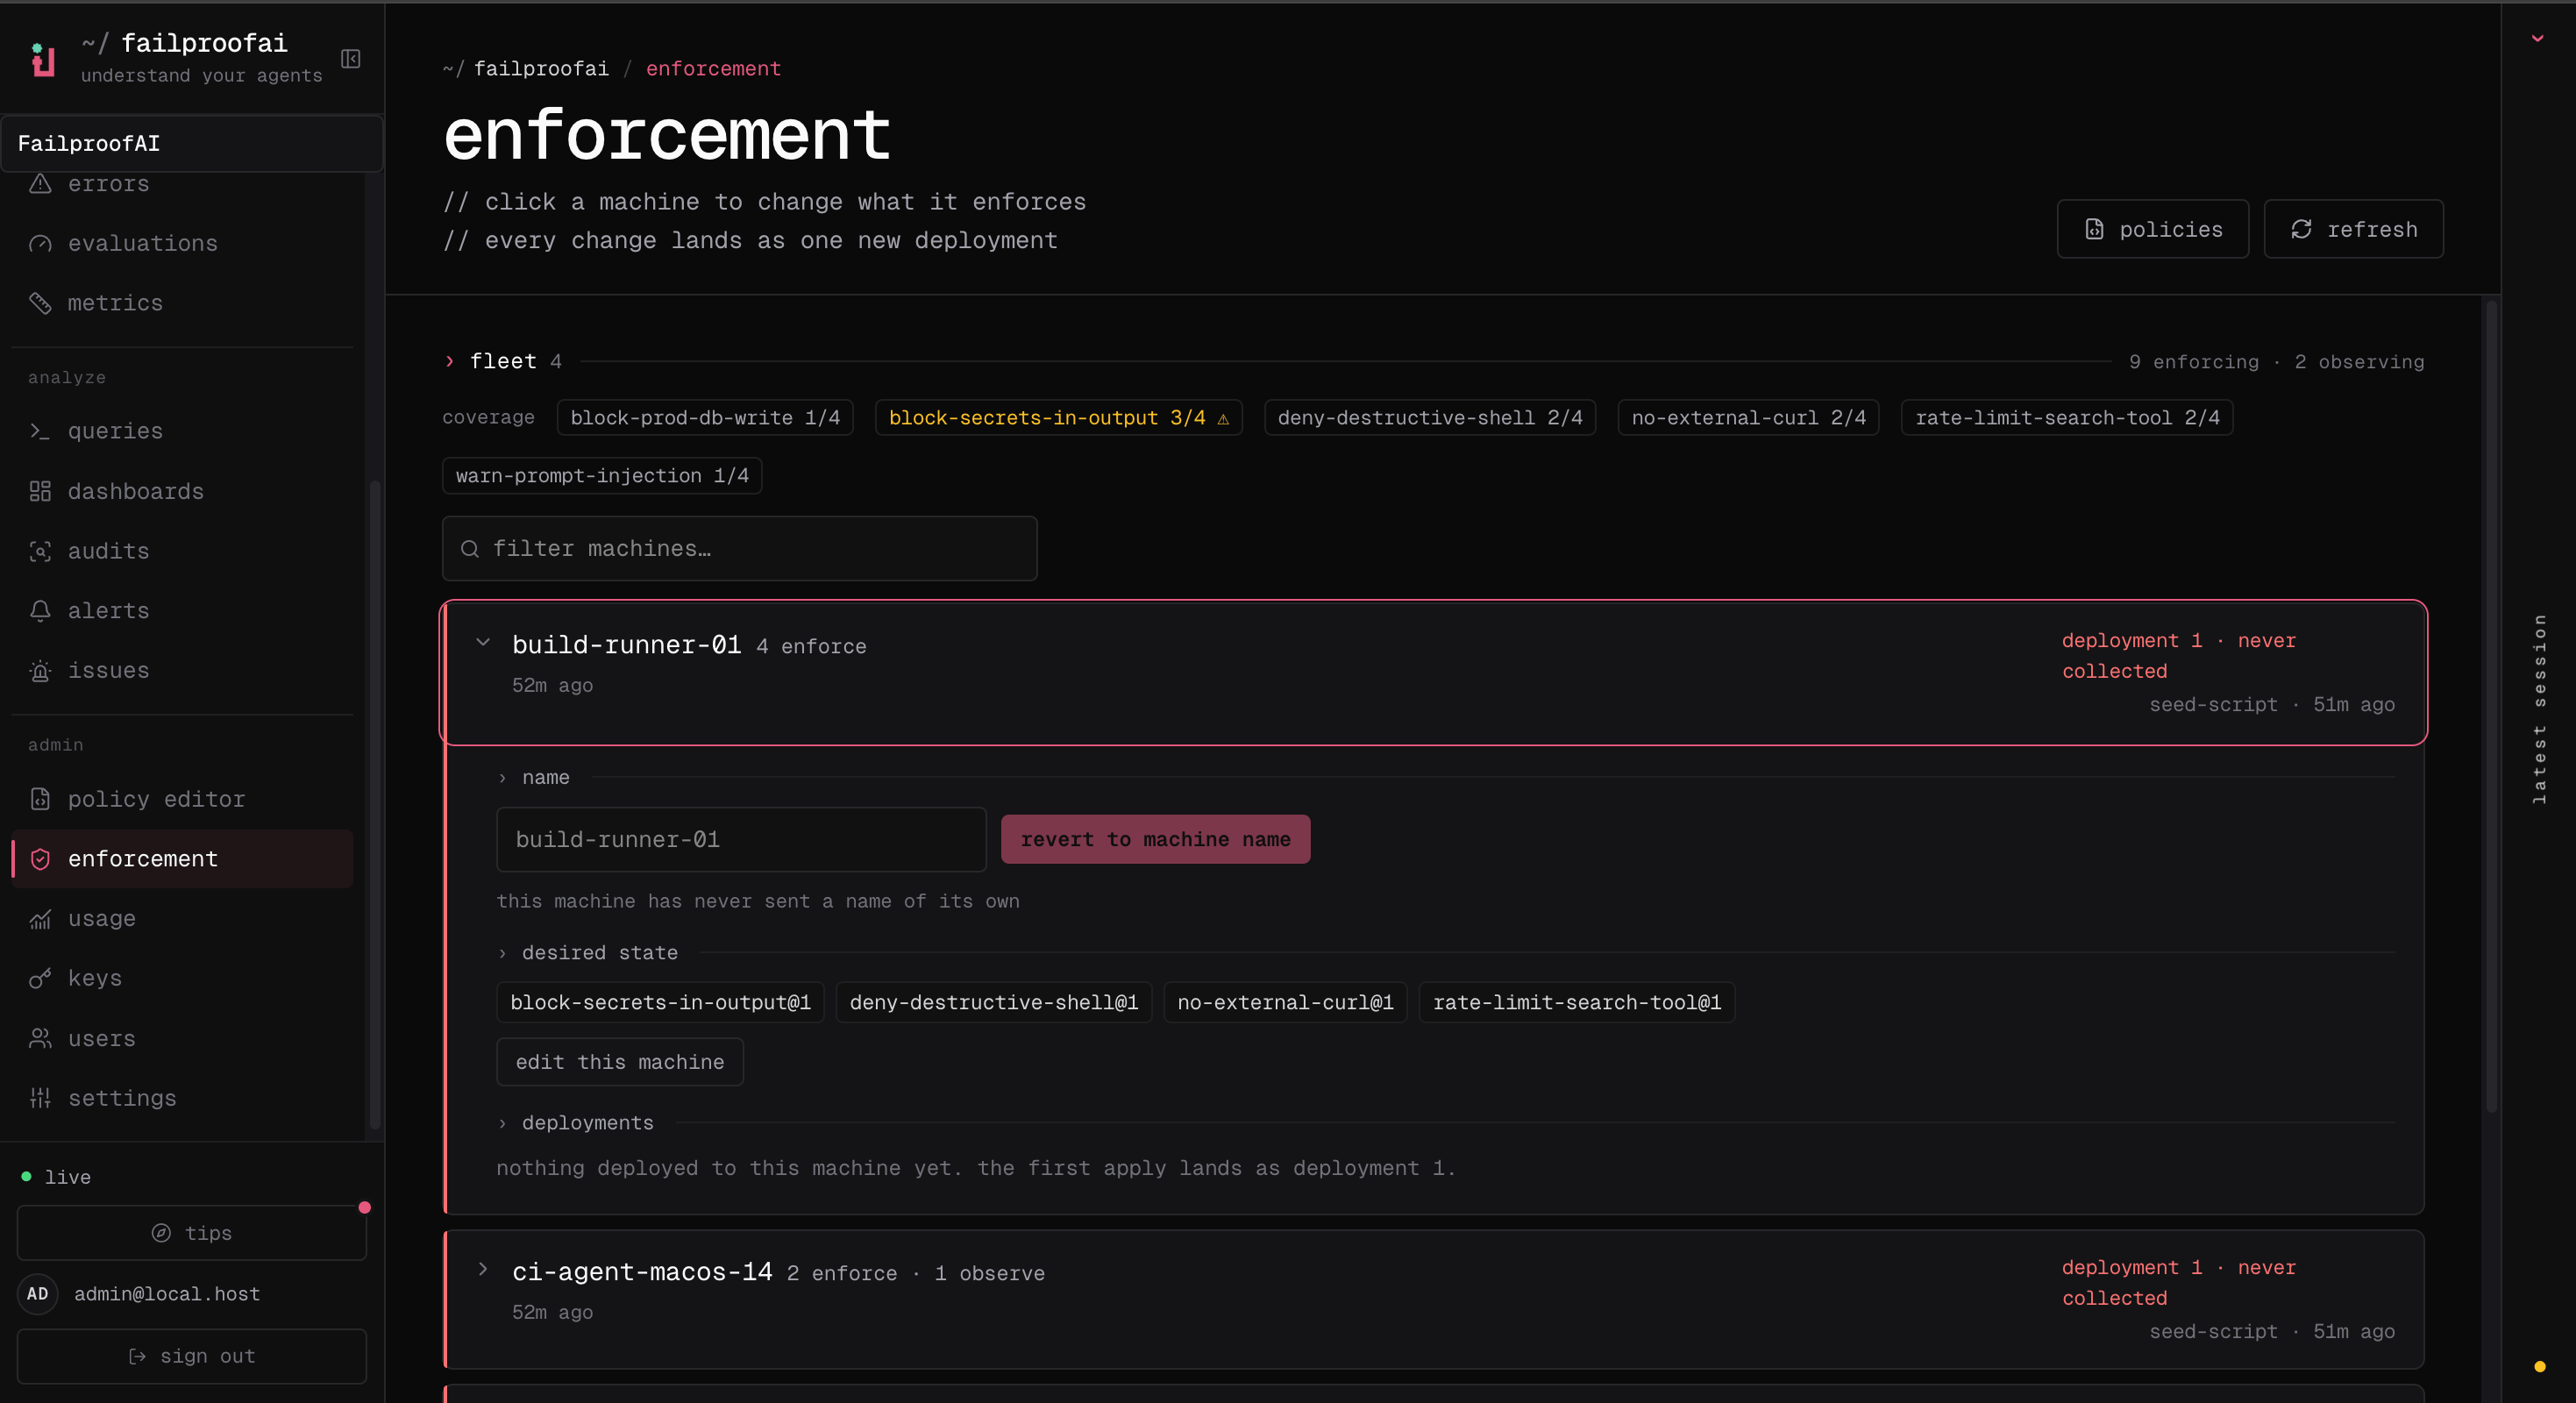
Uma máquina aparece em Admin → enforcement assim que se conecta à Cloud. Se a que você deseja ainda não está lá:- Dashboard
- CLI
- Acesse Administration → Keys e crie uma chave com
policies:pull, para que a máquina possa receber deploys, eevents:add, para que suas decisões cheguem à Cloud. - Conecte a máquina com essa chave — Conectar uma máquina à Cloud descreve o processo.
- Confirme que ela aparece em Admin → enforcement.
Fazer deploy no modo de observação
- Dashboard
- CLI
- Acesse Admin → enforcement, encontre a máquina e expanda sua linha.
- Selecione edit, adicione a versão de política testada e escolha observe.
- Aplique a alteração, aguarde o próximo check-in da máquina e confirme o estado de deploy e cobertura.
-
Acesse Observe → policy para inspecionar as decisões em tempo real.
1
Escolha a versão e as máquinas
Selecione a versão publicada e as máquinas em que ela deve ser executada.
2
Observe
Revise correspondências, motivos, ferramentas afetadas e falsos positivos enquanto nada é bloqueado.
3
Enforce
Mude o efeito para enforce assim que as correspondências observadas separarem as ações inseguras das válidas, e então confirme que todas as máquinas pretendidas receberam a alteração e estão reportando decisões.
Verificar a cobertura
A cobertura responde se uma política está sendo executada onde o risco existe.- Acesse Admin → enforcement e revise os totais de enforce e observe.
- Pesquise uma máquina por ID ou rótulo, ou filtre as máquinas em que falta uma política.
- Expanda uma linha para comparar as políticas atribuídas, o deploy reportado, o último check-in e o histórico.
- Atualize após o intervalo de polling da máquina quando um deploy aplicado ainda estiver pendente.