

Cloud 中未显示任何会话
Cloud 中未显示任何会话
- 仪表盘
- CLI
打开 Administration → Keys,确认机器密钥处于活跃状态且具备 
events:add 权限。然后打开 Observe → Events,拉大时间范围并清除环境和 Agent 过滤条件。如果事件已存在,请搜索会话 ID,再到 Observe → Sessions 查看分组情况。如果没有任何事件,请通过 CLI 对 Failproof 守护进程进行诊断。Python SDK 事件仍留在磁盘上
Python SDK 事件仍留在磁盘上
- 仪表盘
- CLI
清除 Observe → Events 中的过滤条件,并精确搜索 SDK 会话 ID。如果仍未显示,请在源机器上检查 SDK 的缓冲目录和 Failproof 守护进程。
机器未收到策略
机器未收到策略
- 仪表盘
- CLI
打开 Admin → enforcement,选择目标机器,对比其已分配版本、已上报版本和上一个版本。确认部署范围包含该机器,且其密钥具有
policies:pull 权限。即使策略下发失败,事件采集仍可正常工作。因守护进程不可用导致操作被拒绝
因守护进程不可用导致操作被拒绝
- 仪表盘
- CLI
打开 Admin → enforcement,查看机器的最后在线时间和已上报版本。如果机器状态过时,应将其视为本地守护进程问题。不要仅为了绕过不可用的守护进程而降低已部署策略的限制级别。
自定义策略未能加载
自定义策略未能加载
- 仪表盘
- CLI
对于在 Cloud 中编写的策略,请打开 Admin → policy editor,选择草稿,在发布前检查验证错误。对于本地策略,请使用 CLI 进行验证,然后在执行一次测试操作后,打开 Observe → policy 确认决策已到达。
审计未返回任何发现
审计未返回任何发现
- 仪表盘
- CLI
打开 Analyze → audits,选择本次运行,检查模型分析是否已执行。然后将其范围和时间窗口与 Observe → sessions 进行对比,并打开该总体中的代表性追踪记录。只有在分析成功执行的前提下,零结果才有意义。如果分析被跳过或失败,本次运行将不产生任何发现,且未分析的时间窗口将保持开放,等待下次成功运行。如果模型分析被禁用,审计同样不会产生任何发现,因为确定性凭据和 PII 扫描仅记录统计数据,不再触发发现。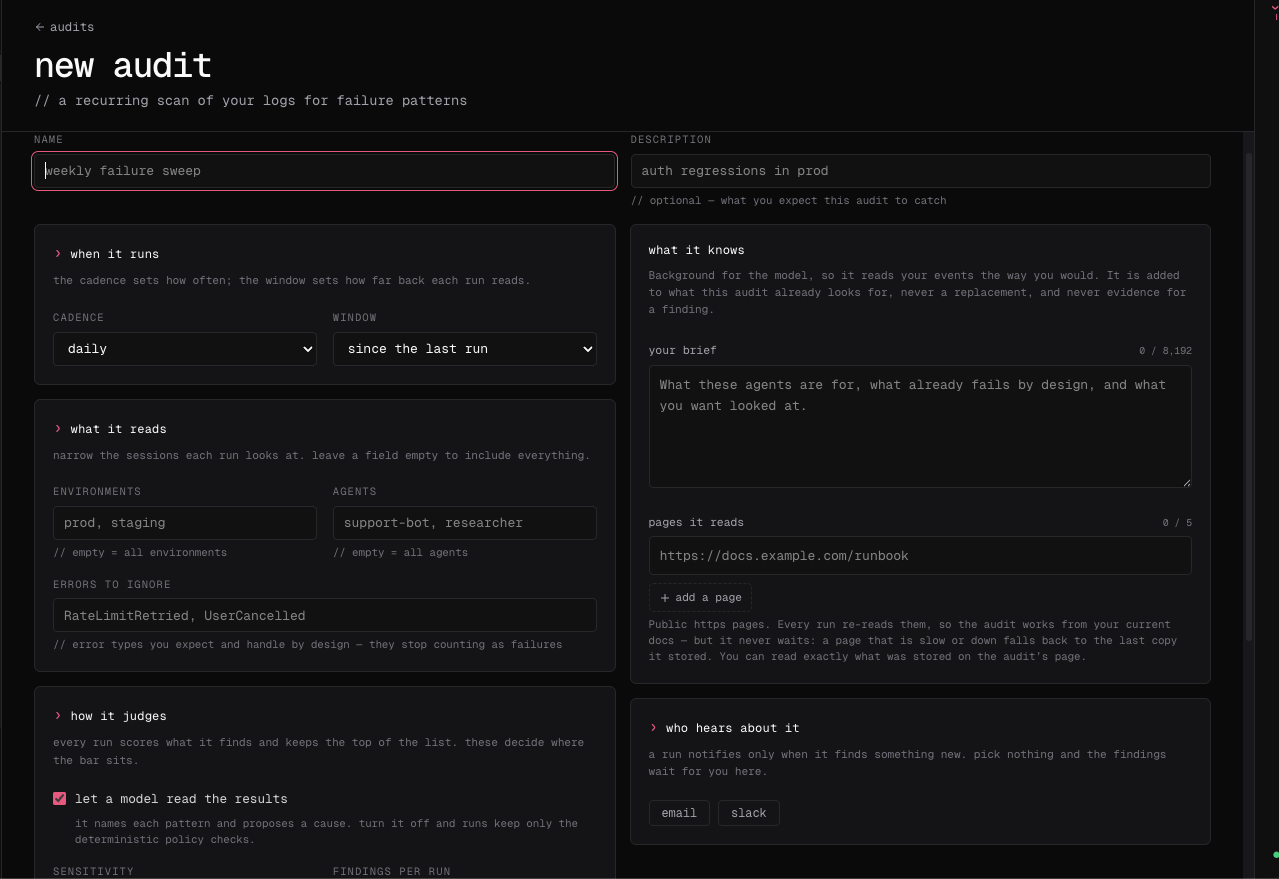
在线评估未自动运行
在线评估未自动运行
- 仪表盘
- CLI
打开一个已完成的会话,检查手动评估是否可以成功执行。Hosted Cloud 目前在仪表盘中不提供评估器端点的控制选项,需由服务器运维人员进行配置。
Cloud CLI 身份验证指向了错误的组织
Cloud CLI 身份验证指向了错误的组织
- 仪表盘
- CLI
使用组织切换器,在与 CLI 结果进行对比前,确认预期的 slug 和权限。
策略阻止了合法操作
策略阻止了合法操作
- 仪表盘
- CLI
打开 Observe → policy,保存该决策及其关联的会话,找出误报条件。然后打开 Admin → enforcement,将受影响的机器回滚至上一个版本。在 Policy editor 中创建一个更精确的版本,先在小范围内测试,确认合法操作可以正常通过后再扩大范围。
failproofai config --status 输出内容。