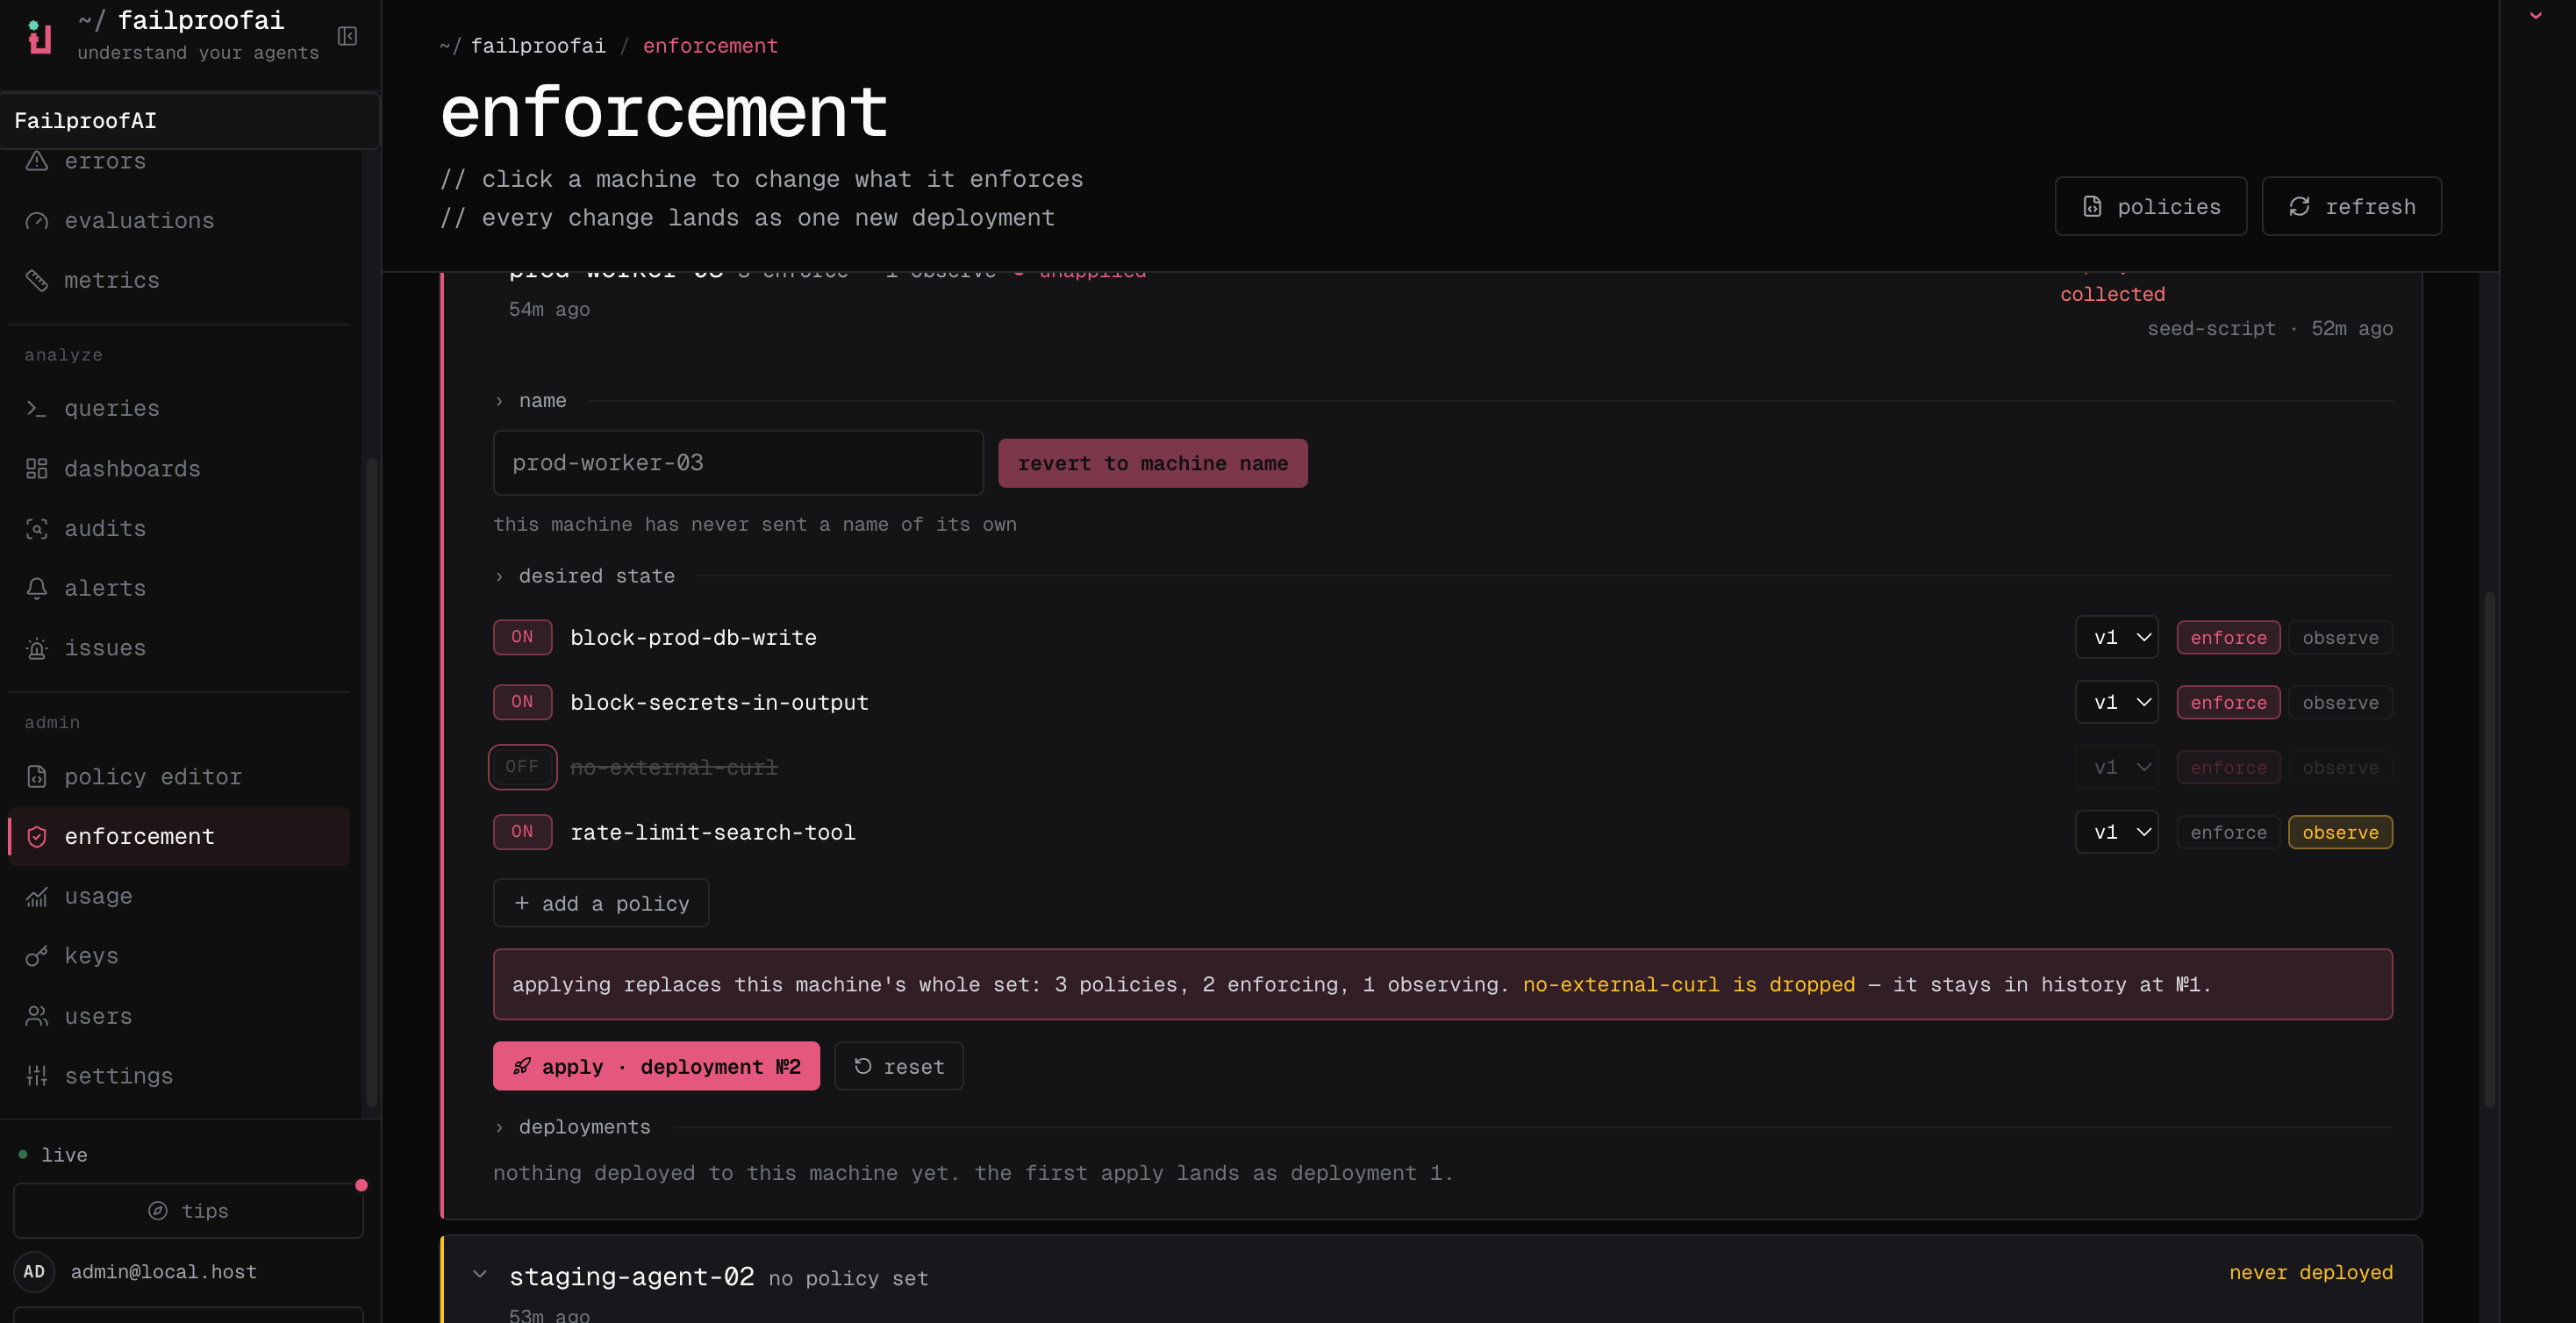
Gehe zu Admin → Durchsetzung, finde die Maschine und klappe ihre Zeile auf.
Wähle Bearbeiten, füge die geprüfte Richtlinienversion hinzu und wähle Beobachten oder eine durchsetzende Wirkung.
Wende die Änderung an, warte dann auf den nächsten Check-in der Maschine und bestätige deren Deployment- und Coverage-Status.
Gehe zu Beobachten → Richtlinie, um Live-Entscheidungen einzusehen.
Deploye über die CLI mit fp fleet. Überprüfe das resultierende Set, bevor du es anwendest — deploy gibt den vollständigen Plan aus und fragt nur in einem interaktiven Terminal ohne --json. Mit --json, mit --yes oder bei umgeleitetem stdin (ein CI-Schritt, ein Skript, ein Agent der eine Shell aufruft) wird der Plan sofort ohne Ausgabe und ohne Abfrage angewendet — führe daher zuerst fp fleet show <machine> aus, wenn du den Plan prüfen möchtest:
fp fleet diff <machine-id> zeigt Absicht vs. Lieferung (eine Maschine wird als behind angezeigt, bis sie das nächste Mal abfragt), fp fleet history <machine-id> listet die Generationen auf und fp fleet rollback <machine-id> <generation> stellt eine davon wieder her — dies schlägt fehl, wenn diese Generation eine inzwischen deaktivierte oder gelöschte Richtlinie benennt.Überprüfe die Maschine selbst mit failproofai config --status und verwende nach dem Deployment fp sessions --env production --since 24h sowie fp events --event-type hook_completed, um zu verifizieren, dass Aktivität die Cloud erreicht.
1
Version und Ziele auswählen
Deploye eine geprüfte Version, kein veränderliches Draft, beginnend mit einer Nicht-Produktionsmaschine oder einer kleinen Gruppe, deren Sessions du einsehen kannst.
2
Entscheidungen beobachten
Überprüfe Treffer, Begründungen, betroffene Tools und False Positives, ohne die Arbeit zu blockieren.
3
Durchsetzen und Coverage verifizieren
Stelle nach dem Deployment auf Durchsetzung um, wenn beobachtete Treffer unsichere Aktionen von gültigen trennen, und bestätige dann, dass jede vorgesehene Maschine das Deployment abgerufen hat und Entscheidungen meldet.
Maschinen benötigen die Berechtigung policies:pull. Die Ereignismeldung wird separat über events:add gesteuert; überprüfe beides, wenn du Cloud-Analyse und Durchsetzung erwartest.
Die Verwaltung der Durchsetzung ist ein administrativer Cloud-Workflow. Behandle rein root-basierte Durchsetzungsrouten nicht als gewöhnliche Kunden-/v1-API-Endpunkte.