

Lokale Durchsetzung
Richten Sie eine Maschine ohne Cloud-Key ein und verwenden Sie ein Policy-Pack. Nutzen Sie diese Option, wenn Sie sofortige Sicherheitsmechanismen benötigen, ohne Sitzungsdaten an die Cloud zu senden.
Failproof AI Cloud
Fügen Sie zentralisierte Sitzungen, Audits, Online-Auswertungen, Dashboards, Benachrichtigungen und Fleet-Policy-Deployment hinzu.
Enterprise-Deployment
Nutzen Sie Organisationssteuerung, bereichsbezogene Keys, private Infrastruktur und deployment-spezifische Sicherheitsanforderungen.
Lokal durchsetzen
Führen Siefailproofai config ohne Key aus und installieren Sie anschließend ein Pack mit failproofai policies add FailproofAI/policies. Wählen Sie im Terminal Not now — stay local, wenn der Setup-Assistent fragt, ob eine Verbindung zur Cloud hergestellt werden soll. Ohne Terminal und ohne FAILPROOFAI_CLOUD_TOKEN bleibt die Konfiguration automatisch lokal. Der Daemon und die Hooks greifen auf der Maschine, und es werden keine Sitzungsdaten an die Cloud gesendet. Um die Verbindung später herzustellen, folgen Sie den nachstehenden Schritten.
Empfohlener Produktionspfad
- Verbinden Sie eine Nicht-Produktionsmaschine mit aktivierter Transkripterfassung.
- Überprüfen Sie Sitzungen und Auswertungen in der Cloud.
- Erstellen Sie ein Audit für einen bekannten Fehlerfall.
- Deployen Sie die erste Policy im Beobachtungsmodus.
- Weiten Sie das Deployment auf die Produktion aus, nachdem Sie Treffer und False Positives geprüft haben.
Eine Maschine mit der Cloud verbinden
- Dashboard
- CLI
- Gehen Sie zu Administration → Keys und erstellen Sie einen Key mit den Berechtigungen
events:addundpolicies:pull. - Kopieren Sie das Einmal-Secret auf die Zielmaschine.
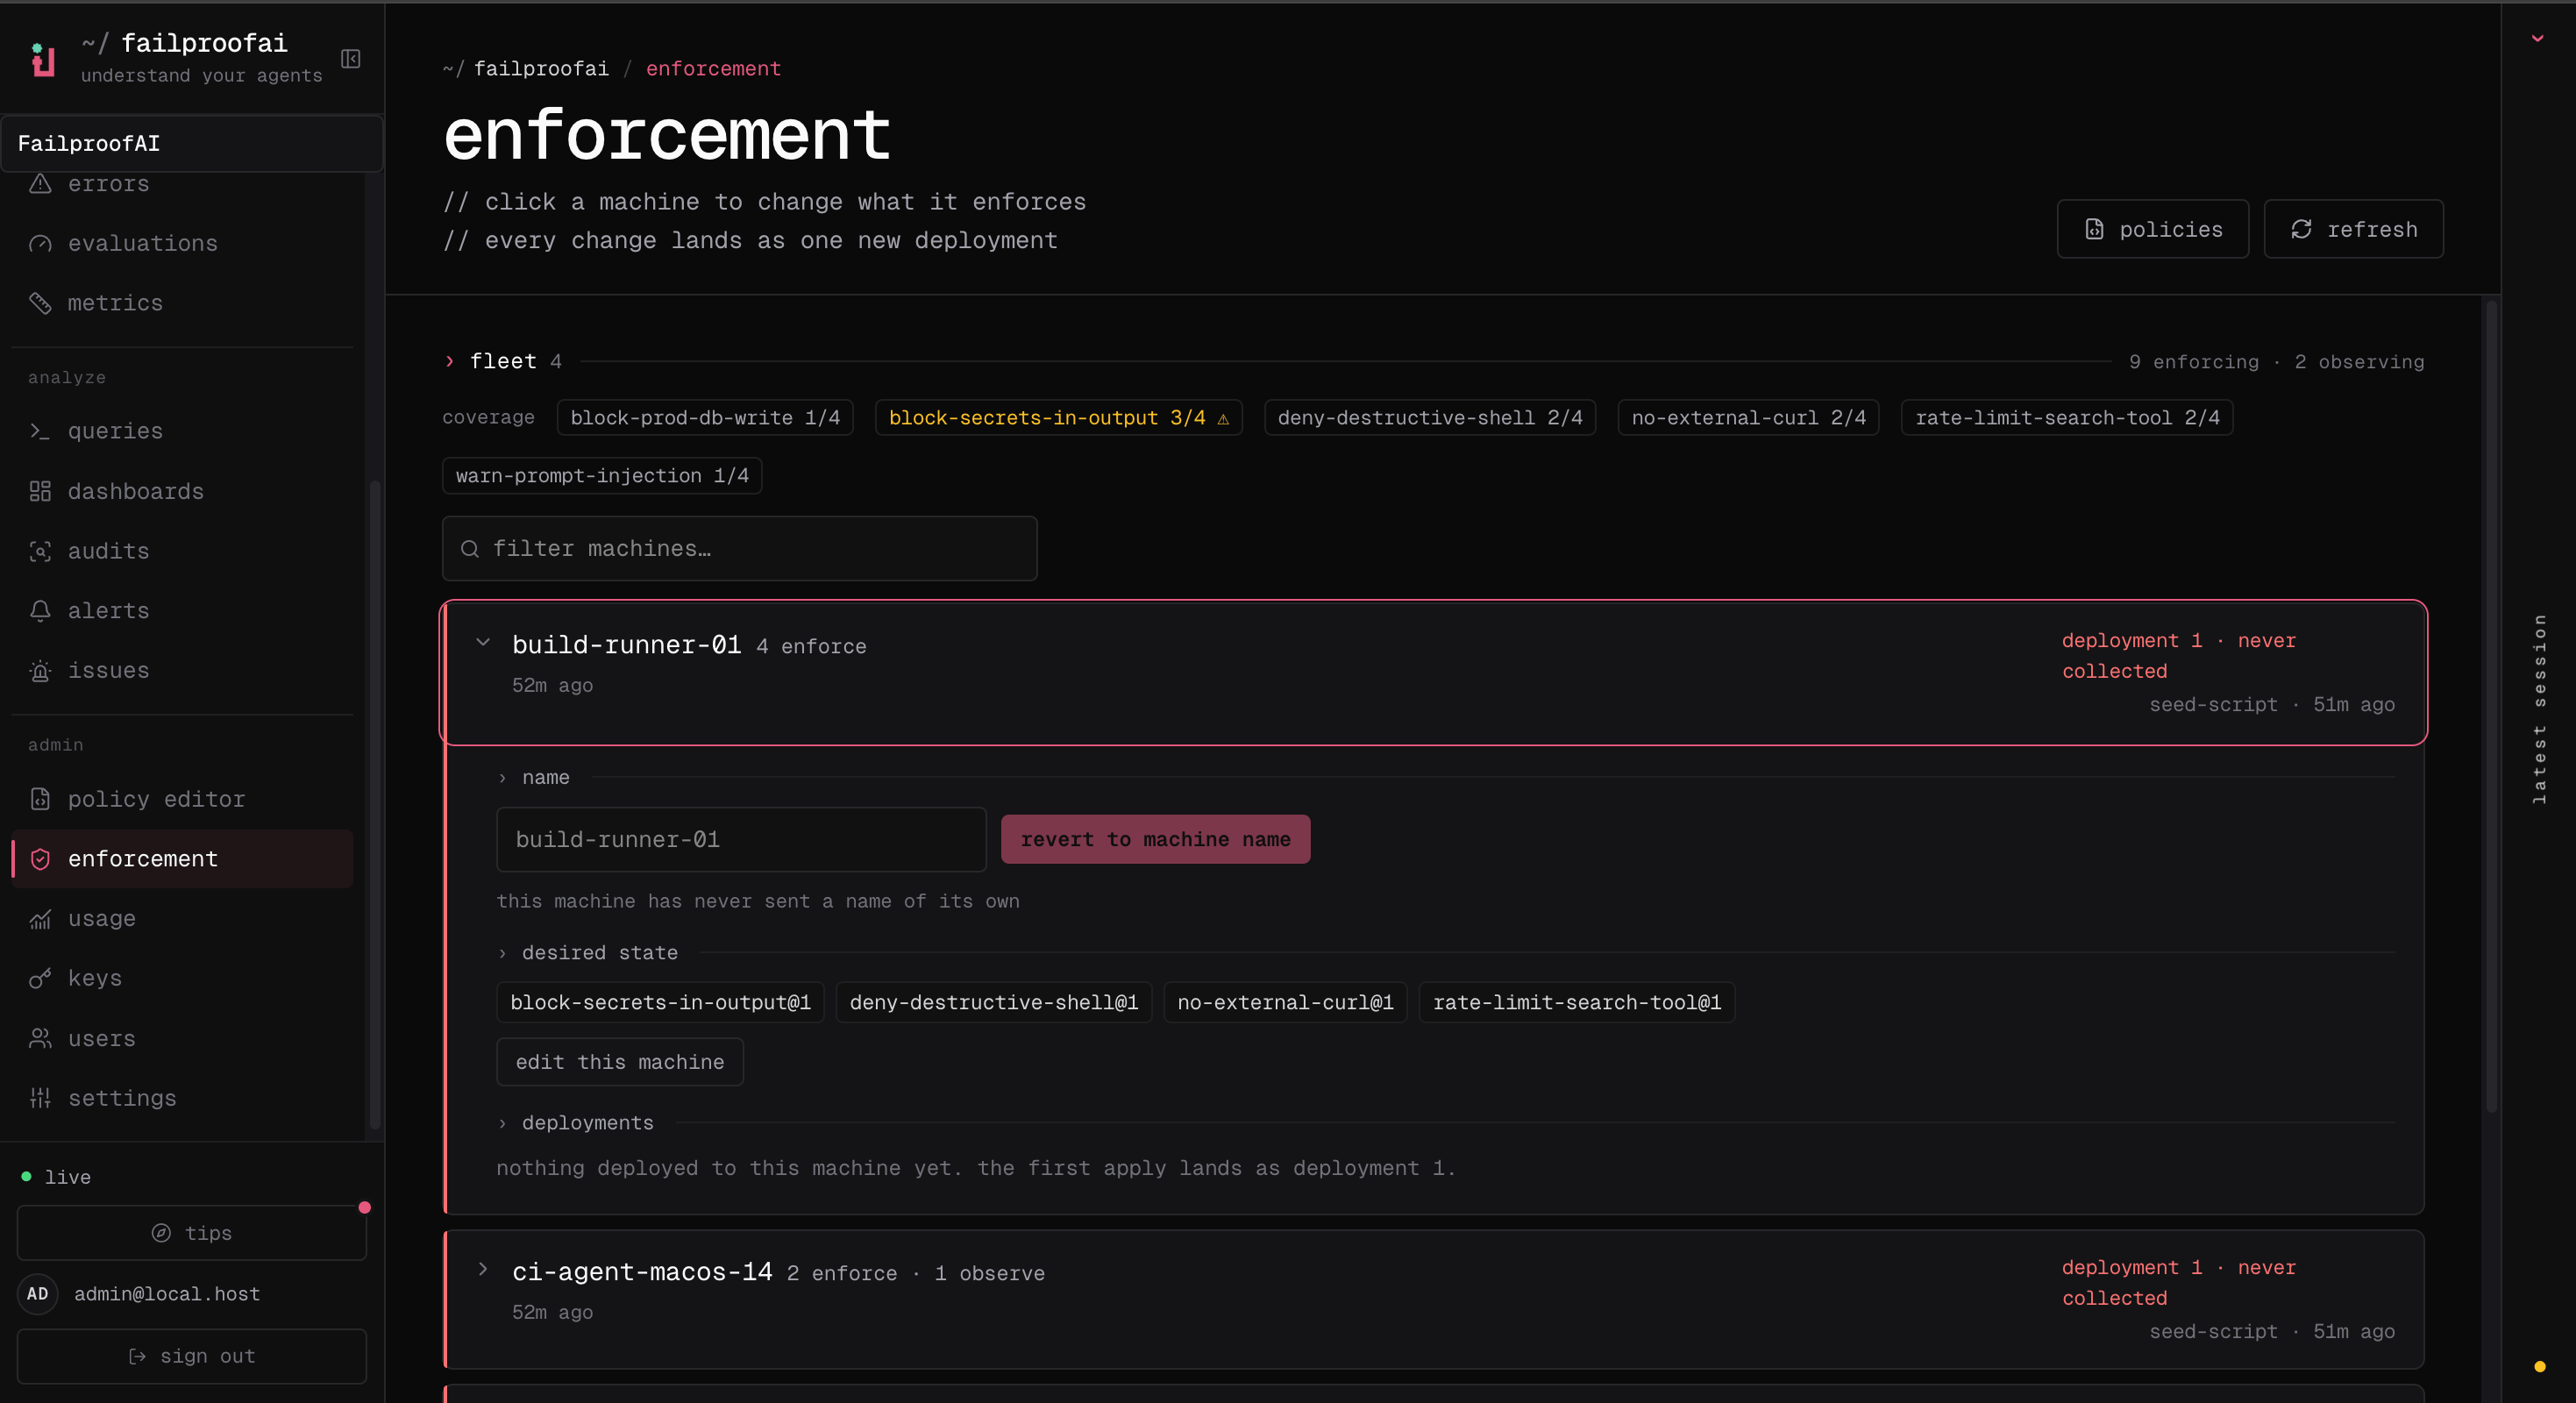
- Führen Sie den CLI-Verbindungsbefehl aus, gehen Sie dann zu Admin → Enforcement und bestätigen Sie, dass die Maschine angezeigt wird.
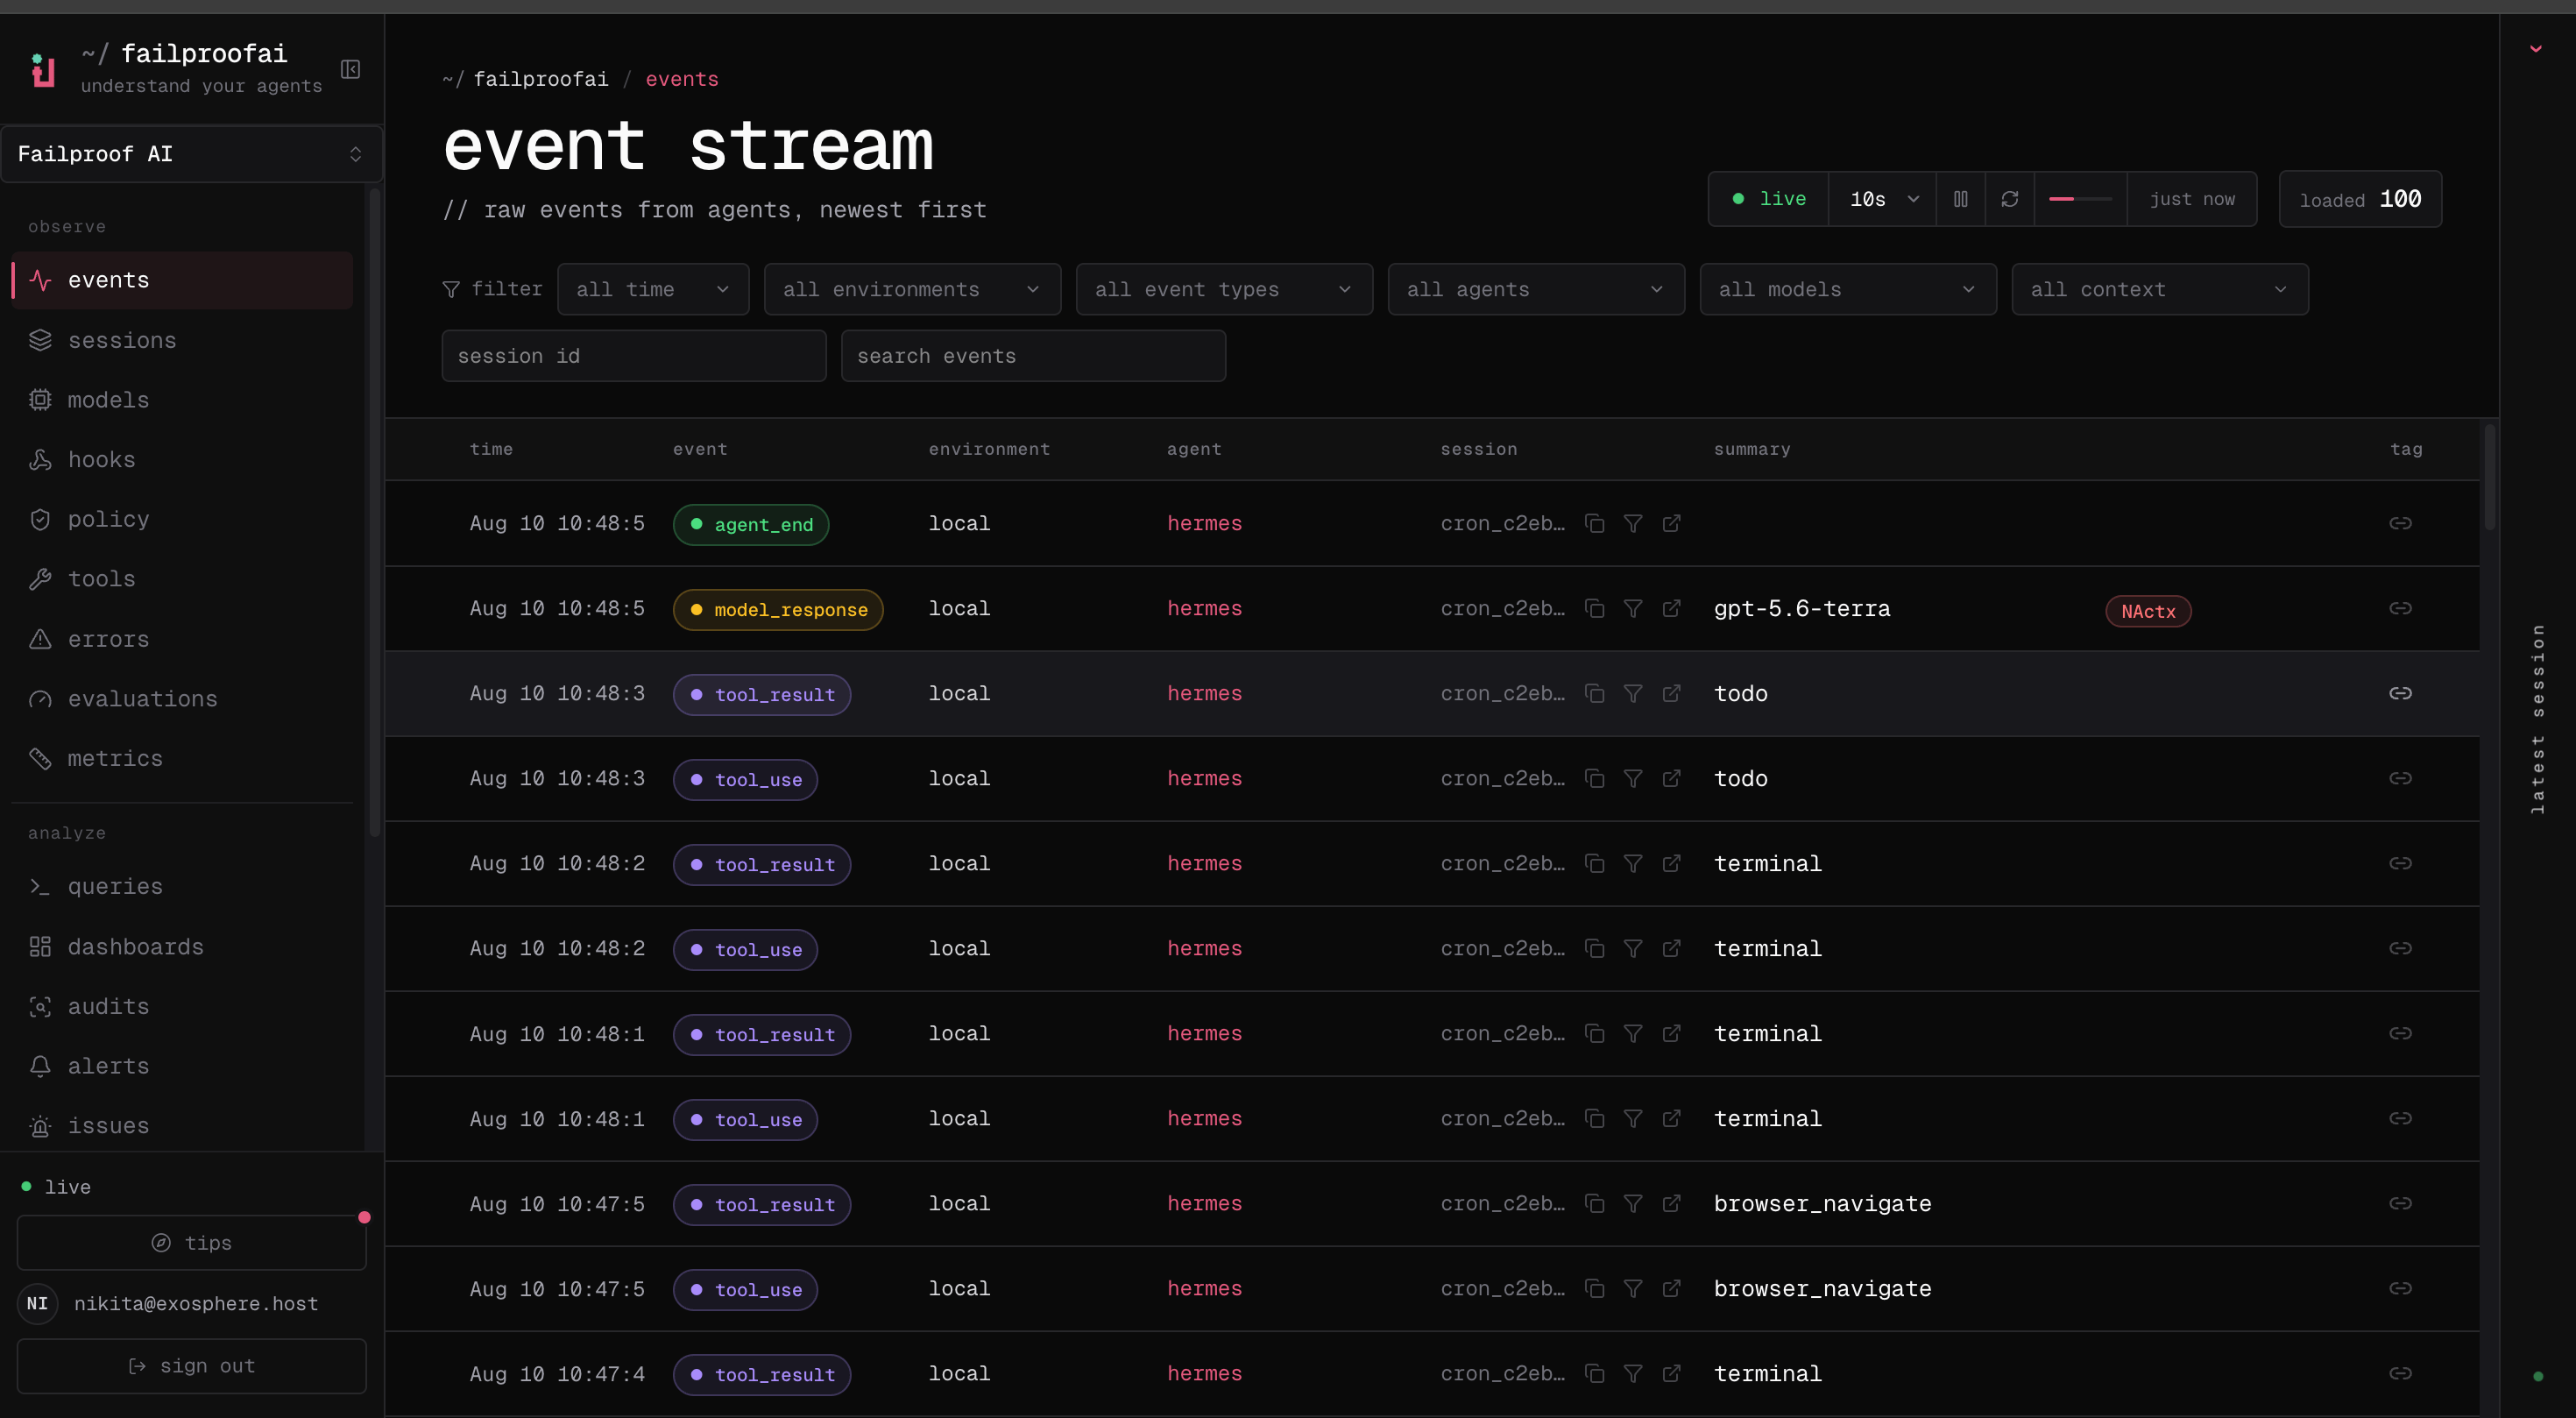
- Gehen Sie zu Observe → Events und bestätigen Sie, dass das erste Event ankommt.

failproofai config --status, um zu sehen, welche Funktion konfiguriert ist.
Das Cloud-Setup schreibt lokale Anmeldedaten erst dann, wenn die jeweilige Funktion erfolgreich verifiziert wurde. Eine fehlgeschlagene Verifizierung hinterlässt keine Maschine, die als verbunden erscheint, obwohl sie es nicht ist.