- Coding-CLIs (10) — Claude Code, Codex, GitHub Copilot CLI, Cursor, OpenCode, Pi, Factory Droid, Devin CLI, Antigravity CLI, Goose
- Chat- und Assistent-Gateways (2) — Hermes (Slack, Telegram, Cron), OpenClaw (selbst gehosteter Assistent)
Jede Integration normalisiert ihre nativen Hook-Ereignisnamen, Tool-Namen und Tool-Eingabefelder, bevor Richtlinien ausgeführt werden. Eine Richtlinie kann nur auf Ereignisse reagieren, die der Harness bereitstellt. Testen Sie das Verhalten am Ende eines Turns sowie das Instruktionsverhalten auf dem genauen Harness und der Version, die Sie einsetzen.
Durchsetzungsfähigkeit
„Blockieren” bedeutet, dass der zurückgegebene Bescheid des aktuellen Adapters vom genannten Harness verarbeitet wird. Ein Post-Tool-Block kann das dem Modell angezeigte Ergebnis ersetzen, aber einen bereits eingetretenen Tool-Seiteneffekt nicht rückgängig machen.
Die Fähigkeiten sind versionsabhängig. Führen Sie nach dem Upgrade einer Agent-CLI erneut Tests durch, insbesondere wenn eine Richtlinie auf Prompt-, Stop-, Permission- oder Post-Tool-Verhalten anstatt auf den üblichen Pre-Tool-Kontrollpunkt angewiesen ist.
Natives Hermes-Plugin
Hermes wird über ein profillokal installiertes natives Plugin integriert, nicht über einen Shell-Befehl. Die Installation kopiert das Plugin in jedes Standard- und benannte Hermes-Profil, aktiviert es in derconfig.yaml dieses Profils und migriert nur veraltete FailproofAI Shell-Hook-Einträge. Dadurch wird beim jedem Hook auf einen Prozess-Spawn verzichtet, und instruct() erreicht das Modell über Hermes’ nativen Blocked-Tool-Result.
Die erste passende Instruktion blockiert den ausstehenden Aufruf. Dieselbe API-Anfrage bleibt blockiert; eine spätere Modell-Iteration kann es erneut versuchen. Ein persistentes, profilweites Ledger und ein Turn-Cap verhindern, dass eine Empfehlungs-Instruktion zu einer unbegrenzten Schleife wird. deny() bleibt ein harter Block. Führen Sie failproofai config --status aus, um ein deaktiviertes, unvollständiges, dupliziertes oder neu unkonfiguriertes Profil zu erkennen.
Capture- und Policy-Hooks installieren
- Dashboard
- CLI
- Öffnen Sie Administration → Keys und erstellen Sie einen Schlüssel mit
events:addundpolicies:pull, benannt nach der Maschine oder Umgebung. - Verbinden Sie auf der Zielmaschine die lokale CLI mit dem angezeigten Schlüssel und installieren Sie die Harness-Hooks.
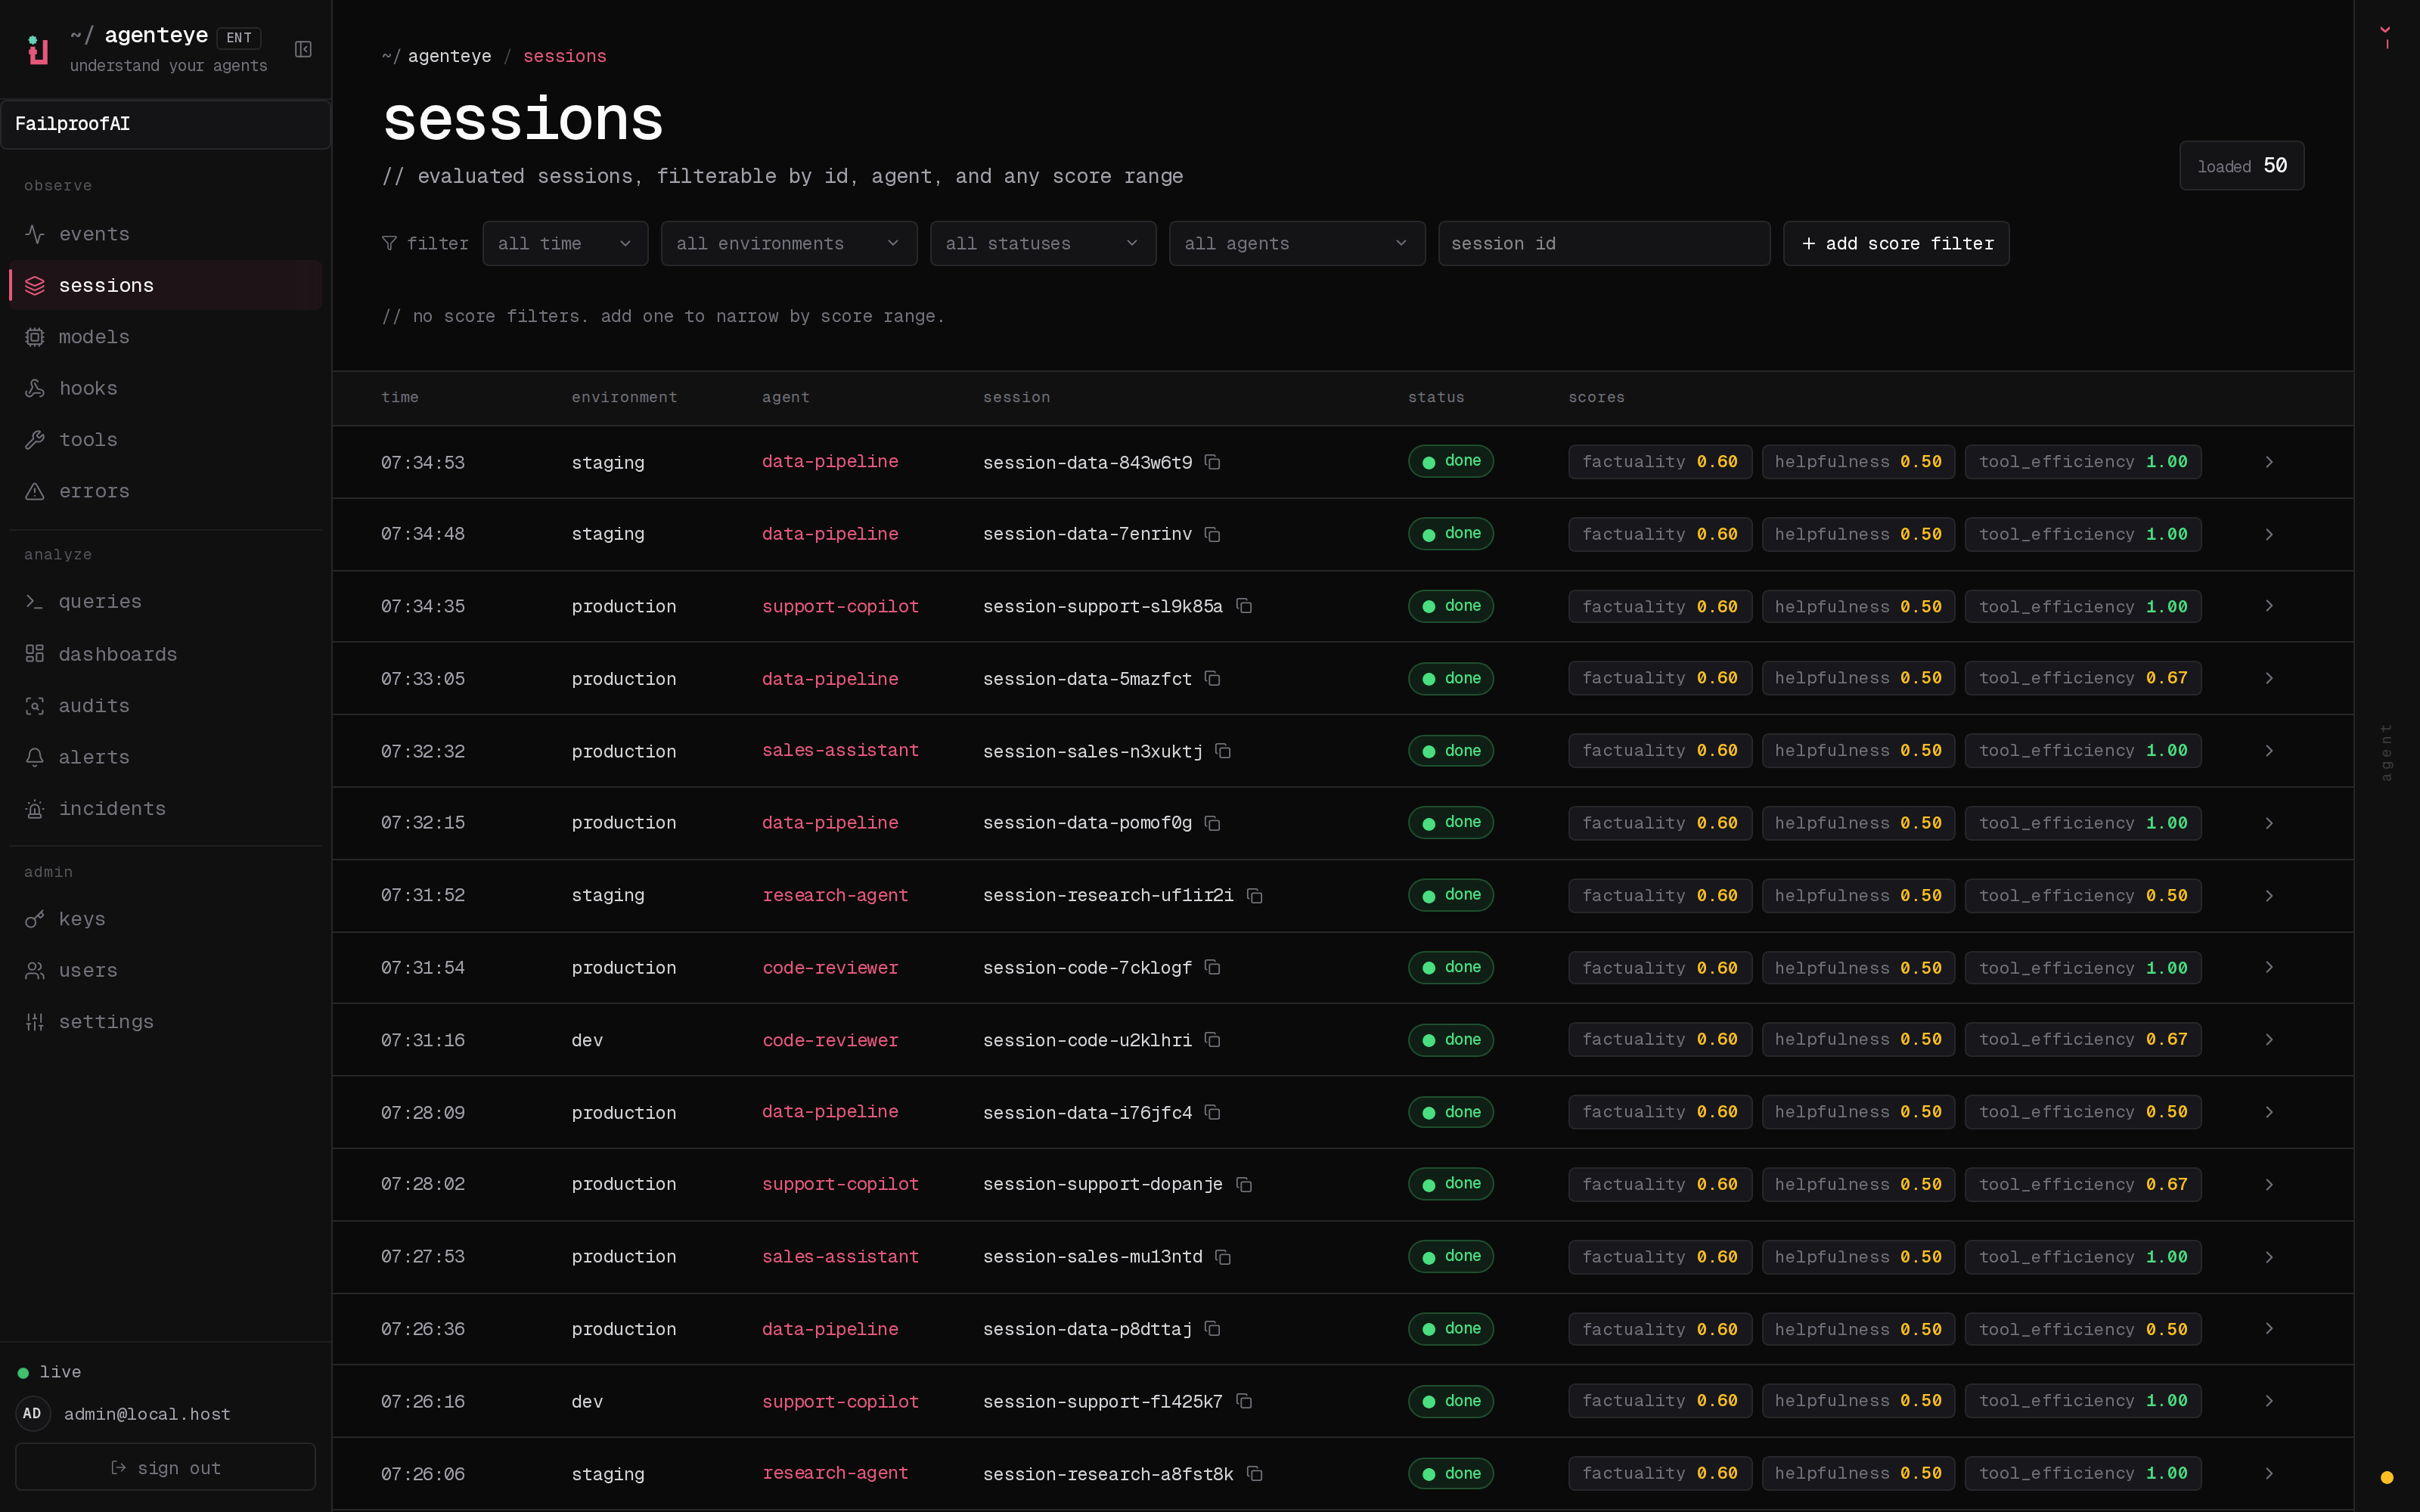
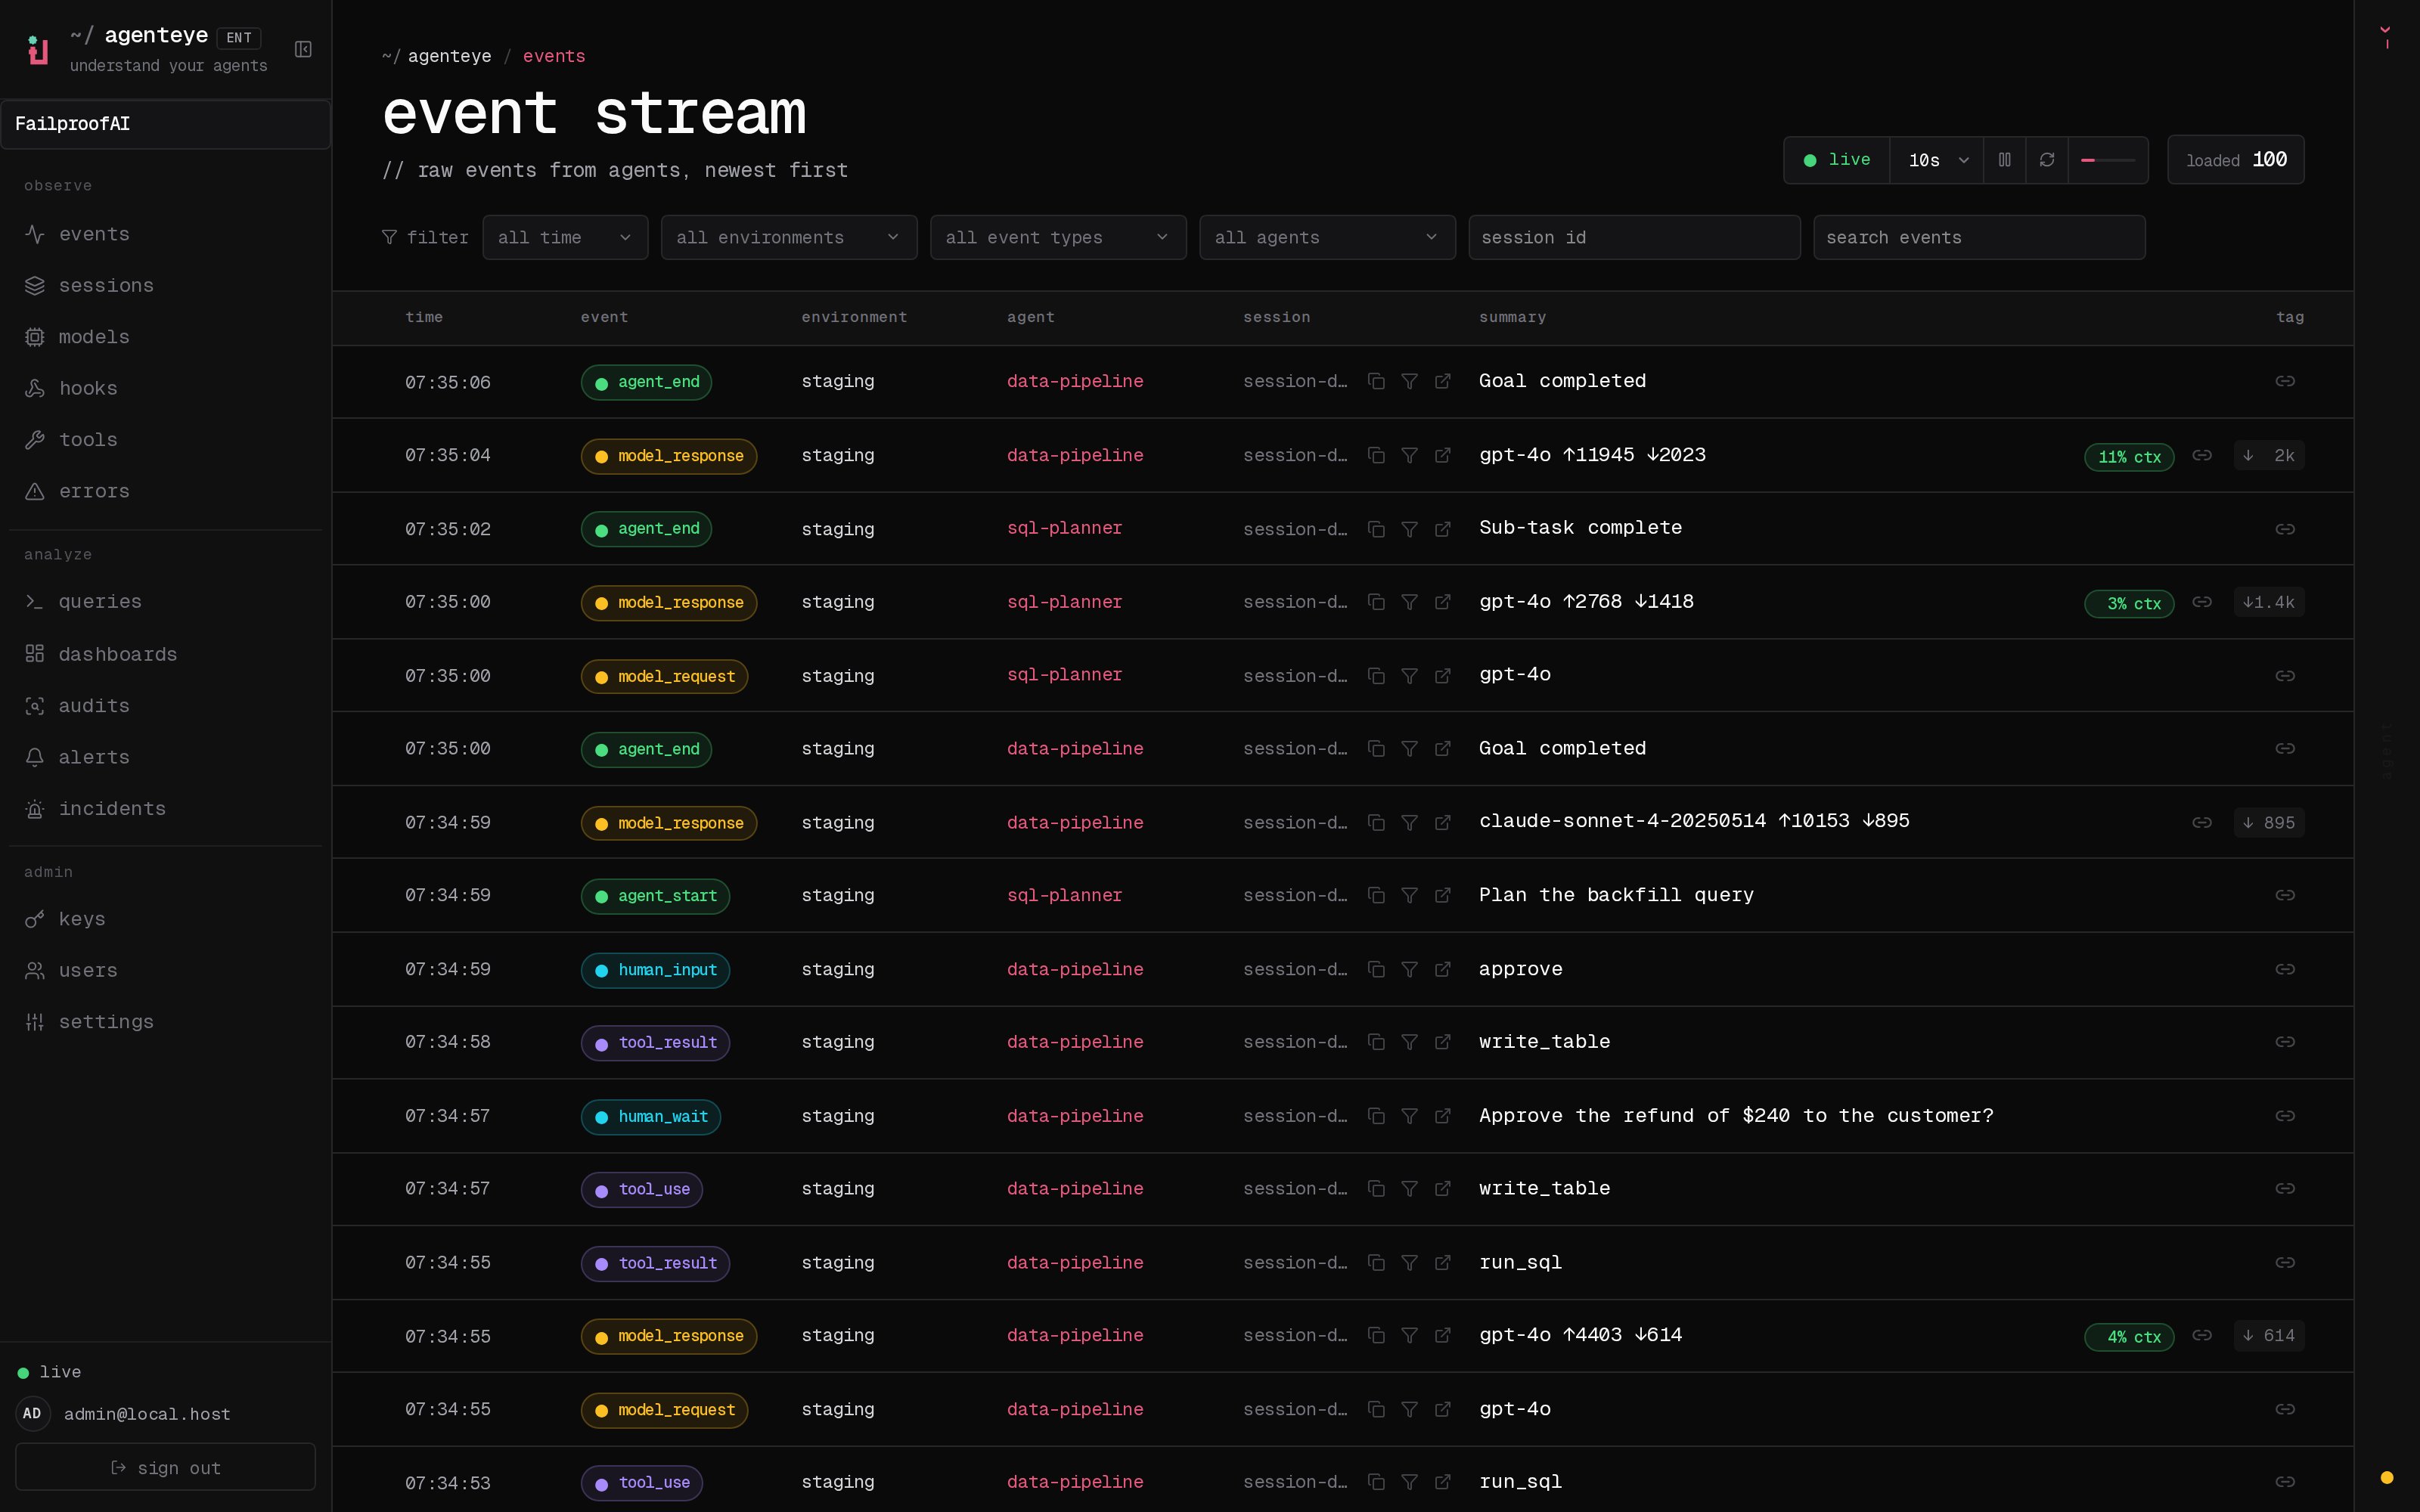
- Starten Sie eine neue Agent-Session und bestätigen Sie deren Hook- und Session-Ereignisse unter Observe → Events.
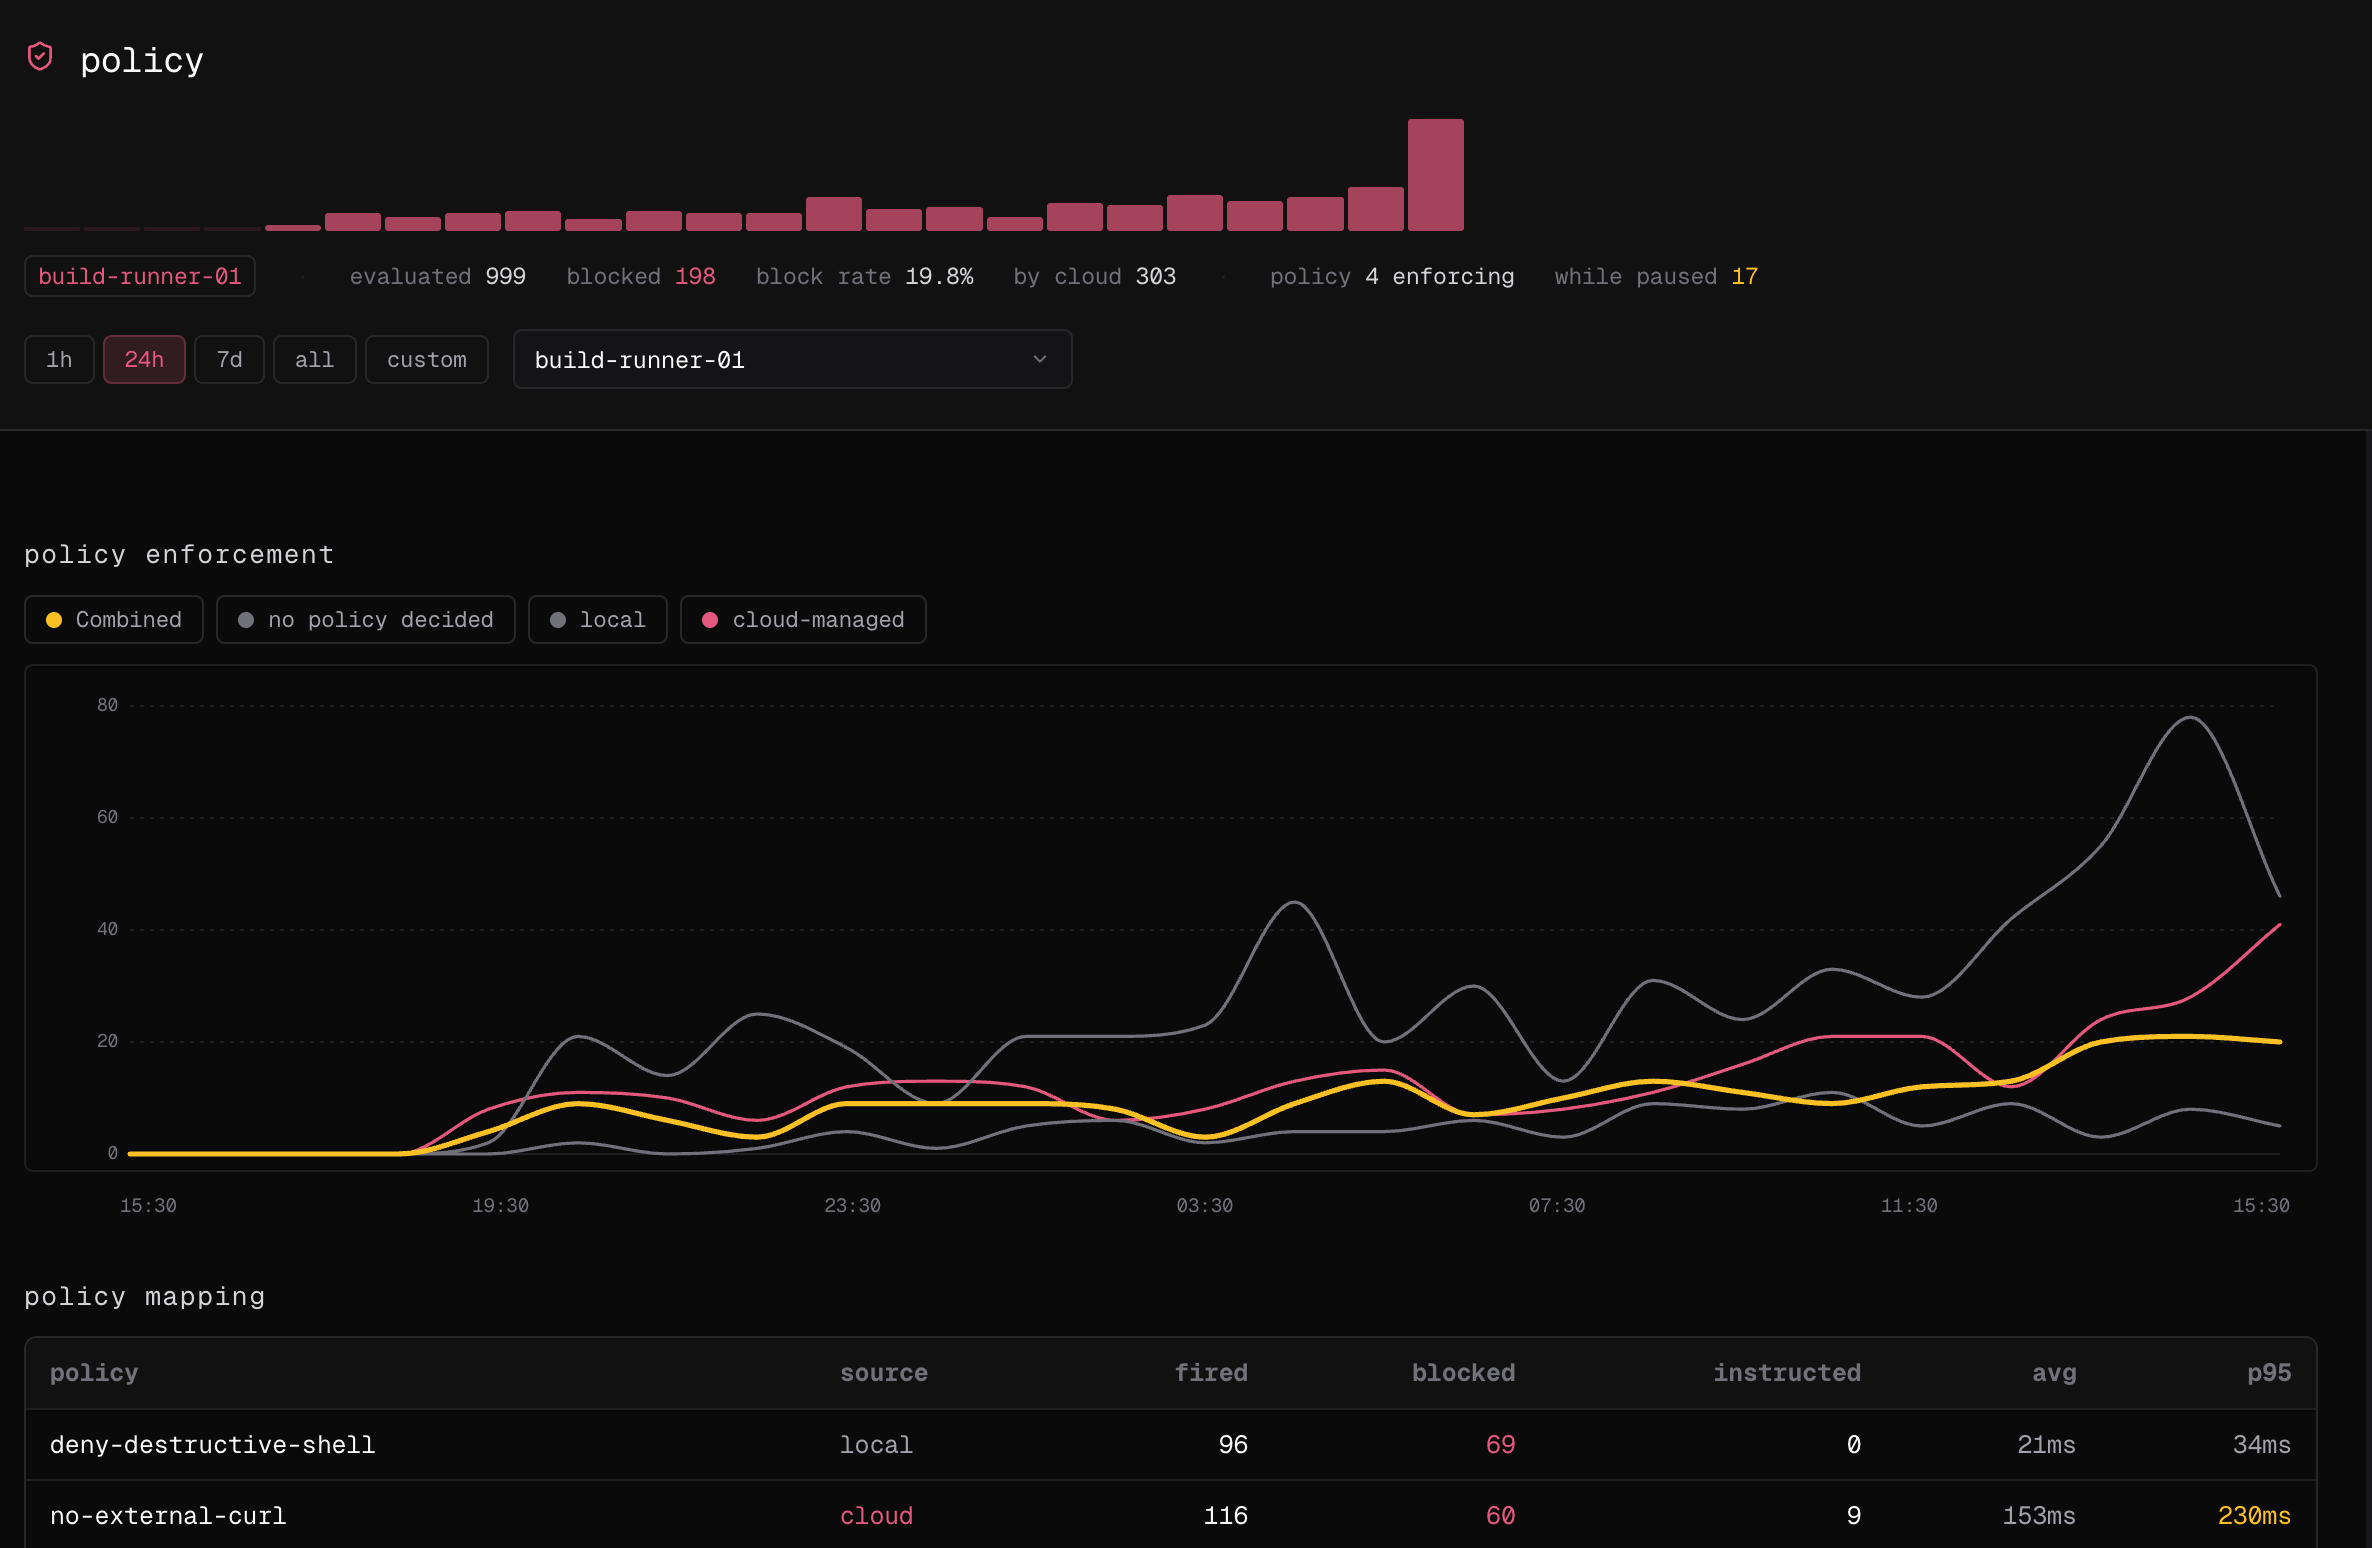
- Öffnen Sie Observe → policy für dasselbe Zeitfenster und bestätigen Sie, dass eine Richtlinienentscheidung der Maschine zugeordnet wird.

Einen nicht standardmäßigen Session-Pfad hinzufügen
- Dashboard
- CLI
Zusätzliche Pfade werden auf der Maschine registriert, nicht in der Cloud. Öffnen Sie nach dem Hinzufügen eines Pfades Observe → Sessions, filtern Sie nach der Umgebung der Maschine und bestätigen Sie, dass Sessions aus dem neuen Pfad erscheinen. Öffnen Sie eine Session und prüfen Sie Agent, Harness und Ereignis-Zeitstempel, bevor Sie sie in einem Audit verwenden.