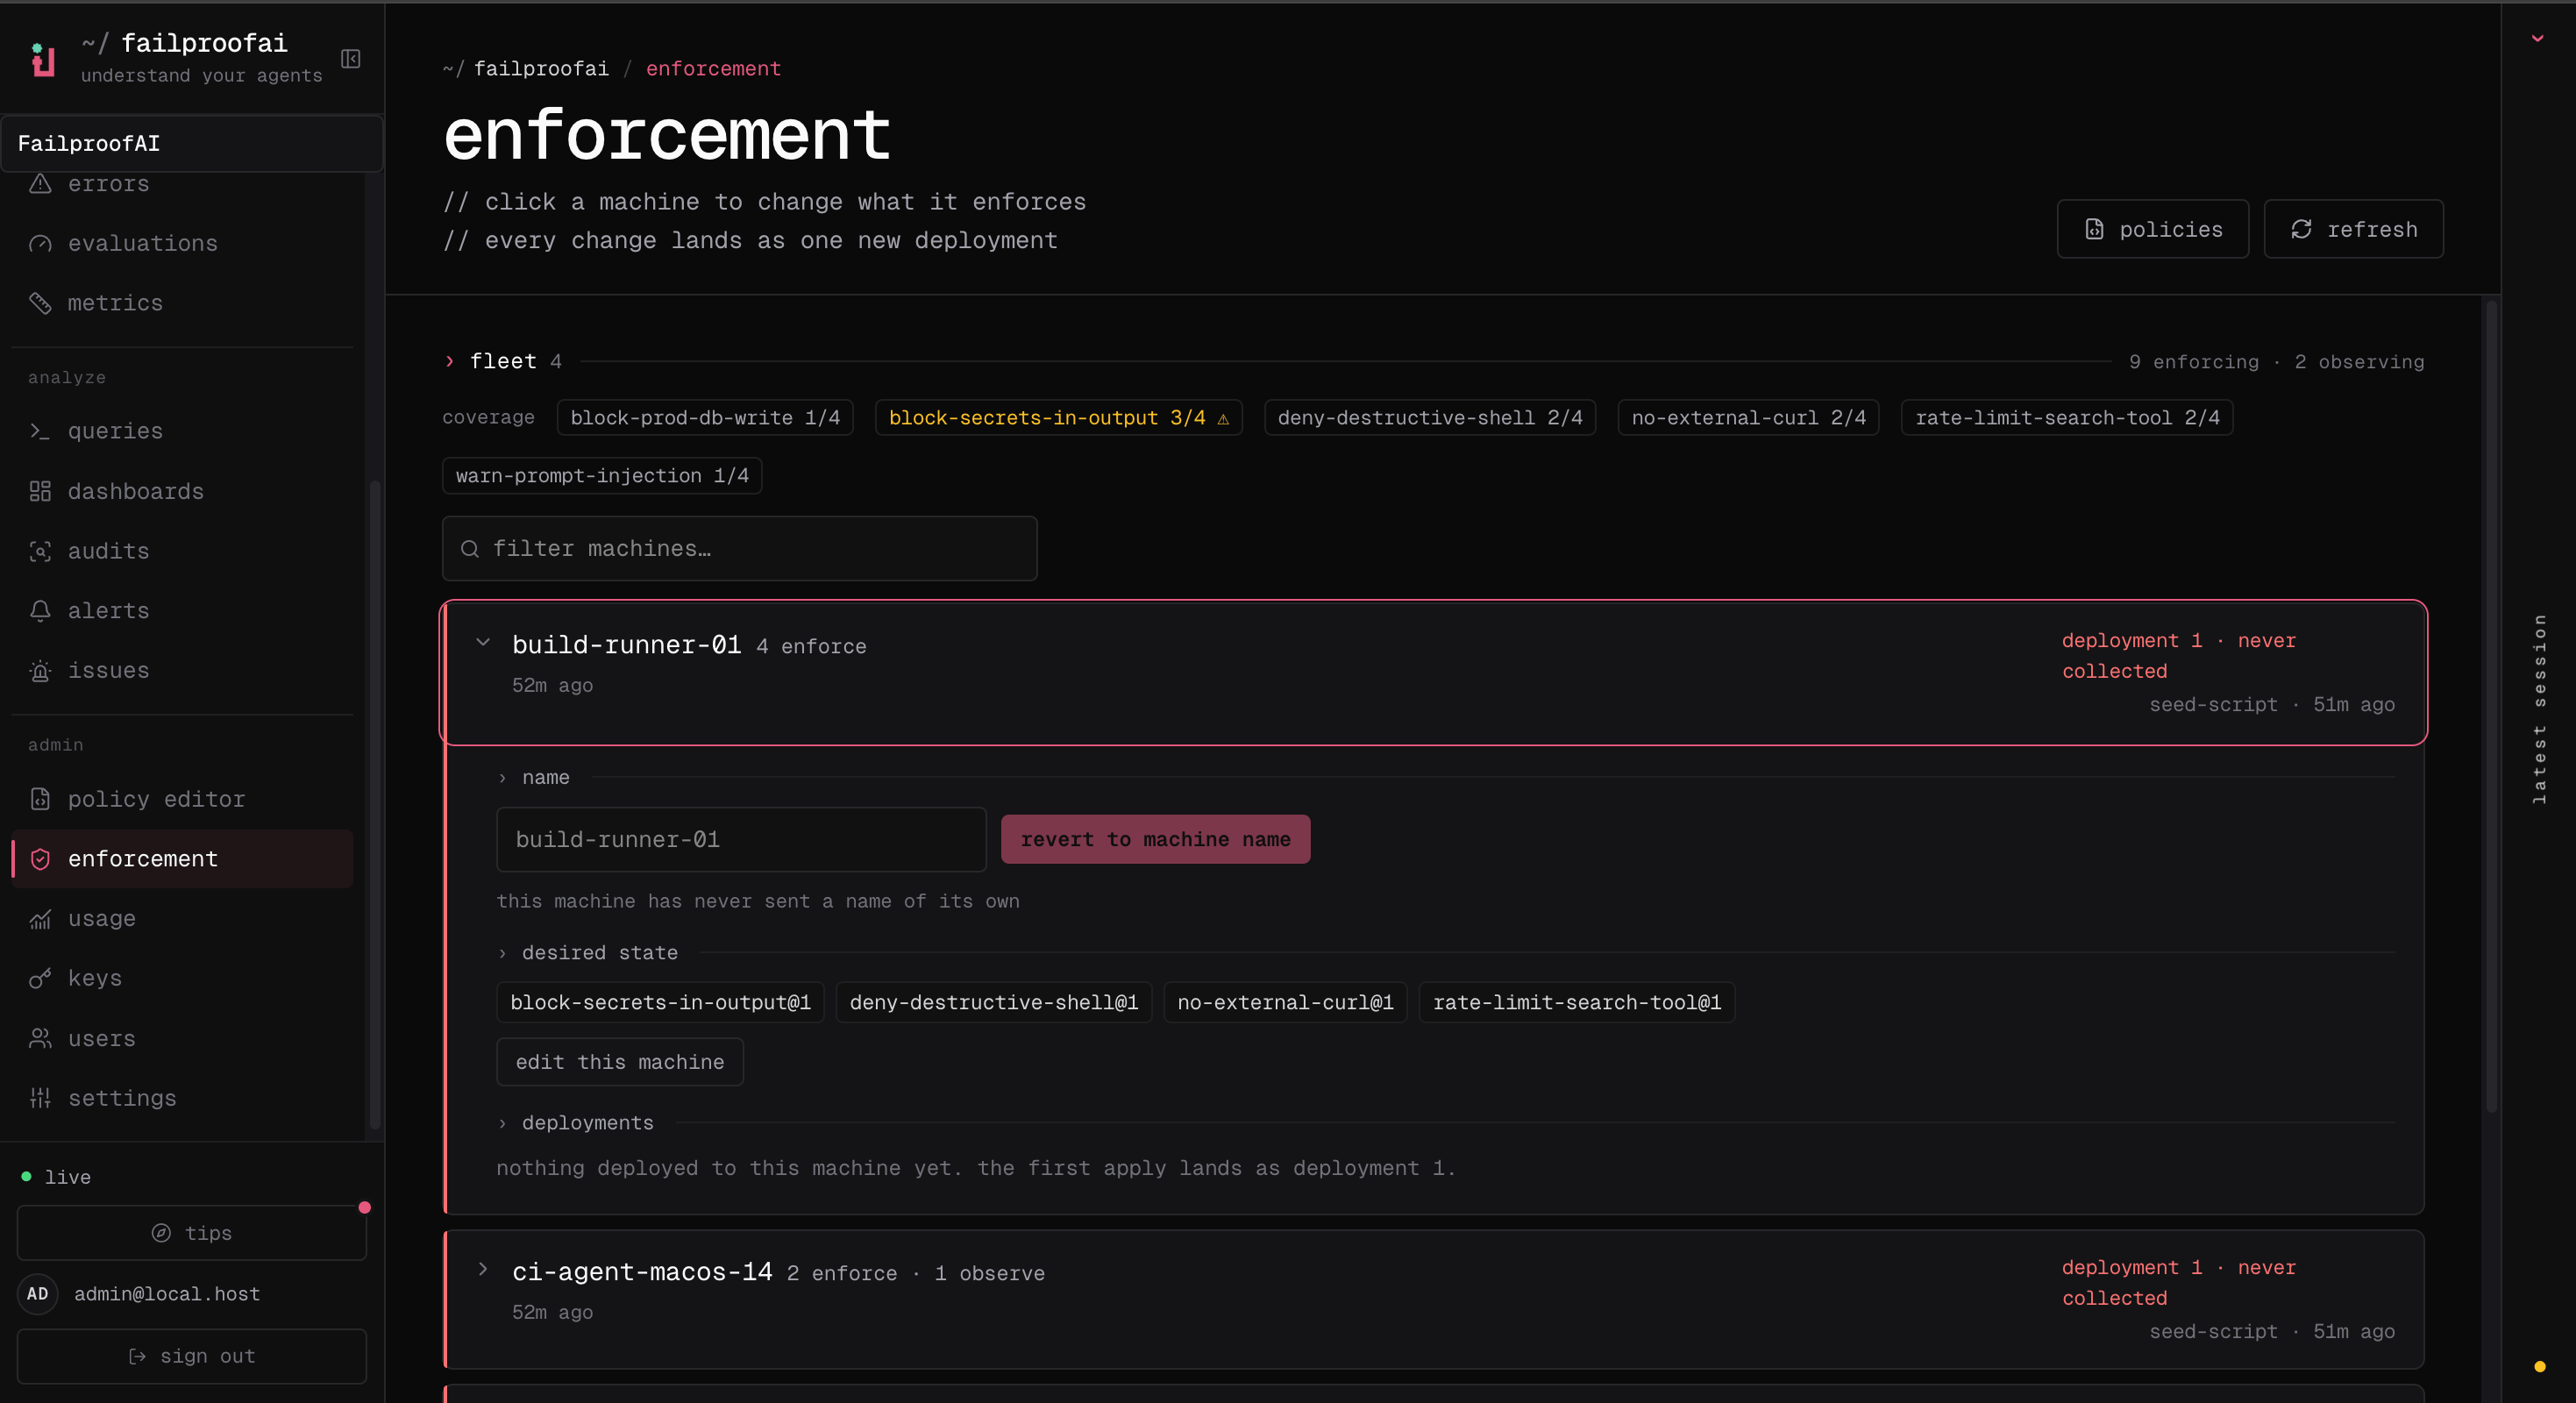
Die Fleet-Abdeckung beantwortet die Frage, ob eine Richtlinie dort vorhanden ist, wo das Risiko besteht. Verfolgen Sie Maschinen anhand einer stabilen ID und einer lesbaren Bezeichnung, und vergleichen Sie dann den zugewiesenen und gemeldeten Deployment-Status.

Abdeckung prüfen

  1. Gehen Sie zu Admin → Durchsetzung und überprüfen Sie die Gesamtzahlen für „Durchsetzend” und „Beobachtend”.
  2. Suchen Sie nach einer Maschine anhand von ID oder Bezeichnung, oder filtern Sie nach Maschinen ohne zugewiesene Richtlinie.
  3. Erweitern Sie eine Zeile, um zugewiesene Richtlinien, gemeldetes Deployment, letzten Check-in und Verlauf zu vergleichen.
  4. Aktualisieren Sie die Ansicht nach dem Abfrageintervall der Maschine, wenn ein angewendetes Deployment noch aussteht. Das Enforcement-Fleet mit Richtlinienabdeckung, Deployment-Status der Maschine sowie Beobachtungs- und Durchsetzungszuweisungen.
Nutzen Sie die Abdeckungsansichten, um Folgendes zu ermitteln:
  • Maschinen, die das neueste Deployment nie abgerufen haben
  • Registrierte Maschinen, die keine Aktivität mehr melden
  • Eine Richtlinie, die der falschen Umgebung oder Gruppe zugewiesen wurde
  • Versionsabweichungen nach einem unterbrochenen Update
Benennen Sie eine Maschine um, ohne sie neu zu verbinden:
Lokalen Status prüfen:
Verwenden Sie Bezeichnungen, die Workload und Umgebung identifizieren. Hostnamen allein sind nach Autoscaling oder Maschinenaustausch oft nicht ausreichend.