

Abrir auditorías
- Dashboard
- CLI
Ve a Analizar → Auditorías. La página muestra el estado programado, los hallazgos abiertos, la última ejecución, la próxima ejecución, la cadencia y si la auditoría tiene un resumen o páginas de referencia. Selecciona una tarjeta para ver la configuración y el historial de ejecuciones; selecciona nueva auditoría para crear una.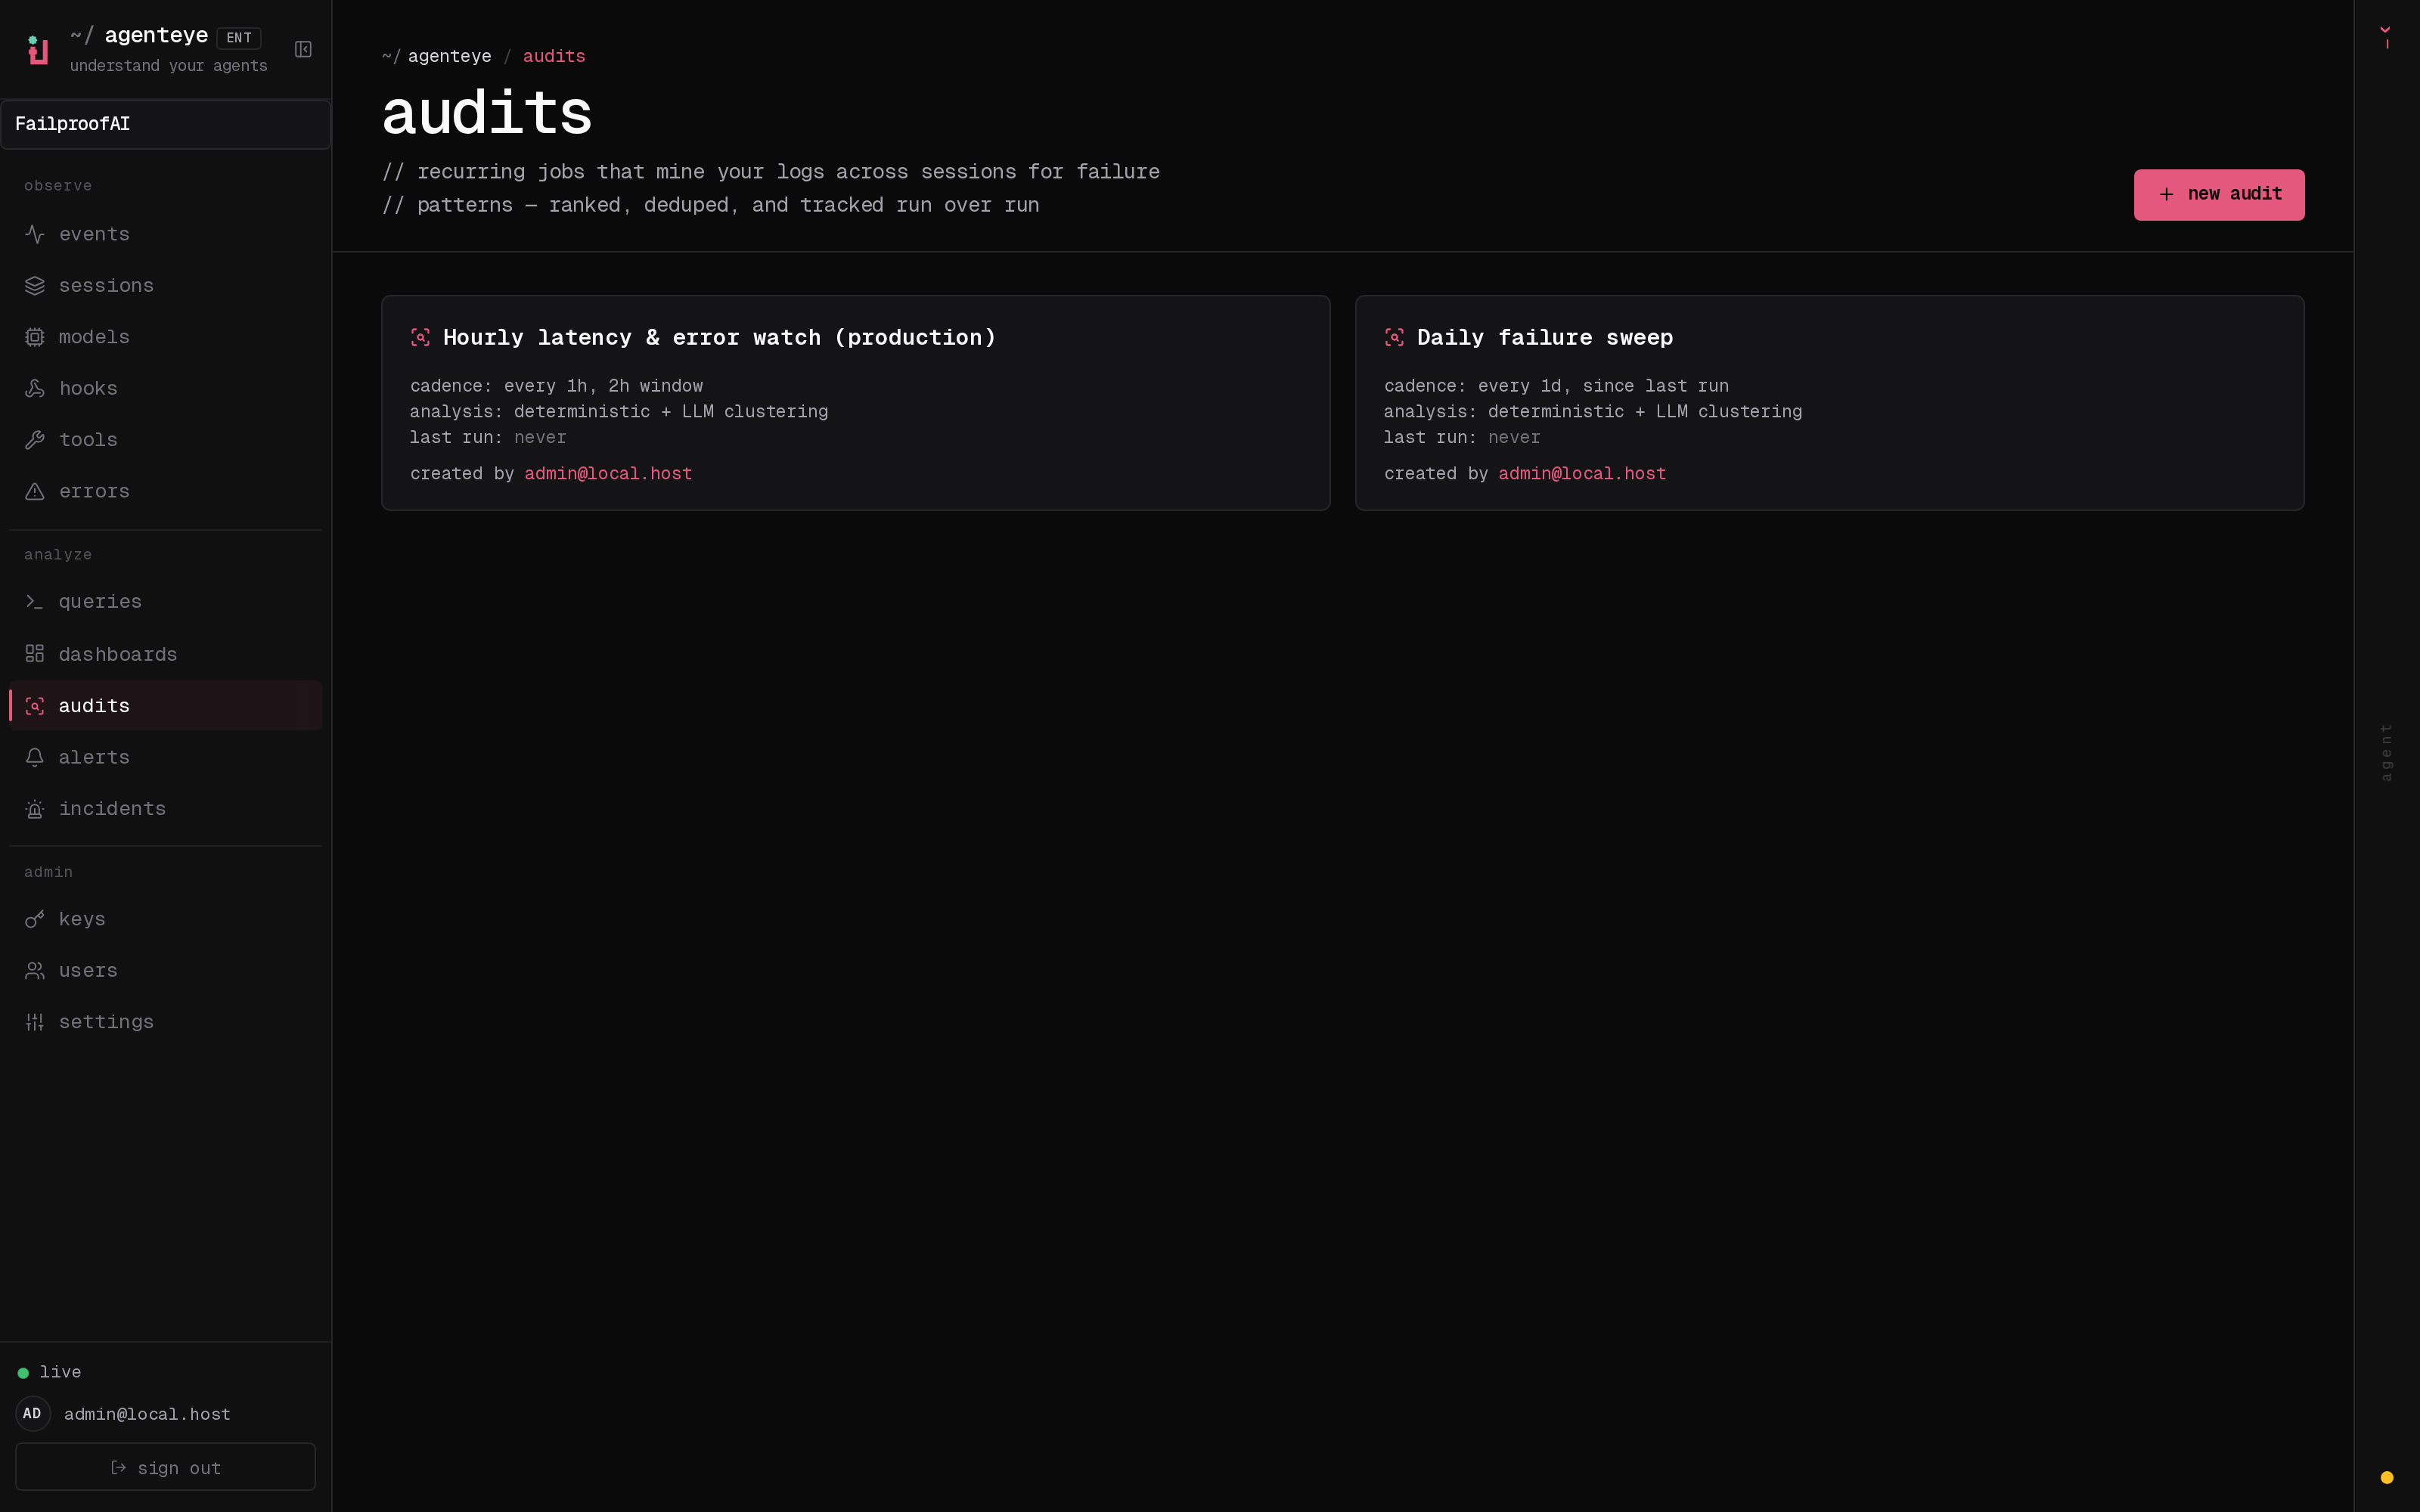
- ¿Dónde abandonan los agentes las tareas sin escalar?
- ¿Qué fallos de herramientas llevan a reintentos ineficaces?
- ¿Están los agentes accediendo a datos fuera del flujo de trabajo previsto?
- ¿Qué cambió después de una actualización de modelo, prompt o herramienta?
Flujo de respuesta de auditoría
Configurar una auditoría
Define el objetivo, la población y el contexto de referencia antes de la primera ejecución.
Agregar contexto del agente
Especifica qué debe producir cada agente y qué nunca debe hacer.