

Ejecutar e inspeccionar
- Panel de control
- CLI
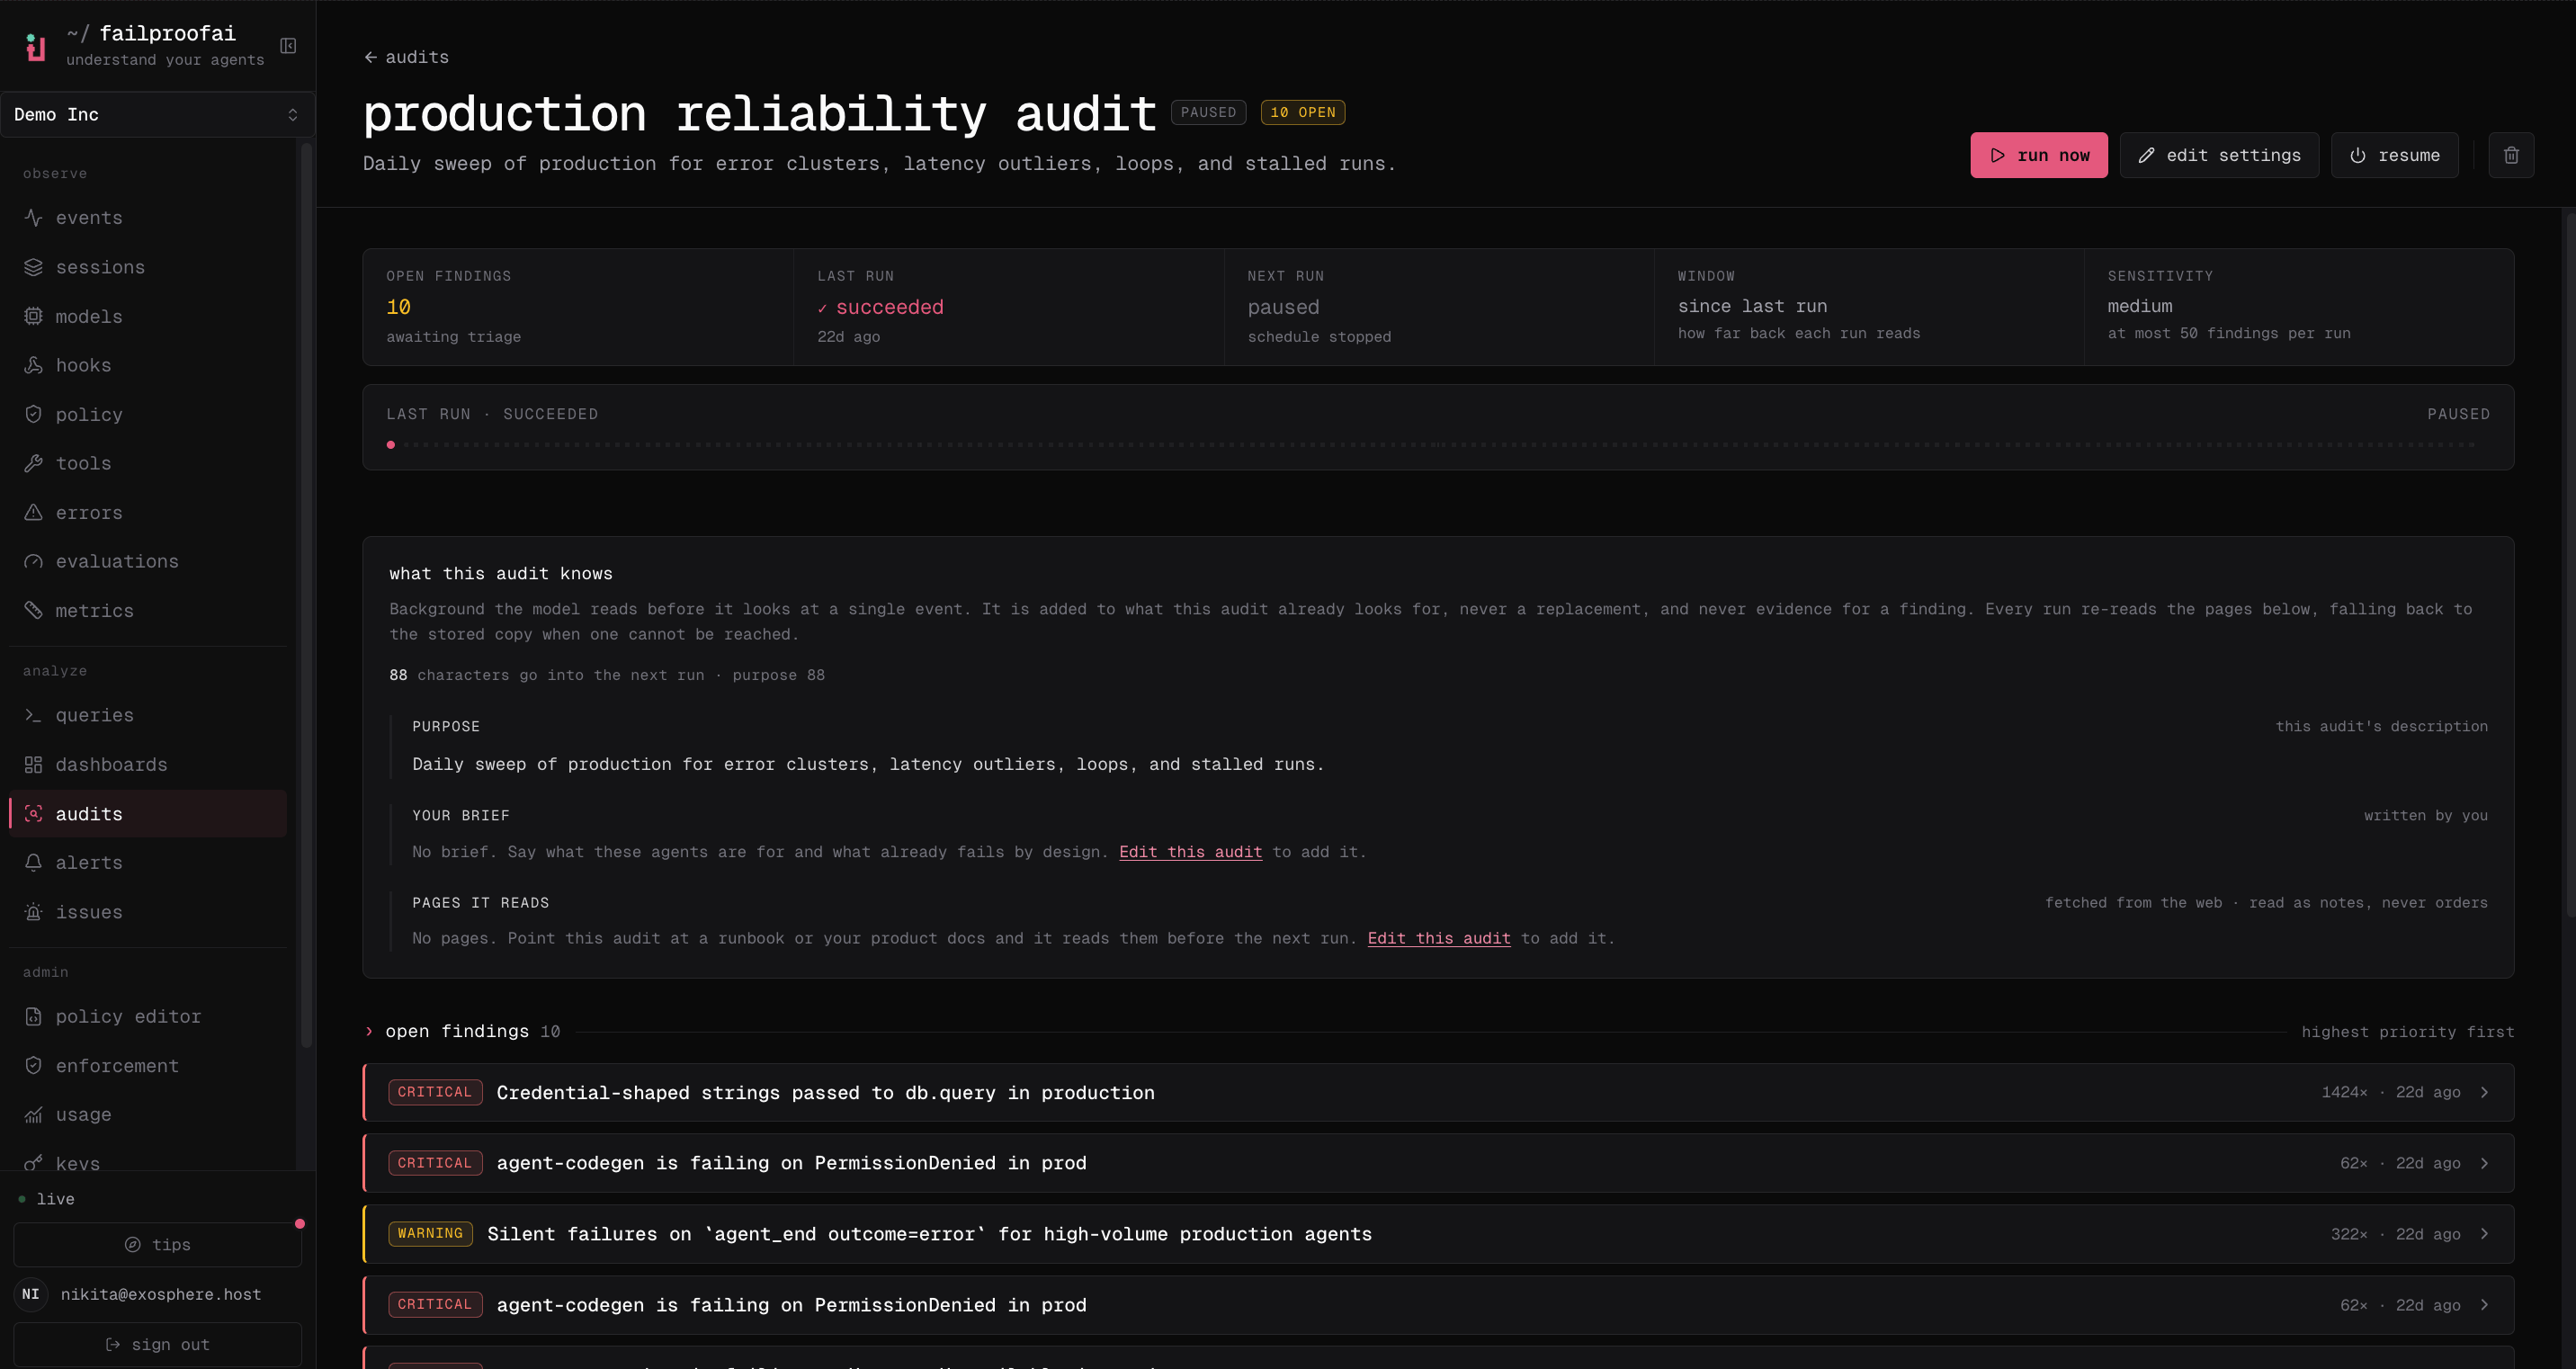
- Ve a Analyze → Audits, abre la auditoría y selecciona run now. Una respuesta en cola significa que el despachador la iniciará en breve.
- Abre la nueva ejecución para revisar su estado, ventana, duración, recuento de hallazgos e informe.
- Selecciona una sesión de evidencia para abrir el rastreo exacto.
-
Vuelve a la página de la auditoría para editar la configuración, deshabilitar el cronograma o inspeccionar ejecuciones anteriores.
Antes de ejecutar
- Confirma que existen sesiones en la ventana de tiempo seleccionada.
- Verifica los filtros de entorno y agente.
- Comprueba que el contexto de referencia esté actualizado.
- Asegúrate de que el objetivo describa un modo de fallo, no una conclusión deseada.
Revisar la ejecución
Comienza con el estado de la ejecución, la cobertura de sesiones y si el análisis del modelo se ejecutó. Luego inspecciona la gravedad, descripción, sesiones de evidencia, consultas de apoyo y ruta de prevención sugerida de cada hallazgo. Utiliza el estado del hallazgo para reconocer, silenciar, descartar, resolver, reabrir o asignar trabajo. Conserva la evidencia incluso cuando el hallazgo se descarta; explica por qué se tomó la decisión.Interpretar una ejecución vacía o retrasada
Cuando el análisis no se ejecuta, las auditorías con
since_last mantienen esa ventana no analizada abierta para la próxima ejecución exitosa. Los hallazgos existentes no se retiran porque un análisis omitido no es evidencia de que el fallo haya desaparecido.
Entender las notificaciones de fallo
Una ejecución fallida o un paso de análisis del modelo fallido utiliza los destinatarios de correo electrónico de la auditoría. Si la auditoría no tiene un canal de correo electrónico, Failproof AI recurre a la configuraciónalerts.email_default_recipients de la organización, de modo que una auditoría con fallos silenciosos siga teniendo una ruta de escalada.
El correo electrónico debe estar habilitado para la organización y SMTP debe estar configurado. De lo contrario, el fallo se registra pero no se puede entregar ningún correo. Los fallos de ejecución no desplazan el anclaje de cronograma fijo de la auditoría.
Cada ejecución también almacena el contexto de agente exacto utilizado para cada agente como una instantánea del contrato. Las ediciones posteriores no cambian el estándar de evidencia registrado con una ejecución anterior.