

- Panel de control
- CLI
Ve a Analizar → Auditorías → Nueva auditoría, copia una receta en la descripción o el resumen y añade el entorno, el agente, el período de revisión y las URLs de referencia correspondientes. Crea la auditoría e inspecciona la primera ejecución antes de programarla.El formulario de nueva auditoría convierte una receta en una verificación de fallos ejecutable añadiendo alcance, contexto, cadencia y notificaciones.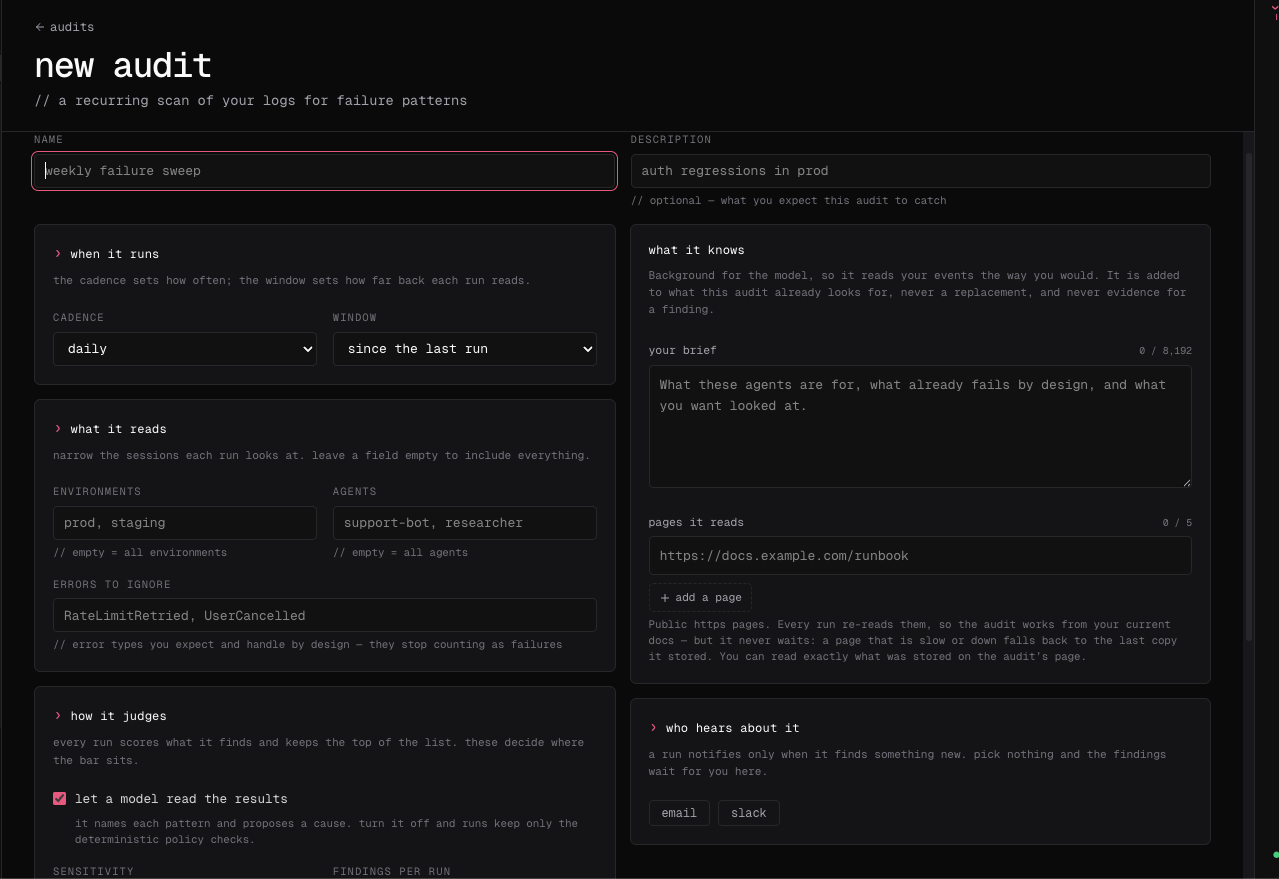
Bucles de reintento repetidos
Bucles de reintento repetidos
Encuentra sesiones en las que el agente repite la misma llamada de herramienta fallida sin cambiar la entrada, seleccionar una herramienta alternativa ni escalar a un humano.
Uso incorrecto de herramientas
Uso incorrecto de herramientas
Encuentra sesiones en las que la herramienta elegida no coincide con la tarea indicada, o en las que la entrada de la herramienta incumple las precondiciones requeridas por el flujo de trabajo.
Acceso inseguro a datos
Acceso inseguro a datos
Encuentra sesiones que leen, escriben o transmiten datos sensibles fuera de las rutas y servicios aprobados para este agente.
Abandono de tareas
Abandono de tareas
Encuentra sesiones que terminan sin el resultado solicitado, un error claro o un traspaso explícito a un humano.
Regresión de coste o latencia
Regresión de coste o latencia
Encuentra sesiones cuyo modelo, herramienta o duración total supera el presupuesto esperado e identifica el patrón de eventos responsable.
Escalada humana omitida
Escalada humana omitida
Encuentra sesiones en las que la confianza, los fallos repetidos o las directrices de política requerían una decisión humana, pero el agente continuó de forma autónoma.