

/v1 en el origen de tu panel de Failproof AI.
Crear una clave y realizar una solicitud
- Panel de control
- CLI
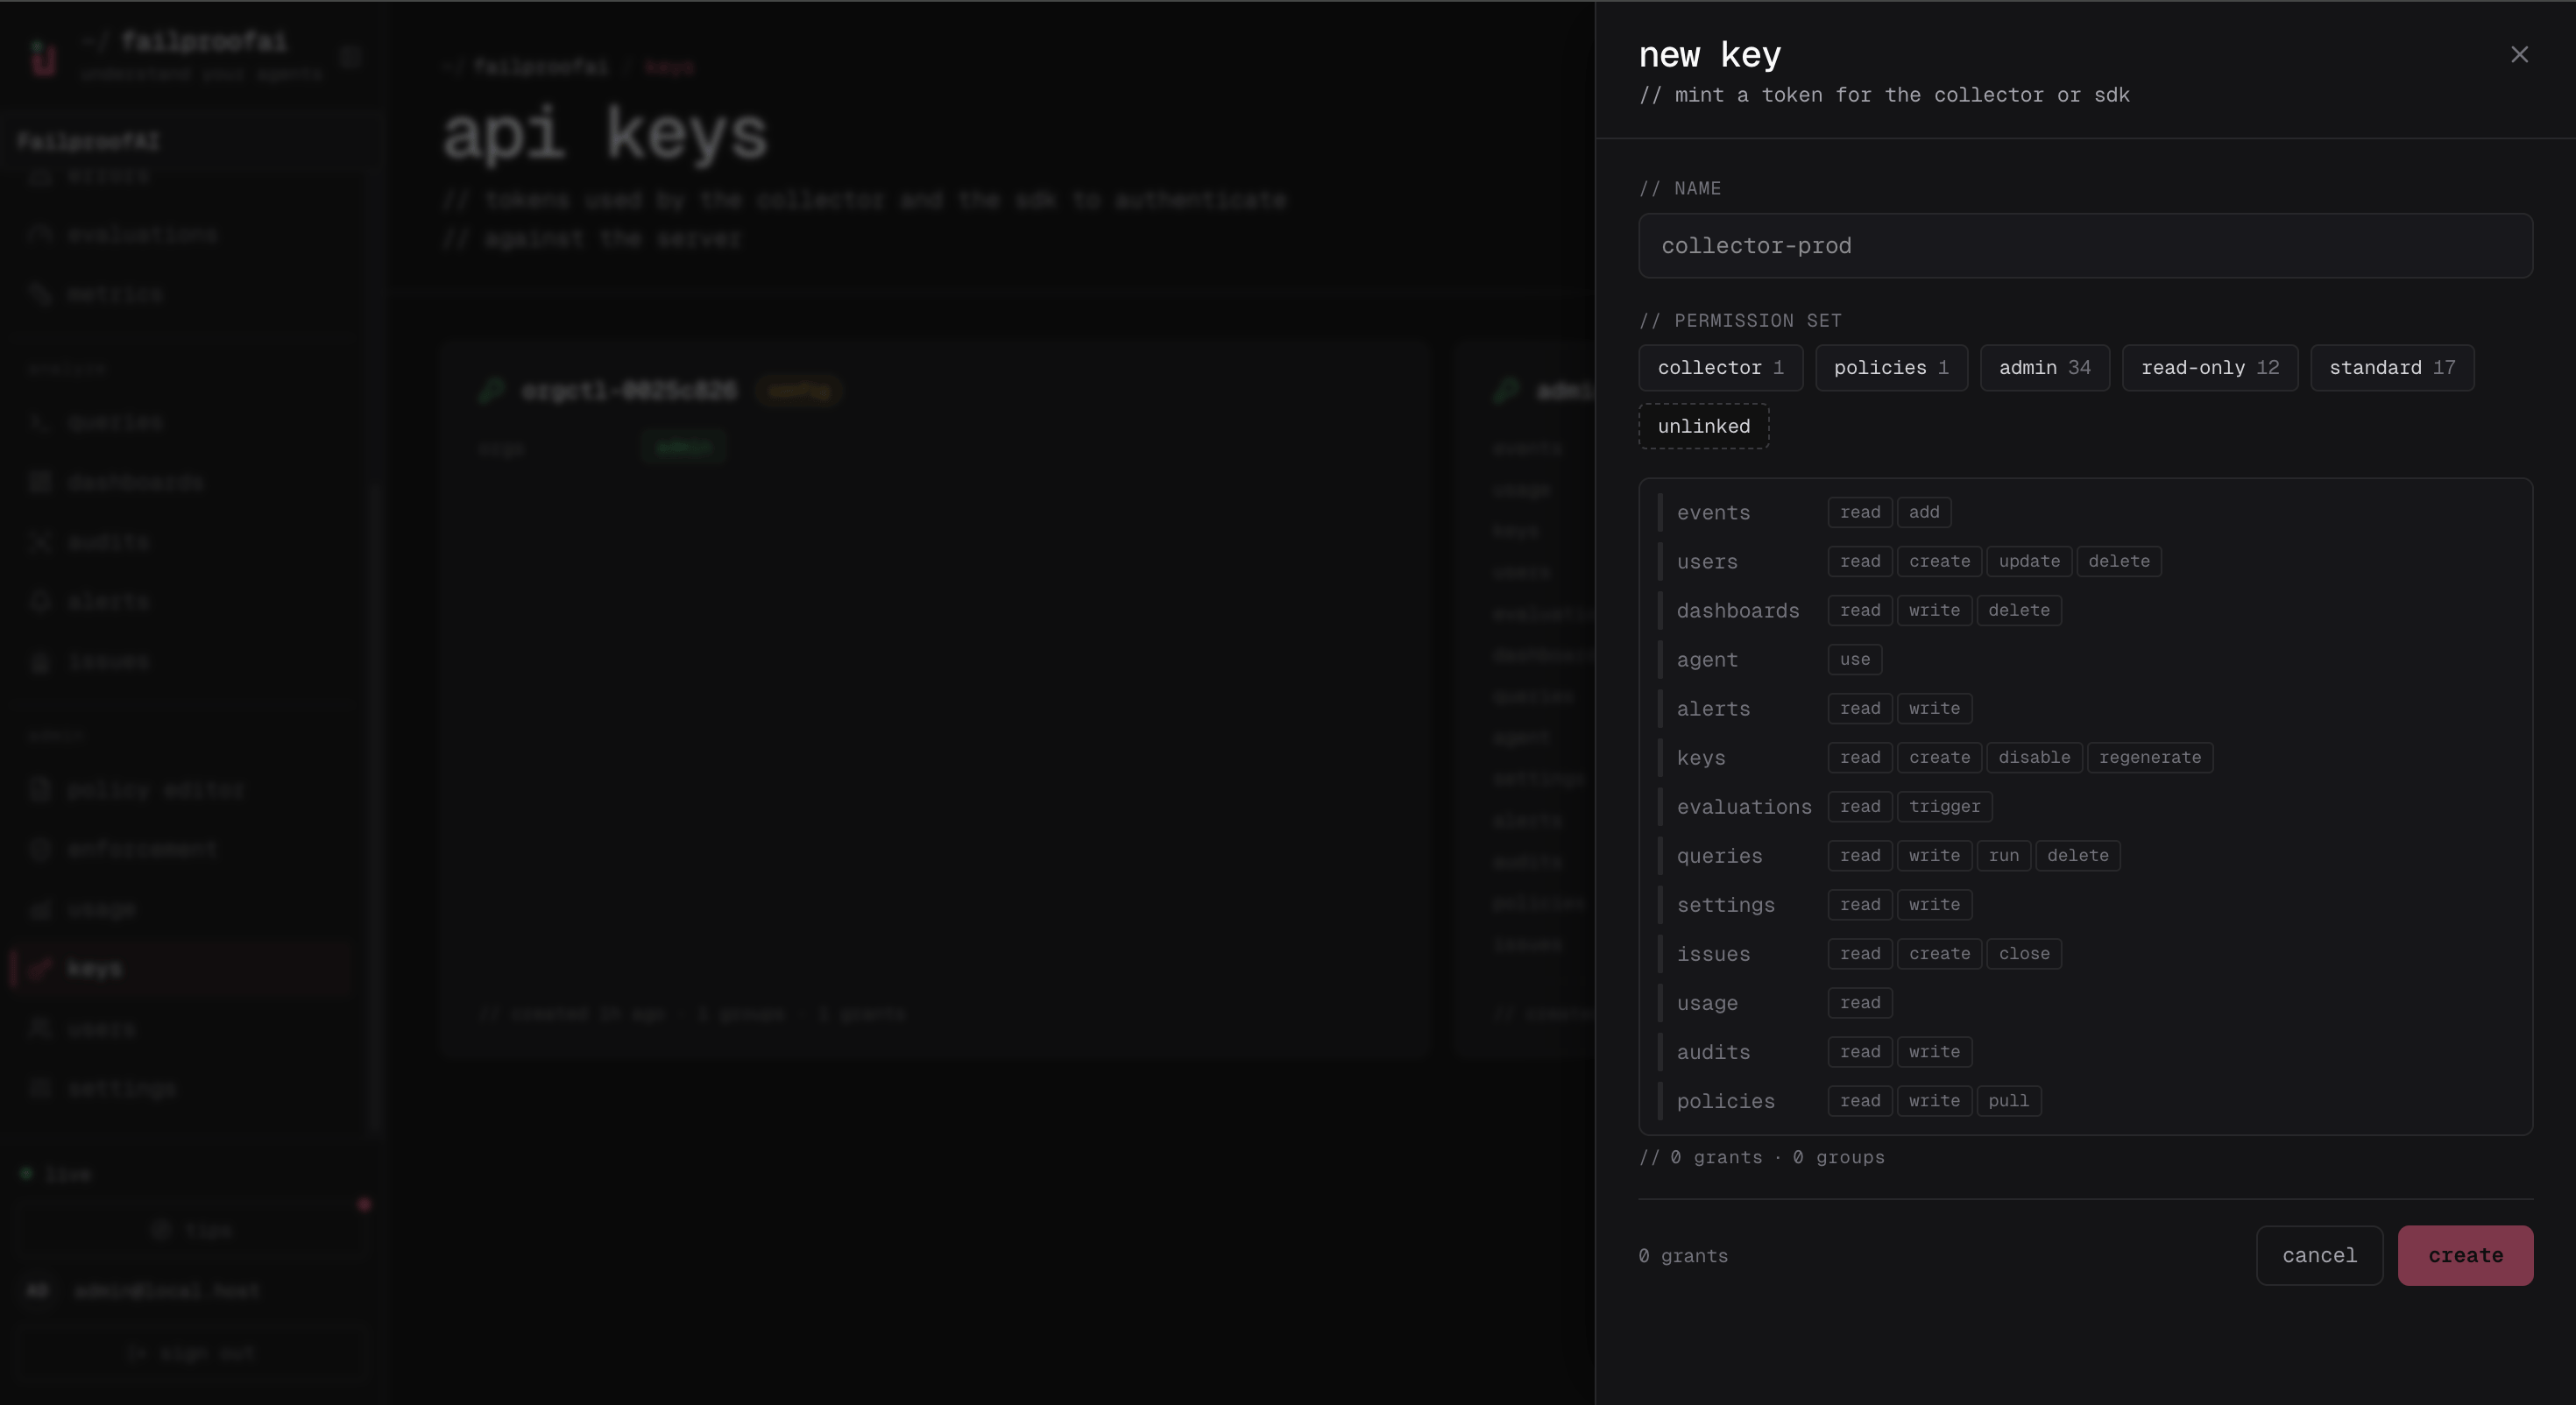
- Abre Administración → Claves, selecciona Crear clave y elige el conjunto de permisos más restringido que cubra la integración.
- Añade permisos individuales solo cuando sea necesario, crea la clave y copia su secreto de uso único.
-
Realiza una solicitud de prueba a
/v1/sessionsy confirma que la clave permanece activa en la página de Claves. -
Rota o deshabilita la clave desde su menú de acciones cuando la integración cambie de propietario.
403 e identifica el permiso que falta.
Selección de organización
Una clave de organización actúa automáticamente sobre su propia organización. Una clave con ámbito de instancia puede seleccionar una organización por solicitud:- Panel de control
- CLI
Usa el selector de organización en el encabezado del panel antes de abrir Administración → Claves. Las claves creadas allí pertenecen a la organización seleccionada. Confirma el slug de la organización en la URL y en el detalle de la clave antes de copiar la credencial en la automatización.
/v1.
La especificación actual tiene cobertura completa de rutas, métodos, parámetros, permisos y códigos de estado. Algunos cuerpos de respuesta permanecen intencionalmente sin tipo porque el servidor aún los construye como JSON dinámico. Inspecciona una respuesta real antes de generar un cliente con tipado estricto para un endpoint que no tenga esquema de respuesta definido.
Usa Content-Type: application/json para escrituras en JSON. Interpreta 401 como autenticación ausente o inválida, 403 como una identidad válida sin el permiso requerido, 404 como un recurso inexistente o inaccesible para la organización, 409 como un conflicto de estado, y 422 como un campo o valor de permiso inválido. Las respuestas de error incluyen un mensaje legible por humanos; los fallos de permiso también indican el permiso requerido.