

No aparecen sesiones en Cloud
No aparecen sesiones en Cloud
- Dashboard
- CLI
Abre Administración → Claves y confirma que la clave de máquina está activa y tiene 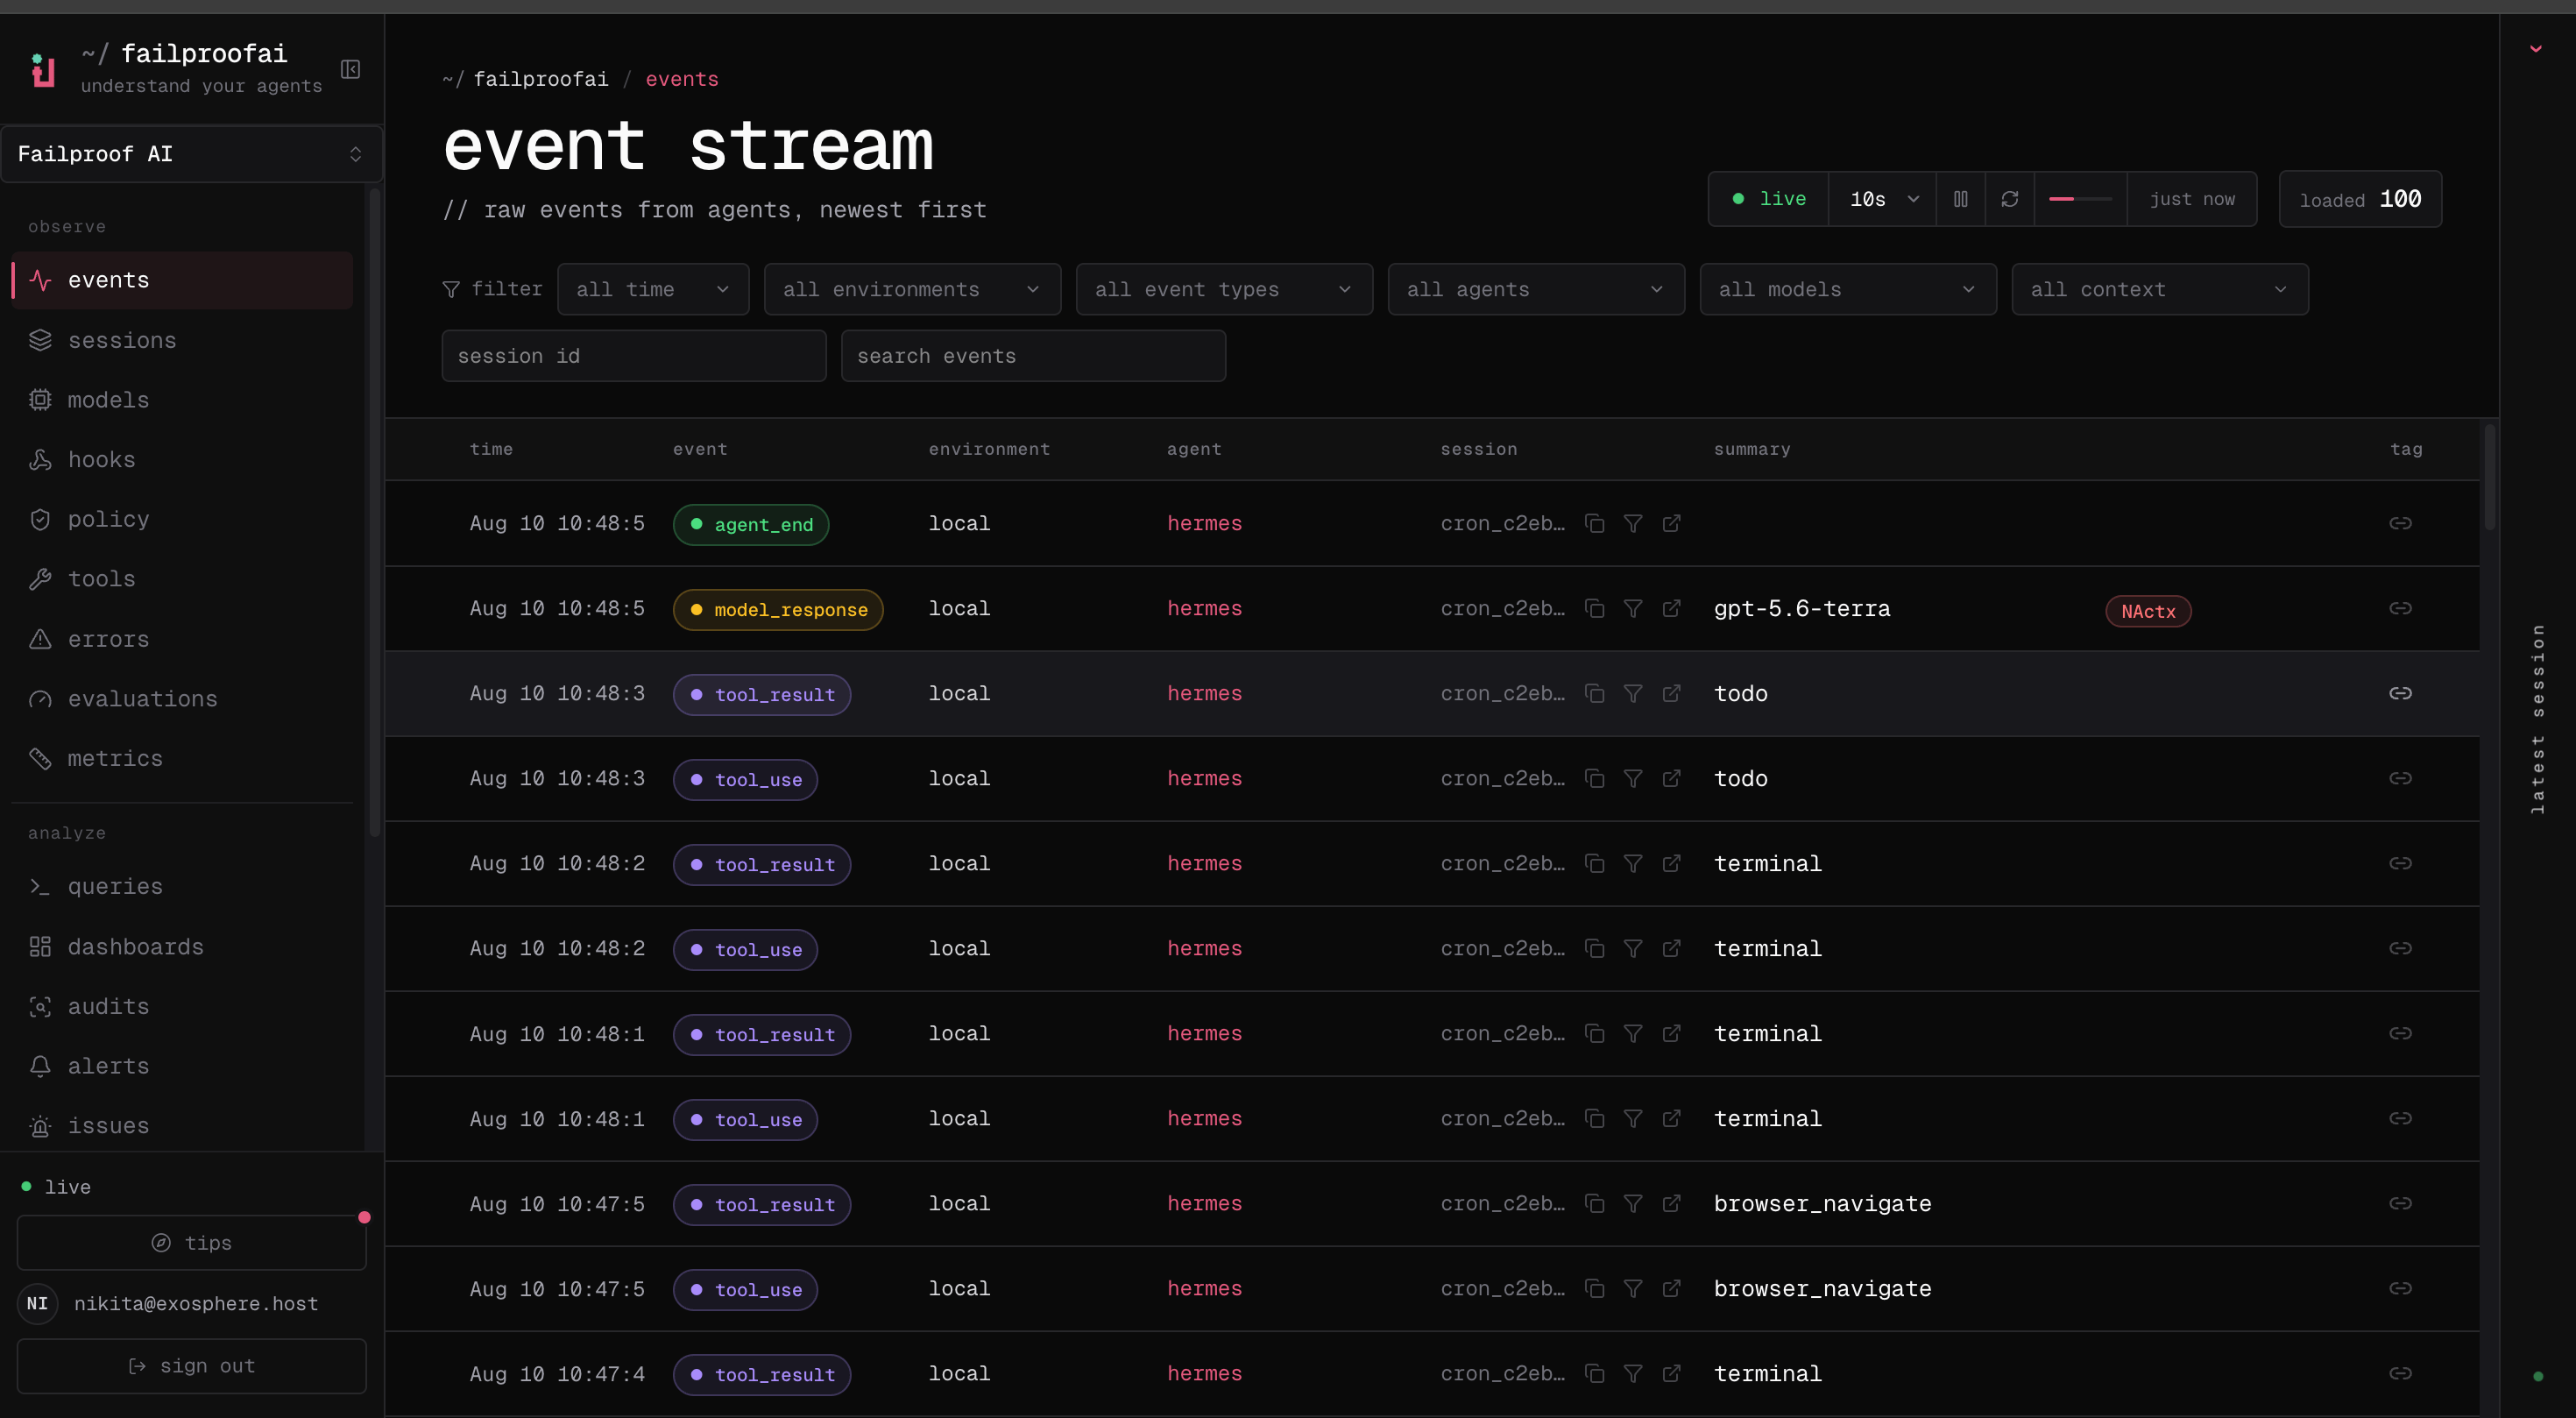
events:add. Luego abre Observe → Events, amplía el rango de tiempo y limpia los filtros de entorno y agente. Si hay eventos, busca el ID de sesión y comprueba Observe → Sessions para ver la agrupación. Si no hay eventos, diagnostica el daemon de Failproof desde la CLI.Los eventos del SDK de Python permanecen en disco
Los eventos del SDK de Python permanecen en disco
- Dashboard
- CLI
Limpia los filtros en Observe → Events y busca el ID de sesión exacto del SDK. Si no aparece nada, inspecciona el spool del SDK y el daemon de Failproof en la máquina de origen.
La máquina no recibe políticas
La máquina no recibe políticas
- Dashboard
- CLI
Abre Admin → enforcement, selecciona la máquina y compara sus versiones asignada, reportada y anterior. Confirma que el alcance del despliegue incluye la máquina y que su clave tiene
policies:pull. La ingesta puede funcionar incluso cuando la entrega de políticas no lo hace.Una acción es denegada porque el daemon no está disponible
Una acción es denegada porque el daemon no está disponible
- Dashboard
- CLI
Abre Admin → enforcement e inspecciona la última vez que se vio la máquina y su versión reportada. Si la máquina está desactualizada, trátalo como un problema del daemon local. No debilites la política desplegada únicamente para eludir un daemon no disponible.
Una política personalizada no se carga
Una política personalizada no se carga
- Dashboard
- CLI
Para una política creada en Cloud, abre Admin → policy editor, selecciona el borrador y revisa los errores de validación antes de publicar. Para una política local, usa la CLI para validarla y luego abre Observe → policy tras una acción de prueba para confirmar que llegan las decisiones.
Una auditoría no devuelve hallazgos
Una auditoría no devuelve hallazgos
- Dashboard
- CLI
Abre Analyze → audits, selecciona la ejecución y comprueba si se ejecutó el análisis del modelo. Luego compara su alcance y ventana con Observe → sessions y abre trazas representativas de esa población.Un resultado vacío solo es significativo cuando el análisis se ejecutó correctamente. Si el análisis fue omitido o falló, la ejecución no produce hallazgos y mantiene la ventana sin analizar abierta para una futura ejecución exitosa. Si el análisis del modelo está deshabilitado, la auditoría tampoco produce hallazgos, porque el escaneo determinista de credenciales y PII registra estadísticas pero ya no genera hallazgos.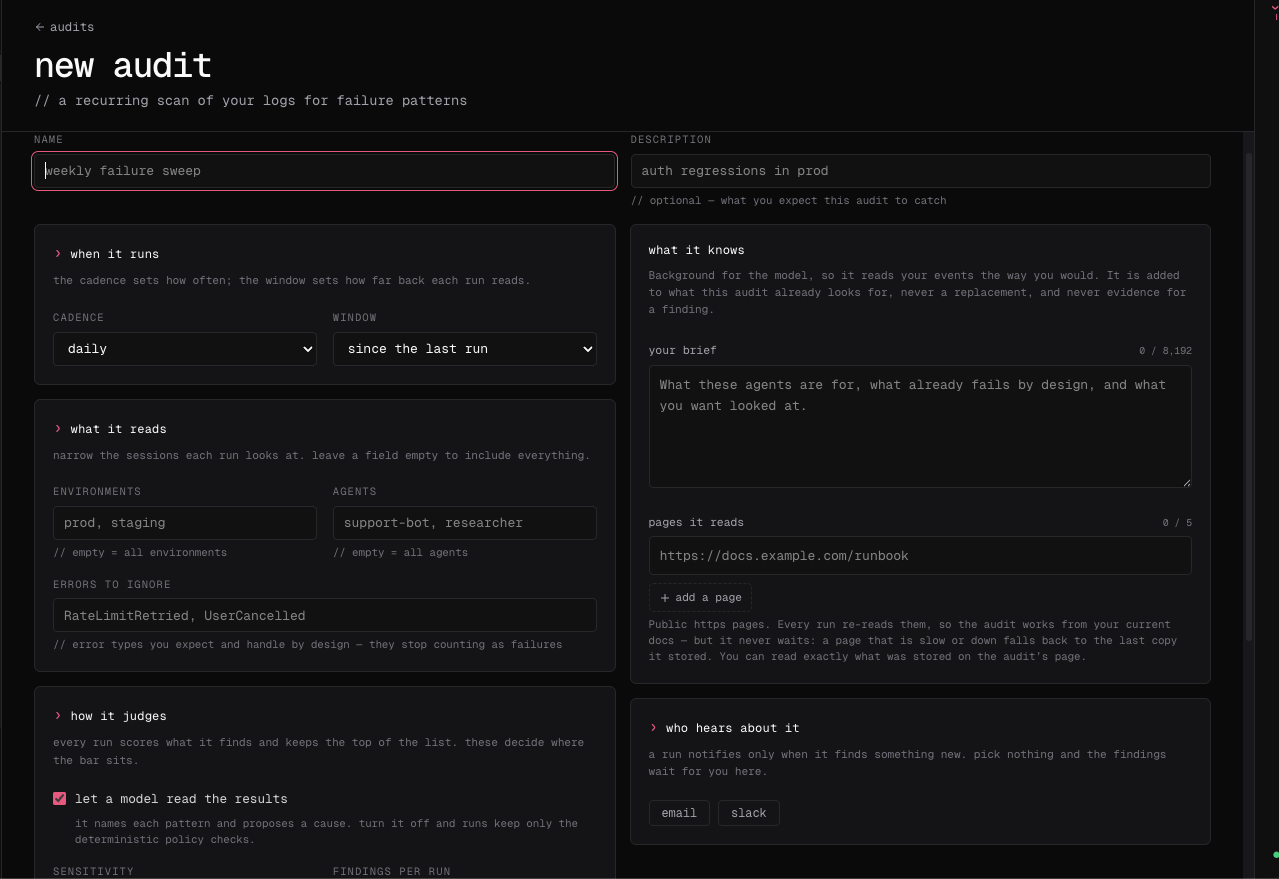
Las evaluaciones en línea no se ejecutan automáticamente
Las evaluaciones en línea no se ejecutan automáticamente
- Dashboard
- CLI
Abre una sesión completada y comprueba si una evaluación manual tiene éxito. El Cloud alojado actualmente no tiene control del endpoint del evaluador en el dashboard; el operador del servidor debe configurarlo.
La autenticación de la CLI de Cloud apunta a la organización incorrecta
La autenticación de la CLI de Cloud apunta a la organización incorrecta
- Dashboard
- CLI
Usa el selector de organización y confirma el slug y los permisos esperados antes de comparar los resultados con la CLI.
Una política bloquea trabajo válido
Una política bloquea trabajo válido
- Dashboard
- CLI
Abre Observe → policy, conserva la decisión y la sesión vinculada, e identifica la condición de falso positivo. Luego abre Admin → enforcement y revierte las máquinas afectadas a la versión anterior. Crea una versión más restrictiva en Policy editor, pruébala en un alcance pequeño y amplíala solo después de que el trabajo válido tenga éxito.
failproofai config --status con los secretos eliminados.