

Triage e assegnazione del lavoro
- Dashboard
- CLI
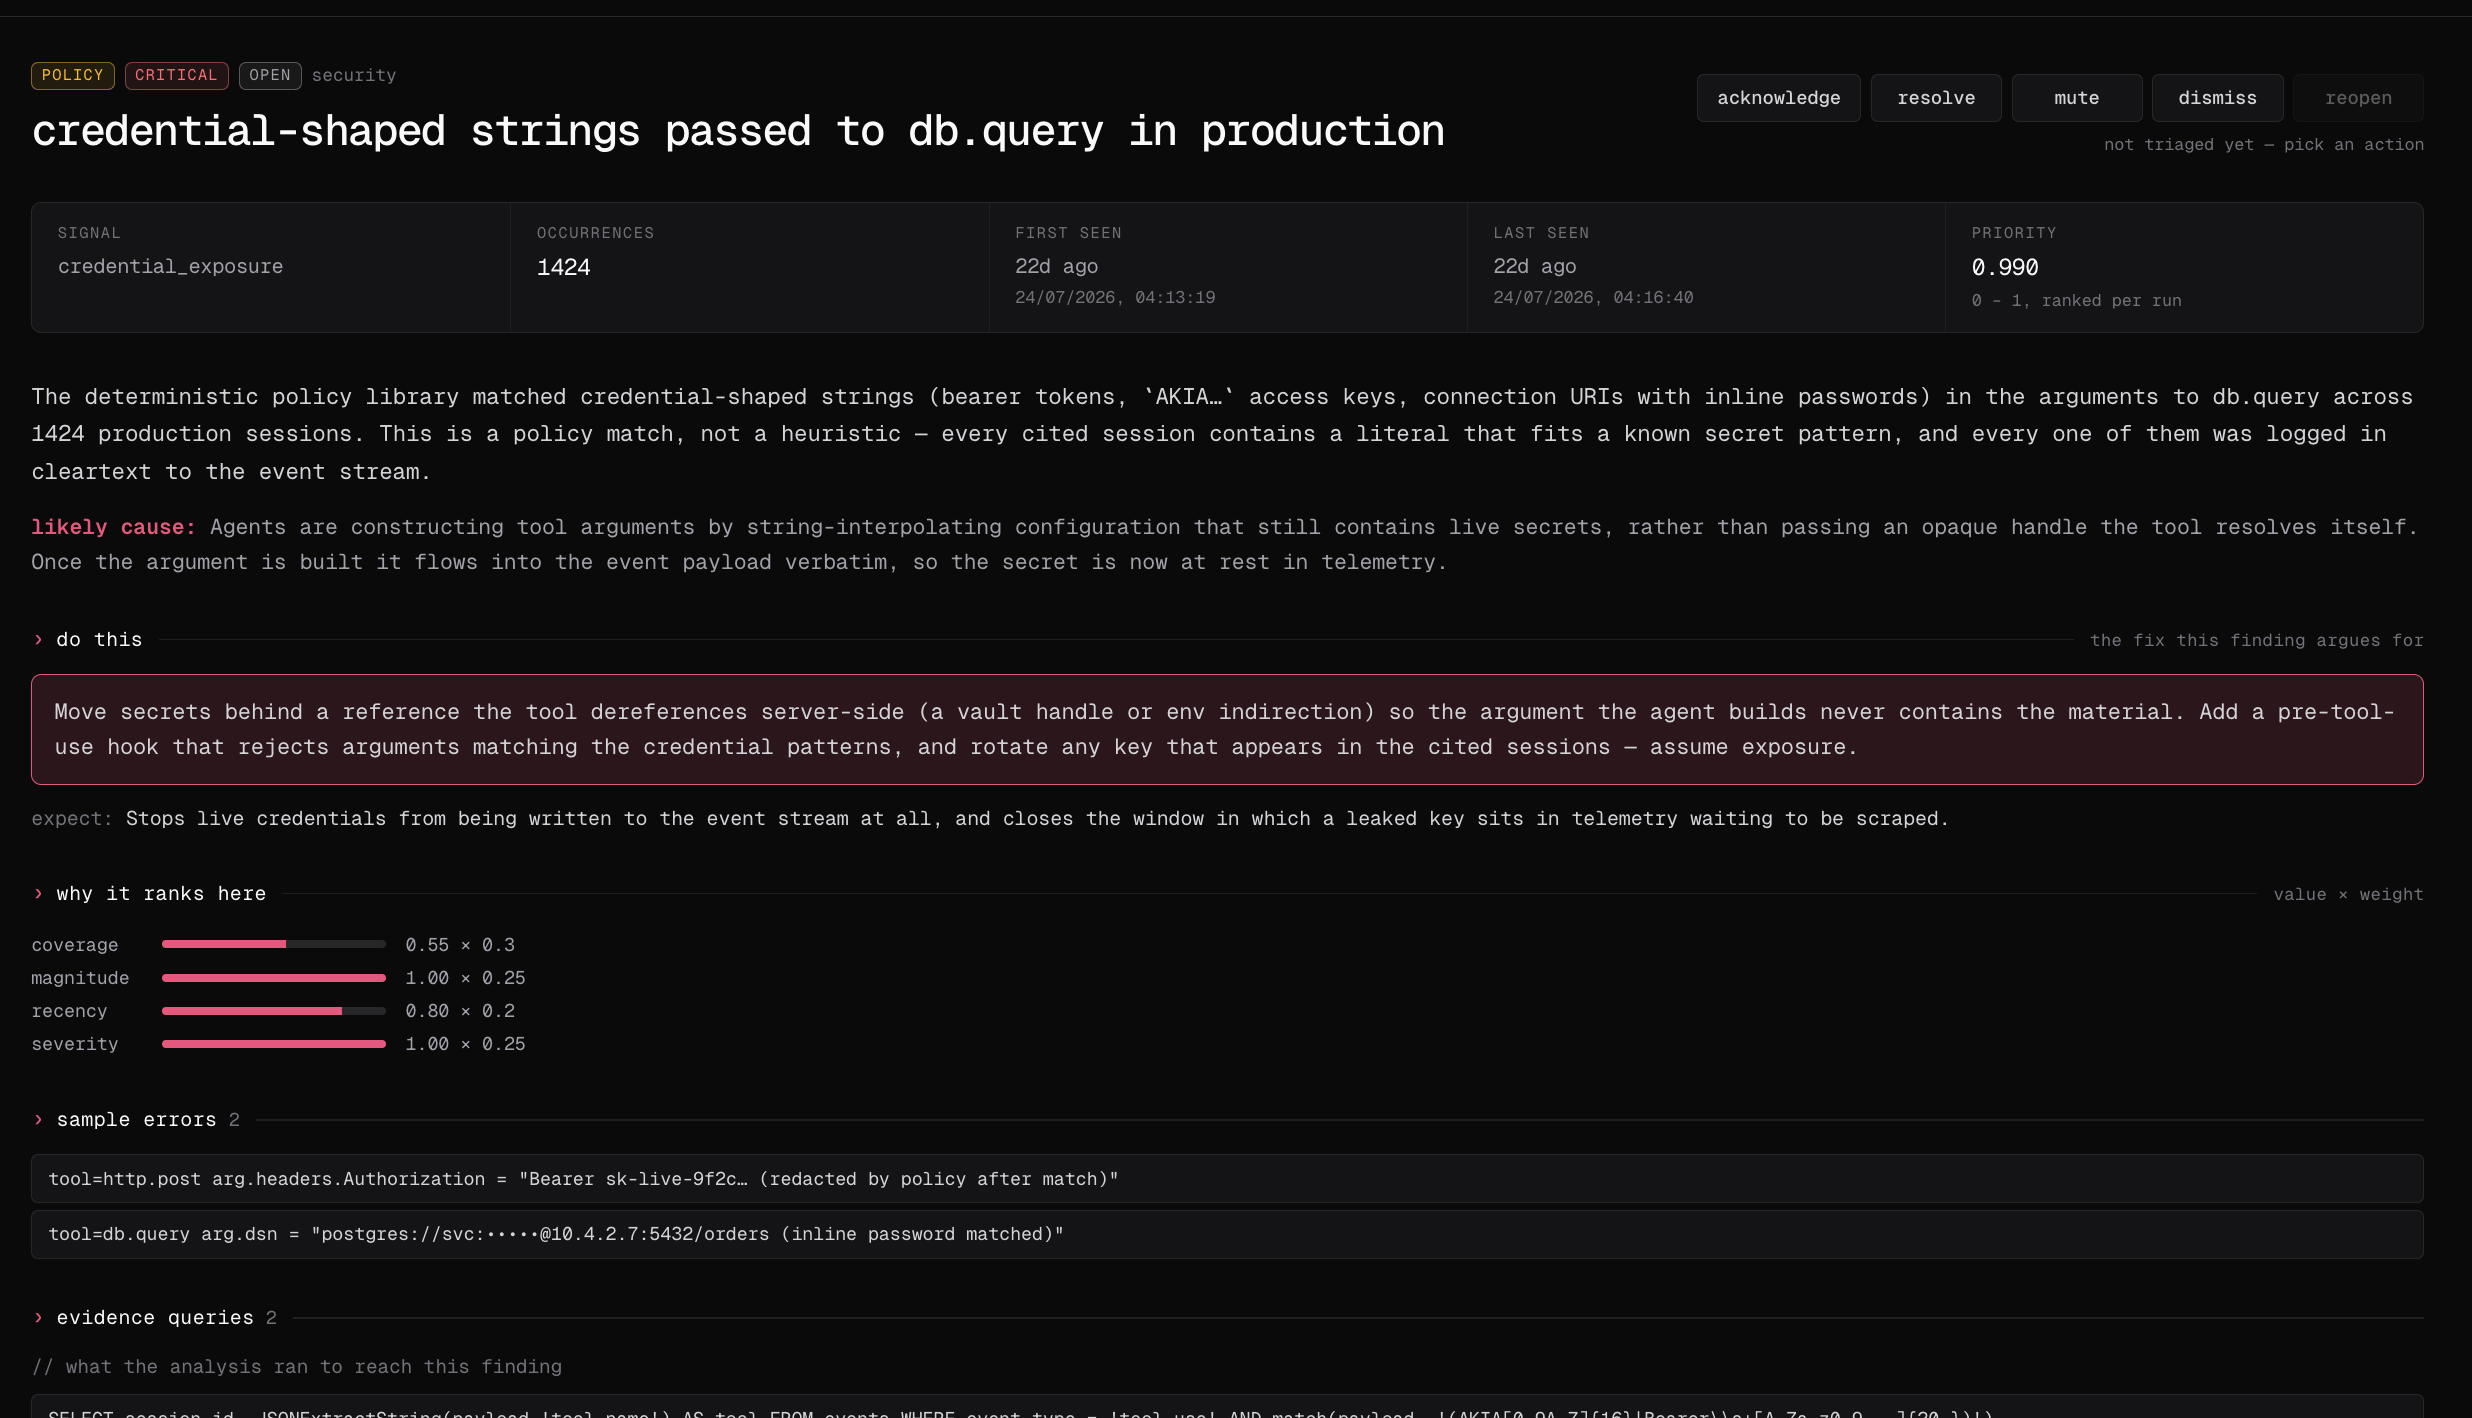
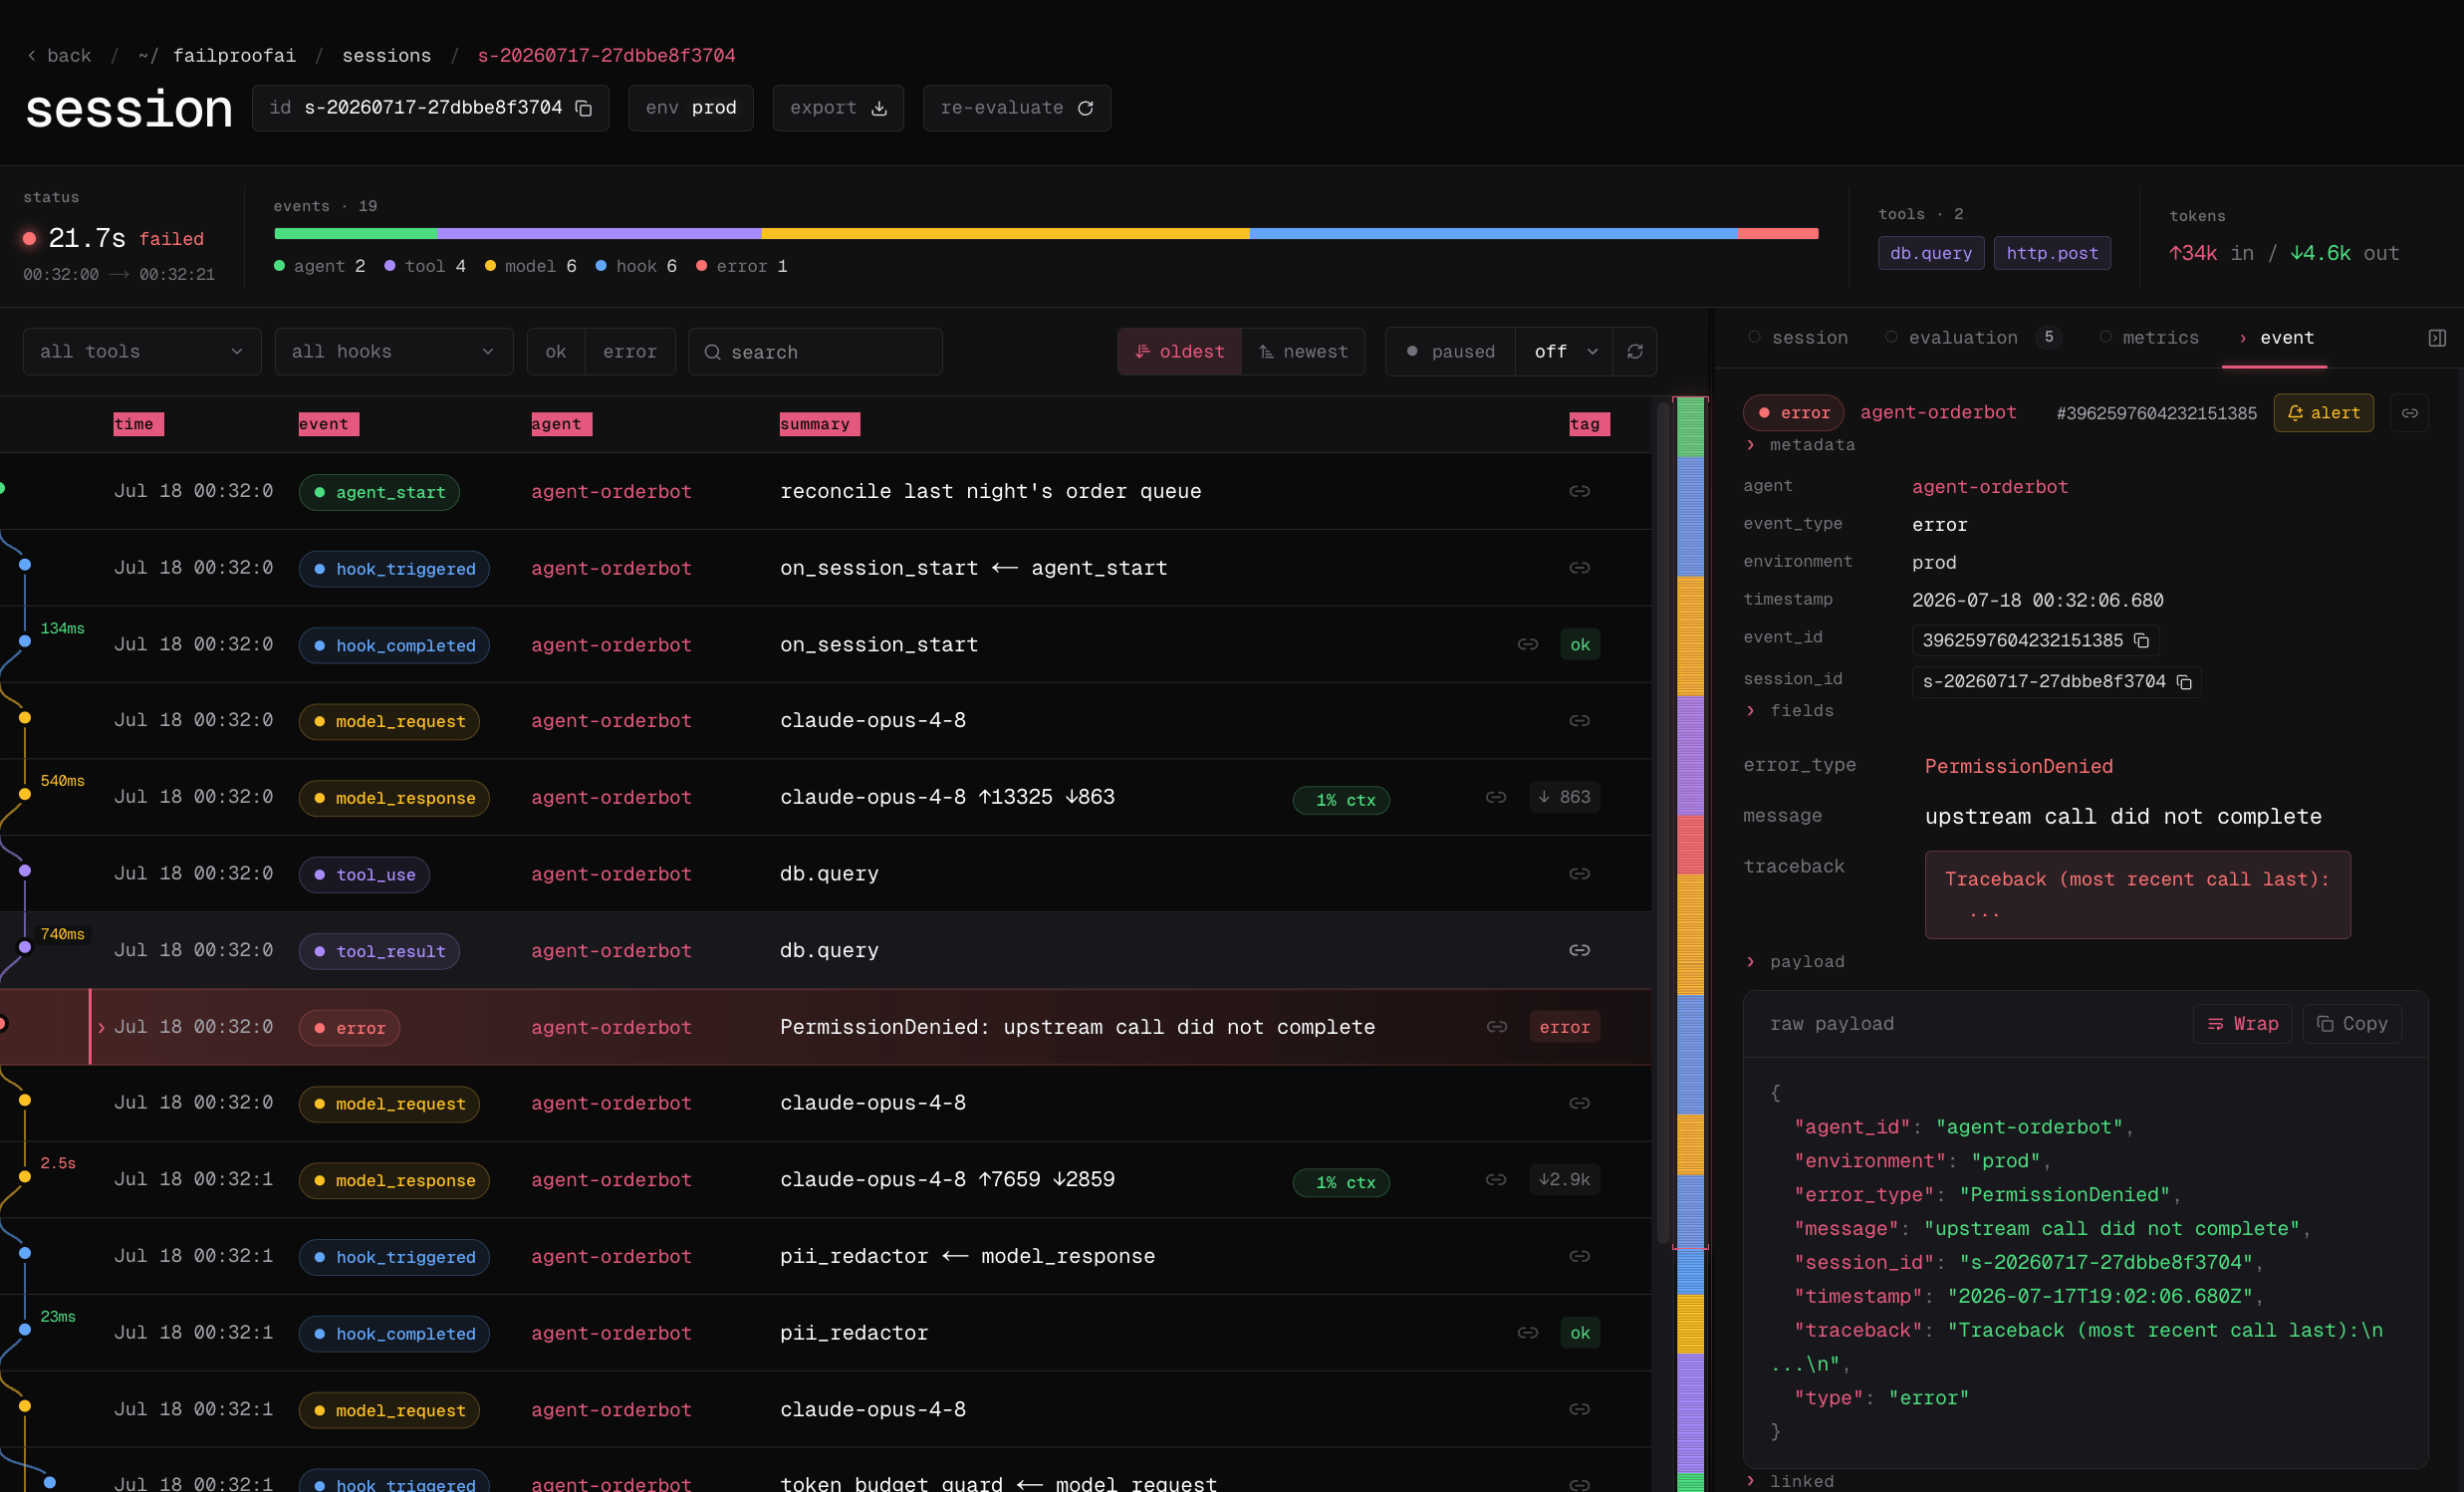
- Apri Analyze → Audits, scegli un’esecuzione completata e seleziona un risultato per ispezionare la sua analisi, raccomandazione, sessioni e query di prove.
- Riconosci, assegna, scarta, silenzia, risolvi o riapri il risultato dopo aver verificato le sue prove.
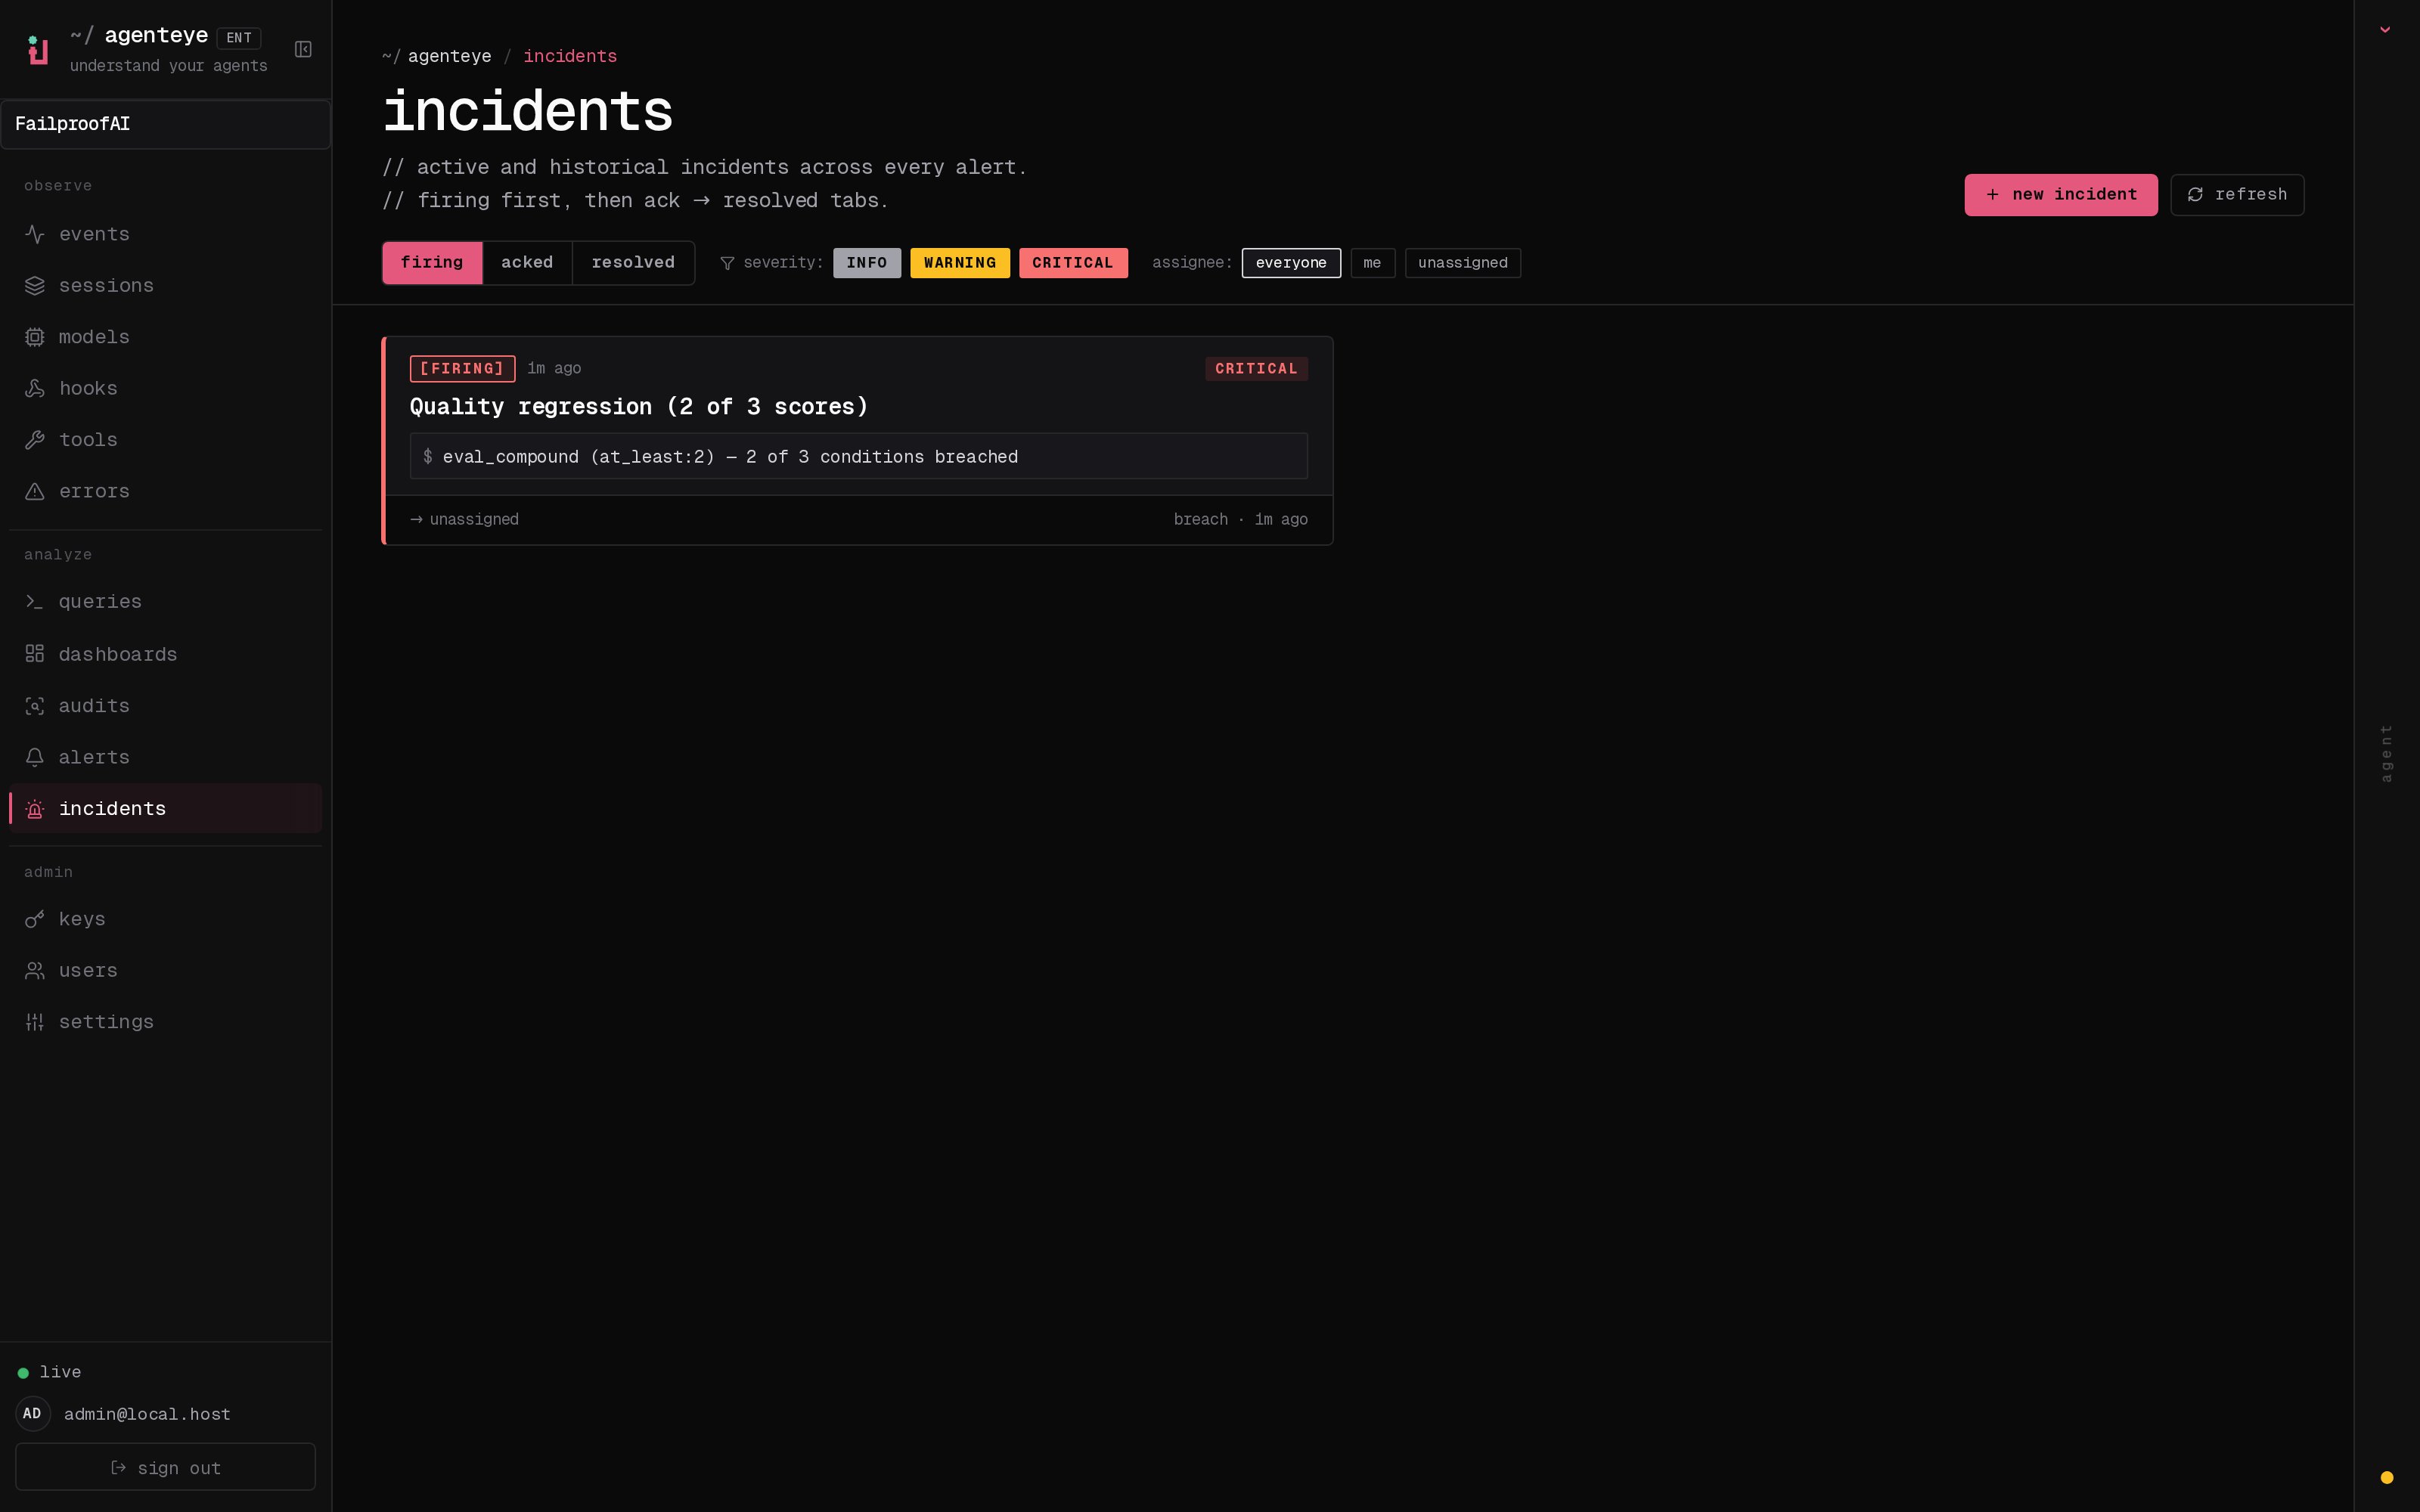
- Vai a Analyze → Issues e filtra l’inbox durevole per stato, gravità o assegnatario.
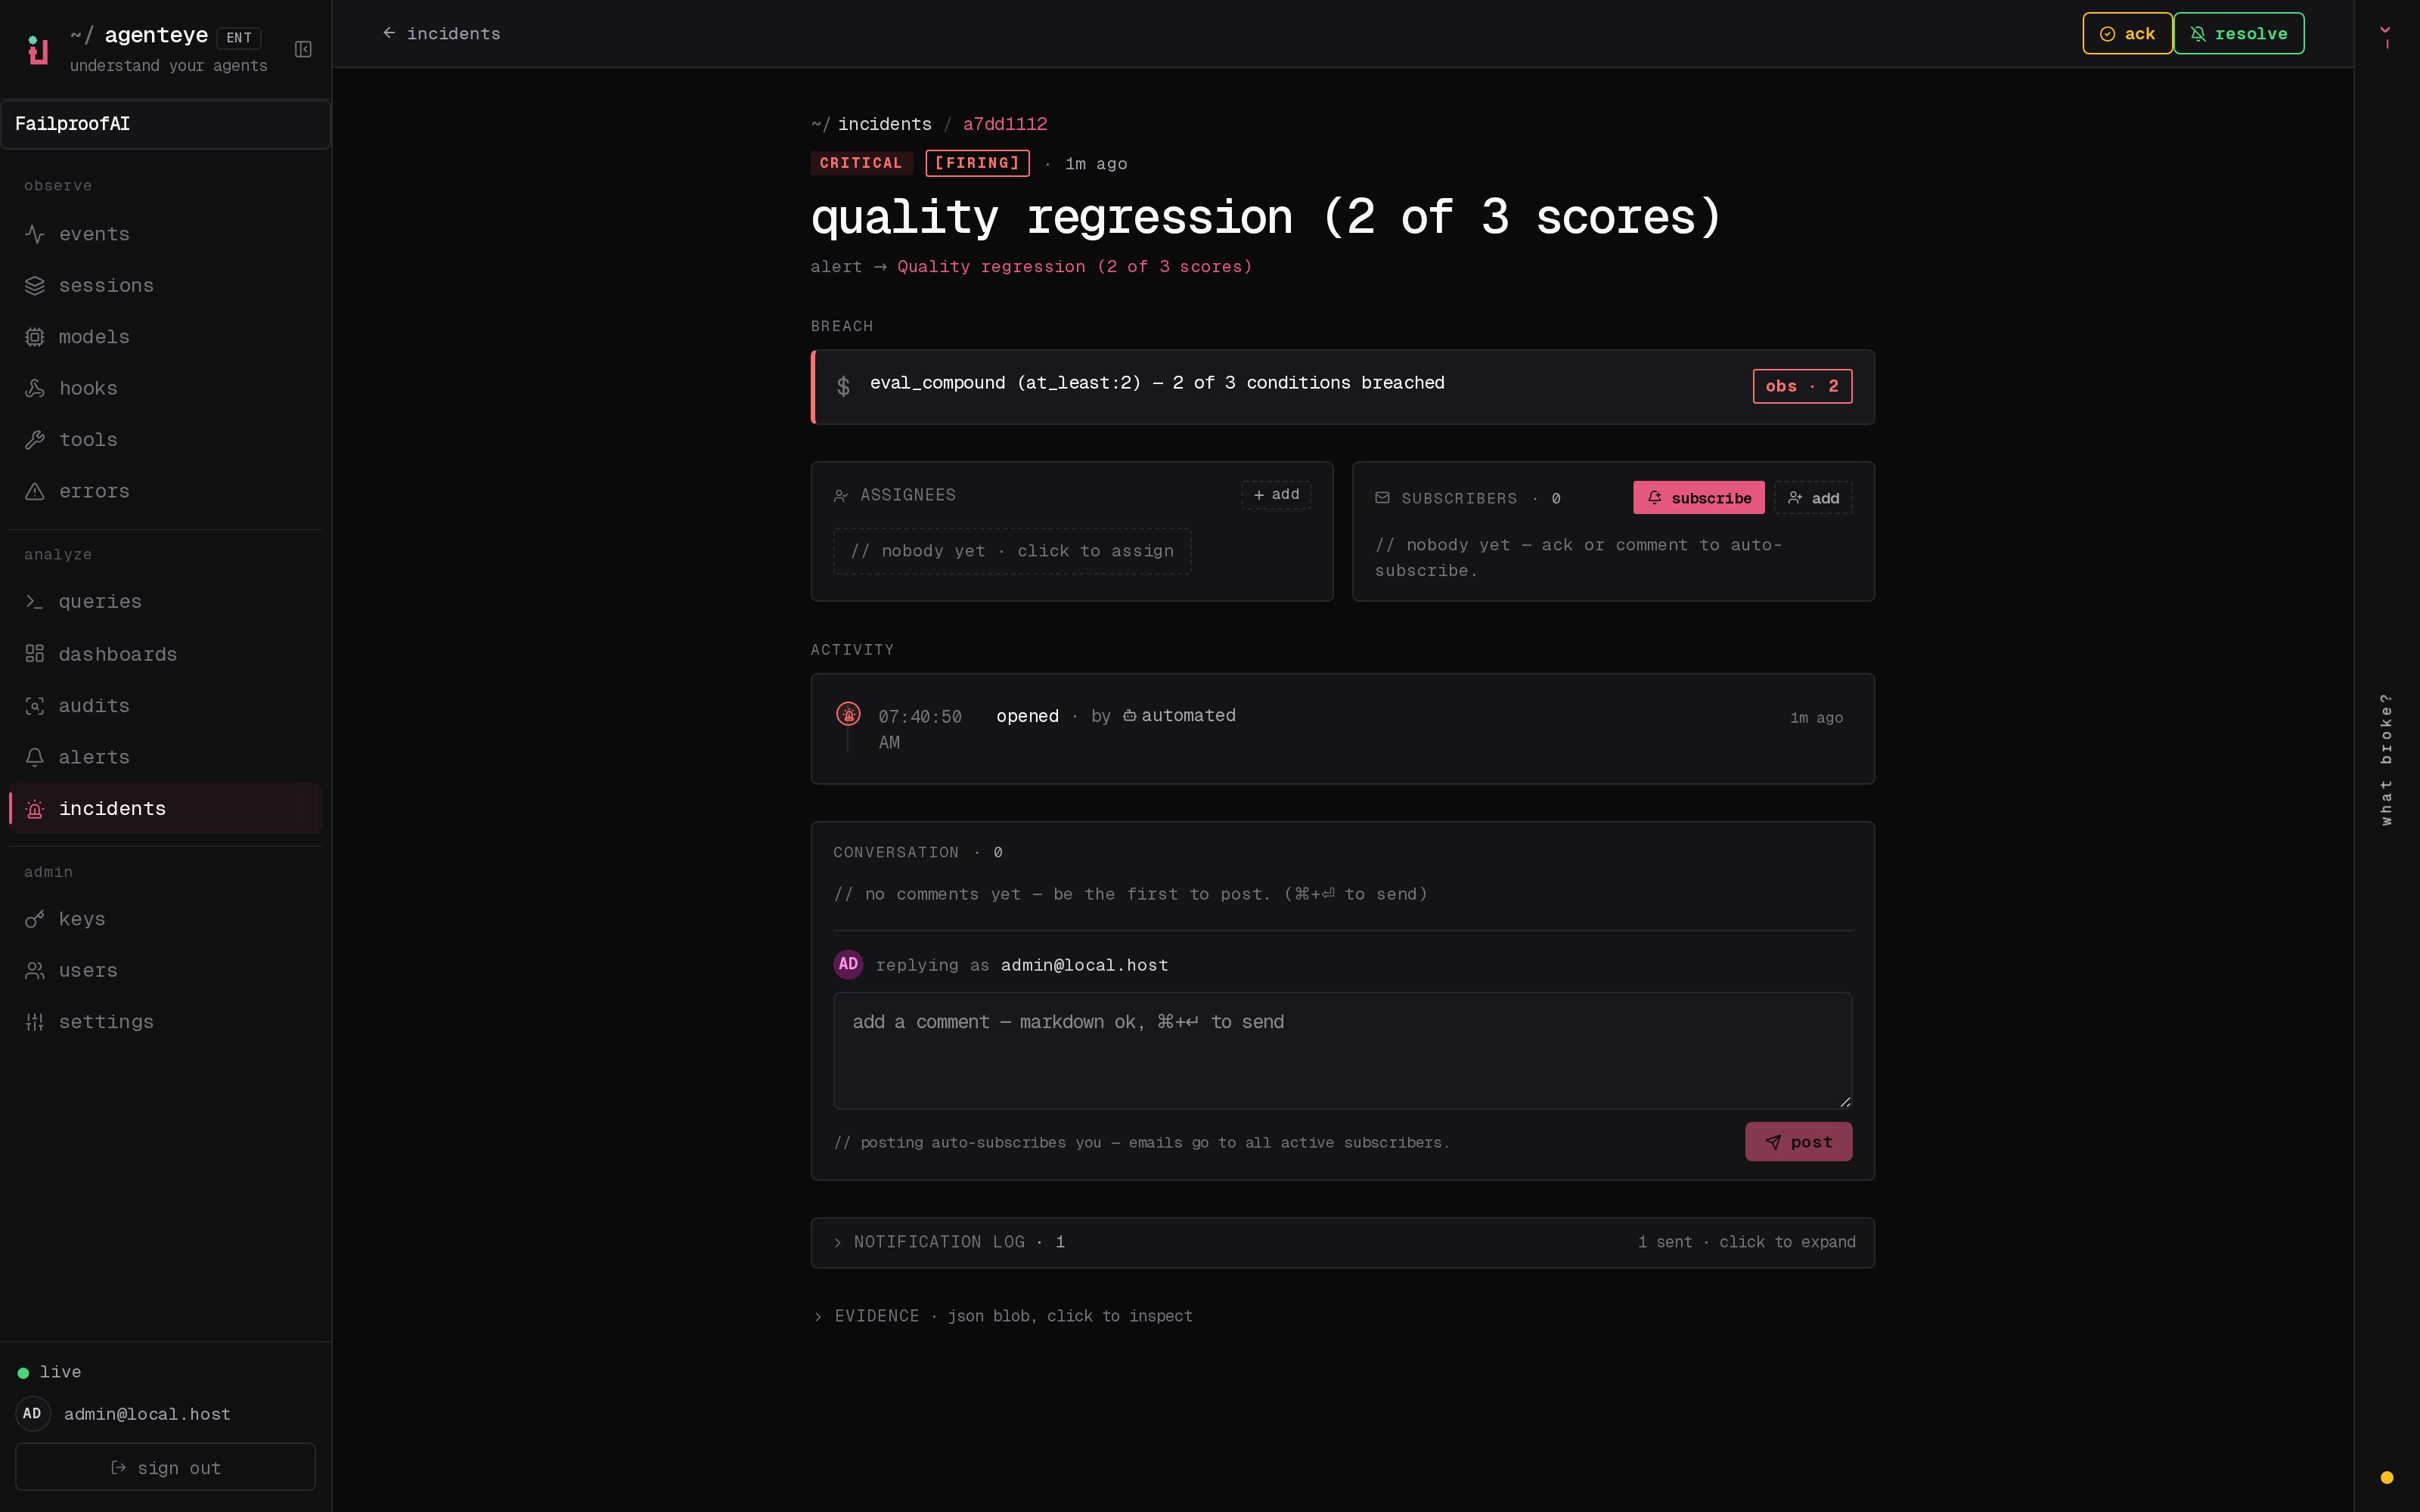
- Apri il problema per assegnarlo, aggiungere commenti o sottoscrittori, e risolvilo dopo aver verificato la correzione.
Esamina un risultato
Conferma che contenga:- Una modalità di anomalia stabile, non solo un titolo occasionale
- Gravità e impatto operativo
- ID di sessione interessata o query di supporto
- Contesto sufficiente per riprodurre il comportamento
- Una risposta proposta che corrisponda alle prove
Usa un problema per gestire la risposta
Crea o collega un problema quando il risultato necessita di assegnazione, discussione, cambamenti di stato, commenti o sottoscrittori. I problemi possono anche rappresentare incidenti di avviso e problemi segnalati manualmente, motivo per cui risiedono sotto la risposta dell’audit piuttosto che nella navigazione primaria. Risolvi il problema quando la correzione è stata implementata e verificata. Risolvi il risultato quando la modalità di anomalia è stata affrontata per la popolazione dell’audit. Questi momenti possono differire.Trasforma un problema in una bozza di politica
- Dashboard
- CLI
- Apri il problema e verifica il suo risultato, le sessioni citate, la causa radice e la raccomandazione.
- Seleziona generate policy e esamina il risultato della candidabilità e l’intento di enforcement proposto. Un risultato no policy significa che il comportamento potrebbe richiedere un avviso, un cambamento del flusso di lavoro o una risposta umana invece.
- Seleziona write this policy, quindi esamina e testa il codice generato in Admin → policy editor prima di selezionare publish version. Usa open the editor anyway quando non sei d’accordo con il controllo di candidabilità.
- Vai a Admin → enforcement, distribuisci la versione in modalità observe e verifica le sue decisioni sotto Observe → policy prima di applicarla.
Author a policy
Converti un modello di azione confermato e ripetibile in una versione di politica.