

Eseguire e ispezionarlo
- Dashboard
- CLI
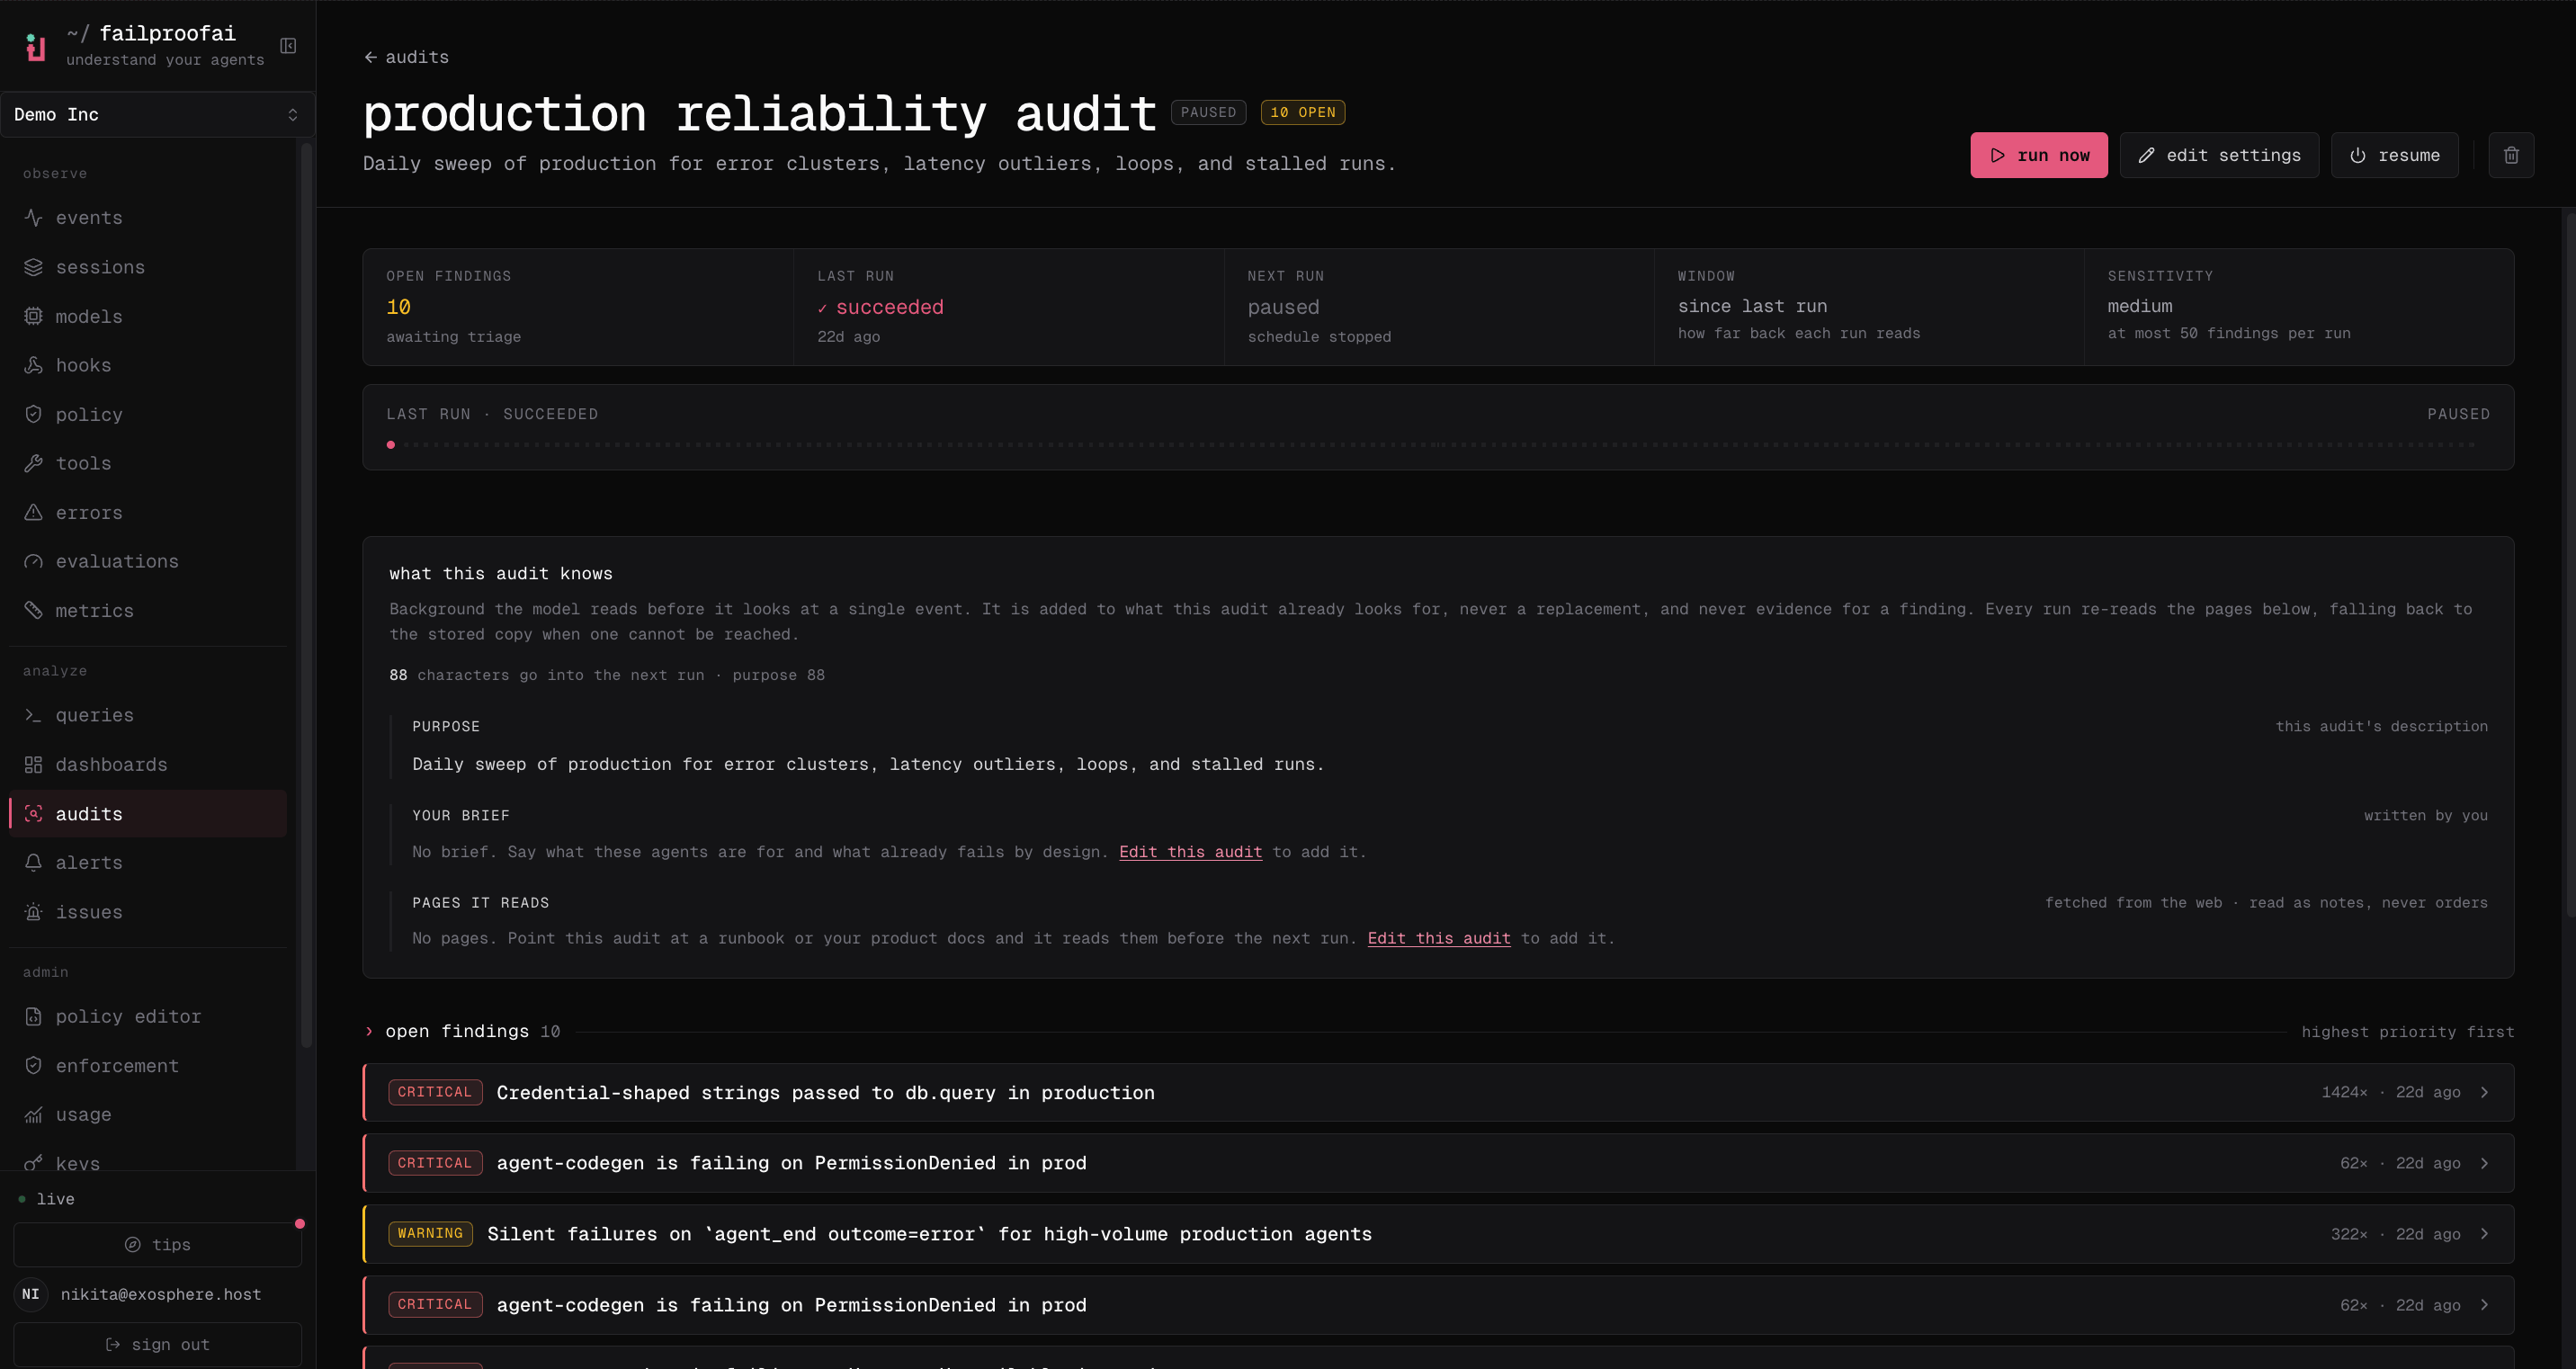
- Vai a Analyze → Audits, apri l’audit e seleziona run now. Una risposta in coda significa che il dispatcher lo avvierà a breve.
- Apri la nuova esecuzione per verificare il suo stato, la finestra, la durata, i conteggi dei risultati e il rapporto.
- Seleziona una sessione di evidenza per aprire la traccia esatta.
-
Ritorna alla pagina dell’audit per modificare le impostazioni, disabilitare la pianificazione o ispezionare esecuzioni precedenti.
Prima di eseguire
- Conferma che le sessioni esistano nella finestra temporale selezionata.
- Verifica i filtri di ambiente e agente.
- Controlla che il contesto di riferimento sia aggiornato.
- Assicurati che l’obiettivo descriva una modalità di errore, non una conclusione desiderata.
Verificare l’esecuzione
Inizia con lo stato dell’esecuzione, la copertura della sessione e se l’analisi del modello è stata eseguita. Quindi ispeziona la gravità di ogni risultato, la descrizione, le sessioni di evidenza, le query di supporto e il percorso di prevenzione suggerito. Utilizza lo stato del risultato per riconoscere, silenziare, scartare, risolvere, riaprire o assegnare lavoro. Conserva l’evidenza anche quando il risultato è scartato; spiega il motivo della decisione.Interpretare un’esecuzione vuota o ritardata
Quando l’analisi non viene eseguita, gli audit
since_last mantengono aperta quella finestra non analizzata per la prossima esecuzione riuscita. I risultati esistenti non vengono ritirati perché un’analisi saltata non è prova che l’errore sia scomparso.
Comprendere le notifiche di errore
Un’esecuzione non riuscita o un passaggio di analisi del modello non riuscito utilizza i destinatari e-mail dell’audit. Se l’audit non ha alcun canale e-mail, Failproof AI ricade nell’impostazionealerts.email_default_recipients dell’organizzazione affinché un audit silenziosamente interrotto abbia comunque un percorso di escalation.
L’e-mail deve essere abilitata per l’organizzazione e SMTP deve essere configurato. In caso contrario, l’errore viene registrato ma non può essere consegnata alcuna e-mail. Gli errori di esecuzione non spostano l’anchor della pianificazione fissa dell’audit.
Ogni esecuzione archivia inoltre il contesto agenziale esatto utilizzato per ogni agente come snapshot di contratto. I moduli successivi non modificano lo standard di evidenza registrato con un’esecuzione precedente.