

トリアージと作業の割り当て
- ダッシュボード
- CLI
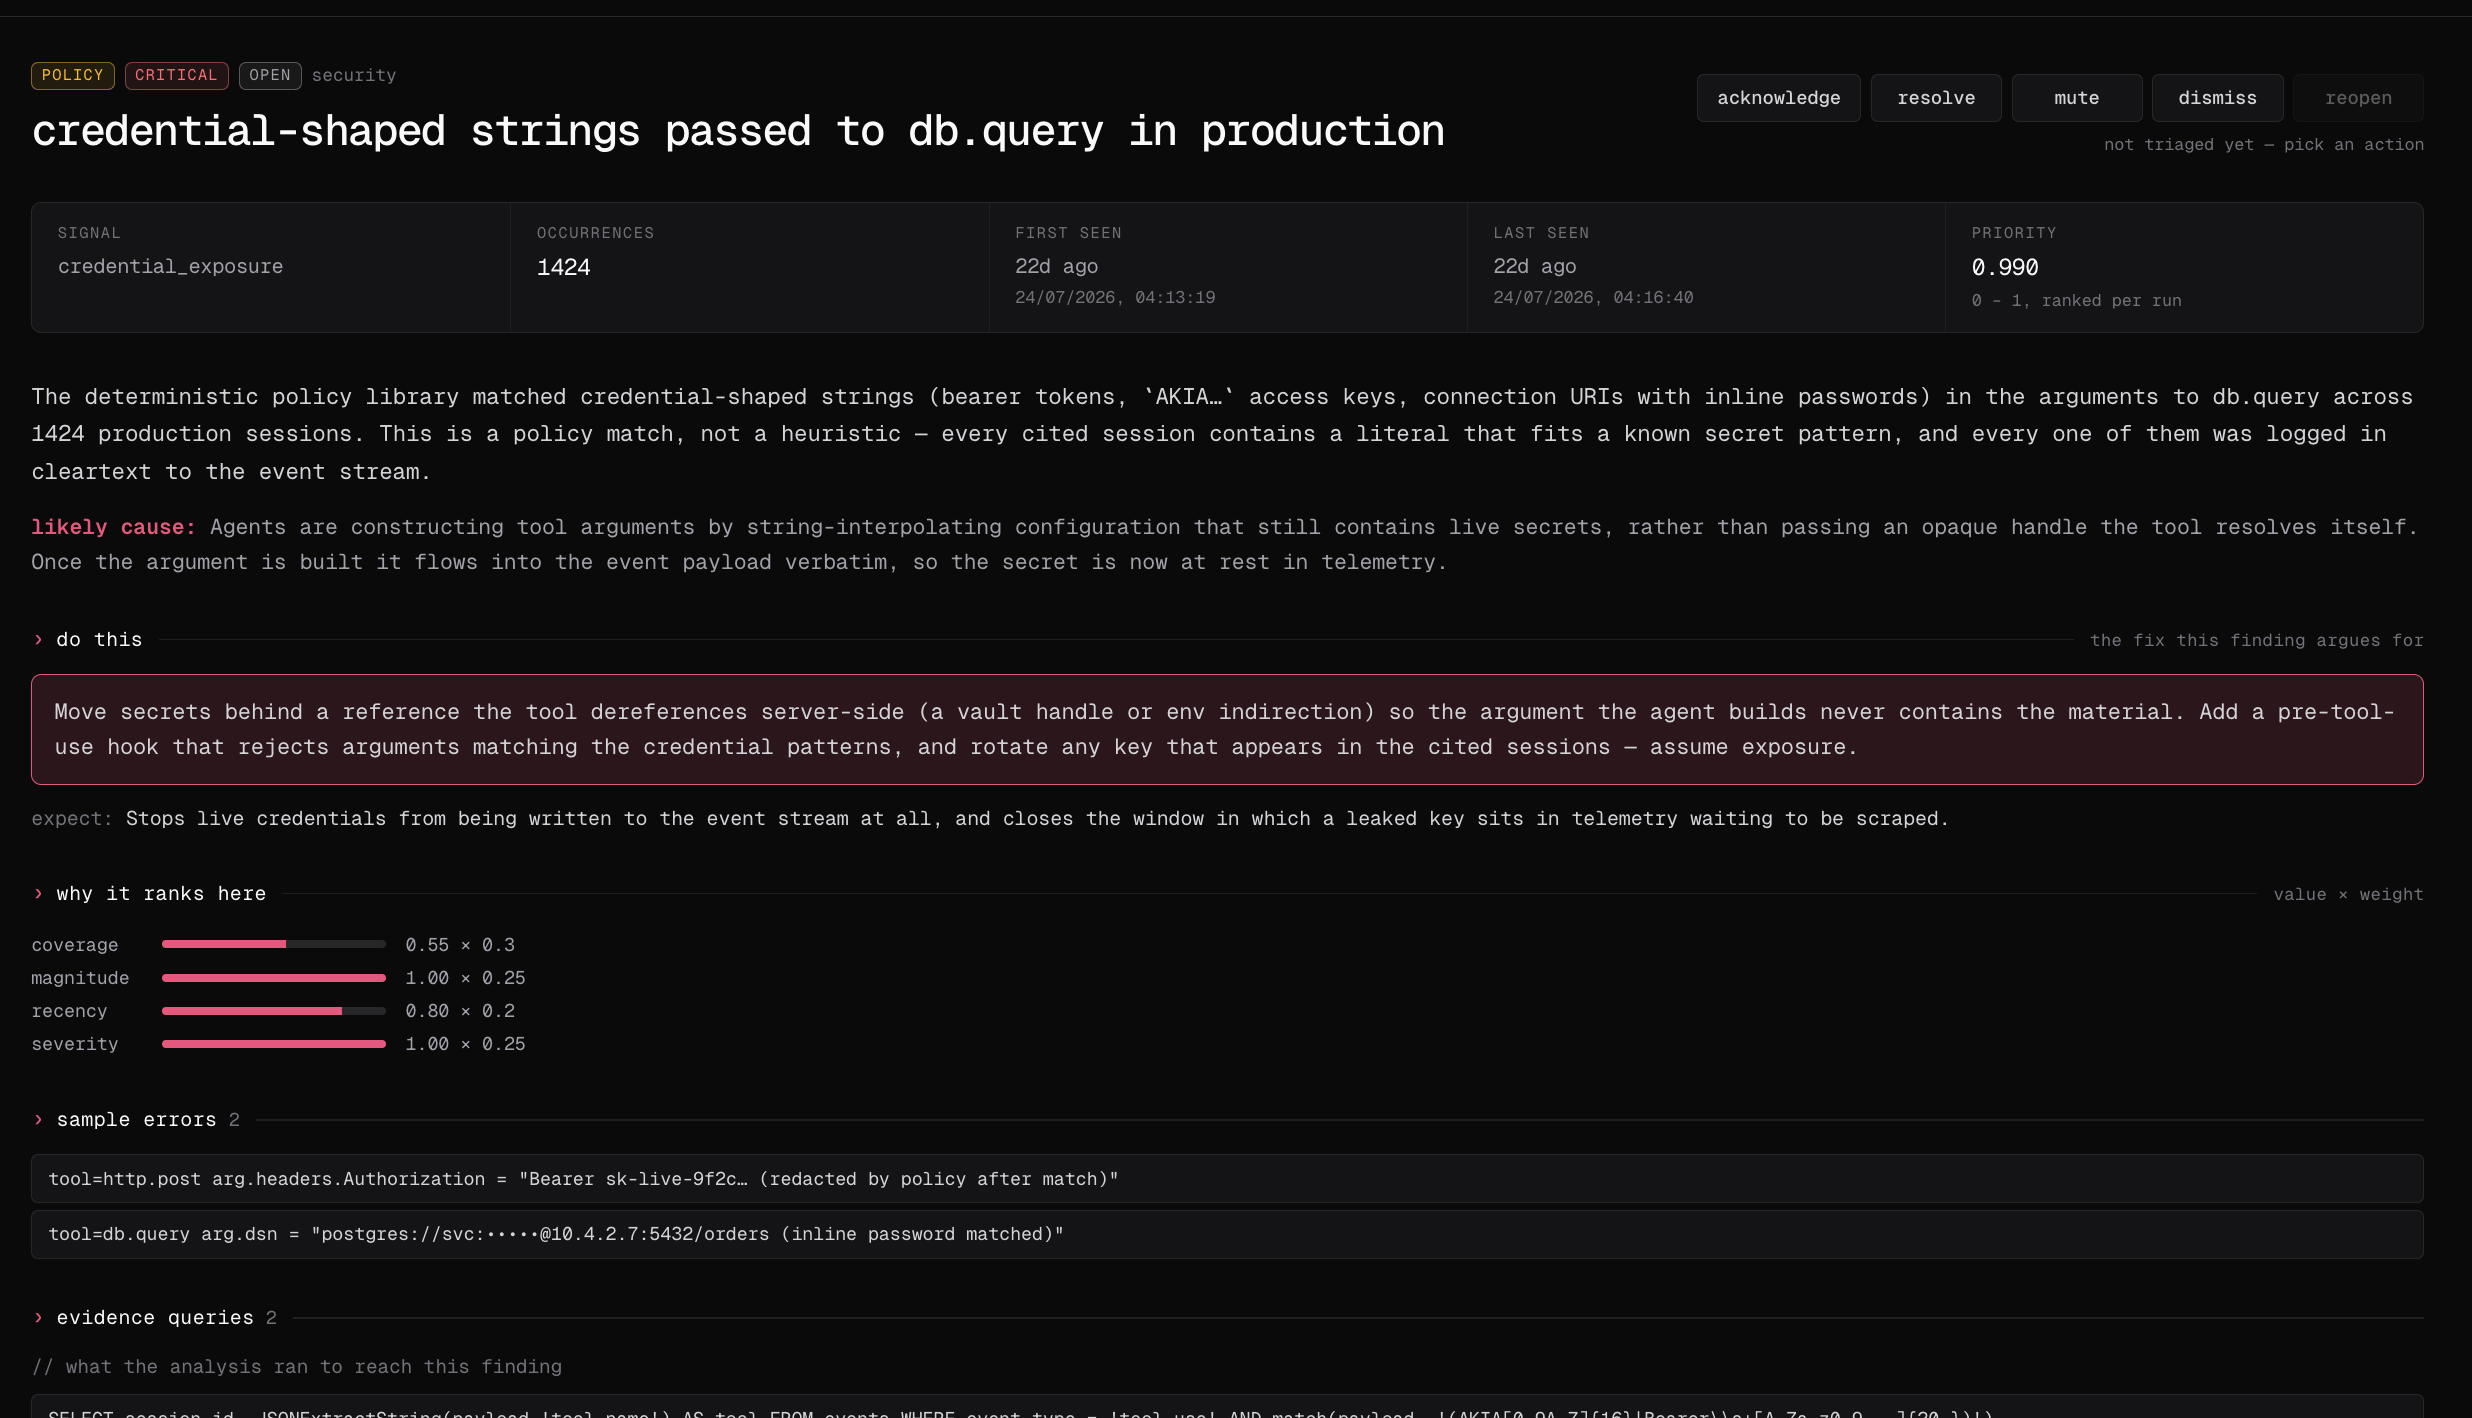
- Analyze → Audits を開き、完了した実行を選択して、調査結果を選択します。分析、推奨事項、セッション、証拠クエリを確認できます。
- 証拠を確認した後、調査結果を承認、割り当て、却下、ミュート、解決、または再オープンします。
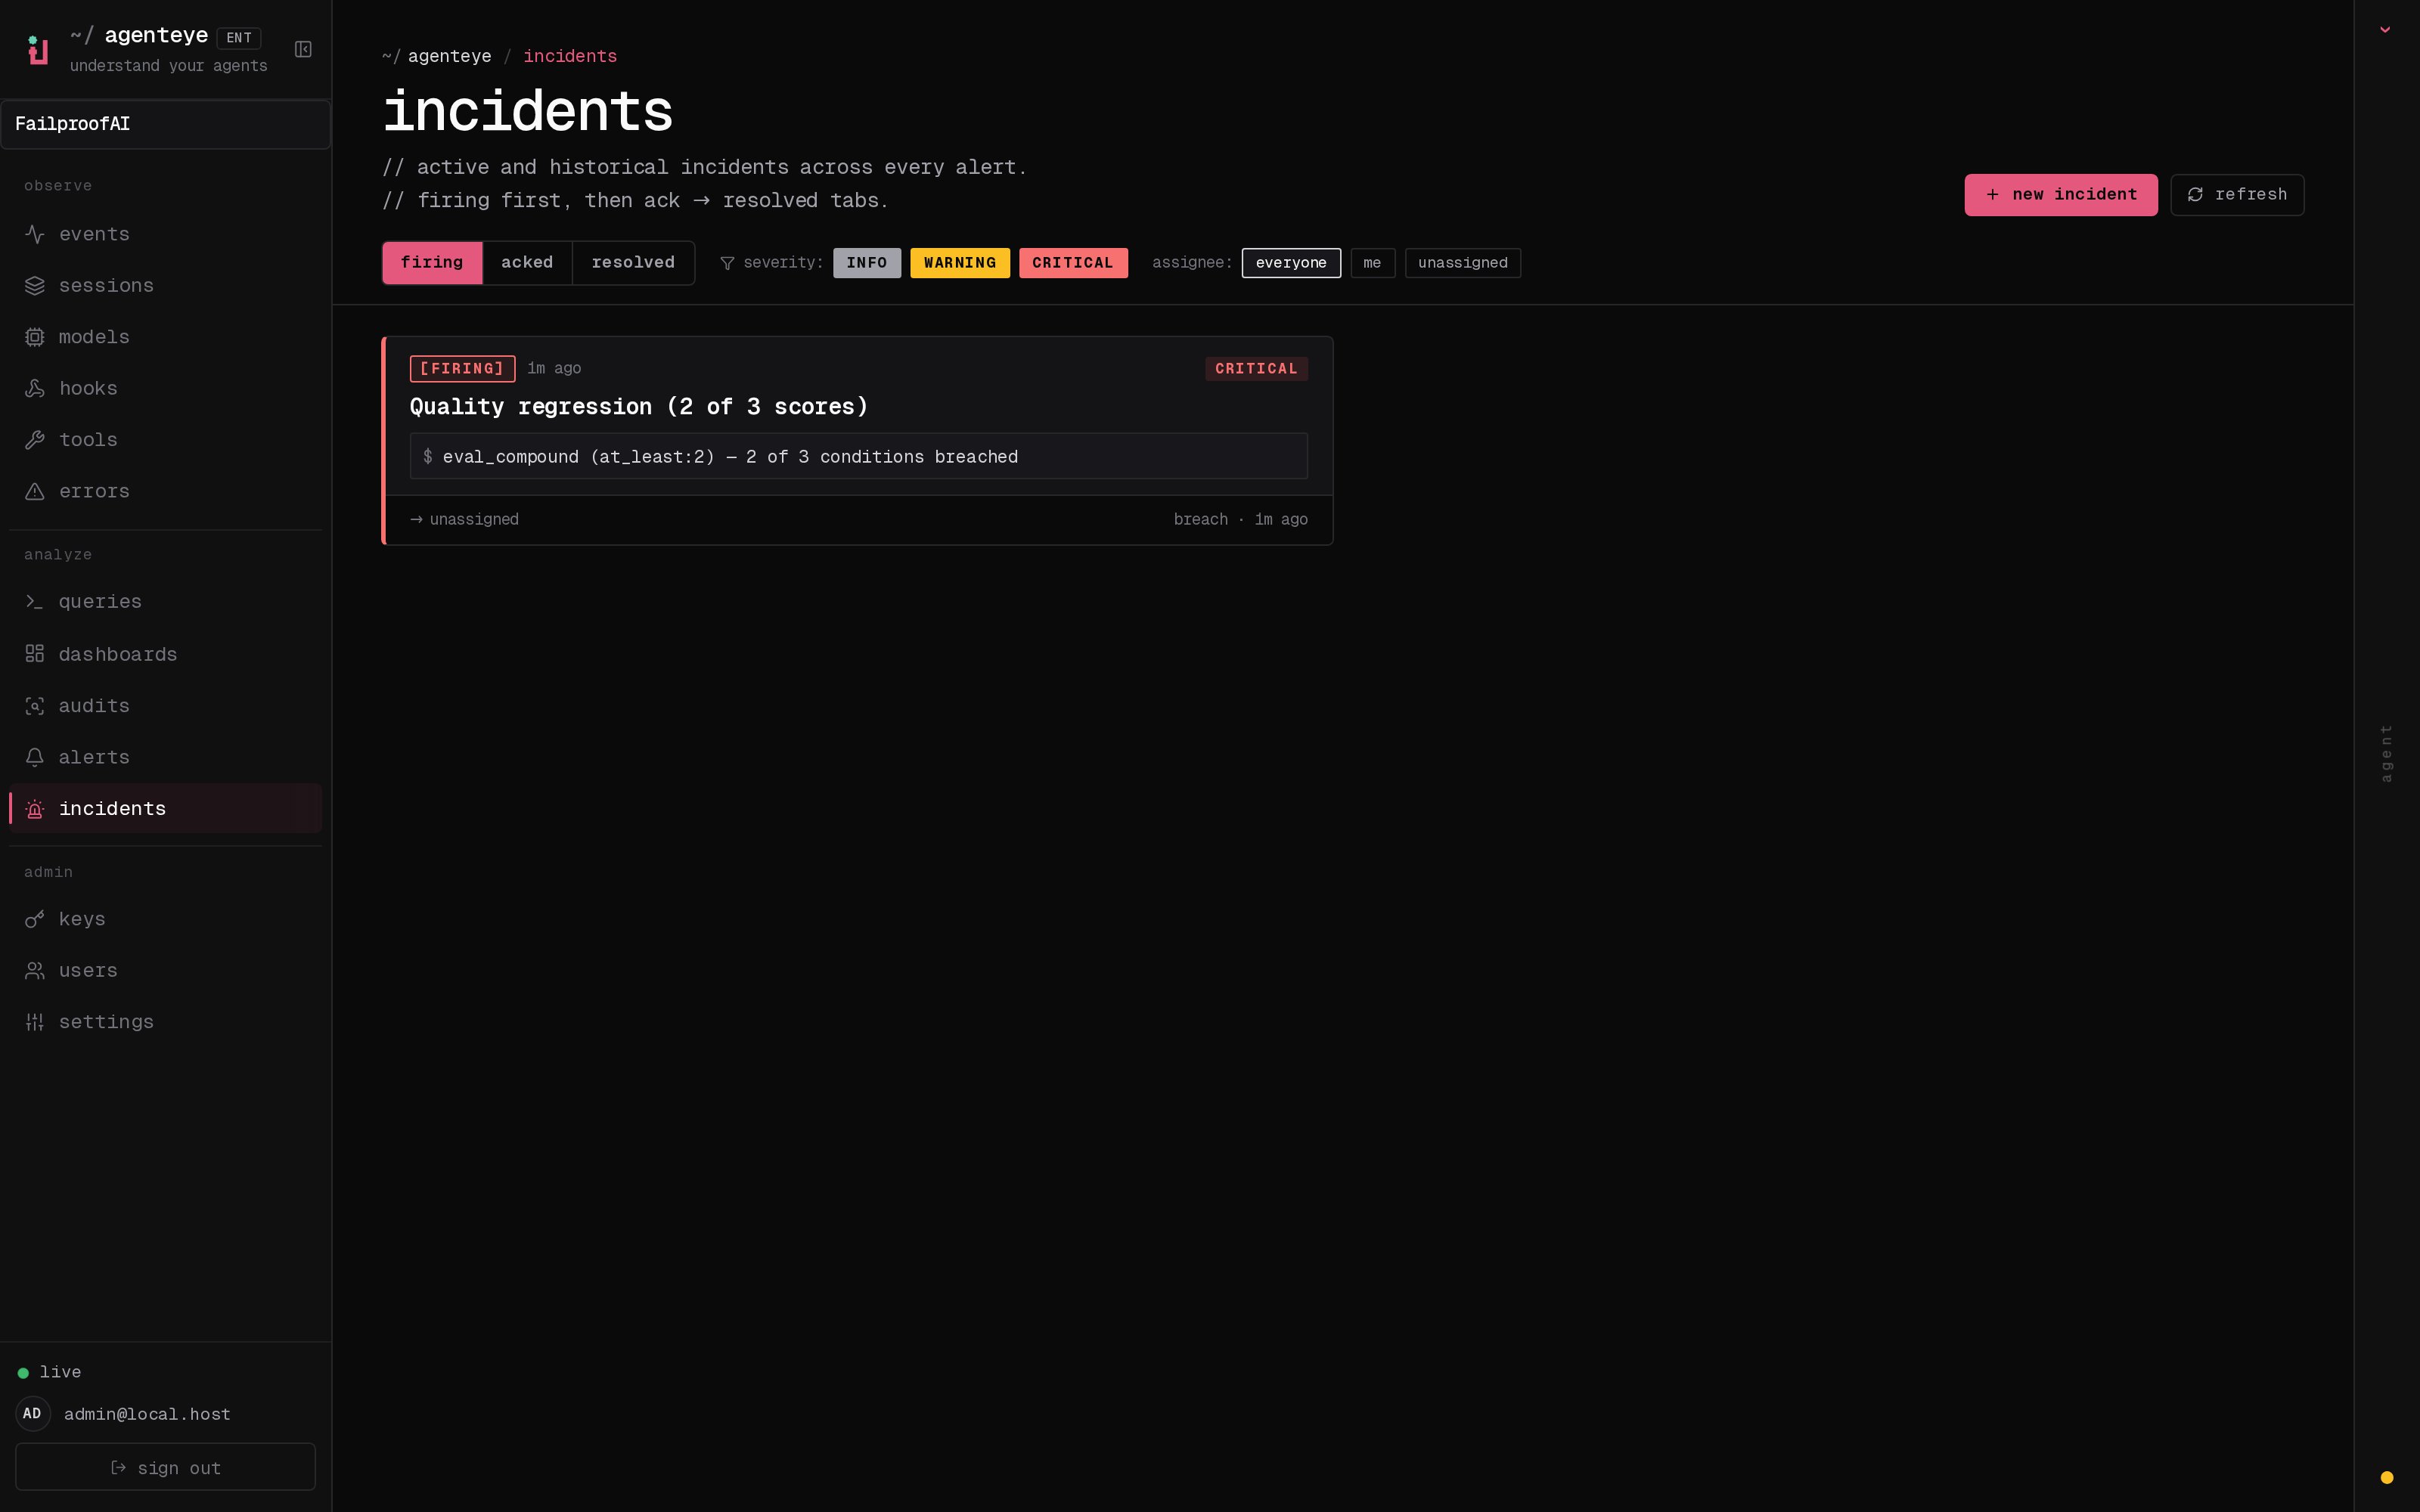
- Analyze → Issues に移動し、ステータス、重大度、または担当者で継続的な受信トレイをフィルタリングします。
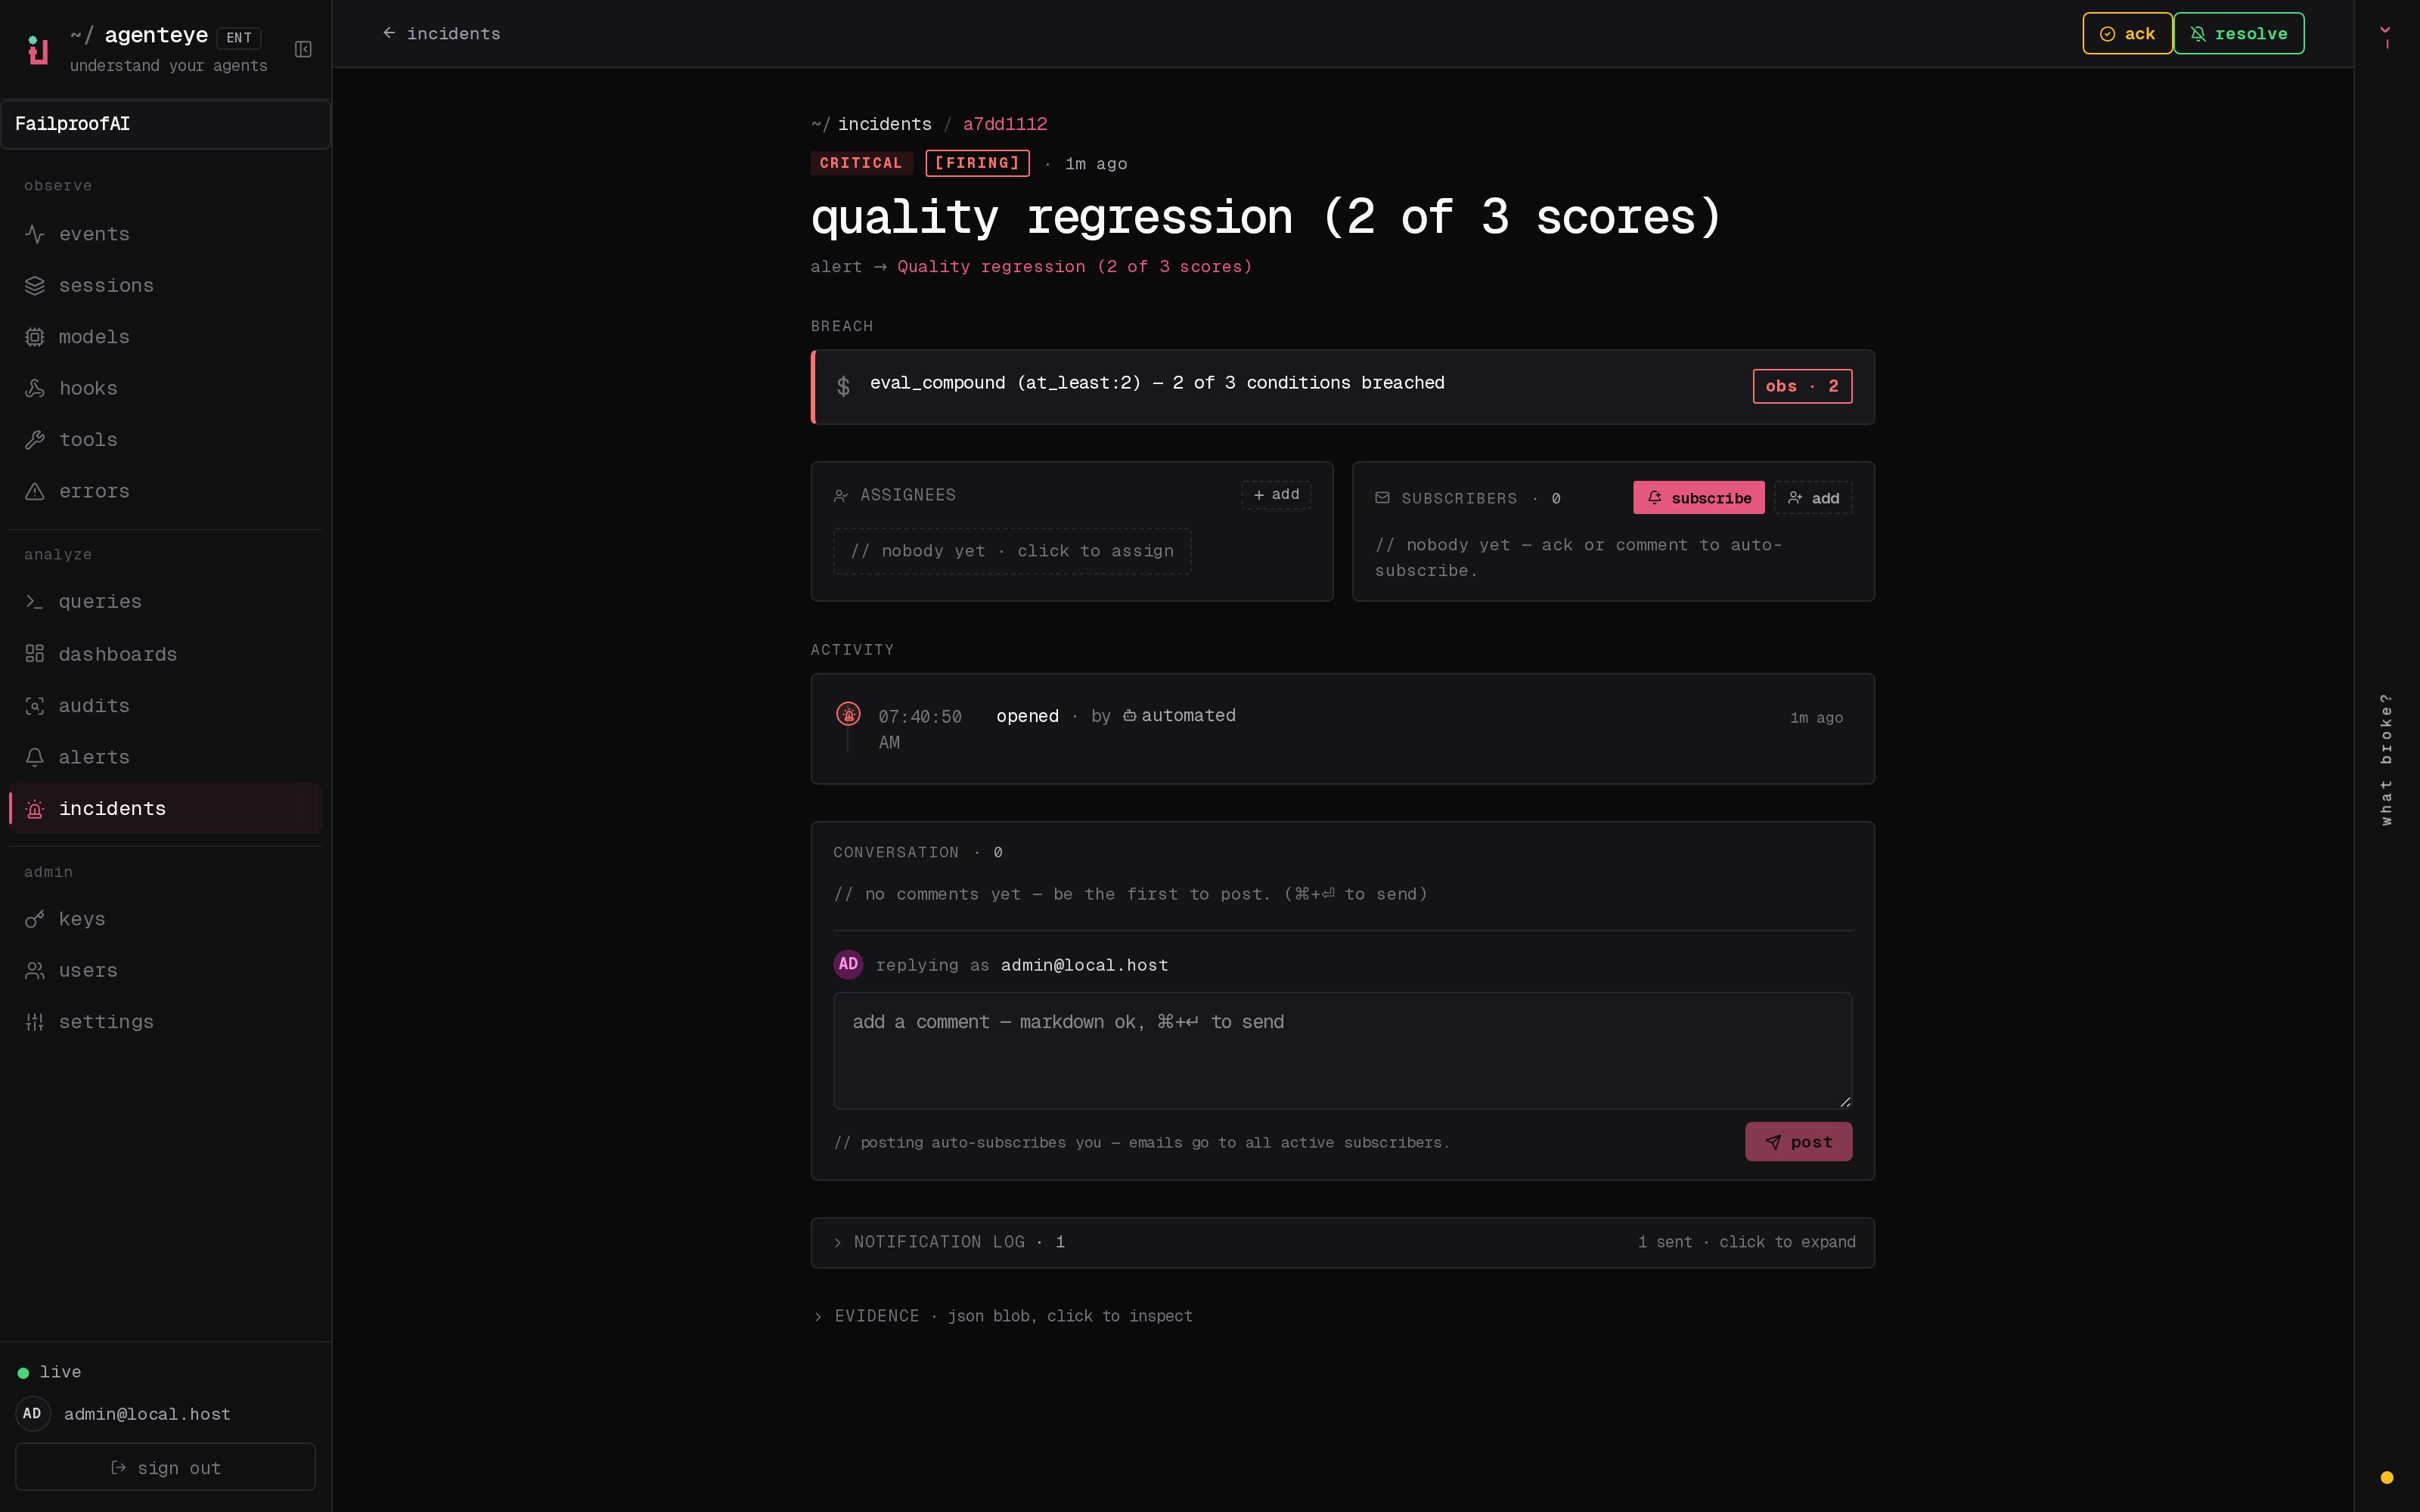
- 課題を開いて割り当て、コメントやサブスクライバーを追加し、修正が確認された後に解決します。
調査結果のレビュー
以下が含まれていることを確認してください:- 一度限りのタイトルではなく、安定した失敗パターン
- 重大度と運用上の影響
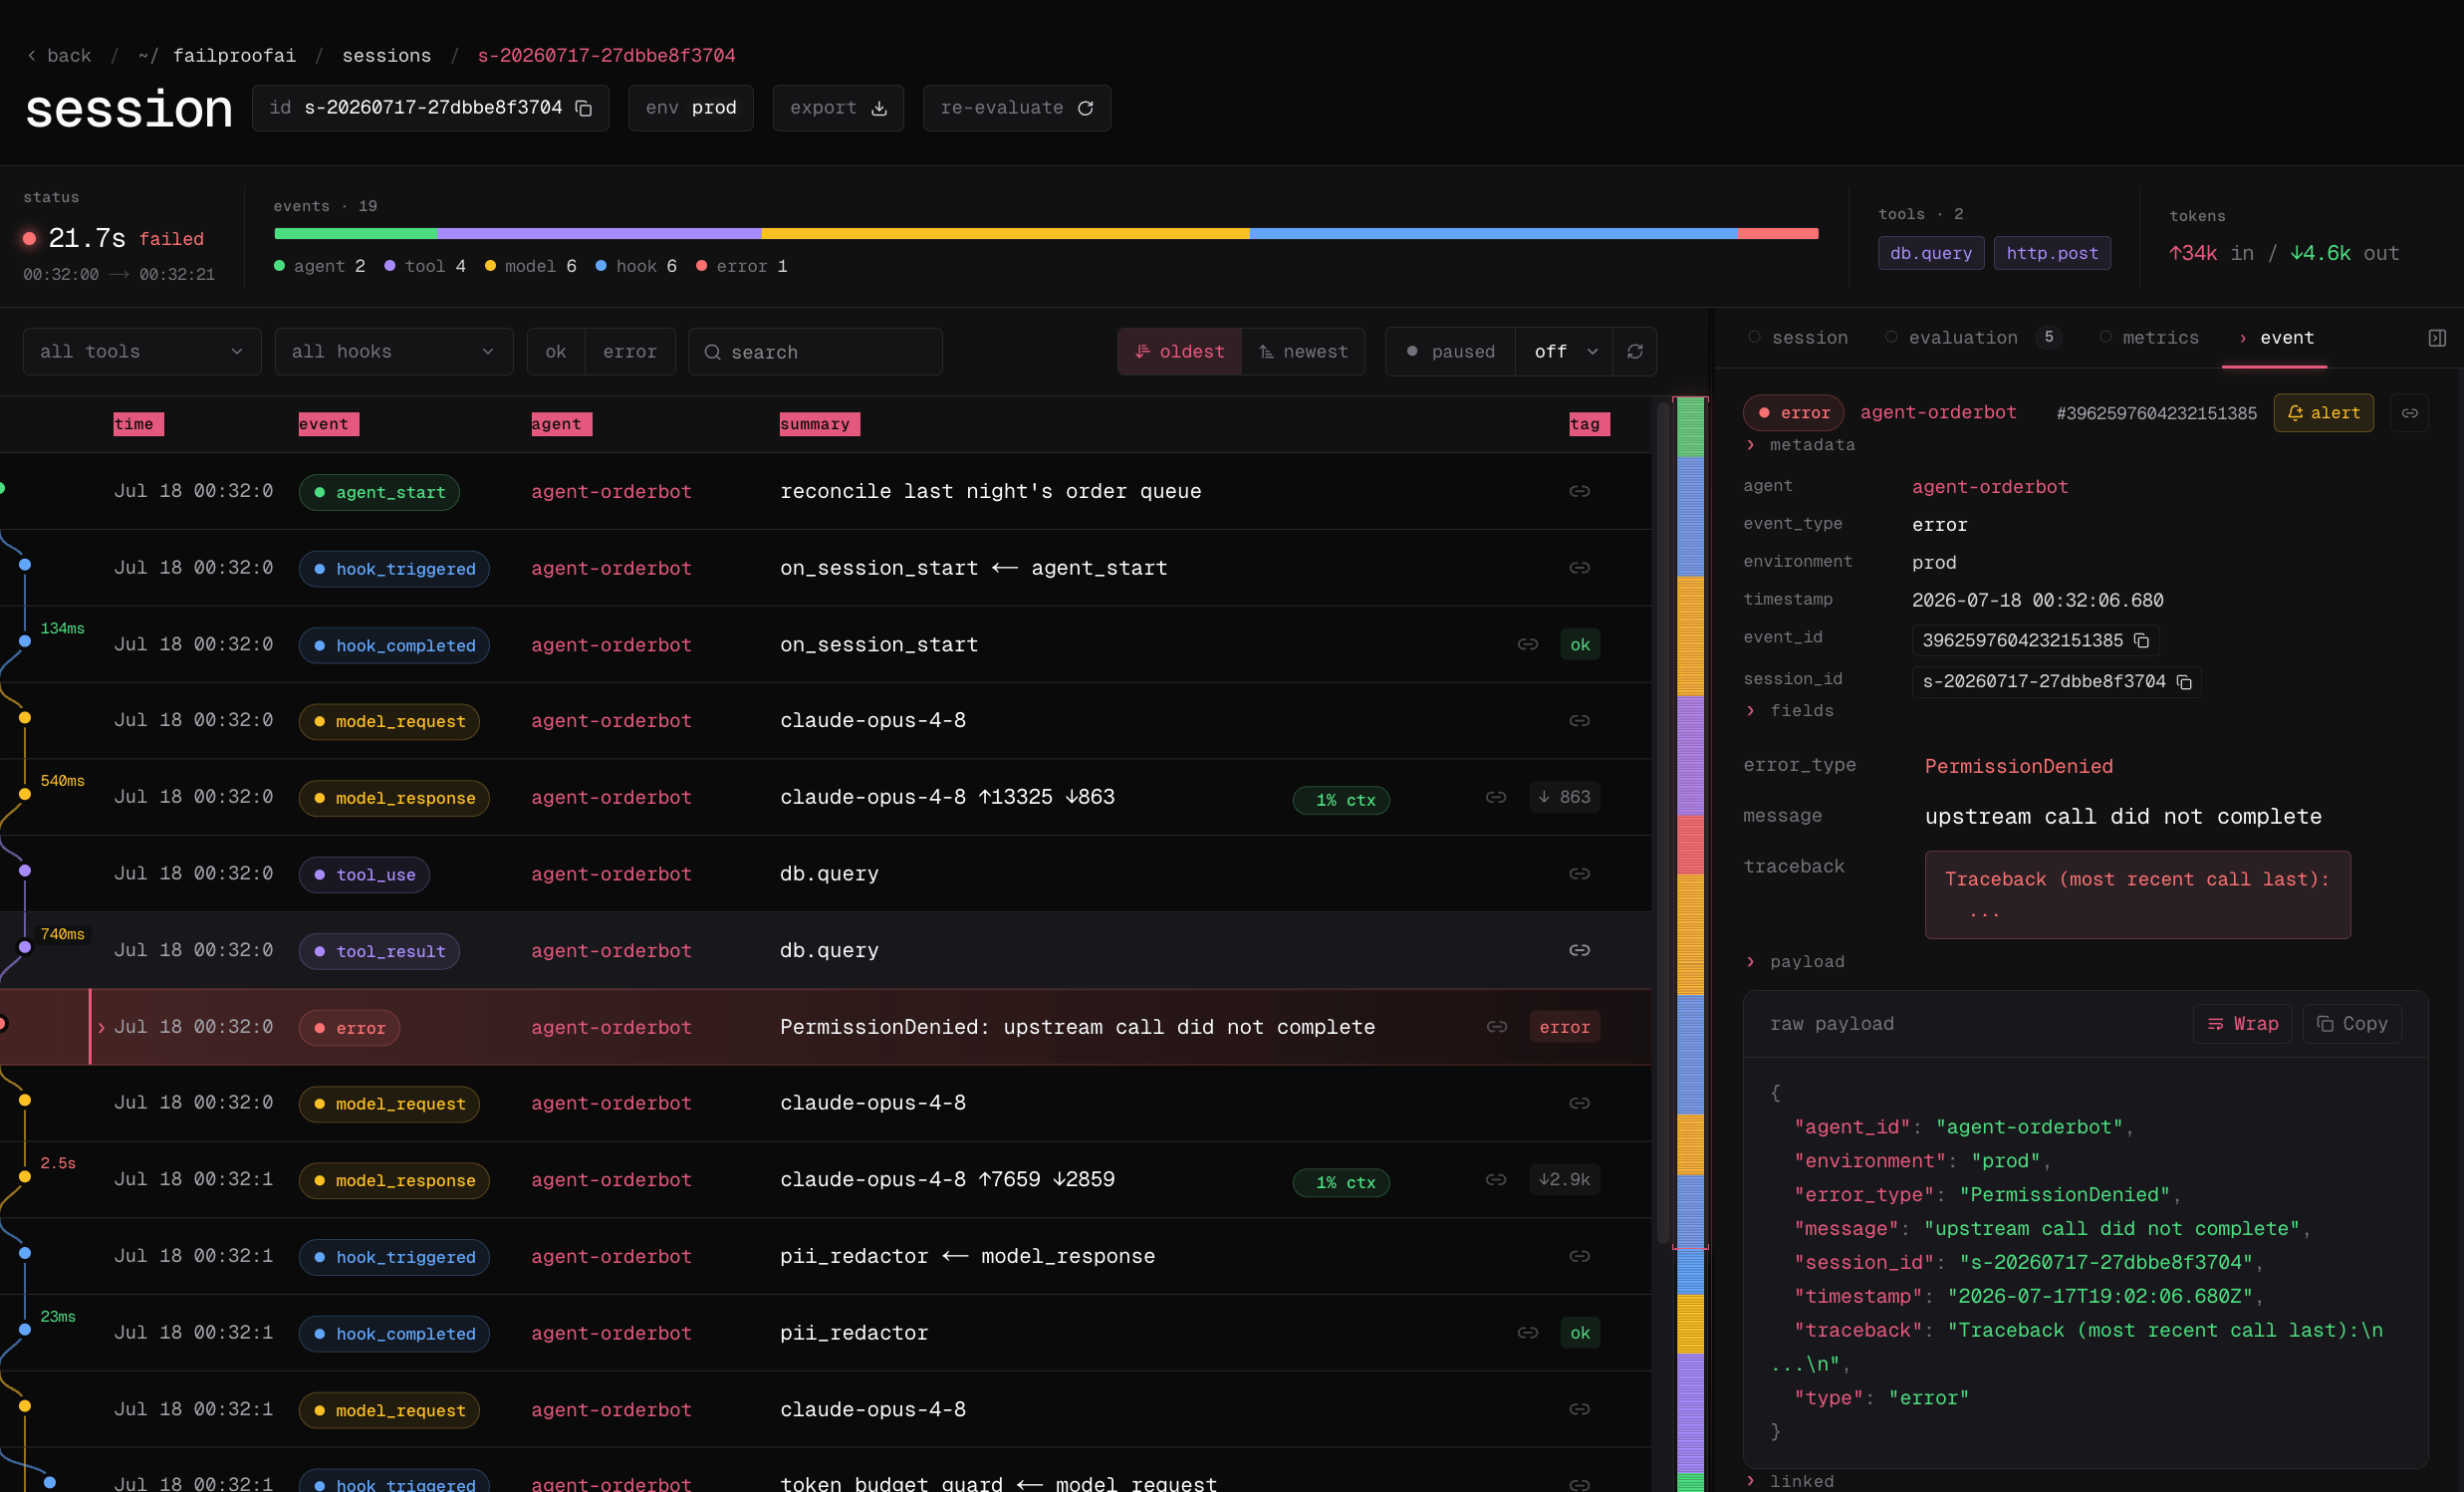
- 影響を受けたセッション ID またはサポートクエリ
- 動作を再現するための十分なコンテキスト
- 証拠と一致した提案対応
課題を使って対応を管理する
調査結果に担当者の割り当て、ディスカッション、ステータス変更、コメント、またはサブスクライバーが必要な場合は、課題を作成またはリンクします。課題はアラートインシデントや手動で報告された問題も表すことができます。そのため、主要なナビゲーションではなく監査対応の下に配置されています。 改善策がデプロイされ確認されたら課題を解決します。監査対象の母集団に対して失敗パターンが対処されたら調査結果を解決します。これらのタイミングは異なる場合があります。課題をポリシードラフトに変換する
- ダッシュボード
- CLI
- 課題を開き、調査結果、引用されたセッション、根本原因、推奨事項を確認します。
- generate policy を選択し、候補判定結果と提案された強制インテントをレビューします。no policy という結果は、その動作がアラート、ワークフローの変更、または人間の対応を必要とする可能性があることを意味します。
- write this policy を選択し、publish version を選択する前に Admin → policy editor で生成されたソースをレビューおよびテストします。候補チェックに同意しない場合は open the editor anyway を使用してください。
- Admin → enforcement に移動し、observe モードでバージョンをデプロイして、強制する前に Observe → policy でその決定を確認します。
ポリシーを作成する
確認された繰り返し可能なアクションパターンをポリシーバージョンに変換します。